ഒരു ഡവലപ്പർ ഇൻസ്റ്റാൾ ടൈപ്പ് ചെയ്യുന്ന നിമിഷം, അത് മാലിഷ്യസ് ആണെന്ന് ആർക്കും അറിയുന്നതിന് വളരെ മുമ്പുതന്നെ, ഒരു മാലിഷ്യസ് ഡിപൻഡൻസി അതിന്റെ ഇൻസ്റ്റാൾ സ്ക്രിപ്റ്റ് പ്രവർത്തിപ്പിക്കുന്നു. നിങ്ങളുടെ കോഡ് സ്കാനറുകൾ റിപ്പോസിറ്ററിയിലേക്ക് നോക്കുകയായിരുന്നു. നിങ്ങളുടെ എൻഡ്പോയിന്റ് ടൂളിംഗ് ഒരു പാക്കേജല്ല, ഒരു പ്രോസസ്സാണ് കണ്ടത്. Shield ഡെവലപ്പർ എൻഡ്പോയിന്റിൽ ഇരുന്ന് അത് എക്സിക്യൂട്ട് ചെയ്യുന്നതിന് മുമ്പ് തടയുന്നു.
ഒരു ലൈറ്റ്വെയ്റ്റ് ഏജന്റ് · വർക്ക്സ്റ്റേഷനുകൾ, സെർവറുകൾ, CI റണ്ണറുകൾ · കേന്ദ്രീകൃതമായി നയം കൈകാര്യം ചെയ്യുന്നു
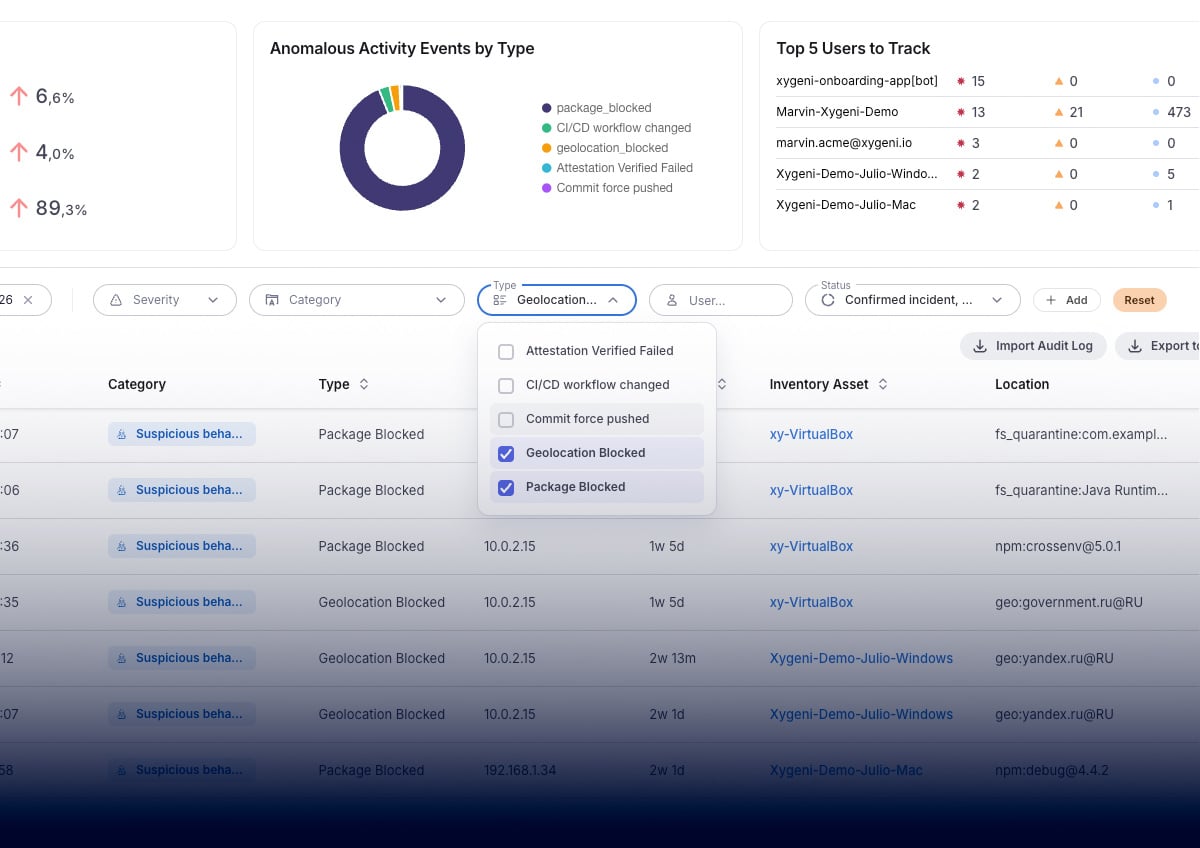
ആക്രമണങ്ങൾ ആരംഭിക്കുന്ന ഡെവലപ്പർ എൻഡ്പോയിന്റുകൾ സംരക്ഷിച്ചുകൊണ്ട് ക്ഷുദ്രകരമായ ഡിപൻഡൻസികളും സ്ക്രിപ്റ്റുകളും ഒരിക്കലും പ്രവർത്തിക്കുന്നത് തടയുക.
Shield പാക്കേജ് ഇൻസ്റ്റാളുകളെ തത്സമയം തടസ്സപ്പെടുത്തുകയും Xygeni യുടെ മാൽവെയർ ഇന്റലിജൻസിനെതിരെ അവ പരിശോധിക്കുകയും ചെയ്യുന്നു. ഇൻസ്റ്റാളേഷൻ സമയത്ത് തന്നെ ക്ഷുദ്രകരമായ പാക്കേജുകൾ ബ്ലോക്ക് ചെയ്യപ്പെടും, അടുത്ത ദിവസം രാവിലെ ഒരു റിപ്പോർട്ടിൽ ഫ്ലാഗ് ചെയ്യപ്പെടില്ല. നെറ്റ്വർക്കിനും ഇത് ബാധകമാണ്: അറിയപ്പെടുന്ന-ക്ഷുദ്രകരമായ ഇൻഫ്രാസ്ട്രക്ചറിലേക്കുള്ള കണക്ഷനുകൾ മെഷീനിൽ നിന്ന് എന്തെങ്കിലും പുറത്തുപോകുന്നതിന് മുമ്പ് വിച്ഛേദിക്കപ്പെടും.
നിയമങ്ങൾ ഒരിക്കൽ നിർവചിക്കുക, പിന്നെ Shield നിങ്ങളുടെ സ്ഥാപനത്തിലെ എല്ലാ മെഷീനുകളിലും അവ പ്രയോഗിക്കുന്നു: കുറഞ്ഞ പാക്കേജ് പ്രായം, അനുവദിക്കുകയും നിരസിക്കുകയും ചെയ്യുന്ന ലിസ്റ്റുകൾ, അംഗീകൃത രജിസ്ട്രികൾ, ഔട്ട്ബൗണ്ട് ട്രാഫിക് ലക്ഷ്യസ്ഥാനങ്ങൾ.
എന്തെങ്കിലും നിർണായകമായ കാര്യം ഒരു അന്തിമബിന്ദുവിൽ എത്തുമ്പോൾ, Shield ആ മെഷീനിന്റെ നെറ്റ്വർക്ക് കണക്ഷനുകൾ സ്വയമേവയോ ആവശ്യാനുസരണം വിച്ഛേദിക്കാൻ കഴിയും, അങ്ങനെ സംഭവം സ്ഥാപനത്തിലുടനീളം വ്യാപിക്കുന്നതിനുപകരം ഒരു ലാപ്ടോപ്പിൽ മാത്രം ഒതുങ്ങിനിൽക്കുന്നു.
ഡെവലപ്പർ എൻഡ്പോയിന്റിനായുള്ള ഒരു റൺടൈം ഫയർവാൾ.
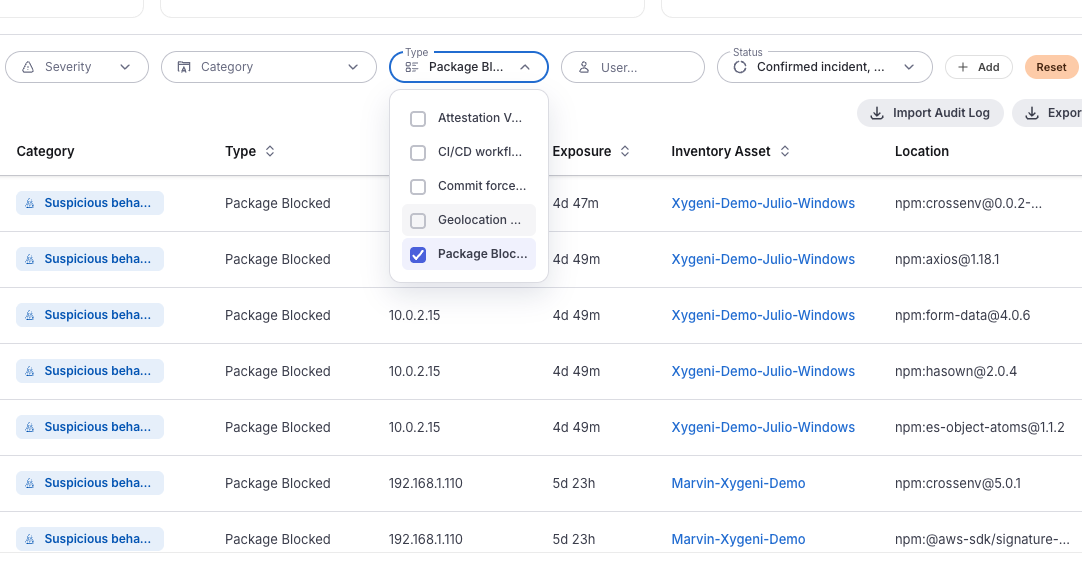
ഓരോ പാക്കേജ് ഇൻസ്റ്റാളും തത്സമയം തടസ്സപ്പെടുത്തുകയും സാധൂകരിക്കുകയും ചെയ്യുന്നു. ഒരു CVE, ഒരു ഉപദേശക അല്ലെങ്കിൽ പ്രസിദ്ധീകരിച്ച ഒപ്പ് എന്നിവയ്ക്കായി കാത്തിരിക്കാതെ, പ്രശസ്തി അടിസ്ഥാനമാക്കിയുള്ള ടൂളിംഗ് ഇപ്പോഴും വിശ്വസിക്കുന്ന ക്ഷുദ്ര പാക്കേജുകളെ Xygeni-യുടെ മാൽവെയർ മുൻകൂർ മുന്നറിയിപ്പ് പിടികൂടുന്നു. ഇൻസ്റ്റാൾ സ്ക്രിപ്റ്റ് പ്രവർത്തിക്കുന്നതിന് മുമ്പ് തടയൽ സംഭവിക്കുന്നു.
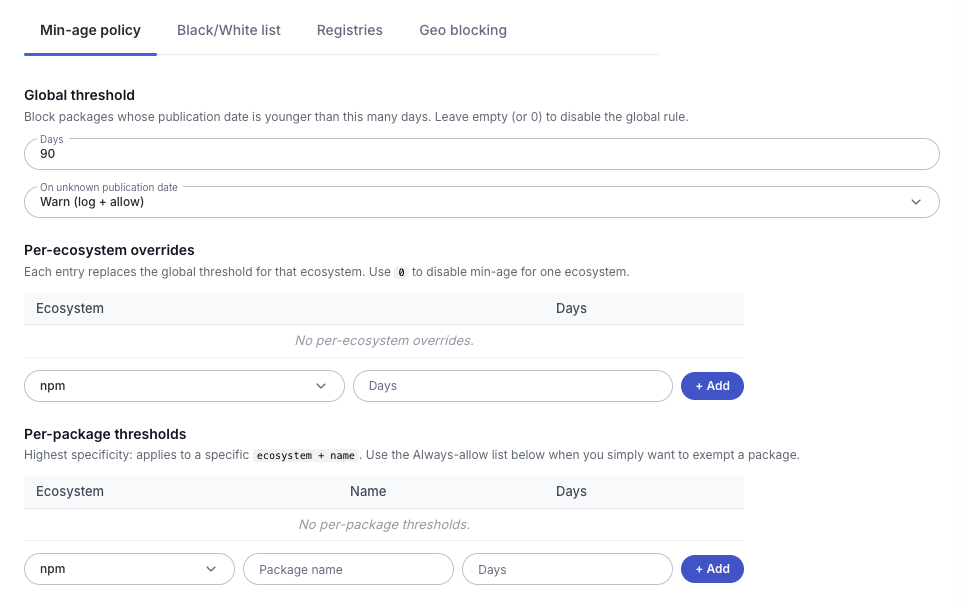
ഏറ്റവും വേഗത്തിൽ നീങ്ങുന്ന വിതരണ ശൃംഖല ആക്രമണങ്ങൾ പുതിയ പാക്കേജ് പതിപ്പുകളിലാണ് എത്തുന്നത്. Shield നിങ്ങളുടെ പരിധിയേക്കാൾ അടുത്തിടെ പ്രസിദ്ധീകരിച്ച പാക്കേജുകൾ ബ്ലോക്ക് ചെയ്യാനും, ഒരു ആഗോള നിയമം സജ്ജീകരിക്കാനും ഓരോ ആവാസവ്യവസ്ഥയ്ക്കും അത് അസാധുവാക്കാനും, ഒരു പ്രസിദ്ധീകരണ തീയതി നിർണ്ണയിക്കാൻ കഴിയാത്തപ്പോൾ എന്ത് സംഭവിക്കുമെന്ന് തീരുമാനിക്കാനും നിങ്ങളെ അനുവദിക്കുന്നു: മുന്നറിയിപ്പ് നൽകി അനുവദിക്കുക, അല്ലെങ്കിൽ തടയുക.
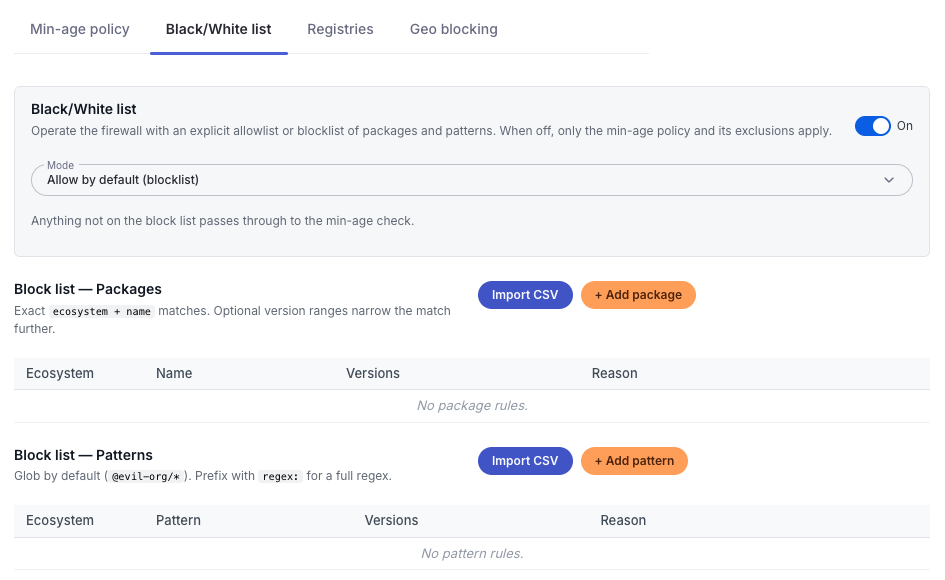
നിങ്ങളുടെ ഡെവലപ്പർമാർക്ക് എന്ത്, എവിടെ നിന്ന് കൊണ്ടുവരാൻ കഴിയുമെന്ന് തീരുമാനിക്കുക. വ്യക്തമായ അനുവാദ, നിരസിക്കൽ ലിസ്റ്റുകൾ നിലനിർത്തുക, നിങ്ങളുടെ സ്ഥാപനം അംഗീകരിച്ച രജിസ്ട്രികൾക്ക് മാത്രമായി ഇൻസ്റ്റാളുകൾ നിയന്ത്രിക്കുക.
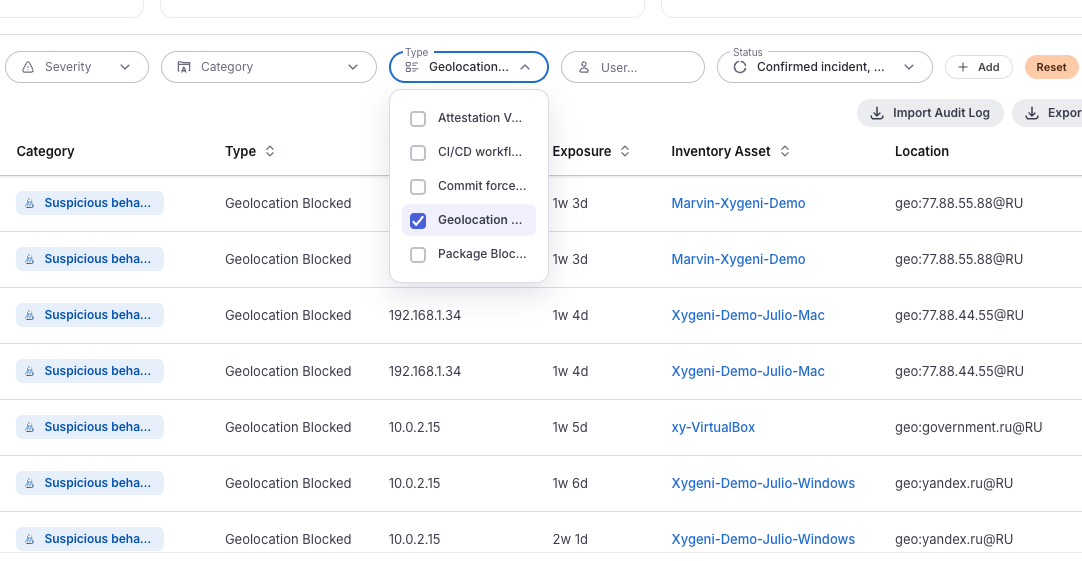
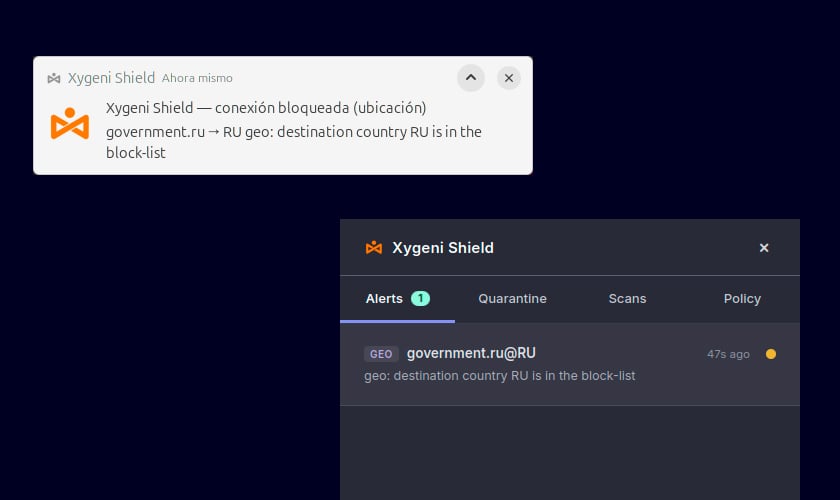
കണക്ഷനുകൾക്കും ഇതേ മാതൃക ബാധകമാണ്. Shield എൻഡ്പോയിന്റിൽ നിന്നുള്ള ഔട്ട്ബൗണ്ട് ട്രാഫിക്കിനെ കാലികമായ നെറ്റ്വർക്ക് ഇന്റലിജൻസിനെതിരെ പരിശോധിക്കുകയും അറിയപ്പെടുന്ന-ക്ഷുദ്രകരമായ ഐപികളിലേക്കും ഭീഷണി സൂചകങ്ങളിൽ നിന്ന് എടുത്ത ഡൊമെയ്നുകളിലേക്കുമുള്ള കണക്ഷനുകൾ വിച്ഛേദിക്കുകയും ചെയ്യുന്നു, അതിനാൽ ഒരു മെഷീനിൽ നിർമ്മിച്ച ഇംപ്ലാന്റിന് അത് വിളിക്കാൻ നിർമ്മിച്ച ഇൻഫ്രാസ്ട്രക്ചറിൽ എത്താൻ കഴിയില്ല. അതിനുപുറമെ, ഭൂമിശാസ്ത്രം അനുസരിച്ച് ഉയർന്ന അപകടസാധ്യതയുള്ള ലക്ഷ്യസ്ഥാനങ്ങളിലേക്കുള്ള ട്രാഫിക് നിങ്ങൾക്ക് നിയന്ത്രിക്കാൻ കഴിയും. ബ്ലോക്ക് ചെയ്ത ഓരോ കണക്ഷനും അത് എത്തിച്ചേരാൻ ശ്രമിച്ച ലക്ഷ്യസ്ഥാനവുമായി രേഖപ്പെടുത്തുന്നു.
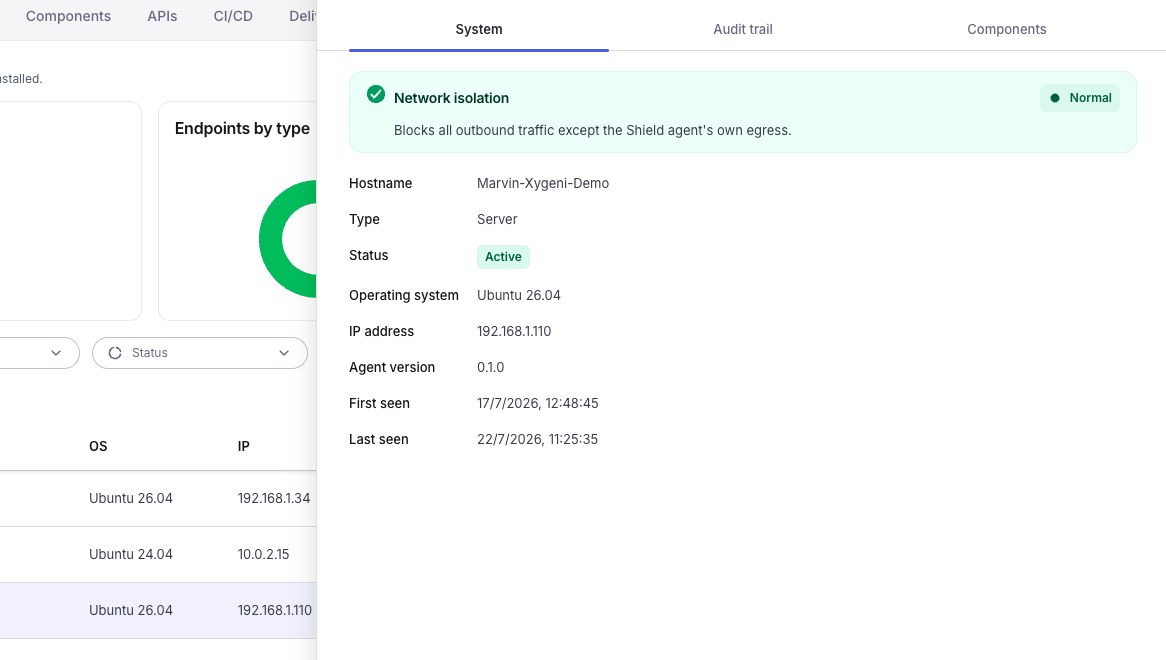
ഒരു അപകടത്തിൽപ്പെട്ട മെഷീനെ ഒറ്റപ്പെടുത്തുകയും ഏജന്റിന്റെ സ്വന്തം ചാനൽ ഒഴികെയുള്ള എല്ലാ ഔട്ട്ബൗണ്ട് ട്രാഫിക്കും നിർത്തുകയും ചെയ്യുക, അങ്ങനെ എൻഡ്പോയിന്റിന്റെ നിയന്ത്രണം നിങ്ങൾ നിലനിർത്തും. പാരനോയിഡ് മോഡ് ഓണാക്കുക, ഏതെങ്കിലും എൻഡ്പോയിന്റിൽ ഒരു ക്രിട്ടിക്കൽ അലേർട്ട് എത്തുമ്പോൾ തന്നെ സ്വയമേവ ഐസൊലേഷൻ അഭ്യർത്ഥിക്കും.
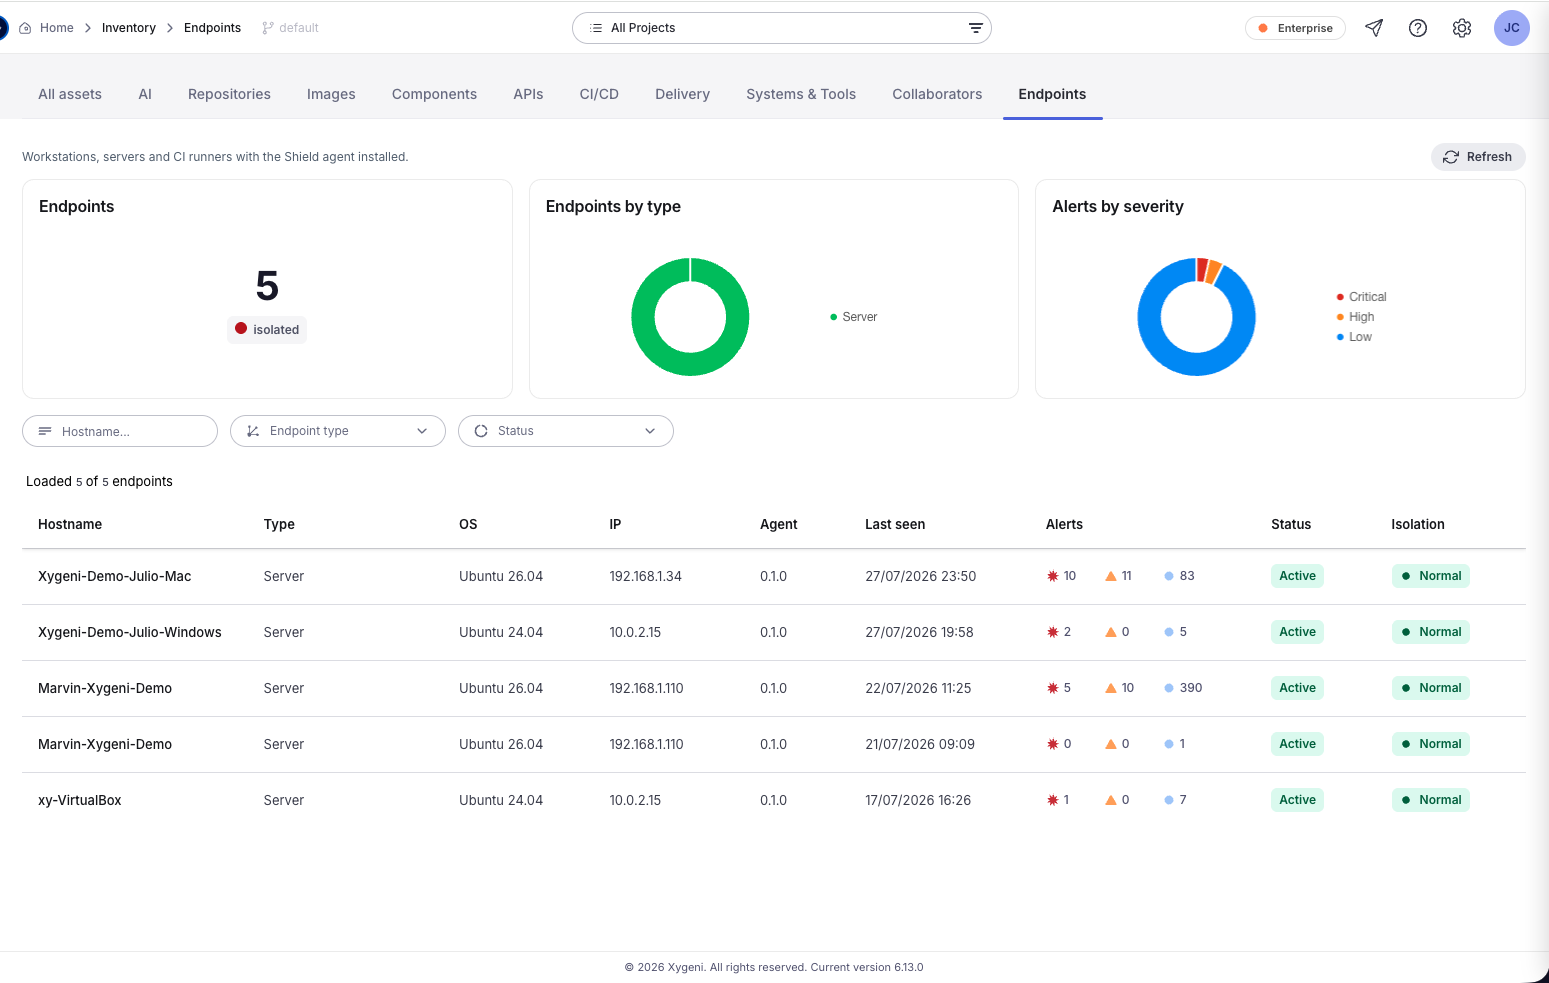
പ്രവർത്തിക്കുന്ന എല്ലാ വർക്ക്സ്റ്റേഷനും സെർവറും CI റണ്ണറും കാണുക Shield ഏജന്റ്, അതിന്റെ ഓപ്പറേറ്റിംഗ് സിസ്റ്റം, ഏജന്റ് പതിപ്പ്, നിലവിലെ സ്റ്റാറ്റസ്, അത് ആദ്യം കണ്ടതും അവസാനമായി കണ്ടതും എപ്പോൾ, അതിന്റെ ലൈസൻസ് സീറ്റ് എന്നിവ. ഹോസ്റ്റ്നാമം, എൻഡ്പോയിന്റ് തരം അല്ലെങ്കിൽ സ്റ്റാറ്റസ് അനുസരിച്ച് ഫിൽട്ടർ ചെയ്യുക.
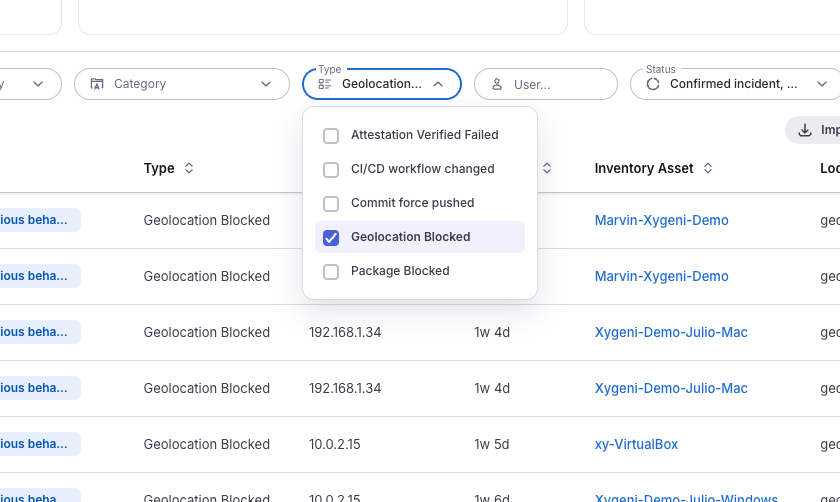
ഓരോ ബ്ലോക്കും പ്ലാറ്റ്ഫോമിലെ ഒരു ഇവന്റായി മാറുന്നു, തീവ്രത, ടൈംസ്റ്റാമ്പ്, അത് സംഭവിച്ച അവസാന പോയിന്റ്, എക്സ്പോഷർ എത്ര നേരം നീണ്ടുനിന്നു, കൃത്യമായി എന്താണ് ബ്ലോക്ക് ചെയ്തത്: പാക്കേജ്, പതിപ്പ് അല്ലെങ്കിൽ ലക്ഷ്യസ്ഥാനം എന്നിവ ഉപയോഗിച്ച്. തീവ്രത, വിഭാഗം, തരം, ഉപയോക്താവ് അല്ലെങ്കിൽ തീയതി ശ്രേണി, കയറ്റുമതി എന്നിവ പ്രകാരം ഫിൽട്ടർ ചെയ്യുക.
ഓരോ സംരക്ഷിത എൻഡ്പോയിന്റും അതിന്റേതായ ഓഡിറ്റ് ട്രെയിലും ഘടക ലിസ്റ്റും വഹിക്കുന്നു, അതിനാൽ ആരെങ്കിലും ആവശ്യപ്പെടുമ്പോൾ ഒരു പ്രത്യേക മെഷീനിൽ എന്താണ് സംഭവിച്ചതെന്ന് നിങ്ങൾക്ക് പുനർനിർമ്മിക്കാൻ കഴിയും.
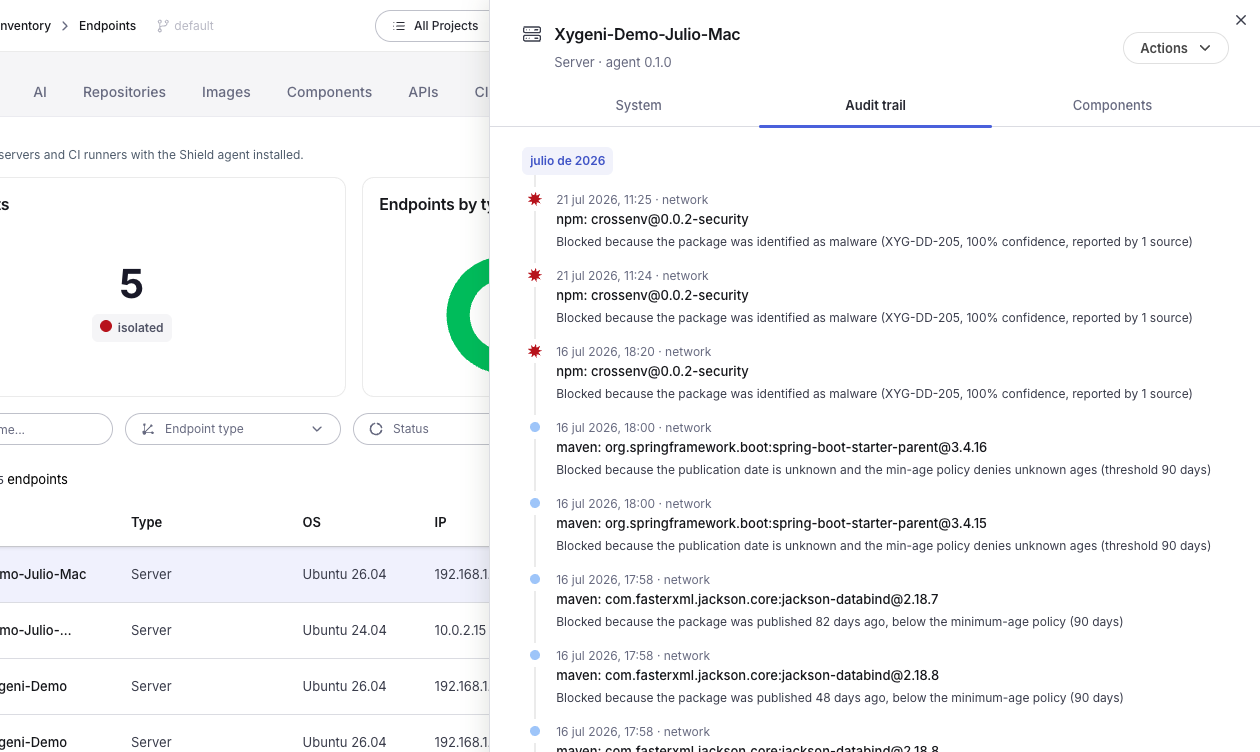
വർക്ക്സ്റ്റേഷനുകൾ, സെർവറുകൾ, CI റണ്ണേഴ്സ് എന്നിവ ഉൾക്കൊള്ളുന്ന ഒരു ലൈറ്റ്വെയ്റ്റ് ഏജന്റ്, ഫ്ലോട്ടിംഗ് സീറ്റുകൾ ഉള്ളതിനാൽ കവറേജ് നിങ്ങളുടെ ഹാർഡ്വെയറിനേക്കാൾ നിങ്ങളുടെ ആളുകളെ പിന്തുടരുന്നു.
കോഡിലെ API അപകടസാധ്യതകൾ പ്രൊഡക്ഷനിൽ എത്തുന്നതിനുമുമ്പ് കണ്ടെത്തി പരിഹരിക്കുക.
കോഡ്, ഡിപൻഡൻസി സ്കാനിംഗ് എന്നിവ റിപ്പോസിറ്ററിയെ വിശകലനം ചെയ്യുന്നു. എൻഡ്പോയിന്റ് ടൂളിംഗ് പ്രക്രിയകളെയും കണക്ഷനുകളെയും നിരീക്ഷിക്കുന്നു, പക്ഷേ ഒരു പാക്കേജിനെയോ രജിസ്ട്രിയെയോ വ്യാഖ്യാനിക്കാൻ ആപ്ലിക്കേഷൻ-സുരക്ഷാ സന്ദർഭമില്ല. ഒരു ഡെവലപ്പറുടെ മെഷീനിൽ ഒരു ക്ഷുദ്രകരമായ ആശ്രിതത്വം യഥാർത്ഥത്തിൽ നടപ്പിലാക്കുന്ന നിമിഷം ഈ രണ്ടിനുമിടയിലാണ്. അവിടെയാണ് Shield പ്രവർത്തിക്കുന്നു.
പ്രശസ്തിയും ഒപ്പും അടിസ്ഥാനമാക്കിയുള്ള സമീപനങ്ങൾ, മറ്റൊരാൾക്ക് ഇതിനകം തന്നെ ഒരു ക്ഷുദ്ര പാക്കേജ് ബാധിച്ചുകഴിഞ്ഞാൽ, അതിനെക്കുറിച്ച് നിങ്ങളോട് പറയും. Shield പെരുമാറ്റത്തെയും അപകടസാധ്യത വിശകലനത്തെയും തടയുന്നു, അതാണ് ആക്രമണം പുതിയതായി വരുന്ന ദിവസം ഇത് ഉപയോഗപ്രദമാക്കുന്നത്, കൂടാതെ നിലവിലെ നെറ്റ്വർക്ക് ഇന്റലിജൻസിന്റെ പിന്തുണയോടെയാണ് ഇത് പ്രവർത്തിക്കുന്നത്, അതിനാൽ വീട്ടിലെത്തുന്ന ഒന്നിനും ഫോണിൽ ബന്ധപ്പെടാൻ കഴിയില്ല.
ബ്ലോക്കുകൾ, ഐസൊലേഷനുകൾ, ജിയോ ഇവന്റുകൾ എന്നിവ നിങ്ങളുടെ കോഡ്, ഡിപൻഡൻസി, pipeline രഹസ്യ കണ്ടെത്തലുകളും, ഒരു ഓഡിറ്റ് ട്രയൽ ഉള്ളതും. മറ്റൊരു ഏജന്റിനൊപ്പം മറ്റൊരു ഏജന്റല്ല. dashboard മറ്റൊരു login.
എൻഡ്പോയിന്റ് ഡിറ്റക്ഷൻ ഓപ്പറേറ്റിംഗ് സിസ്റ്റം തലത്തിൽ പ്രോസസ്സുകൾ, ഫയലുകൾ, കണക്ഷനുകൾ എന്നിവ നിരീക്ഷിക്കുന്നു. ഒരു പാക്കേജ് രജിസ്ട്രി എന്താണെന്നോ, ഒരു ആശ്രിതത്വം ക്ഷുദ്രകരമാണോ എന്നോ, ഒരു പതിപ്പ് ഇന്നലെ പ്രസിദ്ധീകരിച്ചതാണോ എന്നോ അതിന് അറിയില്ല. Shield ആപ്ലിക്കേഷൻ-സുരക്ഷാ സന്ദർഭം ഡെവലപ്പർ എൻഡ്പോയിന്റിലേക്ക് കൊണ്ടുവരികയും AppSec ശ്രദ്ധിക്കുന്ന കാര്യങ്ങളിൽ നയം നടപ്പിലാക്കുകയും ചെയ്യുന്നു.
Shield ഇൻസ്റ്റാളുകൾ നടക്കുമ്പോൾ അവ പരിശോധിക്കുന്ന ഒരു ഭാരം കുറഞ്ഞ ഏജന്റാണ്. എന്തെങ്കിലും ബ്ലോക്ക് ചെയ്യപ്പെടുമ്പോൾ മാത്രമേ ഡെവലപ്പർമാർ അത് ശ്രദ്ധിക്കൂ, കാരണം സഹിതമാണ് ബ്ലോക്ക് വരുന്നത്.
ക്ഷുദ്രകരവും അനധികൃതവുമായ പാക്കേജ് ഇൻസ്റ്റാളുകൾ, നിങ്ങളുടെ കുറഞ്ഞ പ്രായ പരിധിയേക്കാൾ പുതിയ പാക്കേജുകൾ, നിങ്ങൾ അംഗീകരിച്ചിട്ടില്ലാത്ത രജിസ്ട്രികളിൽ നിന്നുള്ള ഇൻസ്റ്റാളുകൾ, നിങ്ങളുടെ നിരസിക്കൽ പട്ടികയിലുള്ള പാക്കേജുകൾ, അറിയപ്പെടുന്ന ക്ഷുദ്രകരവുമായ IP-കളിലേക്കും ഡൊമെയ്നുകളിലേക്കുമുള്ള ഔട്ട്ബൗണ്ട് കണക്ഷനുകൾ, നിങ്ങൾ നിയന്ത്രിച്ചിരിക്കുന്ന ഭൂമിശാസ്ത്രങ്ങളിലേക്കുള്ള ട്രാഫിക്.
നിങ്ങൾക്ക് തീരുമാനിക്കാം. പ്രസിദ്ധീകരണ തീയതി അജ്ഞാതമാകുമ്പോൾ മുന്നറിയിപ്പ് നൽകാനും അനുവദിക്കാനും അല്ലെങ്കിൽ തടയാനും കുറഞ്ഞ പ്രായ നയം നിങ്ങളെ അനുവദിക്കുന്നു.
അതെ. ആഗോള മിനിമം-ഏജ് പരിധി ഓരോ ആവാസവ്യവസ്ഥയ്ക്കും മറികടക്കാൻ കഴിയും, ആവശ്യമെങ്കിൽ ഒരു പ്രത്യേക ആവാസവ്യവസ്ഥയ്ക്ക് അപ്രാപ്തമാക്കാം.
ആ മെഷീനിൽ നിന്നുള്ള എല്ലാ ഔട്ട്ബൗണ്ട് ട്രാഫിക്കും ഇത് തടയുന്നു, ഒഴികെ Shield ഏജന്റിന്റെ സ്വന്തം ചാനൽ ആയതിനാൽ എൻഡ്പോയിന്റ് നിയന്ത്രിക്കാൻ കഴിയും, പക്ഷേ ഇപ്പോഴും കൈകാര്യം ചെയ്യാൻ കഴിയും. നിങ്ങൾക്ക് ആവശ്യാനുസരണം ഇത് ട്രിഗർ ചെയ്യാം, അല്ലെങ്കിൽ ഒരു നിർണായക അലേർട്ട് എത്തുമ്പോൾ സ്വയമേവ ഐസൊലേഷൻ അഭ്യർത്ഥിക്കുന്നതിനായി പാരനോയിഡ് മോഡ് പ്രവർത്തനക്ഷമമാക്കാം.
ഡെവലപ്പർ വർക്ക്സ്റ്റേഷനുകളിലും, സെർവറുകളിലും, CI റണ്ണറുകളിലും. ലൈസൻസിംഗ് ഫ്ലോട്ടിംഗ് സീറ്റുകൾ ഉപയോഗിക്കുന്നു.
അതെ. ഓരോ ബ്ലോക്കും പൂർണ്ണ വിശദാംശങ്ങളുള്ള ഒരു ഇവന്റാണ്, ഓരോ എൻഡ്പോയിന്റും അതിന്റേതായ ഓഡിറ്റ് ട്രെയിൽ സൂക്ഷിക്കുന്നു. ഇവന്റുകൾ ഫിൽട്ടർ ചെയ്യാനും എക്സ്പോർട്ടുചെയ്യാനും കഴിയും.
Xygeni ഓൾ-ഇൻ-വൺ ആപ്പ്സെക് പ്ലാറ്റ്ഫോമിനൊപ്പം
