
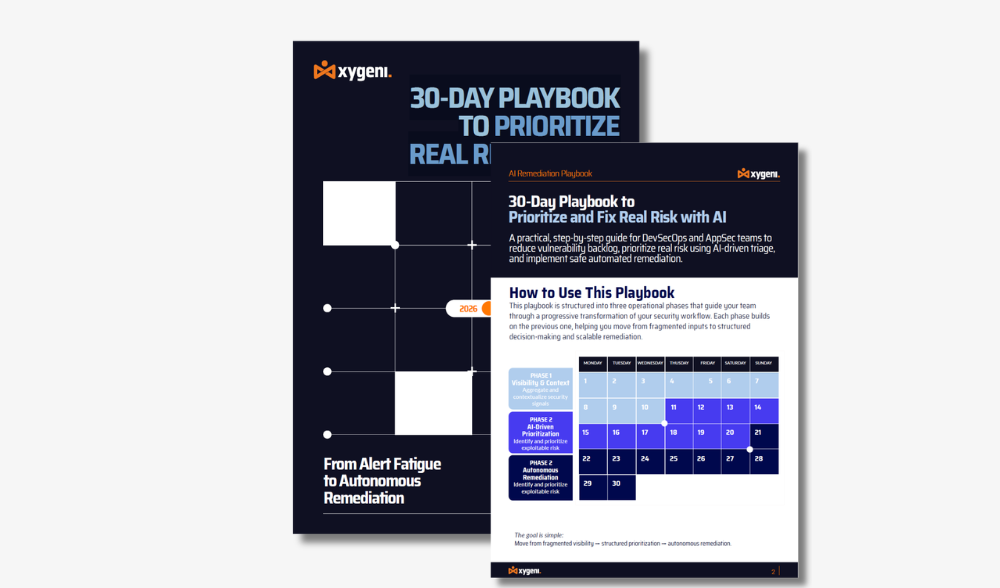
DevSecOps болон AppSec багуудад зориулсан эмзэг байдлын чимээг бууруулах, хиймэл оюун ухааны тусламжтайгаар бодит эрсдэлийг эрэмбэлэх, дэлхий даяар илүү аюулгүй автоматжуулсан нөхөн сэргээлтийг хэрэгжүүлэх 30 хоногийн практик гарын авлага. SDLC.
Чухал зүйлсийг эрэмбэл. Аюулгүй байдлыг автоматжуул. Энэхүү гарын авлагад хиймэл оюун ухаанаар удирдуулсан оюун ухааныг ашиглан аюулгүй байдлын чимээ шуугианыг хэрхэн арилгах талаар тайлбарласан болно. SAST, SCAБолон CI/CD pipelines. Бодит ертөнцийн ашиглалтын чадвар (EPSS/KEV) болон бизнесийн нөлөөлөл дээр үндэслэн эрсдэлийг үнэлэхийн зэрэгцээ үйлдвэрлэлийн орчноо эвдэхгүй тогтвортой, автоматжуулсан нөхөн сэргээлтийг бий болгохыг сур.
Vibe Coding нь програм хангамжийн хүргэлтийг хурдасгахаас гадна эрсдэлийг нэмэгдүүлж байна. Хиймэл оюун ухаанаар үүсгэгдсэн код болон бие даасан агентууд хөгжлийг өөрчилж байгаа тул уламжлалт AppSec хяналтууд нь шуурхай залилан мэхлэлт, хий үзэгдэлтэй код, автоматжуулсан хангамжийн сүлжээний өртөлтийг илрүүлэхэд хангалтгүй болсон. Зохистой засаглалгүйгээр аюулгүй бус хэв маяг нь үйлдвэрлэлд машины хурдаар тархаж болно. Vibe Coding нь танай байгууллагын хамгийн том хиймэл оюун ухааны эрсдэл болохоос өмнө хэрхэн аюулгүй байхыг сур.
Хиймэл оюун ухаан нь орчин үеийн програм хангамжийн хүргэлтийн гол гүйцэтгэлийн давхарга болж, програм хангамжийн аюулгүй байдал болон програм хангамжийн хангамжийн сүлжээний халдлагыг хэрхэн зохион бүтээж, цар хүрээг нь өөрчилж байна. Байгууллагууд 2026 он руу бэлдэж байгаа тул халдагчид автоматжуулалт, итгэлцэл, хиймэл оюун ухаанаар удирдуулсан ажлын урсгалыг хэрхэн ашиглаж байгааг ойлгох нь чухал юм. Энэхүү тайлан нь AppSec-ийн аюул заналхийллийн загварын нотолгоонд суурилсан дүн шинжилгээг өгч, аюулгүй байдал болон DevSecOps багуудад шинээр гарч ирж буй эрсдэл болон тэргүүлэхийн тулд шаардлагатай хамгаалалтын өөрчлөлтийг ойлгоход нь тусалдаг. Одоо үзээрэй!
Нэгдсэн платформ ашиглан AppSec-ийг хэрхэн хялбарчилж, сэрэмжлүүлгийн ядаргааг арилгах талаар олж мэдээрэй. Орчин үеийн хөгжүүлэлтийн багууд хуваагдмал аюулгүй байдлын хэрэгслүүд, чимээ шуугиантай сэрэмжлүүлэг, чимээгүй байдалд дарагдаж байна. dashboardс. Энэ ebook тэргүүлэх байгууллагууд яагаад багаж хэрэгслийн өргөтгөлөөс нэгдсэн програмын аюулгүй байдлын платформ руу шилжиж байгаа, мөн энэхүү өөрчлөлт нь аюулгүй байдлын үр дүн, хөгжүүлэгчийн туршлага, бизнесийн уян хатан байдлыг хэрхэн өөрчилж байгааг харуулж байна.
K8s-ийн энгийн буруу тохиргоог дараагийн томоохон зөрчил болгож болохгүй. Хэт их зөвшөөрөгдсөн үүрэг болон сканнердаагүй зургуудын хооронд эрсдэл бодитой юм. Энэхүү гарын авлагад Kubernetes-ийн хамгийн чухал аюулгүй байдлын цоорхойг 6 техникийн гүнзгий дүн шинжилгээ хийж, аюулгүй байдлаа хангахын тулд шаардлагатай засваруудыг багтаасан болно.
Нээлттэй эхийн бүрэлдэхүүн хэсгүүдийн эрсдэлийг илрүүлэх, удирдах, бууруулах дэвшилтэт стратегиудыг ашиглан програм хангамжийн хангамжийн сүлжээгээ хэрхэн аюулгүй болгох талаар олж мэдээрэй. eBook үр дүнтэй програм хангамжийн бүтцийн шинжилгээг хэрэгжүүлэх талаар мэргэжлийн зөвлөгөө өгдөг (SCA) нээлттэй эхийн хамаарлуудад эмзэг байдлыг арилгах, нийцлийг хангах, шинээр гарч ирж буй аюул заналаас хамгаалахын тулд!
DORA-ийн Дижитал Үйл ажиллагааны Уян Хатуу Хууль нь хатуу тогтоосон standardЕвропын Холбооны санхүүгийн салбарын үйл ажиллагааны уян хатан байдлыг сайжруулах зорилготой. Танай байгууллага 2025 оны 1-р сар гэхэд DORA-ийн шаардлагыг хангахаар бэлтгэж байгаа тул түүний шаардлагыг ойлгож, зөв шийдлүүдийг хэрэгжүүлэх нь чухал бөгөөд Xygeni танд тусалж чадна. Xygeni нь DORA-ийн хүрээг цогцоор нь дагаж мөрдөхийг хангахын тулд тусгайлан боловсруулсан дэвшилтэт шийдлүүдийн багцыг санал болгодог. Манай платформ нь танай байгууллагын эрсдэлийн удирдлагын чадавхийг сайжруулах болно ...
Програм хангамжийн хангамжийн сүлжээний халдлага улам бүр түгээмэл болж, сүйрлийн шинжтэй болж байгаа бөгөөд Gartner 2025 он гэхэд бүх бизнесийн 45% нь халдлагад өртөх болно гэж таамаглаж байна. Кибер аюулгүй байдлын Ventures нь энэхүү аюул заналын ноцтой байдлыг улам бүр онцолж, 2031 он гэхэд програм хангамжийн хангамжийн сүлжээний халдлагаас үүдэлтэй жилд 138 тэрбум долларын хохирол учрах төлөвтэй байна гэж таамаглаж байна. Эдгээр түгшүүртэй урьдчилсан мэдээ нь байгууллагууд өөрсдийн үйл ажиллагааг нэн тэргүүнд тавих яаралтай хэрэгцээг онцолж байна. SSCSХэрхэн гэдгийг нь мэдэж аваарай!
Байгууллагадаа тохирох нээлттэй эхийн аюулгүй байдлын хэрэгслийг сонгоход шаардлагатай гарын авлагыг олж мэдээрэй. Манай цогц гарын авлагад хамгийн сүүлийн үеийн чиг хандлага, шилдэг туршлагууд болон гол анхаарах зүйлсийн талаар өгүүлж, танд мэдээлэлтэй шийдвэр гаргахад тусална.cisионууд. Нээлттэй эхийн бүрэлдэхүүн хэсгүүдтэй холбоотой эрсдэлийг үр дүнтэй удирдах, бууруулах мэдлэгээр багаа тоногло. Энэхүү үнэ цэнэтэй нөөцийг бүү алдаарай, програм хангамжийн аюулгүй байдлын стратегиа сайжруулаарай!
Өөрийнхөө хамгаалалтын стратегиудыг олж мэдээрэй CI/CD pipelineШууд болон шууд бус хувийн хамгаалалт, хортой програм хангамжийн тарилга, эд өлгийн зүйлийн хордлого зэрэг шинээр гарч ирж буй аюул заналхийллийн эсрэг.
энэ нь eBookXygeni-ийн Урьдчилсан борлуулалтын хэлтсийн дарга Луис Гарсиагийн бичсэн энэхүү ном нь аюулгүй байдлын эрсдэлийг тодорхойлох, урьдчилан сэргийлэх, хариу арга хэмжээ авах талаарх манай мэргэжлийн гарын авлагын тусламжтайгаар халдагчдаас түрүүлж гарахад тань туслах болно. CI/CD pipelines!
Энэхүү тайланд нээлттэй эхийн хамаарлын эмзэг байдлыг ашиглан кибер халдлагад өртөж буй програм хангамжийн хангамжийн сүлжээг улам бүр онилж байгааг онцолсон болно. CI/CD pipelineDORA болон NIS2 зэрэг дүрэм журмууд нь дагаж мөрдөх шаардлагыг улам бүр нэмэгдүүлж байгаа тул аюулгүй байдлын бат бөх арга хэмжээ авах шаардлагатай байна. Байгууллагынхаа ажлыг сайжруулна уу software supply chain security, манай цогц гарын авлагын тусламжтайгаар 2025 онд кибер аюул заналхийллийн эсрэг уян хатан байдлыг хангах!
Програм хангамжийн хөгжүүлэлтийн хурдацтай хөгжиж буй ертөнцөд програм хангамжийн хангамжийн сүлжээг аюулгүй байлгах нь чухал асуудал болж байна. eBook програм хангамжийн хангамжийн сүлжээнд учирч буй аюул заналыг ойлгох, бууруулах цогц гарын авлагыг өгдөг бөгөөд ялангуяа тасралтгүй интеграци/тасралтгүй байршуулалтад анхаарлаа хандуулдаг (CI/CD) системүүд...
Хувьсан өөрчлөгдөж буй газрын талаарх гол ойлголтуудыг нээж илрүүлэх Software Supply Chain Security2024 оны сорилт, аюул занал, хүлээгдэж буй чиг хандлагын талаар дэлгэрэнгүй мэдээлэл аваарай - кибер аюулгүй байдлын нарийн төвөгтэй сүлжээнд хэрхэн ажиллах талаарх таны гарын авлага. Тоонуудын онцлох баримтууд: Тоон орчныг нээж илрүүлээрэй software supply chain security – нөхцөл байдлын ноцтой байдлыг харуулсан баримтууд. Муу жүжигчдийн хувьсал...