






आधुनिक DevSecOps टीम्स वेगाने काम करतात आणि सुरक्षेला त्या वेगाशी जुळवून घेणे अत्यावश्यक आहे. स्टॅटिक ॲनालिसिस आणि डायनॅमिक ॲनालिसिस यांमधील फरक समजून घेतल्याने तुम्हाला असुरक्षितता लवकर ओळखण्यास आणि रिलीजपूर्वी निराकरणाची खात्री करण्यास मदत होते. व्यवहारात, या दोन्ही पद्धती सुरक्षेमधील स्टॅटिक आणि डायनॅमिक ॲनालिसिसचा पाया बनवतात, ज्यामध्ये कोडची गुणवत्ता आणि रनटाइम वर्तनाचा समावेश होतो.
मात्र, ही तुलना केवळ व्याख्यांपुरती मर्यादित नाही. प्रत्येक प्रकारासाठी योग्य तंत्र निवडण्याकरिता, डेव्हलपर्सना स्टॅटिक टेस्टिंग विरुद्ध डायनॅमिक टेस्टिंग यातील फरकदेखील समजून घेणे आवश्यक आहे. SDLC पहिल्या टप्प्यापासूनच. त्याचप्रमाणे, स्टॅटिक विरुद्ध डायनॅमिक कोड विश्लेषण प्रत्यक्षात कसे कार्य करते हे शिकल्याने संघांना प्रतिबंध आणि प्रमाणीकरणासाठी योग्य साधने वापरण्यास मदत होते. स्टॅटिक आणि डायनॅमिक विश्लेषणामधील फरक जाणून घेतल्याने तुम्हाला पहिल्या टप्प्यापासूनच अधिक मजबूत सॉफ्टवेअर तयार करता येते. commit उत्पादनासाठी.
१. स्थिर विरुद्ध गतिशील विश्लेषण: त्याचे महत्त्व
जेव्हा सुरक्षा चाचणी डिप्लॉयमेंटनंतर केली जाते, तेव्हा आधीच खूप उशीर झालेला असतो. तपासण्या लवकर केल्याने वेळ वाचतो, धोका कमी होतो आणि रिलीजची गुणवत्ता सुधारते.
इथेच स्टॅटिक ॲनालिसिस विरुद्ध डायनॅमिक ॲनालिसिस हा मुद्दा महत्त्वाचा ठरतो. स्टॅटिक ॲनालिसिस कोड चालण्यापूर्वी त्याचे परीक्षण करते, तर डायनॅमिक ॲनालिसिस ॲप्लिकेशन कार्यान्वित होत असताना त्याच्या वर्तनाचे निरीक्षण करते.
त्यानुसार OWASP चाचणी मार्गदर्शकया पद्धती एकत्र केल्याने संभाव्य आणि सक्रिय अशा दोन्ही धोक्यांची सर्वात व्यापक माहिती मिळते. थोडक्यात, स्टॅटिक विरुद्ध डायनॅमिक कोड विश्लेषण हे हल्लेखोरांच्या आधीच असुरक्षितता उघड करून डेव्हलपमेंट आणि टेस्टिंग यांच्यातील दुवा साधते.
DevSecOps टीम्ससाठी, हा दृष्टिकोन संपूर्ण प्रक्रियेत सुरक्षा अखंड आणि एकात्मिक ठेवतो. SDLC.
२. स्थिर विश्लेषण म्हणजे काय?SAST)
हे कसे कार्य करते
स्थिर विश्लेषण सोर्स कोड, बायनरी किंवा बाइटकोडचे मूल्यांकन करते. अंमलबजावणीशिवायते एसक्यूएल इंजेक्शन, कमजोर एन्क्रिप्शन किंवा असुरक्षित इनपुट व्हॅलिडेशन यांसारख्या सामान्य सुरक्षा त्रुटी शोधते.
याव्यतिरिक्त, स्टॅटिक टेस्टिंग टूल्स यामध्ये एकत्रित होतात CI/CD pipelineजेणेकरून डेव्हलपर्सना कोडिंग करताना अलर्ट मिळतात. उदाहरणार्थ, एखाद्या दरम्यान pull request, SAST असुरक्षित मार्गांवर लक्ष वेधते आणि अधिक सुरक्षित पर्याय सुचवते.
ते केव्हा लागू करावे
स्थिर चाचणी सर्वोत्तम काम करते लवकर मध्ये SDLCकोडिंग आणि बिल्डच्या टप्प्यांमध्ये.
मध्ये सांगितल्याप्रमाणे एनआयएसटी एसपी ८००-३४डावीकडे सरकल्याने खर्चिक पुनर्काम टळते आणि शोधक्षमता सुधारते. म्हणून, लागू केल्याने स्थिर चाचणी विरुद्ध गतिशील चाचणी सुरुवातीलाच तर्कशुद्ध विचार केल्यास तुम्हाला अधिक जलद, स्वस्त आणि अधिक अंदाज लावता येण्याजोगे सुरक्षिततेचे परिणाम मिळतात.
३. डायनॅमिक ॲनालिसिस (DAST) म्हणजे काय?
हे कसे कार्य करते
गतिमान विश्लेषण अनुप्रयोगाची तपासणी करते ते कार्यान्वित होत असताना एका सुरक्षित वातावरणात. कोड स्कॅन करण्याऐवजी, ते एंडपॉइंट्सशी संवाद साधते आणि बनावट हल्ल्यांना प्रतिसाद म्हणून होणाऱ्या वर्तनाचे निरीक्षण करते.
उदाहरणार्थ, एखादे DAST टूल API एंडपॉइंट्समधील इंजेक्शन किंवा ऑथेंटिकेशनमधील त्रुटींची चाचणी करू शकते.
ते केव्हा लागू करावे
डायनॅमिक चाचणी सामान्यतः होते जीवनचक्रात नंतरएकदा ॲप्लिकेशन बिल्ड उपलब्ध झाल्यावर.
स्टॅटिक साधनांद्वारे शोधलेल्या असुरक्षितता खरोखरच शोषणीय आहेत की नाही, याची यामुळे पुष्टी होते. स्टॅटिक आणि डायनॅमिक कोड विश्लेषण पद्धती एकत्र केल्याने प्रतिबंध आणि पडताळणी यांच्यात एक संपूर्ण फीडबॅक लूप तयार होतो.
४. स्थिर विश्लेषण विरुद्ध गतिशील विश्लेषण: प्रमुख फरक
दोन्ही दृष्टिकोनांचा उद्देश असुरक्षितता ओळखणे हा आहे, परंतु त्यांची कार्यपद्धती, वेळ आणि संदर्भ यांमध्ये फरक आहे. खालील तक्त्यामध्ये तुलना केली आहे. स्थिर चाचणी विरुद्ध गतिशील चाचणी डेव्हलपर्ससाठी सोप्या भाषेत.
| पैलू | स्थिर विश्लेषण (SAST) | डायनॅमिक विश्लेषण (DAST) |
|---|---|---|
| पद्धती | कोड न चालवता त्याची तपासणी करते. | ॲप्लिकेशन सक्रिय असताना त्याची चाचणी करते. |
| फोकस क्षेत्र | कोड लॉजिक, डेटा फ्लो, इनपुट व्हॅलिडेशन आणि हार्डकोडेड सिक्रेट्स. | प्रमाणीकरण, कॉन्फिगरेशन आणि रनटाइम वर्तन. |
| टप्प्यात SDLC | सुरुवातीला, कोडिंग आणि बिल्डच्या टप्प्यांमध्ये. | नंतर, तयारीच्या किंवा चाचणीच्या टप्प्यांमध्ये. |
| शोधण्याची गती | आयडीईमध्ये त्वरित अभिप्राय किंवा pipelines. | प्रतिसाद हळू मिळतो कारण त्यासाठी सक्रिय वातावरणाची आवश्यकता असते. |
| मर्यादा | रनटाइम संदर्भाचा अभाव असू शकतो किंवा तर्कावर अवलंबून असलेल्या त्रुटी लक्षात येऊ शकत नाहीत. | सोर्स-लेव्हल कोड किंवा सखोल लॉजिक त्रुटी पाहता येत नाहीत. |
थोडक्यात, स्टॅटिक विरुद्ध डायनॅमिक कोड विश्लेषण तुम्हाला पूर्व-अस्तित्वात संतुलन साधण्यास मदत करते.cisआयन आणि प्रमाणीकरण. स्टॅटिक विश्लेषण संभाव्य त्रुटी लवकर शोधते, तर डायनॅमिक विश्लेषण वास्तविक वापरकर्ते तुमच्या ॲपशी संवाद साधतात तेव्हा काय घडते याची पुष्टी करते.
५. एकत्र का करावे? SAST आणि DAST सुरक्षा सुधारते
कोणतीही एक पद्धत एकटी संपूर्ण व्याप्ती देत नाही. जेव्हा दोन्ही लागू केल्या जातात, तेव्हा सुरक्षेमधील स्थिर आणि गतिशील विश्लेषण कोडपासून रनटाइमपर्यंत सतत अंतर्दृष्टी प्रदान करते.
उदाहरणार्थ, स्टॅटिक ॲनालिसिसद्वारे असुरक्षित क्वेरी ओळखता येते, तर डायनॅमिक टेस्टिंगद्वारे त्या क्वेरीचा प्रत्यक्षात गैरफायदा घेतला जाऊ शकतो की नाही हे तपासता येते.
ही साधने वेगवेगळ्या स्तरांवर काम करत असल्यामुळे, ती एकमेकांना अधिक प्रभावी बनवतात. शिवाय, स्टॅटिक टेस्टिंग आणि डायनॅमिक टेस्टिंग एकत्र केल्याने चुकीचे इशारे कमी होतात, डेव्हलपरचा आत्मविश्वास वाढतो आणि रिलीजपूर्वी दुरुस्त्यांची पडताळणी सुनिश्चित होते.
६. झायजेनी आधुनिक ॲपसेक क्षमतांसह स्टॅटिक ॲनालिसिस कसे वाढवते
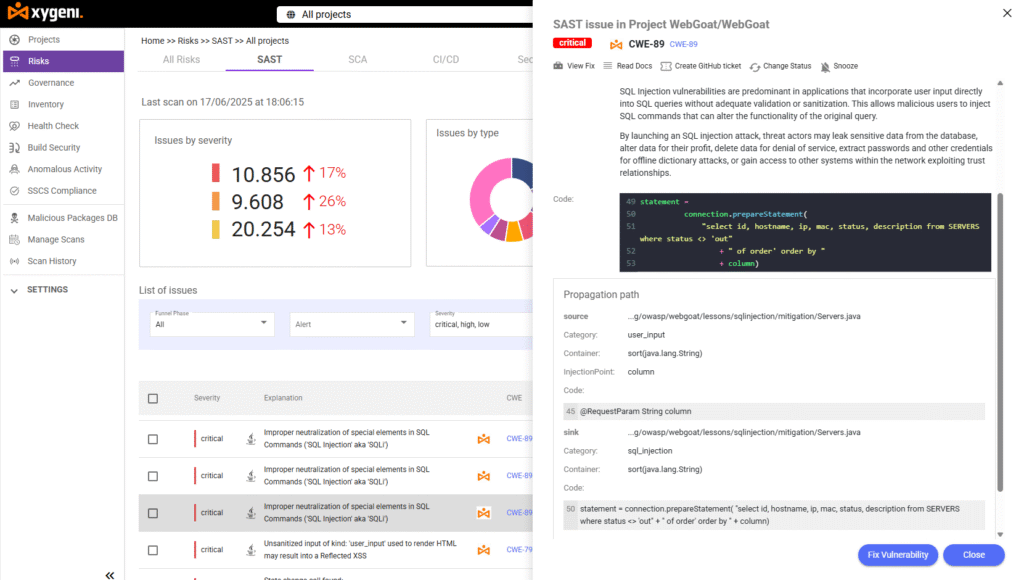
झायगेनी हे स्टॅटिक टेस्टिंगला अधिक वेगवान, अधिक अचूक आणि अधिक डेव्हलपर-अनुकूल बनवून स्टॅटिक ॲनालिसिस विरुद्ध डायनॅमिक ॲनालिसिसच्या कार्यप्रवाहांमध्ये सुधारणा करते. SAST इंजिन कोडमधील त्रुटी लवकर ओळखते, एआय-निर्मित उपाययोजना लागू करते आणि दुर्भावनापूर्ण कोडला उत्पादनात प्रवेश करण्यापासून प्रतिबंधित करते.
ते इंजेक्शन त्रुटी, कमकुवत एनक्रिप्शन, असुरक्षित डीसिरियलायझेशन आणि एम्बेडेड बॅकडोअर्ससारखे पुरवठा साखळीतील धोके शोधते.
सह एआय ऑटो-फिक्सडेव्हलपर्सना सुरक्षित कोडच्या शिफारसी थेट त्यांच्यामध्ये मिळतात pull requestsयाव्यतिरिक्त, स्मार्ट प्रायोरिटायझेशन असुरक्षिततांना त्यांच्या शोषणक्षमतेनुसार क्रमवारी लावते, ज्यामुळे संघांना सर्वात संबंधित निष्कर्षांवर प्रथम लक्ष केंद्रित करण्यास मदत होते.
त्यानुसार OWASP बेंचमार्कझायजेनी (Xygeni) कमीत कमी खोट्या सकारात्मक निष्कर्षांसह जवळपास परिपूर्ण शोध अचूकता प्राप्त करते.
यामुळे डेव्हलपर्सना अनावश्यक गोष्टी तपासण्यात कमी वेळ घालवता येतो आणि त्यांच्या कोडबेसमध्ये सुधारणा करण्यावर अधिक लक्ष केंद्रित करता येते.
स्थिर विश्लेषणापलीकडे, झायजेनीमध्ये पूरक मॉड्यूल्सदेखील समाविष्ट आहेत:
- SCA रीचेबिलिटी आणि ईपीएसएस सह: शोषण करण्यायोग्य अवलंबित्वे अधोरेखित करते.
- गुप्त सुरक्षा: उघड झालेली क्रेडेन्शियल्स शोधून रद्द करते.
- IaC Security: टेराफॉर्म, कुबरनेट्स आणि क्लाउडफॉर्मेशन टेम्पलेट्सची वैधता तपासते.
- मालवेअर शोधणे: तुमच्या बिल्ड्समधील बाधित पॅकेजेस ओळखते.
- ASPM Dashboard: सर्व ॲपसेक घटकांमध्ये दृश्यमानता प्रदान करते.
परिणामी, झायगेनी रूपांतरित होतो स्थिर विरुद्ध गतिशील कोड विश्लेषण एकात्मिक, स्वयंचलित प्रक्रियेमध्ये रूपांतरित केले जाते, जी आधुनिक DevSecOps कार्यप्रवाहांमध्ये नैसर्गिकरित्या सामावते.
7. अंतिम विचार
सुरक्षित सॉफ्टवेअर तयार करण्यासाठी दोन्ही पद्धती आवश्यक आहेत. स्टॅटिक टेस्टिंग विरुद्ध डायनॅमिक टेस्टिंग ही स्पर्धा नसून एक भागीदारी आहे. स्टॅटिक विश्लेषण कोडिंग दरम्यान असुरक्षितता टाळण्यास मदत करते, आणि डायनॅमिक विश्लेषण हे तपासते की केलेले उपाय वास्तविक परिस्थितीत काम करतात की नाही.
दोन्ही एकत्र वापरल्याने संपूर्ण दृश्यमानता, जलद शोध आणि उच्च विश्वासार्हता मिळते.
सह ॲप्लिकेशन असुरक्षितता स्कॅनिंग साधने झायजेनीप्रमाणे, संघ अर्ज करू शकतात सुरक्षेमधील स्थिर आणि गतिशील विश्लेषण स्वयंचलितपणे, वितरणाचा वेग कमी न करता संरक्षण अखंड ठेवते.
???? तुमची मोफत चाचणी सुरू करा: आजच तुमच्या कोडमधील असुरक्षिततांचे विश्लेषण करा.
???? डेमो बुक करा! Xygeni तुमच्या AppSec कार्यप्रवाहात कशी सुधारणा करते ते पहा.
लेखक बद्दल
यांनी लिहिलेले फॅटिमा Saidऍप्लिकेशन सिक्युरिटीमध्ये विशेषज्ञ असलेले कंटेंट मार्केटिंग मॅनेजर झायगेनी सिक्युरिटी.
फातिमा ॲपसेकवर डेव्हलपर-अनुकूल, संशोधनावर आधारित सामग्री तयार करते. ASPMआणि डेव्हसेकऑप्स. त्या क्लिष्ट तांत्रिक संकल्पनांचे स्पष्ट, कृती करण्यायोग्य माहितीमध्ये रूपांतर करतात, ज्यामुळे सायबरसुरक्षा नवोपक्रम आणि व्यावसायिक परिणाम यांच्यात संबंध जोडला जातो.

