






Pengesanan malware berkuasa AI mengubah cara pasukan mengesan dan menghentikan aktiviti berniat jahat moden. Daripada bergantung pada tandatangan atau penunjuk yang diketahui, pengesanan malware ai menganalisis corak tingkah laku, niat dan pelaksanaan merentasi kod, kebergantungan dan CI/CD pipelines.
Hasilnya, pasukan boleh mengenal pasti dan menyekat pakej berniat jahat, pintu belakang dan ancaman rantaian bekalan sebelum ia sampai ke tahap pengeluaran. Dengan menggabungkan pengesanan tingkah laku dengan pemulihan automatik, pasukan bukan sahaja boleh menyingkap tingkah laku berisiko lebih awal, tetapi juga mengurangkan pendedahan dengan cepat dan konsisten merentasi pangkalan kod yang besar.
Mengapa Pengesanan Perisian Hasad Berkuasa AI Kini Wajib
Pengesanan malware tradisional mengandaikan ancaman statik dan kitaran pelepasan perlahan. Walau bagaimanapun, aliran kerja pembangunan moden mematahkan andaian tersebut sepenuhnya.
Hari ini, penyerang menyembunyikan tingkah laku berniat jahat di dalam komponen harian seperti:
- kebergantungan sumber terbuka
- pakej npm dan daftar awam
- CI/CD Aliran kerja
- bina skrip dan pasang hooks
Pada masa yang sama, pasukan pembangunan menghantar kod secara berterusan. Oleh kerana itu, logik berniat jahat sering dilaksanakan semasa masa binaan dan bukannya selepas penggunaan.
Akibatnya, alat berasaskan tandatangan kurang berfungsi.
Untuk menangani jurang ini, pengesanan malware berkuasa AI memberi tumpuan kepada tingkah laku dan bukannya cap jari, yang menjadikannya jauh lebih berkesan dalam bidang moden. pipelines.
Apa yang Membezakan Perisian Hasad Ini
Kod berniat jahat moden jarang kelihatan berbahaya pada pandangan pertama. Sebaliknya, ia sebati dengan aktiviti pembangunan biasa.
Dalam praktiknya, ia sering:
- bersembunyi di dalam pakej yang sah
- meniru standard JavaScript atau membina logik
- hanya diaktifkan dalam persekitaran tertentu
- melaraskan tingkah laku berdasarkan konteks masa jalan
Oleh kerana itu, pengesanan mesti memahami niat, bukan sekadar sintaks.
Padanan corak statik sahaja tidak dapat mencapai matlamat ini.
Bagaimana Pengesanan Perisian Hasad Berkuasa AI Berfungsi dalam Amalan
Enjin pengesanan moden menganalisis pelbagai lapisan pelaksanaan untuk menimbulkan tingkah laku berisiko lebih awal.
Analisis tingkah laku kod
Daripada mengimbas rentetan atau hash, model AI menilai bagaimana kod bertindak semasa masa jalan. Contohnya, ia mencari:
- percubaan penuaian kelayakan
- akses sistem fail semasa pemasangan
- pelaksanaan proses anak yang tidak dijangka
- logik masa jalan yang dikaburkan
Kesedaran rantaian bekalan
Di samping itu, enjin pengesanan menghubungkan tingkah laku merentasi graf kebergantungan. Pendekatan ini membantu pasukan:
- corak pembiakan seperti cacing bintik
- mengenal pasti aktiviti penyelenggara berisiko
- tandakan tingkah laku penerbitan yang tidak normal merentasi versi
Pipeline konteks
Akhirnya, perisian hasad kerap tercetus di dalam CI/CD sistem. Oleh itu, pengesanan mesti dijalankan di tempat pelaksanaan sebenarnya berlaku, termasuk:
- membina langkah
- memasang hooks
- pipeline pekerjaan
- binaan kontena
Xygeni sentiasa menganalisis titik pelaksanaan ini untuk menonjolkan tingkah laku berniat jahat apabila ia berlaku, bukan selepas kerosakan merebak.
Mengapa Alat Tradisional Merindui Perisian Hasad AI
Pengimbas berasaskan CVE gagal
Perisian hasad AI jarang mengeksploitasi kelemahan yang diketahui. Sebaliknya, ia menyalahgunakan kepercayaan, automasi dan aliran kerja pembangun.
Tiada CVE bermaksud tiada amaran.
SBOMkekurangan tingkah laku
SBOMs menunjukkan apa yang anda gunakan, bukan apa yang dilakukannya semasa masa jalan. Akibatnya, ia tidak dapat menghentikan skrip pemasangan berniat jahat atau muatan tersembunyi.
Semakan manual tidak berskala
JavaScript dan kod yang dijana AI yang dikaburkan bergerak lebih pantas daripada semakan manusia. Apabila seseorang menyedarinya, perisian hasad itu sudah merebak.
Pendekatan Xygeni terhadap Pengesanan Perisian Hasad Berkuasa AI
Xygeni menganggap perisian hasad sebagai masalah tingkah laku perisian, bukan sebagai tandatangan atau latihan padanan hashcise. Platform ini memberi tumpuan kepada bagaimana kod berfungsi apabila ia dijalankan dan bukannya mengejar penunjuk yang diketahui.
Amaran Awal Perisian Hasad
Pertama sekali, Xygeni mengimbas secara berterusan pakej yang baru diterbitkan dalam masa nyata. Proses ini membolehkan pasukan mengesan tingkah laku berniat jahat sebelum pembangun memasang pakej tersebut.
Secara khususnya, Xygeni mengesan:
- muatan yang dikaburkan atau dibungkus
- kitaran hayat yang mencurigakan dan skrip pemasangan
- akses tidak dijangka kepada kelayakan atau pembolehubah persekitaran
- aktiviti rangkaian keluar yang tidak normal
Oleh kerana analisis ini berlaku pada masa penerbitan, pasukan boleh menghentikan ancaman yang muncul lebih awal. Akibatnya, perisian hasad tidak pernah sampai ke persekitaran tempatan atau CI/CD pipelines.
Daripada Pengesanan kepada Pemulihan dengan AI AutoFix
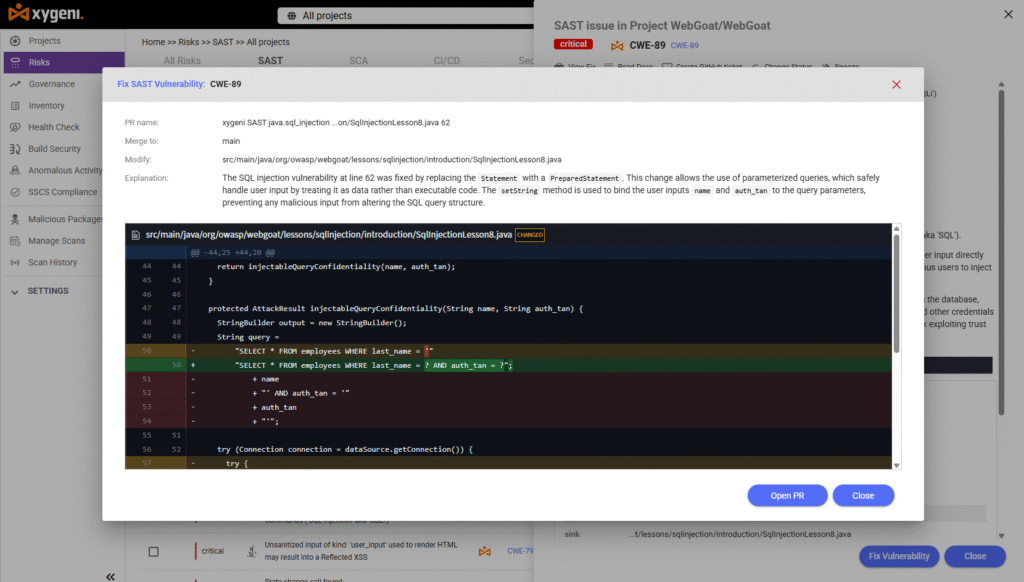
Walau bagaimanapun, pengesanan sahaja tidak menyelesaikan masalah tersebut. Atas sebab itu, Xygeni menghubungkan Pengesanan malware berkuasa AI secara langsung dengan Pembaikan Automatik AI.
AI AutoFix membantu pasukan dengan:
- mengalih keluar corak kod berniat jahat atau berisiko secara automatik
- menggantikan logik yang tidak selamat dengan alternatif yang selamat
- penjana bersedia untuk pembangun pull requests
- mengikuti amalan terbaik bahasa dan kerangka kerja
Daripada mewujudkan keletihan amaran, AI AutoFix memendekkan kitaran pemulihan. Oleh itu, pasukan DevOps menyelesaikan masalah sebenar dengan lebih pantas tanpa memperlahankan penghantaran.
Menyekat Perisian Hasad Merentasi Keseluruhan SDLC
Di samping itu, Xygeni menguatkuasakan perlindungan merentasi setiap peringkat kitaran hayat perisian.
Repositori kod
- mengesan logik berniat jahat lebih awal
- hentikan pintu belakang yang tersembunyi
- halang laluan pelaksanaan yang dikaburkan
CI/CD pipelines
- sekat kebergantungan berniat jahat
- hentikan muat turun masa jalan yang tidak dijangka
- mengesan penyalahgunaan aliran kerja dan penyalahgunaan kebenaran
Rantaian bekalan perisian
- mengenal pasti penyelenggara yang terjejas
- mengesan pembiakan seperti cacing
- menguatkuasakan kawalan kebergantungan dan dasar
Terima kasih kepada model berlapis ini, Pengesanan malware AI menjadi proaktif, tidak reaktif.
Mengapa Pengesanan Perisian Hasad AI Sesuai dengan Realiti DevOps
Akhirnya, pasukan DevOps memerlukan keselamatan yang berfungsi dengan cara yang sama seperti mereka.
Mereka memerlukan alat yang:
- berintegrasi secara asli ke dalam pipelines
- kurangkan geseran dan bukannya menambah langkah
- fokus pada risiko sebenar
- mengautomasikan pemulihan apabila mungkin
Xygeni sejajar dengan aliran kerja DevOps moden. Oleh itu, pasukan mengalihkan keselamatan ke kiri tanpa memperlahankan pelepasan.
Pemikiran Akhir
Pengesanan malware berkuasa AI telah menjadi keperluan praktikal untuk persekitaran pembangunan moden. Seiring perkembangan malware AI, penyerang semakin bergantung pada automasi, aliran kerja yang dipercayai dan pengedaran rantaian bekalan dan bukannya eksploitasi tradisional.
Disebabkan oleh perubahan ini, pasukan memerlukan mekanisme pengesanan yang menganalisis tingkah laku pada masa pelaksanaan dan laluan pemulihan yang mengurangkan pendedahan dengan cepat. Menggabungkan analisis tingkah laku, konteks rantaian bekalan dan pembetulan automatik membantu pasukan keselamatan mengikuti perkembangan ancaman yang bergerak pantas tanpa mengganggu aliran kerja penghantaran.
Tumpuan bukan lagi sekadar penglihatan, tetapi kawalan ke atas apa yang berlaku di dalam SDLC.

