






Di 2024 sahaja, AI menulis lebih 256 bilion baris kodBiarkan itu meresap. Menurut Statista, 41% daripada semua skod perisian kini merupakan kod yang dijana AINombor itu hanya akan meningkat—begitu juga risikonya.
Kod AI pantas. Kadangkala terlalu pantas. Kita kini melihat sebuah Lonjakan 10X dalam pendedahan API titik hujung kekurangan kebenaran asas dan pengesahan input. Dan inilah masalahnya: kod AI yang buruk bukan sekadar pepijat sekali sahaja. Jika ia sampai di repo sumber terbuka, ia menjadi data latihan untuk model AI masa hadapan, menyebarkan kelemahan tersebut lebih jauh lagi.
Jadi, apa yang boleh kita lakukan? Kita pastikan setiap baris—manusia atau mesin—diimbas dan dijamin selamat.
Di situlah AI SAST masuklahPengujian Keselamatan Aplikasi Statik dibina untuk pembangun yang bekerja pada zaman LLM, Copilot dan pengekodan autopilot.
Ingin mendalami Kod AI dan Keselamatan Siber?
Kod yang dijana AI hanyalah puncak gunung ais. Jika anda ingin memahami sepenuhnya impak AI terhadap amalan keselamatan moden—daripada pengesanan ancaman hingga pemulihan automatik—jangan terlepas panduan mendalam kami:
Apakah Masalahnya Dengan Kod Yang Dihasilkan AI?
Kod yang dijana AI kelihatan bagus. Ia dikompilasi. Ia dijalankan. Ia juga disertakan dengan komen. Tetapi di sebalik itu, ia sering melangkau:
- Pengesahan dan kawalan akses
- Pengesahan dan sanitasi input
- Pengendalian rahsia (cth., token berkod keras)
- Pengendalian ralat dan logik kes pinggir
- Penggunaan perpustakaan dan API yang selamat
Itu bukan kerana AI berniat jahat—ia cuma tidak memahami model ancaman anda. Dan ia digunakan lebih daripada sebelumnya, selalunya tanpa sebarang semakan langsung.
Contoh Kerentanan Dunia Sebenar dalam Kod AI
Katakan Copilot menjana ini dalam aplikasi Express.js:
					app.post('/submit', (req, res) => {
  db.insert(req.body)
  res.send('OK')
})
Ia kelihatan baik-baik saja—sehingga anda sedar ada tiada pengesahan atau sanitasi input. Dalam konteks pengeluaran, itu laluan pantas untuk XSS or kelemahan suntikan.
Apa Itu AI SAST?
AI SAST bukan tentang mengamankan AI itu sendiri. Ia tentang mengamankan Kod AI —bahan yang dijana, disalin, ditampal dan commitdimasukkan ke dalam aplikasi anda.
Ia berfungsi seperti tradisional SAST: mengimbas kod sumber sebelum ia dijalankan, menandakan kelemahan, mencadangkan pembetulan. Tetapi ia dibina dengan mengambil kira aliran kerja moden yang dibantu AI.
Sesetengah platform juga sedang bereksperimen dengan AI dan ML untuk meningkatkan pengecaman corak dan mengurangkan positif palsu. Tetapi di sini, fokus kami adalah mudah: menggunakan analisis statik untuk mengamankan kod yang ditulis oleh alat AI.
Anggaplah ia sebagai semakan realiti anda. Kerana "ia mengkompilasi" tidak sama dengan "ia selamat".
Bagaimana AI SAST Mengamankan Kod AI dalam Aliran Kerja Anda
Xygeni Code Security dibina khas untuk persekitaran pembangunan moden—pantas, automatik dan disambungkan merentasi rangkaian alat anda.
Anda mendapatkan:
- Orang asli SAST pengimbas untuk analisis statik masa nyata pangkalan kod anda
- Sokongan untuk pengesanan kod berniat jahat dalam kod sumber
- Lancar integrasi pengimbas pihak ketiga—supaya anda tidak terkunci atau terpaksa bertukar
Sudah menggunakan SonarQube, Snyk, Checkmarx atau Veracode? Tiada masalah—Xygeni boleh mengimport penemuan mereka dan memusatkan semuanya di bawah satu pembersihan dashboard. Ini bermakna keterlihatan yang lebih baik, keutamaan yang lebih bijak dan tiada usaha yang digandakan—terutamanya apabila anda berhadapan dengan risiko yang tidak dapat diramalkan Kod AI.
Di dalam Konsol Xygeni
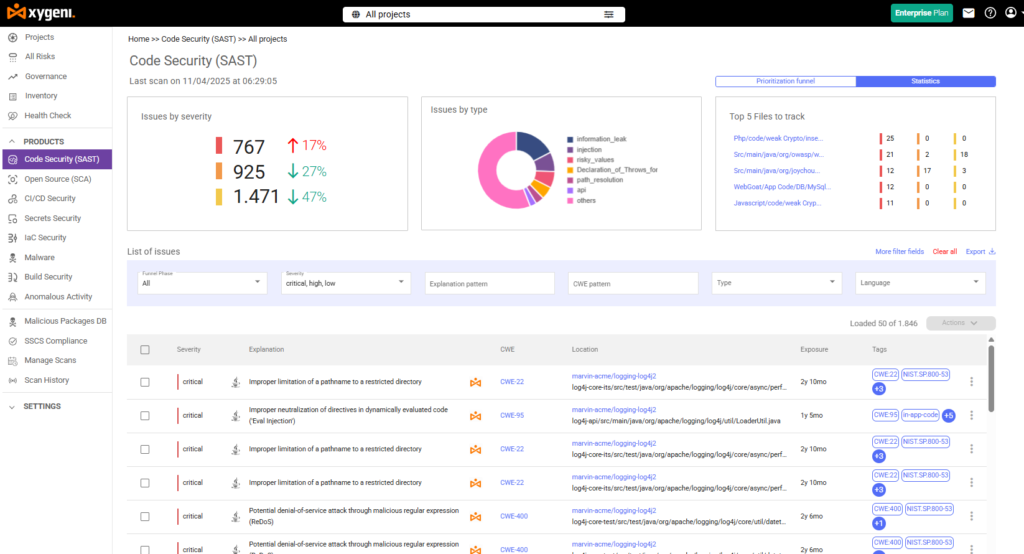
Kepala ke Code Security → Risiko (SAST) dan anda akan lihat:
- Semua kelemahan kod—Xygeni dan pihak ketiga
- Butiran isu peringkat baris dan nasihat pemulihan
- Tapis mengikut tahap keterukan, alat dan langkah aliran kerja
- Bukti kod berniat jahat
- Sokongan untuk peraturan tersuai, jadi anda boleh menyesuaikannya dengan pangkalan kod anda
Pokoknya: ia bukan sahaja memberitahu anda "ada sesuatu yang tidak kena". Ia menunjukkan kepada anda apa, di mana dan mengapa—dan cara untuk memperbaikinya.
Petua Profesional untuk Menggunakan SAST dalam Projek Berat AI
Inilah cara untuk memanfaatkan sepenuhnya AI SAST tanpa mengganggu aliran anda:
- Tetapkannya untuk gagal membina anda jika isu-isu tinggi/kritikal ditemui.
Jalankan imbasan pada PR, bukan sekadar binaan setiap malam atau mingguan. - Gabungkan SAST dengan pengimbasan rahsia dan IaC pengesanan untuk liputan penuh.
- Semak coretan AI lalai—terutamanya apa-apa sahaja yang berkaitan dengan auth, fail I/O atau akses DB.
- Abaikan apa-apa—walaupun isu yang berperingkat rendah boleh meningkat dengan cepat bergantung pada bagaimana aplikasi berkembang.
Mengakhiri: SAST Tidak Seksi, Tetapi Ia Berkesan
Dengar—kita semua mahu menghantar dengan pantas. Tetapi cepat tanpa keselamatan adalah bagaimana pelanggaran berlaku. AI SAST adalah cara anda untuk mempercepatkan tanpa merosakkan.
Ia bukan tentang menjadi paranoid. Ia tentang menjadi praktikal.
Gunakan alatan. Automatikkan imbasan. Layan kod AI seperti kod pihak ketiga: tidak dipercayai sehingga terbukti selamat.
Bersedia untuk melihat apa yang disembunyikan oleh kod yang dijana AI anda?
Mulakan percubaan percuma selama 14 hari – Tiada kad kredit. Tiada bunyi bising. Hanya kod yang bersih dan selamat.

