






Pengenalan: Mengapa Pengujian Keselamatan Aplikasi Penting
Jika anda membina perisian, keselamatan untuk pembangunan perisian bukan sekadar tambahan—ia adalah satu kemestian. Memandangkan ancaman siber berkembang setiap hari, pengujian keselamatan aplikasi memainkan peranan penting dalam mengesan kelemahan lebih awal, memastikan pembangunan perisian yang lebih selamat. Walau bagaimanapun, Mengesan masalah hanyalah separuh daripada pertempuran. Yang lebih penting, macam mana nak betulkan? Untuk menjawabnya, kita akan meneroka pelbagai jenis ujian keselamatan aplikasi, amalan terbaik dalam ujian keselamatan dalam pembangunan perisian, dan strategi pemulihan yang akan membantu anda menghantar kod selamat dengan cekap.
Jenis-jenis Pengujian Keselamatan Aplikasi
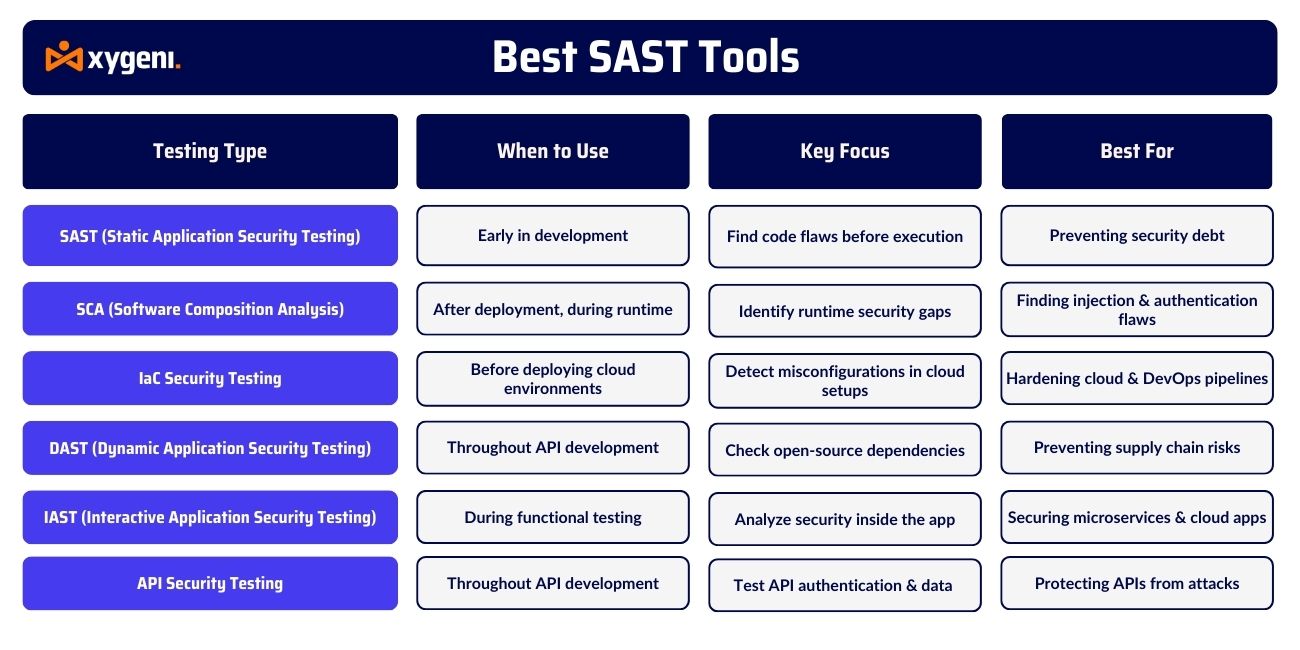
Keselamatan untuk pembangunan perisian memerlukan lebih daripada sekadar pendekatan pengujian tunggal. Mengamankan aplikasi bukanlah proses yang sesuai untuk semua. Sebaliknya, pelbagai kaedah pengujian keselamatan aplikasi membantu mendedahkan kelemahan pada pelbagai peringkat kitaran hayat pembangunan perisian (SDLC).
Dengan menggabungkan pendekatan keselamatan ini, pasukan dapat memperkukuhkan aplikasi, mengurangkan risiko keselamatan dan mencegah kerentanan sebelum penyerang mengeksploitasinya. Setiap kaedah memainkan peranan unik dalam mengamankan perisian, memastikan perlindungan daripada pembangunan kod hingga penggunaan.
Mari kita lihat dengan lebih dekat jenis ujian keselamatan aplikasi yang paling berkesan dan bagaimana ia membantu pasukan membina perisian yang lebih selamat.
1. Analisis Komposisi Perisian (SCA)
Selain menganalisis kod proprietari, aplikasi moden sangat bergantung pada perpustakaan sumber terbuka. Walaupun komponen ini boleh memberi manfaat, ia mungkin memperkenalkan risiko keselamatan. Di situlah Analisis Komposisi Perisian masuk akal—ia membantu pasukan memantau kebergantungan pihak ketiga secara berterusan untuk kelemahan dan isu pelesenan.
Bila hendak menggunakan: Secara berterusan, merentasi SDLC.
Bagaimana Ia Berfungsi: Mengimbas kebergantungan sumber terbuka untuk kelemahan yang diketahui dan komponen yang ketinggalan zaman.
Terbaik Untuk: Mencegah serangan rantaian bekalan dan memastikan pematuhan terhadap keselamatan standards.
2. Pengujian Keselamatan Aplikasi Statik (SAST)
Pertama sekali, mengesan kecacatan keselamatan pada peringkat awal pembangunan adalah penting. SAST membolehkan pembangun mengenal pasti kelemahan sebelum kod dilaksanakan, memastikan isu diselesaikan sebelum ia menjadi masalah yang merugikan.
Bila hendak menggunakan: Awal dalam pembangunan (keselamatan anjakan kiri).
Bagaimana Ia Berfungsi: Mengimbas kod sebelum pelaksanaan, mengesan kelemahan dalam sumber, kod bait atau binari.
Terbaik Untuk: Mengenal pasti kelemahan peringkat kod sebelum penggunaan.
3. Infrastruktur sebagai Kod (IaC) Pengujian Keselamatan
Dengan penggunaan persekitaran awan yang pesat, menjamin konfigurasi infrastruktur adalah sama pentingnya dengan menjamin kod aplikasi. IaC security Pengujian memastikan salah konfigurasi dikesan dan diperbetulkan sebelum penggunaan.
Bila hendak menggunakan: Sebelum menggunakan persekitaran awan.
Bagaimana Ia Berfungsi: Imbasan Terraform, CloudFormation, Kubernetes, dan buruh pelabuhan fail untuk risiko keselamatan.
Terbaik Untuk: Memastikan aplikasi natif awan dan DevOps yang selamat pipelines.
4. Pengujian Keselamatan Aplikasi Dinamik (DAST)
Tidak seperti SAST, yang menganalisis kod statik, DAST mengambil pendekatan yang berbeza dengan menguji aplikasi semasa ia berjalan. Dengan mensimulasikan serangan dunia sebenar, dast mengenal pasti jurang keselamatan yang hanya muncul semasa pelaksanaan.
Bila hendak menggunakan: Selepas penggunaan, semasa masa jalan.
Bagaimana Ia Berfungsi: Menyerang aplikasi seperti penggodam, mengesan kelemahan keselamatan dalam persekitaran langsung.
Terbaik Untuk: Mencari serangan suntikan, kecacatan pengesahan dan salah konfigurasi.
5. Pengujian Keselamatan Aplikasi Interaktif (IAST)
Sesetengah kelemahan boleh terlepas daripada ujian statik dan dinamik. Untuk merapatkan jurang, IAST menyediakan analisis keselamatan masa nyata semasa pelaksanaan aplikasi, membolehkan pasukan mengesan kelemahan secara dinamik sambil mengekalkan konteks kod.
Bila hendak menggunakan: Semasa ujian fungsian.
Bagaimana Ia Berfungsi: Menggunakan analisis masa nyata di dalam aplikasi untuk mengenal pasti risiko keselamatan.
Terbaik Untuk: Perkhidmatan mikro, aplikasi kontena dan aplikasi natif awan.
6. Pengujian Keselamatan API
Memandangkan API menjadi tulang belakang aplikasi moden, ia semakin disasarkan oleh serangan siber. Pengujian keselamatan API memastikan titik akhir kekal dilindungi daripada salah konfigurasi dan tiada akses yang dibenarkan.
Bila hendak menggunakan: Sepanjang pembangunan API.
Bagaimana Ia Berfungsi: Imbasan untuk pengesahan yang lemah, konfigurasi yang tidak betul dan pendedahan data.
Terbaik Untuk: Mencegah ancaman keselamatan dan kebocoran data berkaitan API.
Amalan Terbaik dalam Pengujian Keselamatan untuk Pembangunan Perisian
Mengamankan aplikasi bukan sekadar menjalankan ujian—ia adalah tentang menjadikan keselamatan sebagai bahagian semula jadi dalam proses pembangunan. Dengan mengikuti amalan terbaik ini, pasukan boleh mengesan kerentanan lebih awal, mengautomasikan pemeriksaan keselamatan dan menumpukan pada membetulkan ancaman sebenar tanpa memperlahankan pembangunan.
1. Anjakan Keselamatan Ke Kiri
Keselamatan harus bermula awal dalam kitaran hayat pembangunan, bukan selepas penggunaan.
- Main SAST dan SCA imbasan sebaik sahaja kod ditulis untuk mengelakkan isu keselamatan daripada sampai ke tahap pengeluaran.
- Berikan pembangun maklum balas yang boleh diambil tindakan supaya mereka boleh membetulkan kelemahan sebelum ia menjadi risiko besar.
2. Automasikan Keselamatan dalam CI/CD Pipelines
Keselamatan harus berfungsi di Kelajuan DevOps, bukan memperlahankannya.
- Mengintegrasikan SAST, DAST, dan SCA ke dalam anda CI/CD pipelines untuk mengimbas setiap kod commit secara automatik.
- Penggunaan kawalan berasaskan dasar untuk menghentikan kod yang tidak selamat daripada digunakan.
3. Lindungi Tanggungan Anda
Aplikasi moden bergantung pada perisian sumber terbuka, yang boleh memperkenalkan risiko keselamatan tersembunyi.
- Automate SCA pengimbasan untuk mengesan pustaka pihak ketiga yang terdedah sebelum ia menjadi masalah.
- Batalkan kebergantungan yang ketinggalan zaman dan gunakan tampalan sebaik sahaja ia tersedia.
4. Utamakan Kerentanan mengikut Risiko
Tidak semua kelemahan adalah sama—fokus pada memperbaiki apa yang sebenarnya penting.
- Penggunaan pemarkahan EPSS dan analisis kebolehcapaian untuk mengutamakan risiko yang boleh dieksploitasi atas isu-isu kecil.
- Kurangkan keletihan berjaga-jaga dengan menapis amaran keselamatan berimpak rendah.
5. Pantau Anomali dalam Masa Nyata
Ancaman keselamatan tidak berhenti apabila kod digunakan—pemantauan berterusan adalah penting.
- Penggunaan pengesanan anomali masa nyata untuk menjejaki perubahan yang tidak dibenarkan dalam CI/CD pipelines dan konfigurasi awan.
- Tangkap dan betulkan hanyutan keselamatan sebelum ia membawa kepada pelanggaran.
Apakah EPSS dan Mengapa Ia Penting
Bukan setiap kerentanan merupakan ancaman sebenar dan pasukan keselamatan tidak dapat membetulkan semuanya sekaligus. Sistem Pemarkahan Ramalan Eksploitasi (EPSS) membantu mengutamakan kelemahan berdasarkan eksploitasi dunia sebenar, memastikan pasukan memberi tumpuan kepada serangan yang paling mungkin.
- Bagaimana Ia Berfungsi: Daripada melayan semua kelemahan dengan cara yang sama, EPSS memberikan satu skor risiko berdasarkan trend eksploitasi sebenar. Hasilnya, pasukan boleh betulkan isu kritikal dahulu sebelum penyerang mengambil kesempatan ke atas mereka.
- Mengapa Ia Berguna: Dengan beribu-ribu kelemahan baharu muncul setiap hari, EPSS menapis makluman yang tidak diperlukan supaya pasukan boleh memberi tumpuan kepada isu-isu berisiko tinggi daripada menghabiskan masa untuk ancaman kecil.
- Cara Xygeni Menggunakannya: Untuk menambah baik EPSS, Xygeni memastikan analisis kebolehcapaian disertakan, menyediakan pasukan untuk betulkan hanya kelemahan yang boleh dieksploitasi manakala mengelakkan amaran berimpak rendah.
Dengan menggunakan EPSS, Xygeni membantu pasukan keselamatan dan DevOps menyelesaikan isu yang betul—dengan lebih pantas dan pintar.
Alat Pengujian Keselamatan Aplikasi Xygeni
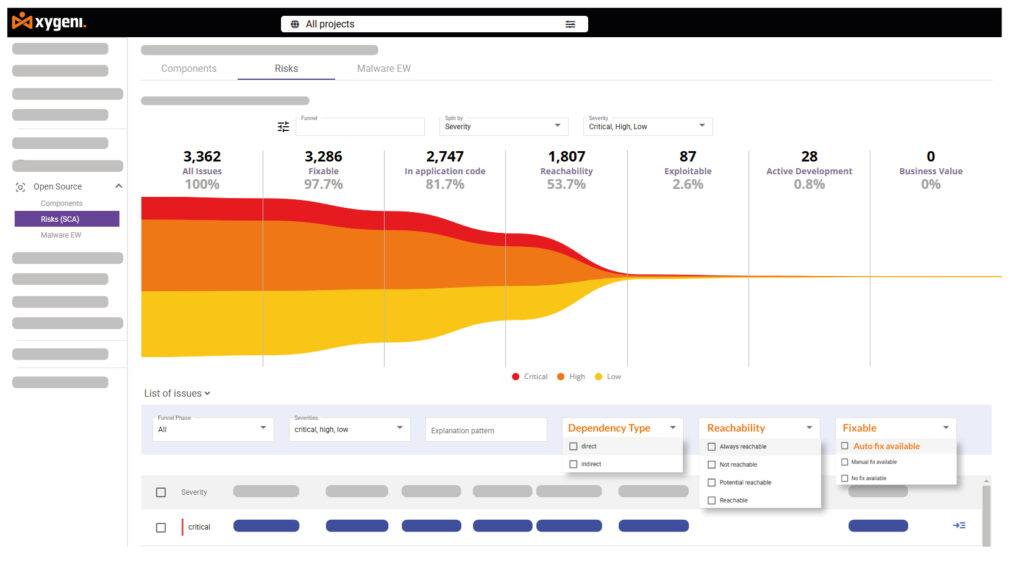
Di Xygeni, kami percaya keselamatan harus memberi kuasa pembangunan, bukan memperlahankannya. Kita Penyelesaian Pengujian Keselamatan Aplikasi dibina untuk kelajuan, ketepatan dan integrasi DevOps yang lancarInilah yang menjadikan Xygeni menonjol:
- Terbaik di dalam kelas SAST – Mengesan kelemahan sebelum kod dijalankan dan menyelesaikan isu keselamatan lebih awal bagi mengurangkan hutang teknikal.
- Pintar SCA – Pantau kebergantungan sumber terbuka dalam masa nyata, mencegah serangan rantaian bekalan.
- Integrasi DevOps yang Mudah – Berfungsi dengan Jenkins, Tindakan GitHub, GitLab CI/CD, Bitbucket Pipelines, dan Azure DevOps untuk imbasan keselamatan automatik.
- Keutamaan Pintar, Bukan Kebisingan – Pemarkahan EPSS dan analisis kebolehcapaian memastikan pasukan betulkan apa yang penting, bukan amaran palsu.
- Pembaikan Lebih Pantas dengan Automasi – Panduan pemulihan mempercepatkan penyelesaian, memastikan pembangun produktif.
Dengan Xygeni, pasukan bina perisian yang selamat tanpa kerumitan—supaya mereka boleh hantar lebih pantas, dengan yakin.
Kesimpulan: Keselamatan Lebih Pintar untuk Pengujian Keselamatan Aplikasi
Keselamatan untuk pembangunan perisian bukan sekadar mencari kelemahan—ia adalah tentang membetulkannya dengan cekap tanpa memperlahankan keluaran. Dengan menggunakan Jenis Pengujian Keselamatan Aplikasi yang betul dan amalan terbaik dalam ujian keselamatan untuk pembangunan perisian, pasukan boleh menjadikan keselamatan sebagai bahagian yang lancar dalam aliran kerja mereka.
Untuk memudahkan keselamatan tanpa kompromi, pasukan hendaklah:
- Integrasikan keselamatan lebih awal untuk mencegah kelemahan sebelum ia menjadi mahal.
- Automasikan keselamatan dalam CI/CD pipelines untuk menangkap isu-isu sebelum penggunaan.
- Pantau kebergantungan bersama SCA untuk mengelakkan risiko rantaian bekalan.
- Fokus pada ancaman sebenar menggunakan EPSS dan analisis kebolehcapaian.
- API dan infrastruktur ujian berterusan bagi mengelakkan jurang keselamatan.
At Xygeni, keselamatan bersaing dengan DevOps—pantas, cekap dan dibina untuk pasukan pembangunan moden.
Ingin mengamankan perisian anda tanpa halangan? Hubungi Xygeni hari ini dan tingkatkan strategi keselamatan anda.

