






Pembangunan moden bergerak pantas, dan keselamatan mesti berkembang bersamanya. Itulah sebabnya pengimbasan kerentanan aplikasi telah menjadi langkah teras dalam membina perisian yang lebih selamat. Melalui analisis automatik, pembangun mengenal pasti kelemahan kod, kebergantungan yang tidak selamat dan risiko konfigurasi sebelum dikeluarkan. Menggunakan lanjutan alat pengimbasan kerentanan aplikasi, pasukan melakukan sepenuhnya imbasan kerentanan aplikasi untuk mengesan kelemahan lebih awal, mengukuhkan pipelines, dan mengelakkan isu daripada sampai ke tahap pengeluaran.
1. Mengapa Pengimbasan Kerentanan Aplikasi Penting
Setiap ciri baharu boleh menambah sedikit risiko. Satu fail yang salah konfigurasi atau kebergantungan yang ketinggalan zaman mungkin membahayakan seluruh sistem. Pengimbasan kerentanan aplikasi membantu mengesan isu-isu ini lebih awal, semasa pembangunan dan sebelum sebarang keluaran sampai kepada pengguna. Seperti yang dinyatakan dalam Rangka Kerja Pembangunan Perisian Selamat NIST (SP 800-218), pengesanan awal dan pengesahan automatik adalah kunci untuk meminimumkan pendedahan perisian dan mencegah kerja semula yang mahal di kemudian hari dalam kitaran hayat.
Apabila disepadukan ke dalam CI/CD pipelines, semakan automatik menyemak kod sumber, komponen pihak ketiga dan fail konfigurasi pada setiap binaan. Hasilnya, pembangun menerima maklum balas yang cepat dan boleh menyelesaikan masalah dengan segera. Di samping itu, pasukan yang menggunakan alat pengimbasan moden menjimatkan masa, mengurangkan hingar amaran dan menghantar perisian dengan lebih yakin.
Mengekalkan konsistensi proses ini membina kepercayaan, meningkatkan keterlihatan dan memastikan keselamatan bergerak pada kadar yang sama seperti pembangunan.
2. Apakah Pengimbasan Kerentanan Aplikasi?
Pengimbasan kerentanan aplikasi adalah proses menganalisis aplikasi dan aset sokongannya secara automatik untuk mengenal pasti potensi isu keselamatan. Pengimbasan memberi tumpuan kepada peringkat awal seperti pengekodan, pengujian dan pengesahan binaan, dan bukannya menunggu sehingga pengeluaran. Menurut Panduan Pengujian OWASP, ujian awal dan berterusan membantu mengurangkan pendedahan dengan mencari kelemahan sebelum penggunaan.
Ini termasuk menyemak:
- Kecacatan suntikan seperti Suntikan SQL or skrip merentas laman web
- Logik pengesahan atau kebenaran yang lemah
- Kebergantungan lapuk dengan kelemahan yang diketahui
- Rahsia atau kelayakan yang disimpan secara tidak sengaja dalam kod
- Takrifan atau aliran kerja infrastruktur yang salah konfigurasi
Apabila dikuasakan oleh pihak kanan alat pengimbasan kerentanan aplikasi, semakan ini membantu pasukan mengesan kelemahan dengan cepat, mengutamakan pembetulan dan menyediakan perisian yang selamat dari awal.
3. Cara Pengimbasan Kerentanan Aplikasi Berfungsi
Semasa pembangunan, alat pengimbasan kerentanan aplikasi secara automatik periksa pangkalan kod, kebergantungan dan konfigurasiMereka membandingkan corak yang dikesan dengan pangkalan data kerentanan dan dasar keselamatan untuk menonjolkan potensi risiko.
Setiap imbasan kerentanan aplikasi menyusun dapatan mengikut keterukan, keboleheksploitasian dan impak. Akibatnya, pasukan boleh fokus pada perkara yang benar-benar penting dan bukannya dibebani oleh perkara positif palsu.
Oleh kerana semuanya berlaku sebelum penggunaan, pembangun boleh menyelesaikan isu secara proaktif, meningkatkan kedua-dua postur keselamatan dan kelajuan penghantaran.
4. Ciri-ciri Utama yang Perlu Diperhatikan dalam Alat Pengimbasan Kerentanan Aplikasi
Memilih alat keselamatan yang betul memberi perbezaan yang besar dalam betapa mudahnya pengimbasan disesuaikan dengan aliran kerja harian anda. Dalam kebanyakan kes, pilihan terbaik berkongsi beberapa ciri mudah yang membantu pasukan kekal pantas dan tepat.
- Ketepatan: Berikan hasil yang jelas dan boleh dipercayai tanpa gangguan tambahan.
- Automasi: Pencetus imbasan secara automatik apabila pembangun commit atau gabungkan kod.
- Liputan luas: Semak kod, kebergantungan, bekas dan fail infrastruktur di satu tempat.
- Keutamaan: Isih dapatan mengikut impak sebenar supaya pembaikan bermula di tempat yang paling penting.
- Integrasi pembangun: Tunjukkan hasil terus dalam pull requests or dashboards untuk tindakan pantas.
Apabila ciri-ciri ini berfungsi bersama, pengimbasan kerentanan menjadi sebahagian daripada pembangunan biasa, lancar, pantas dan berkesan dari baris pertama kod hingga penggunaan.
5. Mengintegrasikan Pemeriksaan Keselamatan ke dalam CI/CD
Keselamatan tidak sepatutnya memperlahankan pembangunan. Penyematan pengimbasan kerentanan aplikasi ke dalam CI/CD pipelines memastikan setiap binaan disahkan sebelum dikeluarkan. Setiap kali pembangun commitKod s, imbasan automatik menyemak kebergantungan yang tidak selamat, pelanggaran dasar atau ralat pengekodan.
Dengan pendekatan ini, isu dikenal pasti sebaik sahaja ia muncul. Tambahan pula, alat pengimbasan kerentanan aplikasi boleh menyekat binaan yang tidak selamat atau membuka tiket secara automatik. Proses berterusan ini memendekkan masa pemulihan dan memastikan pasukan sejajar dengan matlamat keselamatan yang dikongsi.
Akhirnya, setiap automatik imbasan kerentanan aplikasi bertukar menjadi jaring keselamatan yang mengukuhkan kebolehpercayaan anda pipeline.
6. Bagaimana Xygeni Memudahkan Pengimbasan Kerentanan Aplikasi
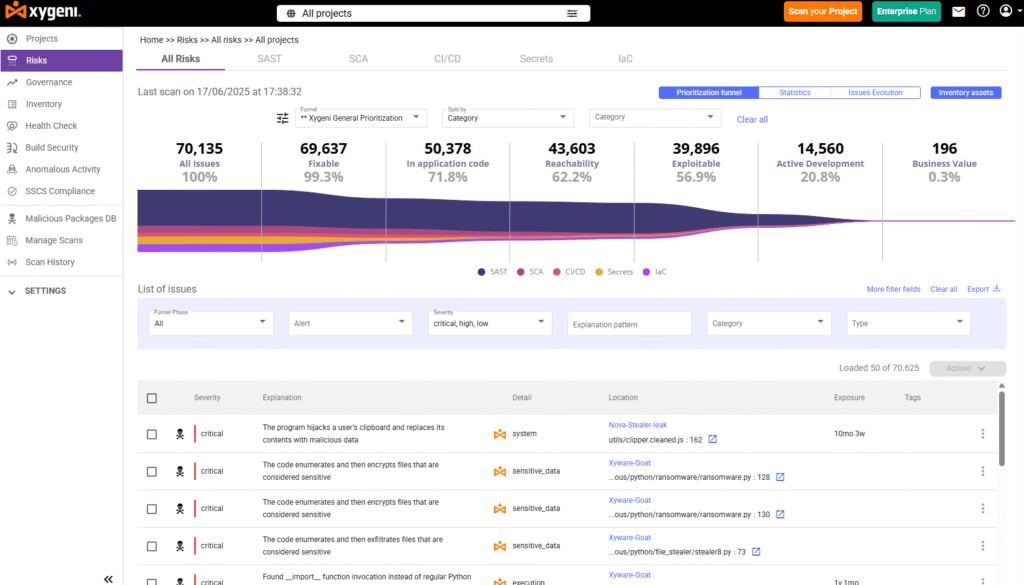
Xygeni menyediakan perlindungan pra-pelaksanaan yang berterusan dengan menggabungkan pemeriksaan keselamatan merentasi kod, kebergantungan dan konfigurasi. Platform semua-dalam-satu menggabungkan SAST, SCA, IaC, Pengesanan Rahsia dan Pencegahan Perisian Hasad, memberikan pembangun keterlihatan dan automasi yang jelas pada setiap langkah.
Selain itu, keupayaan ini bekerjasama untuk menyokong pengimbasan kerentanan aplikasi merentasi keseluruhan SDLCMereka mengesan isu lebih awal, mengurangkan hingar amaran dan menjadikan pemulihan lebih pantas. Hasilnya, pasukan boleh kekal fokus pada ciri bangunan sementara pemeriksaan keselamatan berlaku secara automatik di latar belakang.
Beginilah cara Xygeni membantu mengesan dan mencegah kelemahan sepanjang proses pembangunan:
- Bertenaga AI SAST: Mencari dan membetulkan isu kod dengan cadangan yang peka konteks.
- SCA dengan Kebolehcapaian dan EPSS: Menyerlahkan kebergantungan yang boleh dieksploitasi dan mencadangkan versi yang lebih selamat.
- Keselamatan Rahsia: Mengesan dan membatalkan kunci atau token yang terdedah sebelum ia boleh menyebabkan kerosakan.
- IaC Security: Memeriksa fail Terraform, CloudFormation dan Kubernetes untuk konfigurasi berisiko.
- Pengesanan Perisian Hasad: Menghalang pakej yang dijangkiti atau diusik daripada memasuki rantaian bekalan perisian anda.
Selain itu, alat ini bersambung secara langsung dengan alat popular CI/CD platform seperti GitHub, GitLab atau Jenkins. Oleh kerana itu, pemeriksaan keselamatan berlaku secara automatik pada setiap binaan. Oleh itu, Xygeni menjadi lapisan perlindungan automatik yang ringkas yang memastikan anda SDLC selamat dari awal hingga akhir.
Keupayaan Pengimbasan Kerentanan Aplikasi Xygeni Merentasi SDLC
| SDLC Fasa | Keupayaan Xygeni | Fokus Utama |
|---|---|---|
| Kod & Commit | SAST (Pembaikan Automatik AI) | Mengesan kerentanan peringkat kod dan menggunakan pembetulan selamat yang dijana AI secara langsung dalam pull requests. |
| Kebergantungan | SCA dengan Kebolehcapaian & EPSS | Mencari kelemahan sumber terbuka yang boleh dieksploitasi, mengutamakan mengikut keboleheksploitasian dan mengautomasikan pemulihan. |
| Infrastruktur sebagai Kod | IaC Security | Menganalisis templat Terraform, CloudFormation dan Kubernetes untuk mengelakkan salah konfigurasi sebelum penggunaan. |
| Pengurusan Rahsia | Keselamatan Rahsia | Mengesan, mengesahkan dan membatalkan kelayakan yang terdedah dalam repositori, bekas dan CI/CD pipelines. |
| Pipeline & Bina | Build Security | selamat CI/CD aliran kerja dengan pengesahan, pengesahan integriti artifak dan penjejakan asal-usul. |
| Perisian Hasad & Rantaian Bekalan | Pengesanan Perisian Hasad | Mengenal pasti pakej berniat jahat, kebergantungan yang diusik dan artifak yang tidak selamat sebelum penyepaduan. |
| Pemantauan & Tadbir Urus | ASPM & Pengesanan Anomali | Memusatkan keterlihatan, mengutamakan amaran dan mengesan aktiviti luar biasa merentasi kod dan pipelines. |
7. Pemikiran Akhir
Pengamanan perisian bermula lama sebelum penggunaan. Menggunakan hak alat pengimbasan kerentanan aplikasi membantu pembangun mencari dan menyelesaikan masalah lebih awal, meningkatkan kualiti dan kelajuan.
Apabila keselamatan menjadi sebahagian daripada kerja seharian, pasukan akan melaksanakan tugas dengan lebih yakin dan kurang kejutan. Dengan Xygeni, penambahan pemeriksaan ini pada aliran kerja anda adalah mudah, pantas dan dibina untuk diskalakan dengan projek anda.

