






Mengapa Keselamatan Siber Merupakan Bahagian Teras Pembangunan Perisian (Bukan Satu Pemikiran Selepas)
Sama ada anda membina alatan dalaman atau platform SaaS, keselamatan siber untuk aplikasi perisians mesti dibenamkan dari yang pertama commitPemaju tidak lagi mampu menganggapnya sebagai tanggungjawab orang lain. Malah, memahami sempadan keselamatan siber vs kejuruteraan perisian membantu pasukan menyampaikan kod yang bukan sahaja berfungsi tetapi juga berdaya tahan. Di situlah moden perisian keselamatan siber dan Amalan AppSec bersinar. Alatan ini melengkapkan pembangun dengan pengesanan ancaman masa nyata, menguatkuasakan pengekodan selamat standards, dan mengurus risiko di seluruh rantaian bekalan perisian. Hasilnya, anjakan yang dikenali sebagai "Shift Left" ini meletakkan keselamatan di tempat yang paling penting: di dalam pangkalan kod anda.
Dalam catatan ini, kami akan menerangkan apa keselamatan siber benar-benar bermakna untuk pasukan pembangunan dan mengapa setiap jurutera DevOps harus membenamkannya lebih awal.
Apakah Keselamatan Siber untuk Aplikasi Perisian?
Keselamatan siber untuk aplikasi perisian merangkumi semua amalan dan alat yang digunakan oleh pasukan pembangunan untuk mempertahankan kod mereka daripada pelanggaran data, akses tanpa kebenaran dan aktiviti berniat jahat bermula dari peringkat awal SDLC.
Daripada hanya tertumpu pada persekitaran runtime, pendekatan ini mengutamakan keselamatan aset perisian sebenar seperti fail sumber, perpustakaan pihak ketiga, konfigurasi dan CI/CD aliran kerja. Dengan berbuat demikian, pasukan menggunakan perisian keselamatan siber untuk mengesan kelemahan dengan cepat, mengurus rahsia sensitif, menggunakan dasar keselamatan dan melindungi komponen sumber terbuka dan tersuai.
Jadi, bagaimana ini berfungsi dalam dunia sebenar pipelineBerikut ialah perkara yang biasanya diguna pakai oleh pasukan DevSecOps:
- Pengujian Keselamatan Aplikasi Statik (SAST) alat untuk menandakan pepijat dan kecacatan secara langsung dalam IDE atau semasa semakan kod
- Pemantauan tingkah laku dalam sistem binaan seperti GitHub Tindakan atau Jenkins untuk menangkap aktiviti luar biasa
- Analisis Komposisi Perisian (SCA) untuk mengenal pasti kebergantungan berisiko dan pakej yang ketinggalan zaman
- CI/CD integrasi untuk mengautomasikan semua perkara di atas supaya setiap commit berjalan melalui kanta keselamatan tanpa menambah geseran
Shift Left: Menyematkan Keselamatan Siber Awal dalam Aliran Kerja Pembangunan
Jelasnya, konsep "Beralih ke Kiri" bermaksud memperkenalkan keselamatan lebih awal dalam kitaran hayat pembangunan. Walau bagaimanapun, apabila pasukan benar-benar melaksanakannya, mereka secara asasnya mengubah cara mereka mendekati pembangunan perisian.
Daripada menekan kod dan menunggu imbasan keselamatan peringkat akhir, DevSecOps pasukan secara proaktif mengimbas setiap pull request, artifak binaan dan fail konfigurasi sebelum kod beralih kepada pengeluaran. Dalam erti kata lain, mereka memasukkan keselamatan terus ke dalam aliran kerja mereka.
Sebagai peneraju keselamatan siber Kelly Shortridge menerangkan, "Keselamatan mesti beralih daripada menjadi penjaga pintu kepada menjadi sebahagian daripada pemboleh ubah yang sama" pipeline, bukan penghalang untuk itu.” Falsafah ini mendasari gerakan Shift Left.
Secara khususnya, pasukan moden menerima pakai amalan ini:
- Keselamatan-sebagai-Kod: Pasukan mentakrifkan, merumuskan dan mengautomasikan dasar supaya penguatkuasaan berlaku tanpa kelewatan
- Pengimbasan Dalam Talian: Platform seperti Xygeni mengimbas setiap commit untuk mengesan rahsia, perisian hasad dan pustaka berisiko serta-merta
- Keutamaan Risiko: Daripada hanya bergantung pada CVSS, pasukan mengutamakan kerentanan menggunakan EPSS, eksploitasi dan jangkauan
- Maklum Balas Pembangun-Utama: Amaran keselamatan muncul terus dalam alat pembangun dengan cadangan pembaikan automatik yang boleh diambil tindakan
Hasilnya, pembangun tidak membuang masa untuk kerja semula atau isu peringkat akhir. Sebaliknya, mereka memberi tumpuan kepada apa yang paling penting iaitu menghantar kod yang selamat dan boleh dipercayai dengan lebih pantas.
Keselamatan Siber vs Kejuruteraan Perisian: Mengapa Pembangun Memerlukan Kedua-duanya
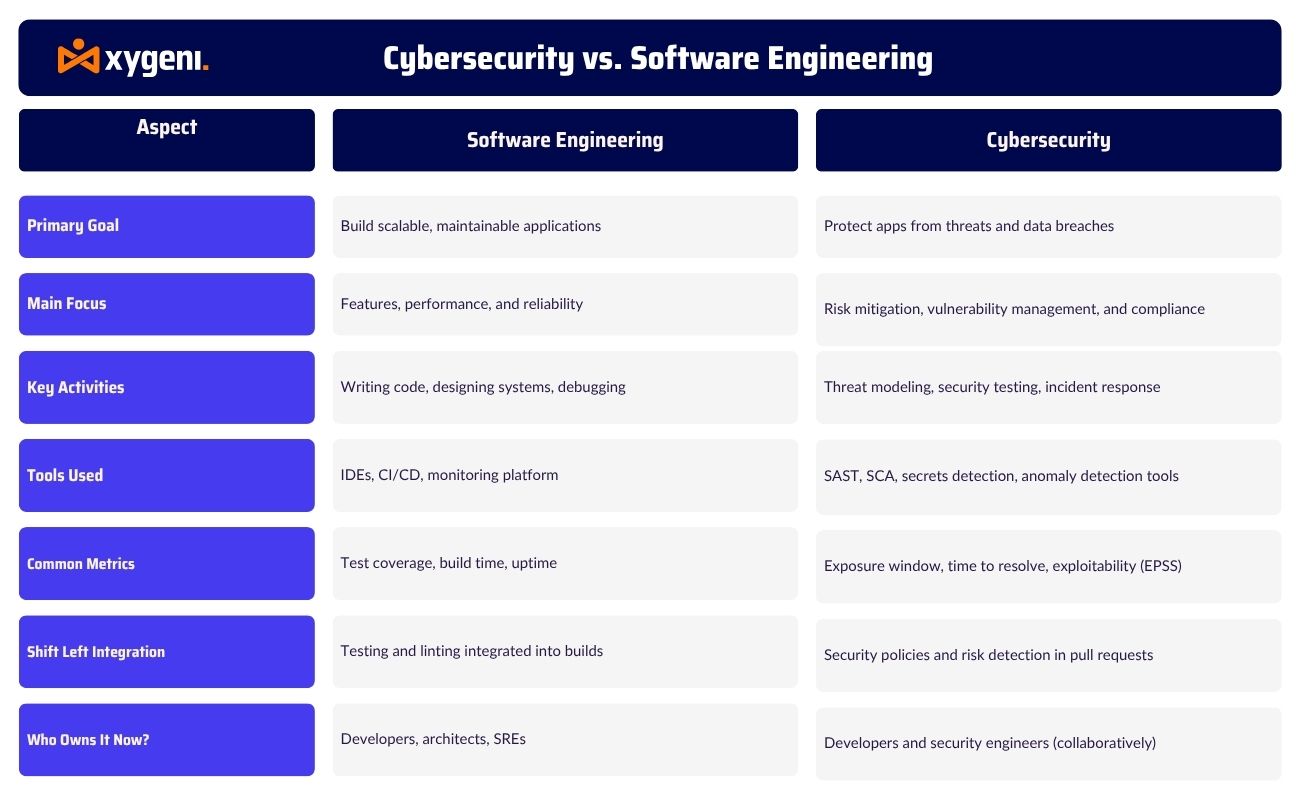
Pada pandangan pertama, keselamatan siber dan kejuruteraan perisian mungkin kelihatan seperti disiplin yang berasingan. Walau bagaimanapun, kedua-duanya semakin bersilang dalam kerja pembangunan harian.
Kejuruteraan perisian memberi tumpuan kepada pembinaan sistem yang andal dan boleh diskala yang berfungsi seperti yang dijangkakan. Sebaliknya, keselamatan siber melindungi sistem tersebut daripada ancaman yang disengajakan seperti pelanggaran data, perisian hasad dan serangan rantaian bekalan.
Secara tradisinya, pembangun menulis kod, dan pasukan keselamatan mengauditnya kemudian. Hari ini, model itu tidak lagi berfungsi. Oleh kerana DevSecOps kini mengalihkan keselamatan ke kiri, pembangun mesti menulis kod selamat, mengendalikan rahsia dengan betul dan mengesahkan kebergantungan dalam masa nyata.
Dalam erti kata lain, pembangun moden bukan sahaja membina ciri, malah mereka secara aktif mempertahankannya. Mereka menggunakan perisian keselamatan siber untuk mengimbas pull requests, memantau tingkah laku berisiko dan menguatkuasakan peraturan dasar-sebagai-kod tanpa meninggalkan IDE mereka.
Akhirnya, memahami keseimbangan antara keselamatan siber vs kejuruteraan perisian memperkasakan pasukan untuk bekerjasama dengan lebih berkesan. Apabila semua orang daripada jurutera bahagian belakang hingga SRE berkongsi tanggungjawab untuk keselamatan, aplikasi menjadi lebih berdaya tahan melalui reka bentuk.
Memahami Jurang: Keselamatan Siber vs Kejuruteraan Perisian dalam Aliran Kerja Pembangunan
Memilih Perisian Keselamatan Siber yang Tepat untuk Stack Anda
Perisian keselamatan siber terbaik tidak terletak di luar kawalan anda pipeline ia berjalan seiring dengannya. Itulah sebabnya tindanan anda harus terasa seperti bahagian semula jadi aliran kerja anda, bukan alat berasingan yang cuba dielakkan oleh pembangun.
Dengan Xygeni Platform AppSec Semua-dalam-Satu, anda mendapat semua yang diperlukan untuk mengamankan aplikasi perisian di satu tempat. Daripada menguruskan alat yang tersisih, Xygeni menyatukan keselamatan merentasi SDLC dari yang pertama commit untuk pelaksanaan terakhir anda.
Inilah yang pasukan perolehi dengan Xygeni:
- SAST + SCA untuk mengesan kecacatan kod dan risiko sumber terbuka dalam masa nyata
- Integrasi Git, GitHub dan GitLab untuk pemeriksaan keselamatan asli semasa semakan dan penggabungan
- Pengesanan rahsia dan IaC pengimbasan untuk mengelakkan salah konfigurasi dan pendedahan tidak sengaja
- Pelaporan tadbir urus dan pematuhan sejajar dengan rangka kerja DORA, NIST dan ISO
- Ciri pemulihan automatik yang memberi kuasa kepada pembangun untuk menyelesaikan masalah serta-merta terus dari IDE atau CI/CD alat
Selain itu, Xygeni bukan sahaja mengesan risiko, malah mengutamakannya menggunakan metrik keboleheksploitasian seperti EPSS dan kebolehcapaianIni membantu pasukan anda bertindak terhadap perkara yang paling penting, sambil kekal patuh dan terkawal.
Apabila alat keselamatan mengintegrasikannya dengan ketat, pembangun bergerak lebih pantas dan lebih selamat tanpa geseran.
Pemikiran Akhir: Mengapa Keselamatan Siber Mesti Bermula dengan Pembangun
Keselamatan siber untuk aplikasi perisian bukan sekadar tambahan, tetapi juga penting untuk pembangunan. Apabila kitaran penghantaran semakin pantas, satu-satunya cara untuk mengikuti perkembangan ini adalah dengan menerapkan keselamatan dari awal.
Itulah sebabnya memahami perbezaan antara keselamatan siber vs kejuruteraan perisian adalah penting. Pembangun bukan sahaja membina sistem lagi, tetapi juga melindunginya secara aktif. Sama ada anda mengurus perpustakaan pihak ketiga atau menulis infrastruktur sebagai kod, keselamatan mesti kekal dekat dengan pangkalan kod.
Perisian keselamatan siber moden seperti platform AppSec semua-dalam-satu Xygeni membantu mengalihkan keselamatan ke kiri yang membolehkan pembangun mengesan kerentanan lebih awal, mengautomasikan pembetulan dan kekal sejajar dengan rangka kerja seperti DORA dan NIST.
Dengan menerima pakai keselamatan siber untuk aplikasi perisian pada peringkat awal SDLC, pasukan mengurangkan kerja semula, meminimumkan risiko dan memastikan pematuhan mudah. Apabila keselamatan menjadi sebahagian semula jadi dalam aliran kerja anda, penghantaran menjadi lebih pantas dan bukannya lebih perlahan.
Ingin tahu bagaimana Xygeni boleh membantu anda menerapkan keselamatan merentasi... pipeline? Bermula hari ini dan hantar dengan yakin.

