






Dalam dunia alatan DevOps yang pantas berkembang, kelajuan dan kecekapan adalah penting. Walau bagaimanapun, tanpa mendapatkan alatan keselamatan DevOps dengan betul, keseluruhan proses pembangunan boleh menghadapi risiko yang serius. Dengan memberi tumpuan kepada DevOps dan keselamatan, pasukan memastikan alatan dan aliran kerja mereka kekal andal dan terlindung. Di samping itu, apabila organisasi menerima pakai alatan keselamatan DevSecOps yang canggih, mengkonfigurasi dan memantau alatan ini menjadi lebih penting. Alat ini bukan sahaja membentuk tulang belakang Integrasi Berterusan (CI) dan Penghantaran Berterusan (CD) tetapi juga melindungi pembangunan pipeline daripada kelemahan.
Perlindungan Cawangan dalam DevOps dan Keselamatan: Mengamankan Pangkalan Kod
Salah satu cara paling berkesan untuk mengukuhkan DevOps dan keselamatan adalah dengan melaksanakan perlindungan cawangan. Ciri ini melindungi cawangan kritikal daripada perubahan yang tidak dibenarkan atau berniat jahat. Contohnya, menguatkuasakan perlindungan cawangan menghalang penyerang daripada menyuntik kelemahan ke dalam pangkalan kod anda. Untuk meningkatkan perlindungan ini:
- Semakan Kod KuatkuasaMemerlukan semakan yang teliti untuk setiap perubahan bagi mengesan kelemahan dan mengekalkan pengekodan standards.
- Cegah Tolakan Daya: Daya sekat menolak untuk memelihara commit sejarah dan menyimpan rekod perubahan yang jelas dan boleh dikesan.
- Tambah Pemeriksaan Keselamatan Automatik: Integrasikan imbasan keselamatan ke dalam pull requests untuk mengenal pasti risiko sebelum bergabung.
Panduan Terbaik untuk Melindungi Anda CI/CD Pipeline
Kekal mendahului penyerang dengan panduan pakar kami tentang mengenal pasti, mencegah dan bertindak balas terhadap risiko keselamatan dalam CI/CD pipelines!
Peranan Alat Keselamatan DevOps dalam Kebolehpanjangan Alat CI
Fleksibiliti alat keselamatan DevOps, seperti Jenkins dan GitLab, terletak pada kebolehpanjangannya melalui pemalam. Walau bagaimanapun, kebolehpanjangan ini juga boleh mendedahkan sistem kepada risiko jika pemalam ketinggalan zaman atau tidak diselenggara dengan baik. Contohnya, pemalam dengan kerentanan yang tidak dapat diselesaikan mungkin membenarkan penyerang mengakses pemalam anda pipeline atau menyuntik kod berniat jahat.
Risiko Plugin Tidak Ditanda:
- Alatan LapukPlugin tanpa kemas kini tepat pada masanya mungkin terlepas tampalan keselamatan kritikal.
- Penilaian Keselamatan yang LemahSesetengah pemalam kekurangan semakan keselamatan yang betul sebelum penyepaduan.
- Isu KetakserasianPlugin yang tidak sejajar dengan sistem teras boleh menyebabkan kerentanan.
- Kelewatan TampalanKelewatan dalam penggunaan tampalan meninggalkan jurang yang mungkin dieksploitasi oleh penyerang.
Amalan Terbaik untuk Mengamankan Alat Keselamatan DevSecOps
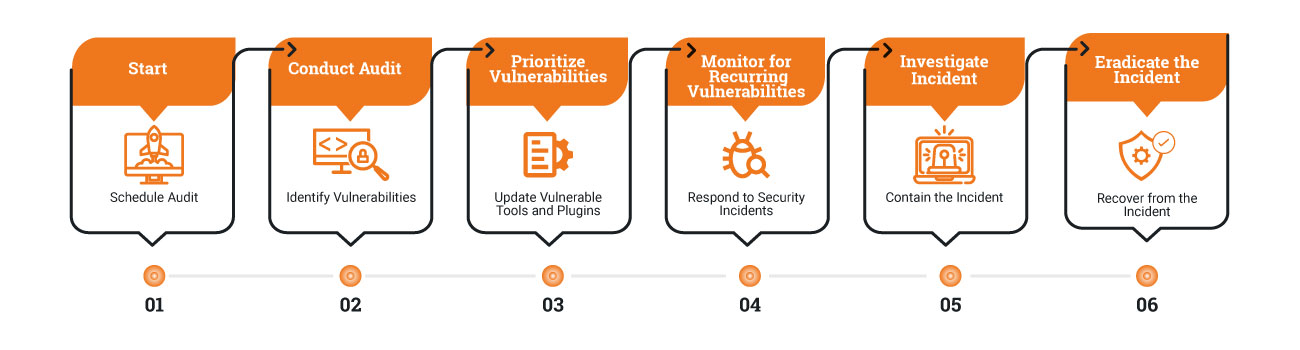
Mengurus alat keselamatan DevSecOps dengan berkesan memerlukan pendekatan proaktif. Semasa mengintegrasikan alat ini ke dalam CI/CD pipeline, ikuti amalan ini untuk membina asas yang kukuh:
- Pilih Plugin yang DipercayaiGunakan pemalam yang diselenggara secara aktif dengan reputasi yang kukuh dalam komuniti.
- Menjalankan Audit BerkalaSemak semula alatan anda dengan kerap untuk mengenal pasti kelemahan dan gunakan kemas kini dengan segera.
- Integrasikan Imbasan Keselamatan: Tambah pengesanan kerentanan automatik untuk memantau alatan anda secara berterusan.
Pengurangan Risiko Proaktif
Fleksibiliti alatan keselamatan DevSecOps merupakan kekuatan dan potensi kerentanan. Oleh itu, adalah penting untuk mengambil langkah proaktif bagi mengurus risiko dengan berkesan. Berikut ialah cara anda boleh melakukannya:
- Lakukan Semakan Kod Secara BerkalaSebagai permulaan, utamakan pengekodan selamat dengan mengintegrasikan ulasan pada setiap peringkat pembangunan. Di samping itu, pastikan pembangun mengikuti amalan terbaik untuk meminimumkan kerentanan.
- Laksanakan Pengimbasan AutomatikTambahan pula, manfaatkan imbasan keselamatan sepanjang kitaran hayat perisian. Ini membolehkan anda mengesan dan menangani isu lebih awal, sekali gus mengurangkan kemungkinan kerentanan kritikal sehingga ia dihasilkan.
- Memperkukuhkan Perlindungan CawanganSelain itu, kuatkuasakan tetapan yang menghalang perubahan tanpa kebenaran pada pangkalan kod anda. Ini bukan sahaja melindungi cabang kritikal tetapi juga memastikan akauntabiliti dan ketelusan dalam proses pembangunan.
- Tinggal dikemas kiniAkhir sekali, sentiasa kemas kini alatan dan pemalam untuk mengelakkan eksploitasi melalui kelemahan yang diketahui. Kemas kini berkala memastikan alatan anda dilengkapi dengan tampalan dan penambahbaikan keselamatan terkini.
Dengan mengikuti langkah-langkah ini, anda boleh mewujudkan persekitaran DevOps yang lebih selamat dan berdaya tahan. Selain itu, melaksanakan langkah-langkah ini membantu mengurangkan risiko sambil mengekalkan fleksibiliti dan kecekapan yang dihargai oleh pasukan DevOps.
Membina Komuniti DevOps dan Keselamatan Kolaboratif
Meningkatkan DevOps dan keselamatan memerlukan pembelajaran dan kerjasama berterusan. Atas sebab ini, perkongsian pengetahuan dan pengalaman menjadi sangat berharga. Berikut adalah beberapa cara untuk menyumbang dan berkembang:
- Renungkan Amalan SemasaAdakah tetapan perlindungan cawangan anda mencukupi? Adakah alat keselamatan DevSecOps anda dikemas kini secara berkala? Jawab soalan-soalan ini untuk mengenal pasti peluang untuk penambahbaikan.
- Kongsi Pengalaman AndaKongsikan cabaran dan strategi anda dengan rakan sebaya untuk menyumbang kepada pengetahuan kolektif komuniti DevOps.
- Terlibat dengan Orang LainSertai forum dan perbincangan dalam talian untuk bertukar pandangan dan belajar daripada pengamal lain.
Temui perbincangan dan sumber yang didorong oleh komuniti di Sembang DevOps.
Mengamankan Alat Keselamatan DevOps Merupakan Perjalanan Berterusan
Menjamin keselamatan alatan dan aliran kerja DevOps bukanlah usaha sekali sahaja; ia adalah proses yang berterusan. Dengan melaksanakan amalan yang digariskan di sini, pasukan boleh melindungi keselamatan mereka pipelinesambil mengekalkan kecekapan. Selain itu, penglibatan dengan komuniti DevOps membolehkan semua orang berkongsi pandangan dan meningkatkan keselamatan standards bersama.
Marilah kita bekerjasama untuk memastikan masa depan DevOps dan keselamatan adalah pantas, terjamin dan berdaya tahan. Terima kasih kerana menyertai perjalanan ini. Semoga persekitaran DevOps anda kekal kukuh dan terjamin!

