






Keselamatan aplikasi tidak pernah sepenting ini, dan ia tidak pernah meliputi lebih banyak bidang. Ancaman siber semakin pintar dan kerap berlaku, dan sebahagian besarnya kini menyasarkan lapisan yang tidak dapat dilihat oleh alat AppSec tradisional yang dibina untuk: kod yang dijana AI, pembantu pengekodan AI dan kebergantungan yang diperkenalkannya. Organisasi mesti melindungi aplikasi mereka untuk memastikan data sensitif selamat, mengekalkan kepercayaan pelanggan dan memastikan perniagaan berjalan lancar. Dengan alat keselamatan aplikasi yang betul, pasukan boleh mengenal pasti, membetulkan dan mengurus risiko pada setiap peringkat pembangunan dan penggunaan, sama ada risiko itu ditulis oleh manusia atau dicadangkan oleh AI. Di samping itu, alat ujian keselamatan aplikasi membolehkan pengesanan awal kerentanan, mencegah pelanggaran dan memastikan keselamatan wujud sepanjang kitaran hayat pembangunan perisian.
Apakah Keselamatan Aplikasi?
Keselamatan aplikasi (AppSec) adalah amalan melindungi aplikasi daripada reka bentuk hingga penggunaan, memastikan ia kekal selamat daripada kelemahan keselamatan yang boleh dieksploitasi oleh penyerang. Ia merangkumi semua proses pembangunan, daripada menulis baris pertama kod hingga menjalankan aplikasi dalam pengeluaran.
Pada terasnya, keselamatan aplikasi memberi tumpuan kepada pencegahan risiko seperti pelanggaran data, akses tanpa kebenaran dan gangguan perkhidmatan. Ini termasuk keselamatan aplikasi web, keselamatan mudah alih dan keselamatan natif awan.
Moden alat keselamatan aplikasi menyatukan beberapa Ciri-ciri utama, Seperti analisis kod untuk mengesan corak tidak selamat, pengimbasan kebergantungan untuk mengesan kecacatan dalam pustaka pihak ketiga dan pemantauan masa jalan untuk menyekat tingkah laku yang mencurigakan. Alatan ini membolehkan pasukan pembangunan dan keselamatan bekerjasama, mengurangkan risiko sambil memastikan penyampaian perisian pantas dan andal.
Ancaman Keselamatan Aplikasi Biasa
Aplikasi menghadapi pelbagai jenis kelemahan keselamatan yang boleh dieksploitasi oleh penyerang. Antara risiko yang paling biasa bukan sahaja muncul dalam kod tetapi juga dalam konfigurasi dan kebergantungan luaran. Menurut 10 OWASP Teratas, ini adalah antara ancaman paling kritikal dalam keselamatan aplikasi web:
- Suntikan SQL → Penyerang menyuntik pertanyaan berniat jahat ke dalam medan input untuk mengakses atau mengubah suai pangkalan data.
- Skrip Merentas Tapak (XSS) → Pengendalian input pengguna yang tidak selamat membolehkan penyerang menjalankan skrip dalam pelayar pengguna.
- Pengesahan Rusak → Pengurusan sesi yang lemah atau pengendalian kata laluan yang lemah membolehkan akses tanpa kebenaran.
- Kebocoran Rahsia → Kekunci API, token atau kelayakan yang terdedah dalam kod atau repositori boleh memberikan akses sistem secara langsung.
- Salah konfigurasi → Tetapan awan atau pelayan yang salah menyebabkan aplikasi terdedah kepada eksploitasi.
- Ketergantungan Tidak Selamat → Perpustakaan sumber terbuka yang terdedah menjejaskan aplikasi melalui rantaian bekalan.
- Risiko Dihasilkan AI dan Risiko Cadangan AI → Pembantu pengekodan AI boleh berhalusinasi dengan nama pakej yang kemudiannya didaftarkan oleh penyerang dengan perisian hasad (slopsquatting), atau memperkenalkan corak terdedah dalam kod yang dijana AI yang lulus semakan pantas.
Ancaman-ancaman ini menjejaskan semua peringkat proses pembangunan, daripada menulis kod hinggalah menggunakan aplikasi natif awan. Oleh itu, perlindungan daripadanya memerlukan amalan pengekodan yang selamat dan penggunaan perisian khusus alat keselamatan aplikasi.
Apakah Alat Keselamatan Aplikasi?
Alat keselamatan aplikasi merupakan penyelesaian yang melindungi aplikasi merentasi keseluruhan kitaran hayat pembangunan perisian. Matlamat mereka adalah untuk mengenal pasti kelemahan, menguatkuasakan konfigurasi selamat dan memantau aktiviti yang mencurigakan. Tidak seperti perisian keselamatan tujuan umum, alat ini direka khusus untuk melindungi kod aplikasi, konfigurasi dan kebergantungan pihak ketiga.
Mereka bekerjasama dengan rangka kerja keselamatan seperti OWASP dan NIST, memastikan aplikasi dibina dan digunakan mengikut amalan terbaik industri. Dengan mengintegrasikan terus ke dalam aliran kerja pembangun dan CI/CD pipelines, alat keselamatan aplikasi membantu pasukan mengesan risiko lebih awal dan mengekalkan perlindungan berterusan daripada pembangunan hingga pengeluaran.
Ciri-ciri Utama Alat Keselamatan Aplikasi
Moden alat keselamatan aplikasi kongsikan satu set Ciri-ciri utama yang menjadikannya berkesan dalam melindungi aplikasi merentasi keseluruhan kitaran hayat pembangunan. Ciri-ciri ini memastikan pasukan boleh menangani kelemahan keselamatan dengan cepat tanpa memperlahankan penghantaran:
- Analisis Kod → Mengimbas kod sumber dan binari untuk mengesan corak pengekodan yang tidak selamat pada awal proses pembangunan.
- Pengesanan Kerentanan → Mengenal pasti kelemahan dalam kod tersuai, kebergantungan sumber terbuka dan konfigurasi sebelum penyerang boleh mengeksploitasinya.
- Pengurusan Rahsia → Mencegah pendedahan tidak sengaja kelayakan, kunci API dan token dalam repositori atau pipelines.
- Pemantauan Masa Jalan → Memerhati aplikasi semasa ia dijalankan untuk menyekat tindakan yang mencurigakan seperti percubaan akses tanpa kebenaran.
- CI/CD Integrasi → Membenamkan pemeriksaan keselamatan terus ke dalam proses pembangunan, memastikan kelemahan dikesan sebelum mencapai pengeluaran.
- Sokongan Pematuhan → Selaras dengan rangka kerja seperti OWASP Top 10, NIST SSDF dan CIS penanda aras, membantu pasukan memenuhi keperluan kawal selia dan industri.
- Triage Berpacuan AI → Menggunakan analisis dipacu AI terhadap penemuan keselamatan, menghasilkan keputusan, kesegeraan dan kerumitan pemulihan untuk setiap isu, supaya pasukan memberi tumpuan kepada risiko yang benar-benar boleh dieksploitasi dan bukannya menyemak setiap amaran secara manual.
Bersama-sama, ini Ciri-ciri utama menjadikan alat keselamatan aplikasi penting untuk keselamatan aplikasi web, keselamatan mudah alih dan persekitaran awan asli. Ia membolehkan pasukan pembangunan dan keselamatan bekerjasama dengan berkesan, mengimbangi penghantaran pantas dengan perlindungan yang kukuh.
Amalan Terbaik Keselamatan Aplikasi
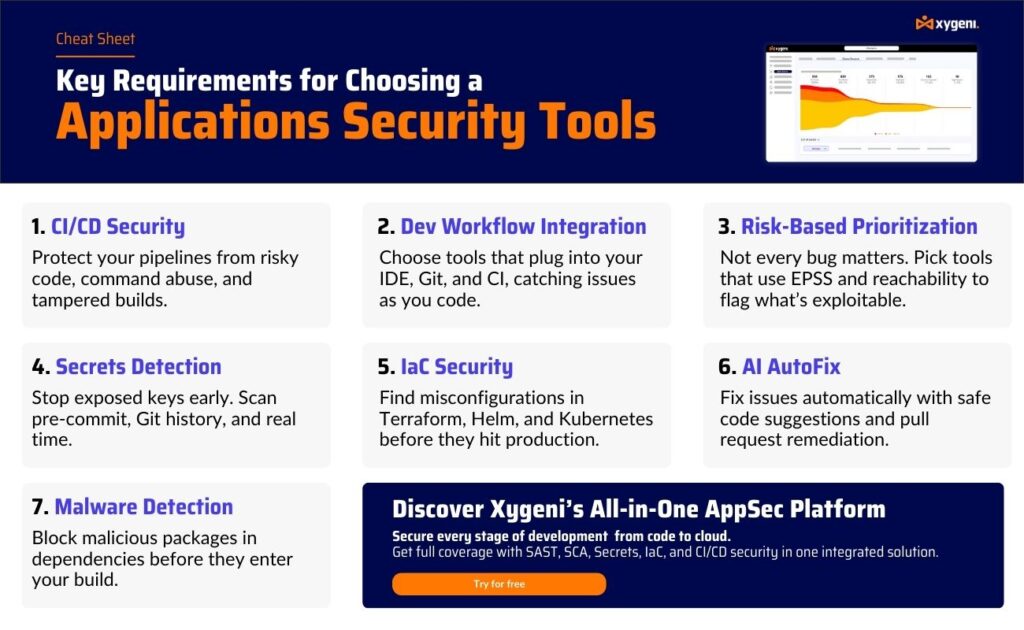
Mengetahui risiko dan alatan adalah penting, tetapi keselamatan yang kukuh juga bergantung pada pematuhan yang konsisten amalan terbaik sepanjang semua proses pembangunanAmalan-amalan ini mengurangkan pendedahan kepada kelemahan keselamatan dan mengukuhkan kedua-duanya keselamatan aplikasi web dan persekitaran natif awan.
- Anjakan Keselamatan Kiri → Gunakan pengujian dan analisis kod awal dalam kitaran pembangunan untuk mengesan isu sebelum ia menjadi mahal.
- Pengekodan Selamat Standards → Latih pembangun untuk mengikuti corak selamat dan mengelakkan perangkap biasa seperti suntikan SQL atau pengendalian input yang tidak betul.
- Imbasan Kebergantungan Biasa → Pantau perpustakaan sumber terbuka secara berterusan dengan analisis komposisi perisian (SCA) untuk mengelakkan serangan rantaian bekalan.
- Perlindungan Rahsia → Gunakan alat pengesanan rahsia dan peti besi berpusat untuk mengelakkan pendedahan kelayakan dalam repositori atau CI/CD pipelines.
- CI/CD Guardrails → Automatikkan daftar masuk pipelines untuk menyekat binaan berisiko, menguatkuasakan konfigurasi yang ditandatangani dan menghentikan penggunaan dengan kerentanan kritikal.
- Pemantauan Berterusan → Gabungkan perlindungan masa jalan dengan pengesanan anomali untuk mengesan aktiviti yang mencurigakan sebaik sahaja aplikasi sedang dalam pengeluaran.
- Penjajaran Pematuhan → Ikuti rangka kerja seperti OWASP Top 10, NIST SSDF dan CIS penanda aras untuk memenuhi keperluan industri dan kawal selia.
- Keterlihatan Aset AI → Inventori model, ejen dan sambungan MCP AI yang berjalan merentasi anda SDLC, dan menggunakan ulasan yang sama pada kod yang dijana AI dan kebergantungan yang diperkenalkan AI seperti pada kod yang ditulis oleh manusia.
Dengan menggabungkan ini amalan terbaik dengan campuran yang betul alat keselamatan aplikasi, organisasi boleh mencegah pelanggaran, melindungi data sensitif dan memastikan pembangunan pantas tanpa mengorbankan keselamatan.
Jenis Utama Alat Keselamatan Aplikasi
Perlindungan Diri Aplikasi Masa Jalan (RASP)
Alatan RASP dibenamkan dalam aplikasi dan memantaunya semasa penggunaan langsung. Ia menganalisis input, output dan tingkah laku masa jalan untuk mengesan aktiviti berniat jahat.
- Bagaimana ia berfungsiRASP memintas permintaan dan memeriksa laluan pelaksanaan. Jika ia melihat akses data tanpa kebenaran atau tingkah laku yang tidak normal, ia akan menyekat tindakan tersebut dengan serta-merta.
- FaedahMenyediakan pertahanan masa nyata terhadap kerentanan hari sifar, ancaman orang dalam dan serangan suntikan. Ia juga membantu memenuhi rangka kerja pematuhan seperti DORA.
- BatasanRASP melindungi aplikasi yang sedang berjalan tetapi tidak menghalang kod yang tidak selamat daripada ditulis sejak awal.
Pengesanan dan Pengurusan Rahsia
Alat pengesanan rahsia mengimbas repositori, pipelines, dan bina artifak untuk kelayakan yang terdedah seperti kunci API, kata laluan pangkalan data atau token.
- Bagaimana ia berfungsiMereka menandakan rahsia yang dikodkan secara keras atau kebocoran yang tidak disengajakan dalam sejarah Git dan memberi amaran kepada pembangun untuk mengalih keluar atau memutarkannya.
- Faedah: Kurangkan risiko kecurian kelayakan, mencegah akses tanpa kebenaran dan menyokong pematuhan dengan CIS tanda aras.
- Batasan: Hanya fokus pada pendedahan data sensitif dan tidak dapat menangani kelemahan kod atau kebergantungan yang lebih luas.
Pengurusan Postur Keselamatan Awan (CSPM)
Alat CSPM memberi tumpuan kepada mengamankan aplikasi natif awan dengan mengesan salah konfigurasi dan menguatkuasakan dasar.
- Bagaimana ia berfungsiMereka mengimbas infrastruktur dan sumber awan, menyemak kebenaran, tetapan storan dan peraturan rangkaian.
- FaedahMembantu pasukan mengelakkan risiko biasa seperti baldi S3 terbuka atau peranan IAM yang terlalu permisif, sambil selaras dengan 10 OWASP Teratas risiko awan.
- BatasanMereka mengamankan konfigurasi infrastruktur tetapi tidak dapat menganalisis kod aplikasi.
Pengurusan Postur Keselamatan AI (AI-SPM)
AI-SPM Alatan memberi tumpuan khusus pada lapisan AI aplikasi moden: model, ejen dan sambungan MCP yang tidak diinventori oleh alat AppSec tradisional.
- Bagaimana ia berfungsi: Menemui aset AI secara berterusan di seluruh SDLC dan mengaitkannya dengan risiko yang diperkenalkannya, daripada kod yang dijana AI kepada kebergantungan yang dicadangkan oleh AI.
- Kebaikan: Menutup titik buta tepat yang dieksploitasi oleh serangan rantaian bekalan khusus AI, seperti slopsquatting, dan memberikan pasukan inventori hidup (AI-BOM) tentang apa yang sebenarnya dijalankan oleh AI.
- Had: AI-SPM melindungi lapisan AI secara khusus dan berfungsi paling baik bersama-sama dengan lapisan tradisional SAST, DAST, dan SCA bukannya menggantikannya.
Apakah Alat Pengujian Keselamatan Aplikasi?
Alat pengujian keselamatan aplikasi (ASTT) menilai aplikasi untuk kelemahan semasa pembangunan dan pengujian. Tidak seperti alat perlindungan yang berterusan, ia memberi tumpuan kepada mengesan isu sebelum penggunaan, sekali gus mengurangkan kemungkinan risiko dalam persekitaran pengeluaran.
Jenis Utama Alat Pengujian Keselamatan Aplikasi
Pengujian Keselamatan Aplikasi Statik (SAST)
SAST alat menganalisis kod sumber, bytecode atau binari tanpa melaksanakannya.
- Bagaimana ia berfungsi: Mengimbas kod untuk corak yang tidak selamat, seperti suntikan SQL atau kelayakan yang dikodkan secara keras, sementara pembangun masih mengekod.
- FaedahMengesan kelemahan lebih awal, mengurangkan kos pembaikan dan menyokong OWASP amalan pengekodan yang selamat.
- BatasanMungkin menghasilkan positif palsu dan tidak dapat mengesan kerentanan masa jalan.
Untuk maklumat lanjut, sila lihat perbandingan kami tentang SAST vs SCA.
Ujian Keselamatan Aplikasi Dinamik (DAST)
dast Alat ini mensimulasikan serangan dunia sebenar pada aplikasi yang sedang berjalan, tanpa memerlukan akses kepada kod sumber.
- Bagaimana ia berfungsi: Berinteraksi dengan aplikasi secara luaran, menyelidik titik akhir dan menganalisis respons.
- Faedah: Mengesan kecacatan masa jalan seperti salah konfigurasi, isu pengesahan atau risiko suntikan. Disyorkan oleh NIST sebagai sebahagian daripada proses keselamatan yang mantap.
- BatasanTidak memetakan dapatan secara langsung pada baris kod, yang mungkin memperlahankan pemulihan.
Untuk maklumat lanjut, sila lihat perbandingan kami tentang SAST lawan DAST.
Analisis Komposisi Perisian (SCA)
SCA alatan menangani risiko dalam komponen sumber terbuka, yang memperkasakan kebanyakan aplikasi hari ini.
- Bagaimana ia berfungsi: Mengimbas kebergantungan dan manifes (cth.,
package.json,requirements.txt) untuk mengesan kelemahan dan isu lesen yang diketahui. - FaedahMelindungi daripada ancaman rantaian bekalan, memastikan pematuhan lesen dan menyokong rangka kerja seperti NIST SSDF.
- Batasan: Hanya memberi tumpuan kepada pustaka pihak ketiga dan tidak menganalisis kod aplikasi tersuai.
Ujian Keselamatan Aplikasi Interaktif (IAST)
Alat IAST menggabungkan kekuatan SAST dan DAST semasa masa jalan dalam persekitaran ujian.
- Bagaimana ia berfungsi: Memerhatikan aplikasi, menjejaki aliran data dan mengesahkan kerentanan dalam konteks.
- FaedahMenawarkan hasil yang lebih tepat, kurang positif palsu dan maklum balas yang lebih pantas untuk pembangun.
- BatasanMemerlukan persekitaran ujian dan boleh memperkenalkan overhed masa jalan semasa pengujian.
Perbandingan Alat Keselamatan Aplikasi dan Alat Pengujian
| Alat | Tujuan | Faedah Utama | Batasan |
|---|---|---|---|
| RASP | Memantau aplikasi dalam masa nyata semasa pelaksanaan. | Menyekat serangan hari sifar dan tindakan yang mencurigakan, menambah pertahanan masa jalan. | Hanya melindungi semasa runtime, tidak menghalang kecacatan pengekodan lebih awal. |
| Pengesanan Rahsia | Mencari data sensitif seperti kunci API dan kata laluan dalam pangkalan kod. | Mencegah kebocoran kelayakan, memastikan pematuhan dengan CIS tanda aras. | Tertumpu pada rahsia sahaja, tidak membetulkan kelemahan kod yang lebih luas. |
| CSPM | Mengimbas dan mengurus konfigurasi awan. | Mengesan salah konfigurasi, menguatkuasakan OWASP Top 10 standards. | Terhad kepada sumber awan, tidak meliputi logik aplikasi. |
| SAST | Menganalisis kod sumber atau binari tanpa melaksanakannya. | Mengesan isu awal dalam pembangunan, menyokong amalan pengekodan selamat. | Mungkin menghasilkan positif palsu, tiada keterlihatan tentang isu masa jalan. |
| dast | Mensimulasikan serangan ke atas aplikasi yang sedang berjalan. | Mencari kelemahan masa jalan, berfungsi tanpa kod sumber. | Tidak dipetakan terus ke baris kod, kurang berguna untuk pembetulan di sumber. |
| SCA | Mengimbas kebergantungan sumber terbuka untuk kelemahan dan risiko. | Melindungi rantaian bekalan, memastikan pengurusan lesen dan pematuhan. | Terhad kepada komponen pihak ketiga, bukan kod aplikasi tersuai. |
| IAST | Menggabungkan ujian statik dan dinamik dalam persekitaran ujian. | Mengesahkan kelemahan dalam konteks, mengurangkan positif palsu. | Memerlukan persediaan ujian masa jalan, mungkin menjejaskan prestasi semasa pengujian. |
| AI-SPM | Menemui dan mengamankan model, ejen dan sambungan MCP AI. | Menutup titik buta khusus AI (slopsquatting, pergantungan halusinasi), menghasilkan AI-BOM. | Tertumpu pada lapisan AI; berfungsi paling baik digabungkan dengan SAST/DAST/SCA. |
Menggabungkan Semuanya: Memilih Alat Keselamatan Aplikasi yang Tepat
Setiap satu daripada alat keselamatan aplikasi dan alat ujian keselamatan aplikasi yang disenaraikan di atas memainkan peranan tertentu. Contohnya, SAST membantu pembangun mencari kelemahan pengekodan lebih awal, manakala DAST mensimulasikan serangan ke atas aplikasi yang sedang berjalan. SCA memberi tumpuan kepada risiko sumber terbuka, dan RASP menyediakan perlindungan langsung dalam pengeluaran. Pengesanan rahsia melindungi kelayakan, dan CSPM menjamin keselamatan persekitaran awan.
Walau bagaimanapun, ini alat ujian keselamatan aplikasi dan alat perlindungan masa jalan juga mempunyai batasan. Ada yang menghasilkan terlalu banyak positif palsu, yang lain hanya tertumpu pada masa jalan, dan banyak yang beroperasi dalam silo tanpa penyepaduan ke dalam perisian moden. proses pembangunanPemecahan ini menyukarkan pasukan untuk mengekalkan keterlihatan, mengutamakan isu dan mengikuti kitaran keluaran pantas.
Oleh itu, membina postur keselamatan yang kukuh memerlukan gabungan pelbagai penyelesaian ke dalam strategi yang padu. Organisasi yang mengintegrasikan alat ujian keselamatan aplikasi dengan perlindungan masa jalan, pengurusan rahsia dan keselamatan awan mencapai pertahanan yang lebih lengkap terhadap kelemahan keselamatan merentasi kitaran hayat pembangunan perisian.
Pada masa yang sama, mengurus pelbagai alatan meningkatkan kerumitan dan kos. Inilah sebabnya mengapa banyak pasukan sedang bergerak ke arah platform semua-dalam-satu yang menyatukan keupayaan ini, menyediakan pelaporan yang konsisten dan sesuai secara langsung dengan CI/CD pipelines.
Mengapa Memilih Xygeni untuk Keperluan Keselamatan Aplikasi Anda?
Xygeni melangkaui penyelesaian titik dengan menawarkan Platform Keselamatan Aplikasi semua-dalam-satu yang menyatukan setiap alatan yang diperlukan oleh pasukan untuk menjamin keselamatan aplikasi mereka daripada pembangunan hingga pengeluaran. Daripada menguruskan penyelesaian yang berpecah-belah, Xygeni menyatukannya di satu tempat:
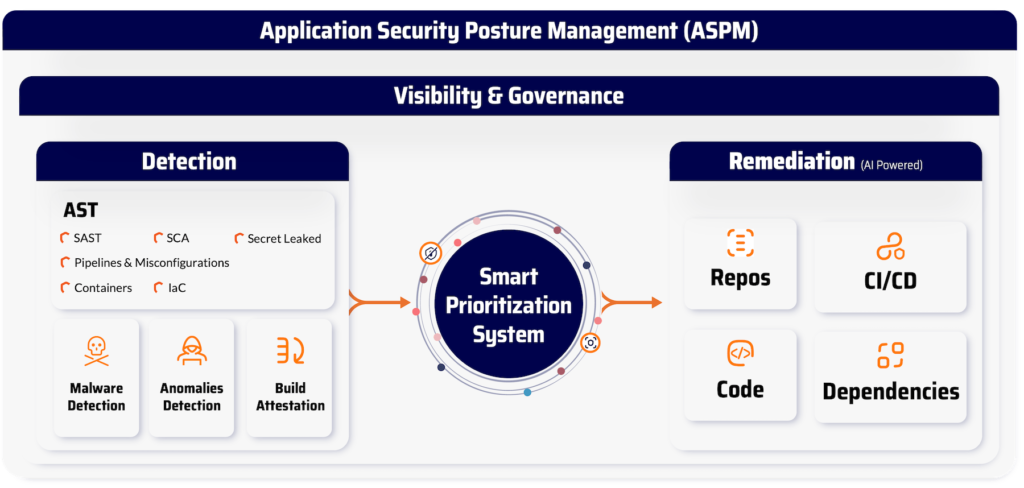
- Imbasan Statik dan Dinamik → Asli SAST, DAST, dan IAST pengimbasan terbina dalam aliran kerja pembangunan.
- Perlindungan Rantaian Bekalan Perisian → Berterusan SCA untuk kebergantungan sumber terbuka, dengan pandangan keboleheksploitasian dan analisis kebolehcapaian.
- Keselamatan Rahsia → Pengesanan dan pengurusan kelayakan lanjutan merentasi repositori dan pipelines.
- Perlindungan Masa Jalan → RASP dan pengesanan anomali untuk menghentikan tingkah laku yang mencurigakan dalam masa nyata.
- Keselamatan Awan → CSPM untuk mengenal pasti salah konfigurasi dan menjamin keselamatan persekitaran awan asli.
- Keselamatan AI → Inventori AI dan Triaj AI memetakan setiap model AI, ejen dan sambungan MCP merentasi SDLC, dan menggunakan pemarkahan keputusan, kesegeraan dan kerumitan berpandukan AI terhadap dapatan, supaya kod yang dijana AI mendapat penelitian yang sama seperti apa-apa sahaja dalam pipeline.
Apa yang membezakan Xygeni bukan sahaja liputan, tetapi juga bagaimana ia berfungsi:
- Pengimbasan Asli → Dibina terus ke dalam aliran kerja pembangun dan CI/CD pipelines, tiada integrasi tampalan diperlukan.
- Corong Keutamaan → Memfokuskan pasukan pada risiko yang benar-benar penting dengan menapis kelemahan berdasarkan kebolehcapaian dan keboleheksploitasian.
- Guardrails → Kuatkuasakan dasar keselamatan secara automatik, musnahkan binaan berisiko sebelum ia mencapai pengeluaran.
- Bersatu Dashboard → Menyediakan satu sumber kebenaran untuk kelemahan, salah konfigurasi dan ancaman merentasi kitaran hayat pembangunan perisian.
Dengan Xygeni, pasukan pembangunan dan keselamatan memperoleh kuasa untuk mengenal pasti, mengutamakan dan memperbaiki kelemahan keselamatan dengan cepat sambil mengekalkan produktiviti yang tinggi. Ia bukan sekadar koleksi alatan, tetapi platform yang direka untuk melindungi aplikasi moden dari hujung ke hujung.
Soalan-soalan yang kerap ditanya (FAQ)
Apakah alat pengujian keselamatan aplikasi?
Alat pengujian keselamatan aplikasi (ASTT) ialah penyelesaian perisian yang menganalisis aplikasi untuk mengesan kelemahan keselamatan sebelum penggunaan. Ia termasuk SAST, DAST, SCA, dan IAST, setiap satunya menumpukan pada peringkat pembangunan yang berbeza. Matlamat mereka adalah untuk membantu pembangun dan pasukan keselamatan mencari dan memperbaiki kelemahan pada awal kitaran hayat.
Alat apakah yang disyorkan untuk pengujian keselamatan aplikasi?
Alat yang betul bergantung pada persekitaran dan keperluan anda. SAST disyorkan untuk menangkap kod yang tidak selamat semasa pembangunan, manakala DAST sesuai untuk ujian masa jalan. Banyak organisasi menggabungkan kedua-duanya dengan SCA untuk keselamatan rantaian bekalan bagi mencapai perlindungan yang lengkap.
Adakah penilaian aplikasi web merupakan alat keselamatan?
Penilaian aplikasi web bukanlah alat itu sendiri tetapi proses yang menggunakan alat pengujian keselamatan aplikasi untuk menilai risiko. Ia biasanya melibatkan pengendalian SAST, DAST dan semakan manual untuk mendedahkan kelemahan dalam aplikasi web. Matlamatnya adalah untuk memperkukuh keselamatan aplikasi web dengan mencari kelemahan sebelum penyerang melakukannya.
Apakah alat ujian keselamatan aplikasi dinamik terbaik untuk awan?
Alat DAST terbaik untuk persekitaran awan asli ialah alat yang berintegrasi dengan lancar ke dalam CI/CD pipelines dan skala dengan penggunaan kontena. Penyelesaian DAST moden boleh mengimbas API, mikroservis dan aplikasi tanpa pelayan dalam masa nyata. Kuncinya ialah memilih alat yang memberikan pandangan yang boleh diambil tindakan tanpa memperlahankan proses pembangunan awan.
Alat apa yang disyorkan untuk enterprise ujian keselamatan aplikasi?
Enterprisebiasanya menggunakan campuran alat ujian keselamatan aplikasi (SAST, DAST, SCA, dan IAST) untuk merangkumi pelbagai peringkat kitaran hayat. Pendekatan yang disyorkan adalah untuk memilih penyelesaian yang disepadukan ke dalam CI/CD pipelines, memberikan hasil yang tepat dengan positif palsu yang rendah dan berskala merentasi pelbagai aplikasi.
Adakah keselamatan aplikasi meliputi kod yang dijana AI dan alat pengekodan AI?
Semakin banyak, ya. Alat AI-SPM menemui dan mengamankan model, ejen dan sambungan MCP AI yang kini berjalan merentasi SDLC, manakala AI Triage menggunakan analisis dipacu AI terhadap dapatan supaya kedua-dua kod yang dijana AI dan kod aplikasi tradisional dinilai dengan ketelitian yang sama.

