






Risiko Kerentanan yang Boleh Dieksploitasi yang Semakin Meningkat
Ancaman siber berubah lebih pantas berbanding sebelum ini, dengan eksploitasi keselamatan sifar hari menjadi kebimbangan utama bagi organisasi. Memahami apakah eksploitasi dalam keselamatan adalah penting, kerana penyerang semakin menggunakan metrik keboleheksploitasian untuk menyasarkan kelemahan berisiko tinggi sebelum ia ditampal.
Kes-kes dunia sebenar baru-baru ini menunjukkan betapa berbahayanya serangan ini. Sebagai contoh, Pepijat hari sifar VMware dilaporkan oleh Dark Reading menunjukkan bagaimana penyerang boleh mengeksploitasi kelemahan yang tidak diketahui untuk melanggar sistem.
Pasukan keselamatan dibebani dengan amaran. Namun, tanpa strategi keutamaan yang betul, mereka berisiko mendedahkan kelemahan kritikal.
Cabarannya? Tidak semua kelemahan dieksploitasi—jadi bagaimana organisasi boleh memberi tumpuan kepada kelemahan yang benar-benar penting?
Apakah Eksploitasi dalam Keselamatan?
Apakah eksploitasi dalam keselamatan? Secara ringkasnya, eksploitasi ialah serangan yang mengambil kesempatan ke atas kelemahan dalam perisian, perkakasan atau infrastrukturKesannya, sebaik sahaja penyerang menemui jalan masuk, mereka boleh mencuri data, menjalankan kod berbahaya atau mengambil alih sistem.
Jenis Eksploitasi Biasa
- Eksploitasi Keselamatan Sifar Hari – Penyerang mencari dan menggunakan kelemahan sebelum vendor mengeluarkan pembetulan. Atas sebab ini, eksploitasi ini sangat berharga di web gelap dan biasa digunakan dalam pengintipan siber.
- Pelaksanaan Kod Jauh (RCE) – Membolehkan penyerang menjalankan kod dari jauh, selalunya membawa kepada pengambilalihan sistem sepenuhnya.
- Peningkatan Keistimewaan – Mengambil kesempatan daripada kawalan akses yang lemah untuk mendapatkan kebenaran peringkat pentadbir atau root.
- Kerosakan Ingatan – Teknik seperti limpahan penimbal membolehkan penyerang menyuntik dan menjalankan kod berbahaya.
Memandangkan perkara ini, kit eksploitasi automatik dan serangan negara-bangsa terus meningkat. Oleh itu, pasukan mesti berhenti bergantung pada penampalan reaktif. Sebaliknya, mereka memerlukan pengurusan eksploitasi proaktif.
Metrik Keboleheksploitasian: Cara Mengutamakan Ancaman Yang Penting
Tidak semua kerentanan membawa kepada serangan. Ada yang hanya diam, sementara yang lain menjadi sasaran utama. Itulah sebabnya pasukan keselamatan memerlukan metrik keboleheksploitasian untuk menilai ancaman sebenar. Memahami apakah eksploitasi dalam keselamatan membantu pasukan menentukan kelemahan yang lebih cenderung digunakan dalam serangan.
EPSS (Sistem Pemarkahan Ramalan Exploit): Cara Lebih Pintar untuk Menilai Risiko
Skor EPSS meramalkan sejauh mana kemungkinan kelemahan akan dieksploitasi dalam tempoh 30 hari. Tidak seperti CVSS, yang hanya mengukur tahap keterukan, EPSS memberi tumpuan kepada risiko serangan dunia sebenar.
Mengapa EPSS Membantu Pasukan Keselamatan Bergerak Lebih Pantas
- Keutamaan Berasaskan Data – Memberi tumpuan kepada kelemahan dengan aktiviti eksploitasi aktif, bukan sekadar risiko teori.
- Mengurangkan Keletihan Amaran – Membantu pasukan berhenti mengejar penggera palsu dan menumpukan perhatian pada ancaman sebenar.
- Meningkatkan Pengurusan Tampalan – Mengutamakan pembetulan berdasarkan keboleheksploitasian sebenar, mengurangkan permukaan serangan dengan lebih pantas.
Sebagai contoh, sebuah EPSS Skor 0.9 bermaksud peluang eksploitasi sebanyak 90%—ini memerlukan tindakan segera. Sementara itu, skor 0.01 menandakan risiko rendah dan boleh menunggu.
Ketahui Lebih Lanjut Mengenai EPSS & Pengurusan Kerentanan
Skor EPSS membantu pasukan keselamatan menangani kelemahan berisiko tinggi terlebih dahulu. Ketahui cara untuk mendahului eksploitasi.
Cara Mengurangkan Kerentanan yang Boleh Dieksploitasi
Perisikan Ancaman Proaktif & Sistem Amaran Awal
- Sediakan suapan ancaman masa nyata untuk mengesan eksploitasi keselamatan sifar hari sebelum ia merebak.
- Gunakan Sistem Amaran Awal untuk menyekat kebergantungan sumber terbuka yang berniat jahat sebelum penyerang menggunakannya.
Pengimbasan Keselamatan Automatik & SCA
- Main Analisis Komposisi Perisian (SCA) untuk sentiasa menjejaki kelemahan dalam komponen sumber terbuka.
- Gunakan analisis kebolehcapaian untuk memeriksa sama ada kecacatan sebenarnya boleh dieksploitasi dalam persekitaran anda.
CI/CD Pipeline Security & Perlindungan Masa Jalan
- Selamat CI/CD pipelines untuk menghentikan kod berisiko daripada memasuki pengeluaran.
- Penggunaan Application Security Posture Management (ASPM) untuk memantau risiko merentasi keseluruhan kitaran hayat pembangunan anda.
Pengutamaan & Automasi Tampalan Berasaskan Keboleheksploitasian
- Gabungkan skor EPSS dengan data impak perniagaan untuk membetulkan kerentanan berisiko tinggi terlebih dahulu.
- Gunakan pemulihan automatik untuk menggunakan tampalan dengan lebih pantas tanpa memperlahankan pembangunan.
Bagaimana Xygeni Mengurangkan Eksploitasi Keselamatan Sifar Hari
Oleh kerana eksploitasi keselamatan sifar hari muncul tanpa amaran, organisasi memerlukan pertahanan masa nyata. Atas sebab ini, Xygeni's Penyelesaian keselamatan menyediakan pendekatan bersepadu untuk mengesan, mengutamakan dan menghentikan eksploitasi sebelum ia menyebabkan kerosakan.
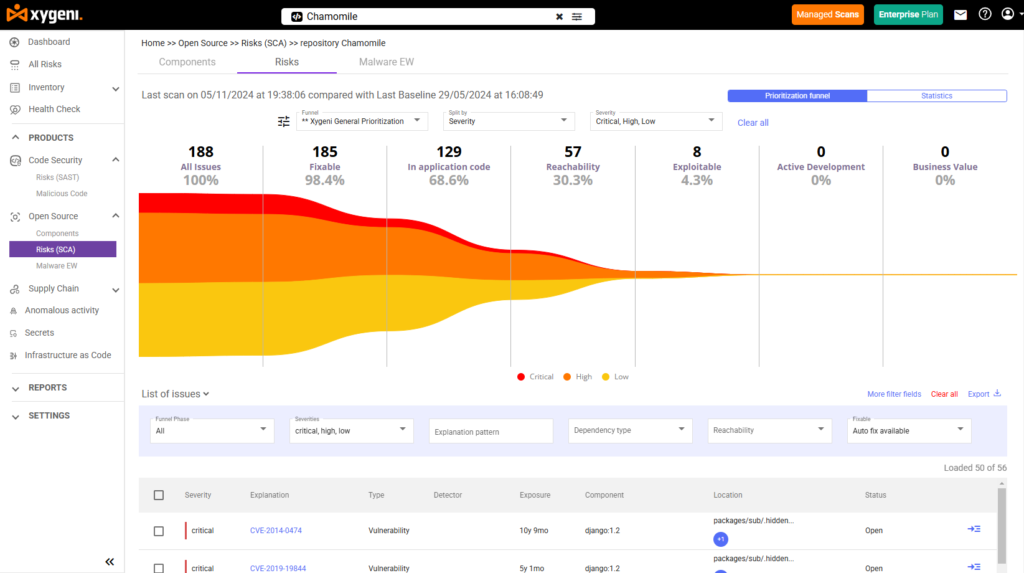
1. Keutamaan Berasaskan Keboleheksploitasian dengan Corong Dinamik
Pasukan keselamatan menghadapi amaran yang tidak berkesudahan, tetapi tidak semua kerentanan sama berbahayanya. Itulah sebabnya Corong Keutamaan Xygeni melangkaui penilaian keterukan asas (CVSS) dengan mempertimbangkan:
- Keboleheksploitasian (Skor EPSS) – Mengutamakan kerentanan berdasarkan kemungkinan eksploitasi dunia sebenar dalam tempoh 30 hari akan datang.
- Analisis Kebolehcapaian – Menentukan sama ada kelemahan wujud dalam laluan serangan yang boleh diakses dalam perisian anda.
- Konteks Perniagaan – Menapis kerentanan berdasarkan potensi kesannya terhadap aplikasi kritikal.
2. Sistem Perisikan Ancaman & Amaran Awal Masa Nyata
Penyelesaian keselamatan tradisional bergantung pada kelemahan yang diketahui, sementara Xygeni menyediakan pemantauan masa nyata.
- Mengimbas repositori awam untuk pakej baharu yang dijangkiti perisian hasad sebelum penyerang menggunakannya.
- Menyekat kebergantungan berniat jahat sebelum ia menyusup masuk ke rantaian bekalan perisian anda.
- Menyediakan makluman masa nyata tentang eksploitasi dan kempen serangan yang baru muncul.
Contohnya, jika kerentanan hari sifar dalam pustaka sumber terbuka dijadikan senjata, Xygeni akan segera memaklumkan pasukan anda dan menyediakan langkah mitigasi—tanpa menunggu kemas kini CVE.
3. Analisis Komposisi Perisian Lanjutan (SCA) untuk Perlindungan Rantaian Bekalan
Eksploitasi zero-day sering menyasarkan komponen sumber terbuka yang tidak ditambal. Xygeni's SCA penyelesaian:
- Mengimbas perisian anda untuk kebergantungan yang terdedah.
- Mengesan pakej sumber terbuka yang terjejas sebelum ia sampai ke pengeluaran.
- Mengenal pasti kebergantungan lapuk yang memerlukan penampalan proaktif.
4. CI/CD Pipeline SecurityMenghentikan Eksploitasi Sebelum Pelaksanaan
Xygeni:
- Imbas CI/CD pipelines untuk salah konfigurasi keselamatan.
- Menguatkuasakan dasar keselamatan untuk mencegah perubahan berbahaya atau kod berisiko.
- Menghentikan kerentanan berisiko tinggi daripada mencapai pengeluaran dengan mengintegrasikan dengan aliran kerja DevOps.
5. Pemulihan Automatik: Membaiki Eksploitasi Sebelum Ia Menyebar
Sistem Pemulihan Automatik Xygeni:
- Mencadangkan tampalan atau versi pakej alternatif yang paling selamat.
- Menjana automatik pull requests untuk pembetulan dalam kod yang terjejas.
- Bersepadu dengan sistem tiket (Isu Jira, GitHub) untuk pengurusan kerentanan berstruktur.
Masa Depan Pengurusan Eksploitasi
Apabila ancaman siber semakin meningkat, pasukan keselamatan mesti bergerak melangkaui pengurusan kerentanan tradisional. Penyerang tidak menunggu tampalan—mereka menyerang dahulu. Oleh kerana itu, organisasi memerlukan pendekatan yang lebih bijak dan pantas untuk menyekat eksploitasi sebelum ia menyebabkan kerosakan.
Apakah Perubahan dalam Pengurusan Eksploitasi?
Keselamatan beralih daripada reaksi terhadap ramalanDaripada melayan semua kelemahan dengan cara yang sama, pasukan mesti fokus pada risiko dunia sebenarPada masa yang sama, keselamatan manual tidak dapat menandingi serangan automatik, menjadikan perlindungan hidup yang pantas penting.
Trend Utama Memacu Masa Depan Pengurusan Eksploitasi
Keutamaan Berasaskan Risiko Menjadi Norma – Pasukan sedang bergerak melangkaui skor CVSS dan memberi tumpuan kepada EPSS (Sistem Pemarkahan Ramalan Eksploitasi) dan analisis kebolehcapaian untuk membetulkan kelemahan yang paling mungkin dieksploitasi.
Perisikan Ancaman Langsung – Menunggu kemas kini CVE selama beberapa minggu atau bulan bukan lagi satu pilihan. Organisasi memerlukan imbasan berterusan untuk mengesan eksploitasi keselamatan sifar hari sebaik sahaja ia muncul.
Pengurusan Patch Automatik – Jika keselamatan memperlahankan pembangunan, ia tidak akan diguna pakai. Syarikat-syarikat sedang melabur dalam pemulihan automatik untuk membetulkan kerentanan berisiko tinggi tanpa berlengah.
Lebih kukuh CI/CD Pipeline Security – Penyerang menyasarkan rantaian bekalan perisian. Pasukan DevOps mesti mengintegrasikan keselamatan secara langsung ke dalam CI/CD pipelines untuk mengesan kelemahan sebelum perisian digunakan.
Analisis Komposisi Perisian yang Lebih Pintar (SCA) – Perisian sumber terbuka memperkasa pembangunan moden tetapi juga membawa risiko. Dengan menggunakan SCA Dengan analisis kebolehcapaian, pasukan hanya boleh memberi tumpuan kepada kelemahan yang benar-benar penting.
Masa depan keselamatan adalah proaktif, automatik dan berfokus pada risiko. Pasukan yang menyesuaikan diri sekarang akan kekal mendahului penyerang dan mencegah eksploitasi sebelum ia berlaku.
Kesimpulan: Kawal Eksploitasi Sebelum Penyerang Bertindak
Keselamatan bukan lagi sekadar mencari kelemahan—ia adalah tentang mengetahui yang mana benar-benar penting. Setiap hari, pasukan keselamatan menghadapi beribu-ribu amaran, tetapi tidak semuanya menimbulkan ancaman sebenar. Itulah sebabnya memberi tumpuan kepada keboleheksploitasian adalah penting.
Apakah yang boleh dilakukan oleh pasukan untuk kekal di hadapan?
Fahami apa sebenarnya maksud eksploitasi dalam keselamatan - Apakah eksploitasi dalam keselamatan? Ia lebih daripada sekadar pepijat perisian; ia adalah cara penyerang menceroboh sistem. Pasukan harus melihat melangkaui tahap keterukan dan memberi tumpuan kepada sejauh mana kerentanan dieksploitasi.
Hentikan eksploitasi keselamatan sifar hari sebelum ia berlaku – Dengan menggunakan sistem amaran awal, risikan ancaman langsung dan analisis kebolehcapaian, pasukan boleh menyekat serangan sebelum ia bermula.
Jadikan keselamatan mudah untuk diguna pakai – Jika keselamatan memperlahankan DevOps, pasukan tidak akan menggunakannya. Pembetulan automatik, CI/CD keselamatan dan penampalan mudah memastikan pembangunan pantas sambil tetap melindungi sistem.
Utamakan berdasarkan keboleheksploitasian – Pasukan keselamatan tidak perlu membetulkan setiap kerentanan—hanya yang sebenarnya digunakan oleh penyerang.
Mengapa Xygeni?
Di Xygeni, kami mengambil langkah keselamatan melangkaui pengimbasan kerentanan asas. Platform kami:
- Menganalisis keboleheksploitasian dunia sebenar, bukan sekadar risiko teori.
- Mengautomasikan pembetulan untuk memastikan pembangunan perisian selamat dan cekap.
- Menghentikan penyerang sebelum mereka sampai ke persekitaran pengeluaran.
Ancaman siber tidak akan berkurangan—tetapi dengan pendekatan yang betul, anda boleh terus berada di hadapan.
Ingin melihat bagaimana Xygeni membantu anda menghentikan eksploitasi sebelum ia berlaku?
Cuba Percuma Hari Ini!

