






Mengetahui cara mengelakkan perisian hasad telah berhenti menjadi item senarai semak dan menjadi disiplin harian bagi sesiapa sahaja yang menghantar perisian. Kebergantungan sumber terbuka, CI/CD pipelines, dan kini pembantu pengekodan AI semuanya memberi penyerang titik masuk baharu ke dalam rantaian bekalan anda. Strategi pencegahan perisian hasad moden perlu merangkumi ketiga-tiganya, bukan hanya kod yang ditulis oleh pasukan anda dengan tangan.
Panduan ini menerangkan tujuh langkah yang membentuk pendekatan pencegahan perisian hasad yang berkesan pada masa kini: daripada pengesanan masa nyata dan pemeriksaan CVE kepada risiko terbaharu dalam senarai, perisian hasad yang diperkenalkan melalui kod yang dijana AI dan ejen pengekodan AI.
Apa Sebenarnya Maksud "Mengelakkan Perisian Hasad" dalam Rantaian Bekalan Perisian
Pencegahan perisian hasad dalam keselamatan aplikasi bukanlah satu kawalan. Ia merupakan liputan berlapis merentasi empat tempat penyerang sebenarnya beroperasi:
- Kebergantungan sumber terbuka: pakej berniat jahat yang diterbitkan ke npm, PyPI, Maven dan pendaftaran lain, selalunya sebelum sebarang tandatangan antivirus wujud untuknya.
- Kod permohonan: pintu belakang, trojan dan logik yang dikaburkan tersembunyi di dalam kod pihak pertama atau kod yang disumbangkan.
- CI/CD pipelines: cangkerang terbalik, muat turun berniat jahat dan tanpa kebenaran pipeline perubahan yang berjalan dengan lebih banyak keistimewaan berbanding komputer riba.
- Pembangunan berbantukan AI: pakej yang dihalusinasi oleh pembantu pengekodan AI dan kemudian didaftarkan oleh penyerang sebelum pembangun menerima cadangan tersebut.
Setiap lapisan memerlukan logik pengesanannya sendiri. Itulah idea teras di sebalik cara mengelakkan perisian hasad di peringkat organisasi: tiada pengimbas tunggal yang meliputi keempat-empatnya.
Cara Mengelakkan Perisian Hasad: 7 Langkah Utama
| Langkah | Tindakan | Mengapa Perkara Ini |
|---|---|---|
| 1 | Gunakan pengesanan malware masa nyata | Menghentikan ancaman sifar hari sebelum tandatangan wujud. |
| 2 | Imbas kebergantungan sumber terbuka dan jalankan semakan CVE | Memunculkan kelemahan yang diketahui dan tersembunyi dalam perpustakaan. |
| 3 | Selamatkan awak CI/CD pipeline | Menyekat perisian hasad daripada memasuki semasa binaan dan penggunaan. |
| 4 | Perhatikan risiko perisian hasad dalam kod yang dijana AI | Menutup titik masuk terbaru: pakej halusinasi dan terlantar. |
| 5 | Kekalkan keterlihatan penuh merentasi susunan AppSec anda | Menghilangkan titik buta antara alat asli dan pihak ketiga. |
| 6 | Selaras dengan peraturan baharu (NIS2, DORA, Akta AI EU) | Menukar tekanan pematuhan kepada fungsi pemaksaan untuk kebersihan. |
| 7 | Latih pembangun dan pasukan | Mengurangkan kesilapan manusia yang masih diandalkan oleh kebanyakan serangan. |
1. Gunakan Pengesanan Perisian Hasad Masa Nyata
Peralatan keselamatan tradisional bergantung pada tandatangan yang diketahui, yang bermaksud ia hanya menangkap perisian hasad selepas orang lain telah terjejas olehnya. Ancaman sifar hari tidak menunggu CVE difailkan.
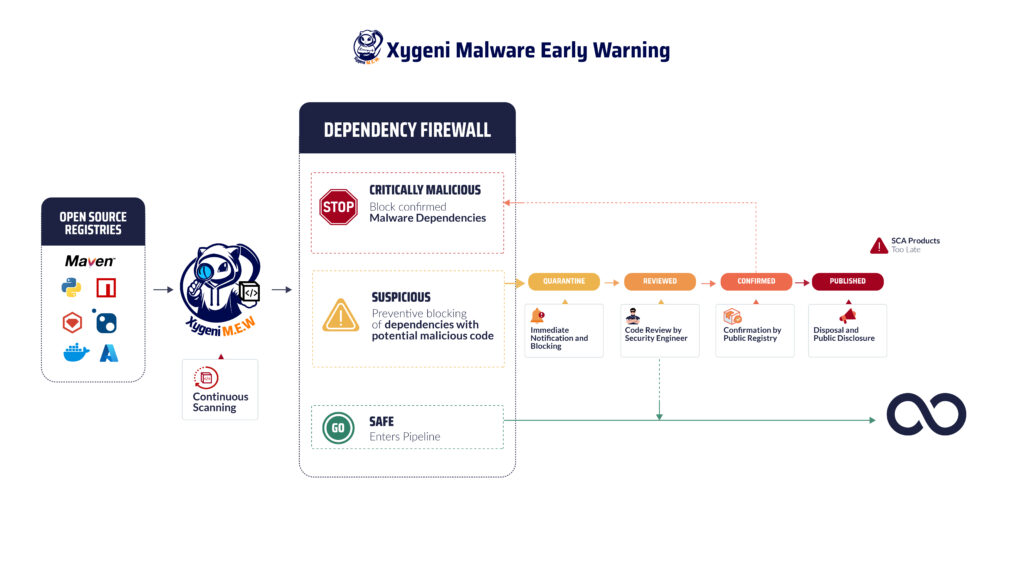
Sistem Amaran Awal Xygeni menutup jurang tersebut. Ia sentiasa mengimbas daftar awam seperti NPM, PyPI dan Maven dan menandakan pakej berniat jahat sebaik sahaja ia diterbitkan, menggunakan kecerdasan perisian hasadnya sendiri dan bukannya menunggu tandatangan awam. Inilah yang sebenarnya diperlukan oleh strategi pencegahan perisian hasad masa nyata: pengesanan yang berjalan pada kelajuan penerbitan, bukan kelajuan audit.
2. Imbas Kebergantungan Sumber Terbuka dan Jalankan Pemeriksaan CVE
Pemeriksaan CVE, yang bermaksud imbasan terhadap pangkalan data Kerentanan dan Pendedahan Umum, merupakan langkah asas dalam sebarang program pencegahan perisian hasad. Ia juga, dengan sendirinya, tidak mencukupi. Pemeriksaan CVE hanya meliputi kerentanan yang telah didedahkan, yang meninggalkan tetingkap terbuka untuk apa-apa yang lebih baharu atau kurang kelihatan.
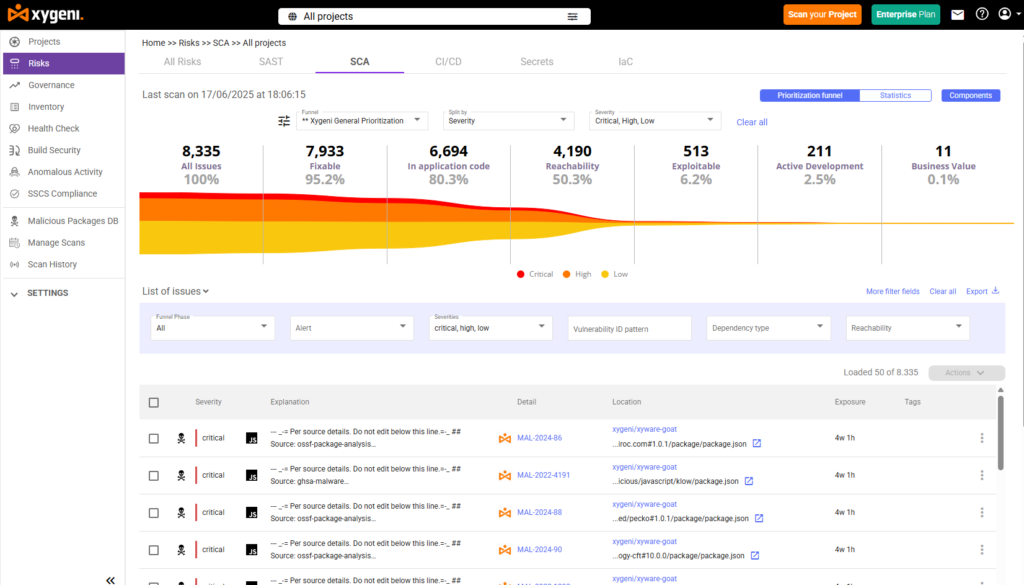
Xygeni's Analisis Komposisi Perisian melangkah lebih jauh dengan menggabungkan semakan CVE dengan analisis kebolehcapaian dan keboleheksploitasian, jadi pasukan anda mengutamakan kerentanan yang sebenarnya boleh dicapai dalam kod anda dan bukannya mengejar setiap entri dalam suapan. Konteks itulah yang mengubah senarai kerentanan yang panjang menjadi senarai yang boleh diurus.
3. Selamatkan Anda CI/CD Pipeline
A pipeline berjalan dengan lebih banyak keistimewaan dan kurang pengawasan manusia berbanding mana-mana komputer riba, yang menjadikannya sasaran bernilai tinggi. Xygeni's CI/CD Keselamatan dan Pengesanan Anomali Perhatikan tingkah laku yang sebenarnya digunakan oleh penyerang: percubaan shell terbalik, muat turun berniat jahat pada pertengahan binaan, Infrastruktur yang tidak selamat seperti arahan Kod dalam konfigurasi Terraform atau Kubernetes dan perubahan tanpa kebenaran pada skrip binaan atau perlindungan cawangan.
Bina Integriti, berdasarkan SLSA dan in-toto, menambah asal usul kepada artifak anda pipeline menghasilkan, jadi anda boleh mengesahkan apa yang sebenarnya membina keluaran yang diberikan dan menangkap gangguan antara commit dan penempatan. Pipeline security di sinilah banyak pelan pencegahan perisian hasad terhenti, dan di sinilah penyerang telah beralih.
Lindungi Kebergantungan Sumber Terbuka Anda daripada Perisian Hasad
Temui strategi proaktif untuk melindungi perisian sumber terbuka anda daripada ancaman perisian hasad. Muat turun kertas putih kami untuk mendapatkan maklumat penting tentang perlindungan perisian hasad.
4. Perhatikan Risiko Perisian Hasad dalam Kod Dihasilkan AI
Ini merupakan item baris terbaharu dalam cara mengelakkan perisian hasad, dan ia sepatutnya mendapat langkahnya sendiri dan bukannya nota kaki. Pembantu pengekodan AI kadangkala mengesyorkan pakej yang tidak wujud. Penyerang memerhatikan nama-nama halusinasi ini dan mendaftarkannya pada daftar awam terlebih dahulu, satu teknik yang dikenali sebagai slopsquatting. Pembangun yang menerima cadangan AI tanpa menyemak akan memasang apa sahaja yang diletakkan oleh penyerang di sana.
Skala ini bukanlah teori. Satu kajian USENIX Security 2025 yang dikaji semula oleh rakan sebaya menganalisis 2.23 juta sampel kod merentasi 16 model bahasa yang besar dan mendapati bahawa 19.7% daripada pakej yang disyorkan tidak wujud, menghasilkan lebih daripada 205,000 nama pakej halusinasi yang unik. Lebih buruk lagi, 43% daripada nama halusinasi tersebut berulang secara konsisten merentasi gesaan berulang, yang bermaksud ia cukup boleh diramal untuk penyerang membuat farming terlebih dahulu.
Xygeni's MEW (Amaran Awal Perisian Hasad) Pengesahan terpakai tanpa mengira sama ada pakej diminta oleh pembangun manusia atau dicadangkan oleh pembantu pengekodan AI: ia menyemak pakej baharu dan sedia ada terhadap kecerdasan perisian hasad Xygeni sendiri sebelum ia dipercayai dalam binaan. Dari segi kod, DevAI Xygeni menandakan kerentanan dalam kod bertulis manusia dan kod yang dijana AI secara langsung dalam IDE, jadi isu yang diperkenalkan oleh cadangan AI muncul sebelum kod dihantar, bukan selepasnya.
tus nec ullamcorper mattis, pulvinar dapibus leo.
5. Kekalkan Keterlihatan Penuh Merentasi Susunan AppSec Anda
Anda tidak boleh mencegah perisian hasad dalam komponen yang tidak dapat anda lihat. Kebanyakan organisasi menjalankan lebih daripada satu pengimbas hari ini, selalunya gabungan alat asli dan penyelesaian titik pihak ketiga. Xygeni's ASPM (Application Security Posture Management) lapisan menyatukan dapatan merentasi pengimbas asli dan alat pihak ketiga ke dalam satu pandangan risiko dan menggunakan perkara yang sama Triaj berkuasa AI, penjelasan, dan keutamaan kepada mereka semua, bukan hanya penemuan yang dihasilkan oleh pengimbas Xygeni sendiri. Itu penting untuk pencegahan perisian hasad khususnya: kebergantungan berniat jahat yang ditandai oleh satu alat dan alat yang mencurigakan pipeline perubahan yang ditandai oleh perubahan lain lebih mudah dihubungkan apabila ia berada dalam paparan yang sama.
6. Selaraskan Pencegahan Perisian Hasad dengan Peraturan Baru Muncul
Peraturan seperti NIS2, DORA dan Akta AI EU sedang mendorong keselamatan rantaian bekalan daripada amalan terbaik kepada keperluan pematuhan, terutamanya di sekitar perisian pihak ketiga dan pendedahan kerentanan. Xygeni menyokong pemantauan berterusan, pengurusan risiko dan pelaporan yang dipetakan kepada rangka kerja ini, yang bermaksud kawalan pencegahan perisian hasad yang sama yang melindungi anda pipeline juga membina jejak audit yang dijangkakan oleh pengawal selia. Tekanan pematuhan bukanlah sebab untuk melakukan kerja ini, tetapi ia merupakan fungsi pemaksaan yang berguna untuk organisasi yang masih menganggapnya sebagai pilihan.
7. Latih Pembangun dan Pasukan
Peralatan pengesanan menutup sebahagian besar jurang, tetapi kesedaran masih penting. Pembangun yang mengetahui rupa pakej yang tidak kemas atau kebergantungan yang dihantar melalui pancingan data kurang berkemungkinan menjadi titik masuk. Perisian pencegahan perisian hasad mengurangkan permukaan serangan; pasukan terlatih mengurangkan kekerapan permukaan tersebut diuji.
Bagaimana Sistem Amaran Awal Xygeni Berfungsi
- Pemantauan BerterusanXygeni sentiasa mengimbas repositori awam, termasuk NPM, PyPI dan Maven, memerhatikan penerbitan pakej baharu semasa ia berlaku dan bukannya menunggu imbasan yang dijadualkan.
- Sekat Kebergantungan Perisian Hasad yang DiketahuiPakej yang sepadan dengan kecerdasan perisian hasad Xygeni disekat daripada memasuki persekitaran pembangunan anda dengan serta-merta.
- Kuarantin AutomatikBungkusan yang mencurigakan tetapi belum disahkan dikuarantin supaya tidak menyebabkan kemudaratan semasa dalam semakan.
- Pengesahan AncamanPasukan penyelidikan keselamatan Xygeni menganalisis pakej yang dikuarantin dan bekerjasama dengan pendaftar untuk mengesahkan status, yang menghalang positif palsu daripada mengganggu aliran kerja anda.
- Makluman Masa SebenarSetiap sekatan atau kuarantin mencetuskan amaran melalui e-mel, Slack atau webhooks, dengan perincian yang diperlukan oleh pasukan anda untuk bertindak.
- Pendedahan AwamSebaik sahaja ancaman disahkan, Xygeni akan mendedahkan butirannya kepada komuniti yang lebih luas, sekali gus membantu membendung penyebaran di luar persekitaran anda sendiri.

Soalan Lazim tentang Cara Mengelakkan Perisian Hasad
Apakah cara paling berkesan untuk mengelakkan perisian hasad dalam perisian sumber terbuka?
Pendekatan paling berkesan menggabungkan pengesanan masa nyata yang mengesan perisian hasad sebelum tandatangan awam wujud dengan pemeriksaan CVE biasa dan analisis kebolehcapaian untuk kelemahan yang diketahui. Pengimbasan berasaskan tandatangan sahaja terlepas ancaman sifar hari; menggabungkannya dengan pemantauan amaran awal daftar awam merapatkan jurang tersebut.
Apakah perisian pencegahan perisian hasad?
Perisian pencegahan perisian hasad ialah alat yang mengesan dan menyekat kod, pakej atau pipeline tingkah laku sebelum ia mencapai pengeluaran. Perisian pencegahan malware moden melangkaui pemadanan tandatangan untuk merangkumi analisis tingkah laku, pemantauan kebergantungan dan CI/CD pengesanan anomali.
Apakah itu slopsquatting dan bagaimana ia berkaitan dengan pencegahan perisian hasad?
Slopsquatting ialah apabila penyerang mendaftarkan nama pakej yang diketahui dikhayalkan oleh pembantu pengekodan AI, kemudian menunggu pembangun memasangnya dengan menerima cadangan AI. Satu kajian Keselamatan USENIX 2025 mendapati bahawa hampir 1 daripada 5 pakej yang disyorkan AI tidak wujud, menjadikannya risiko pencegahan perisian hasad yang nyata dan boleh diukur untuk mana-mana pasukan yang menggunakan alat pengekodan AI.
Bolehkah pakej sumber terbuka dipercayai?
Kebanyakannya selamat, tetapi bukan semua. Penyerang kerap menerbitkan versi berniat jahat yang kelihatan sah atau mengeksploitasi kekeliruan penamaan. Mengurangkan risiko bermakna menggabungkan perisian pencegahan malware dengan pemantauan pendaftaran berterusan dan pengesahan penyelenggara pakej, bukan bergantung pada kepercayaan sahaja.
Adakah semakan CVE sahaja dapat mencegah perisian hasad?
Tidak. Pemeriksaan CVE hanya meliputi kelemahan yang telah didedahkan kepada umum. Perisian hasad, terutamanya ancaman sifar hari dan pakej pra-tandatangan, memerlukan pengesanan masa nyata selain pemeriksaan CVE untuk merapatkan jurang antara penerbitan dan pendedahan.
Utamakan, Perbaiki dan Lindungi Risiko Perisian Anda
Mengelakkan perisian hasad dalam sumber terbuka, CI/CD, dan pembangunan berbantukan AI memerlukan pengesanan masa nyata, bukan sekadar pengimbasan berkala. Tempah demo or mulakan secara percuma untuk melihat bagaimana Sistem Amaran Awal Xygeni dan platform AppSec penuh berfungsi bersama.
