






NIS2 (Arahan Keselamatan Rangkaian dan Maklumat) menjadi peraturan penting bagi organisasi dalam Kesatuan Eropah (EU). Matlamat utamanya: memperkukuh rangka kerja keselamatan siber dan melindungi infrastruktur kritikal. Arahan NIS2 mewajibkan amalan keselamatan siber yang ketat, yang mempengaruhi (seperti yang akan anda lihat kemudian) pelbagai industri dan sektor. Pematuhan NIS2 merupakan keperluan undang-undang dan bahagian penting dalam pendekatan strategik untuk memastikan daya tahan terhadap cabaran keselamatan siber yang semakin meningkat. Dalam artikel ini, kita akan melihat siapa yang terkesan oleh NIS2, mengapa anda harus mengambil berat tentang pematuhan dan bagaimana anda boleh memudahkan laluan pematuhan.
Tetapi apakah sebenarnya NIS2?
Arahan NIS2 adalah berdasarkan Arahan NIS (Keselamatan Rangkaian dan Maklumat) awal, yang diterbitkan pada tahun 2016 untuk menambah baik keselamatan siber di EU dalam sektor utama. Namun, apabila ancaman siber telah berkembang, begitu juga keperluan untuk NIS, dan kini, ia perlu diselaraskan dari segi skop untuk mencerminkan kelemahan yang semakin kita lihat. Arahan NIS2 membawa satu set keperluan keselamatan siber yang lebih komprehensif diikuti dengan peningkatan tahap pengurusan risiko, pelaporan dan akauntabiliti. standards.
Tidak seperti pendahulunya (Arahan (EU) 2016/1148 ('NIS-D'), NIS2 tidak lagi terhad kepada entiti 'penting' sahaja, sebaliknya turut merangkumi entiti 'penting', menawarkan liputan yang sangat luas merentasi industri. Pengelasan ini penting kerana ia menunjukkan pergantungan digital yang lebih tinggi dalam sektor lain berbanding infrastruktur kritikal tradisional seperti penjagaan kesihatan, kewangan, tenaga, pengangkutan dan penyedia perkhidmatan digital.
Siapakah yang Terjejas oleh NIS2?
Arahan NIS2 meluaskan skop arahan asalnya, NIS, dengan meluaskan bilangan organisasi yang berada di bawah arahan ini dengan ketara dan membahagikannya kepada dua kategori skop — Entiti Penting dan Entiti Penting.
- Entiti Penting: penyedia perkhidmatan, yang diperlukan untuk kesinambungan fungsi masyarakat dan ekonomi, seperti penjagaan kesihatan, air, tenaga, pengangkutan dan pentadbiran awam. Entiti Penting tertakluk kepada keperluan pematuhan tertinggi NIS2 (pengurusan risiko, pelaporan insiden dan pemantauan keselamatan pada sistem penting) kerana akibat sosial daripada mengganggu perkhidmatan mereka adalah teruk.
- Entiti Penting: Kategori ini kini merangkumi pelbagai industri yang lebih luas, seperti perkhidmatan pos, infrastruktur digital, pengeluaran makanan dan pemprosesan kimia. Walaupun keperluan pematuhan untuk entiti ini agak kurang ketat berbanding Entiti Penting, mereka masih dikehendaki memenuhi keselamatan siber yang ketat. standards untuk melindungi operasi yang penting untuk kestabilan ekonomi dan keselamatan awam.
Sedikit lagi mengenainya…
Ciri utama NIS2 ialah skopnya yang lebih luas, yang kini merangkumi organisasi yang sebelum ini dikecualikan daripada peraturan keselamatan siber. Banyak perniagaan yang tidak diwajibkan untuk mematuhi peraturan tersebut kini mesti mematuhi NIS2. Contohnya, pengendali platform digital—seperti firma e-dagang, rangkaian sosial dan penyedia infrastruktur awan—disertakan kerana peranan penting mereka dalam memudahkan operasi syarikat lain. Kemasukan platform dan infrastruktur ini di bawah NIS2 menggariskan matlamat arahan untuk memperkukuh daya tahan perkhidmatan digital, memandangkan pergantungannya yang meluas merentasi pelbagai sektor.
Selain itu, NIS2 juga merangkumi penyedia internet dan telekomunikasi, vendor keselamatan IT dan pengeluar perkakasan yang produknya penting untuk infrastruktur kritikal. Ini menandakan perubahan yang ketara, kerana sektor-sektor ini penting untuk memastikan rangkaian dan sistem yang selamat dan andal di seluruh EU. Dengan menggabungkan entiti ini, NIS2 berusaha untuk membina ekosistem keselamatan siber bersatu yang melindungi bukan sahaja penyedia utama perkhidmatan penting tetapi juga rangkaian pembekal teknologi dan perkhidmatan yang lebih luas yang menyokong infrastruktur ini.
Sektor perkhidmatan kewangan, yang merangkumi bank, syarikat insurans dan pelbagai institusi kewangan, kini tertakluk kepada NIS2. Walaupun kebanyakan organisasi ini telah pun ditadbir oleh peraturan keselamatan siber yang ketat, NIS2 memperkenalkan satu set keperluan tambahan yang menyelaraskannya dengan lebih dekat dengan keselamatan infrastruktur kritikal yang komprehensif. standards. Dengan meluaskan liputannya kepada sektor perkhidmatan kewangan, NIS2 berusaha untuk meningkatkan perlindungan bagi entiti yang menguruskan data sensitif dan aset penting.
+ Petua Profesional
Mengapa Pematuhan NIS2 Penting?
Pematuhan dengan NIS2 adalah penting bagi organisasi atas beberapa sebab, seperti kewajipan undang-undang, keselamatan yang lebih baik dan menjaga reputasi. Berikut adalah beberapa sebab utama mengapa pematuhan NIS2 adalah penting:
1. Mengurangkan Risiko dalam Lanskap Ancaman yang Berkembang
Kekerapan, kerumitan dan keterukan serangan siber telah meningkat dalam beberapa tahun kebelakangan ini, mengancam bukan sahaja keselamatan data tetapi juga kesinambungan operasi. NIS2 memerlukan organisasi untuk mewujudkan amalan pengurusan risiko keselamatan siber yang mantap, memastikan kesiapsiagaan untuk pelbagai ancaman siber. Dengan mematuhi NIS2, syarikat membina postur pertahanan yang lebih kukuh, meminimumkan potensi gangguan daripada serangan.
2. Mengelakkan Penalti Perundangan & Kewangan
Ketidakpatuhan terhadap NIS2 boleh mengakibatkan penalti kewangan yang besar dan akibat undang-undang. Arahan ini mewajibkan setiap negara anggota EU mengenakan denda ke atas organisasi yang tidak mematuhi ketetapannya, dengan denda berpotensi mencecah beberapa juta euro berdasarkan tahap keterukan dan kesan insiden tersebut. Mematuhi keperluan ini membantu melindungi daripada risiko kewangan ini dan memupuk budaya keselamatan siber proaktif.
3. Memperkukuhkan Kepercayaan dan Reputasi
Organisasi sektor awam dan swasta dinilai berdasarkan keupayaan mereka untuk melindungi maklumat pelanggan dan klien mereka. Pelanggaran keselamatan boleh menjejaskan reputasi organisasi dengan ketara, mengakibatkan kepercayaan yang berkurangan dalam kalangan pihak berkepentingan. Mematuhi NIS2 menunjukkan dedikasi terhadap keselamatan siber peringkat tertinggi. standards, meningkatkan kredibiliti organisasi.
4. Memudahkan Tindak Balas dan Pelaporan Insiden
NIS2 menetapkan keperluan pelaporan insiden yang ketat, mewajibkan organisasi untuk memaklumkan pihak berkuasa tentang insiden penting dalam tempoh 24 jam. Ketelusan yang dipertingkatkan ini menyokong pengesanan dan tindak balas yang lebih pantas terhadap insiden siber, yang memberi kelebihan kepada organisasi dan komuniti keselamatan siber yang lebih luas. Dengan menggalakkan budaya keterbukaan, NIS2 berusaha untuk memperkukuh kerjasama rentas sempadan dan perkongsian pengetahuan dalam keselamatan siber merentasi pelbagai sektor.
Tonton Episod SafeDev Talk kami di DORA Pematuhan untuk mengetahui lebih lanjut tentang peraturan lain yang mempengaruhi EU!
Keperluan Utama untuk Pematuhan NIS2
NIS2 menetapkan keperluan khusus yang mesti dipenuhi oleh organisasi untuk mencapai pematuhan:
Pengurusan Risiko dan Daya Tahan
Organisasi mesti menilai risiko keselamatan siber dan melaksanakan langkah-langkah keselamatan yang mencukupi. Ini termasuk dasar untuk kawalan akses, penyulitan data dan perancangan tindak balas insiden.
Pemberitahuan dan Tindak Balas Insiden
NIS2 menghendaki organisasi melaporkan insiden keselamatan dalam tempoh masa tertentu dan menjalankan analisis pasca insiden bagi mencegah berulangnya kejadian tersebut.
Tadbir Urus dan Akauntabiliti
Entiti mesti memastikan kepimpinan terlibat dalam keselamatan siber, melaksanakan peranan dan tanggungjawab yang jelas untuk menyelia pengurusan risiko siber.
Keselamatan Rantaian Bekalan
Menyedari bahawa vendor dan rakan kongsi pihak ketiga boleh memperkenalkan kelemahan, NIS2 menekankan keselamatan rantaian bekalanOrganisasi mesti menilai amalan keselamatan siber pembekal, terutamanya dalam perisian dan perkhidmatan awan. Perlu diingat bahawa pada tahun 2022, 34% pelanggaran data dalam sektor perkhidmatan kewangan dikaitkan dengan vendor pihak ketiga.
Pemantauan Berterusan dan Perisikan Ancaman
Mengekalkan sistem risikan dan pemantauan ancaman terkini adalah penting untuk mengesan dan bertindak balas terhadap potensi serangan dengan berkesan. NIS2 menggalakkan perkongsian risikan ancaman proaktif antara entiti dalam sektor kritikal.
Ciri-ciri Utama Xygeni untuk Pematuhan NIS2
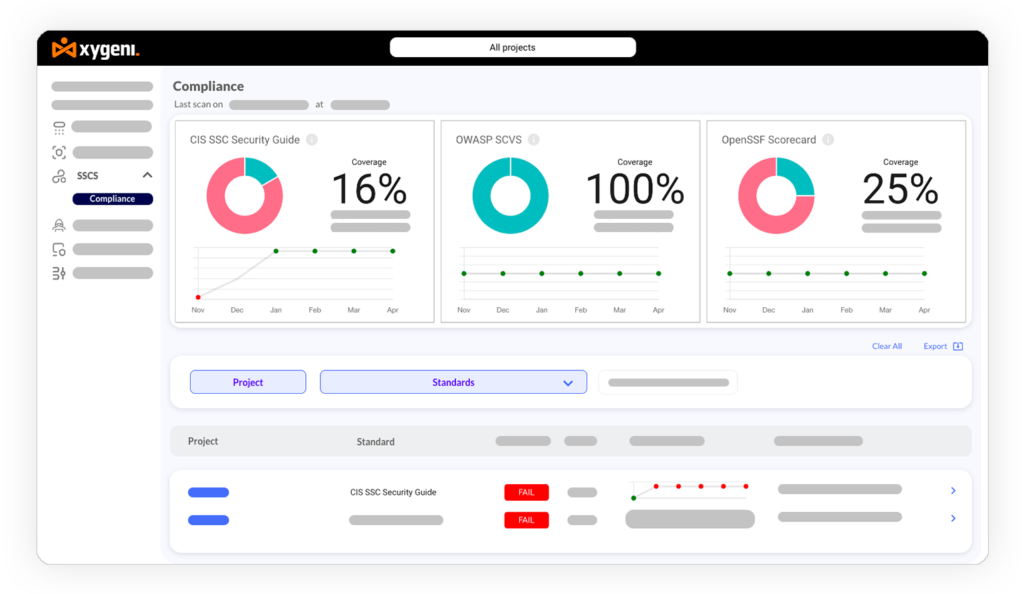
- Pengurusan Pematuhan Automatik: Xygeni memperkemas proses pengurusan pematuhan dengan memantau dan menilai postur keselamatan organisasi mengenai NIS2 secara berterusan standards. Automasi ini mengurangkan beban kerja untuk pasukan keselamatan, memudahkan pematuhan yang lebih pantas dan penjajaran yang konsisten dengan perubahan peraturan.
- Pengesanan dan Tindak Balas Ancaman: Platform Xygeni dilengkapi dengan ciri pengesanan ancaman canggih yang dikuasakan oleh pembelajaran mesin, yang mengenal pasti aktiviti yang mencurigakan dan potensi ancaman dalam masa nyata. Keupayaan ini penting untuk pematuhan NIS2, yang membolehkan organisasi mengesan dan bertindak balas dengan pantas terhadap ancaman, seperti yang dikehendaki oleh arahan tersebut.
- Rantaian Bekalan & Analisis Komposisi PerisianXygeni menawarkan alatan untuk mengurus dan memantau keselamatan rantaian bekalan sesebuah organisasi, komponen penting dalam pematuhan NIS2. Ciri analisis komposisi perisiannya membantu syarikat menilai kelemahan dalam komponen pihak ketiga, memastikan rantaian bekalan perisian yang selamat.
- Pelaporan Insiden: Xygeni memperkemas proses pelaporan insiden dengan menawarkan aliran kerja yang mudah untuk dokumentasi dan pemberitahuan kawal selia, membantu organisasi mematuhi pelaporan NIS2 standards. Ciri-ciri forensiknya membolehkan analisis insiden yang menyeluruh, memudahkan penilaian pasca insiden dan penambahbaikan berterusan.
- Tadbir Urus dan Pengurusan Peranan: Xygeni mendayakan rangka kerja kawalan akses dan tadbir urus berasaskan peranan, memudahkan proses untuk organisasi mentakrifkan dan menguatkuasakan peranan, tanggungjawab dan dasar keselamatan siber seperti yang diamanatkan oleh NIS2.
Kesimpulannya – Mula meminimumkan Risiko Siber
Pematuhan NIS2 mewakili kedua-dua kewajipan undang-undang dan juga relevansi strategik untuk organisasi dalam sektor penting di seluruh EU. Memandangkan ancaman siber semakin meningkat dalam kekerapan dan kerumitan, penyelarasan dengan NIS2 bukan sahaja mengurangkan risiko tetapi juga mengukuhkan daya tahan organisasi, meningkatkan kepercayaan dan memastikan akauntabiliti.
Xygeni's Platform keselamatan komprehensif menyediakan penyelesaian yang berkesan untuk menguruskan cabaran pematuhan NIS2, daripada pengurusan pematuhan automatik kepada pengesanan ancaman lanjutan dan tindak balas insiden. Dengan menggunakan alatan seperti Xygeni, organisasi boleh mengoptimumkan proses pematuhan mereka, melindungi infrastruktur kritikal dan memupuk budaya keselamatan siber yang kukuh. Tingkatkan daya tahan keselamatan siber anda secara keseluruhan dengan mengambil langkah yang betul untuk meminimumkan risiko siber.

