






Memandangkan pembangunan perisian menjadi lebih pantas dan lebih bergantung kepada sumber terbuka, pengurusan pendedahan melalui perisian pengurusan risiko pihak ketiga kini menjadi keutamaan. Walau bagaimanapun, melindungi pangkalan kod anda bermakna melangkaui audit asas. Satu platform pengurusan risiko pihak ketiga mesti masuk jauh ke dalam diri anda pipelines, kebergantungan anda dan aset runtime anda. Oleh itu, pasukan sedang menggantikan yang ketinggalan zaman perisian pengurusan risiko vendor pihak ketiga dengan alatan yang berfungsi pada kelajuan pembangun. Dalam konteks ini, perisian pengurusan risiko pihak ketiga & pembekal mesti membantu anda mengesan perisian hasad, pakej ketinggalan zaman, konflik lesen dan konfigurasi yang tidak selamat, secara automatik dan berterusan.
Pengenalan: Risiko Pihak Ketiga Bukan Lagi Hanya Mengenai Vendor
Kebanyakan alat risiko vendor memberi tumpuan kepada perolehan, bukan pipelines. Mereka memberitahu anda siapa yang menjual perisian tersebut, bukan apa yang sebenarnya berjalan di dalam aplikasi anda. Sementara itu, pembangun terus mengimport, menggunakan semula dan menggunakan komponen pihak ketiga setiap hari.
Anda menarik kebergantungan daripada daftar awam, bergantung pada pakej dengan penyelenggara yang tiada dan menggunakan imej Docker yang belum pernah diimbas oleh sesiapa pun. Pasukan perundangan dan pematuhan tidak menyemak pihak ketiga ini. Pembangun menggabungkannya terus ke dalam pengeluaran.
Jadi, anda memerlukan strategi baharu. Untuk mengurus risiko pihak ketiga dalam DevOps, anda perlu mengimbas kod sebenar, mengesan bagaimana komponen berfungsi dan menguatkuasakan dasar kepercayaan merentasi tindanan anda. Risiko tersebut berada dalam repo anda, bukan dalam kontrak vendor.
2. Mengapa Perisian Pengurusan Risiko Vendor Pihak Ketiga Tidak Dapat Melihat Apa yang Ada dalam Kod Anda
Secara tradisinya, risiko pihak ketiga bermaksud risiko vendor. Anda akan menghantar soal selidik, menyemak pensijilan, mungkin melakukan audit pantas dan teruskan. Walau bagaimanapun, perisian tidak berfungsi seperti itu lagi.
Hari ini, pangkalan kod anda menarik pakej daripada npm, PyPI, Maven, Hab dok, dan banyak lagi. Ini bukanlah vendor yang anda kontrakkan, mereka adalah penyumbang yang anda tidak kenali. Sebahagian daripada mereka mengekalkan kebergantungan kritikal, yang lain tidak mengemas kini kod mereka selama bertahun-tahun. Dan kadangkala, seseorang memuat naik perisian hasad yang menyamar sebagai modul yang berguna.
Akibatnya, "pembekal halimunan" ini mewakili permukaan serangan yang semakin meningkat. Mereka boleh memperkenalkan:
- Kelemahan kritikal
- Lesen yang tidak serasi atau berisiko (GPL, AGPL, SSPL…)
- Pakej terbengkalai tanpa kemas kini masa hadapan
- Kebergantungan yang ditrojankan atau muatan yang dikaburkan
Sehubungan itu, hanya bergantung pada perisian pengurusan risiko vendor pihak ketiga tradisional tidak akan melindungi anda daripada ancaman yang sedia ada di dalam anda. pipelineJika strategi risiko pihak ketiga anda tidak termasuk pengimbasan peringkat komponen, anda membiarkan titik buta terbuka luas.
Selain itu, rangka kerja pematuhan seperti DORA dan NIS2 kini menjangkakan anda mengurus kod pihak ketiga dengan cara yang sama seperti anda mengurus perkhidmatan pihak ketiga. Ini termasuk tadbir urus lesen, asal usul perisian dan mitigasi kerentanan aktif.
Apa Sebenarnya Keupayaan Platform Pengurusan Risiko Pihak Ketiga Penting
Jika alat pengurusan risiko pihak ketiga anda hanya menjejaki vendor, ia terlepas pandang masalah sebenar. Pembangun kini mengimport lebih banyak kod yang tidak ditapis berbanding sebelum ini, daripada pakej, bekas, skrip dan CI/CD pemalam. Oleh itu, perisian yang anda hantar selalunya mengandungi beratus-ratus elemen pihak ketiga yang anda tidak bina, semak atau sahkan.
Untuk menguruskan risiko ini dengan betul, perisian pengurusan risiko pihak ketiga moden mesti memenuhi piawaian baharu standard dan, Ia perlu berfungsi pada tahap di mana risiko sebenar berada: dalam pangkalan kod anda dan pipelines.
Secara khususnya, inilah yang sepatutnya disampaikan oleh penyelesaian yang betul:
SBOMdan Keterlihatan dalam Platform Pengurusan Risiko Pihak Ketiga
Anda tidak boleh mengamankan apa yang anda tidak dapat lihat. Platform anda mesti mengenal pasti semua komponen pihak ketiga, termasuk kebergantungan transitif dan pakej peringkat sistem. Platform yang lengkap dan sentiasa dikemas kini Bil Bahan Perisian (SBOM) bukan lagi pilihan, ia dikehendaki oleh rangka kerja seperti DORA, NIS2 dan Perintah Eksekutif 14028.
Pengesanan dan Tadbir Urus Risiko Lesen
Pelanggaran lesen boleh mencetuskan tuntutan mahkamah atau memaksa anda untuk membuka keseluruhan susunan anda. Alatan anda mesti mengesan lesen berisiko tinggi (seperti AGPL atau SSPL), menguatkuasakan dasar tersuai dan menangkap jenis lesen yang tidak diketahui atau bercanggah sebelum ia mencapai pengeluaran.
Amaran Penyelenggaraan dan Keusangan
Pustaka yang ketinggalan zaman selalunya terdedah, tidak ditambal dan tidak diselenggara. Platform anda mesti memaklumkan anda apabila komponen tidak dikemas kini selama bertahun-tahun atau apabila penyelenggaranya telah hilang. Ini membantu mencegah hutang teknikal daripada bertukar menjadi hutang keselamatan.
Pengesanan Ancaman Perisian Hasad dan Rantaian Bekalan Masa Nyata
Pakej berniat jahat tidak menunggu semakan audit. Ia direka bentuk untuk bergabung dan diaktifkan secara senyap. Itulah sebabnya platform pengurusan risiko anda mesti merangkumi pengimbasan masa nyata untuk trojan, pintu belakang, kesalahan taip dan skrip yang mencurigakan, sebelum mana-mana daripadanya mengenai persekitaran anda.
Kebolehcapaian dan Keutamaan Terbina Dalam
Membanjiri pembangun dengan 500 kerentanan yang tidak boleh dieksploitasi tidak meningkatkan keselamatan. Sebaliknya, ia mewujudkan hingar, melambatkan tindakan dan membuang masa. Oleh itu, platform yang berguna mesti melangkah lebih jauh. Ia harus menunjukkan apa yang sebenarnya boleh dicapai dan dieksploitasi dalam aplikasi anda. Di samping itu, ia mesti mengutamakan isu berdasarkan impak perniagaan dan mengurangkan keletihan amaran tanpa menyembunyikan risiko sebenar.
Bagaimana Xygeni Bertindak sebagai Perisian Pengurusan Risiko Pihak Ketiga & Pembekal untuk Pembangun
Alat vendor tradisional tidak melindungi perisian anda daripada ancaman dunia sebenar. Sebaliknya, anda memerlukan platform pengurusan risiko pihak ketiga yang melihat ke dalam kod anda, mengimbas kebergantungan anda dan menyekat apa yang berbahaya sebelum ia digabungkan atau digunakan.
Ini caranya Xygeni memberikan perlindungan sebenar melalui pendekatan pembangun yang didahulukan:
4.1 Membina SBOMs dengan Keterlihatan Kebergantungan Penuh
Setiap perisian pengurusan risiko pihak ketiga yang kukuh mesti menyediakan inventori masa nyata yang lengkap bagi kebergantungan anda. Xygeni menjana secara automatik SBOMs dalam format SPDX dan CycloneDX.
- Anda mendapat keterlihatan penuh ke dalam kebergantungan langsung, transitif dan tidak diisytiharkan
- SBOMkemas kini dengan setiap binaan atau imbasan, memastikan pematuhan berterusan
- Eksport atau sematkannya ke dalam pengesahan untuk membuktikan kepercayaan dalam rantaian bekalan anda
Hasilnya, anda dapat menghapuskan titik buta dan mengurangkan overhed audit.
4.2 Mengesan Risiko Penyelenggaraan dalam Perisian Pengurusan Risiko Pihak Ketiga & Pembekal
Walaupun banyak alat menyenaraikan kelemahan, hanya sedikit yang menunjukkan komponen mana yang ketinggalan zaman atau tidak lagi diselenggara. Xygeni melakukannya.
Ia menandakan:
- Perpustakaan tanpa kemas kini dalam tempoh lebih setahun
- Projek tanpa penyelenggara aktif
- Komponen yang tidak ditambal dengan risiko yang diketahui
Ini adalah risiko senyap. Tanpa keterlihatan, ia akan berterusan. Walau bagaimanapun, Xygeni akan mengetengahkannya lebih awal supaya pasukan anda boleh bertindak sebelum ia menjadi liabiliti.
4.3 Menguatkuasakan Pematuhan Lesen Secara Automatik
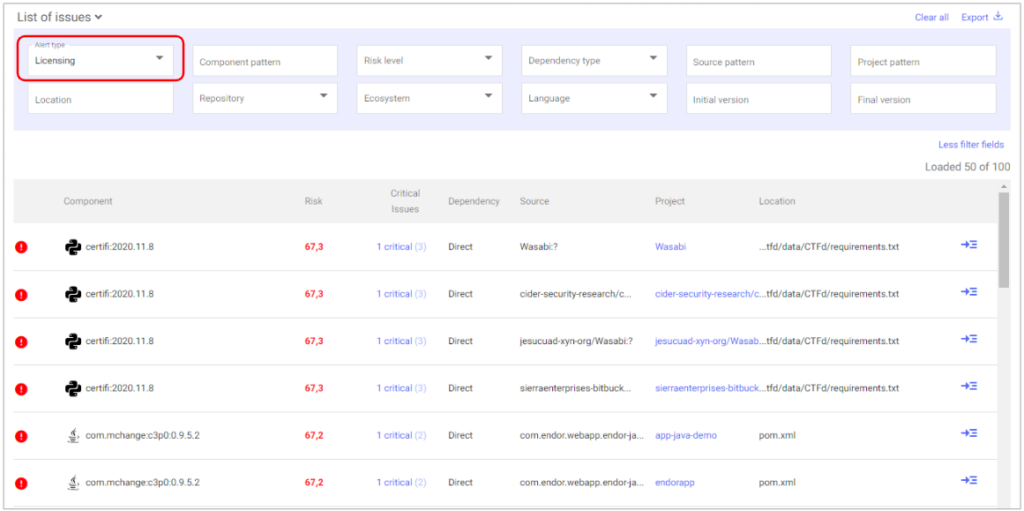
Satu bahagian penting dalam mana-mana perisian pengurusan risiko pihak ketiga & pembekal ialah keterlihatan risiko lesen.
Xygeni menganalisis lesen setiap pakej dan menunjukkan amaran apabila:
- Komponen merangkumi lesen jenis Copyleft atau AGPL
- Anda mempunyai istilah yang bercanggah atau tidak diketahui
- Kebergantungan melanggar dasar OSS dalaman anda
Anda akan melihat makluman yang ditanda dengan ikon 🚫. Mengklik akan mendedahkan lesen, tahap impak dan tindakan yang dicadangkan dengan tepat. Dengan cara itu, anda dapat mencegah pelanggaran lesen sebelum ia menjadi sah di sisi undang-undang.
4.4 Mengesan dan Menyekat Perisian Hasad dalam Masa Nyata
Standard Perisian pengurusan risiko vendor pihak ketiga terlepas pandang perkara ini sepenuhnya: perisian hasad di dalam kebergantungan anda.
Xygeni mengimbas perisian hasad yang diketahui menggunakan risikan ancaman daripada GitHub, OSV dan NVD. Selain itu, ia menjalankan imbasan tingkah laku untuk mengesan malware sifar hari dan polimorfik sebelum ia merebak.
Pakej berniat jahat ditandai dengan ikon ☣️. Jadi, anda boleh menyemak metadata penuh, melihat asal usul dan mengkuarantin komponen serta-merta. Tahap perlindungan ini penting untuk aplikasi moden. pipelines.
4.5 Utamakan Apa yang Sebenarnya Mempengaruhi Permohonan Anda
Tidak semua kerentanan adalah sama. Dengan alat tradisional, anda membuang masa membaiki CVE yang tidak menjejaskan kod anda.
Platform pengurusan risiko pihak ketiga Xygeni mengutamakan risiko sebenar menggunakan:
- Analisis Kebolehcapaian: menyemak sama ada kod terdedah sebenarnya digunakan
- Pemarkahan EPSS: meramalkan kemungkinan eksploitasi dunia sebenar
Gabungan ini menapis hingar dan memastikan pasukan anda membetulkan perkara yang benar-benar penting—dengan pantas.
4.6 Atasi Risiko Secara Automatik daripada PR Anda
Kebanyakan perisian pengurusan risiko pihak ketiga menyerahkan pemulihan kepada anda. Tetapi Xygeni melangkah lebih jauh.
Apabila ia mengesan masalah, ia membantu anda membetulkannya secara automatik:
- AutoFix mencadangkan versi selamat terbaik
- Ia membuka sebuah pull request dengan konteks dan log perubahan
- Anda boleh menggunakan pelbagai pemulihan secara pukal
Ini menjimatkan masa kerja manual dan menghapuskan tekaan daripada penampalan.
Bersama-sama, keupayaan ini menjadikan Xygeni sebagai perisian pengurusan risiko pihak ketiga & pembekal sebenar untuk pembangun, bukan sekadar untuk pematuhan. Anda akan mencegah perisian hasad, pelanggaran lesen dan hanyutan kebergantungan sebelum ia menyebabkan kerosakan.
Perisian Pengurusan Risiko Vendor Pihak Ketiga vs. Kawalan Tahap Kod
| Kawasan Ciri / Risiko | Perisian Risiko Vendor Legasi | Platform Pengurusan Risiko Pihak Ketiga Xygeni |
|---|---|---|
| Menjejaki data perundangan dan perolehan | ✅ Ya | ✅ Ya (melalui SBOM + metadata lesen) |
| Menganalisis kebergantungan kod | ❌ Tidak | ✅ Ya (masa nyata SCA bersama SBOM Generasi) |
| Mengesan pakej yang terbengkalai atau tidak diselenggara | ❌ Tidak | ✅ Ya (melalui metadata + analisis penyelenggaraan) |
| Mengenal pasti lesen berisiko atau Copyleft | ⚠️ Separa (semakan manual) | ✅ Ya (pengesanan risiko lesen automatik) |
| Menyekat perisian hasad yang diketahui dan tidak diketahui | ❌ Tidak | ✅ Ya (melalui Amaran Awal + imbasan tingkah laku) |
| Mengutamakan kelemahan yang boleh dieksploitasi | ❌ Tidak | ✅ Ya (Kebolehcapaian + pemarkahan EPSS) |
| Menjana pemulihan secara automatik pull requests | ❌ Tidak | ✅ Ya (AutoFix + PR pukal) |
| Bersepadu ke dalam CI/CD pipelines | ❌ Tidak | ✅ Ya (pra-penggabungan, pra-pelaksanaan, pintu pengesahan) |
| Memenuhi keperluan pihak ketiga DORA / NIS2 | ⚠️ Terhad | ✅ Ya (kod, lesen dan perlindungan asal) |
5. Menggunakan Perisian Pengurusan Risiko Pihak Ketiga untuk Kekal Mematuhi DORA dan NIS2
Keselamatan bukan sekadar melindungi diri anda pipelines, ia juga tentang membuktikan bahawa anda melakukannya. Memandangkan peraturan baharu meningkatkan piawaian, syarikat memerlukan platform pengurusan risiko pihak ketiga yang membantu memenuhi pematuhan tanpa menyekat penyampaian.
Mari kita huraikan bagaimana Xygeni memungkinkan perkara ini.
DORA dan NIS2: Daripada Vendor Pihak Ketiga kepada Sumber Terbuka
. Akta Ketahanan Operasi Digital (DORA) dan Arahan NIS2 Kedua-duanya mendesak pengawasan pihak ketiga yang lebih ketat. Walau bagaimanapun, ia tidak terhenti pada vendor. Undang-undang ini secara eksplisit merangkumi komponen perisian yang anda gunakan dalam tindanan anda, terutamanya sumber terbuka.
Sehubungan itu, perisian pengurusan risiko pihak ketiga anda mesti:
- Pantau komponen OSS dalam masa nyata
- Mengesan ancaman yang diketahui dan tidak diketahui (termasuk perisian hasad)
- Kuatkuasakan pematuhan lesen
- Jejaki asal usul dan integriti perisian
- Mengekalkan maklumat terkini SBOM setiap keluaran
Xygeni melakukan semua ini secara spontan, mengintegrasikannya ke dalam aplikasi sedia ada anda CI/CD dan alat kawalan versi. Tiada langkah tambahan.
Perintah Eksekutif 14028 dan SBOM Keperluan Jawatan
Di U.S, EO 14028 membuat SBOMsatu keperluan undang-undang untuk penyedia perisian persekutuan. Tetapi walaupun di luar kerajaan, vendor kini mesti menunjukkan ketelusan penuh terhadap apa yang ada dalam binaan mereka.
Xygeni membantu anda kekal di hadapan:
- Ia menjana secara automatik SBOMs untuk setiap binaan dalam SPDX atau CycloneDX
- Ia menandatangani dan menyimpan ini SBOMs di samping artifak binaan
- Ia merangkumi metadata lesen dan kerentanan
- Ia menyokong kedua-dua pendaftaran awam dan penyimpanan artifak persendirian
Dengan tahap kebolehkesanan ini, anda boleh lulus audit, menjawab pertanyaan pelanggan dan mengekalkan ketelusan perisian sepenuhnya pada skala besar.
Pengesahan Berterusan dan Penguatkuasaan Dasar
Xygeni bukan sekadar pengimbas. Ia menguatkuasakan kepercayaan secara automatik menggunakan:
- Ditandatangani pengesahan dalam-toto
- Pintu dasar masa nyata berdasarkan keputusan imbasan
- Berpusat dashboards untuk audit dan semakan pematuhan
Ini membantu pasukan anda menunjukkan bahawa semua risiko pihak ketiga, sama ada berasaskan vendor atau berasaskan kod, dikenal pasti, disahkan dan dikawal.
Pematuhan Pembangun-Utama
Tidak seperti perisian pengurusan risiko vendor pihak ketiga yang legasi, Xygeni tidak memerlukan aliran kerja baharu. Pembangun terus bekerja seperti biasa sementara platform mengendalikan pelesenan, perisian hasad dan SBOM pengesahan di sebalik tabir.
Keseimbangan antara automasi dan keterlihatan ini memastikan bahawa:
- Pembangun tidak memperlahankan
- Pasukan keselamatan kekal mengawal
- Juruaudit mendapat kebolehkesanan penuh
Dan akhirnya, organisasi anda kekal patuh tanpa sebarang pergeseran.
6. Mengapa Perlindungan Platform Pengurusan Risiko Pihak Ketiga Mesti Bermula dengan Kod
Risiko pihak ketiga bukan lagi sekadar masalah perolehan. Sebaliknya, ia merupakan masalah perisian yang dihadapi oleh pembangun setiap hari. Pendedahan anda datang daripada kebergantungan yang tidak dipercayai, pustaka yang ketinggalan zaman, pakej berniat jahat dan pelanggaran lesen yang tersembunyi jauh di dalam tindanan anda.
Walaupun kebanyakan pasukan masih bergantung pada alat tradisional, perisian pengurusan risiko vendor pihak ketiga yang legasi tidak pernah direka untuk mengendalikan tahap kerumitan ini. Ia memberi tumpuan kepada vendor, bukan kod. Akibatnya, ia meninggalkan titik buta yang boleh dieksploitasi oleh penyerang. Dalam DevOps moden, anda memerlukan lebih daripada sekadar senarai semak. Anda memerlukan platform pengurusan risiko pihak ketiga yang sebenarnya mengimbas apa yang anda bina dan mengamankan apa yang anda hantar.
Itulah sebenarnya yang Xygeni sampaikan. Ia melangkaui analisis peringkat permukaan dan memberikan pasukan anda perlindungan sebenar. Daripada pengesanan malware dan SBOM automasi kepada penjejakan lesen dan keutamaan berasaskan kebolehcapaian, ia membantu anda:
- Kawal apa yang memasuki rantaian bekalan perisian anda sebelum ia mencapai pengeluaran
- Patuhi rangka kerja seperti DORA, NIS2 dan EO 14028 dengan mudah
- Selesaikan masalah secara automatik dengan pull request pembetulan dalam konteks
- Buktikan kepercayaan merentasi setiap binaan, repo dan pipeline konsisten

