






Serangan rantaian bekalan perisian menjadi semakin berleluasa dan dahsyat. Contohnya, Gartner meramalkan bahawa 45% daripada semua perniagaan akan mengalami pelanggaran menjelang 2025. Di samping itu, Usaha Keselamatan Siber menggariskan betapa seriusnya ancaman ini, dengan unjuran kerugian tahunan sebanyak $138 bilion menjelang 2031. Secara keseluruhannya, ramalan ini mengetengahkan keperluan mendesak bagi organisasi untuk mengutamakan software supply chain security dan melaksanakan langkah-langkah tegas untuk melindungi data, operasi dan reputasi sensitif.
Kerana moden pipelinebanyak bergantung pada komponen luaran, peningkatan perpustakaan pihak ketiga, kitaran pembangunan perisian yang lebih pantas, rantaian bekalan yang kompleks, kekurangan keterlihatan, teknik serangan baharu, penggunaan SaaS dan sumber yang terhad semuanya memacu lonjakan serangan rantaian bekalan perisianOleh itu, organisasi mesti menerima pakai pendekatan yang komprehensif dan aktif untuk menangani cabaran ini dan melindungi rantaian bekalan perisian mereka.
Apakah itu Serangan Rantaian Bekalan Perisian?
ENISA mentakrifkan Serangan Rantaian Bekalan Perisian as "kompromi aset tertentu, contohnya infrastruktur penyedia perisian dan perisian komersial, untuk secara tidak langsung merosakkan sasaran atau sasaran tertentu, contohnya pelanggan penyedia perisian." Dalam erti kata lain, Serangan Rantaian Bekalan Perisian merupakan aktiviti berniat jahat yang menyasarkan rantaian bekalan perisian, bertujuan untuk menjejaskan dan memasukkan kelemahan atau perisian hasad ke dalam proses pembangunan dan pengedaran. Akibatnya, serangan jenis ini mengeksploitasi rangkaian proses, alatan dan entiti yang saling berkaitan dan sering rumit yang terlibat dalam membina dan menyampaikan perisian.
Komponen dan konsep utama yang berkaitan dengan Serangan Rantaian Bekalan Perisian
Risikan ancaman siber dan literatur infosek sering gagal serangan rantaian bekalan perisian kepada kategori yang berbeza untuk analisis dan pembelaan yang lebih baik. Sehubungan itu, bahagian ini memperkenalkan lima konsep utama yang ditakrifkan oleh Katalog Corak Serangan MITREKatalog ini menstruktur corak serangan rantaian bekalan untuk memudahkan analisis menggunakan pelbagai sumber, termasuk ancaman musuh yang dikumpulkan oleh NIST.
Akta Serangan: Apa itu
Tindakan serangan adalah tindakan khusus yang menghantar muatan atau niat jahat kepada sistem. Akibatnya, ia menghasilkan bahaya langsung.
- Contoh 1: Perisian hasad dimasukkan ke dalam perisian sistem semasa proses binaan.
- Contoh 2: Keperluan sistem atau dokumen reka bentuk yang diubah secara berniat jahat.
Vektor Serangan: Bagaimana
Vektor serangan ialah kaedah yang digunakan oleh musuh untuk mengeksploitasi kerentanan atau memproses kelemahan. Akibatnya, ia menunjukkan bagaimana penyerang mengakses dan menyalahgunakan permukaan serangan.
- Contoh 1: Penyerang mengubah suai kod sumber dalam repositori yang dikompromi.
- Contoh 2: Penyerang mendapat akses tanpa kebenaran kepada dokumentasi teknikal dalaman.
Terokai lebih lanjut dalam kami Glosari Vektor Serangan untuk pandangan tambahan.
Asal Serangan: Siapakah
Asal mengenal pasti sumber serangan. Oleh itu, ia menjelaskan peranan, status atau hubungan penyerang dengan sistem.
- Contoh 1: Orang dalam dengan akses istimewa untuk membina pelayan mengubah suai skrip.
- Contoh 2: Aktor ancaman luaran memuat naik pakej trojan ke daftar awam.
Matlamat Serangan: Sebabnya
Matlamat tersebut menjelaskan sebab di sebalik serangan tersebut. Yang paling penting, ia mengetengahkan apa yang ingin dicapai oleh pihak lawan.
- Gangguan: menghentikan perkhidmatan atau pembinaan.
- Rasuah: mengurangkan kepercayaan dengan mengubah artifak atau kod sumber.
- Pendedahan: membocorkan rahsia sensitif atau harta intelek.
Kesan Serangan: Akibat-akibatnya
Akhir sekali, kesan tersebut menerangkan hasil serangan, menunjukkan akibatnya terhadap penyedia perisian dan klien.
- Contoh 1: Mana-mana projek yang menggunakan program yang buruk akan rosak kemudian hari.
- Contoh 2: Orang ramai memasang perisian yang rosak ke dalam sistem kerja mereka tanpa menyedarinya.
Serangan Rantaian Bekalan Perisian yang Paling Biasa
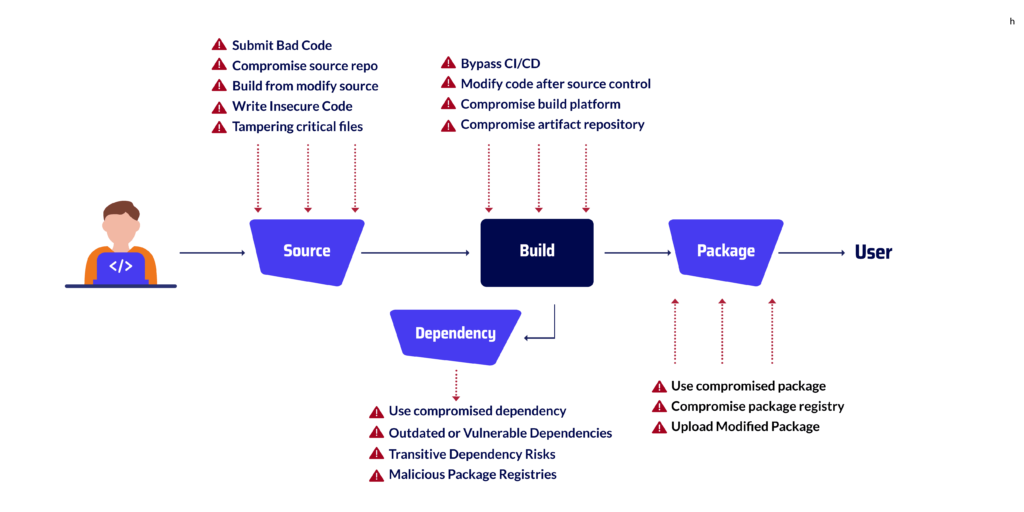
Pelbagai jenis serangan rantaian bekalan perisian wujud, dan organisasi mesti menyedari pelbagai vektor ancaman pada setiap peringkat kitaran hayat. Berdasarkan rangka kerja SLSA, Institut Kebangsaan AS Standarddan Teknologi (NIST), dan Agensi Keselamatan Siber dan Infrastruktur (CISA), ancaman ini boleh dikumpulkan kepada empat kategori: risiko sumber, binaan, pakej dan kebergantungan.
Serangan Rantaian Bekalan Perisian di Peringkat Sumber
- Hantar kod buruk → lihat caranya Permintaan kelalang. Dapatkan penyalahgunaan or kelemahan penyahsiran yang tidak selamat mewujudkan permukaan serangan langsung.
- Repo sumber kompromi
- Bina daripada sumber yang diubah suai
- Tulis kod tidak selamat
- Mengganggu fail kritikal → seperti yang dijelaskan dalam analisis pintu belakang chmod 777.
Serangan Rantaian Bekalan Perisian dalam Peringkat Pembinaan
Dalam Peringkat Binaan, pembangun menyusun dan mengintegrasikan kod ke dalam versi yang berfungsi. Kerana fasa ini sangat kritikal, risikonya termasuk melangkau pemeriksaan keselamatan dalam CI/CD pipeline, menukar kod selepas kawalan versi atau menjejaskan proses binaan. Akibatnya, kod berniat jahat boleh menyelinap masuk ke dalam artifak tanpa disedari.
- Bypass CI/CD → dikaitkan dengan Perisian hasad prabina GitHub.
- Ubah suai kod selepas kawalan sumber
- Proses pembinaan kompromi → dikurangkan dengan Pengesanan amaran awal DevSecOps.
- Repositori artifak kompromi
Serangan Rantaian Bekalan Perisian dalam Peringkat Pakej
. Peringkat Pakej ialah apabila kita menggabungkan semua kod untuk menghasilkan produk akhir. Bahagian ini berisiko kerana seseorang mungkin menggunakan pakej yang buruk atau menukar tempat dalam talian tempat kita mendapatkannya. Penyerang juga boleh memuat naik versi pakej popular yang berbahaya ke laman web ini.
- Gunakan pakej yang dikompromi → dilindungi dalam penilaian pengimbas perisian hasad.
- Pendaftaran pakej kompromi
- Muat naik pakej yang diubah suai → dianalisis dalam Perisian hasad penjana palsu Namso-gen.
Serangan Rantaian Bekalan Perisian dalam Peringkat Kebergantungan
Dalam Peringkat Kebergantungan, kami menambah pustaka dan pakej pihak ketiga pada perisian kami. Peringkat ini berisiko kerana sebarang masalah di bahagian tersebut boleh merebak dengan mudah dan senyap ke seluruh projek.
- Gunakan Kebergantungan Terkompromi → dijelaskan dengan Risiko DoS dalam kebergantungan yang dikaburkan.
- Kebergantungan Lapuk atau Terdedah
- Risiko Kebergantungan Transitif
- Daftar Pakej Berbahaya → dikurangkan dengan Alat keselamatan DevOps dan pengurusan risiko pihak ketiga.

Risiko Rantaian Bekalan Biasa di Setiap Peringkat SDLC
| Masa latihan | Ancaman Lazim | Contoh |
|---|---|---|
| Source | • Menghantar kod berniat jahat atau tidak selamat • Mengusik fail kritikal • Mengkompromi repositori sumber | XcodeGhost (2015): kod berniat jahat yang disuntik ke dalam pengkompil Xcode Apple, merebak merentasi aplikasi iOS. |
| Membina | • Memintas CI/CD pemeriksaan keselamatan • Mengubah suai kod selepas kawalan sumber • Mengkompromi repositori artifak | SolarWinds Orion (2020): penyerang menyusup masuk ke dalam bangunan pipeline, memasukkan pintu belakang ke dalam kemas kini perisian yang ditandatangani. |
| Pakej | • Memuat naik pakej yang diubah suai • Daftar pakej keracunan • Mengedarkan artifak yang terjejas | NPM EventStream (2018): penyerang memasukkan pintu belakang ke dalam pakej NPM popular yang dimuat turun beribu-ribu kali. |
| Ketergantungan | • Menggunakan kebergantungan yang ketinggalan zaman atau terdedah • Mengeksploitasi kebergantungan transitif • Menerbitkan pakej serupa yang berniat jahat | Pintu Belakang Utiliti XZ (2024): pustaka mampatan trojan hampir dihantar ke hilir ke dalam pengedaran Linux. |
Teknik Serangan Rantaian Bekalan Perisian Biasa
Menurut CISSatu laporan NIST, serangan rantaian bekalan perisian sering kali terbahagi kepada tiga kategori utama.
Walau bagaimanapun, insiden baru-baru ini menunjukkan vektor tambahan yang mesti difahami oleh pembangun.
Di bawah ini kami huraikan teknik yang paling relevan dengan contoh praktikal.
Kemas Kini Rampasan
Penyerang menjejaskan mekanisme kemas kini yang sah untuk mengedarkan perisian hasad.
Contohnya, serangan NotPetya pada tahun 2017 telah menyalahgunakan pelayan kemas kini perisian cukai MEDoc Ukraine, yang memberikan
malware pengelap pemusnah yang menyamar sebagai tampalan. Untuk mempertahankan diri daripada risiko ini, pasukan harus memohon pengesanan dan tindak balas ancaman untuk DevOps amalan yang menandakan tingkah laku anomali dalam aliran kemas kini.
Melemahkan Penandatanganan Kod
Teknik ini melibatkan penyalahgunaan atau pencurian sijil tandatangan yang sah untuk menjadikan kod berniat jahat kelihatan sah.
Satu kes yang ketara ialah kompromi CCleaner pada tahun 2017, di mana penyerang mengedarkan perisian trojan yang ditandatangani dengan sijil yang sah.
Oleh itu, organisasi memerlukan kawalan integriti yang disatukan seperti yang diterangkan dalam strategi platform keselamatan siber
Mengkompromikan Kod Sumber Terbuka
Musuh memasukkan pintu belakang ke dalam pakej sumber terbuka yang popular, kemudian ditarik ke dalam beribu-ribu projek.
Insiden NPM EventStream dan pintu belakang XZ Utils (2024) menggambarkan betapa kritikalnya vektor ini.
Pembangun harus menyemak sumber seperti Soalan Lazim Keselamatan NPM dan insiden pakej tersilap taip untuk mempelajari cara mengelakkan kebergantungan yang beracun.
Kekeliruan Kebergantungan
Pertama kali diterangkan oleh Alex Birsan pada tahun 2021, serangan ini mengeksploitasi perlanggaran penamaan antara pendaftaran pakej dalaman dan awam, memperdaya sistem binaan untuk menarik versi berniat jahat dan bukannya pakej dalaman yang dipercayai.
Kesilapan Taip dan Pakej Berniat Jahat
Penyerang menerbitkan pakej berniat jahat dengan nama yang serupa dengan perpustakaan popular (contohnya, "reqeusts" dan bukannya "requests").
Pembangun secara tidak sengaja memasangnya, lalu memperkenalkan perisian hasad ke dalam projek mereka.
Satu contoh sebenar dianalisis dalam Perisian hasad Namso-gen dan dalam senarai kami pengimbas perisian hasad sumber terbuka.
Membina Pipeline Mengacau
Seperti yang dilihat dalam kompromi SolarWinds Orion, penyerang boleh menyusup masuk ke pelayan binaan untuk menyuntik kod berniat jahat semasa penyusunan.
Ini menjadikan keseluruhan rantai artifak yang ditandatangani tidak boleh dipercayai. Teknik untuk pencegahan termasuk pemantauan CI/CD integriti dengan pengesanan amaran awal dan menganalisis
Kempen perisian hasad prabina GitHub.
Bagaimana Serangan Rantaian Bekalan Perisian Rupanya: Kes SolarWinds
Yang paling penting, serangan SolarWinds Orion merupakan contoh paling terkenal bagi pelanggaran rantaian bekalan perisian. Ia menunjukkan bagaimana penyerang boleh bergerak langkah demi langkah dalam proses pembinaan dan, akibatnya, menyebarkan kod berbahaya kepada beribu-ribu pengguna.
Pertama, penyerang berjaya memasuki pelayan binaan SolarWinds.
Selepas itu, mereka secara senyap-senyap menambah kod berniat jahat ke dalam kemas kini Orion.
Oleh kerana kemas kini ini telah ditandatangani dan dihantar sebagai perisian yang dipercayai, banyak syarikat memasangnya tanpa mengetahui risikonya.
Secara keseluruhannya, lebih daripada 18,000 organisasi terjejas dan penyerang mendapat akses kepada sistem yang sangat sensitif.
Dari pandangan pembangun, serangan ini memberikan tiga pengajaran mudah:
- Pertahanan perimeter tidak mencukupi: penyerang telah mengubah binaan pipeline sendiri.
- Pemeriksaan berterusan adalah penting: selamat build attestations, pemeriksaan integriti dan pengesanan anomali membantu menyekat pengubahan.
- Satu binaan beracun boleh tersebar ke seluruh dunia: satu pipeline kompromi boleh mewujudkan krisis keselamatan di seluruh dunia.
Xygeni: Platform AppSec Semua-dalam-Satu Terbaik
Oleh kerana serangan rantaian bekalan perisian boleh melanda pada setiap langkah SDLC,
platform AppSec semua-dalam-satu, Xygeni, melindungi peringkat sumber, binaan, pakej dan kebergantungan. Ia memberikan pembangun dan pasukan keselamatan satu tempat untuk mencegah, mengesan dan membetulkan risiko dengan cara yang mudah. Hasilnya, anda tidak lagi perlu mengendalikan pelbagai alat, Xygeni merangkumi keseluruhan kitaran hayat.
Perlindungan Peringkat Sumber
Pada peringkat sumber, risiko termasuk risiko yang tidak selamat commits, repositori yang diracuni atau fail yang diubah suai. Xygeni mengimbas kod dalam masa nyata dengan mendalam SAST dan pengesanan rahsia.
Ia juga menyekat bahan berbahaya commitmelalui CI/CD guardrails.
Dengan cara ini, isu dihentikan sebelum ia meninggalkan repositori.
Perlindungan Pentas Binaan
Semasa peringkat pembinaan, penyerang mungkin cuba memintas pipelines atau mengubah artifak.
Xygeni menjamin proses pembinaan dengan pemeriksaan patuh SLSA, pengesahan integriti dan tandatangan tanpa kunci. Ia juga memerhatikan tingkah laku luar biasa di dalam CI/CD kerja. Akibatnya, binaan yang diubah suai ditandai serta-merta dan disekat sebelum dikeluarkan.
Perlindungan Peringkat Pakej
Dalam peringkat pakej, pendaftaran yang dikompromi atau pustaka yang diubah suai sering memperkenalkan perisian hasad. Pengesanan malware dan pengimbasan lesen Xygeni menyemak setiap artifak, sementara AutoFix mencadangkan laluan naik taraf yang selamat dengan analisis Risiko Pemulihannya. Hanya pakej yang disahkan dan mematuhi peraturan akan diteruskan dalam pipeline.
Perlindungan Peringkat Kebergantungan
Kod pihak ketiga merupakan permukaan serangan terbesar. Analisis Komposisi Perisian Xygeni (SCA) Bukan sahaja menyenaraikan CVE, ia juga menyemak sama ada kod berisiko benar-benar boleh dieksploitasi. Ia juga menandakan perisian hasad tersembunyi dan kebergantungan transitif berisiko. Yang paling penting, ini memastikan pembangun hanya menghantar kebergantungan yang selamat.
Rahsia dan Keselamatan Infrastruktur
Selain kod dan pakej, serangan sering mengeksploitasi rahsia yang bocor atau infrastruktur yang lemah. Xygeni mengimbas kunci, token dan kelayakan yang terdedah dalam kod, konfigurasi dan lapisan Docker. Ia juga boleh mengesahkan dan membatalkan rahsia yang bocor secara automatik dengan Pemulihan AutoFix. Pada masa yang sama, IaC pengimbasan mencegah salah konfigurasi yang boleh disalahgunakan oleh penyerang kemudian.
Pengesanan dan Pembetulan yang Lebih Pintar
Kebanyakan alat berhenti pada isyarat. Xygeni melangkah lebih jauh. Enjin AutoFixnya menghasilkan tampalan selamat, pull requests, atau panduan langkah demi langkah bergantung pada isu. Paparan Risiko Pemulihannya juga menunjukkan versi tampalan yang paling selamat, jadi pasukan dapat menyelesaikan masalah tanpa menambah yang baharu.
Satu Platform Bersatu
Kerana Xygeni menggabungkan SAST, SCA, pengesanan malware, pengurusan rahsia, IaC pengimbasan, pengesanan anomali dan kawalan binaan yang selamat dalam satu platform AppSec,
ia memberikan liputan penuh merentasi SDLCKedua-dua pembangun dan pasukan keselamatan memperoleh satu sumber kebenaran dengan keterlihatan yang jelas, pembetulan praktikal dan perlindungan yang kukuh terhadap serangan rantaian bekalan.
Semua perkara yang dianggap, Xygeni, platform AppSec semua-dalam-satu yang terbaik, membantu pasukan membina dengan pantas dan kekal selamat. Dengan melindungi peringkat sumber, binaan, pakej dan kebergantungan serta menambah pembetulan automatik pada setiap langkah, ia memastikan serangan rantaian bekalan perisian dihentikan sebelum ia mencapai pengeluaran.

