






AppSec moden tidak lagi boleh bergantung pada aliran kerja manual. Automasi pengurusan kerentanan kini satu keperluan, bukan satu pilihan. Baru-baru ini kami berpeluang untuk menyertai DevSecOps Praktikal podcast, tempat CTO kami Luis Rodriguez perkongsian pandangan dalam sesi "Mengamankan Pautan Paling Lemah: Mencegah Serangan Rantaian Bekalan Sebelum Ia Berleluasa." Dalam ceramah ini, Luis menjelaskan bagaimana DevSecOps pasukan boleh terus mendahului ancaman terbesar hari ini. Paling penting, beliau menunjukkan bahawa kejayaan bergantung pada gabungan automasi dengan keutamaan berasaskan risiko dan membina pertahanan yang kukuh terhadap pakej npm berniat jahat.
Pelajaran 1: Kurangkan Kebisingan dengan Pengutamaan Berasaskan Risiko
Pertama sekali, Luis menjelaskan bahawa bahagian yang paling sukar bukanlah mencari kelemahan, tetapi mengetahui yang mana benar-benar penting. Alat tradisional memberikan amaran yang tidak berkesudahan, dan kebanyakannya ternyata positif palsu. Akibatnya, jurutera kehilangan masa untuk mencari masalah yang tidak menimbulkan bahaya sebenar.
Keutamaan berasaskan risiko menyelesaikan masalah ini. Ia melihat keboleheksploitasian, pendedahan dan impak perniagaan untuk mengetengahkan isu-isu yang paling mungkin digunakan oleh penyerang. Di samping itu, Xygeni's Application Security Posture Management mengurangkan amaran sehingga 90%, menjadikan kerja keselamatan lebih jelas dan kurang mengganggu.
Pengambilan kunci: sebenarnya, automasi bukan tentang mengimbas lebih banyak, tetapi tentang menunjukkan lebih sedikit hasil, hanya isu yang benar-benar penting.
Pelajaran 2: Pakej npm berniat jahat sudah ada dalam pakej anda Pipeline
Kedua, Luis menekankan realiti yang tidak boleh diabaikan lagi: pakej npm berniat jahat membanjiri ekosistem sumber terbuka. Malah, satu daripada setiap sepuluh pakej npm atau PyPI baharu yang diterbitkan pada tahun 2024 mengandungi perisian hasad. Akibatnya, serangan rantaian bekalan merebak lebih cepat daripada yang dapat bertindak balas oleh kebanyakan pasukan.
Ambil kes itu Cacing Shai-Hulud: satu pakej berniat jahat menjangkiti ratusan projek dalam beberapa jam. Ini bukan sahaja sangat mengganggu, tetapi ia juga menunjukkan bagaimana penyerang mengeksploitasi kebergantungan yang tidak disematkan dan CI/CD model kepercayaan.
Xygeni menangani perkara ini dengan:
- Pemantauan berterusan terhadap pendaftaran untuk menandakan pakej berniat jahat.
- Guardrails yang berhenti membina apabila kebergantungan yang dikuarantin dikesan.
- Amaran amaran awal yang memberitahu pasukan dengan segera apabila ancaman baharu muncul.
Pengambilan kunci: memandangkan perkara-perkara ini, hanya bergantung pada tradisi SCA tidak mencukupi, automasi mesti menyekat perisian hasad dalam masa nyata.
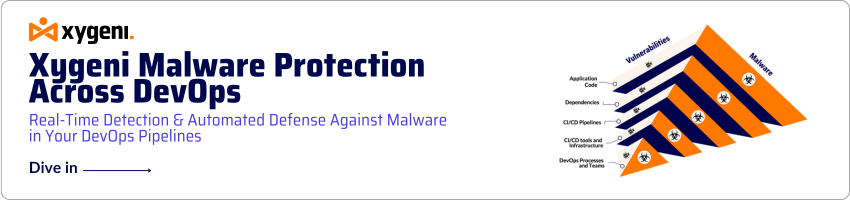
Pelajaran 3: Lindungi Kilang dengan Automasi Pengurusan Kerentanan
Ketiga, Luis mengingatkan kita bahawa penyerang tidak lagi menyasarkan aplikasi sahaja, mereka menyerang pipeline sendiriTindakan GitHub yang lemah, aliran kerja yang tidak disematkan dan token yang terlalu istimewa adalah titik masuk yang mudah. Dalam erti kata lain, CI/CD Sistem ini merupakan "kilang" perisian moden. Jika kilang tersebut terjejas, setiap artifak di hilir akan berisiko.
Di sinilah dimana automasi pengurusan kerentanan benar-benar bersinar. Contohnya, dengan membenamkan pemeriksaan automatik, artifak yang ditandatangani dan pengesanan anomali terus ke dalam CI/CD, pasukan boleh:
- Cegah aliran kerja yang tidak selamat daripada berjalan.
- Sahkan setiap binaan dengan pengesahan kriptografi.
- Kesan tindakan luar biasa, peningkatan keistimewaan atau pemalam penyangak dengan segera.
Pengambilan kunci: Kesimpulannya, pengamanan kilang memerlukan penguatkuasaan automatik yang berterusan, semakan manual sahaja tidak akan berskala.
Apa Maknanya Ini untuk Pasukan DevSecOps
Secara keseluruhannya, pengajaran daripada ceramah Luis adalah jelas: AppSec moden mesti menyatukan automasi pengurusan kerentanan, pertahanan pakej npm berniat jahat dan keutamaan berasaskan risiko. Jika tidak, pasukan berisiko lemas dalam hingar sementara penyerang mengeksploitasi jurang.
Dengan Xygeni, organisasi memperoleh:
- Penemuan aset dan inventori automatik.
- Corong dinamik untuk keutamaan kerentanan berasaskan risiko.
- Perisian hasad dan pengesanan rahsia masa nyata disepadukan ke dalam CI/CD.
Oleh itu, automasi bukan sekadar tentang kecekapan; ia satu-satunya cara untuk kekal berdaya tahan terhadap serangan rantaian bekalan yang sentiasa berubah.
Tonton Ceramah Penuh bersama Luis Rodríguez
Lihat sesi lengkap "Melindungi Pautan Paling Lemah: Mencegah Serangan Rantaian Bekalan Sebelum Ia Berleluasa" dan pelajari cara mengautomasikan pengurusan kerentanan dalam DevSecOps anda pipeline.
Bersedia untuk Mengamalkan Pengajaran Ini?
Mengautomasikan pengurusan kerentanan dan mempertahankan diri daripada pakej npm yang berniat jahat bukan sekadar teori, ia adalah sesuatu yang anda boleh mulakan hari ini. Dengan Xygeni, anda akan mendapat keutamaan berasaskan risiko, pengesanan malware masa nyata dan CI/CD guardrails skala itu dengan pasukan anda.
Mulakan percubaan percuma anda dan lihat bagaimana automasi pengurusan kerentanan sesuai terus dengan anda pipeline.

