






Adakah anda tahu bahawa berakhir 560,000 ancaman perisian hasad baharu muncul setiap hari? Memandangkan serangan siber semakin canggih, memahami apa itu kod berniat jahat dan bagaimana ia boleh menyusup masuk ke dalam sistem adalah penting, kerana ancaman ini boleh mengeksploitasi kelemahan perisian, yang membawa kepada pelanggaran data, kerugian kewangan dan gangguan besar. Pelbagai jenis kod berniat jahat, seperti skim pancingan data, trojan dan eksploitasi rantaian bekalan, telah menunjukkan potensi kerosakannya.
Sebagai contoh, 2023 Serangan Lejar menjejaskan alat kit penyambung perisian syarikat, membolehkan penyerang mencuri lebih $600,000 dengan menyasarkan dompet perkakasan.
Apakah Kod Berniat Jahat dan Mengapa Ia Penting
Apakah kod berniat jahat?
Kod berniat jahat ialah perisian atau skrip yang direka untuk merosakkan sistem atau mencuri data. Tidak seperti perisian yang sah, ia sering bersembunyi dalam aplikasi yang dipercayai, menjadikannya sukar untuk dikesan. Contohnya termasuk virus, ransomware dan spyware. Alat pengesanan lanjutan adalah penting untuk mengenal pasti dan mencegahnya.
Serangan kod berniat jahat boleh mengeksploitasi kedua-dua perisian proprietari dan sumber terbuka, sekali gus membahayakan maklumat sensitif. Jenis kod berniat jahat yang biasa termasuk virus, cecacing, ransomware, trojan dan perisian intip. Ancaman ini sering memasuki sistem melalui e-mel pancingan data, kemas kini perisian palsu atau kod yang dikompromikan daripada serangan rantaian bekalan.
Alat pengesanan, seperti Pengesanan Perisian Hasad Amaran Awal Xygeni, adalah penting dalam mengenal pasti dan menyekat ancaman ini sebelum ia menjejaskan sistem.
Jenis-jenis Kod Berniat Jahat yang Boleh Mengganggu Sistem Anda
Sekarang kita telah mentakrifkan kod berniat jahat, mari kita terokai pelbagai jenis yang mengancam sistem anda setiap hari.
Jenis-jenis Kod Berniat Jahat
- pintu belakang: Membolehkan penyerang melangkau pengesahan untuk mengakses sistem, mencuri data atau mengambil alih kawalan.
- Kuda Trojan: Perisian yang kelihatan selamat tetapi menyembunyikan kod berbahaya untuk menyerang sistem anda.
- Ransomware: Mengunci fail anda dan meminta wang untuk membukanya, mengganggu operasi.
- Perisian intip: Memerhatikan aktiviti anda secara rahsia dan mencuri maklumat peribadi seperti kata laluan.
- Serangan Phishing: E-mel palsu memperdaya anda untuk berkongsi maklumat peribadi atau memuat turun fail berbahaya.
- Pencatat kunci: Merekod apa yang anda taip untuk mencuri kata laluan dan maklumat sensitif.
- Pencuri: Mencuri data yang disimpan, termasuk kata laluan dan fail penting.
- Cacing: Menyebar merentasi rangkaian, memperlahankan sistem dan menggunakan sumber.
- Pelombong: Menggunakan kuasa komputer anda untuk melombong mata wang kripto, menyebabkan prestasi yang lemah.
Cara Mempertahankan Diri Daripada Kod Berniat Jahat
Perisian sumber terbuka (OSS) menggalakkan kerjasama dan inovasi, tetapi ia juga mewujudkan peluang untuk penyerang menyuntik kod berniat jahat. Sebaik sahaja berada di dalam, kod ini boleh merebak melalui serangan rantaian bekalan, mencuri data, mengawal sistem atau menjejaskan seluruh rangkaian.
Contohnya, penyerang mungkin menambah perisian hasad pada pustaka sumber terbuka yang popular. Satu kes yang ketara ialah Serangan Polyfill.io, di mana pelaku berniat jahat menguasai perkhidmatan Polyfill dan menyuntik perisian hasad ke dalam pangkalan kodnya. Ini menjejaskan lebih 100,000 laman web di seluruh dunia, mengalihkan pengguna mudah alih ke laman web palsu. Apabila pembangun tanpa disedari mengintegrasikan pustaka yang dikompromi, mereka mendedahkan aplikasi dan pengguna mereka kepada risiko yang serius.
Untuk memerangi ancaman ini, organisasi mesti melaksanakan pemantauan berterusan, menjalankan audit kod dan menggunakan alat pengesanan malware canggih. Pembangun dan pengguna mesti sentiasa berwaspada untuk melindungi sistem mereka daripada ancaman tersembunyi.
Strategi Terbukti untuk Mempertahankan Diri Daripada Kod Berniat Jahat
Serangan kod berniat jahat bukan sahaja menjejaskan sistem tetapi juga boleh mengakibatkan kerugian kewangan yang ketara. Serangan siber menyebabkan perniagaan kerugian purata sebanyak $4.45 juta setiap pelanggaran, menurut Laporan Kos Pelanggaran Data IBM 2023. Ini menekankan kepentingan pertahanan proaktif untuk mengelakkan kos tidak bertindak yang tinggi. Untuk melindungi sistem anda dengan berkesan, organisasi harus menerima pakai strategi ini:
- Amalan Pengekodan Selamat: Penggunaan alat analisis statik untuk mengenal pasti kelemahan semasa pembangunan.
- Penilaian Kerentanan: Menjalankan ujian penembusan secara berkala untuk mendedahkan kelemahan.
- Pengurusan Tampalan: Automatikkan kemas kini untuk memastikan penggunaan tampalan perisian tepat pada masanya.
- Senarai Putih Aplikasi: Hadkan pelaksanaan kepada aplikasi yang telah diluluskan terlebih dahulu, menyekat program yang tidak dibenarkan.
- Integrasikan Keselamatan dalam SDLC: Benamkan langkah keselamatan sepanjang Kitaran Hayat Pembangunan Perisian.
- Semakan Kod dan Analisis Perduaan: Semak kod dan binari secara berkala untuk mengesan tingkah laku yang mencurigakan atau skrip berniat jahat.
Kekal Selangkah Ke Hadapan: Pengesanan Perisian Hasad Amaran Awal Xygeni
Kod berniat jahat merupakan ancaman yang semakin meningkat, terutamanya dalam ekosistem sumber terbuka. Alat Pengesanan Perisian Hasad Amaran Awal Xygeni menawarkan penyelesaian canggih untuk memerangi risiko ini. Alat ini bukan sahaja mengimbas pakej sumber terbuka untuk ancaman tetapi juga menyediakan langkah proaktif untuk memastikan skrip berniat jahat tidak akan menjejaskan kitaran hayat pembangunan perisian anda.
Bagaimana Alat Pengesanan Perisian Hasad Amaran Awal Melindungi Organisasi Anda
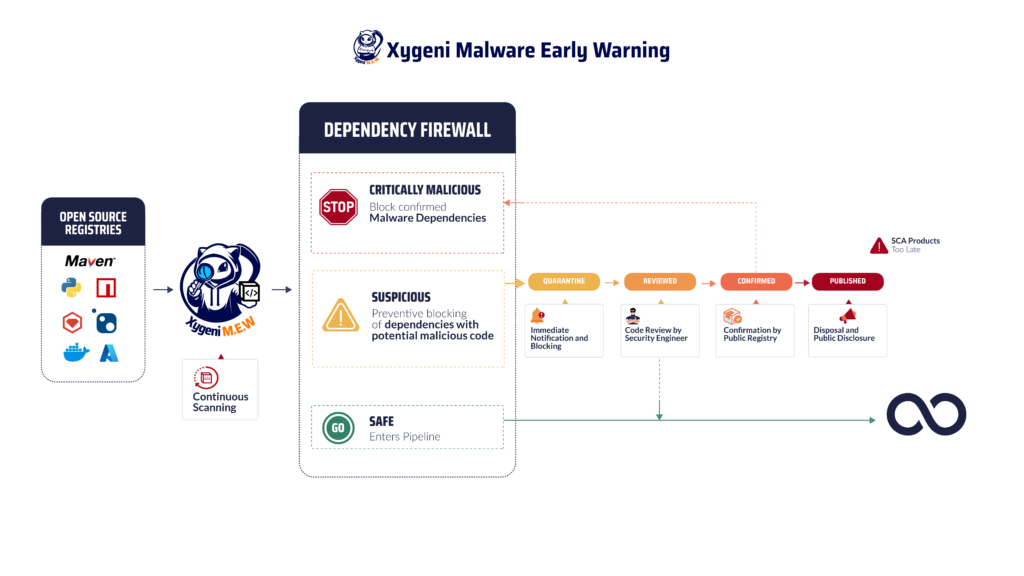
- Pengesanan Ancaman Masa NyataXygeni sentiasa memantau daftar awam untuk sebarang tanda-tanda perisian hasad. Ini termasuk mengimbas corak yang mencurigakan atau tingkah laku berniat jahat dalam pakej sumber terbuka baharu dan sedia ada. Dengan bertindak dalam masa nyata, Xygeni mengenal pasti dan mengasingkan ancaman sebelum ia menyusup masuk ke dalam sistem anda. CI/CD pipeline.
- Kuarantin AutomatikApabila kod berniat jahat dikesan, Xygeni akan mengkuarantin ancaman tersebut secara automatik, memastikan ia tidak dapat menjejaskan sistem anda atau merebak melalui rantaian bekalan. Proses ini merangkumi penyepaduan keselamatan guardrails untuk menyekat pakej berisiko, sekali gus mengurangkan kerja pemulihan kemudian.
- Pengurusan Kerentanan KomprehensifDi sebalik kerentanan yang diketahui, alat Xygeni menangani ancaman zero-day, perisian hasad polimorfik yang canggih dan kerentanan yang tidak berdaftar. Pendirian proaktif ini penting dalam menangani taktik penyerang yang sentiasa berubah.
- Pemberitahuan TerperinciApabila ancaman dikenal pasti, alat ini akan segera memberitahu pasukan anda melalui e-mel, platform pesanan atau webhooksIni memastikan tindak balas yang pantas dan masa henti yang minimum untuk projek anda.
- Pematuhan dan Pelaporan Peraturan: Xygeni sejajar dengan standards seperti NIS2 dan DORA, memastikan amalan pembangunan perisian anda kekal mematuhi piawaian. Ciri-ciri seperti Bil Bahan Perisian (SBOM) penjanaan menyediakan ketelusan dan menyokong daya tahan operasi.
Perlindungan Terhadap Jenis-jenis Kod Berniat Jahat
Alat Xygeni direka bentuk untuk bertahan daripada pelbagai jenis malware, Termasuk:
- Pintu Belakang dan Trojan: Mengesan titik akses tanpa kebenaran dan ancaman tersembunyi yang menjejaskan sistem.
- Ransomware: Menyekat kod yang menyulitkan fail anda atau menuntut bayaran tebusan.
- Perisian Pengintip dan Pencatat Kunci: Menghalang pengumpulan data pengguna sensitif atau ketukan kekunci sistem.
- Pengendali Cryptocurrency: Mengenal pasti dan menghentikan kod penyaliran sumber yang digunakan untuk perlombongan kripto tanpa kebenaran.
Dengan mengintegrasikan keupayaan ini, Alat Pengesanan Perisian Hasad Amaran Awal memastikan perisian anda kekal berdaya tahan terhadap ancaman yang muncul.
Adakah anda ingin menyelami lebih dalam?
Jika anda masih memikirkan tentang apa itu atau ingin lebih memahami jenis kod berniat jahat yang mengancam anda CI/CD pipeline dan cara mencegahnya, lihat kami catatan blog tentang perlindungan dan belajar cara mengenal pasti risiko tersembunyi lebih awal.
Ancaman siber berkembang setiap hari, bukankah sepatutnya pertahanan anda turut berkembang? Memahami apa itu kod berniat jahat dan mengenali pelbagai jenis kod berniat jahat yang menyasarkan infrastruktur anda hanyalah titik permulaan. Keselamatan sebenar datang daripada pertahanan proaktif. Dengan melengkapkan organisasi anda dengan alat pengesanan malware canggih, anda boleh mengenal pasti dan menyekat ancaman tersembunyi sebelum ia menyusup masuk ke dalam sistem anda. Keselamatan reaktif tidak mencukupi, kekal selangkah ke hadapan adalah satu-satunya strategi sebenar.
Jangan Tunggu Serangan: Lindungi Sistem Anda Sekarang!
Peningkatan serangan kod berniat jahat merupakan ancaman serius kepada organisasi di seluruh dunia. Daripada serangan pancingan data hinggalah eksploitasi rantaian bekalan, penjenayah siber menggunakan kaedah yang semakin canggih untuk mencuri maklumat sensitif. Mengetahui apa itu kod berniat jahat dan memahami jenis kod berniat jahat adalah kunci untuk mempertahankan infrastruktur anda.
Setiap saat amat bermakna dalam memeranginya. Lindungi sistem anda sekarang dengan alat pengesanan malware canggih Xygeni. Hubungi kami hari ini atau dapatkan a Demo Percuma dan kekal mendahului ancaman siber!

