Xygeni SCA

Imminimizza r-Riskju tas-Sors Miftuħ u Żomm l-Applikazzjoni Tiegħek Sikura minn Pakketti Malizzjużi

Agħti prijorità lill-vulnerabbiltajiet li fil-fatt huma importanti u kun af f'ħin reali jekk id-dipendenzi tiegħek jinkorporawx kodiċi malizzjuż

Sib Kwalunkwe Vulnerabbiltà fid-Dipendenzi Tiegħek

Identifika u rrimedja kwistjonijiet ta' sigurtà, manutenzjoni, u liċenzjar fid-dipendenzi tal-applikazzjoni qabel ma tuża s-softwer tiegħek.

Identifika Kodiċi Malizzjuż

Skopri sezzjonijiet u mudelli ta' kodiċi suspettużi sfruttati minn attakkanti mal-pubblikazzjoni ta' dipendenzi ġodda u aġġornati.

Fokus fuq Riskji Kritiċi ta' Sors Miftuħ

Agħti prijorità lill-vulnerabbiltajiet bl-akbar impatt fuq in-negozju, u immaniġġja r-riskji b'punteġġ tar-riskju bbażat fuq il-kuntest u traċċabilità mill-kodiċi sal-cloud.


Irranġa Awtomatikament il-Vulnerabbiltajiet tas-Sors Miftuħ Tiegħek

Aġġorna awtomatikament għal dipendenzi open source ħielsa mill-vulnerabbiltà b'mod intelliġenti pull requests.
Xygeni SCAIl-Kapaċitajiet u l-Funzjonalitajiet ta'

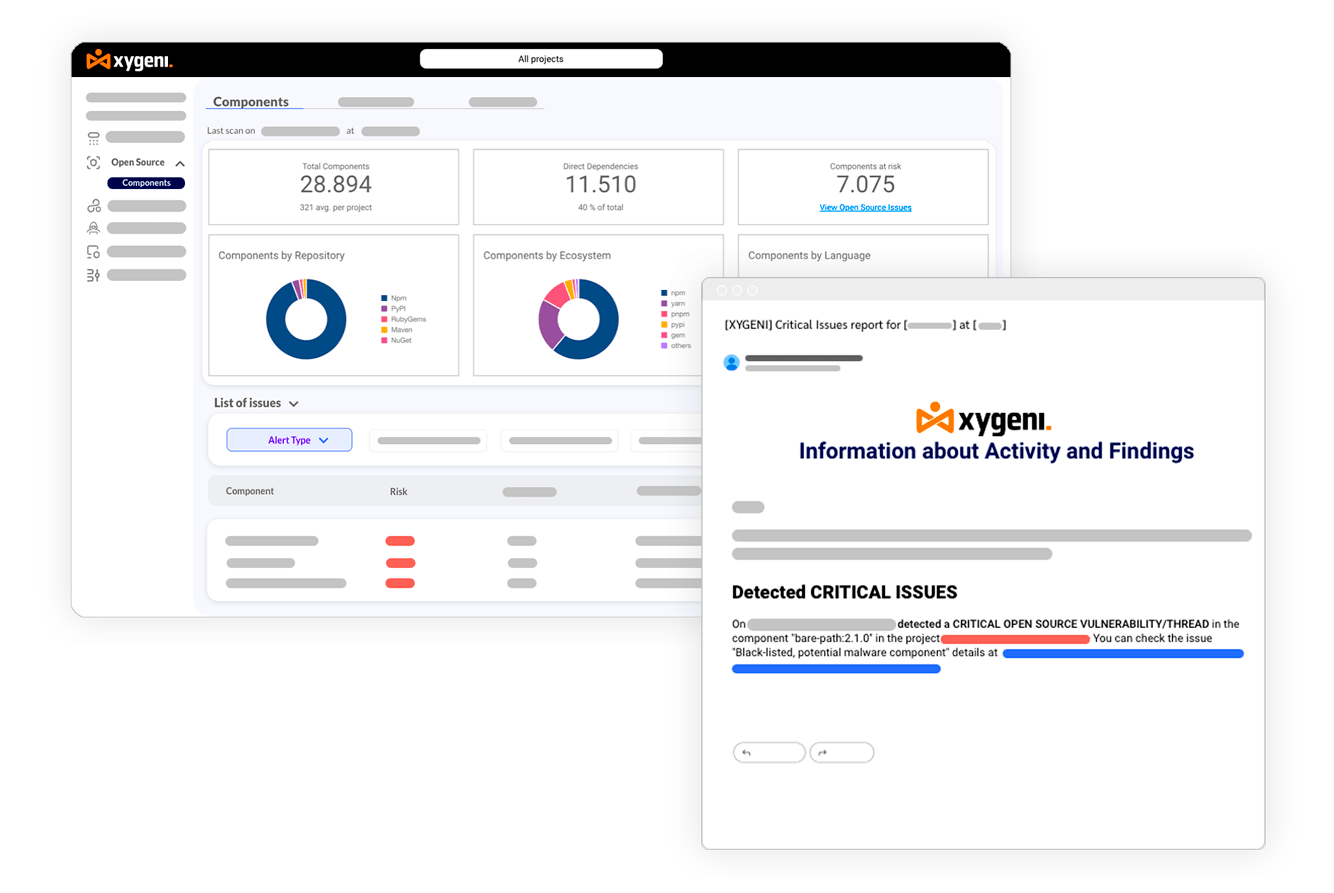
Traċċa l-Vulnerabilitajiet Awtomatikament

Irċievi aġġornamenti dwar vulnerabbiltajiet ġodda identifikati permezz tal-kanali ta' rappurtar tiegħek, jew imblokkahom biex tiżgura li tibqa' protett u infurmat qabel ma tidħol fil-produzzjoni.
OSOS-Informazzjoni-Twissija
OSS Lil hinn mis-CVE - Sigurtà tal-OSS - SCA Tool

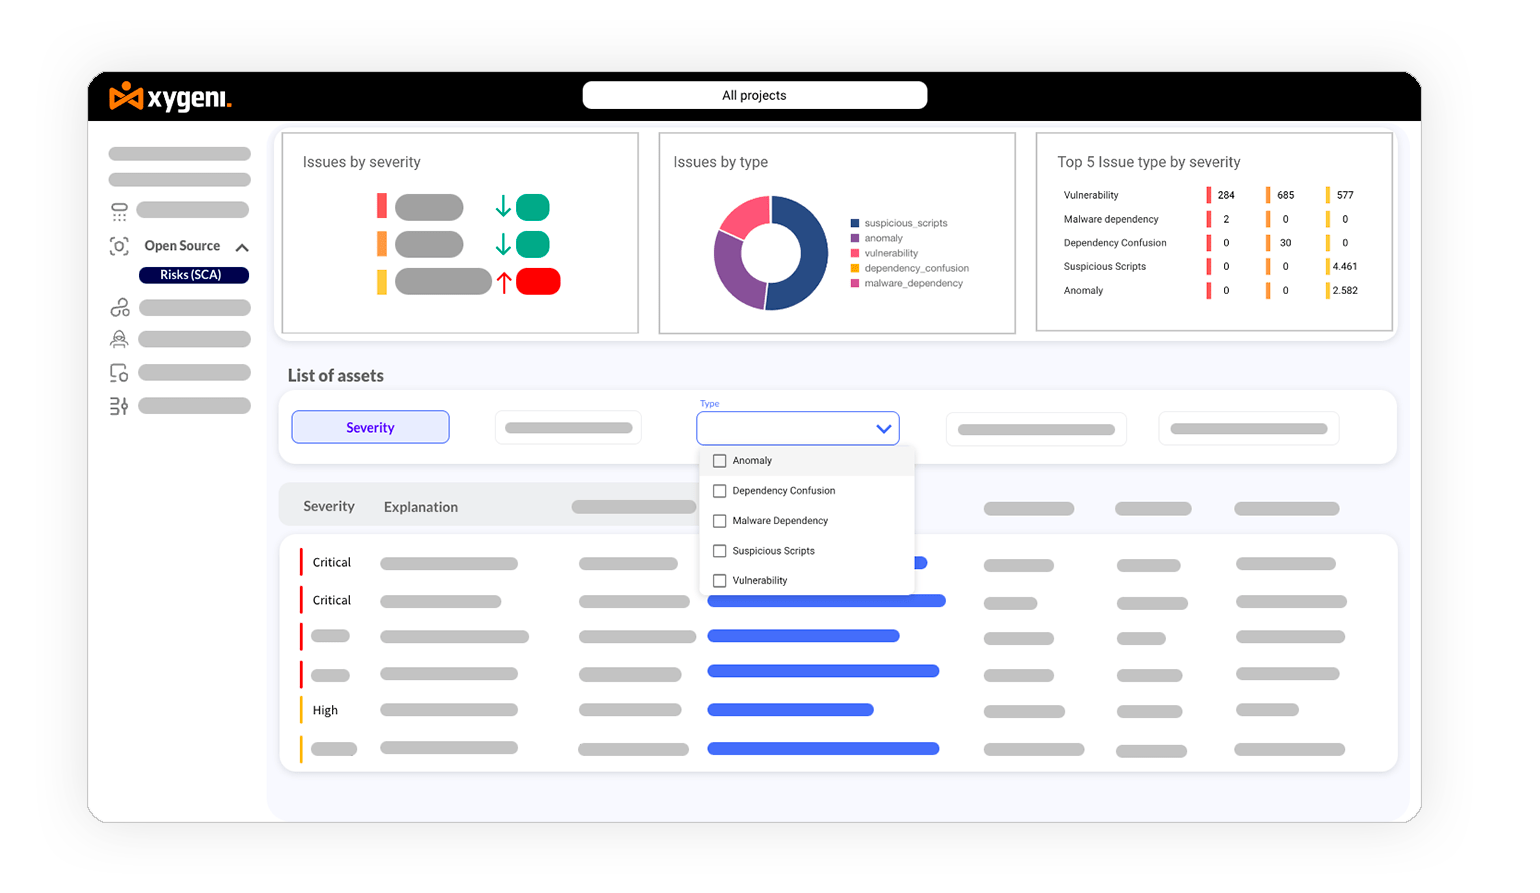
Jespandu Open Source Security Lil hinn mill-EVEs

Jinkorpora fatturi ta' riskju addizzjonali lil hinn mill-punteġġi CVSS biss, u jipprevjeni l-integrazzjoni ta' pakketti li jistgħu jkunu ħielsa mis-CVE iżda xorta riskjużi.

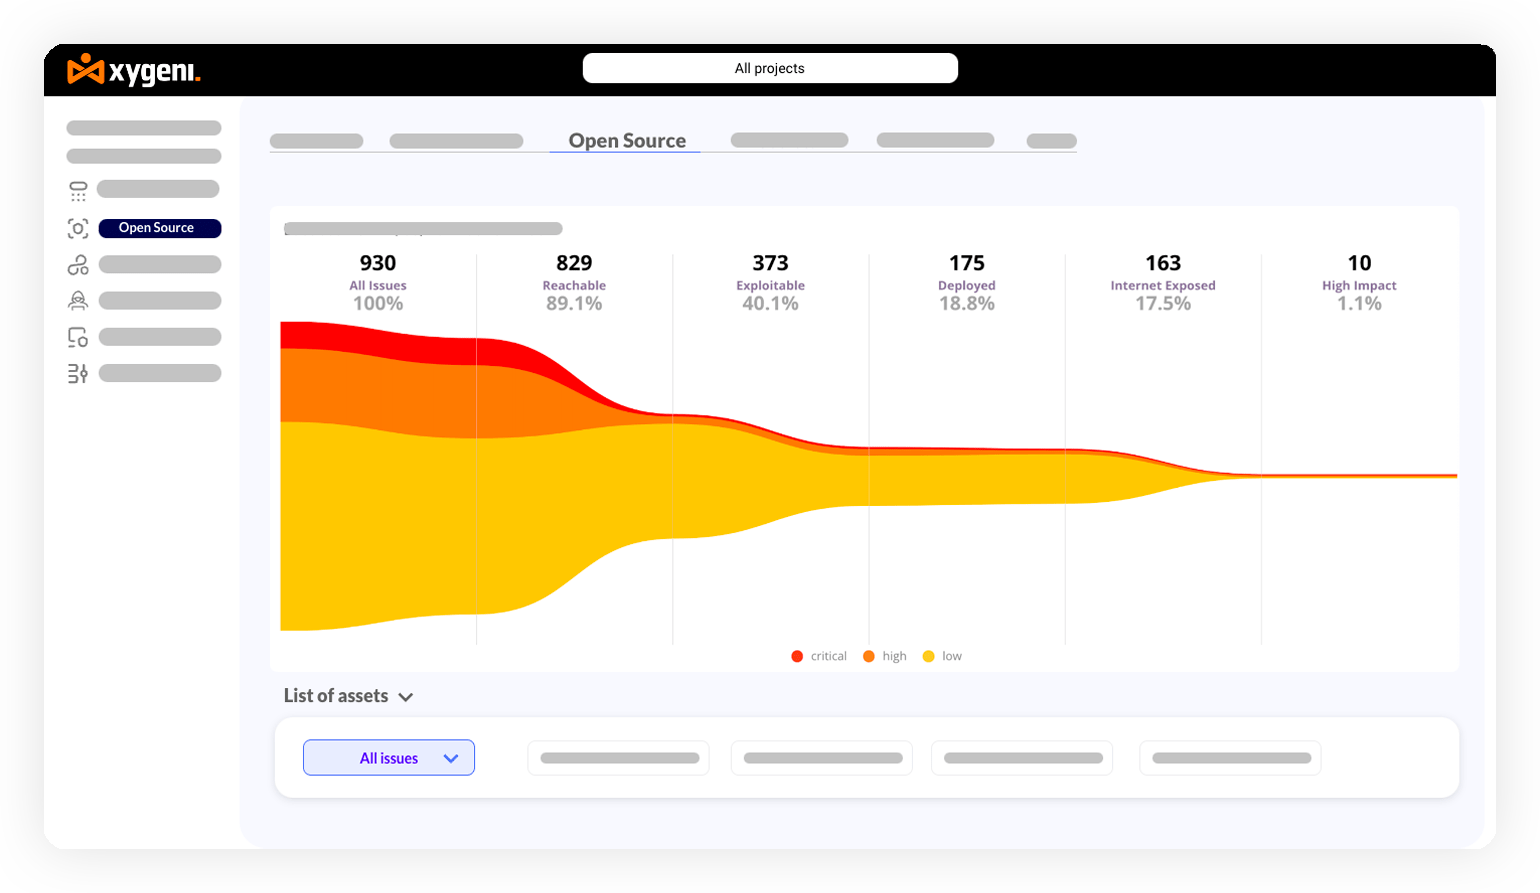
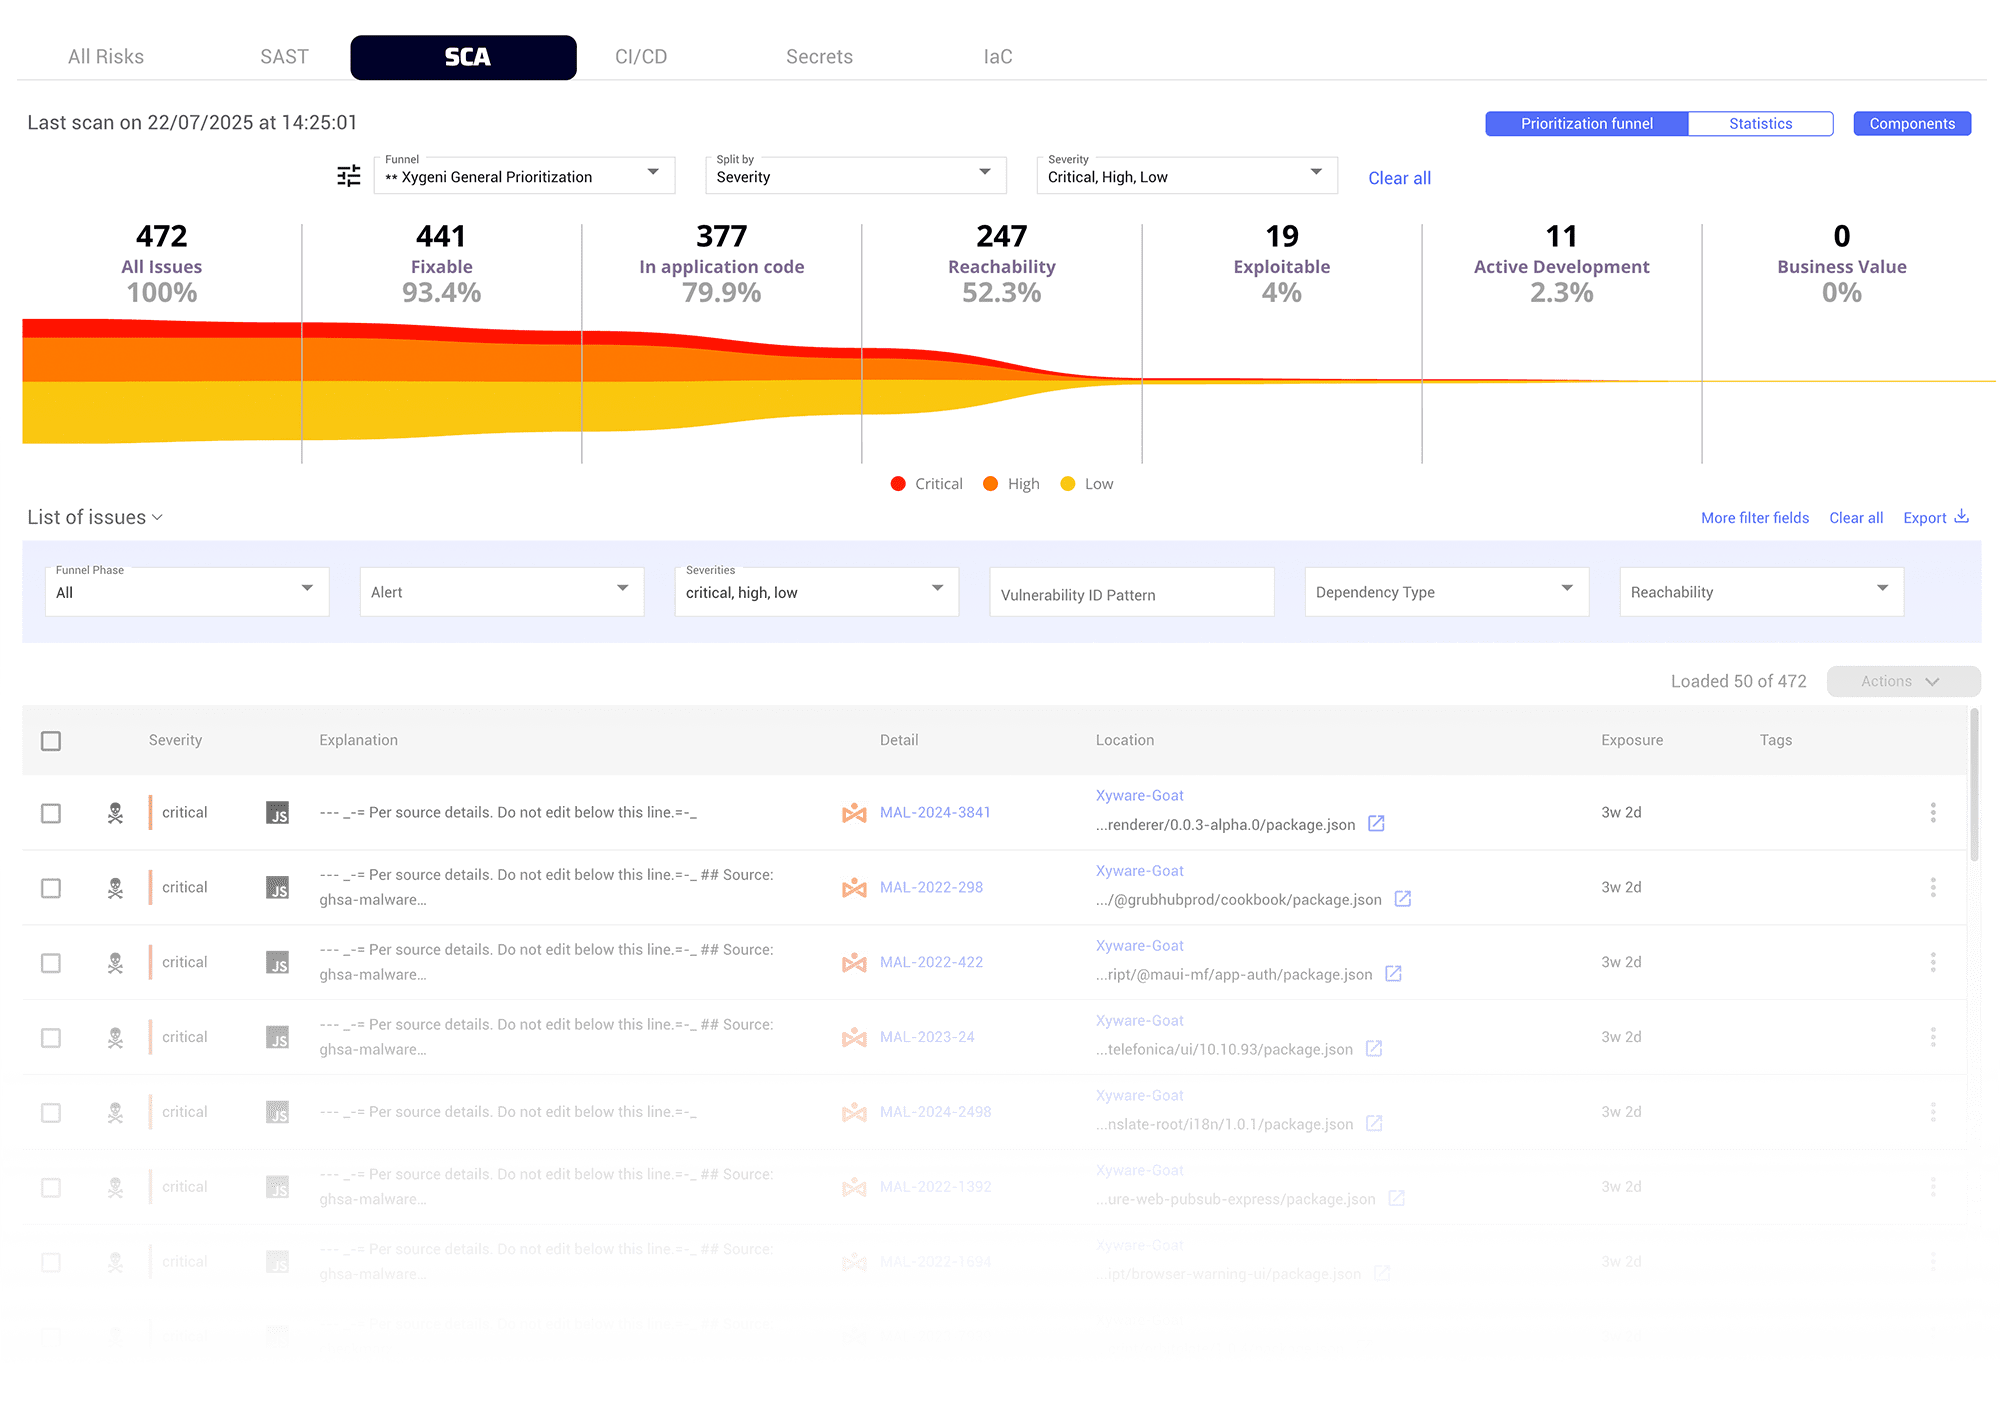
Prijoritizza SCA Mingħajr l-Istorbju

Ikkuntestwalizza l-vulnerabbiltajiet tas-sors miftuħ bl-importanza kummerċjali tagħhom, l-aċċessibilità, l-esponiment għall-internet, l-isfruttabbiltà, u kriterji oħra tal-kuntest, u b'hekk tissimplifika t-twissijiet u tiffranka l-ħin għat-timijiet tas-sigurtà u tal-iżvilupp.
OSS_Funnel_Issues_Prijoritizza_SCAGħodda_ta'_Analiżi_tal-Kompożizzjoni_tas-Softwer_tas-Sigurtà
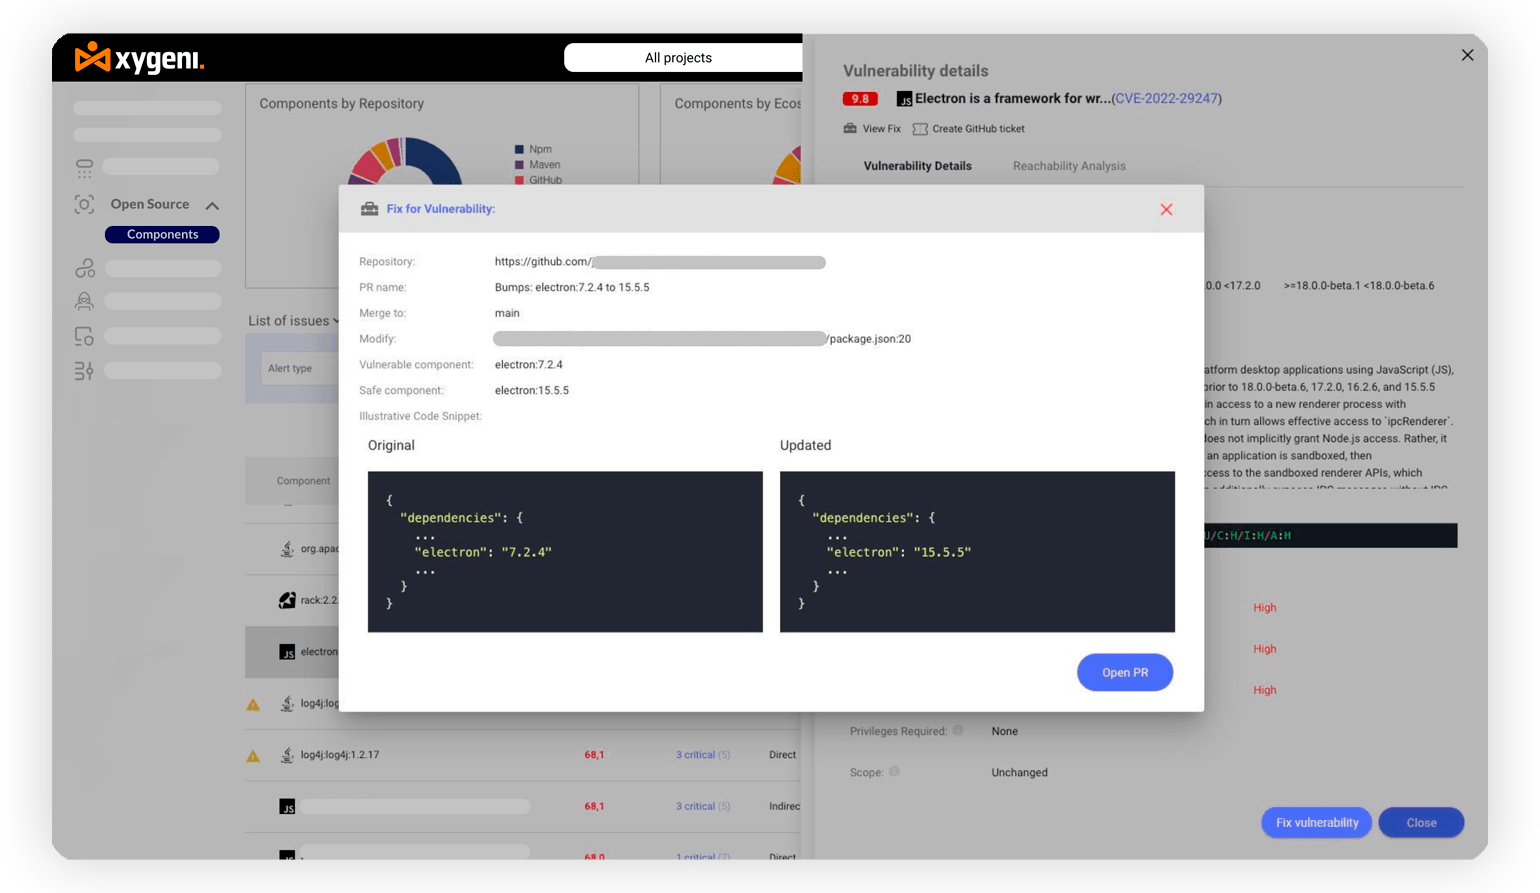
Rimedjazzjoni Awtomatizzata ta' Vulnerabilitajiet ta' Sors Miftuħ

Rimedjazzjoni Awtomatizzata ta' Vulnerabilitajiet ta' Open Source

Aġġorna awtomatikament għal dipendenzi ta' sors miftuħ mingħajr vulnerabbiltà, jew permezz ta' tiswija awtomatika pull requests jew prompts manwali. Dan jiffranka ħin u riżorsi sinifikanti, u jiżgura ġestjoni tal-vulnerabbiltajiet fil-pront u konsistenti.

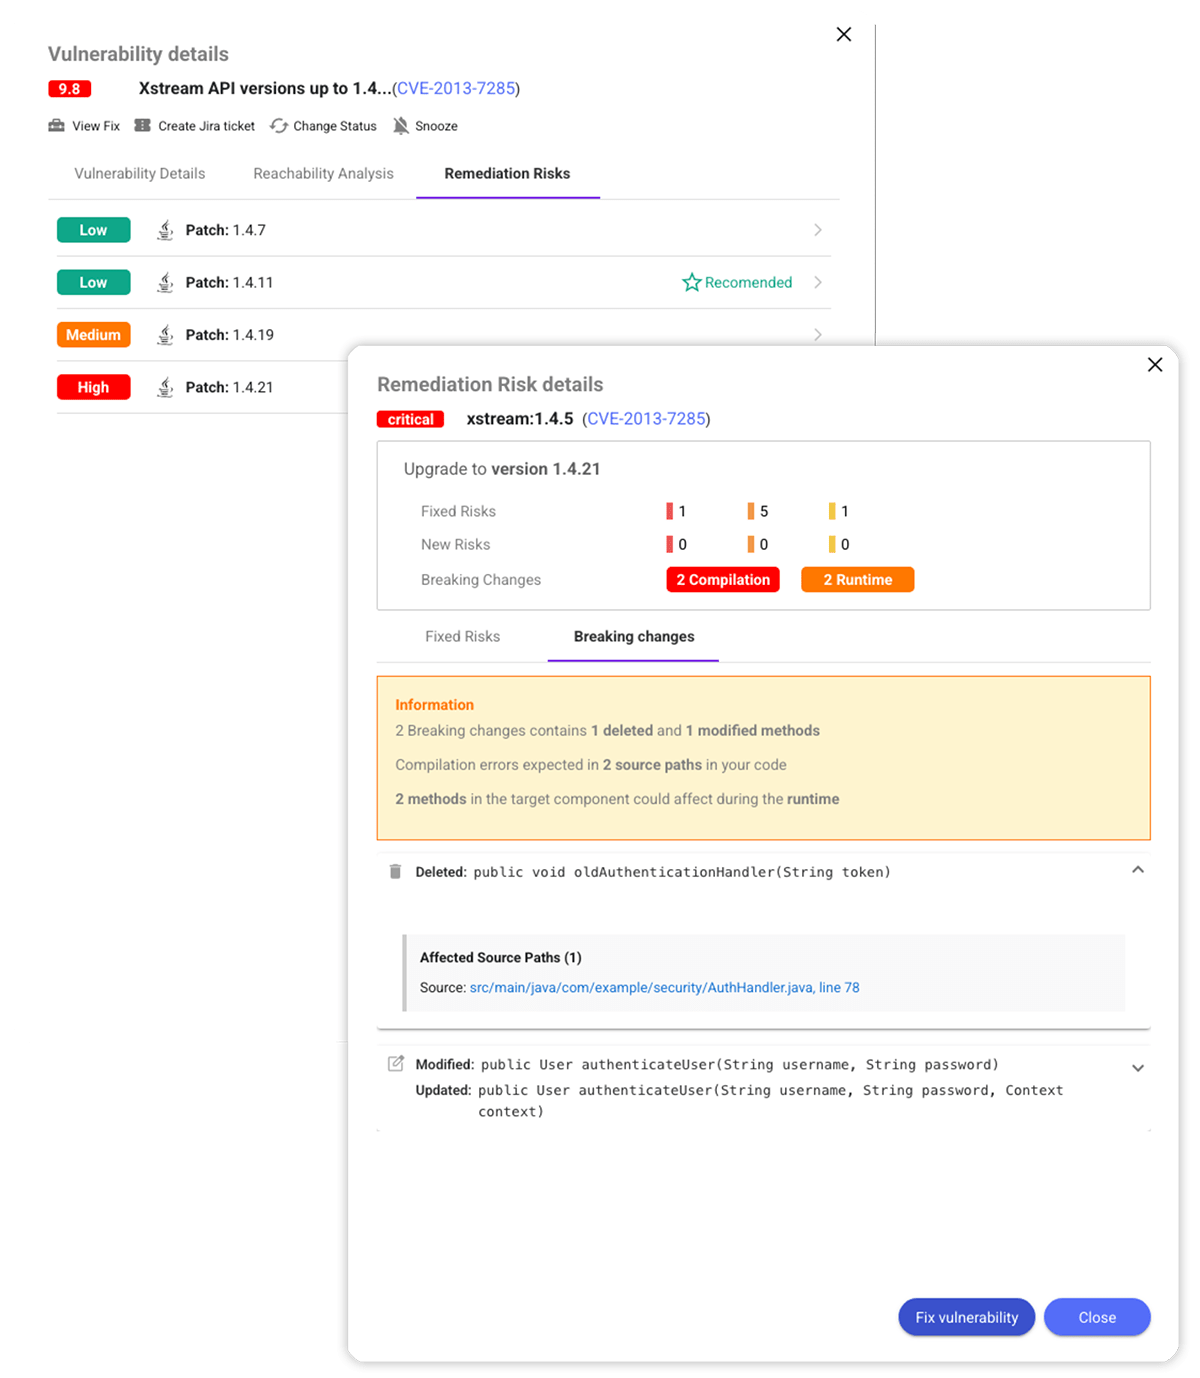
Sejbien ta' Bidliet Ksuranti

Ara x'jista' jinkiser qabel ma taġġorna. Ikseb viżibilità sħiħa tal-bidliet meħtieġa fil-kodiċi, ir-riskji ta' kompatibilità, u l-isforz ta' rkupru.
Flussi tax-Xogħol ta' Rimedjazzjoni Open Source Security Tool

Simplifika l-Flussi tax-Xogħol ta' Rimedjazzjoni

Appoġġja r-rimedjazzjoni tal-vulnerabbiltà tas-sors miftuħ billi tipprovdi lill-iżviluppaturi bil-kuntest kollu meħtieġ, direttament fil-flussi tax-xogħol tagħhom u għodod ta' traċċar tal-kwistjonijiet għal operazzjonijiet effiċjenti.

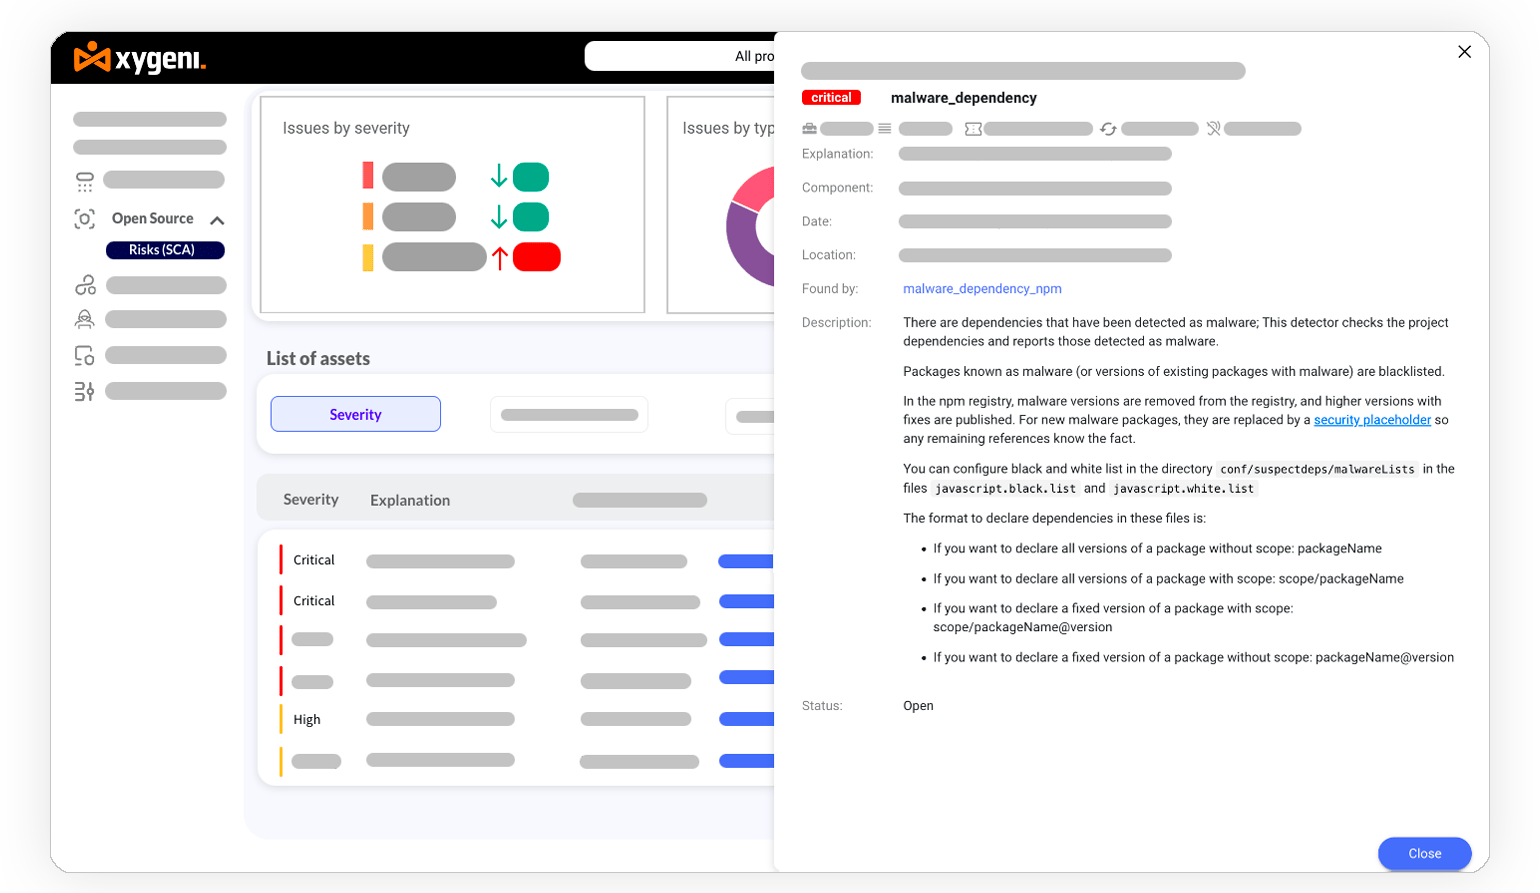
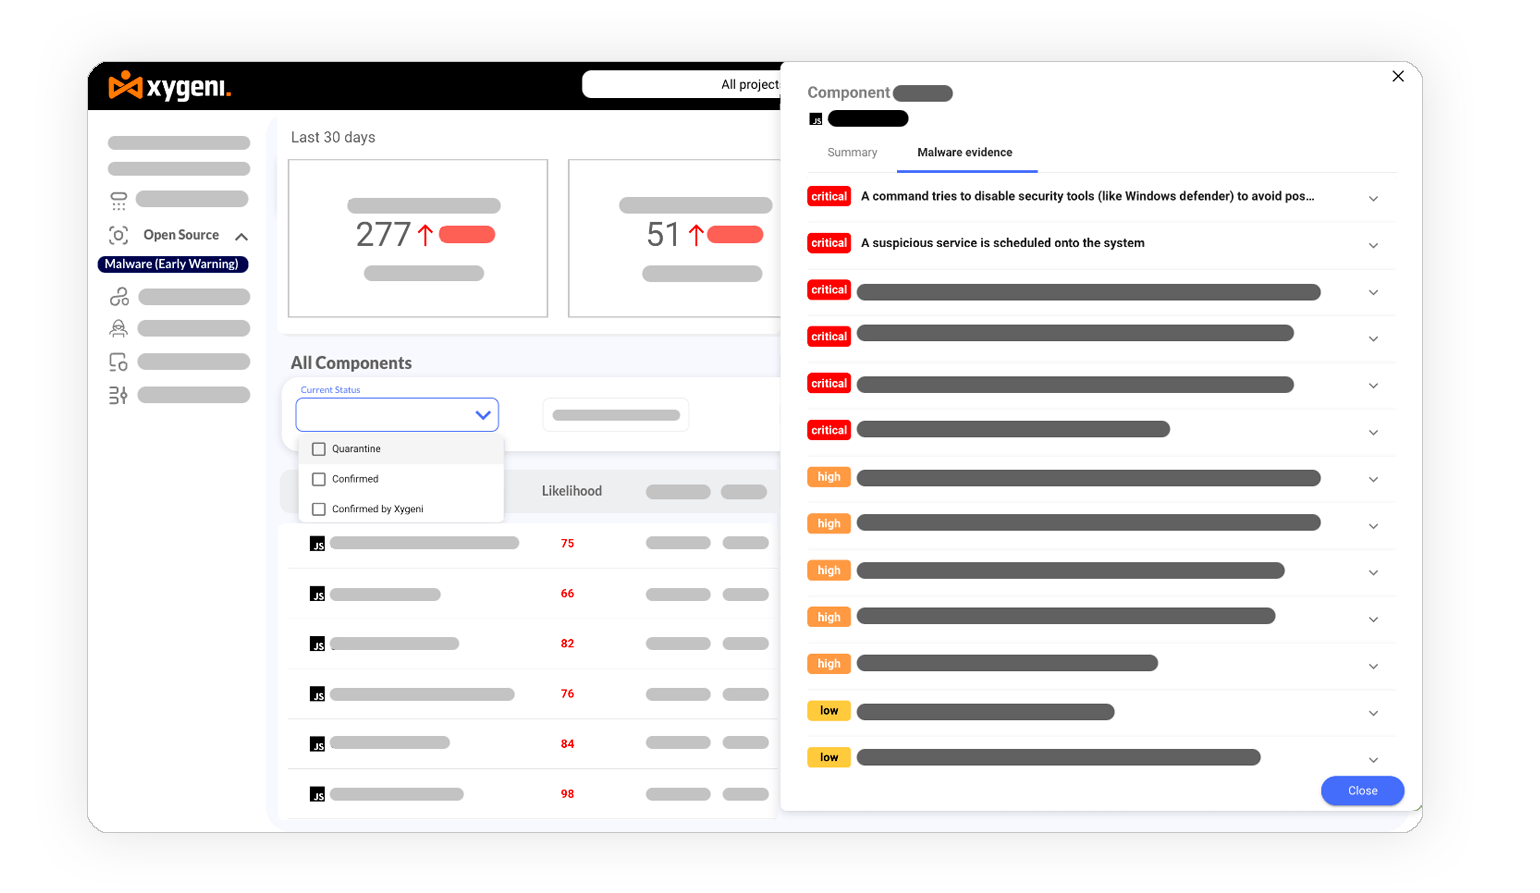
Skopri Dipendenzi Malizzjużi f'Ħin Reali

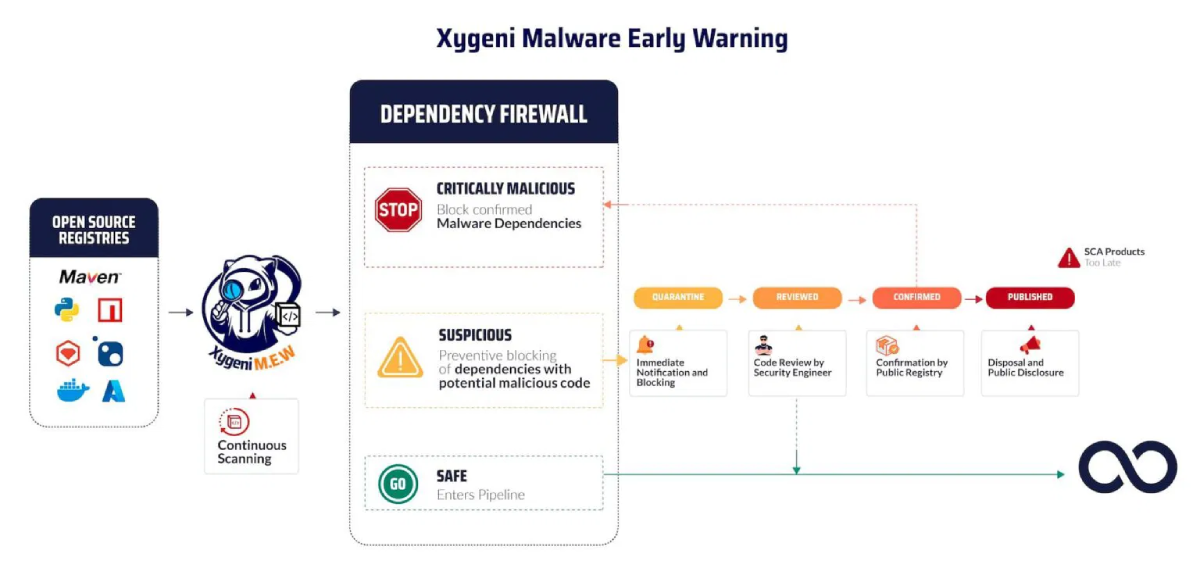
Analizza eluf ta' pakketti open source ġodda u aġġornati kuljum biex tiskopri u timblokka malware zero-day immedjatament u tipproteġi l-applikazzjoni u l-infrastruttura tiegħek.
Sib_Komponenti_Malizzjużi
protezzjoni kontra l-malware minn sors miftuħ

Imblokka l-Malware b'mod Proattiv

Oħroġ twissijiet bikrija għal pakketti suspettużi, billi tpoġġihom fi kwarantina biex tissalvagwardja l-katina tal-provvista tiegħek u tappoġġja l-implimentazzjoni guardrails biex timblokka l-infiltrazzjoni fl-applikazzjoni tiegħek.

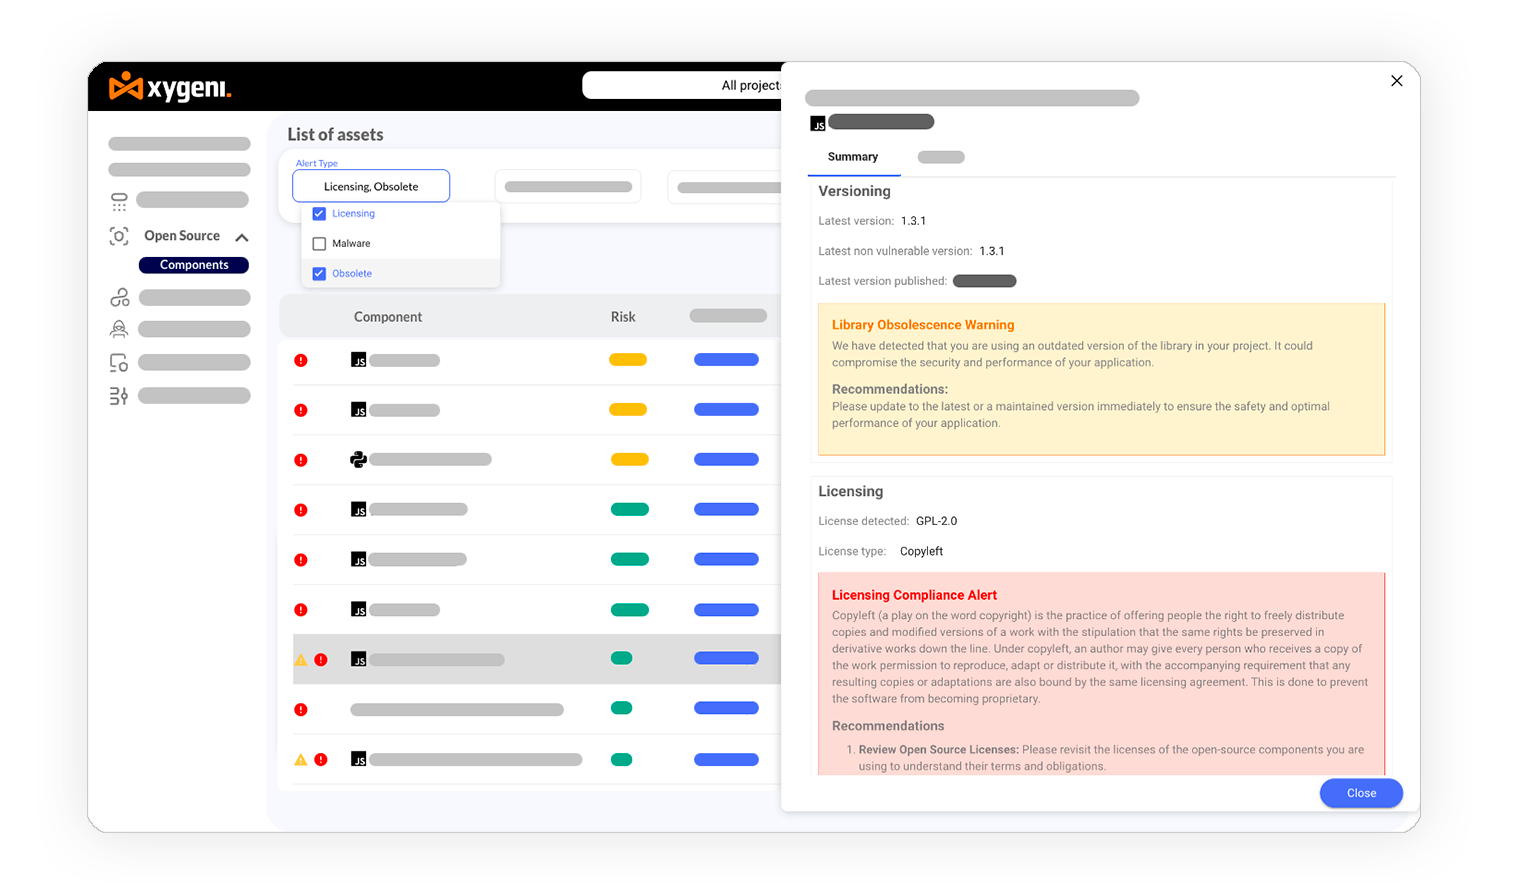
Immaniġġja r-Riskju tal-Liċenzja

Ikseb viżibilità immedjata dwar kwistjonijiet potenzjali ta' liċenzja open source li jaffettwaw il-konformità regolatorja ma' kull bidla fil-kodiċi u evita penali.
Immaniġġja_r-Riskju_tal-Liċenzja
Iġġenera SBOM

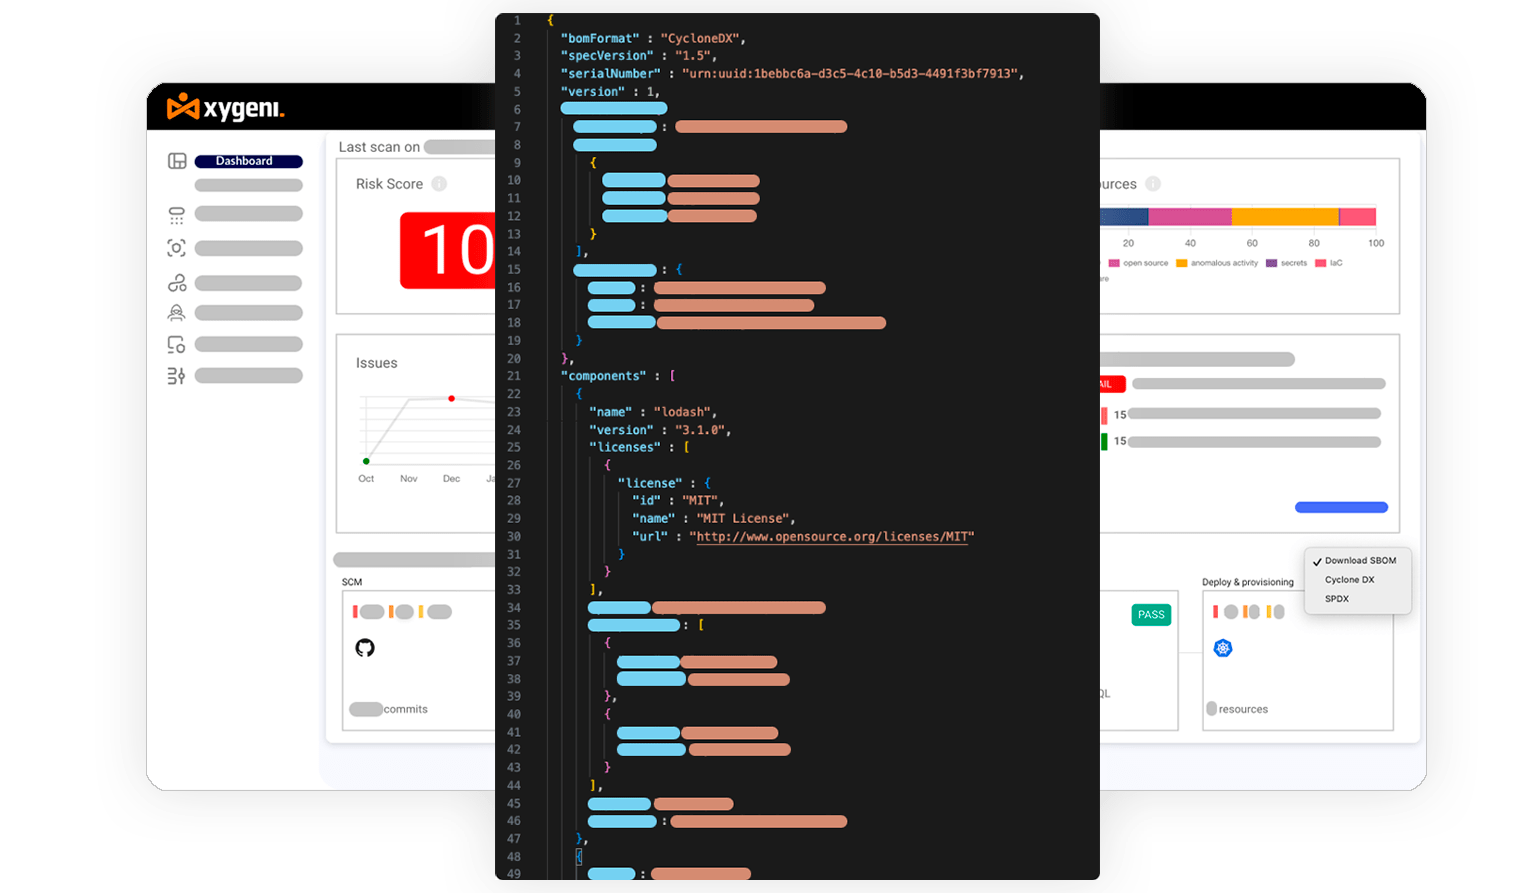
Iġġenera SBOM u VDR għall-Konformità DevOps

Esporta Lista ta' Materjali tas-Softwer aġġornata (SBOM) f'formati SPDX jew CycloneDX b'klikk waħda, u faċilment aqsam u tannota l-vulnerabbiltajiet li jaffettwaw l-applikazzjoni tiegħek.

Get Started

bil-Pjattaforma AppSec All-In-One ta' Xygeni