






Azure DevOps Repos နဲ့ အလုပ်လုပ်နေတဲ့ developer တွေက ဒီအခက်အခဲကို သိကြပါတယ်- ပို့ဆောင်မှုအမြန်နှုန်းနဲ့ လုံခြုံရေးကို ဟန်ချက်ညီအောင်လုပ်ဖို့က ခက်ခဲပါတယ်။ ကိုယ်တိုင် scan လုပ်တာက workflow ကို အနှောင့်အယှက်ဖြစ်စေပြီး tool တွေပြောင်းတာက အာရုံစူးစိုက်မှုကို ပျက်ပြားစေပြီး report တွေကို စောင့်ဆိုင်းတာက အရာအားလုံးကို နှေးကွေးစေပါတယ်။ ဒါကြောင့် Xygeni က Managed Scans for Azure DevOps ကို မိတ်ဆက်ခဲ့တာပါ။ ဒါက သင့်ရဲ့ environment ကနေ မထွက်ခွာဘဲ သင့်ရဲ့ Azure Repos ကို လုံခြုံအောင် လုပ်ဆောင်ဖို့ ရိုးရှင်းပြီး အလိုအလျောက်နည်းလမ်းတစ်ခုပါ။ ဆိုက်ဂျီနီရဲ့ Azure အားနည်းချက်စကင်န်ဖတ်ခြင်းဖြင့် အဖွဲ့များသည် တူညီသော interface မှ အန္တရာယ်များကို အလိုအလျောက် စကင်န်ဖတ်ခြင်း၊ ထောက်လှမ်းခြင်းနှင့် ပြင်ဆင်ခြင်းတို့ကို ပြုလုပ်နိုင်ပါသည်။
Azure DevOps Repos: Developer Workflow နှင့် ကိုက်ညီသော လုံခြုံရေး
လုံခြုံရေးဟာ ကုဒ်နဲ့ ပေးပို့မှုကြားက အတားအဆီးတစ်ခုလို ခံစားရလေ့ရှိပါတယ်။ ကိရိယာအများစုဟာ ကိုယ်တိုင်စနစ်ထည့်သွင်းဖို့၊ ပြင်ပစနစ်ထည့်သွင်းဖို့ လိုအပ်ပါတယ်။ dashboards သို့မဟုတ် ဖွံ့ဖြိုးတိုးတက်မှုကို နှေးကွေးစေသော ရှုပ်ထွေးသော script များ။ သို့သော် developer များသည် ကာကွယ်မှုအတွက် မြန်နှုန်းကို စွန့်လွှတ်ရန် မလိုအပ်ပါ။
Xygeni Managed Scans သည် လုံခြုံရေးစကင်ဖတ်ခြင်းကို Azure DevOps Repos ထဲသို့ တိုက်ရိုက်ယူဆောင်လာခြင်းဖြင့် ထိုပြဿနာကို ဖြေရှင်းပေးပါသည်။ တစ်နည်းအားဖြင့် သင်သည် သင်၏ Azure Repos ကို ချိတ်ဆက်လိုက်ရုံဖြင့် Xygeni ကို စီမံခန့်ခွဲပေးပါသည်။ ကျန်တာကို စီမံခန့်ခွဲတယ်။ ၎င်းသည် လုပ်ငန်းစဉ်များကို အလိုအလျောက် ဖန်တီးပေးပြီး၊ အားနည်းချက်များကို စကင်ဖတ်ကာ ရလဒ်များကို အချိန်နှင့်တပြေးညီ အစီရင်ခံပါသည်။ ရလဒ်အနေဖြင့်၊ သင်သည် အနည်းဆုံး အားထုတ်မှုဖြင့် အပြည့်အဝ အကျုံးဝင်မှုကို ရရှိပါသည်။
ထို့ကြောင့် developer များသည် manual configuration မလိုအပ်ဘဲ လုံခြုံသောကုဒ်ကို ပိုမိုမြန်ဆန်စွာ ပို့ဆောင်နိုင်ခြင်းဖြင့် ၎င်းတို့၏အာရုံစိုက်မှုကို နေရာတွင်ထားရှိနိုင်မည်ဖြစ်သည်။ တစ်ချိန်တည်းမှာပင်၊ လုံခြုံရေးအဖွဲ့များသည် လုပ်ငန်းစဉ်တွင် ပွတ်တိုက်မှုမဖြစ်စေဘဲ ၎င်းတို့လိုအပ်သော မြင်သာမှုကို ရရှိမည်ဖြစ်သည်။
လုံခြုံရေးက ဘာကြောင့် ဖွံ့ဖြိုးတိုးတက်မှုကို မကြာခဏ နှောင့်နှေးစေတာလဲ (နဲ့ ဘယ်လိုဖြေရှင်းမလဲ)
လုံခြုံရေးစကင်န်ဖတ်ခြင်းသည် သင့်ကိရိယာများကို စွန့်ခွာရန် သို့မဟုတ် ရလဒ်များကို စောင့်ဆိုင်းရန် သင့်အား အတင်းအကျပ် မလုပ်သင့်ပါ။ သို့သော်၊ ဆော့ဖ်ဝဲရေးသားသူများသည် အားနည်းချက်များကို ရှာဖွေတွေ့ရှိရန် script များ သို့မဟုတ် ပြင်ပပေါင်းစပ်မှုများကို အားကိုးနေရဆဲဖြစ်သည်။ ရလဒ်အနေဖြင့် စကင်န်ဖတ်မှုများသည် လုပ်ငန်းစဉ်၏ နောက်ကျမှ ဖြစ်ပေါ်ပြီး တွေ့ရှိချက်များသည် ပြန့်ကျဲနေပြီး အဖွဲ့သည် ကုဒ်ရေးသားခြင်းထက် စကင်န်ဖတ်မှုများကို စီမံခန့်ခွဲရန် အချိန်ပိုမိုကုန်ဆုံးပါသည်။
Azure DevOps မှာ Managed Scans တွေနဲ့ Xygeni က အဲဒါကို ပြောင်းလဲပေးပါတယ်။ tool တွေကြား ပြောင်းလဲမယ့်အစား developer တွေဟာ သူတို့ရဲ့ အဖွဲ့အစည်းကို ချိတ်ဆက်နိုင်၊ ဝင်ရောက်ခွင့် ပေးနိုင်ပြီး repositories တွေကို အလိုအလျောက် scan လုပ်နိုင်ပါတယ်။ ထို့အပြင်၊ အပို setup၊ CLI command တွေ ဒါမှမဟုတ် YAML ထိန်းသိမ်းရန်ဖိုင်များ။ ရလဒ်အနေဖြင့် လုံခြုံရေးသည် အတားအဆီးတစ်ခုထက် လုပ်ငန်းစဉ်၏ အစိတ်အပိုင်းတစ်ခု ဖြစ်လာသည်။
Azure DevOps Repos အတွက် စီမံခန့်ခွဲထားသော စကင်န်ဖတ်မှုများ- ရိုးရှင်းသော၊ အလိုအလျောက်လုပ်ဆောင်သော၊ ပေါင်းစပ်ထားသော
နောက်ဆုံးအနေနဲ့ ရိုးရှင်းမှုနဲ့ အလိုအလျောက်လုပ်ဆောင်မှုတို့ ပေါင်းစပ်ထားပါတယ်။ Xygeni Managed Scans တွေကို သင့်ရဲ့ Azure DevOps Repos workflow ထဲကို သဘာဝအတိုင်း ပေါင်းစပ်နိုင်အောင် ဒီဇိုင်းထုတ်ထားပါတယ်။ ဥပမာအားဖြင့်၊ Xygeni မှ dashboard, သင့်အဖွဲ့အစည်းအမည်နှင့် ဝင်ရောက်ခွင့်တိုကင်ကိုသာ အသုံးပြု၍ ပေါင်းစပ်မှုတစ်ခု ဖန်တီးနိုင်သည်။
ချိတ်ဆက်ပြီးသည်နှင့် Xygeni သည် နောက်ကွယ်မှ အရာအားလုံးကို အလိုအလျောက် စီမံခန့်ခွဲပါသည်။ ၎င်းသည် စကင်ဖတ်ခြင်း လုပ်ငန်းစဉ်များကို ဖန်တီးပေးပြီး လုံခြုံသော တိုကင်များကို ထုတ်ပေးကာ ရလဒ်များကို သင့်ထံ အပ်လုဒ်လုပ်ပါသည်။ dashboardထို့ကြောင့် ကိုယ်တိုင်ပြင်ဆင်ခြင်း သို့မဟုတ် ပြင်ပစနစ်ထည့်သွင်းခြင်း မလိုအပ်ပါ။ အတိုချုပ်ပြောရလျှင် ဤသည်မှာ သင်၏ရှိပြီးသား DevOps ပတ်ဝန်းကျင်တွင် တိုက်ရိုက်တည်ဆောက်ထားသော Azure အားနည်းချက်စစ်ဆေးခြင်း ဖြစ်သည်။
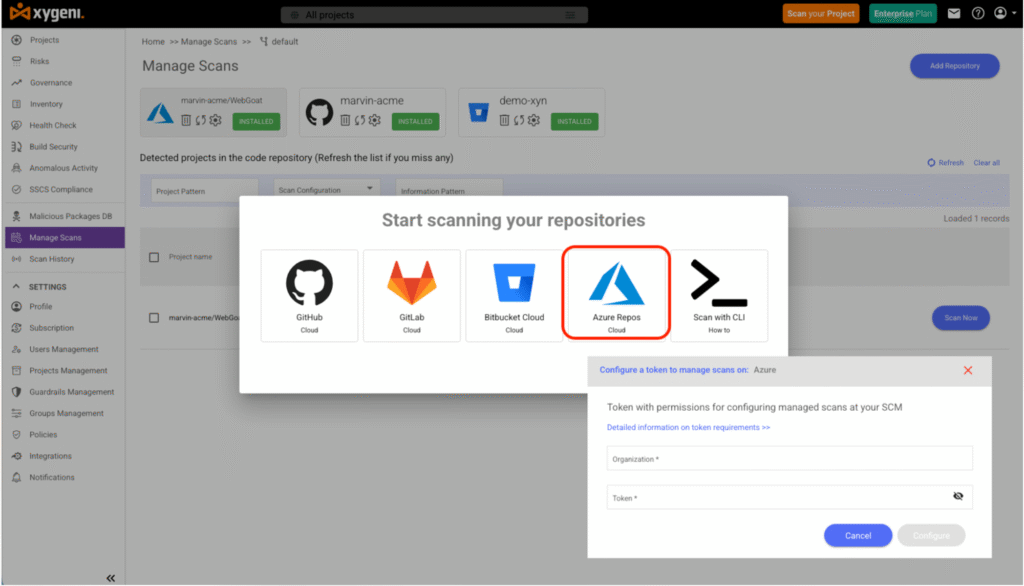
Xygeni Managed Scans များကို ရိုးရှင်းစေရန် ဒီဇိုင်းထုတ်ထားပါသည်။ Xygeni မှ dashboardသင်၏အဖွဲ့အစည်းအမည်နှင့် access token ကိုသာအသုံးပြု၍ Azure DevOps Repos နှင့် ပေါင်းစပ်မှုတစ်ခု ဖန်တီးနိုင်သည်။ ချိတ်ဆက်ပြီးသည်နှင့် Xygeni သည် နောက်ကွယ်မှအရာအားလုံးကို အလိုအလျောက် စီမံခန့်ခွဲသည်-
- သင်၏ Azure Repos တွင် စကင်ဖတ်ခြင်းလုပ်ငန်းစဉ်များကို တိုက်ရိုက်ဖန်တီးပေးသည်။
- လုံခြုံသောတစ်ခုကို ဖန်တီးပေးသည်
XYGENI_TOKENစကင်ဖတ်မှုများကို အတည်ပြုရန်။ - ရလဒ်အားလုံးကို Xygeni ပလက်ဖောင်းသို့ အလိုအလျောက် အပ်လုဒ်လုပ်သည်။
script များ မလိုအပ်ပါ၊ manual configuration မလိုအပ်ပါ၊ external setup လည်း မလိုအပ်ပါ။ အားလုံးကို WebUI အတွင်းတွင် စီမံခန့်ခွဲထားသောကြောင့် Azure vulnerability scanning ကို သင့် DevOps flow ၏ built-in အစိတ်အပိုင်းတစ်ခုအဖြစ် ပြုလုပ်ပေးပါသည်။
Azure Repos မှာ developer တွေက Managed Scan တွေကို ဘယ်လိုလုပ်ဆောင်နိုင်မလဲ။
အဖွဲ့တိုင်းက မတူညီစွာ အလုပ်လုပ်ကြတာကြောင့် Xygeni က သင့်ရဲ့ Azure Repos ကို scan ဖတ်ဖို့ နည်းလမ်းများစွာကို ပေးစွမ်းပြီး အားလုံးက အလိုအလျောက်ဖြစ်ပြီး interface တစ်ခုတည်းကနေ ထိန်းချုပ်ရလွယ်ကူပါတယ်။
လိုအပ်သလို စကင်ဖတ်ခြင်း
ပေါင်းစည်းခြင်း သို့မဟုတ် ထုတ်ဝေခြင်းမပြုမီ repository တစ်ခုကို အတည်ပြုရန် လိုအပ်ပါသလား။ ယခုစကင်ဖတ်ရန် နှိပ်လိုက်ပါ။
Xygeni သည် သင့် repository တွင် workflow တစ်ခုကို တိုက်ရိုက်လုပ်ဆောင်ပြီး အားနည်းချက်များကို စကင်ဖတ်ကာ ရလဒ်များကို သင့် repository သို့ upload လုပ်သည်။ dashboard။ အဓိက အပ်ဒိတ်များမပြုလုပ်မီ ကြိုတင်ခွဲခြမ်းစိတ်ဖြာခြင်း သို့မဟုတ် အမြန်သုံးသပ်ချက်များအတွက် ပြီးပြည့်စုံပါသည်။
စီစဉ်ထားသော စကန်ဖတ်ခြင်းများ
နေ့စဉ် အချိန်ဇယားဆွဲထားသော စကင်န်ဖတ်မှုများဖြင့် သင့်ကုဒ်ဘေ့စ်ကို အဆက်မပြတ် လုံခြုံအောင်ထားပါ။
အချိန်ကို တစ်ကြိမ်သတ်မှတ်လိုက်ရုံဖြင့် Xygeni သည် Azure DevOps Repos တွင် workflow ကို အလိုအလျောက်ဖန်တီးပေးပါသည်။ စကင်ဖတ်စစ်ဆေးမှုများကို နေ့စဉ်လုပ်ဆောင်ပြီး အန္တရာယ်အသစ်များကို စောစောစီးစီး ရှာဖွေတွေ့ရှိကာ အကြောင်းကြားချက်များမှတစ်ဆင့် သင့်အဖွဲ့အား အသိပေးပါသည်။
Pull သို့မဟုတ် Merge Request များတွင် စကင်ဖတ်ခြင်း
တစ်ခုချင်းစီကို စကင်ဖတ်ခြင်းဖြင့် လုံခြုံရေးကို ပိုမိုဝေးဝေးသို့ ရွှေ့ပါ pull request.
branch တစ်ခုကို default branch ထဲသို့ ပေါင်းစည်းလိုက်သောအခါ၊ scan သည် အလိုအလျောက် လုပ်ဆောင်ပြီး မလုံခြုံသော code များ ပေါင်းစည်းခြင်းမှ ကာကွယ်ပေးပါသည်။ developer များသည် မြန်ဆန်စွာ ရှိနေပြီး သင်၏ Azure vulnerability scanning သည် ပြောင်းလဲမှုတိုင်းနှင့်အတူ လိုက်လျောညီထွေဖြစ်စေပါသည်။
အဘယ်ကြောင့်အရေးကြီးသနည်း- ဆော့ဖ်ဝဲရေးသားသူများအတွက် တကယ့်အကျိုးကျေးဇူးများ
| ပြဿနာ | ရှေ့မှာ | Xygeni စီမံခန့်ခွဲထားသော စကင်န်များဖြင့် |
|---|---|---|
| setup ကို | လက်စွဲ script များနှင့် token များ | Azure Repos နှင့် တစ်ချက်နှိပ်ရုံဖြင့် ပေါင်းစပ်အသုံးပြုနိုင်ခြင်း |
| အရှိန် | နှေးကွေးသော၊ ပြင်ပစကင်န်ဖတ်မှုများ | Azure DevOps အတွင်းရှိ အလိုအလျောက် စကင်န်ဖတ်ခြင်း |
| မြင်နိုင်ခြင်း | ကိရိယာများတွင် ပြန့်ကျဲနေသော အစီရင်ခံစာများ | ရလဒ်များကို Xygeni တွင် ဗဟိုပြုထားသည် Dashboard |
| ကုစား | ကိုယ်တိုင်ပြင်ဆင်မှုများ | Xygeni Bot ဖြင့် အလိုအလျောက် ပြုပြင်ခြင်း |
| မူဝါဒထိန်းချုပ်မှု | မညီညွတ်သော စည်းမျဉ်းများ | unified guardrails ပရောဂျက်အားလုံးတွင် |
Azure DevOps အတွင်းမှာ scan ဖတ်နေခြင်းအားဖြင့် Xygeni ဟာ အဖွဲ့တွေကို နှေးကွေးစေတဲ့ context switching ကို ဖယ်ရှားပေးပါတယ်။ ရလဒ်အနေနဲ့ developer တွေဟာ သူတို့ရဲ့ Azure DevOps Repos workflow အတွင်းမှာ အားနည်းချက်တွေကို တိုက်ရိုက် ရှာဖွေတွေ့ရှိပြီး ပြင်ဆင်နိုင်ပါတယ်။
Azure အားနည်းချက်စစ်ဆေးခြင်းအတွက် အကောင်းဆုံးလုပ်ဆောင်မှုများ
စီမံခန့်ခွဲထားသော စကင်န်ဖတ်မှုများကို အကောင်းဆုံးအသုံးချနိုင်ရန်အတွက် ၎င်းတို့ကို သင့်လုပ်ငန်းစဉ်၏ မရှိမဖြစ်အစိတ်အပိုင်းတစ်ခုအဖြစ် သဘောထားပါ။ စကင်န်ဖတ်မှုများကို စောစောစီးစီး စီစဉ်ပါ၊ ပုံမှန်အချိန်ဇယားဆွဲပါ၊ ရလဒ်များကို အဆက်မပြတ် စောင့်ကြည့်ပြီး ခိုင်မာစွာ ထိန်းသိမ်းပါ။ CI/CD လုံခြုံရေး။
| အမျိုးအစား | အကောင်းဆုံးလေ့ကျင့်မှု | အဘယ်ကြောင့်ဒါဟာကိစ္စ |
|---|---|---|
| access Control | ပေါင်းစပ်မှုအတွက် scoped tokens များကို အသုံးပြုပါ | အလွန်အကျွံ ခွင့်ပြုချက်များ၏ အန္တရာယ်ကို လျှော့ချပါ |
| အလိုအလြောကျစကျတပျဆငျမှု | နေ့စဉ်စကင်ဖတ်ခြင်းကို အချိန်ဇယားဆွဲပါ | စဉ်ဆက်မပြတ်ကာကွယ်မှုကိုထိန်းသိမ်းပါ |
| Pull Requests | ပေါင်းစည်းမှုများတွင် စကင်ဖတ်ခြင်းကို ဖွင့်ပါ | ဖြန့်ကျက်မှုမပြုမီ အားနည်းချက်များကို ဖမ်းယူပါ |
| မှီခိုမှုလုံခြုံရေး | စာကြည့်တိုက်များနှင့် အပ်ဒိတ်များကို စစ်ဆေးပါ | အားနည်းသော အစိတ်အပိုင်းများကို ကာကွယ်ပါ |
| အသိပေးချက်များ | စကင်ဖတ်မှုပြီးဆုံးပါက သတိပေးချက်များ သတ်မှတ်ပါ | ဆော့ဖ်ဝဲရေးသားသူများကို အသိပေးပါ |
| Guardrails | မလုံခြုံသော ပေါင်းစည်းမှုများကို ပိတ်ဆို့ပါ | တသမတ်တည်းရှိသော မူဝါဒများကို ပြဋ္ဌာန်းပါ |
နှေးကွေးခြင်းမရှိဘဲ လုံခြုံသောကုဒ်
လုံခြုံရေးဟာ developer တွေရဲ့ မြန်နှုန်းကို ဘယ်တော့မှ ထိခိုက်မခံသင့်ပါဘူး။ Xygeni Managed Scans for Azure DevOps က Azure vulnerability scanning ကို သင့်ရဲ့ developer တွေ အလုပ်လုပ်နေတဲ့နေရာအထိ ယူဆောင်လာပေးပြီး တစ်ချိန်တည်းမှာပဲ မြန်ဆန်လုံခြုံနေစေဖို့ ကူညီပေးပါတယ်။
သင့်ရဲ့ Azure Repos ကို ချိတ်ဆက်ပြီး စကင်ဖတ်မှုတွေကို အလိုအလျောက်လုပ်ဆောင်ပါ၊ ပြီးတော့ Xygeni ကို ကျန်တာတွေကို ကိုင်တွယ်ခိုင်းလိုက်ပါ။
သင့်ရဲ့ သရုပ်ပြမှုကို အချိန်ဇယားဆွဲပါ ဒီနေ့ပဲ Xygeni က သင့်ရဲ့ Azure DevOps တစ်လျှောက်မှာ လုံခြုံရေးကို ဘယ်လို အလိုအလျောက်လုပ်ဆောင်ပေးလဲဆိုတာ ကြည့်လိုက်ပါဦး။ pipelines.
Azure လုံခြုံရေးနဲ့ ပတ်သက်ပြီး မေးခွန်းတွေ ရှိပါသလား။

