






အန္တရာယ်ရှိသောကုဒ် ယနေ့ခေတ် ဆော့ဖ်ဝဲအဖွဲ့များ ရင်ဆိုင်နေရသော ခိုးကြောင်ခိုးဝှက်နှင့် အပျက်စီးဆုံး ခြိမ်းခြောက်မှုများထဲမှ တစ်ခုဖြစ်သည်။ ၎င်းသည် အမြဲတမ်း ကျယ်လောင်သော ဝင်ရောက်မှုတစ်ခု မဟုတ်ပါ။ တစ်ခါတစ်ရံတွင် ၎င်းသည် သင့်အတွင်းသို့ တိတ်တဆိတ် ခိုးဝင်သွားပါသည်။ pipeline open-source dependency သို့မဟုတ် မှားယွင်းစွာ configure လုပ်ထားသော CI job မှတစ်ဆင့်။ ဒါကြောင့် မကောင်းတဲ့ကုဒ်တွေက ဘယ်လိုပျက်စီးစေနိုင်လဲနှင့် အောက်ပါတို့အနက် မည်သည့်အရာသည် မသမာသော ကုဒ်တိုက်ခိုက်မှုကို ညွှန်ပြနိုင်သနည်း။ ပို. အရေးကြီးသည်, မကောင်းတဲ့ကုဒ်တွေက ဘယ်လိုပျက်စီးစေနိုင်လဲ ထုတ်လုပ်ရေး မစတင်ခင်မှာလား။
ဤလမ်းညွှန်ချက်သည် ယနေ့ သင်အကောင်အထည်ဖော်နိုင်သော လက်တွေ့ကမ္ဘာဖြစ်ရပ်များ၊ သတိပေးလက္ခဏာများနှင့် စမတ်ကျသော လျှော့ချရေးနည်းဗျူဟာများကို သင့်အား လမ်းညွှန်ပေးပါသည်။
Xygeni ဝေါဟာရစာရင်း
အန္တရာယ်ရှိတဲ့ ကုဒ်ဆိုတာ ဘာလဲ
စနစ်များ၊ အချက်အလက် သို့မဟုတ် ဆော့ဖ်ဝဲလ်လုပ်ငန်းစဉ်များကို ထိခိုက်စေရန်၊ အသုံးချရန် သို့မဟုတ် အလျှော့ပေးရန် ရည်ရွယ်ချက်ရှိရှိ ရေးသားထားသော ကုဒ်များ—များသောအားဖြင့် အထောက်အထားများကို ခိုးယူခြင်း၊ backdoor များ ထိုးသွင်းခြင်း သို့မဟုတ် အပလီကေးရှင်း အပြုအမူကို နှောင့်ယှက်ခြင်းဖြင့်။ ၎င်းသည် source code၊ third-party package များတွင် ဝှက်ထားနိုင်သည် သို့မဟုတ် CI/CD pipelines.
Malicious Code က ဘယ်လိုပျက်စီးမှုကို ဖြစ်စေနိုင်သလဲ။ လက်တွေ့ကမ္ဘာက ဥပမာတွေနဲ့ နက်နက်ရှိုင်းရှိုင်း လေ့လာခြင်း
မကောင်းတဲ့ကုဒ်က ဘယ်လိုပျက်စီးစေနိုင်လဲဆိုတာကို နားလည်ခြင်းဟာ လုံခြုံတဲ့ဆော့ဖ်ဝဲထောက်ပံ့ရေးကွင်းဆက်တစ်ခုတည်ဆောက်ဖို့အတွက် အဓိကသော့ချက်ပါပဲ။ ဒီနေ့ခေတ်မှာ CI/CD ဂေဟစနစ်များ၊ အန္တရာယ်ရှိသော ကုဒ်များသည်-
၁။ လျှို့ဝှက်ချက်များကို ဖောက်ထွင်းခြင်း – အန္တရာယ်ရှိသော ကုဒ်သည် အထောက်အထားများ ယိုစိမ့်မှုကို မည်သို့ဖြစ်စေသည်
ဘာဖြစ်တာလဲတိုက်ခိုက်သူများသည် ကုဒ်၊ config ဖိုင်များ သို့မဟုတ် build environment များတွင် သိမ်းဆည်းထားသော API key များ၊ တိုကင်များ သို့မဟုတ် စကားဝှက်များကဲ့သို့သော အရေးကြီးဒေတာများကို ခိုးယူကြသည်။
ဘာကြောင့် အန္တရာယ်များတာလဲ။၎င်းသည် cloud သိမ်းပိုက်မှု၊ ဒေတာဘေ့စ်ဝင်ရောက်ခွင့်နှင့် ထောက်ပံ့ရေးကွင်းဆက် ညှိနှိုင်းမှုတို့အတွက် တံခါးဖွင့်ပေးသည်။
ဖြစ်ရပ်မှန်: ဂျာကာစတီးလာ PyPI ရှိ malware များသည် အတုအယောင် developer tool များမှတစ်ဆင့် လျှို့ဝှက်ချက်များကို ထုတ်ယူထားသည်။
တစ်နည်းအားဖြင့်ဆိုရသော် ဤတိုက်ခိုက်မှုအမျိုးအစားသည် ယုံကြည်မှုနှင့် အဆင်ပြေမှုကို အသုံးပြု၍ မည်သူမျှ ဘာဖြစ်သွားသည်ကို မသိရှိမီ ဝင်ရောက်ခွင့် အထောက်အထားများကို စုဆောင်းသည်။
၂။ Backdoors သို့မဟုတ် Rootkits များ ထိုးသွင်းခြင်း
ဘာဖြစ်တာလဲကုဒ်တွင် တိုက်ခိုက်သူများ နောက်ပိုင်းတွင် အသုံးပြုနိုင်သည့် ဝှက်ထားသော အမြဲတမ်းဝင်ရောက်နိုင်သည့်နေရာများ ပါဝင်ပြီး ခြိမ်းခြောက်မှု ပျောက်ကွယ်သွားပြီဟု သင်ထင်မြင်ပြီးနောက်တွင်ပင် ဖြစ်သည်။
ဘာကြောင့် အန္တရာယ်များတာလဲ။: ၎င်းသည် firewall များကို ကျော်လွှားပြီး ရေရှည်ဝင်ရောက်ခွင့်ကို ခွင့်ပြုသည်။
ဖြစ်ရပ်မှန်: အဆိုပါ XZ Utils နောက်ကွယ်ကတံခါး Linux စနစ်များတွင် ထည့်သွင်းထားသောကြောင့် တိုက်ခိုက်သူများသည် အထောက်အထားမရှိဘဲ SSH ဝင်ရောက်ခွင့်ကို ရရှိခဲ့သည်။
ထို့အပြင်၊ ဤဖြစ်ရပ်သည် လူမှုရေးအင်ဂျင်နီယာနှင့် အတွင်းလူခြိမ်းခြောက်မှုသည် အကောင်းဆုံးကုဒ်ပြန်လည်သုံးသပ်ခြင်းလုပ်ငန်းစဉ်များကိုပင် မည်သို့ကျော်လွှားနိုင်ကြောင်းကို ပေါ်လွင်စေသည်။
၃။ တိတ်ဆိတ်သောယုတ္တိဗေဒပြောင်းလဲမှုများ - မလိုလားအပ်သောကုဒ်သည် သင့်အက်ပ်ကို မည်သို့နှောင့်ယှက်နိုင်သနည်း။
ဘာဖြစ်တာလဲ: မလိုလားအပ်သော ကုဒ်က မည်သို့ ပျက်စီးစေနိုင်သနည်းဆိုသည့် နောက်ထပ် ဥပမာတစ်ခုမှာ စီးပွားရေးယုတ္တိဗေဒကို သိမ်မွေ့စွာ ပြောင်းလဲခြင်းဖြစ်သည်—တရားဝင်မှုများကို ကျော်သွားခြင်း သို့မဟုတ် လုံခြုံရေးစစ်ဆေးမှုများကို အားနည်းစေခြင်း။
ဘာကြောင့် အန္တရာယ်များတာလဲ။ဤပြောင်းလဲမှုများကို developer များအတွက် မကြာခဏမမြင်နိုင်သော်လည်း ထုတ်လုပ်မှုတွင် ကြီးမားသောအန္တရာယ်ရှိသည်။
ဖြစ်ရပ်မှန်: NPM မှာ UAParser.js ကိုသုံးပါ crypto miners များကို install လုပ်ရန် hijack လုပ်ခံခဲ့ရပြီး ၎င်း၏ ကုဒ်ကို execute လုပ်ပုံကို ပြောင်းလဲစေခဲ့သည်။
ရလဒ်အနေဖြင့်၊ ယုံကြည်ရသော စာကြည့်တိုက်များတွင် သေးငယ်သော ယုတ္တိဗေဒပြောင်းလဲမှုများပင် အဓိက လုံခြုံရေးကွာဟချက်များထဲသို့ စီးဝင်သွားနိုင်သည်။
၄။ Open-Source Package Trust ကို အသုံးချခြင်း
ဘာဖြစ်တာလဲ: Malicious Code တွေက ဘယ်လိုပျက်စီးစေနိုင်လဲဆိုတာ ဒါပါပဲ။ စကေးမှာ။ မကောင်းသောလုပ်ရပ်များသည် တရားဝင်ပုံပေါက်သည့် အတုအယောင် သို့မဟုတ် ခိုးယူထားသော package များကို ထုတ်ဝေပြီး developer များက မသိလိုက်ဘဲ ထည့်သွင်းကြသည်။
ဘာကြောင့် အန္တရာယ်များတာလဲ။ဤတိုက်ခိုက်မှုများသည် မြန်ဆန်စွာ ကြီးထွားလာပြီး အက်ပ်ထောင်ပေါင်းများစွာကို ထိခိုက်စေပါသည်။
ဖြစ်ရပ်မှန်: လမ်းကြောင်းများကို လမ်းကြောင်းပြောင်းစေသည့် typosquatting campaign တွင် malicious NPM package ၂၈၀ ကျော်ကို အသုံးပြုခဲ့သည်။ Ethereum စမတ်စာချုပ်များ။
ထို့ကြောင့်၊ ၎င်းသည် အချိန်နှင့်တပြေးညီ registry scanning နှင့် package reputation systems များအတွက် အရေးတကြီးလိုအပ်ချက်ကို ပြသနေသည်။
၅။ ဒေတာများကို ဖျက်ခြင်း သို့မဟုတ် ပျက်စီးစေခြင်း
ဘာဖြစ်တာလဲ: ဖိုင်များကို ဖျက်ပစ်သည်၊ မှတ်တမ်းများကို ဖျက်ပစ်သည်၊ နှင့် ဒေတာဘေ့စ်များကို ခြေရာခံမှုများကို ဝှက်ထားရန် သို့မဟုတ် ဖရိုဖရဲဖြစ်စေရန် အမှိုက်ပုံးထဲတွင် စွန့်ပစ်သည်။
ဘာကြောင့် အန္တရာယ်များတာလဲ။ဒါက ဖျက်ဆီးခြင်းသက်သက်ပါ - ရွေးငွေမရှိ၊ မက်ဆေ့ချ်မရှိ - လည်ပတ်ချိန်နဲ့ အချက်အလက်ဆုံးရှုံးမှုပဲ ရှိပါတယ်။
ဖြစ်ရပ်မှန်: HermeticWiper malware ဆော့ဖ်ဝဲလ် အပ်ဒိတ်လုပ်သူ အတုတစ်ခုကို အသုံးပြု၍ ယူကရိန်းရှိ စနစ်များကို ဖျက်ပစ်ခဲ့သည်။
အလေးပေးပြောရလျှင် ဖျက်ဆီးတိုက်ခိုက်မှုများသည် သီအိုရီဆိုင်ရာသက်သက်မဟုတ်ဘဲ ခေတ်သစ်ဆိုက်ဘာစစ်ပွဲ၏ အစိတ်အပိုင်းတစ်ခုဖြစ်သည်။
၆။ အဓိကဝန်ဆောင်မှုများကို ပိတ်ခြင်း (ဝန်ဆောင်မှုငြင်းပယ်ခြင်း)
ဘာဖြစ်တာလဲကုဒ်သည် အရင်းအမြစ်များကို အသုံးပြုသည် သို့မဟုတ် logic bomb များ၊ recursion loops များ သို့မဟုတ် malformed input များကို အသုံးပြု၍ စနစ်များကို crash ဖြစ်စေသည်။
ဘာကြောင့် အန္တရာယ်များတာလဲ။၎င်းသည် အလုပ်အများဆုံးအချိန်များတွင် ဝန်ဆောင်မှုများကို ရပ်တန့်စေသည်—သို့မဟုတ် ပိုမိုနက်ရှိုင်းသော တိုက်ခိုက်မှုကို ဖုံးကွယ်ပေးသည်။
ဖြစ်ရပ်မှန်: Log4Shell exploit များတွင် Java app များကို ချက်ချင်း crash ဖြစ်စေသည့် DoS variants များ ပါဝင်သည်။
ထိုအကြောင်းကြောင့်၊ circuit breakers များနှင့် runtime monitoring များကို အကောင်အထည်ဖော်ခြင်းသည် ယနေ့ခေတ် ဗိသုကာပုံစံများတွင် မရှိမဖြစ် လိုအပ်ပါသည်။
TL;DR – Malicious Code သည် မည်သို့ပျက်စီးစေနိုင်သနည်း။
- အရေးကြီးဒေတာများကို ထုတ်ယူပါ - ကုဒ် သို့မဟုတ် ပတ်ဝန်းကျင်မှ စကားဝှက်များ၊ တိုကင်များနှင့် အထောက်အထားများကို ခိုးယူပါ
- စနစ်အပြုအမူကိုပြောင်းလဲပါ – အက်ပ်ယုတ္တိဗေဒကို တိတ်တဆိတ်ပြောင်းလဲပါ၊ auth ကိုကျော်ပါ သို့မဟုတ် လုံခြုံရေးထိန်းချုပ်မှုများကို ပိတ်ပါ
- Hijack တည်ဆောက်မှု pipelines – artifacts များထဲသို့ malware ထိုးသွင်းခြင်း သို့မဟုတ် CI/CD လုပ်ငန်းစဉ်များ
- နောက်ကွယ်တံခါးများကို ဖွင့်ပါ – ရှာဖွေတွေ့ရှိပြီးသည့်တိုင် ခိုးဝှက်ဝင်ရောက်ခွင့်ကို ထိန်းသိမ်းထားပါ
- ရရှိနိုင်မှုကို ဖျက်ဆီးပါ - ထုတ်လုပ်မှုတွင် trigger crashes သို့မဟုတ် Denial-of-Service
အောက်ပါတို့အနက် မည်သည့်အချက်သည် Malicious Code Attack ကို ညွှန်ပြနိုင်သနည်း။
အခုဆိုရင် malicious code တွေက ဘယ်လိုပျက်စီးမှုတွေ ဖြစ်စေနိုင်လဲဆိုတာ နားလည်ပြီဆိုတော့ အောက်ပါတို့ထဲက ဘယ်ဟာက သင့်ပတ်ဝန်းကျင်မှာ malicious code တိုက်ခိုက်မှု ဖြစ်နိုင်ခြေရှိလဲဆိုတာ ဖော်ပြပေးလိုက်ပါတယ်။
၁။ ရုတ်တရက် သို့မဟုတ် သံသယဖြစ်ဖွယ်ဖိုင်ပြုပြင်မွမ်းမံမှုများ
- CODEOWNERS၊ .env သို့မဟုတ် shell scripts များတွင် ပြောင်းလဲမှုများ
- ပွောငျးလှဲခွငျး commitအသစ် သို့မဟုတ် မယုံကြည်ရသော အသုံးပြုသူများမှ ပေးပို့သည်
- ရုတ်တရက်၊ စမ်းသပ်ဖိုင်များသည် ကွဲပြားစွာ ပြုမူကြသည်
၂။ မမျှော်လင့်ထားသော Package သို့မဟုတ် Dependency ပြောင်းလဲမှုများ
- ဆွေးနွေးခြင်းမရှိဘဲ Transitive သို့မဟုတ် အသစ်ထည့်သွင်းထားသော dependency များ
- ထူးခြားသောဗားရှင်းသည် package.json သို့မဟုတ် pom.xml တွင် ပေါ်လာသည်
- ကြယ်ပွင့်များ သို့မဟုတ် စာရွက်စာတမ်းများ မပါဝင်သော ပက်ကေ့ဂျ်များ
ဥပမာအားဖြင့်၊ တိုက်ခိုက်သူများသည် အတုအယောင် libraries များစွာကို မကြာခဏထုတ်ပြန်ပြီး ကျန်တာကို typos သို့မဟုတ် autocomplete လုပ်ရန် စောင့်ဆိုင်းလေ့ရှိသည်။
3. Commit သို့မဟုတ် ပံ့ပိုးကူညီသူ မူမမှန်မှုများ
- အရေးကြီးသော ပြောင်းလဲမှုများကို တွန်းအားပေးနေသော မရင်းနှီးသော ပံ့ပိုးကူညီသူများ
- အတင်းတွန်းပို့ခံရခြင်း commitသမိုင်းကို ဖျက်ပစ်ခြင်း
- CI/CD ရံဖန်ရံခါ သို့မဟုတ် မသိသော IP များမှ လုပ်ဆောင်နေသည်
ထို့အပြင်၊ ၎င်းတို့သည် မည်သူမဆို fork လုပ်ခြင်း၊ ပြုပြင်ခြင်းနှင့် တင်သွင်းခြင်းပြုလုပ်နိုင်သည့် OSS ပရောဂျက်များတွင် အထူးသဖြင့် အန္တရာယ်များပါသည်။ pull request.
4. CI/CD တည်ဆောက် Pipeline အနီရောင်အလံများ
- PR ဖော်ပြချက်မပါဘဲ တည်ဆောက်မှုအဆင့်အသစ်များ ထည့်သွင်းထားသည်
- မှတ်တမ်းများတွင် အထောက်အထားများကို plaintext အဖြစ် ပေးပို့ထားသည်
- မမျှော်လင့်ဘဲ စမ်းသပ်မှု မအောင်မြင်မှုများ
အခြားတစ်ဖက်တွင်မူ ၎င်းတို့သည် အစောပိုင်းဖွံ့ဖြိုးမှုတွင် ပုံမှန်ဖြစ်နိုင်သော်လည်း ၎င်းတို့ကို ကောင်းမွန်စွာ ပြန်လည်သုံးသပ်ပြီး မှတ်တမ်းတင်ထားမှသာ ဖြစ်သည်။
၅။ လျှို့ဝှက်ချက်များ သို့မဟုတ် အထောက်အထားများ ပေါက်ကြားခြင်း
- Git history က key တွေ ဒါမှမဟုတ် token တွေကို ဖော်ပြပေးပါတယ်။
- လျှို့ဝှက်ချက်များသည် debugging log များ သို့မဟုတ် test dump များတွင် ပေါ်လာသည်
တိုက်ရိုက်ထုတ်လွှင့်မှုမပြုမီ လျှို့ဝှက်ချက်များကို စကင်ဖတ်ခြင်းသည် လျှို့ဝှက်ချက်တိုင်း၏ အစိတ်အပိုင်းတစ်ခုဖြစ်ကြောင်း သေချာပါစေ။ commit နှင့် PR လုပ်ငန်းစဉ်။
TL;DR – အောက်ပါတို့အနက် မည်သည့်အရာသည် Malicious Code Attack ကို ညွှန်ပြနိုင်သနည်း။
- အဓိကဖိုင်များတွင် မမျှော်လင့်ထားသော ပြောင်းလဲမှုများ -
CODEOWNERS,Dockerfileဒါမှမဟုတ်.envဖိုင်များ ရုတ်တရက်ပြောင်းလဲခြင်း - ထူးဆန်းသော CI/CD pipeline လှုပ်ရှားမှု – အသစ် သို့မဟုတ် ပြောင်းလဲထားသော တည်ဆောက်မှုအဆင့်များ၊ ဇာတ်ညွှန်းများ သို့မဟုတ် အလုပ်အပြုအမူ
- အမည်မသိ commit စာရေးဆရာများ – မြင့်မားသော အခွင့်အရေးများ သို့မဟုတ် ပြန်လည်သုံးသပ်ခြင်း မရှိသေးသော ပြောင်းလဲမှုများကို တွန်းအားပေးနေသော ပံ့ပိုးကူညီသူအသစ်များ
- သံသယဖြစ်ဖွယ် open-source package များ - မကြာသေးမီက ထုတ်ဝေခဲ့သော သို့မဟုတ် ညံ့ဖျင်းစွာ ထိန်းသိမ်းထားသော dependencies များကို အသုံးပြုနေခြင်း
- ဗားရှင်းထိန်းချုပ်မှုတွင် လျှို့ဝှက်ချက်များဖော်ထုတ်ခြင်း – API သော့များ၊ တိုကင်များ သို့မဟုတ် အထောက်အထားများ commitမှားယွင်းစွာ စွဲလမ်းခဲ့သည်
- ပုံမှန်မဟုတ်သော repository access – ပုံမှန်မဟုတ်သော logins၊ အခန်းကဏ္ဍပြောင်းလဲမှုများ သို့မဟုတ် ပံ့ပိုးကူညီသူများ၏ ပုံမှန်မဟုတ်သော အချက်အလက်များ
ပျက်စီးမှုကို ရပ်တန့်ပါ- သင့်ဆော့ဖ်ဝဲလ် ထောက်ပံ့ရေးကွင်းဆက်တွင် အန္တရာယ်ရှိသော ကုဒ်များကို မည်သို့ကာကွယ်ရမည်နည်း
သတင်းကောင်းကရော။ ဒီတိုက်ပွဲမှာ မင်းတစ်ယောက်တည်း မဟုတ်ဘူး။
ဆိုက်ဂျီနီ သင့်အဖွဲ့အား ထုတ်လုပ်မှုအဆင့်သို့ မရောက်မီတွင် အန္တရာယ်ရှိသော ကုဒ်ခြိမ်းခြောက်မှုများကို ထောက်လှမ်းရန်၊ ရပ်တန့်ရန်နှင့် ပြန်လည်ကောင်းမွန်စေရန် လိုအပ်သော စုစည်းထားသောကိရိယာများကို ပေးသည်။ တိုက်ခိုက်မှုများသည် ရှုပ်ထွေးမှုနှင့် အတိုင်းအတာအလိုက် တိုးတက်ပြောင်းလဲလာသည်နှင့်အမျှ ပြန့်ကျဲနေသော လုံခြုံရေးကိရိယာများသည် လိုအပ်ချက်များ လျော့နည်းသွားပါသည်။ ဆော့ဖ်ဝဲလ် ဖွံ့ဖြိုးတိုးတက်မှု သံသရာ၏ အဆင့်တိုင်းတွင် ထည့်သွင်းထားသော ပေါင်းစပ်ကာကွယ်မှု လိုအပ်ပါသည်။
အဲဒါကြောင့် Xygeni က ဝင်လာတာပါ—သင့်ကုဒ်ကို လုံခြုံအောင် တည်ဆောက်ထားပါတယ်။ pipelineနှင့် တစ်ခုတည်းသော ပလက်ဖောင်းမှ open-source အစိတ်အပိုင်းများ။
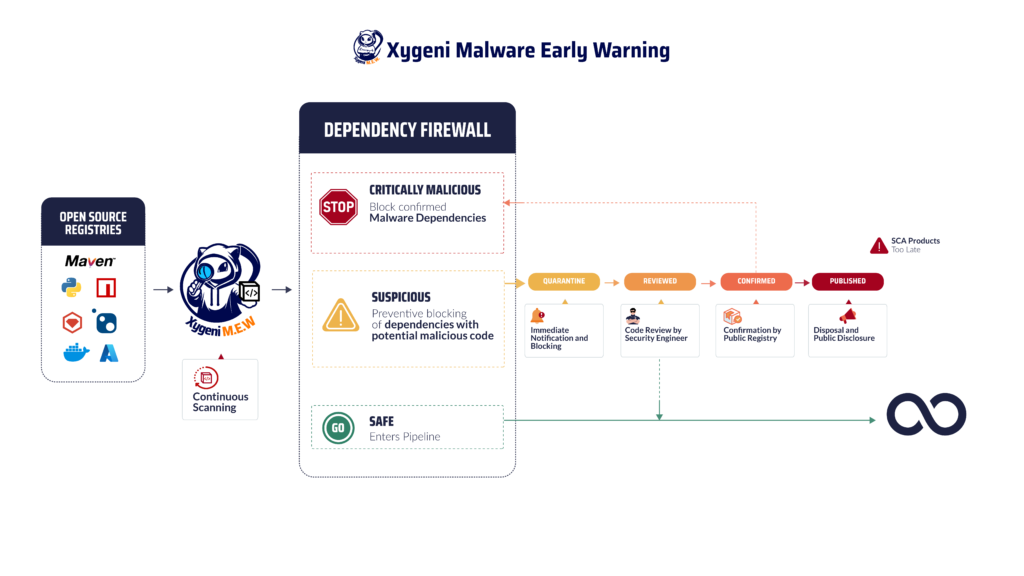
Xygeni က သင့်ကို ဘယ်လိုရှေ့ရောက်နေအောင် ကူညီပေးလဲဆိုတာ ဒီမှာပါ။
- အချိန်နှင့်တပြေးညီ မမှန်မကန် သိရှိခြင်း
သံသယဖြစ်ဖွယ်ဖိုင်ပြောင်းလဲမှုများ၊ ပံ့ပိုးကူညီသူအပြုအမူနှင့် pipeline သူတို့ဖြစ်ပျက်တဲ့အခိုက်အတန့်ကို လွင့်မျောစေတယ်။ - လျှို့ဝှက်ချက်များ လုံခြုံရေး
လျှို့ဝှက်ချက်များသည် သင့်သိုလှောင်ရုံများထဲသို့ ဝင်ရောက်ခြင်းမပြုမီတွင်ပင် အလိုအလျောက်တားဆီးပေးသည် commit အပြီးသတ်သည်။ - မဲလ်ဝဲကြိုတင်သတိပေးချက်
အများပြည်သူဆိုင်ရာ မှတ်ပုံတင်များကို အချိန်နှင့်တပြေးညီ စကင်ဖတ်ပြီး အပြုအမူအခြေခံ ထောက်လှမ်းခြင်းဖြင့် အန္တရာယ်ရှိသော ပက်ကေ့ဂျ်များကို ပိတ်ဆို့ပါ။ - ကုဒ်ခိုးယူမှု ထောက်လှမ်းခြင်း
အရေးကြီးဖိုင်များ၏ ခွင့်ပြုချက်မရှိဘဲ ပြောင်းလဲမှုများကို မြင်သာအောင် လုပ်ဆောင်ပါ commit-အဆင့် အခြေအနေနှင့် သတိပေးခြင်း။ - သမာဓိနှင့် အသိအမှတ်ပြုမှုကို တည်ဆောက်ပါ
မူရင်းမှ ထုတ်လုပ်မှုအထိ ရှေးဟောင်းပစ္စည်းတိုင်းသည် စစ်မှန်ကြောင်း၊ ခိုးယူမှုကင်းကြောင်းနှင့် ခြေရာခံနိုင်ကြောင်း သေချာစေပါ။ - ပလက်ဖောင်းတစ်ခုလုံးအတွက် ဦးစားပေးမှု
ဆူညံသံများကို စစ်ထုတ်ပြီး အမှန်တကယ်အရေးကြီးသောအရာများကို အာရုံစိုက်ရန် EPSS၊ reachability နှင့် business context ကဲ့သို့သော exploitability metrics များကို အသုံးပြုပါ။
Key ကို Takeaways
siloed point solution တွေနဲ့ မတူဘဲ၊ Xygeni သည် သင့်တစ်လျှောက်လုံးတွင် ကာကွယ်မှုကို ပေါင်းစည်းပေးသည် SDLC အစွမ်းထက်ပြီး developer များအတွက် ဖော်ရွေသော platform တစ်ခုတည်းအဖြစ်သို့။ ၎င်းက သင့်အဖွဲ့အား အချိန်နှင့်တပြေးညီ ထိုးထွင်းသိမြင်မှု၊ အခြေအနေအလိုက် အန္တရာယ်ဦးစားပေးမှုနှင့် အလိုအလျောက် လုပ်ဆောင်မှုများကို ပေးစွမ်းသည် - အားလုံးသည် မြန်နှုန်း သို့မဟုတ် ထိရောက်မှုကို မထိခိုက်စေဘဲ။
ဒါဆိုရင် malicious code က ဘယ်လိုပျက်စီးစေနိုင်တာလဲ။ သင့်ရဲ့ pipeline၊ open source အပေါ် သင့်ရဲ့ယုံကြည်မှုနဲ့ DevOps ရဲ့အမြန်နှုန်း။ အောက်ပါတို့အနက် မည်သည့်အရာသည် malicious code attack ကိုညွှန်ပြနိုင်သနည်း။ အထက်ဖော်ပြပါ အနီရောင်အလံများထဲမှ တစ်ခုခု။
ဤအန္တရာယ်များကို ကာကွယ်ရန် ကိရိယာများစွာ မလိုအပ်ပါ - စမတ်ကျပြီး စုစည်းထားသော ပလက်ဖောင်းတစ်ခုသာ လိုအပ်ပါသည်။
Xygeni ကို ယနေ့ အခမဲ့ စမ်းသုံးကြည့်ပါ နှင့် သင့်ဆော့ဖ်ဝဲလ် ထောက်ပံ့ရေးကွင်းဆက်ကို အတွင်းမှ အပြင်သို့ ကာကွယ်ပါ။ သင့်ရဲ့ အခမဲ့ အစမ်းသုံးမှုကို စတင်လိုက်ပါ →

သင့်ရဲ့ software supply chain ကို malicious code က ထိခိုက်စေနိုင်တယ်ဆိုတဲ့ အစောပိုင်းသတိပေးလက္ခဏာတွေက ဘာတွေလဲ။
မကောင်းတဲ့ကုဒ်က ဘယ်လိုပျက်စီးစေနိုင်တယ်ဆိုတဲ့ အစောပိုင်းညွှန်ပြချက်အချို့ကတော့ ဖိုင်ရုတ်တရက်ပြောင်းလဲခြင်း၊ သံသယဖြစ်ဖွယ်ကောင်းတာတွေ ပါဝင်ပါတယ်။ CI/CD လုပ်ဆောင်ချက် သို့မဟုတ် အမည်မသိ ပံ့ပိုးကူညီသူများမှ ဝေဖန်မှုများ ပြုလုပ်ခြင်း commits သို့မဟုတ် ပြောင်းလဲမှုများကို တွန်းအားပေးခြင်း။ ဤလက္ခဏာများအားလုံးသည် မေးခွန်းကိုလည်း ဖြေဆိုပေးသည်- အောက်ပါတို့အနက် မည်သည့်အရာသည် အန္တရာယ်ရှိသော ကုဒ်တိုက်ခိုက်မှုကို ညွှန်ပြနိုင်သနည်း။ ပြီးတော့ malicious code တွေက production မရောက်ခင်မှာ ဘယ်လို တိတ်တဆိတ် ပျက်စီးမှုတွေ ဖြစ်စေနိုင်တယ်ဆိုတာကို မီးမောင်းထိုးပြပါ။ သတိရှိရှိနဲ့ နေထိုင်ပါ။
