






ခေတ်မီဆော့ဖ်ဝဲလ်သည် အလျင်အမြန်တိုးတက်နေသော်လည်း လုံခြုံရေးသည် လိုက်မီရန် လိုအပ်နေဆဲဖြစ်သည်။ ဆော့ဖ်ဝဲလ် ဖွံ့ဖြိုးတိုးတက်ရေး လုံခြုံရေး အကောင်းဆုံးလုပ်ဆောင်မှုများ ပို့ဆောင်မှုကို နှေးကွေးစေဘဲ ပိုမိုလုံခြုံသော အက်ပ်များ တည်ဆောက်ရန် သင့်အား ကူညီပေးသည်။ ၎င်းတို့ လုံခြုံသော ဆော့ဖ်ဝဲ ဖွံ့ဖြိုးတိုးတက်ရေး အကောင်းဆုံးလုပ်ဆောင်မှုများ ကုဒ်ရေးသားခြင်းနှင့် dependency များကို စီမံခန့်ခွဲခြင်းမှသည် သင်၏ လုံခြုံမှုကို မြှင့်တင်ခြင်းအထိ အရာအားလုံးကို လွှမ်းခြုံထားသည် CI/CD နှင့် လျှို့ဝှက်ချက်များကို ကာကွယ်ခြင်းဖြင့် လုံခြုံရေးသည် ပိတ်ဆို့ခြင်းမဟုတ်ဘဲ သင့်နေ့စဉ်လုပ်ငန်းစဉ်၏ အစိတ်အပိုင်းတစ်ခု ဖြစ်လာပါသည်။
၁။ လုံခြုံသောဆော့ဖ်ဝဲလ်ဖွံ့ဖြိုးတိုးတက်မှုသည် အဘယ်ကြောင့်အရေးကြီးသနည်း။
တိုက်ခိုက်မှုများသည် ဖွံ့ဖြိုးတိုးတက်မှု၏ မည်သည့်အဆင့်တွင်မဆို ဖြစ်ပွားနိုင်သည်။ အားနည်းသော မှီခိုမှု၊ လျှို့ဝှက်ချက်ပေါက်ကြားမှု သို့မဟုတ် မှားယွင်းစွာ configure လုပ်ထားသော cloud resource သည် တိုက်ခိုက်သူများအတွက် တံခါးဖွင့်ပေးနိုင်သည်။ ထို့ကြောင့် လုံခြုံသော ဆော့ဖ်ဝဲ ဖွံ့ဖြိုးတိုးတက်ရေးအတွက် အကောင်းဆုံးလုပ်ဆောင်မှုများ ကာကွယ်ခြင်း၊ အလိုအလျောက်လုပ်ဆောင်ခြင်းနှင့် အစောပိုင်းရောဂါရှာဖွေခြင်းတို့ကို အာရုံစိုက်ပါ။
အဆိုအရ OWASP နှင့် NIST၊ လိုက်ပါလာသော အသင်းများ လုံခြုံသော ဆော့ဖ်ဝဲ ဖွံ့ဖြိုးတိုးတက်ရေး အကောင်းဆုံးလုပ်ဆောင်မှုများကုဒ်စကင်ဖတ်ခြင်း၊ မှီခိုမှုထိန်းချုပ်မှုနှင့် အလိုအလျောက်စမ်းသပ်ခြင်းကဲ့သို့သော အားနည်းချက်များကို ထက်ဝက်ကျော်လျှော့ချပေးပါသည်။ သို့သော် အများစုမှာ လက်ဖြင့်စစ်ဆေးမှုများအပေါ် မှီခိုနေရဆဲဖြစ်ပြီး ဖွံ့ဖြိုးတိုးတက်မှုကို နှေးကွေးစေပြီး အန္တရာယ်များကို လွတ်သွားစေသည်။ Embedding ဆော့ဖ်ဝဲလ် ဖွံ့ဖြိုးတိုးတက်ရေး လုံခြုံရေး အကောင်းဆုံးလုပ်ဆောင်မှုများ တိုက်ရိုက်သို့ SDLC ပိုမိုမြန်ဆန်ပြီး ဘေးကင်းသော ထုတ်လွှတ်မှုများကို သေချာစေသည်။
၂။ လုံခြုံသော ဆော့ဖ်ဝဲ ဖွံ့ဖြိုးတိုးတက်ရေး အကောင်းဆုံးလုပ်ဆောင်မှုများ၏ အဓိကမူများ
အားကြီးသော ဆော့ဖ်ဝဲလ် ဖွံ့ဖြိုးတိုးတက်ရေး လုံခြုံရေး အကောင်းဆုံးလုပ်ဆောင်မှုများ အဖွဲ့တိုင်း ကျင့်သုံးနိုင်တဲ့ ရိုးရှင်းတဲ့ အခြေခံမူလေးခုကို လိုက်နာပါ-
- လုံခြုံရေးကို ဘယ်ဘက်သို့ ရွှေ့ပါ- Static Application Security Testing ဖြင့် ပြဿနာများကို စောစောစီးစီး ရှာဖွေတွေ့ရှိပါ (SAST) နှင့် ဆော့ဖ်ဝဲလ် ဖွဲ့စည်းမှု ခွဲခြမ်းစိတ်ဖြာခြင်း (SCA).
- အနည်းဆုံးအခွင့်အရေးကို အသုံးပြုပါ- အသုံးပြုသူ သို့မဟုတ် ဝန်ဆောင်မှုတစ်ခုစီကို ၎င်းတို့ အမှန်တကယ်လိုအပ်သော ဝင်ရောက်ခွင့်ကိုသာ ပေးပါ။
- အလိုအလျောက်စစ်ဆေးမှုများ- လုံခြုံရေးစည်းမျဉ်းများကို သင့်တွင်ထည့်ပါ pipelineဒါကြောင့် စမ်းသပ်မှုဟာ အလိုအလျောက် ဖြစ်ပေါ်ပါတယ်။
- စောင့်ကြည့်ပြီး တိုးတက်အောင်လုပ်ပါ- အရေးကြီးတာကို ဦးစွာပြင်ဆင်ဖို့အတွက် ရှင်းလင်းတဲ့ မက်ထရစ်တွေနဲ့ နောက်ခံအခြေအနေ (reachability ဒါမှမဟုတ် exploitability လိုမျိုး) ကို အသုံးပြုပါ။
အတူတူ၊ ဒါတွေ လုံခြုံသော ဆော့ဖ်ဝဲ ဖွံ့ဖြိုးတိုးတက်ရေး အကောင်းဆုံးလုပ်ဆောင်မှုများ အဖွဲ့များတစ်လျှောက် တိုးချဲ့နိုင်သော လုံခြုံရေးကို ဦးစားပေးသည့် အတွေးအခေါ်ကို ဖန်တီးပါ။
၃။ လုံခြုံသော ဆော့ဖ်ဝဲလ် ဖွံ့ဖြိုးတိုးတက်ရေးအတွက် အကောင်းဆုံးလုပ်ဆောင်မှုများကို အသုံးချခြင်း SDLC
လုံခြုံရေးဆိုတာ အမှန်ခြစ်ကွက်တစ်ခု မဟုတ်ပါဘူး၊ ဆက်လက်လုပ်ဆောင်နေတဲ့ လုပ်ငန်းစဉ်တစ်ခုပါ။ ဘယ်လိုလုပ်ရမလဲဆိုတာ ကြည့်ရအောင် ဆော့ဖ်ဝဲလ် ဖွံ့ဖြိုးတိုးတက်ရေး လုံခြုံရေး အကောင်းဆုံးလုပ်ဆောင်မှုများ တစ်ခုချင်းစီမှတစ်ဆင့်လျှောက်ထားပါ SDLC အဆင့်။
လုံခြုံသော ကုဒ်ရေးသားခြင်းနှင့် ကုဒ်သုံးသပ်ချက်များ
အစကတည်းက လုံခြုံတဲ့ကုဒ်ကို ရေးပါ။ ကဲ့သို့သော tools များကို အသုံးပြုပါ။ ဆိုက်ဂျီနီ-SAST SQL Injection၊ XSS သို့မဟုတ် မလုံခြုံသော configuration များကဲ့သို့သော ချို့ယွင်းချက်များကို ဖော်ထုတ်ရန်။ တစ်ခုချင်းစီတွင် scan များကို အလိုအလျောက်လုပ်ဆောင်ပါ။ commit ယုတ္တိဗေဒနှင့် လုံခြုံရေး နှစ်မျိုးလုံးကို အခြေခံသည့် ကုဒ်သုံးသပ်ချက်များကို ထည့်ပါ။
ဆိုက်ဂျီနီရဲ့ SAST မှားယွင်းသော အပြုသဘောဆောင်မှု နည်းပါးစွာဖြင့် အမြင့်ဆုံးတိကျမှုကို ရရှိပြီး သင့်အား လိုက်နာရန် ကူညီပေးသည် လုံခြုံသော ဆော့ဖ်ဝဲ ဖွံ့ဖြိုးတိုးတက်ရေး အကောင်းဆုံးလုပ်ဆောင်မှုများ ဖြစ်ထွန်းနေချိန်။
မှီခိုမှုစီမံခန့်ခွဲမှု & SCA
Open-source dependencies များသည် အချိန်ကုန်သက်သာစေသော်လည်း အန္တရာယ်ကို တိုးစေသည်။ အကောင်းဆုံး software development security အကောင်းဆုံးလုပ်ဆောင်မှုများတွင် third-party component အားလုံးကို စဉ်ဆက်မပြတ် စောင့်ကြည့်ရန် လိုအပ်သည်။
ဆိုက်ဂျီနီရဲ့ SCA reachability analysis၊ EPSS exploit prediction နှင့် auto-remediation တို့ကို ထည့်သွင်းထားသောကြောင့် အမှန်တကယ် exploit လုပ်နိုင်သည့်အရာကို ပြင်ဆင်နိုင်ပါသည်။ ဤအင်္ဂါရပ်များသည် သင့် stack ကို လိုက်နာပြီး ဘေးကင်းစွာထားရှိစဉ်တွင် လုံခြုံသော software ဖွံ့ဖြိုးတိုးတက်မှုအတွက် အကောင်းဆုံးလုပ်ဆောင်မှုများကို အသုံးချရန် ပိုမိုလွယ်ကူစေသည်။
CI/CD Pipeline Security
သင့်ရဲ့ CI/CD pipeline အရာအားလုံးကို ချိတ်ဆက်ပေးပြီး တိုက်ခိုက်သူများက သိရှိကြသည်။ လုံခြုံသော ဆော့ဖ်ဝဲ ဖွံ့ဖြိုးတိုးတက်ရေး အကောင်းဆုံးလုပ်ဆောင်မှုများကို လိုက်နာရန်အတွက် အလိုအလျောက်စစ်ဆေးမှုများဖြင့် ခြေလှမ်းတိုင်းကို လုံခြုံအောင်ထားပါ။
Xygeni သည် မှားယွင်းသော ပြင်ဆင်မှုများကို ထောက်လှမ်းသည်၊ pipeline ဖြန့်ချိခြင်းမပြုမီ ခိုးဝှက်ထားသော malware များနှင့် ဝှက်ထားသော ကုဒ်များ။ ထို့အပြင်၊ ၎င်း၏ IaC စကင်ဖတ်စစ်ဆေးခြင်းသည် Terraform သို့မဟုတ် Kubernetes ဖြန့်ကျက်မှုများကို မလုံခြုံစေပါ။ ၎င်းသည် ဆော့ဖ်ဝဲလ်ဖွံ့ဖြိုးတိုးတက်ရေး လုံခြုံရေး အကောင်းဆုံးလုပ်ဆောင်မှုများကို လက်တွေ့ကျပြီး အလိုအလျောက်လုပ်ဆောင်စေသည်။
လျှို့ဝှက်ချက်များ ကာကွယ်စောင့်ရှောက်ခြင်း & IaC scanning
Hardcoded အထောက်အထားများသည် သင့်လုံခြုံရေးကို စက္ကန့်ပိုင်းအတွင်း ဖျက်ဆီးပစ်နိုင်ပါသည်။ လုံခြုံသောဆော့ဖ်ဝဲလ် ဖွံ့ဖြိုးတိုးတက်ရေးအတွက် အကောင်းဆုံးလုပ်ဆောင်မှုများကို လိုက်နာခြင်းဆိုသည်မှာ လျှို့ဝှက်ချက်များကို စောစီးစွာ သိရှိပြီး ချက်ချင်းရုပ်သိမ်းခြင်း ဖြစ်သည်။
Xygeni Secrets Security သင့်ရဲ့ codebase၊ containers တွေကို scan ဖတ်ပြီး pipelineAPI key များ သို့မဟုတ် token များကို ရှာဖွေပြီးနောက် အလွဲသုံးစားမလုပ်မီ ၎င်းတို့ကို ပြန်လည်ရုပ်သိမ်းရန် s များ။ တစ်ချိန်တည်းမှာပင်၊ IaC စကင်ဖတ်ခြင်းသည် သင့်အခြေခံအဆောက်အအုံသည် လိုက်နာမှုနှင့် တသမတ်တည်းရှိမှုအတွက် ဆော့ဖ်ဝဲဖွံ့ဖြိုးတိုးတက်ရေး လုံခြုံရေး အကောင်းဆုံးလုပ်ဆောင်မှုများကို လိုက်နာကြောင်း သေချာစေသည်။
၄။ ဆော့ဖ်ဝဲလ်ဖွံ့ဖြိုးတိုးတက်ရေး လုံခြုံရေး အကောင်းဆုံးလုပ်ဆောင်မှုကို အလိုအလျောက်လုပ်ဆောင်ခြင်း
ကိုယ်တိုင်ပြန်လည်သုံးသပ်ခြင်းက ယနေ့ခေတ် မြန်ဆန်သောထုတ်ဝေမှုများနှင့် မလိုက်နိုင်ပါ။ အလိုအလျောက်လုပ်ဆောင်ခြင်းက ၎င်းကို ပြောင်းလဲစေသည်။ ဆော့ဖ်ဝဲဖွံ့ဖြိုးတိုးတက်ရေး လုံခြုံရေး အကောင်းဆုံးလုပ်ဆောင်မှုများကို အလိုအလျောက်လုပ်ဆောင်ခြင်းဖြင့် သင်ကုဒ်ရေးနေစဉ်တွင် လုံခြုံရေးကို နောက်ခံတွင် လုပ်ဆောင်စေပါသည်။
Xygeni ဖြင့် စကင်ဖတ်မှုများသည် အလိုအလျောက် ဖြစ်ပေါ်သည် commits, pull requestsနှင့် ဖြန့်ကျက်မှုများ။ သင်၏ IDE အတွင်းရှိ ချက်ချင်းတုံ့ပြန်ချက်ကို သင်ရရှိသည် သို့မဟုတ် pipelineဒါကြောင့် ပြဿနာတွေကို ဖြေရှင်းခြင်းဟာ သင့်ရဲ့ ပုံမှန်လုပ်ငန်းစဉ်ရဲ့ တစ်စိတ်တစ်ပိုင်းလို ခံစားရပါတယ်။ ထို့အပြင်၊ အဆင့်မြင့် ဦးစားပေးမှု လမ်းကြောင်းတွေက သတိပေးဆူညံသံတွေကို 90% အထိ လျှော့ချပေးပြီး အဖွဲ့တွေကို ထပ်နေတဲ့ အန္တရာယ်တွေကို မဟုတ်ဘဲ တကယ့်အန္တရာယ်တွေကို အာရုံစိုက်နိုင်အောင် ကူညီပေးပါတယ်။
၅။ Xygeni သည် အဖွဲ့များအား ဤအလေ့အကျင့်များကို လက်ခံကျင့်သုံးရန် မည်သို့ကူညီပေးသည်
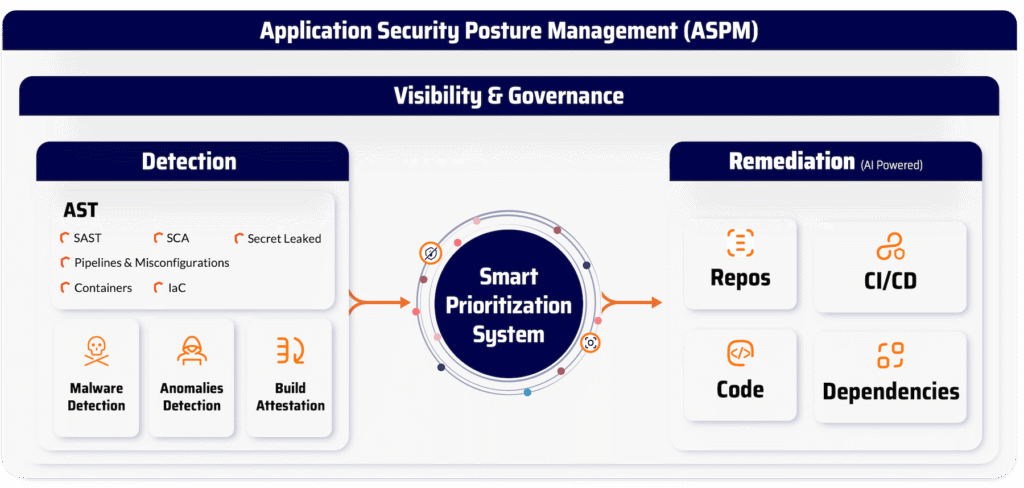
Xygeni သည် ကုဒ်မှ cloud အထိ လုံခြုံရေးအလွှာအားလုံးကို ပေါင်းစပ်ထားသောကြောင့် အပိုရှုပ်ထွေးမှုမရှိဘဲ software ဖွံ့ဖြိုးတိုးတက်ရေး လုံခြုံရေး အကောင်းဆုံးလုပ်ဆောင်မှုများကို သင်အသုံးချနိုင်ပါသည်။
- SAST AI အလိုအလျောက်ပြင်ဆင်မှုဖြင့်- AI-generated, context-aware patch များဖြင့် အားနည်းချက်များကို အလိုအလျောက် ရှာဖွေပြီး ပြင်ဆင်ပါ။
- SCA Reachability နှင့် EPSS ဖြင့်- အသုံးချနိုင်သော အားနည်းချက်များကို ဦးစားပေးပြီး pull-request ပြင်ဆင်မှုများကို အလိုအလျောက်လုပ်ဆောင်ပါ။
- လျှို့ဝှက်ချက်များကာကွယ်မှု: ပေါက်ကြားလာသော လျှို့ဝှက်ချက်များကို အလိုအလျောက် ရှာဖွေ၊ အတည်ပြုပြီး ရုပ်သိမ်းပါ။
- IaC Security: သင့်ပတ်ဝန်းကျင်ကို မထိခိုက်စေမီ အန္တရာယ်ရှိသော မှားယွင်းသော ပြင်ဆင်သတ်မှတ်မှုများကို ပိတ်ဆို့ပါ။
- ASPM Dashboard: လုံခြုံရေးကိရိယာအားလုံးတွင် မြင်နိုင်စွမ်းကို ပေါင်းစည်းပြီး ဆူညံသံများကို လျှော့ချပါ။
Xygeni နှင့်အတူ လုံခြုံသော software ဖွံ့ဖြိုးတိုးတက်ရေးအတွက် ဤအကောင်းဆုံးလုပ်ဆောင်မှုများကို အကောင်အထည်ဖော်ခြင်းဖြင့် အဖွဲ့များသည် စဉ်ဆက်မပြတ်ကာကွယ်မှုရရှိပြီး ယုံကြည်စိတ်ချစွာထုတ်ပြန်နိုင်ပါသည်။
၅။ နောက်ဆုံးအတွေးများ
လုံခြုံသောဆော့ဖ်ဝဲလ်တည်ဆောက်ခြင်းသည် သင့်အား နှေးကွေးစေမည်မဟုတ်ပါ။ အလိုအလျောက်လုပ်ဆောင်မှုကို ပေါင်းစပ်ပြီး ဆော့ဖ်ဝဲလ်ဖွံ့ဖြိုးတိုးတက်မှု လုံခြုံရေးအကောင်းဆုံးလုပ်ဆောင်မှုများကို လိုက်နာသောအခါ၊ သင့်အဖွဲ့သည် ပိုမိုမြန်ဆန်စွာ ပို့ဆောင်နိုင်ခြင်း၊ အန္တရာယ်များကို လျှော့ချပေးနိုင်ခြင်းနှင့် ကုဒ်မှ cloud အထိ ထိန်းချုပ်နိုင်ခြင်းတို့ ပြုလုပ်နိုင်ပါသည်။
Xygeni ရဲ့ all-in-one ပလက်ဖောင်းနဲ့ အခုပဲ စတင်ပြီး သင့်ရဲ့ လုံခြုံရေးကို စဉ်ဆက်မပြတ် ကာကွယ်မှု ယူဆောင်လာပါ။ SDLC.
???? သင့်ရဲ့ အခမဲ့ အစမ်းသုံးမှုကို စတင်လိုက်ပါ။ အလိုအလျောက်လုံခြုံရေး ဘယ်လောက်လွယ်ကူလဲဆိုတာ ကြည့်ပါ။

