






ခေတ်မီ DevSecOps အဖွဲ့များသည် မြန်ဆန်စွာ ရွေ့လျားနိုင်ပြီး လုံခြုံရေးကို ထိုအမြန်နှုန်းနှင့်အညီ ထိန်းသိမ်းထားခြင်းသည် မရှိမဖြစ်လိုအပ်ပါသည်။ static analysis နှင့် dynamic analysis ကို နားလည်ခြင်းသည် သင့်အား အားနည်းချက်များကို စောစီးစွာ ရှာဖွေတွေ့ရှိစေပြီး ထုတ်ဝေမှုမပြုမီ ပြင်ဆင်မှုများကို အတည်ပြုရန် ကူညီပေးပါသည်။ လက်တွေ့တွင် နည်းလမ်းနှစ်ခုစလုံးသည် ကုဒ်အရည်အသွေးနှင့် runtime အပြုအမူကို လွှမ်းခြုံထားသည့် လုံခြုံရေးတွင် static နှင့် dynamic analysis ၏ အခြေခံအုတ်မြစ်ကို ဖွဲ့စည်းပါသည်။
သို့သော် ဤနှိုင်းယှဉ်ချက်သည် အဓိပ္ပာယ်ဖွင့်ဆိုချက်များထက် ကျော်လွန်ပါသည်။ developer များသည် တစ်ခုချင်းစီအတွက် မှန်ကန်သောနည်းပညာကို ရွေးချယ်ရန်အတွက် static testing နှင့် dynamic testing တို့ကိုလည်း နားလည်ရန် လိုအပ်ပါသည်။ SDLC အဆင့်။ အလားတူပင်၊ static နှင့် dynamic code analysis သည် လက်တွေ့တွင် မည်သို့အလုပ်လုပ်သည်ကို လေ့လာခြင်းဖြင့် အဖွဲ့များသည် ကာကွယ်ခြင်းနှင့် အတည်ပြုခြင်းအတွက် မှန်ကန်သောကိရိယာများကို အသုံးချရန် ကူညီပေးသည်။ static နှင့် dynamic analysis အကြား ကွာခြားချက်ကို သိရှိခြင်းဖြင့် သင့်အား ပထမဆုံးအဆင့်မှစ၍ ပိုမိုအားကောင်းသော software ကို တည်ဆောက်နိုင်စေပါသည်။ commit ထုတ်လုပ်မှုသို့။
၁။ Static နှင့် Dynamic Analysis: အဘယ်ကြောင့် အရေးကြီးသနည်း။
လုံခြုံရေးစမ်းသပ်မှုကို ဖြန့်ကျက်ပြီးမှသာ ပြုလုပ်သောအခါ၊ ၎င်းသည် နောက်ကျသွားပါပြီ။ စစ်ဆေးမှုများကို စောစီးစွာ ရွှေ့ခြင်းသည် အချိန်ကုန်သက်သာစေပြီး အန္တရာယ်ကို လျှော့ချပေးကာ ထုတ်လွှင့်မှုအရည်အသွေးကို မြှင့်တင်ပေးပါသည်။
ဒါကြောင့် static analysis နဲ့ dynamic analysis က အရေးကြီးလာပါတယ်။ Static analysis က code ကို run မလုပ်ခင် စစ်ဆေးပြီး dynamic analysis ကတော့ application က run လုပ်တဲ့အခါ အပြုအမူကို စောင့်ကြည့်ပါတယ်။
ထိုအဆိုအရ OWASP စမ်းသပ်ခြင်းလမ်းညွှန်ဤနည်းလမ်းများကို ပေါင်းစပ်ခြင်းဖြင့် အလားအလာရှိသောနှင့် တက်ကြွသောအန္တရာယ်နှစ်မျိုးလုံးကို အကျယ်ပြန့်ဆုံးမြင်သာစေပါသည်။ အတိုချုပ်ပြောရလျှင် static vs dynamic code analysis သည် တိုက်ခိုက်သူများမပြုလုပ်မီ အားနည်းချက်များကို ဖော်ထုတ်ခြင်းဖြင့် ဖွံ့ဖြိုးတိုးတက်မှုနှင့် စမ်းသပ်ခြင်းကို ပေါင်းကူးပေးသည်။
DevSecOps အဖွဲ့များအတွက် ဤချဉ်းကပ်မှုသည် လုံခြုံရေးကို စဉ်ဆက်မပြတ်ဖြစ်စေပြီး ပေါင်းစပ်ထားသည်။ SDLC.
၂။ Static Analysis ဆိုတာ ဘာလဲ (SAST)
ဘယ်လိုအလုပ်လုပ်လဲ
Static analysis သည် source code၊ binaries သို့မဟုတ် bytecode များကို အကဲဖြတ်သည် အကောင်အထည်ဖော်ခြင်းမရှိဘဲ၎င်းသည် SQL injection၊ အားနည်းသော encryption သို့မဟုတ် မလုံခြုံသော input validation ကဲ့သို့သော အဖြစ်များသော လုံခြုံရေးချို့ယွင်းချက်များကို ရှာဖွေပေးသည်။
ထို့အပြင်၊ static testing tools များသည် ပေါင်းစပ်ထည့်သွင်းထားသည် CI/CD pipelineဆော့ဖ်ဝဲရေးသားသူများသည် ကုဒ်ရေးနေစဉ် သတိပေးချက်များ ရရှိစေရန်ဖြစ်သည်။ ဥပမာအားဖြင့်၊ pull request, SAST အားနည်းချက်ရှိသော မျဉ်းများကို အလံပြပြီး ပိုမိုဘေးကင်းသော အခြားရွေးချယ်စရာများကို အကြံပြုသည်။
ဘယ်အချိန်မှာ အသုံးချရမလဲ
Static testing က အကောင်းဆုံးအလုပ်လုပ်ပါတယ် အစောပိုင်း SDLCကုဒ်ရေးခြင်းနှင့် တည်ဆောက်ခြင်းအဆင့်များအတွင်း။
ရှင်းပြအဖြစ် NIST SP 800-218ဘယ်ဘက်သို့ရွှေ့ခြင်းသည် ကုန်ကျစရိတ်များသော ပြန်လည်လုပ်ဆောင်ခြင်းကို ကာကွယ်ပေးပြီး ခြေရာခံနိုင်စွမ်းကို တိုးတက်စေသည်။ ထို့ကြောင့်၊ static စမ်းသပ်ခြင်း vs dynamic စမ်းသပ်ခြင်း ယုတ္တိဗေဒကို စောစောစီးစီးအသုံးပြုခြင်းက သင့်အား ပိုမိုမြန်ဆန်၊ စျေးသက်သာပြီး ပိုမိုခန့်မှန်းနိုင်သော လုံခြုံရေးရလဒ်များကို ပေးပါသည်။
၃။ ဒိုင်းနမစ် ခွဲခြမ်းစိတ်ဖြာမှု (DAST) ဆိုတာ ဘာလဲ။
ဘယ်လိုအလုပ်လုပ်လဲ
ဒိုင်းနမစ် ခွဲခြမ်းစိတ်ဖြာမှုသည် အသုံးချမှုကို စစ်ဆေးသည် ၎င်းလုပ်ဆောင်နေစဉ် လုံခြုံသောပတ်ဝန်းကျင်တွင်။ ကုဒ်ကိုစကင်ဖတ်မည့်အစား၊ ၎င်းသည် endpoint များနှင့် အပြန်အလှန်ဆက်သွယ်ပြီး တုပထားသောတိုက်ခိုက်မှုများကို တုံ့ပြန်သည့်အနေဖြင့် အပြုအမူကို စောင့်ကြည့်သည်။
ဥပမာအားဖြင့်၊ DAST tool သည် injection သို့မဟုတ် authentication ချို့ယွင်းချက်များအတွက် API endpoint များကို စမ်းသပ်နိုင်သည်။
ဘယ်အချိန်မှာ အသုံးချရမလဲ
Dynamic testing တွေက များသောအားဖြင့် ဖြစ်လေ့ရှိပါတယ်။ နောက်ပိုင်းတွင် ဘဝစက်ဝန်းအတွင်းအပလီကေးရှင်းတည်ဆောက်မှုတစ်ခု ရရှိနိုင်သည်နှင့်။
၎င်းသည် static tool များမှ ရှာဖွေတွေ့ရှိထားသော အားနည်းချက်များသည် အမှန်တကယ် အသုံးချနိုင်ခြင်း ရှိ၊ မရှိကို အတည်ပြုပေးသည်။ static နှင့် dynamic code analysis နည်းလမ်းများကို ပေါင်းစပ်ခြင်းသည် ကာကွယ်ခြင်းနှင့် အတည်ပြုခြင်းကြားတွင် ပြီးပြည့်စုံသော feedback loop ကို ဖန်တီးပေးသည်။
၄။ Static Analysis နှင့် Dynamic Analysis: အဓိကကွာခြားချက်များ
ချဉ်းကပ်မှုနှစ်ခုစလုံးသည် အားနည်းချက်များကို ဖော်ထုတ်ရန် ရည်ရွယ်သော်လည်း၊ ዘዴ၊ အချိန်နှင့် အခြေအနေတွင် ကွဲပြားသည်။ အောက်ပါဇယားတွင် နှိုင်းယှဉ်ထားသည် static စမ်းသပ်ခြင်း vs dynamic စမ်းသပ်ခြင်း developer တွေအတွက် ရိုးရှင်းတဲ့ အသုံးအနှုန်းနဲ့ ပြောရရင်။
| aspect | တည်ငြိမ်သော ခွဲခြမ်းစိတ်ဖြာမှု (SAST) | ဒိုင်းနမစ် ခွဲခြမ်းစိတ်ဖြာမှု (DAST) |
|---|---|---|
| နည်းစနစ် | ကုဒ်ကို run မလုပ်ဘဲ စစ်ဆေးပါတယ်။ | အပလီကေးရှင်းကို active ဖြစ်နေချိန်တွင် စမ်းသပ်သည်။ |
| အာရုံစိုက်Areaရိယာ | ကုဒ်ယုတ္တိဗေဒ၊ ဒေတာစီးဆင်းမှု၊ အဝင်အတည်ပြုခြင်းနှင့် hardcoded လျှို့ဝှက်ချက်များ။ | အထောက်အထားစိစစ်ခြင်း၊ စီစဉ်သတ်မှတ်ခြင်းနှင့် လည်ပတ်ချိန် အပြုအမူ။ |
| အဆင့်သတ်မှတ်ခြင်း SDLC | အစောပိုင်း၊ ကုဒ်ရေးခြင်းနှင့် တည်ဆောက်ခြင်းအဆင့်များအတွင်း။ | နောက်ပိုင်းတွင်၊ အဆင့်သတ်မှတ်ခြင်း သို့မဟုတ် စမ်းသပ်မှုအဆင့်များအတွင်း။ |
| ထောက်လှမ်းမှုအရှိန် | IDE များအတွင်း အမြန်တုံ့ပြန်ချက် သို့မဟုတ် pipelines. | တက်ကြွသောပတ်ဝန်းကျင် လိုအပ်သောကြောင့် တုံ့ပြန်ချက် နှေးကွေးသည်။ |
| ကန့်သတ် | runtime context ချို့တဲ့ခြင်း သို့မဟုတ် logic-dependent ချို့ယွင်းချက်များ လွတ်သွားနိုင်သည်။ | source-level code သို့မဟုတ် deep logic error များကို ကြည့်ရှု၍မရပါ။ |
အတိုချုပ်ပြောရရင် static နဲ့ dynamic code analysis က ကုဒ်ကြိုတင်ပြင်ဆင်မှုကို ဟန်ချက်ညီအောင် ကူညီပေးပါတယ်။cisအိုင်ယွန်နှင့် အတည်ပြုခြင်း။ Static analysis သည် အလားအလာရှိသော အားနည်းချက်များကို လျင်မြန်စွာ ရှာဖွေပေးပြီး၊ dynamic analysis သည် အသုံးပြုသူများ သင့်အက်ပ်နှင့် အပြန်အလှန်ဆက်သွယ်သည့်အခါ မည်သို့ဖြစ်ပျက်သည်ကို အတည်ပြုပေးသည်။
၅။ အဘယ်ကြောင့် ပေါင်းစပ်ရသနည်း SAST နှင့် DAST သည် လုံခြုံရေးကို တိုးတက်ကောင်းမွန်စေသည်
နည်းလမ်းတစ်ခုတည်းနဲ့ ဘယ်နည်းလမ်းမှ ပြီးပြည့်စုံတဲ့ လွှမ်းခြုံမှုကို မပေးစွမ်းနိုင်ပါဘူး။ နှစ်ခုစလုံးကို အသုံးချတဲ့အခါ လုံခြုံရေးမှာ static နဲ့ dynamic analysis က code ကနေ runtime အထိ စဉ်ဆက်မပြတ် ထိုးထွင်းသိမြင်မှုကို ပေးစွမ်းပါတယ်။
ဥပမာအားဖြင့်၊ static analysis သည် မလုံခြုံသော query တစ်ခုကို ဖော်ထုတ်နိုင်ပြီး၊ dynamic testing သည် ထို query ကို အမှန်တကယ် အသုံးချနိုင်ခြင်း ရှိ၊ မရှိကို အတည်ပြုနိုင်သည်။
ဤကိရိယာများသည် မတူညီသောအလွှာများတွင် အလုပ်လုပ်သောကြောင့် ၎င်းတို့သည် တစ်ခုနှင့်တစ်ခု အားကောင်းစေသည်။ ထို့အပြင်၊ static testing နှင့် dynamic testing တို့ကို ပေါင်းစပ်ခြင်းသည် မှားယွင်းသောအချက်ပေးမှုများကို လျော့နည်းစေပြီး developer ယုံကြည်မှုကို မြှင့်တင်ပေးကာ ထုတ်ဝေမှုမပြုမီ ပြင်ဆင်မှုများကို အတည်ပြုကြောင်း သေချာစေသည်။
၆။ Xygeni သည် ခေတ်မီ AppSec စွမ်းရည်များဖြင့် Static Analysis ကို မည်သို့ မြှင့်တင်ပေးသနည်း။
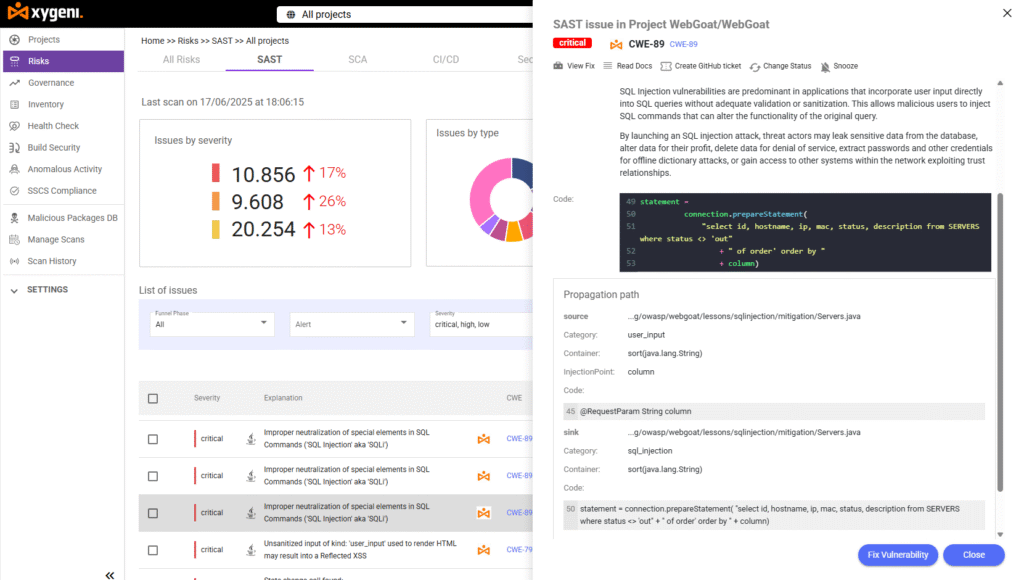
ဆိုက်ဂျီနီ static testing ကို ပိုမိုမြန်ဆန်၊ ပိုမိုတိကျပြီး developer-friendly ပိုမိုဖြစ်စေခြင်းဖြင့် static analysis နှင့် dynamic analysis workflow များကို တိုးတက်ကောင်းမွန်စေသည်။ SAST အင်ဂျင်သည် ကုဒ်အားနည်းချက်များကို စောစောစီးစီး သိရှိပြီး၊ AI မှထုတ်လုပ်သော ပြင်ဆင်မှုများကို အသုံးချကာ၊ အန္တရာယ်ရှိသောကုဒ်များ ထုတ်လုပ်မှုထဲသို့ ဝင်ရောက်ခြင်းမှ တားဆီးပေးသည်။
၎င်းသည် injection ချို့ယွင်းချက်များ၊ အားနည်းသော encryption၊ မလုံခြုံသော deserialization နှင့် embedded backdoors ကဲ့သို့သော supply chain အန္တရာယ်များကို တွေ့ရှိသည်။
နှင့် AI အလိုအလျောက်ပြင်ဆင်ခြင်းdeveloper များသည် ၎င်းတို့၏ ကုဒ်များတွင် လုံခြုံသော ကုဒ် အကြံပြုချက်များကို တိုက်ရိုက် ရရှိကြသည် pull requestsထို့အပြင်၊ smart prioritization သည် အားနည်းချက်များကို အသုံးချနိုင်မှုအလိုက် အဆင့်သတ်မှတ်ပေးပြီး အဖွဲ့များအနေဖြင့် အသင့်တော်ဆုံးတွေ့ရှိချက်များကို ဦးစွာအာရုံစိုက်ရန် ကူညီပေးပါသည်။
ထိုအဆိုအရ OWASP စံနှုန်းXygeni သည် အနည်းဆုံး false positive ဖြင့် ပြီးပြည့်စုံသော ထောက်လှမ်းမှု တိကျမှုကို ရရှိသည်။
ဒါကြောင့် developer တွေအနေနဲ့ noise တွေကို review လုပ်တဲ့အချိန် နည်းပါးပြီး သူတို့ရဲ့ codebase ကို တိုးတက်အောင် လုပ်ဆောင်ဖို့ အချိန်ပိုရပါတယ်။
static analysis အပြင် Xygeni သည် ဖြည့်စွက် module များကိုလည်း ပေါင်းစပ်ထားသည်-
- SCA Reachability နှင့် EPSS ဖြင့်- အသုံးချနိုင်သော မှီခိုမှုများကို မီးမောင်းထိုးပြသည်။
- လျှို့ဝှက်ချက်များ လုံခြုံရေး: ဖော်ထုတ်ခံရသော အထောက်အထားများကို ရှာဖွေဖော်ထုတ်ပြီး ရုပ်သိမ်းသည်။
- IaC Security: Terraform၊ Kubernetes နှင့် CloudFormation တင်းပလိတ်များကို အတည်ပြုသည်။
- Malware Detection: သင့်ရဲ့ build တွေမှာ compromised ဖြစ်နေတဲ့ package တွေကို ဖော်ထုတ်ပေးပါတယ်။
- ASPM Dashboard: AppSec အစိတ်အပိုင်းအားလုံးတွင် မြင်နိုင်စွမ်းကို ပေးသည်။
ရလဒ်အနေဖြင့်၊ Xygeni သည် static နှင့် dynamic code ခွဲခြမ်းစိတ်ဖြာခြင်း ခေတ်မီ DevSecOps လုပ်ငန်းစဉ်များနှင့် သဘာဝအတိုင်း ကိုက်ညီသော စုစည်းထားသော၊ အလိုအလျောက် လုပ်ငန်းစဉ်တစ်ခုထဲသို့ ထည့်သွင်းပေးသည်။
၅။ နောက်ဆုံးအတွေးများ
နည်းလမ်းနှစ်ခုစလုံးသည် လုံခြုံသောဆော့ဖ်ဝဲလ်တည်ဆောက်ရန်အတွက် မရှိမဖြစ်လိုအပ်သည်။ Static testing နှင့် dynamic testing သည် ယှဉ်ပြိုင်မှုမဟုတ်ဘဲ မိတ်ဖက်တစ်ခုဖြစ်သည်။ Static analysis သည် coding လုပ်နေစဉ်အတွင်း အားနည်းချက်များကို ကာကွယ်ရန်ကူညီပေးပြီး dynamic analysis သည် တကယ့်အခြေအနေများအောက်တွင် အလုပ်လုပ်ကြောင်း ပြင်ဆင်မှုများကို အတည်ပြုပေးသည်။
နှစ်မျိုးလုံးကို အတူတကွအသုံးပြုခြင်းဖြင့် အပြည့်အဝမြင်သာမှု၊ ပိုမိုမြန်ဆန်သော ထောက်လှမ်းမှုနှင့် ပိုမိုမြင့်မားသော ယုံကြည်မှုတို့ကို ရရှိစေသည်။
နှင့် အပလီကေးရှင်း အားနည်းချက် စစ်ဆေးရေးကိရိယာများ Xygeni လိုပဲ အဖွဲ့တွေက လျှောက်ထားနိုင်ပါတယ် လုံခြုံရေးတွင် static နှင့် dynamic ခွဲခြမ်းစိတ်ဖြာမှု ပို့ဆောင်မှုကို နှောင့်နှေးခြင်းမရှိဘဲ ကာကွယ်မှုကို စဉ်ဆက်မပြတ် အလိုအလျောက် ထိန်းသိမ်းပေးသည်။
???? အခမဲ့ အစမ်းသုံးခြင်းကို စတင်ပါ- ယနေ့ သင့်ကုဒ်တွင် အားနည်းချက်များရှိမရှိ ခွဲခြမ်းစိတ်ဖြာပါ။
???? သရုပ်ပြမှုတစ်ခုကို ကြိုတင်စာရင်းသွင်းလိုက်ပါ။ Xygeni က သင့်ရဲ့ AppSec workflow ကို ဘယ်လိုတိုးတက်ကောင်းမွန်အောင် လုပ်ဆောင်ပေးလဲဆိုတာ ကြည့်ပါ။
အာဘော်အကြောင်း
မှရေးသား Fatima Said, Application Security တွင် အထူးပြုသော Content Marketing Manager Xygeni လုံခြုံရေး.
Fátima သည် AppSec တွင် developer များအတွက် လွယ်ကူသော၊ သုတေသနအခြေခံ အကြောင်းအရာများကို ဖန်တီးသည်။ ASPMနှင့် DevSecOps။ သူမသည် ရှုပ်ထွေးသော နည်းပညာဆိုင်ရာ သဘောတရားများကို ဆိုက်ဘာလုံခြုံရေး ဆန်းသစ်တီထွင်မှုနှင့် စီးပွားရေးသက်ရောက်မှုကို ချိတ်ဆက်ပေးသည့် ရှင်းလင်းပြီး လက်တွေ့လုပ်ဆောင်နိုင်သော အသိအမြင်များအဖြစ်သို့ ဘာသာပြန်ဆိုသည်။

