






CVE အမှတ်ပေးခြင်းနှင့် CVE လုံခြုံရေးတို့သည် ခေတ်မီဆော့ဖ်ဝဲလ်အပလီကေးရှင်းများကို ပေါ်ပေါက်လာသော ဆိုက်ဘာခြိမ်းခြောက်မှုများမှ ကာကွယ်ရန်အတွက် မရှိမဖြစ်လိုအပ်ပါသည်။ အားနည်းချက်များကို ဖော်ထုတ်ခြင်းနှင့် ဦးစားပေးခြင်းသည် အဖွဲ့အစည်းများအား အရေးအကြီးဆုံးအန္တရာယ်များကို ဦးစွာဖြေရှင်းနိုင်စေပါသည်။ CVE အမှတ်ပေးခြင်းသည် standardCVE လုံခြုံရေးဆိုင်ရာ လုပ်ဆောင်ချက်များသည် ထိုအန္တရာယ်များကို ကောင်းမွန်စွာ စီမံခန့်ခွဲပြီး လျော့ပါးစေရန် သေချာစေသော်လည်း၊ အားနည်းချက်များကို ပြင်းထန်မှုအလိုက် အဆင့်သတ်မှတ်ရန် နည်းလမ်းတစ်ခုဖြစ်သည်။
2025 ခုနှစ်, CVE ၄၈,၁၈၅ ခု ထုတ်ဝေခဲ့ပြီး၊ ၂၀၂၄ ခုနှစ်၏ ၃၉,၉၆၂ မှ ၂၀.၆% တိုးလာပြီး ၃၈% ကို မြင့်မားသော သို့မဟုတ် အရေးကြီးသော ပြင်းထန်မှုအဖြစ် အဆင့်သတ်မှတ်ခဲ့သည်။ ဤမျှမြန်ဆန်စွာ တိုးပွားလာနေသည်နှင့်အမျှ ခိုင်မာသော CVE ရမှတ်ပေးခြင်းနှင့် လုံခြုံရေးဗျူဟာရှိခြင်းသည် ရွေးချယ်နိုင်စရာမဟုတ်တော့ပါ။ ၎င်းသည် မရှိမဖြစ်လိုအပ်ပါသည်။
ပိုကြီးတဲ့ပြဿနာက ပမာဏတစ်ခုတည်းမဟုတ်ဘဲ ရိုးရာခွဲခြမ်းစိတ်ဖြာမှုတွေက ၎င်းနဲ့အညီ မလိုက်နိုင်တာပါ။ NIST ရဲ့ NVD ဟာ ၂၀၂၅ ခုနှစ်မှာ CVE ၄၂,၀၀၀ နီးပါးကို ပိုမိုကောင်းမွန်အောင် ပြုလုပ်ပေးနိုင်ခဲ့ပြီး ယခင်နှစ်တွေထက် ၄၅% ပိုများခဲ့ပေမယ့် အဲဒါက မြင့်တက်လာတဲ့ တင်သွင်းမှုတွေနဲ့အညီ မလုံလောက်သေးပါဘူး။ တိုက်ရိုက်ရလဒ်အနေနဲ့ ၂၀၂၅ ခုနှစ်မှာ အသစ်ထုတ်ဖော်ပြသခဲ့တဲ့ CVE တွေရဲ့ ၂၈% သာ NVD အပြည့်အဝ ပိုမိုကောင်းမွန်အောင် ပြုလုပ်ပေးနိုင်ခဲ့ပါတယ် (CVSS ရမှတ်၊ CWE အမျိုးအစားခွဲခြားမှု၊ CPE အချက်အလက်)၊ ၂၀၂၄ ခုနှစ်မှာ ၄၆.၂% ကနေ သိသိသာသာ ကျဆင်းသွားခဲ့ပါတယ်။ ဒီကိန်းဂဏန်းတွေက အဖွဲ့အစည်းတွေအနေနဲ့ အချိန်မှန်ရောက်လာတဲ့ NVD အချက်အလက်တွေကိုပဲ အားကိုးမယ့်အစား ကိုယ်ပိုင် CVE လုံခြုံရေးအစီအမံတွေ ချမှတ်ထားဖို့ အရေးတကြီး လိုအပ်လာနေတာကို မီးမောင်းထိုးပြနေပါတယ်။
CVE Scoring ဆိုတာဘာလဲ၊ CVE လုံခြုံရေးအတွက် ဘာကြောင့်အရေးကြီးတာလဲ။
CVE ဆိုသည်မှာ Common Vulnerabilities and Exposures ကို အတိုကောက်ခေါ်ဆိုခြင်းဖြစ်ပြီး၊ အများပြည်သူသိရှိစေရန် ထုတ်ဖော်ထားသော ဆိုက်ဘာလုံခြုံရေး အားနည်းချက်များနှင့် ထိတွေ့မှုများစာရင်းဖြစ်သည်။ CVE စာရင်းရှိ entry တစ်ခုစီတွင် CVE ID ဟုခေါ်သော ထူးခြားသော identifier တစ်ခုရှိပြီး၊ ၎င်းသည် အားနည်းချက်တစ်ခုကို အတိအကျရည်ညွှန်းသည်။ MITRE Corporation သည် ဤစနစ်ကို စီမံခန့်ခွဲသည်။ standardအားနည်းချက်များကို မည်သို့ဖော်ထုတ်ပြီး စာရင်းသွင်းသည်ကို လေ့လာခြင်း။ ၎င်းသည် ဆိုက်ဘာလုံခြုံရေးတွင် လူတိုင်းသည် သီးခြားခြိမ်းခြောက်မှုများကို ဆွေးနွေးသည့်အခါ တူညီသောကိုးကားချက်ကို အသုံးပြုကြောင်း သေချာစေသည်။
CVE အမှတ်ပေးမှုတွင် CVE entry တစ်ခုချင်းစီကို အကဲဖြတ်ခြင်းနှင့် ၎င်း၏ပြင်းထန်မှုအပေါ်အခြေခံ၍ ဂဏန်းရမှတ်သတ်မှတ်ခြင်း ပါဝင်သည်။ ဤရမှတ်သည် အဖွဲ့အစည်းများအနေဖြင့် အားနည်းချက်ကို ဖြေရှင်းရန် ဦးစားပေးအဆင့်ကို ဆုံးဖြတ်ရာတွင် အထောက်အကူပြုသည်။
၎င်းသည် ၎င်းတို့အား အရင်းအမြစ်များကို ထိရောက်စွာ ခွဲဝေချထားပေးနိုင်ပြီး အလားအလာရှိသော အန္တရာယ်များကို လျှော့ချနိုင်စေပါသည်။ CVE အမှတ်ပေးစနစ်သည် အသုံးချရလွယ်ကူမှုကဲ့သို့သော အချက်များကို အကဲဖြတ်သည်။ ၎င်းသည် လျှို့ဝှက်ချက်၊ သမာဓိနှင့် ရရှိနိုင်မှု (မကြာခဏ “CIA triad” ဟုရည်ညွှန်းလေ့ရှိသည်) တို့အပေါ် သက်ရောက်မှုကိုလည်း ထည့်သွင်းစဉ်းစားသည်။ ထို့အပြင်၊ ၎င်းသည် ပြန်လည်ပြုပြင်မှုအတွက် အလားအလာကို အကဲဖြတ်သည်။
NVD၊ MITRE CVE စာရင်းနှင့် CVE အမှတ်ပေးစနစ်တို့ အတူတကွ လုပ်ဆောင်ပုံ
အမျိုးသားအားနည်းချက်ဒေတာဘေ့စ် (NVD) အကြား ဆက်စပ်မှုကို နားလည်ခြင်း၊ MITRE စာရင်းနှင့် CVE လုံခြုံရေးသည် ဆိုက်ဘာလုံခြုံရေးဂေဟစနစ်တွင် အားနည်းချက်များကို မည်သို့စီမံခန့်ခွဲသည်ကို နားလည်ရန်အတွက် မရှိမဖြစ်လိုအပ်သည်။
MITRE CVE စာရင်းသည် အားနည်းချက်များကို ဖော်ထုတ်ပြီး ၎င်းတို့အား CVE ID တစ်ခု သတ်မှတ်ခြင်းဖြင့် စတင်သည်။ သို့သော် ဤစာရင်းသည် အားနည်းချက်တစ်ခုစီအကြောင်း အခြေခံအချက်အလက်များကိုသာ ပေးပါသည်။ NVD ကို လည်ပတ်စေသည် အမျိုးသားတက္ကသိုလ် Standards နှင့် နည်းပညာ (NIST)အသေးစိတ်ဖော်ပြချက်များ၊ ရည်ညွှန်းချက်များနှင့် အရေးကြီးဆုံးမှာ CVE အမှတ်ပေးစနစ်ကို ပံ့ပိုးပေးခြင်းဖြင့် ဤဒေတာကို ကြွယ်ဝစေသည်။ ဘုံအားနည်းချက် အမှတ်ပေးစနစ် (CVSS).
NVD သည် အဓိကအရင်းအမြစ်တစ်ခုဖြစ်သည်၊ အဘယ်ကြောင့်ဆိုသော် ၎င်းသည် သိုလှောင်ရုံအဖြစ် ဆောင်ရွက်သောကြောင့်ဖြစ်သည်။ standards-based vulnerability data သည် အဖွဲ့အစည်းများအား vulnerability တစ်ခု၏ သက်ရောက်မှုကို ပိုမိုပြည့်စုံစွာ နားလည်စေရန် ကူညီပေးသည်။ NVD တွင် CVSS ရမှတ်များသာမက အောက်ပါကဲ့သို့သော နက်နဲသော အချက်အလက်များလည်း ပါဝင်သည်-
- အသေးစိတ်ဖော်ပြချက်များ နည်းပညာဆိုင်ရာ အသေးစိတ်အချက်အလက်များနှင့် အားနည်းချက်ကို အသုံးချနိုင်သည့် အခြေအနေအပါအဝင် အားနည်းချက်တစ်ခုစီ၏
- သက်ရောက်မှု တိုင်းတာမှုများ ၎င်းက အားနည်းချက်သည် အဖွဲ့အစည်းတစ်ခု၏ စနစ်၏ မတူညီသော အစိတ်အပိုင်းများကို မည်သို့အကျိုးသက်ရောက်နိုင်သည်ကို ပြသသည်။
- ပြုပြင်မွမ်းမံခြင်းဆိုင်ရာ အချက်အလက်များ ဥပမာအားဖြင့် ပြင်ဆင်မှုများ၊ အကြံပေးချက်များနှင့် လျော့ပါးသက်သာစေမှုများသို့ လင့်ခ်များ။
၎င်း၏ ပြည့်စုံသော သဘောသဘာဝကြောင့် NVD သည် အဖွဲ့အစည်းများအတွက် အားနည်းချက်တစ်ခု၏ လက်တွေ့ကမ္ဘာအပေါ် သက်ရောက်မှုကို အကဲဖြတ်ရန်နှင့် ၎င်းကို မည်သို့ထိရောက်စွာ ကိုင်တွယ်ဖြေရှင်းရမည်ကို နားလည်ရန် လိုအပ်သည့်အခါတွင် အသုံးပြုနိုင်သော အရင်းအမြစ်တစ်ခုဖြစ်သည်။
CVSS: ဆိုက်ဘာလုံခြုံရေးတွင် အသုံးအများဆုံး CVE အမှတ်ပေးစနစ်
CVE အမှတ်ပေးရာတွင် အသုံးအများဆုံးနည်းလမ်းမှာ ဘုံအားနည်းချက် အမှတ်ပေးစနစ် (CVSS)ဖြစ်ရပ်တုံ့ပြန်မှုနှင့် လုံခြုံရေးအဖွဲ့များဖိုရမ် (FIRST) မှ ထိန်းသိမ်းပြီး တီထွင်ထားသည်။ CVSS သည် standardအားနည်းချက်များ၏ ပြင်းထန်မှုကို တိုင်းတာရန် ပိုမိုကောင်းမွန်သော နည်းလမ်းတစ်ခုဖြစ်ပြီး အဖွဲ့အစည်းများအနေဖြင့် မည်သည့်အားနည်းချက်များကို ဦးစွာဖြေရှင်းရမည်ကို ဦးစားပေးရန် ပိုမိုလွယ်ကူစေသည်။
အထူးသဖြင့် CVSS သည် အားနည်းချက်များကို ၀ မှ ၁၀ အထိ အဆင့်သတ်မှတ်သည်။ ဤနေရာတွင် ၀ သည် အန္တရာယ်မရှိခြင်းကို ကိုယ်စားပြုပြီး ၁၀ သည် အမြင့်ဆုံးပြင်းထန်မှုအဆင့်ကို ကိုယ်စားပြုသည်။ ထို့အပြင်၊ အမှတ်ပေးခြင်းသည် အဓိကမက်ထရစ်အုပ်စုလေးခုအပေါ် အခြေခံသည်-
အခြေခံရမှတ်:
၎င်းသည် အချိန်နှင့် အသုံးပြုသူပတ်ဝန်းကျင်တစ်လျှောက်တွင် မပြောင်းလဲနိုင်သော အားနည်းချက်တစ်ခု၏ ပင်ကိုယ်ဝိသေသလက္ခဏာများကို ထင်ဟပ်စေသည်။ အခြေခံရမှတ်သည် အသုံးချနိုင်စွမ်းကဲ့သို့သော အချက်များကို ထည့်သွင်းစဉ်းစားသည်။ ၎င်းသည် အားနည်းချက်ကို အသုံးချရန် မည်မျှလွယ်ကူသည်ကို ရည်ညွှန်းသည်။ ၎င်းသည် လျှို့ဝှက်ချက်၊ သမာဓိနှင့် ရရှိနိုင်မှုတို့အပေါ် သက်ရောက်မှုကိုလည်း အကဲဖြတ်သည်။
ယာယီရမှတ်:
၎င်းသည် ပြင်ဆင်မှုရှိမရှိ သို့မဟုတ် exploit တစ်ခုကို တက်ကြွစွာအသုံးပြုနေခြင်းရှိမရှိကဲ့သို့သော အချိန်နှင့်အမျှပြောင်းလဲနေသောအချက်များအပေါ်အခြေခံ၍ အခြေခံရမှတ်ကို ချိန်ညှိပေးသည်။ ယာယီမက်ထရစ်များတွင် exploit code ရင့်ကျက်မှု၊ ပြုပြင်မှုအဆင့်နှင့် အစီရင်ခံစာယုံကြည်မှုတို့ ပါဝင်သည်။
ပတ်ဝန်းကျင်ရမှတ်:
ဤသည်က အဖွဲ့အစည်းများအား ၎င်းတို့၏ သီးခြားပတ်ဝန်းကျင်အတွင်းရှိ အားနည်းချက်၏ သက်ရောက်မှုကို ထင်ဟပ်စေရန် CVSS ရမှတ်ကို စိတ်ကြိုက်ပြင်ဆင်နိုင်စေပါသည်။ ၎င်းသည် ထိခိုက်ခံရသော စနစ်၏ အရေးပါမှုနှင့် ဖြစ်နိုင်ခြေရှိသော နောက်ဆက်တွဲ ပျက်စီးဆုံးရှုံးမှုကဲ့သို့သော အချက်များကို ထည့်သွင်းစဉ်းစားပါသည်။
ဖြည့်စွက်မက်ထရစ်အုပ်စု:
၎င်းကို CVSS v4.0 တွင် မိတ်ဆက်ထားပြီး အလုံးစုံအန္တရာယ်အကဲဖြတ်မှုကို လွှမ်းမိုးနိုင်သည့် အပိုဆောင်းအခြေအနေများကို ပေးစွမ်းသည်။ ၎င်းတွင် ဘေးကင်းရေးလိုအပ်ချက်များ၊ အလိုအလျောက်လုပ်ဆောင်နိုင်သော မက်ထရစ်များ (အလိုအလျောက်လုပ်ဆောင်ခြင်းသည် အသုံးချမှုကို မည်သို့အကျိုးသက်ရောက်သည်ကို တိုင်းတာသည့်) နှင့် အခြားမက်ထရစ်အုပ်စုများနှင့် မကိုက်ညီနိုင်သော ထူးခြားသောဝိသေသလက္ခဏာများကဲ့သို့သော ထည့်သွင်းစဉ်းစားမှုများ ပါဝင်သည်။ CVSS ရမှတ်အလုံးစုံတွင် ဤမက်ထရစ်များ မပါဝင်သော်လည်း ၎င်းတို့သည် အဖိုးတန်သော ထိုးထွင်းသိမြင်မှုများကို ပေးဆောင်သည်။ ရလဒ်အနေဖြင့် ၎င်းတို့သည် အဖွဲ့အစည်းများအား ပိုမိုအသိပေးထားသော ဆုံးဖြတ်ချက်ချမှတ်ရန် ကူညီပေးသည်။cisအားနည်းချက်များကို စီမံခန့်ခွဲခြင်းနှင့်ပတ်သက်သည့် အိုင်ယွန်များ။
နောက်ဆုံးထွက်ဗားရှင်း၊ CVSS ဗားရှင်း ၄.၀၊ အားနည်းချက်ရမှတ်ပေးစနစ်၏ တိကျမှုနှင့် အသုံးပြုနိုင်စွမ်းကို မြှင့်တင်ရန်အတွက် ဤမြှင့်တင်မှုများကို မိတ်ဆက်ပေးထားပါသည်။ မက်ထရစ်များကို ပြန်လည်ပြုပြင်ခြင်းဖြင့် CVSS v4.0 သည် အားနည်းချက်များ၏ ရှုပ်ထွေးမှုနှင့် အခြေအနေကို ပိုမိုထိရောက်စွာ ဖမ်းယူပါသည်။ ၎င်းသည် ရမှတ်များသည် ပိုမိုကြိုတင်ပြင်ဆင်မှုပေးစွမ်းနိုင်ကြောင်း သေချာစေသည်။cisတကယ့်အန္တရာယ်ရဲ့ ရောင်ပြန်ဟပ်မှု။
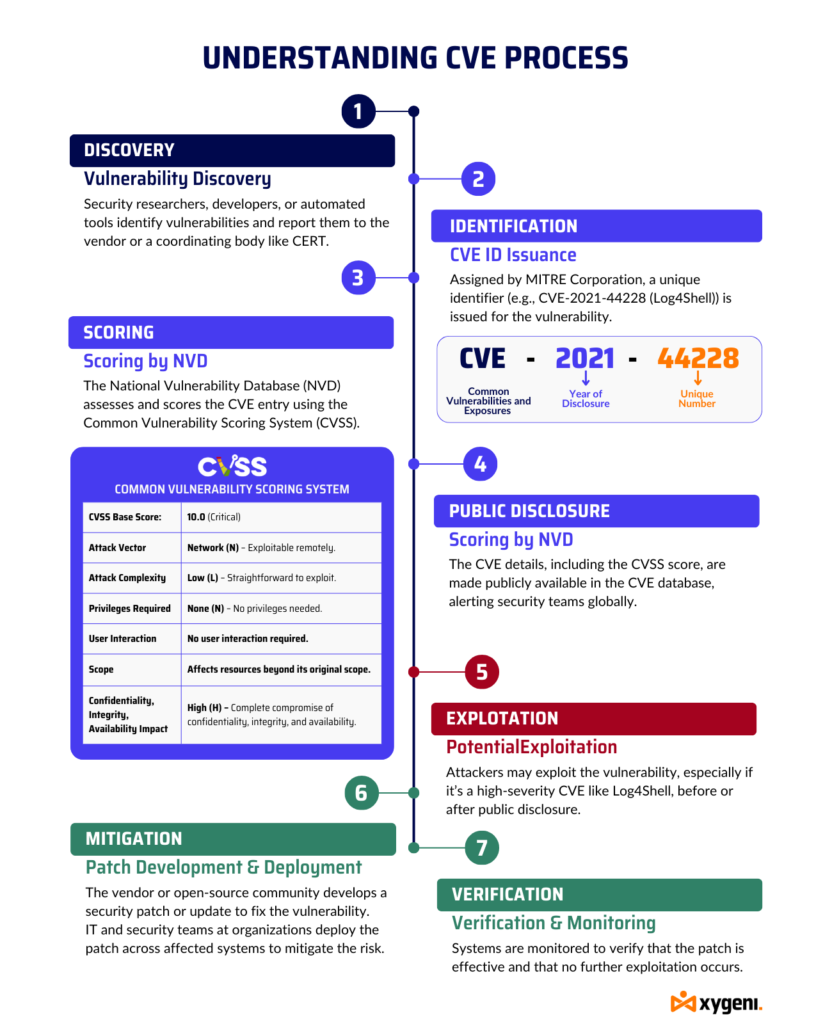
လက်တွေ့ကမ္ဘာ ဥပမာ- CVE-2021-44228 (Log4Shell)
CVE အမှတ်ပေးစနစ်က လက်တွေ့မှာ ဘယ်လိုအလုပ်လုပ်လဲဆိုတာကို ဖော်ပြဖို့အတွက် Log4Shell လို့ လူသိများတဲ့ CVE-2021-44228 ကို ကြည့်ကြရအောင်။ Apache Log4j 2 စာကြည့်တိုက် အားနည်းချက် remote code execution (RCE) ကို ခွင့်ပြုသည်။ ရလဒ်အနေဖြင့် တိုက်ခိုက်သူတစ်ဦးသည် ထိခိုက်ခံရသော စနစ်ကို ထိန်းချုပ်နိုင်သည်။
- CVE ID: CVE-2021-44228
- CVSS အခြေခံရမှတ်- 10.0 (စိုးရိမ်ရ)
- တိုက်ခိုက်မှု Vector- ကွန်ရက် (N) – အဝေးမှ အသုံးချနိုင်သည်။
- တိုက်ခိုက်မှု ရှုပ်ထွေးမှု- Low (L) – အမြတ်ထုတ်ရန် ရိုးရှင်းသည်။
- လိုအပ်သော အခွင့်အရေးများ- None (N) – အထူးအခွင့်အရေးများ မလိုအပ်ပါ။
- အသုံးပြုသူ အပြန်အလှန်တုံ့ပြန်မှု- None (N) – အသုံးပြုသူ အပြန်အလှန် ဆက်သွယ်မှု မလိုအပ်ပါ။
- နယ်ပယ် - ပြောင်းလဲထားသည် (C) – မူလအတိုင်းအတာထက် ကျော်လွန်သော အရင်းအမြစ်များကို သက်ရောက်မှုရှိသည်။
- လျှို့ဝှက်ထားမှု၊ သမာဓိ၊ ရရှိနိုင်မှု သက်ရောက်မှု- မြင့်မားသော (H) – လျှို့ဝှက်ထားနိုင်မှု၊ သမာဓိနှင့် ရရှိနိုင်မှုတို့ လုံးဝ ညှိနှိုင်းမရခြင်း။
NVD သည် CVSS ရမှတ် ၁၀.၀ ပေးခဲ့ပြီး အမြင့်ဆုံးပြင်းထန်မှုအဆင့်ကို ညွှန်ပြနေသည်။ ဤအားနည်းချက်၏ ကျယ်ပြန့်သောသဘောသဘာဝနှင့် အသုံးချရလွယ်ကူမှုပေါင်းစပ်ထားခြင်းကြောင့် ကမ္ဘာတစ်ဝှမ်းတွင် ပြန်လည်ပြုပြင်ရန်အတွက် ထိပ်တန်းဦးစားပေးဖြစ်လာခဲ့သည်။
CVE ရမှတ်ပေးရာတွင် ကြုံတွေ့ရသော စိန်ခေါ်မှုများနှင့် CVE လုံခြုံရေးအပေါ် ၎င်းတို့၏ သက်ရောက်မှုများ
ထိုစဉ်တွင် အဖြစ်များသော အားနည်းချက်များနှင့် ထိတွေ့မှုများ (CVE) စနစ်တစ်ခုကမ်းလှမ်းသည်။ standardအားနည်းချက်များကို ဖော်ထုတ်ပြီး ခြေရာခံရန် လုံလောက်သောနည်းလမ်းဖြင့် လုပ်ဆောင်နိုင်သော်လည်း၊ အန္တရာယ်များစီမံခန့်ခွဲရာတွင် ၎င်း၏ထိရောက်မှုကို ကန့်သတ်ချက်များစွာက ထိခိုက်စေပါသည်။
CVE-2021-44228 (Log4Shell) ဤစိန်ခေါ်မှုများကို သရုပ်ပြသည်-
- အမြတ်ထုတ်မှုဆိုင်ရာ အသေးစိတ်အချက်အလက် အကန့်အသတ်ရှိသည်- CVE-2021-44228 ထူးခြားသော အမှတ်အသားတစ်ခု ပေးစွမ်းသော်လည်း တိုက်ခိုက်သူများ ၎င်းကို မည်သို့ အသုံးချနိုင်သည်ဆိုသည့် အသေးစိတ်အချက်အလက်များ မရှိပါ။ ကျွမ်းကျင်သူများက ၎င်းကို အရေးကြီးသည်ဟု ယူဆကြသော်လည်း၊ CVE မှတ်တမ်းတွင် တိုက်ခိုက်သူများ အသုံးပြုသည့် တိကျသော နည်းလမ်းများ သို့မဟုတ် အားနည်းချက်ကို တိုးမြင့်စေသည့် သီးခြားဖွဲ့စည်းပုံများကို အပြည့်အဝ ရှင်းပြထားခြင်း မရှိပါ။ ဤကွာဟချက်သည် အဖွဲ့အစည်းများအား လက်တွေ့ကမ္ဘာရှိ အန္တရာယ်နှင့်ပတ်သက်၍ မသေချာမရေရာဖြစ်စေသည်။
- အစီရင်ခံခြင်းတွင် ပြောင်းလဲမှု- CVE မှတ်တမ်းများတွင် အကြောင်းအရာနှင့် အရည်အသွေး ကွဲပြားပါသည်။ အချို့မှာ CVE-2021-44228အသေးစိတ်ဖော်ပြချက်များနှင့် နည်းပညာဆိုင်ရာအချက်အလက်များကို ပေးဆောင်သော်လည်း အချို့မှာ တိုတောင်းခြင်း သို့မဟုတ် မပြည့်စုံခြင်းတို့ဖြစ်သည်။ ဤမညီညွတ်မှုသည် အဖွဲ့အစည်းများသည် CVE entry တစ်ခုတည်းအပေါ် အခြေခံ၍ အားနည်းချက်၏အန္တရာယ်ကို အကဲဖြတ်ရန်ကြိုးစားသည့်အခါ စိန်ခေါ်မှုတစ်ရပ်ဖြစ်သည်။
- အကြောင်းအရာနှင့် သက်ဆိုင်မှု မရှိခြင်း- CVE entries တွေကို a ကိုအသုံးပြုပါတယ် standardမတူညီသောပတ်ဝန်းကျင်များ၏ သီးခြားအခြေအနေကို ထင်ဟပ်မှုမရှိသော အရွယ်အစားသတ်မှတ်ထားသော ဖော်မတ်။ ဥပမာအားဖြင့်၊ CVE-2021-44228 ကုမ္ပဏီ၏ အခြေခံအဆောက်အအုံပေါ် မူတည်၍ စနစ်များကို ကွဲပြားစွာ သက်ရောက်မှုရှိသည်။ ဤမညီမျှမှုသည် CVE အသေးစိတ်အချက်အလက်များသည် သတ်မှတ်ထားသောပတ်ဝန်းကျင်နှင့် မကိုက်ညီပါက မတိကျသော အန္တရာယ်အကဲဖြတ်မှုများကို ဖြစ်ပေါ်စေသည်။
- ထုတ်ဖော်မှု နှောင့်နှေးခြင်း- အားနည်းချက်တစ်ခုကို ရှာဖွေတွေ့ရှိခြင်းနှင့် CVE ဒေတာဘေ့စ်ထဲသို့ ထည့်သွင်းခြင်းကြားတွင် မကြာခဏ နှောင့်နှေးမှု ရှိတတ်သည်။ ဤကွာဟချက်အတွင်း တိုက်ခိုက်သူများသည် အောက်ပါကဲ့သို့သော အားနည်းချက်များကို အခွင့်ကောင်းယူနိုင်သည်။ CVE-2021-44228 ၎င်းတို့ကို အများပြည်သူသိရှိလာခြင်းမပြုမီတွင် ဖော်ထုတ်ပြသခြင်းဖြင့် အသိပညာပေးခြင်းနှင့် ပြန်လည်ပြုပြင်ခြင်းတွင် နှောင့်နှေးမှုများကြောင့် အန္တရာယ်ကို တိုးမြင့်စေသည်။
- သိရှိထားသော အားနည်းချက်များကို အာရုံစိုက်ပါ- CVE မှတ်တမ်းများတွင် အများပြည်သူသိရှိစေရန် ထုတ်ဖော်ထားသော အားနည်းချက်များကိုသာ ဖော်ပြထားသောကြောင့် zero-day အားနည်းချက်များနှင့် ထုတ်ဖော်မထားသော ခြိမ်းခြောက်မှုများကို မတွေ့ရှိရပါ။ တစ်ခုတည်းကိုသာ အားကိုးအားထားပြုခြင်း CVE ဒေတာဘေ့စ်က စာရင်းမပြုစုရသေးသော ပေါ်ပေါက်လာသည့် အန္တရာယ်များကို အဖွဲ့အစည်းများအား ဖော်ထုတ်သည်။
- တင်သွင်းမှုများ၏ အရည်အသွေး မညီညွတ်ခြင်း- အရည်အသွေး CVE မှတ်တမ်းများသည် ရင်းမြစ်ပေါ် မူတည်၍ ကွဲပြားသည်။ အချို့မှာ၊ ဥပမာ CVE-2021-44228အသေးစိတ်အချက်အလက်များဖြင့် ပုံမှန်အပ်ဒိတ်များကို ရရှိသော်လည်း အချို့မှာ တည်ငြိမ်နေသောကြောင့် မညီညွတ်မှုများနှင့် အချက်အလက်များတွင် ကွာဟချက်များ ဖြစ်ပေါ်စေပါသည်။
- NVD ကြွယ်ဝမှု နောက်ကြောင်းမှတ်တမ်း- CVE ထုတ်ဝေပြီးသည့်တိုင် ၎င်းကို ချက်ချင်းအမှတ်ပေးမည်ဟု အာမမခံနိုင်ပါ။ ၂၀၂၄ မှ ၂၀၂၅ အထိ CVE ၅၄,၉၁၄ ခုသည် အပြည့်အဝခွဲခြမ်းစိတ်ဖြာမှုကို စောင့်ဆိုင်းနေသော NVD တန်းစီမှုတွင် ကျန်ရှိနေပါသည်။ ၂၀၂၆ ခုနှစ် ဧပြီလတွင် NIST သည် CVE များအတွက် ချက်ချင်းပိုမိုကောင်းမွန်အောင်သာ ဦးစားပေးမည်ဟု ကြေညာခဲ့သည်။ CISA ရဲ့ Known Exploited Vulnerabilities (KEV) ကတ်တလောက်၊ ဖက်ဒရယ်အစိုးရအတွင်း အသုံးပြုတဲ့ ဆော့ဖ်ဝဲနဲ့ Executive Order 14028 မှာ သတ်မှတ်ထားတဲ့ အရေးကြီးတဲ့ ဆော့ဖ်ဝဲတွေပါ။ ကျန်တာအားလုံးကို အကောင်းဆုံးကြိုးစားအားထုတ်မှုအပေါ် အခြေခံပြီး ပိုမိုကောင်းမွန်အောင် ပြုလုပ်ထားတာကြောင့် အဖွဲ့အစည်းအများစုက CVSS ရမှတ်ကို အလိုအပ်ဆုံးအချိန်မှာ ရရှိနိုင်မယ်လို့ မယူဆနိုင်တော့ပါဘူး။
EPSS: ဘက်စုံအားနည်းချက်စီမံခန့်ခွဲမှုအတွက် CVE လုံခြုံရေးကို မြှင့်တင်ခြင်း
CVE-2021-44228 ဘယ်မှာလဲဆိုတာကိုလည်း မီးမောင်းထိုးပြထားပါတယ် ဘုံအားနည်းချက် အမှတ်ပေးစနစ် (CVSS)ခိုင်မာသော်လည်း လိုအပ်ချက်များ ရှိနေသည်။ ဤအားနည်းချက်သည် ၏ အရေးပါမှုကို ပေါ်လွင်စေသည် Exploit Prediction Scoring System (EPSS).
EPS ဆိုတာ ဘာလဲ။
EPSS အားနည်းချက်များအတွက် အသုံးချမှုဖြစ်နိုင်ခြေကို ခန့်မှန်းရန် data-driven framework ကို အသုံးပြုသည် CVE-2021-44228 နောက် ၃၀ ရက်အတွင်း။ မတူဘဲ CVSSဖြစ်နိုင်ခြေရှိသော သက်ရောက်မှုကို တိုင်းတာသည့် EPSS သမိုင်းဝင်ဒေတာနှင့် လမ်းကြောင်းများအပေါ် အခြေခံ၍ အမြတ်ထုတ်မှုဖြစ်နိုင်ခြေကို ခန့်မှန်းသည်။
EPSS ဘာကြောင့် အရေးကြီးတာလဲ။
- မြှင့်တင်ထားသော ဦးစားပေးမှု- EPSS အဖွဲ့အစည်းများအား ပြင်းထန်မှုအပေါ်တွင်သာမက အသုံးချနိုင်ခြေအပေါ်တွင်လည်း အခြေခံ၍ အားနည်းချက်များကို ဦးစားပေးနိုင်စေပါသည်။ ဥပမာအားဖြင့်၊ လုံခြုံရေးအဖွဲ့များသည် သိရှိသောအခါ CVE-2021-44228 အမြတ်ထုတ်နိုင်ခြေ မြင့်မားသောကြောင့် ၎င်းတို့သည် ပြန်လည်ပြုပြင်ရေးလုပ်ဆောင်မှုများကို အလိုအပ်ဆုံးနေရာတွင် အာရုံစိုက်ကြသည်။
- ကြိုတင်ကာကွယ်မှု- EPSS လုံခြုံရေးအဖွဲ့များအနေဖြင့် အသုံးချခံရနိုင်ခြေရှိသော အားနည်းချက်များကို ကြိုတင်ကာကွယ်သည့် အရေးယူမှုများ ပြုလုပ်နိုင်စေပြီး၊ အောင်မြင်သော တိုက်ခိုက်မှုများ၏ အန္တရာယ်ကို လျှော့ချပေးပါသည်။
- ဆက်စပ် Decisအိုင်းယွန်းထုတ်လုပ်ခြင်း- EPSS နောက်ထပ်နောက်ခံအချက်အလက်ကို ပေးသည် CVSS တိုက်ခိုက်သူများ တက်ကြွစွာပစ်မှတ်ထားသော အားနည်းချက်များကို ဖော်ထုတ်ခြင်းကဲ့သို့သော အားနည်းချက်များကို ဖော်ထုတ်ခြင်းကဲ့သို့ တစ်ယောက်တည်း လွတ်သွားနိုင်သည်။ ၎င်းသည် ပိုမိုအသိပေးချက်ရှိပြီး မဟာဗျူဟာကျသော ညှိနှိုင်းဆောင်ရွက်မှုကို ဦးတည်စေသည်။cisအိုင်းယွန်းထုတ်လုပ်ခြင်း။
- အရင်းအမြစ် ပိုမိုကောင်းမွန်အောင် ပြုလုပ်ခြင်း- အရင်းအမြစ်အကန့်အသတ်ရှိသော အဖွဲ့အစည်းများအတွက်၊ EPSS အကြီးမားဆုံးခြိမ်းခြောက်မှုဖြစ်စေသော အားနည်းချက်များအတွက် ကြိုးပမ်းအားထုတ်မှုများကို ထိရောက်စွာခွဲဝေပေးရန် ကူညီပေးပြီး ပိုမိုထိရောက်သော ကာကွယ်ရေးဗျူဟာတစ်ခုကို သေချာစေသည်။
EPSS ၏ ကန့်သတ်ချက်များ
၎င်း၏ အားသာချက်များ၊ EPSS ကန့်သတ်ချက်များရှိသည်။ ၎င်းသည် လက်ရှိခြိမ်းခြောက်မှုအခင်းအကျင်းကို အမြဲတမ်းထင်ဟပ်မည်မဟုတ်သည့် သမိုင်းဝင်ဒေတာများကို အားကိုးသည်။ ရက် ၃၀ အတွင်း အမြတ်ထုတ်မှုကို ခန့်မှန်းခြင်းအပေါ် ရေတိုအာရုံစိုက်မှုသည် ရေရှည်ခြိမ်းခြောက်မှုများကို လျစ်လျူရှုနိုင်သည်။
EPSS တစ်ဦးချင်းပတ်ဝန်းကျင်၏ သီးခြားအခြေအနေကို ထည့်သွင်းစဉ်းစားခြင်းမရှိဘဲ အထွေထွေထိုးထွင်းသိမြင်မှုများကို ပေးစွမ်းသည်။ နောက်ဆုံးတွင်၊ ၎င်းသည် တိုက်ခိုက်မှုနည်းစနစ်များတွင် မြန်ဆန်သောပြောင်းလဲမှုများ သို့မဟုတ် မကြာသေးမီက ရှာဖွေတွေ့ရှိခဲ့သော အားနည်းချက်များကို မဖမ်းယူနိုင်ခဲ့သည့် အတိတ်က အသုံးချမှုပုံစံများပေါ်တွင် မူတည်ပါသည်။
အကောင်းဆုံး အားနည်းချက်စီမံခန့်ခွဲမှုအတွက် CVE နှင့် EPSS ကို ဟန်ချက်ညီစေခြင်း
အားနည်းချက်များကို ထိရောက်စွာ စီမံခန့်ခွဲရန်အတွက် အဖွဲ့အစည်းများသည် အားနည်းချက်နှစ်ခုလုံး၏ ကန့်သတ်ချက်များကို နားလည်ပြီး ကိုင်တွယ်ဖြေရှင်းရမည်။ CVSS နှင့် EPSSဤကိရိယာများကို ပေါင်းစပ်ခြင်းဖြင့် အားနည်းချက်ရှုခင်းကို ပိုမိုပြည့်စုံစွာမြင်တွေ့နိုင်စေပါသည်။ ဤချဉ်းကပ်မှုသည် ပြင်းထန်မှုနှင့် အသုံးချမှုဖြစ်နိုင်ခြေကို ဟန်ချက်ညီစေပြီး ပိုမိုကောင်းမွန်သော ဦးစားပေးမှု၊ သတင်းအချက်အလက်အပြည့်အစုံပါဝင်သော စီမံခန့်ခွဲမှုတို့ကို ဦးတည်စေသည်။cisအိုင်းယွန်းထုတ်လုပ်ခြင်းနှင့် ဆိုက်ဘာလုံခြုံရေးရလဒ်များ တိုးတက်ကောင်းမွန်လာခြင်း။
အရေးကြီးသော အားနည်းချက်များကို ဦးစားပေးခြင်းဆိုင်ရာ စိန်ခေါ်မှုကို ကိုင်တွယ်ဖြေရှင်းသည်
ဤဘလော့ဂ်တစ်လျှောက်တွင် CVE အမှတ်ပေးစနစ်၏ ရှုပ်ထွေးမှုများ၊ National Vulnerability Database (NVD) ၏ အရေးပါသော အခန်းကဏ္ဍနှင့် Exploit Prediction Scoring System (EPSS) ကဲ့သို့သောကိရိယာများသည် အသုံးချမှုဖြစ်နိုင်ခြေကို ခန့်မှန်းခြင်းဖြင့် အားနည်းချက်စီမံခန့်ခွဲမှုကို မည်သို့နက်ရှိုင်းစေသည်ကို ကျွန်ုပ်တို့ လေ့လာခဲ့ပါသည်။ သို့သော် အားနည်းချက်များကို ထိရောက်စွာစီမံခန့်ခွဲခြင်းသည် ဤသဘောတရားများကို နားလည်ရုံသာမက သင့်အဖွဲ့အစည်း၏ သီးခြားလုံခြုံရေးလိုအပ်ချက်များနှင့် လိုက်လျောညီထွေဖြစ်စေသော ပြည့်စုံသောချဉ်းကပ်မှုတစ်ခု လိုအပ်ပါသည်။
ခန့်မှန်းခြေအားဖြင့် မှ လူသိများသော အားနည်းချက် ၁၇၆,၀၀၀၁၉,၀၀၀ ကျော်သည် CVSS ရမှတ် ၉.၀ မှ ၁၀.၀ အထိ ရှိပြီး အရေးကြီးသောအန္တရာယ်များကို ညွှန်ပြနေသည်။ သို့သော် အများစု — ၇၇.၅% ခန့် — သည် ၄.၀ မှ ၈.၀ အလယ်အလတ်ရမှတ်အတွင်း ကျရောက်သည်။ ဤကျယ်ပြန့်သော ဖြန့်ဖြူးမှုသည် မည်သည့်အားနည်းချက်များကို ဦးစွာဖြေရှင်းရမည်ကို ဦးစားပေးခြင်းနှင့် ခိုင်မာသောကာကွယ်ရေးကို ထိန်းသိမ်းထားစဉ်တွင် အကန့်အသတ်ရှိသော အရင်းအမြစ်များဖြင့် မည်သို့လုပ်ဆောင်ရမည်ကို စိန်ခေါ်မှုကို မီးမောင်းထိုးပြသည်။
Xygeni ရဲ့ ဆော့ဖ်ဝဲ ဖွဲ့စည်းမှု ခွဲခြမ်းစိတ်ဖြာမှု (SCA) ဒီဖြေရှင်းချက်က CVE scoring ကို EPSS နဲ့ အခြား contextual tools တွေနဲ့ ပေါင်းစပ်ပြီး သင့်ရဲ့ vulnerability landscape ရဲ့ ပြီးပြည့်စုံတဲ့ ပုံရိပ်ကို ပေးစွမ်းခြင်းအားဖြင့် ဒီစိန်ခေါ်မှုကို ဖြေရှင်းပေးပါတယ်။ ကျွန်ုပ်တို့ရဲ့ ဖြေရှင်းချက်က သင့်ရဲ့ codebase ကို NPM၊ GitHub နဲ့ OWD အပါအဝင် ရင်းမြစ်များစွာမှာ သေချာစွာ scan ဖတ်ပေးတာကြောင့် သင်ဟာ လုံခြုံရေးခြိမ်းခြောက်မှုတွေကို လက်လွတ်မခံဘူးဆိုတာ သေချာစေပါတယ်။
Xygeni ရဲ့ ဘယ်လို SCA ဖြေရှင်းချက်သည် CVE ရမှတ်ပေးခြင်းကို လုပ်ဆောင်ချက်အဖြစ်သို့ ပြောင်းလဲပေးသည်
၂၀၂၅ ခုနှစ်တွင် ထုတ်ပြန်ခဲ့သော CVE ၄၈,၁၈၅ ခုအနက် ၃၈% ကို မြင့်မားသော သို့မဟုတ် အရေးကြီးသော ပြင်းထန်မှုအဆင့် သတ်မှတ်ခဲ့ပြီး ယခုနှစ်အတွက် ပျမ်းမျှ CVSS ရမှတ်မှာ ၆.၆၀ ဖြစ်သည်။ ၎င်းသည် အကန့်အသတ်ရှိသော ပြန်လည်ပြုပြင်မှုအရင်းအမြစ်များအတွက် ယှဉ်ပြိုင်နေသော “အရေးကြီးသော” နှင့် “မြင့်မားသော” တံဆိပ်များစွာဖြစ်ပြီး ၂၀၂၅ CVE များ၏ ၂၈% သာ NVD ကြွယ်ဝမှုအပြည့်အဝရရှိခဲ့သည့်အချက်ကို ထည့်သွင်းစဉ်းစားခြင်းမပြုမီဖြစ်သည်။
Xygeni ရဲ့ ဆော့ဖ်ဝဲ ဖွဲ့စည်းမှု ခွဲခြမ်းစိတ်ဖြာမှု (SCA) ဒီဖြေရှင်းချက်က CVE scoring ကို EPSS နဲ့ နောက်ထပ် contextual signal တွေကို ပေါင်းစပ်ခြင်းအားဖြင့် ဒီစိန်ခေါ်မှုကို ဖြေရှင်းပေးပြီး NVD က ပေးထားတဲ့ CVE ကို enrich လုပ်နေပြီဆိုတာ မခွဲခြားဘဲ သင့်ရဲ့ vulnerability landscape ရဲ့ ပြီးပြည့်စုံတဲ့ ပုံရိပ်ကို ပေးစွမ်းပါတယ်။ ဒါက သင့်ရဲ့ codebase ကို npm၊ GitHub နဲ့ အခြား open-source registry တွေမှာ scan ဖတ်ပေးတဲ့အတွက် ဘာမှ မသိလိုက်ဘဲ လွတ်ကျမသွားပါဘူး။
ဒါက သင့်ရဲ့ အားနည်းချက်စီမံခန့်ခွဲမှု မဟာဗျူဟာကို ဘယ်လိုဖြည့်စွက်ပေးလဲဆိုတာ ဒီမှာပါ။
- CVE အမှတ်ပေးစနစ် + EPSS ပေါင်းစည်းမှု။ ပြင်းထန်မှု (CVSS) နှင့် အသုံးချခံရနိုင်ခြေ (EPSS) ကို ပေါင်းစပ်ခြင်းဆိုသည်မှာ သင့်အဖွဲ့သည် စာရွက်ပေါ်တွင် အမှတ်အများဆုံးရရှိသည့်အရာများကိုသာမက သဘာဝတွင် အမှန်တကယ် အသုံးချခံနေရသည့်အရာကို ဦးစွာပြင်ဆင်ခြင်းဟု ဆိုလိုသည်။
- လက်လှမ်းမီနိုင်မှု ခွဲခြမ်းစိတ်ဖြာခြင်း။ Xygeni ဟာ “ဒီ CVE ဟာ သင့်ရဲ့ dependency tree မှာ ရှိနေပါတယ်” ဆိုတဲ့ အပေါ်မှာတင် ရပ်မသွားပါဘူး။ ဒါက သင့်ရဲ့ application မှာ vulnerable code path ကို တကယ်ရောက်ရှိနိုင်မလားဆိုတာကို ဆုံးဖြတ်ပေးပြီး noise ကို သိသိသာသာ လျှော့ချပေးပြီး exploitable risk မှာ remediation ကို အာရုံစိုက်စေပါတယ်။
- အခြေအနေနှင့် ဆက်စပ်သော အသိအမြင်။ အကြံပေးရင်းမြစ်များစွာနှင့် အမှတ်ပေးစနစ်များကို တစ်ပြိုင်နက်တည်း ရယူခြင်းဖြင့် Xygeni သည် တစ်မျိုးတည်းသော ပြင်းထန်မှုရမှတ်ကို အသုံးမပြုဘဲ သင့်အဖွဲ့အစည်း၏ သီးခြားပတ်ဝန်းကျင်နှင့် လိုက်လျောညီထွေဖြစ်အောင် ပြုလုပ်ပေးပါသည်။
- စဉ်ဆက်မပြတ် စောင့်ကြည့်ခြင်းနှင့် အချိန်နှင့်တပြေးညီ သတိပေးချက်များ။ CVE အသစ်များနှင့် EPSS ရမှတ်အသစ်များကို အဆက်မပြတ်ထုတ်ပြန်နေပါသည်။ Xygeni သည် အဆက်မပြတ်စောင့်ကြည့်နေသောကြောင့် မနေ့က ဦးစားပေးအဆင့်နိမ့်ပြီး ယနေ့တွင် တက်ကြွစွာအသုံးချခံရသည့် အားနည်းချက်ကို သတိမထားမိဘဲမနေပါ။
ရလဒ်: CVE အသစ်များ၏ သုံးပုံတစ်ပုံကျော်သည် မြင့်မားသော သို့မဟုတ် အရေးကြီးသည်ဟု အလံပြထားပြီးဖြစ်ပြီး NVD ကြွယ်ဝမှုသည် နှစ်စဉ် ပိုမိုနောက်ကျကျန်နေသောကြောင့် တွေ့ရှိချက်တိုင်းကို ကိုယ်တိုင်စစ်ဆေးခြင်းသည် လက်တွေ့မကျပါ။ Xygeni သည် သင့်အဖွဲ့အား သင့်ပတ်ဝန်းကျင်တွင် ပြင်းထန်ပြီး အမှန်တကယ် အသုံးချနိုင်သော အစိတ်အပိုင်းငယ်တစ်ခုကို အာရုံစိုက်ရန် ကူညီပေးပါသည်။
တစ်ဦး Demo ကိုတောင်းဆို or အခမဲ့တစ်ခုစတင်ပါ Xygeni က CVE scoring ကို ဦးစားပေး၊ လက်တွေ့လုပ်ဆောင်နိုင်သော အားနည်းချက်စီမံခန့်ခွဲမှု မဟာဗျူဟာအဖြစ် ဘယ်လိုပြောင်းလဲပေးလဲဆိုတာ ကြည့်ရှုရန်။

အမေးအဖြေများ
CVE၊ CVSS နဲ့ NVD တို့ရဲ့ ကွာခြားချက်က ဘာလဲ။
CVE ဆိုသည်မှာ သတ်မှတ်ထားသော အားနည်းချက်အတွက် ထူးခြားသော အမှတ်အသားတစ်ခုဖြစ်သည်။ CVSS (Common Vulnerability Scoring System) သည် ထိုအားနည်းချက်၏ ပြင်းထန်မှုကို 0 မှ 10 အထိ အဆင့်သတ်မှတ်ရန်အသုံးပြုသည့် အမှတ်ပေးစနစ်ဖြစ်သည်။ NVD (National Vulnerability Database) သည် NIST မှ ထိန်းသိမ်းထားသော repository ဖြစ်ပြီး CVE တစ်ခုချင်းစီကို ၎င်း၏ CVSS ရမှတ်၊ ဖော်ပြချက်များနှင့် ပြုပြင်မွမ်းမံခြင်းဆိုင်ရာ ရည်ညွှန်းချက်များဖြင့် ကြွယ်ဝစေသည်။
EPSS ဆိုတာဘာလဲ၊ CVSS နဲ့ ဘယ်လိုကွာခြားလဲ။
EPSS (Exploit Prediction Scoring System) သည် လက်တွေ့ကမ္ဘာ၏ အသုံးချမှုဒေတာအပေါ် အခြေခံ၍ နောက် ၃၀ ရက်အတွင်း အားနည်းချက်တစ်ခု အသုံးချခံရနိုင်ခြေကို ခန့်မှန်းတွက်ချက်သည်။ CVSS သည် အလားအလာကို တိုင်းတာသည်။ ပြင်းထန်မှု အသုံးချခံရပါက၊ EPSS သည် ဖြစ်နိုင်ခြေ အသုံးချမှု။ နှစ်ခုလုံးကို အတူတကွအသုံးပြုခြင်းသည် တစ်ခုခုကို တစ်ခုတည်းအသုံးပြုခြင်းထက် များစွာပိုမိုတိကျသော ဦးစားပေးမှုအချက်ပြမှုကို ပေးသည်။
ဘာလို့ အမြင့်မရတာလဲ CVSS ရမှတ်က အားနည်းချက်တစ်ခုကို ဦးစားပေးဖို့ လုံလောက်ပါသလား။
CVSS ရမှတ်သည် လက်တွေ့ကမ္ဘာအန္တရာယ်မဟုတ်ဘဲ သီအိုရီဆိုင်ရာပြင်းထန်မှုကို ထင်ဟပ်စေသည်။ သင်၏ ကုဒ်ဘေ့စ်တွင် မရောက်ရှိနိုင်သော သို့မဟုတ် တက်ကြွသောအသုံးချမှုမရှိကြောင်း သိရှိထားသော 9.8-ရမှတ်ပေးထားသော “အရေးကြီးသော” အားနည်းချက်သည် တိုက်ခိုက်သူများ လက်ရှိတွင် တက်ကြွစွာ အသုံးချနေသော “အလယ်အလတ်” အားနည်းချက်ထက် ဦးစားပေးမှုနည်းနိုင်သည်။ ထို့ကြောင့် CVSS ကို EPSS နှင့် reachability analysis နှင့် တွဲဖက်အသုံးပြုခြင်းသည် အရေးပါပါသည်။
နှစ်စဉ် CVE မည်မျှထုတ်ဝေသနည်း။
CVE ပမာဏသည် နှစ်စဉ် တည်ငြိမ်စွာ တိုးပွားလာခဲ့ပြီး အားနည်းချက်အသစ် ထောင်ပေါင်းများစွာကို နှစ်စဉ် ထုတ်ဖော်လျက်ရှိသည်။ ဤအတိုင်းအတာအရ၊ ကိုယ်တိုင်ခွဲခြားခြင်းသည် အဖွဲ့အစည်းအများစုအတွက် လက်တွေ့မကျပါ၊ ထို့ကြောင့် အလိုအလျောက်၊ နောက်ခံအခြေအနေကို သိရှိသော ဦးစားပေးမှု (CVSS + EPSS + reachability) သည် မရှိမဖြစ်လိုအပ်လာပါသည်။
CVE-2021-44228 (Log4Shell) ဆိုတာဘာလဲ၊ ဘာကြောင့် ဥပမာအနေနဲ့ အသုံးပြုတာလဲ။
Log4Shell သည် Apache Log4j 2 တွင်ရှိသော အရေးကြီးသော remote code execution vulnerability တစ်ခုဖြစ်ပြီး CVSS တွင် 10.0 (အများဆုံး) ရရှိထားသည်။ ၎င်းသည် network-based exploitability၊ privileges မလိုအပ်ခြင်းနှင့် user interaction မလိုအပ်ခြင်းတို့ကို ပေါင်းစပ်ထားသောကြောင့် သင်ကြားရေးဥပမာအဖြစ် ကျယ်ကျယ်ပြန့်ပြန့်အသုံးပြုကြပြီး CVSS framework အောက်တွင် "အရေးကြီးသော" သည် မည်သို့မည်ပုံရှိသည်ကို အတိအကျဖော်ပြသည်။
