तपाईंको API आक्रमण सतह हरेक pull request, र धेरैजसो API सुरक्षा उपकरणहरूले यसलाई लाइभ भएपछि र ट्राफिक लिँदा मात्र देख्छन्। Xygeni ले रिलीज हुनुभन्दा पहिले कोडमा प्रत्येक अन्त्य बिन्दु र यसको जोखिमहरू पत्ता लगाउँछ।
को रूपमा उपलब्ध छ Enterprise यसमा थप्नुहोस्
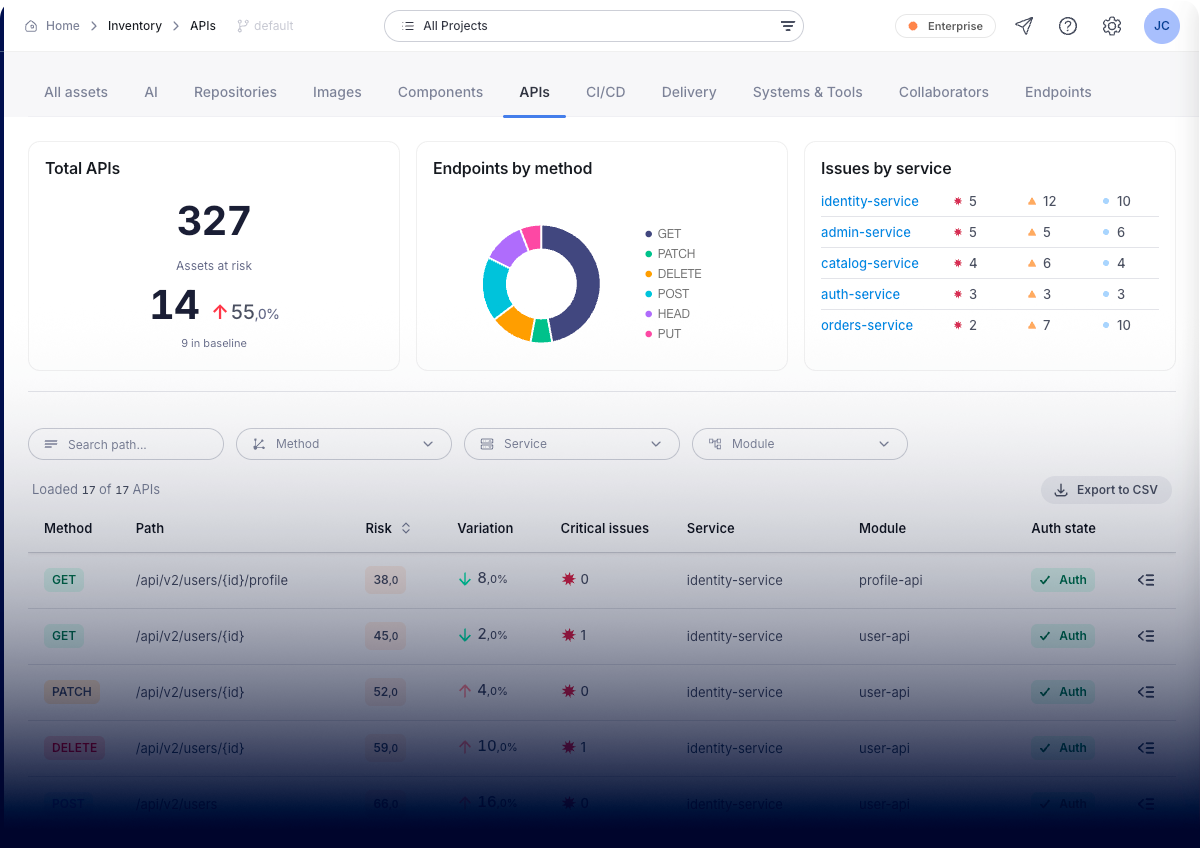
तपाईंको API आक्रमण सतह, म्याप गरिएको र श्रेणीबद्ध।
Xygeni ले तपाईंको API इन्भेन्टरी एप्लिकेसन सोर्स कोड र OpenAPI र Swagger लगायतका तपाईंको API स्पेसिफिकेशनहरूबाट बनाउँछ, ताकि तपाईंले पूर्ण सतह देख्न सक्नुहुन्छ: तपाईंको टोलीहरूले दस्तावेजीकरण गरेका अन्त्यबिन्दुहरू, र जुन कसैले गरेनन्।
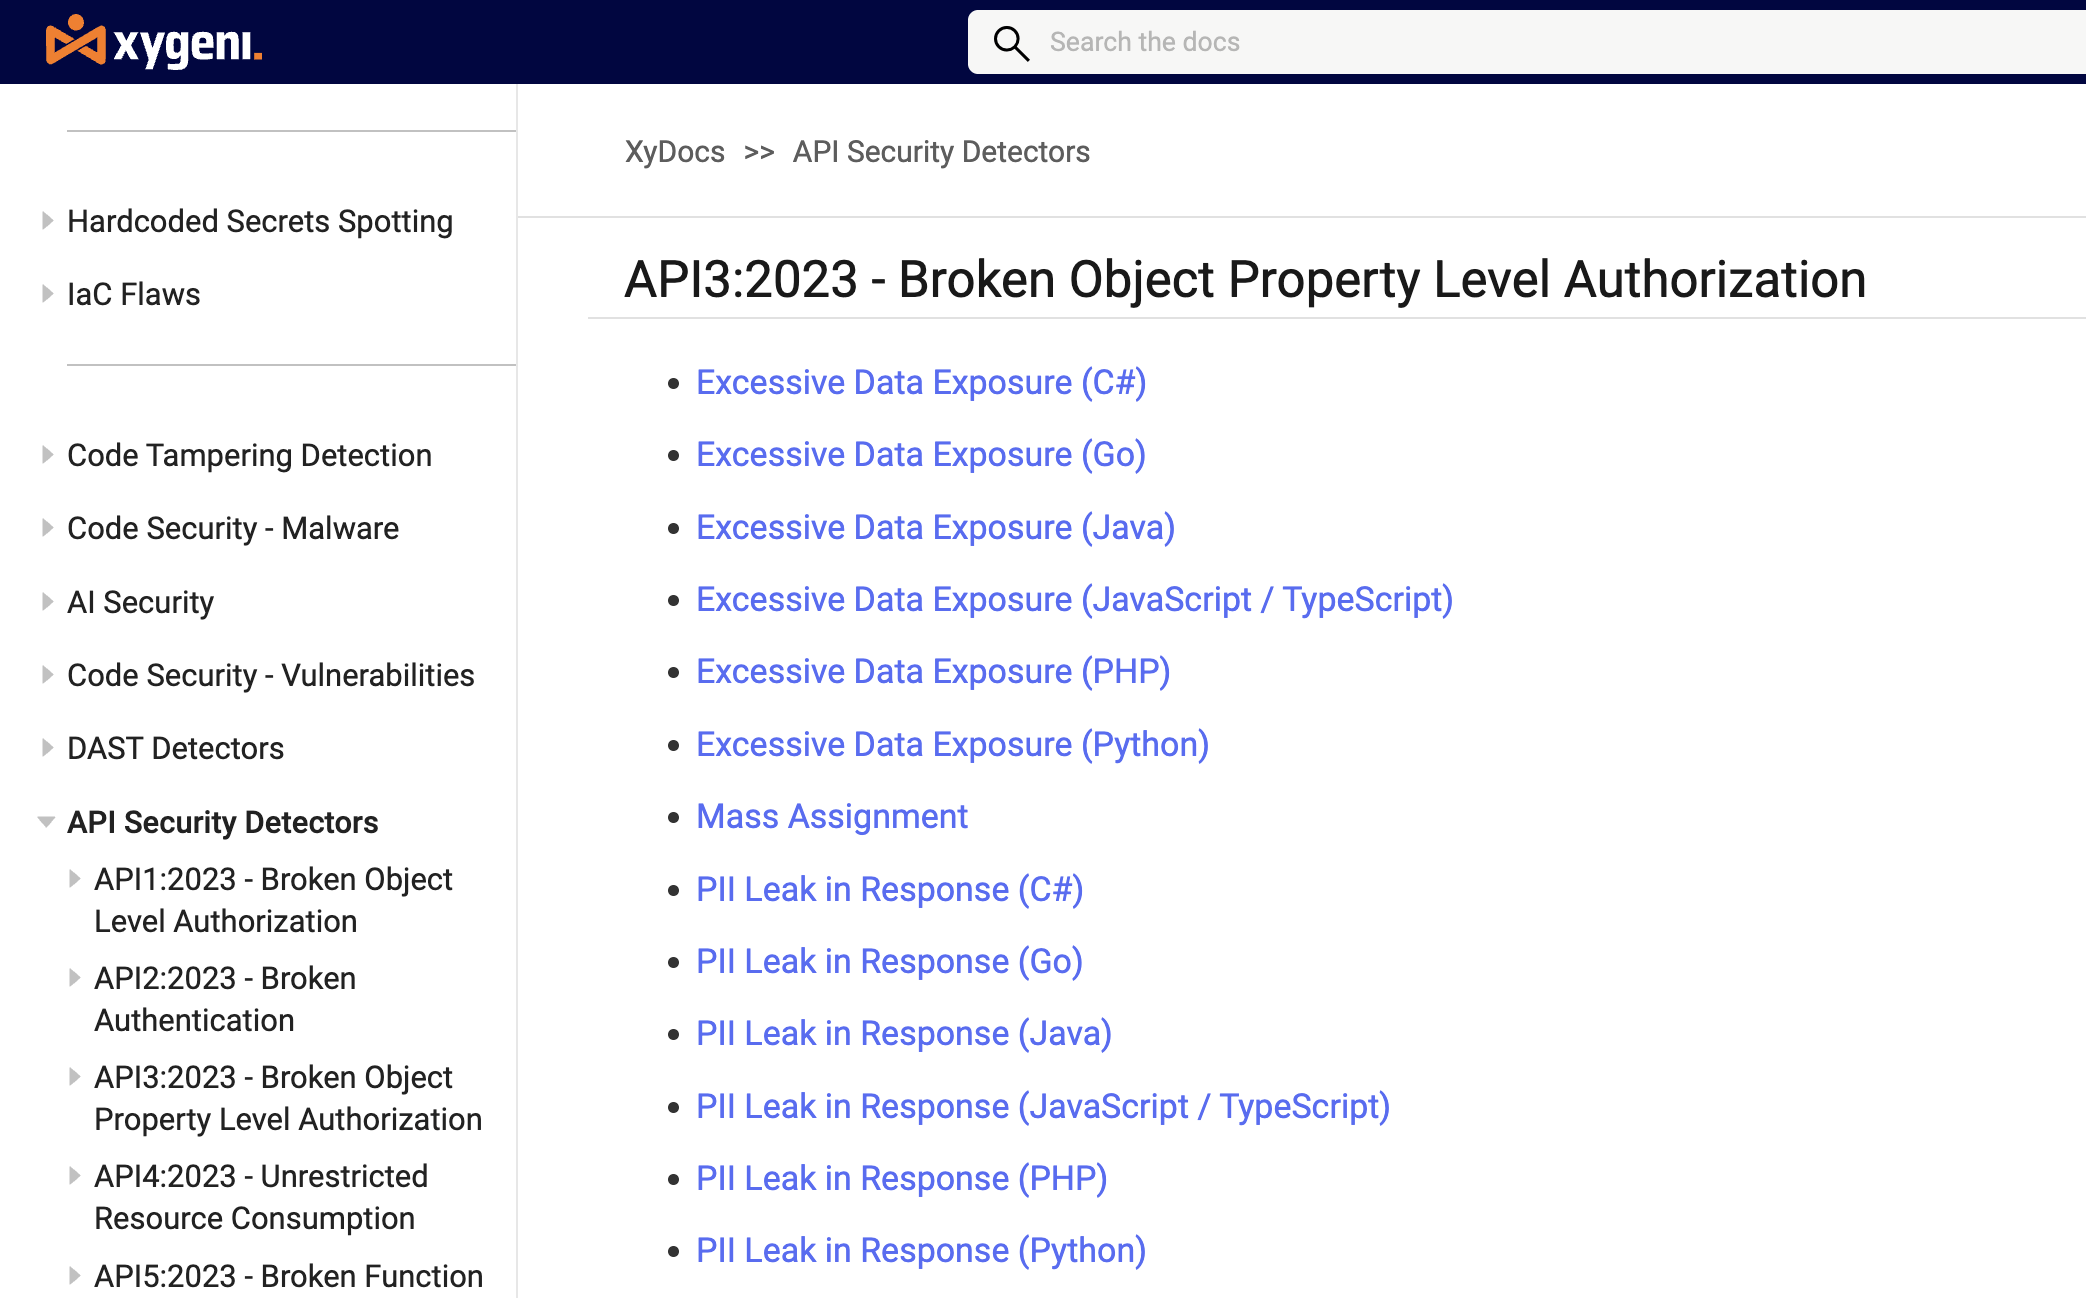
निष्कर्षहरू OWASP API सुरक्षा शीर्ष १० (२०२३) मा म्याप गरिएका छन्: टुटेको वस्तु र प्रकार्य स्तर प्राधिकरण, अप्रमाणित अन्त्य बिन्दुहरू, अत्यधिक डेटा एक्सपोजर, मास असाइनमेन्ट, JWT र CORS गलत कन्फिगरेसन, हराइरहेको दर सीमा, SSRF, र जोम्बी अन्त्य बिन्दुहरू।
प्रत्येक खोजले अन्तिम बिन्दुको प्रमाणीकरण अवस्था र यसले ह्यान्डल गर्ने डेटाको संवेदनशीलता बोक्छ, त्यसैले टोलीहरूले अविभाजित सूचीमा काम गर्नुको सट्टा आक्रमणकारीले वास्तवमा केमा पुग्न सक्छ भनेर निर्धारण गर्छन्।
उत्पादन अघि हरेक अन्तिम बिन्दु। हरेक जोखिम।
कुल API हरू, आधार रेखा विरुद्ध जोखिममा रहेका सम्पत्तिहरू, विधि अनुसार अन्त्यबिन्दुहरू, र सेवा अनुसार समस्याहरू। प्रत्येक अन्त्यबिन्दु यसको विधि, मार्ग, सेवा, मोड्युल, प्रमाणीकरण अवस्था, र जोखिम स्कोरको साथ सूचीबद्ध।
OWASP API सुरक्षा शीर्ष १० (२०२३) मा पत्ता लगाउने, त्यसैले निष्कर्षहरूले तपाईंको सुरक्षा टोली र तपाईंका लेखा परीक्षकहरूले पहिले नै प्रयोग गर्ने ढाँचा बोल्छ।
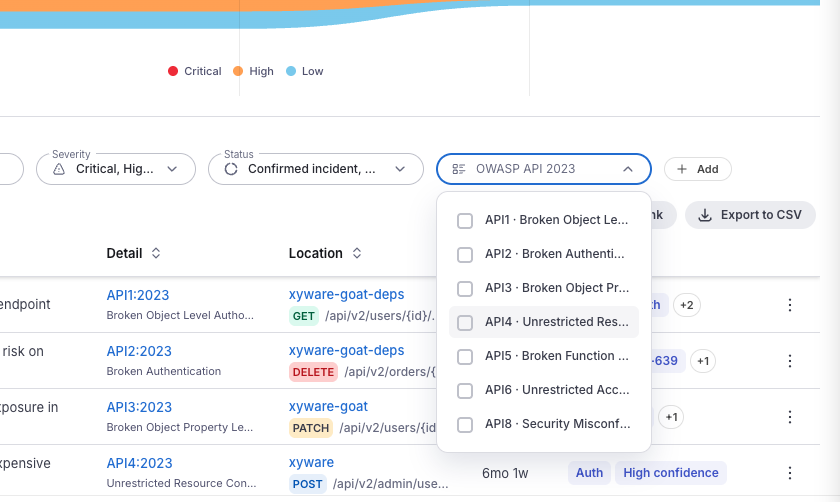
Xygeni ले प्रत्येक एन्डपोइन्टले ह्यान्डल गर्ने डेटालाई वर्गीकृत गर्दछ, प्यारामिटरहरू र प्रतिक्रियाहरू दुवैमा PII, PCI, र PHI लाई फ्ल्याग गर्दछ। व्यक्तिगत डेटा फिर्ता गर्ने अप्रमाणित एन्डपोइन्ट अनुमति दिने CORS हेडरको समस्या जस्तै होइन, र यो त्यस्तै देखिनु हुँदैन।
Xygeni ले कोड र तपाईंको API स्पेसिफिकेशन दुवै पढेको हुनाले, यसले तिनीहरू बीचको बहावलाई सतहमा ल्याउँछ: एन्डपोइन्टहरू कोडमा बस्छन् तर स्पेकबाट हराइरहेको छ, हटाइएका मार्गहरू अझै पहुँचयोग्य छन्, र कसैको स्वामित्वमा नभएका अनाथ एन्डपोइन्टहरू।
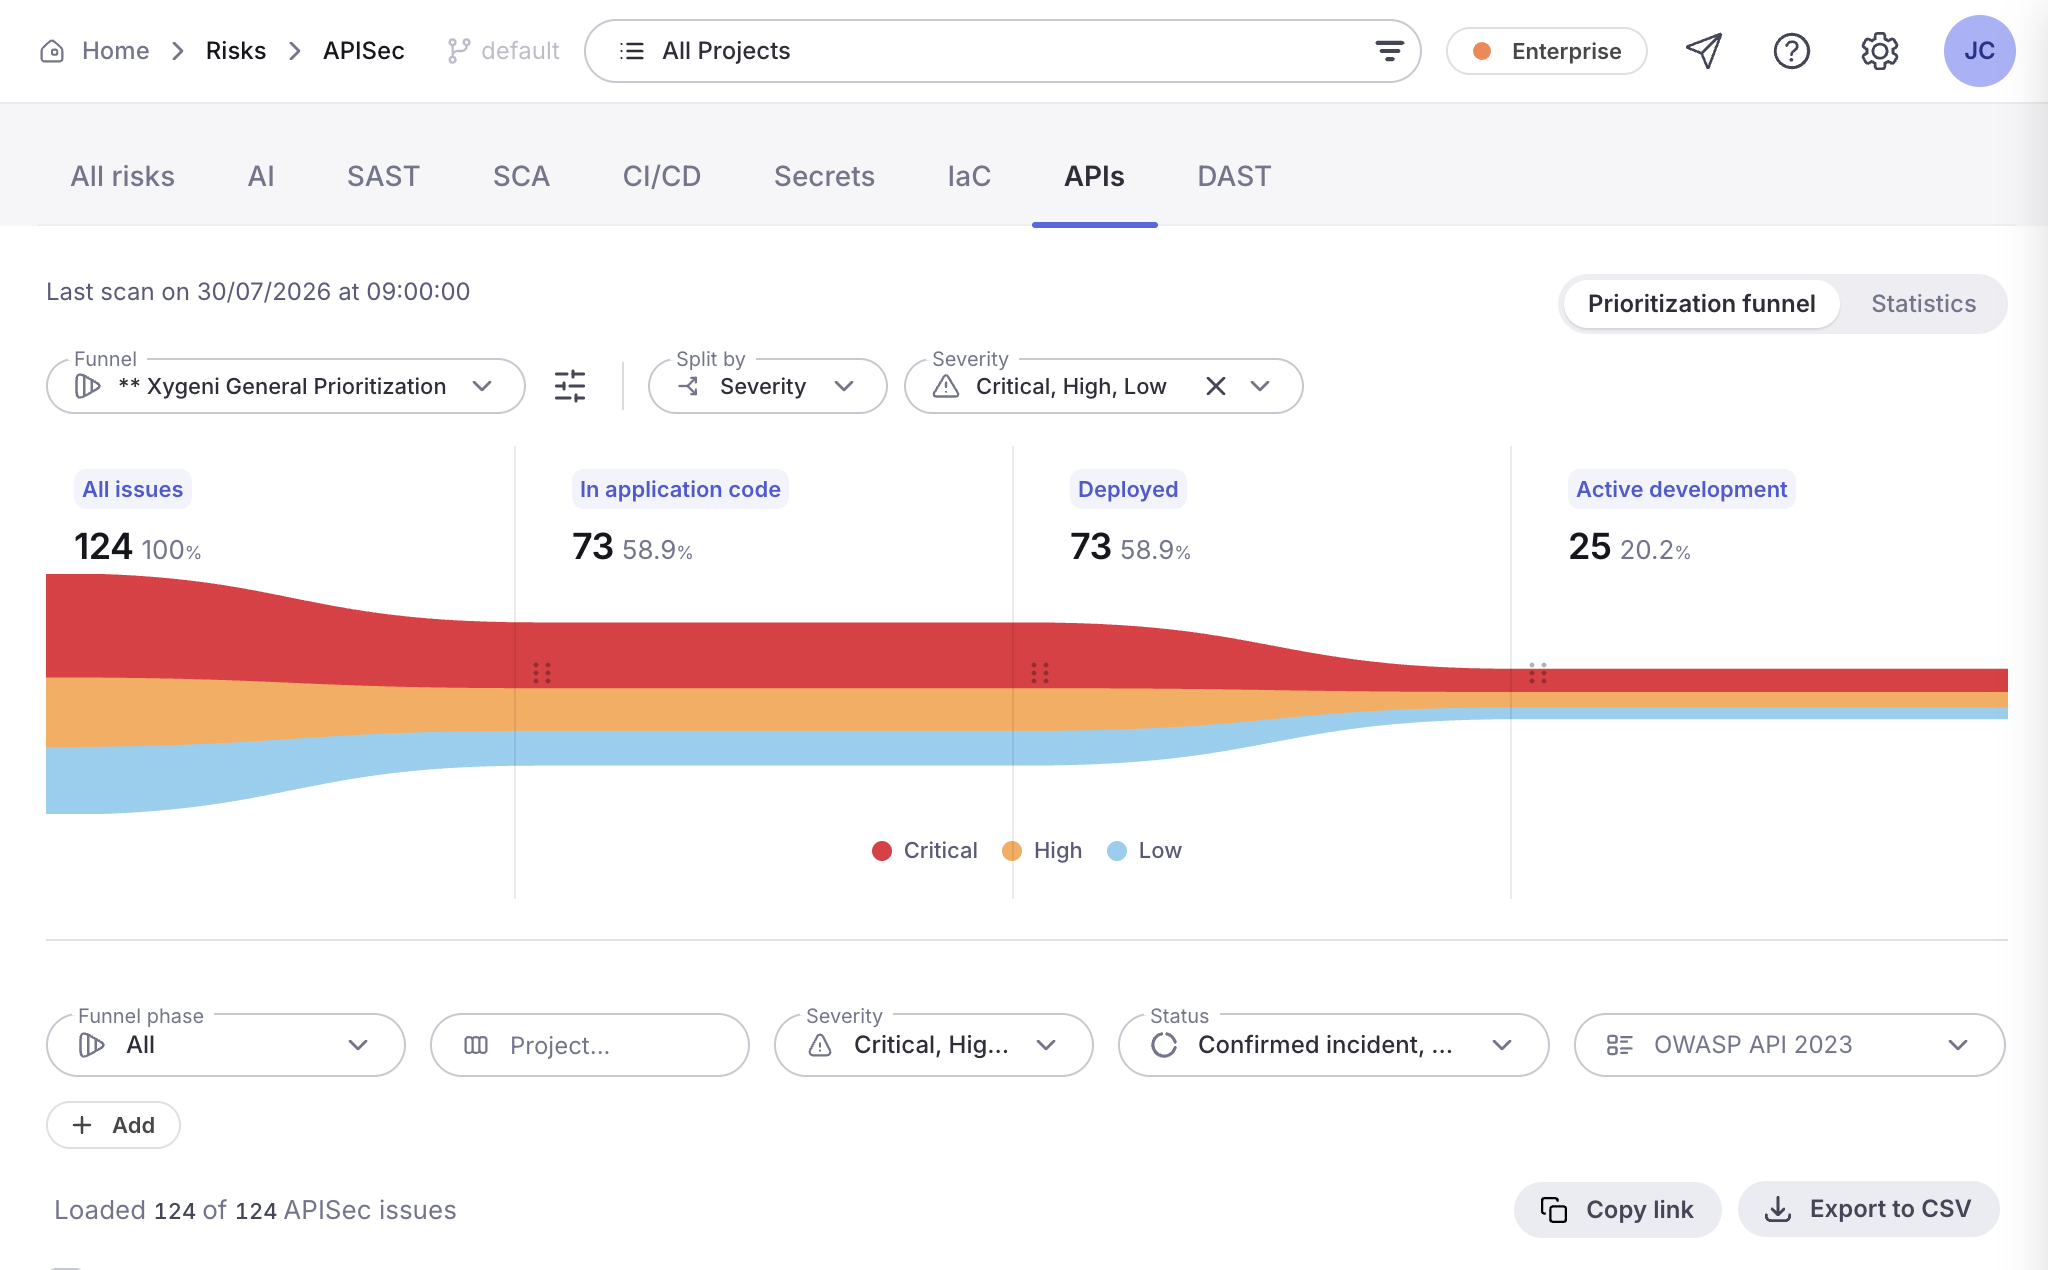
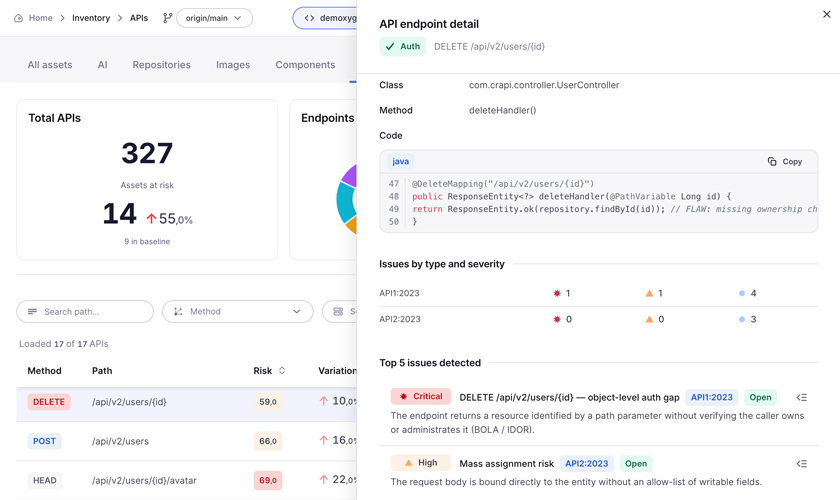
Xygeni ले एउटै अन्त्यबिन्दुमा निष्कर्षहरूलाई सहसम्बन्धित गर्दछ र जब तिनीहरू मिश्रित हुन्छन् तब गम्भीरता बढाउँछ। प्रतिक्रियामा PII चुहावट गम्भीर हुन्छ। कुनै प्रमाणीकरण आवश्यक नपर्ने अन्त्यबिन्दुमा PII चुहावट महत्त्वपूर्ण हुन्छ, र Xygeni ले त्यसो भन्छ।
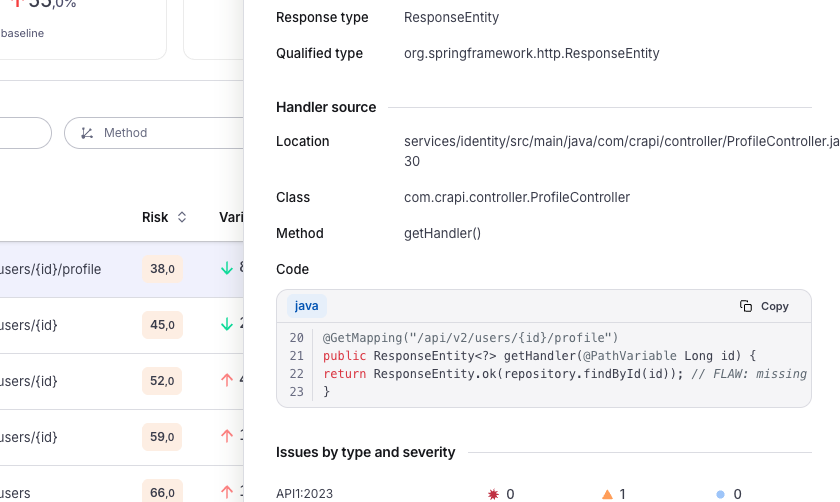
प्रत्येक खोजले सटीक ह्यान्डलरमा बिन्दु राख्छ: फाइल, वर्ग, विधि, र यसलाई प्रस्तुत गर्ने कोड, लाइनमा रहेको त्रुटि सहित। विकासकर्ताहरूले केही चीज पाउँछन् जुन उनीहरूले समाधान गर्न सक्छन्, टिकट होइन जुन उनीहरूले पहिले अनुसन्धान गर्नुपर्छ।
उत्पादनमा पुग्नु अघि कोडमा रहेका API जोखिमहरू फेला पार्नुहोस् र समाधान गर्नुहोस्।
रनटाइम एपीआई सुरक्षाले तपाईंलाई ट्राफिक सेवा दिइसकेपछि एन्डपोइन्ट खुलासा भएको बताउँछ। जाइजेनीले यसलाई कोडमा फेला पार्छ, pull request, यसलाई मर्मत गर्दा अझै पनि एक खर्च लाग्छ commit.
API सुरक्षा छेउमा बस्छ SAST, SCA, रहस्य, IaC, र DAST एउटै प्लेटफर्ममा, त्यसैले तपाईंको API जोखिम तपाईंको बाँकी अनुप्रयोग जोखिमसँग रहन्छ यसको आफ्नै भएको छुट्टै उपकरणको सट्टा। login.
स्थिर। तैनाती गर्नु अघि एक्सपोजरहरू पत्ता लगाउन Xygeni ले तपाईंको अनुप्रयोग कोड र API विशिष्टताहरूको विश्लेषण गर्दछ। चलिरहेको अनुप्रयोगको रनटाइम परीक्षणको लागि, Xygeni DAST ले त्यसलाई समेट्छ, र दुई सँगै काम गर्छन्।
दुई स्रोतहरूबाट: तपाईंको एप्लिकेसन सोर्स कोड, र तपाईंको एपीआई स्पेसिफिकेशनहरू, जसमा ओपनएपीआई र स्वागर समावेश छन्। दुवै पढ्नाले जाइजेनीलाई कागजात नगरिएका र अनाथ अन्त्य बिन्दुहरू सतहमा ल्याउन मद्दत गर्छ।
OWASP API सुरक्षा शीर्ष १० (२०२३) मा जोखिमहरू, जसमा भाँचिएको वस्तु स्तर प्राधिकरण (BOLA), भाँचिएको प्रकार्य स्तर प्राधिकरण (BFLA), अप्रमाणित अन्त्य बिन्दुहरू, अत्यधिक डेटा एक्सपोजर, मास असाइनमेन्ट, JWT र CORS गलत कन्फिगरेसन, हराइरहेको दर सीमा, SSRF, र जोम्बी अन्त्य बिन्दुहरू समावेश छन्।
हो। Xygeni ले अन्तिम बिन्दु प्यारामिटरहरू र प्रतिक्रियाहरूमा PII, PCI, र PHI लाई फ्ल्याग गर्छ, र वास्तविक एक्सपोजरद्वारा निष्कर्षहरूलाई श्रेणीबद्ध गर्न प्रयोग गर्छ।
हो। वृद्धिशील स्क्यानिङले परिवर्तन भएका अन्त्यबिन्दुहरूको मात्र विश्लेषण गर्छ, र यसले उत्पादन गर्ने म्यानिफेस्टले पछिल्ला DAST स्क्यानलाई ती नै अन्त्यबिन्दुहरूमा केन्द्रित गर्न सक्छ।
अहँ। स्क्यानहरू तपाईंको आफ्नै पूर्वाधारमा चल्छन्। परिणामहरू मात्र अपलोड गरिन्छन्, ट्रान्जिटमा र आराम गर्दा सुरक्षित गरिन्छन्।
यो एक को रूपमा उपलब्ध छ Enterprise एड-अन। हामीसँग कुरा गर्नुहोस् र हामी तपाईंसँग यसको दायरा बढाउनेछौं।
Xygeni All-In-One AppSec प्लेटफर्मको साथ
Xygeni All-In-One AppSec प्लेटफर्मको साथ
