






दुर्भावनापूर्ण कोड आज सफ्टवेयर टोलीहरूले सामना गर्ने सबैभन्दा गोप्य र सबैभन्दा हानिकारक खतराहरू मध्ये एक हो। यो सधैं ठूलो स्वरमा प्रवेश गर्दैन—कहिलेकाहीं, यो चुपचाप तपाईंको pipeline खुला-स्रोत निर्भरता वा गलत कन्फिगर गरिएको CI कार्य मार्फत। त्यसैले, दुर्भावनापूर्ण कोडले कसरी क्षति पुर्याउन सक्छ?, र तलका मध्ये कुनले दुर्भावनापूर्ण कोड आक्रमणलाई संकेत गर्न सक्छ? थप महत्त्वपूर्ण कुरा, दुर्भावनापूर्ण कोडले कसरी क्षति पुर्याउन सक्छ? उत्पादनमा आउनुभन्दा पहिले?
यो गाइडले तपाईंलाई आज लागू गर्न सकिने वास्तविक-विश्वका केसहरू, चेतावनी संकेतहरू, र स्मार्ट न्यूनीकरण रणनीतिहरूको बारेमा मार्गदर्शन गर्दछ।
जाइगेनी शब्दावली
दुर्भावनापूर्ण कोड भनेको के हो?
प्रणाली, डेटा, वा सफ्टवेयर प्रक्रियाहरूलाई हानि पुर्याउन, शोषण गर्न वा सम्झौता गर्न जानाजानी लेखिएको कोड - प्रायः प्रमाणहरू चोरेर, पछाडिको ढोका इन्जेक्ट गरेर, वा अनुप्रयोग व्यवहारमा बाधा पुर्याएर। यो स्रोत कोड, तेस्रो-पक्ष प्याकेजहरू, वा CI/CD pipelines.
दुर्भावनापूर्ण कोडले कसरी क्षति पुर्याउन सक्छ? वास्तविक-विश्व उदाहरणहरूको साथ गहिरो डुबकी
सुरक्षित सफ्टवेयर आपूर्ति श्रृंखला निर्माण गर्न दुर्भावनापूर्ण कोडले कसरी क्षति पुर्याउन सक्छ भनेर बुझ्नु महत्वपूर्ण छ। आजको CI/CD इकोसिस्टम, दुर्भावनापूर्ण कोडले गर्न सक्छ:
१. गोप्य कुराहरूको निष्कासन - कसरी दुर्भावनापूर्ण कोडले प्रमाणपत्र चुहावट निम्त्याउँछ
के हुन्छ: आक्रमणकारीहरूले कोड, कन्फिग फाइलहरू, वा निर्माण वातावरणमा भण्डारण गरिएका संवेदनशील डेटा - जस्तै API कुञ्जीहरू, टोकनहरू, वा पासवर्डहरू - चोर्छन्।
यो किन खतरनाक छ?: यसले क्लाउड अधिग्रहण, डाटाबेस पहुँच, र आपूर्ति श्रृंखला सम्झौताको ढोका खोल्छ।
वास्तविक केस: जार्कास्टिलर PyPI प्याकेजहरूमा रहेको मालवेयरले नक्कली विकासकर्ता उपकरणहरू मार्फत गोप्य कुराहरू बाहिर निकाल्यो।
अर्को शब्दमा भन्नुपर्दा, यस प्रकारको आक्रमणले के भएको छ भनेर कसैलाई थाहा हुनु अघि नै पहुँच प्रमाणहरू सङ्कलन गर्न विश्वास र सुविधाको फाइदा उठाउँछ।
२. ब्याकडोर वा रुटकिटहरू इन्जेक्सन गर्ने
के हुन्छ: कोडमा आक्रमणकारीहरूले पछि प्रयोग गर्न सक्ने निरन्तर, लुकेका प्रविष्टि बिन्दुहरू समावेश छन्—तपाईंलाई खतरा हराएको लागेपछि पनि।
यो किन खतरनाक छ?: यसले फायरवालहरूलाई बाइपास गर्छ र दीर्घकालीन पहुँच प्रदान गर्दछ।
वास्तविक केस: द XZ Utils ब्याकडोर लिनक्स प्रणालीहरूमा इम्बेड गरिएकोले आक्रमणकारीहरूलाई कुनै प्रमाण बिना नै SSH पहुँच दियो।
यसबाहेक, यो घटनाले सामाजिक इन्जिनियरिङ र भित्री खतराले कसरी उत्कृष्ट कोड समीक्षा प्रक्रियाहरूलाई पनि बाइपास गर्न सक्छ भन्ने कुरालाई जोड दिन्छ।
३. मौन तर्क परिवर्तनहरू - कसरी दुर्भावनापूर्ण कोडले तपाईंको एपलाई बाधा पुर्याउन सक्छ?
के हुन्छ: कसरी मालिसियस कोडले क्षति पुर्याउन सक्छ भन्ने अर्को उदाहरण व्यावसायिक तर्कमा सूक्ष्म परिवर्तनहरू मार्फत हो - प्रमाणीकरण छोड्ने वा सुरक्षा जाँचहरूलाई कमजोर बनाउने।
यो किन खतरनाक छ?: यी परिवर्तनहरू प्रायः विकासकर्ताहरूलाई अदृश्य हुन्छन् तर उत्पादनमा विनाशकारी हुन्छन्।
वास्तविक केस: NPM मा UAParser.js क्रिप्टो माइनरहरू स्थापना गर्न अपहरण गरिएको थियो, जसले गर्दा यसले हुड मुनि कोड कार्यान्वयन गर्ने तरिका परिवर्तन भयो।
फलस्वरूप, विश्वसनीय पुस्तकालयहरूमा साना तार्किक परिवर्तनहरूले पनि प्रमुख सुरक्षा खाडलहरू सिर्जना गर्न सक्छन्।
४. खुला स्रोत प्याकेज ट्रस्टको शोषण
के हुन्छ: यसरी गर्न सकिन्छ दुर्भावनापूर्ण कोडले क्षति मापन मा। दुर्भावनापूर्ण तत्वहरूले नक्कली वा अपहरण गरिएका प्याकेजहरू प्रकाशित गर्छन् जुन वैध देखिन्छन्—र विकासकर्ताहरूले अनजानमा तिनीहरूलाई स्थापना गर्छन्।
यो किन खतरनाक छ?: यी आक्रमणहरू तीव्र गतिमा हुन्छन्, जसले हजारौं एपहरूलाई असर गर्छ।
वास्तविक केस: टाइपोस्क्वाटिङ अभियानमा २८० भन्दा बढी दुर्भावनापूर्ण NPM प्याकेजहरू प्रयोग गरिएको थियो जसले ट्राफिकलाई फनेल गर्यो इथेरियम स्मार्ट अनुबंधहरू।
फलस्वरूप, यसले वास्तविक-समय रजिस्ट्री स्क्यानिङ र प्याकेज प्रतिष्ठा प्रणालीहरूको लागि महत्वपूर्ण आवश्यकता देखाउँछ।
५. डेटा मेटाउने वा भ्रष्ट पार्ने
के हुन्छ: फाइलहरू मेटाइन्छ, लगहरू मेटाइन्छ, र डाटाबेसहरू ट्रेसहरू लुकाउन वा अराजकता निम्त्याउन रद्दीको टोकरीमा फालिन्छन्।
यो किन खतरनाक छ?: यो पूर्ण विनाश हो—कुनै फिरौती छैन, कुनै सन्देश छैन—केवल डाउनटाइम र डेटा हानि।
वास्तविक केस: हर्मेटिकवाइपर मालवेयर नक्कली सफ्टवेयर अपडेटर प्रयोग गरेर युक्रेनमा प्रणालीहरू मेटाइयो।
जोड दिनुपर्दा, विनाशकारी आक्रमणहरू केवल सैद्धान्तिक मात्र होइनन् - तिनीहरू आधुनिक साइबर युद्धको अंश हुन्।
६. प्रमुख सेवाहरू असक्षम पार्ने (सेवा अस्वीकार गर्ने)
के हुन्छ: कोडले स्रोतहरू खपत गर्छ वा तर्क बम, पुनरावृत्ति लूप, वा विकृत इनपुटहरू प्रयोग गरेर प्रणालीहरू क्र्यास गर्छ।
यो किन खतरनाक छ?: यसले व्यस्त समयमा सेवाहरू बन्द गर्छ—वा गहिरो आक्रमण लुकाउँछ।
वास्तविक केस: Log4Shell शोषणहरूमा DoS भेरियन्टहरू समावेश थिए जसले जाभा एपहरू तुरुन्तै क्र्यास गर्थे।
त्यसकारण, आजको वास्तुकलामा सर्किट ब्रेकरहरू र रनटाइम अनुगमन लागू गर्नु आवश्यक छ।
TL;DR - दुर्भावनापूर्ण कोडले कसरी क्षति पुर्याउन सक्छ?
- संवेदनशील डेटा एक्सफिल्ट्रेट गर्नुहोस् - कोड वा वातावरणबाट पासवर्ड, टोकन र प्रमाणपत्रहरू चोरी गर्नुहोस्
- प्रणाली व्यवहार परिवर्तन गर्नुहोस् - चुपचाप एप तर्क परिवर्तन गर्नुहोस्, प्रमाणीकरण बाइपास गर्नुहोस्, वा सुरक्षा नियन्त्रणहरू असक्षम गर्नुहोस्
- अपहरण निर्माण pipelines - कलाकृतिहरूमा मालवेयर इन्जेक्ट गर्नुहोस् वा CI/CD प्रक्रियाहरू
- पछाडिको ढोकाबाट सुरुवात गर्नुहोस् - पत्ता लागेपछि पनि गोप्य पहुँच कायम राख्नुहोस्
- उपलब्धता नष्ट गर्नुहोस् - उत्पादनमा क्र्यास वा सेवा अस्वीकार ट्रिगर गर्नुहोस्
तलका मध्ये कुनले दुर्भावनापूर्ण कोड आक्रमणलाई संकेत गर्न सक्छ?
अब तपाईंले बुझ्नुभएको छ कि कसरी दुर्भावनापूर्ण कोडले क्षति पुर्याउन सक्छ, यहाँ निम्न मध्ये कुनले तपाईंको वातावरणमा दुर्भावनापूर्ण कोड आक्रमणलाई संकेत गर्न सक्छ:
१. अचानक वा शंकास्पद फाइल परिमार्जनहरू
- CODEOWNERS, .env, वा शेल स्क्रिप्टहरूमा परिवर्तनहरू
- संशोधन, commitनयाँ वा अविश्वसनीय प्रयोगकर्ताहरू द्वारा टेड गरिएको
- अचानक, परीक्षण फाइलहरूले फरक व्यवहार गर्न थाले।
२. अप्रत्याशित प्याकेज वा निर्भरता परिवर्तनहरू
- छलफल बिना ट्रान्जिटिभ वा नयाँ थपिएको निर्भरताहरू
- package.json वा pom.xml मा अनौठो संस्करणको समस्या
- तारा चिन्ह वा कागजात बिनाका प्याकेजहरू
उदाहरणको लागि, आक्रमणकारीहरूले प्रायः धेरै नक्कली पुस्तकालयहरू जारी गर्छन् र बाँकी काम गर्न टाइपो वा स्वत: पूर्णताको लागि पर्खन्छन्।
3. Commit वा योगदानकर्ता विसंगतिहरू
- महत्वपूर्ण परिवर्तनहरू अगाडि बढाइरहेका अपरिचित योगदानकर्ताहरू
- जबरजस्ती धकेलिएको commitइतिहास मेटाउँदै
- CI/CD अनौठो घण्टामा वा अज्ञात IP हरूबाट चलिरहेको
अझ के भने, यी विशेष गरी OSS परियोजनाहरूमा जोखिमपूर्ण हुन्छन् जहाँ जो कोहीले पनि फोर्क गर्न, परिमार्जन गर्न र पेश गर्न सक्छन् pull request.
4. CI/CD निर्माण Pipeline रातो झण्डाहरू
- PR विवरण बिना नै नयाँ निर्माण चरणहरू सम्मिलित गरियो
- लगहरूमा प्लेनटेक्स्टको रूपमा पास गरिएका प्रमाणहरू
- अप्रत्याशित परीक्षण असफलताहरू
अर्कोतर्फ, प्रारम्भिक विकासमा यी सामान्य हुन सक्छन् - तर यदि तिनीहरूको उचित समीक्षा र दस्तावेजीकरण गरिएको छ भने मात्र।
५. गोप्य कुरा वा प्रमाणहरू चुहावट हुनु
- Git इतिहासले कुञ्जी वा टोकनहरू प्रकट गर्दछ
- डिबगिङ लग वा परीक्षण डम्पहरूमा गोप्य कुराहरू देखा पर्छन्
लाइभ हुनुभन्दा पहिले, गोप्य स्क्यानिङ प्रत्येकको भाग हो भनी सुनिश्चित गर्नुहोस् commit र जनसम्पर्क कार्यप्रवाह।
TL;DR - निम्न मध्ये कुनले दुर्भावनापूर्ण कोड आक्रमणलाई संकेत गर्न सक्छ?
- कुञ्जी फाइलहरूमा अप्रत्याशित परिवर्तनहरू -
CODEOWNERS,Dockerfileवा.envअचानक परिवर्तन गरिएका फाइलहरू - असामान्य CI/CD pipeline गतिविधि - नयाँ वा परिमार्जित निर्माण चरणहरू, स्क्रिप्टहरू, वा कार्य व्यवहार
- अज्ञात commit लेखकहरू – उच्च-विशेषाधिकार वा समीक्षा नगरिएका परिवर्तनहरूलाई अगाडि बढाउँदै नयाँ योगदानकर्ताहरू
- शंकास्पद खुला स्रोत प्याकेजहरू - हालसालै प्रकाशित वा प्रयोगमा रहेको खराब मर्मत गरिएको निर्भरताहरू
- संस्करण नियन्त्रणमा रहस्यहरू एक्सपोजर - API कुञ्जीहरू, टोकनहरू, वा प्रमाणहरू commitगल्तीले भयो
- असामान्य भण्डार पहुँच - अनियमित loginभूमिका परिवर्तन, वा योगदानकर्ता विसंगतिहरू
क्षति रोक्नुहोस्: तपाईंको सफ्टवेयर आपूर्ति श्रृंखलामा दुर्भावनापूर्ण कोड कसरी रोक्ने
खुशीको खबर? यो लडाइँमा तपाईं एक्लो हुनुहुन्न।
जाइगेनी तपाईंको टोलीलाई उत्पादनमा पुग्नु अघि नै दुर्भावनापूर्ण कोड खतराहरू पत्ता लगाउन, रोक्न र पुन: प्राप्ति गर्न आवश्यक पर्ने एकीकृत उपकरणहरू दिन्छ। आक्रमणहरू जटिलता र स्केलमा विकसित हुँदै जाँदा, छरिएका सुरक्षा उपकरणहरू कम हुन्छन्। तपाईंलाई सफ्टवेयर विकास जीवनचक्रको प्रत्येक चरणमा सम्मिलित एकीकृत सुरक्षा चाहिन्छ।
त्यहीँबाट Xygeni आउँछ—तपाईंको कोड सुरक्षित गर्न निर्मित, pipeline, र एउटै प्लेटफर्मबाट खुला स्रोत कम्पोनेन्टहरू।
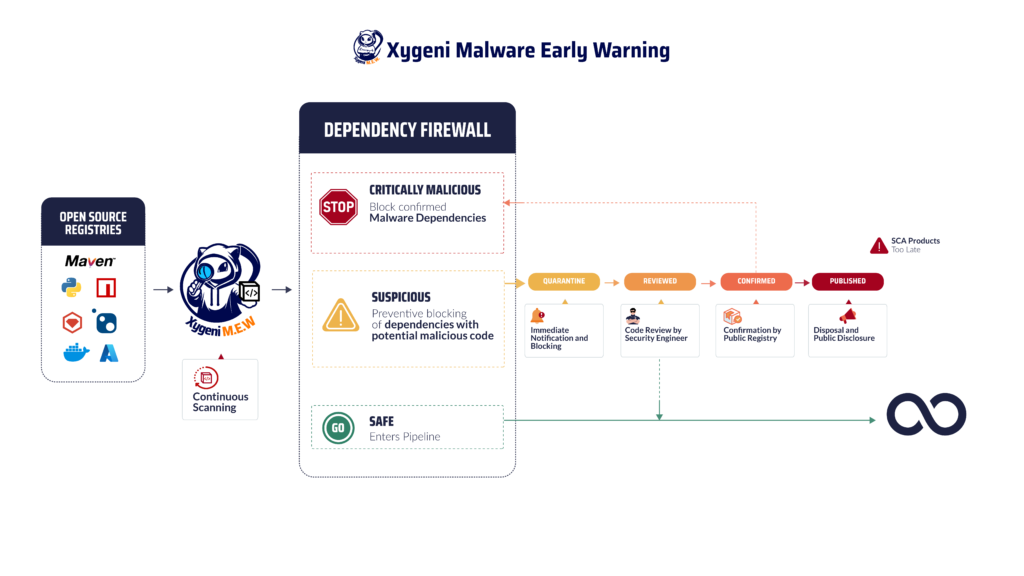
Xygeni ले तपाईंलाई अगाडि रहन कसरी मद्दत गर्छ भन्ने कुरा यहाँ छ:
- वास्तविक-समय विसंगति पत्ता लगाउने
शंकास्पद फाइल परिवर्तनहरू, योगदानकर्ता व्यवहार, र pipeline घट्ने बित्तिकै बहन्छन्। - गोप्य सुरक्षा
गोप्य कुराहरूलाई तपाईंको भण्डारहरूमा प्रवेश गर्नबाट स्वचालित रूपमा रोक्नुहोस्, पहिले पनि commit अन्तिम रूप दिइएको छ। - मालवेयर सम्बन्धी प्रारम्भिक चेतावनी
वास्तविक समयमा सार्वजनिक रजिस्ट्रीहरू स्क्यान गर्नुहोस् र व्यवहार-आधारित पहिचानको साथ खराब प्याकेजहरू रोक्नुहोस्। - कोड टेम्परिङ पत्ता लगाउने
महत्वपूर्ण फाइलहरूमा अनधिकृत परिवर्तनहरूमा दृश्यता प्राप्त गर्नुहोस्, यससँग commit-स्तर सन्दर्भ र सतर्कता। - अखण्डता निर्माण र प्रमाणीकरण
स्रोतदेखि उत्पादनसम्म प्रत्येक कलाकृति प्रामाणिक, छेडछाड-प्रुफ, र पत्ता लगाउन सकिने सुनिश्चित गर्नुहोस्। - प्लेटफर्म-व्यापी प्राथमिकता
कोलाहललाई फिल्टर गर्न र वास्तवमै महत्त्वपूर्ण कुराहरूमा ध्यान केन्द्रित गर्न EPSS, पहुँचयोग्यता, र व्यावसायिक सन्दर्भ जस्ता शोषणयोग्यता मेट्रिक्स प्रयोग गर्नुहोस्।
कुञ्जी टेकवेहरू
साइल्ड पोइन्ट समाधानहरू भन्दा फरक, Xygeni ले तपाईंको सुरक्षालाई समेकित गर्दछ SDLC एउटा शक्तिशाली, विकासकर्ता-मैत्री प्लेटफर्ममा। यसले तपाईंको टोलीलाई वास्तविक-समय अन्तर्दृष्टि, प्रासंगिक जोखिम प्राथमिकता, र स्वचालित कार्यप्रवाह दिन्छ - सबै गति वा दक्षता त्याग नगरी।
त्यसो भए, दुर्भावनापूर्ण कोडले कसरी क्षति पुर्याउन सक्छ? तपाईंको pipeline, खुला स्रोतमा तपाईंको विश्वास, र DevOps को गति। निम्न मध्ये कुनले दुर्भावनापूर्ण कोड आक्रमणलाई संकेत गर्न सक्छ? माथिका कुनै पनि रातो झण्डाहरू।
यी जोखिमहरूबाट बचाउन तपाईंलाई धेरै उपकरणहरूको आवश्यकता पर्दैन - तपाईंलाई एउटा स्मार्ट, एकीकृत प्लेटफर्म चाहिन्छ।
आजै Xygeni नि:शुल्क प्रयास गर्नुहोस् र तपाईंको सफ्टवेयर आपूर्ति श्रृंखलालाई भित्रबाट सुरक्षित राख्नुहोस्। आफ्नो नि:शुल्क परीक्षण सुरु गर्नुहोस् →

तपाईंको सफ्टवेयर आपूर्ति श्रृंखलामा मालिसियस कोडले सम्झौता गरिरहेको हुन सक्ने प्रारम्भिक चेतावनी संकेतहरू के के हुन्?
दुर्भावनापूर्ण कोडले कसरी क्षति पुर्याउन सक्छ भन्ने केही प्रारम्भिक संकेतकहरूमा अचानक फाइल परिवर्तनहरू, शंकास्पद CI/CD गतिविधि, वा अज्ञात योगदानकर्ताहरूले महत्वपूर्ण बनाउँदै commits वा परिवर्तनहरूलाई धक्का दिने। यी सबै संकेतहरूले प्रश्नको उत्तर पनि दिन्छन्: तलका मध्ये कुनले दुर्भावनापूर्ण कोड आक्रमणलाई संकेत गर्न सक्छ? र उत्पादनमा आउनु अघि नै दुर्भावनापूर्ण कोडले कसरी चुपचाप क्षति पुर्याउन सक्छ भन्ने कुरा प्रकाश पार्नुहोस्। सतर्क रहनुहोस्!
