
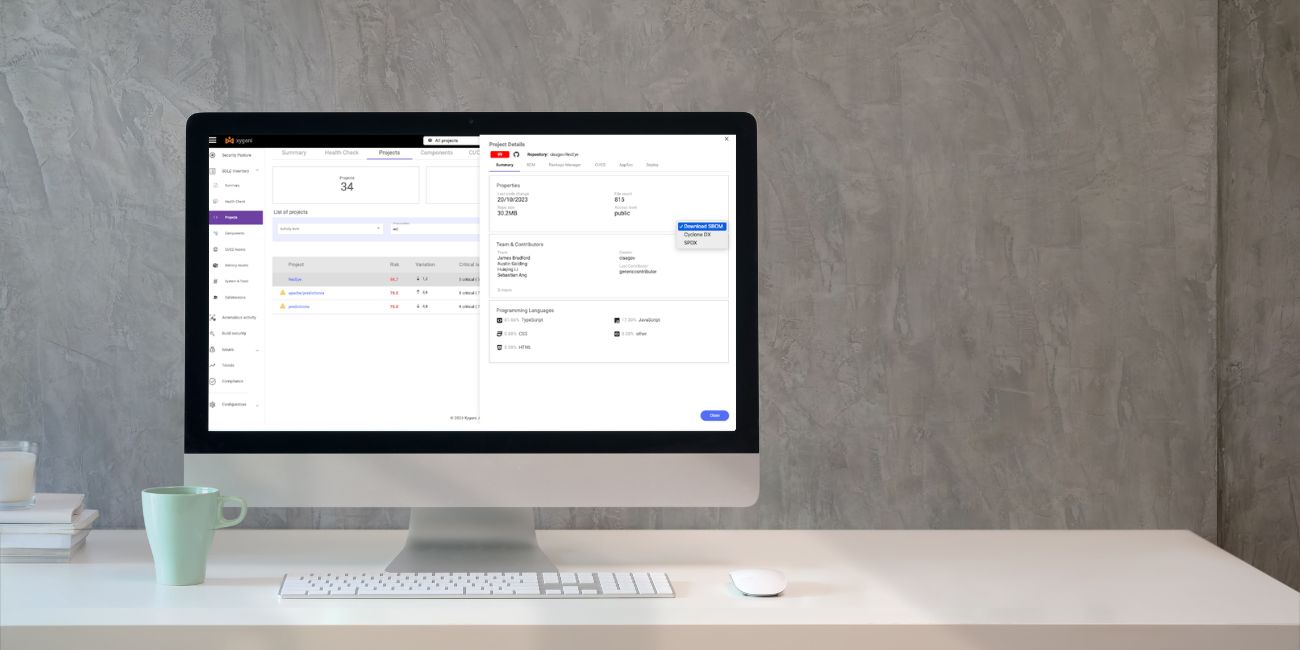






An SBOM सफ्टवेयरको टुक्रामा प्रत्येक घटकको मेशिन-पठनीय सूची हो, जसमा ट्रान्जिटिभ निर्भरता, संस्करण र इजाजतपत्रहरू समावेश छन्। तपाईंलाई तीन कारणहरूको लागि एउटा चाहिन्छ: उत्तर दिनको लागि "के हामी प्रभावित छौं?" दिनको सट्टा मिनेटमा, सन्तुष्ट पार्न EU साइबर लचिलोपन अधिनियम, र ग्राहकहरूलाई आश्वासनको सट्टा प्रमाण दिन।
महत्त्वपूर्ण दुई ढाँचाहरू हुन् एसपीडीएक्स र चक्रवात डीएक्स। Xygeni ले वेब इन्टरफेस, CLI बाट, वा तपाईंको प्रत्येक निर्माणमा स्वचालित रूपमा, जोखिम प्रकटीकरण रिपोर्ट संलग्न गरी दुवै उत्पन्न गर्दछ। pipeline.
व्यावहारिक नियम: an SBOM एक पटक लेखापरीक्षणको लागि उत्पादन गरिएको सामग्री पहिले नै पुरानो भइसकेको हुन्छ। प्रति निर्माण उत्पन्न गर्नुहोस् वा चिन्ता नगर्नुहोस्।
कसरी सिर्जना गर्ने भनेर बुझ्दै SBOMसफ्टवेयर विकास र सुरक्षामा जो कोहीको लागि पनि s महत्त्वपूर्ण छ। SBOM तपाईंको सफ्टवेयरमा भएका प्रत्येक कम्पोनेन्टको स्पष्ट सूची प्रदान गर्दछ, जसमा संस्करण, निर्भरता र प्याचहरू समावेश छन्। यो अन्तर्दृष्टिको साथ, तपाईं बढाउन सक्नुहुन्छ SBOM सुरक्षाको लागि कमजोरीहरू प्रारम्भिक रूपमा पहिचान गरेर, तपाईंको सफ्टवेयर आपूर्ति श्रृंखलामा जोखिमहरू व्यवस्थापन गरेर, र नियमहरूको पालना गरेर। अधिकार प्रयोग गर्दै SBOM जेनेरेसन उपकरणहरूले यो प्रक्रियालाई छिटो र सजिलो बनाउँछ, तपाईंको सफ्टवेयरलाई सुरक्षित राख्छ र कुनै पनि चुनौतीको लागि तयार राख्छ।
अनप्याक गर्दै SBOM: सिर्जना गर्नुहोस् SBOM प्रभावकारी
यसको मूल मा, एक SBOM सफ्टवेयर इकोसिस्टमको पूर्ण दृश्य प्रदान गर्दछ। यसले प्रत्येक कम्पोनेन्टको संस्करण, प्याच स्थिति, र निर्भरताहरू प्रकट गर्दछ। यो पारदर्शिता सुरक्षाको लागि महत्वपूर्ण छ। उदाहरणका लागि, पुरानो वा कमजोर कम्पोनेन्ट पत्ता लगाउने मार्फत SBOM तपाईंलाई अपडेट वा प्रतिस्थापनको बारेमा छिटो निर्णय गर्न मद्दत गर्दछ। यसले तपाईंको सफ्टवेयरको सुरक्षा स्थितिलाई बलियो बनाउँछ।
को महत्व SBOMजोखिम, आपूर्ति श्रृंखला, र अनुपालनको लागि s
जोखिम मूल्यांकन र व्यवस्थापन: SBOMप्रत्येक सफ्टवेयर कम्पोनेन्टको रूपरेखा प्रस्तुत गर्दछ। SBOM सरोकारवालाहरूलाई जोखिम पहिचान गर्न र तिनीहरूलाई न्यूनीकरण गर्न प्रभावकारी रणनीतिहरू सिर्जना गर्न मद्दत गर्दछ।
आपूर्ति श्रृङ्खला व्यबस्थापन: SBOMसफ्टवेयर आपूर्ति श्रृंखलाको अनुगमनका लागि यी उपकरणहरू आवश्यक छन्। तिनीहरूले आन्तरिक टोलीहरू र बाह्य विक्रेताहरू बीचको सहकार्यलाई पनि सुधार गर्छन्।
नियामक अनुपालन: नियमहरू कडा हुँदै जाँदा, SBOMतपाईंको सफ्टवेयर उद्योगसँग मेल खान्छ भनी सुनिश्चित गर्नुहोस् standards र कानुनी आवश्यकताहरू।
नेविगेटिङ SBOM चुनौतीहरू: Standardआयसन र स्वचालन समस्याहरू
तिनीहरूको फाइदाको बावजूद, SBOMचुनौतीहरूको सामना गर्नुपरेको छ। अभाव standardउद्योगभरि पहुँच एक प्रमुख बाधा हो। यसले तुलना गर्न र व्याख्या गर्न गाह्रो बनाउँछ SBOM डेटा निरन्तर रूपमा। तेस्रो-पक्ष विक्रेताहरूबाट सही जानकारी सङ्कलन गर्नु पनि गाह्रो हुन सक्छ। स्वचालन र अन्तरसञ्चालनशीलताका समस्याहरूले सिमलेस एकीकरणलाई अझ जटिल बनाउँछन्। SBOMहालको कार्यप्रवाहमा।
यद्यपि, भविष्यको SBOMआशाजनक देखिन्छ। प्राविधिक प्रगतिले यी चुनौतीहरू समाधान गर्न मद्दत गरिरहेको छ। उद्योग र सरकार दुवैले यसमा बढी चासो देखाइरहेका छन् SBOMs. सफ्टवेयर सुरक्षा र अनुपालनमा तिनीहरूको महत्त्व बढ्दै जाँदा, जस्ता समस्याहरूको समाधान standardएकीकरण र अन्तरसञ्चालनशीलता प्राथमिकता बन्दै गइरहेको छ। SBOMहरू डिजिटल सुरक्षा रणनीतिहरूको आधारशिला बन्न तयार छन्।
सफ्टवेयर सुरक्षालाई बढाउँदै SBOM: आवश्यकता
आजको सफ्टवेयर विकासको संसारमा, सफ्टवेयर बिल अफ मटेरियल्स (SBOM) सुरक्षा, पारदर्शिता र अनुपालनको लागि आवश्यक छ। सफ्टवेयरले अब महत्वपूर्ण पूर्वाधार र व्यावसायिक सञ्चालनहरू चलाउँछ। फलस्वरूप, SBOMसफ्टवेयर अनुप्रयोगहरूको सुरक्षा र अखण्डता सुनिश्चित गर्नमा s ले महत्त्वपूर्ण भूमिका खेल्छन्। यो पोस्टले यसको सारको अन्वेषण गर्दछ SBOMसफ्टवेयर विकास जीवनचक्रमा तिनीहरूको महत्त्वपूर्ण भूमिका र तिनीहरूको भूमिका। हामी तिनीहरूका प्रमुख फाइदाहरू पनि समेट्छौं।
सफ्टवेयर बिल अफ मटेरियल अनावरण गर्दै (SBOM)
An SBOM यो केवल एउटा सूची मात्र होइन। यो खुला-स्रोत पुस्तकालयहरू, स्वामित्व कोड, र व्यावसायिक सफ्टवेयर सहित प्रत्येक सफ्टवेयर प्रणाली घटकको पूर्ण रेकर्ड हो। एक SBOM सफ्टवेयरको शरीर रचनाको स्पष्ट दृश्य प्रदान गर्दछ। यसले प्रत्येक घटकको संस्करण, निर्भरता, र सुरक्षा अनुपालन प्रकट गर्दछ। साधारण सूची सूचीहरू भन्दा फरक, SBOMs ले सफ्टवेयर आपूर्ति श्रृंखलामा विस्तृत रूप प्रदान गर्दछ। तिनीहरूले सरोकारवालाहरूलाई निर्भरताहरू र पूर्वसँगको उनीहरूको सम्बन्ध ट्र्याक गर्न अनुमति दिन्छन्cisआयन।
को लागि अनिवार्य आवश्यकता SBOM सुरक्षामा
डिजिटल इकोसिस्टम बढ्दै जाँदा, सफ्टवेयर कमजोरीहरू बढ्दै गइरहेका छन्। सुरक्षा उल्लङ्घनहरू सामान्य भएका छन्, साइबर आक्रमणहरूले सफ्टवेयरका कमजोरीहरूलाई लक्षित गर्छन्। Log4j कमजोरी जस्ता घटनाहरूले बेवास्ता गर्ने जोखिमहरूलाई हाइलाइट गर्दछन् software supply chain security.
नियामकहरू प्रोत्साहनबाट दायित्वमा सरेका छन्। EU मा, साइबर लचिलोपन ऐन (नियम २०२४/२८४७) भनेकोcisive एक। ११ सेप्टेम्बर २०२६ देखि, डिजिटल तत्वहरू भएका उत्पादनहरूका निर्माताहरूले सक्रिय रूपमा शोषित जोखिमहरू र गम्भीर घटनाहरू रिपोर्ट गर्नुपर्छ, २४ घण्टा भित्र प्रारम्भिक चेतावनी र ७२ घण्टा भित्र पूर्ण सूचना पेश गर्नुपर्छ। आवश्यक आवश्यकताहरू, सहित SBOM दायित्व, ११ डिसेम्बर २०२७ मा पालना गर्नुहोस्।
मिति भन्दा अनुक्रमण बढी महत्त्वपूर्ण छ। तपाईंले आफ्नो कुन उत्पादनमा सक्रिय रूपमा प्रयोग गरिएको कम्पोनेन्ट छ भनेर २४ घण्टामा रिपोर्ट गर्न सक्नुहुन्न जबसम्म तपाईंसँग पहिले नै वर्तमान, मेसिन-पठनीय छ। SBOM प्रत्येक पठाइएको संस्करणको लागि। SBOM अधिकारीको अगाडि नै तयारी प्रभावकारी रूपमा अनिवार्य छ SBOM समयसीमा। अमेरिकामा, CISA र NTIA ले संघीय खरिद मार्फत अपनाउने प्रक्रियालाई निरन्तर अगाडि बढाइरहेका छन्।
को बहुआयामिक फाइदाहरू SBOM सुरक्षा
तपाईंको सफ्टवेयरलाई एक ले सुसज्जित गर्दै SBOM भवनको लागि खाका बनाउनु जस्तै हो। यसले तपाईंलाई आफ्नो सफ्टवेयरको संरचना र अखण्डता बुझ्न दिन्छ। कार्यान्वयनका मुख्य फाइदाहरू यहाँ छन् SBOMs:
१. परिष्कृत आपूर्ति श्रृंखला सुरक्षा
An SBOM सफ्टवेयर आपूर्ति श्रृंखलाको पूर्ण दृश्य प्रदान गर्दछ। यसले संस्थाहरूलाई तेस्रो-पक्ष कम्पोनेन्टहरूमा कमजोरीहरू पहिचान गर्न र सम्भावित खतराहरू विरुद्ध आफ्नो डिजिटल इकोसिस्टमलाई बलियो बनाउन अनुमति दिन्छ।
२. सुव्यवस्थित जोखिम व्यवस्थापन
SBOMजोखिम व्यवस्थापनको लागि महत्त्वपूर्ण छन्। तिनीहरूले ज्ञात जोखिमहरू सहित घटक-विशिष्ट विवरणहरू प्रदान गर्छन्। यसले संस्थाहरूलाई सुरक्षा समस्याहरू छिटो पहिचान गर्न र समाधान गर्न मद्दत गर्दछ, जसले गर्दा शोषणको जोखिम कम हुन्छ।
३. कुशल सफ्टवेयर सम्पत्ति व्यवस्थापन
सुरक्षाभन्दा पर, SBOMसफ्टवेयर सम्पत्ति व्यवस्थापनमा सुधार ल्याउँछ। तिनीहरूले इजाजतपत्र, सफ्टवेयर प्रयोग, र सम्झौताहरूको अनुपालन ट्र्याक गर्न मद्दत गर्छन्। यसले राम्रो खरिद विकासमा नेतृत्व गर्दछ।cisआयनहरू र लागत व्यवस्थापन।
३. सुधारिएको घटना प्रतिक्रिया
सुरक्षा घटना पछि, एउटा SBOM प्रभावित घटकहरूको बारेमा तपाईंलाई आवश्यक पर्ने जानकारी ठ्याक्कै प्रदान गर्दछ। यसले संस्थाहरूलाई प्रभावको मूल्याङ्कन गर्न, कमजोर प्रणालीहरू पहिचान गर्न र उपचार प्रयासहरूलाई तीव्रता दिन अनुमति दिन्छ।
५. विश्वास र प्रतिस्पर्धात्मक किनारा बढायो SBOM सुरक्षा
द्वारा प्रदान गरिएको पारदर्शिता SBOMग्राहकहरू, साझेदारहरू र नियामकहरूसँग विश्वास निर्माण गर्दछ। यसले संस्थाको देखाउँछ commitसुरक्षामा ध्यान केन्द्रित गर्दै, प्रतिस्पर्धी बजारमा यसलाई फरक पार्न मद्दत गर्दछ।
अँगालिदै SBOM सुरक्षा: सुरक्षित सफ्टवेयर विकासको बाटो
सफ्टवेयर उद्योगको विकास हुँदै जाँदा, एकीकरण गर्दै बलियो सुरक्षा उपाय आवश्यक छ। SBOMयस प्रयासमा यी उपकरणहरू एक प्रमुख उपकरण हुन्। तिनीहरूले आपूर्ति श्रृंखला सुरक्षा बढाउँछन्, जोखिम व्यवस्थापनलाई सुव्यवस्थित गर्छन्, र नियामक अनुपालन सुनिश्चित गर्छन्। अपनाउने SBOM उत्पादन उपकरणहरूले संकेत गर्दछ a commitसुरक्षा, पारदर्शिता र लचिलोपनको लागि ध्यान। अत्यधिक अन्तरसम्बन्धित डिजिटल इकोसिस्टममा, SBOMs ले सफ्टवेयर सुरक्षित गर्न र भविष्यको लागि बलियो जग निर्माण गर्न मद्दत गर्दछ।
| समूह | सामान्य मालिक | कसले प्रमाणित गर्छ |
|---|---|---|
| तपाईंको सफ्टवेयरमा के प्रवेश गर्छ (१ देखि ५) | AppSec लिड | सुरक्षा, रिलिज समीक्षामा |
| तपाईंको सफ्टवेयर के ले बनाउँछ (६ देखि ९) | प्लेटफर्म वा DevOps लिड | सुरक्षा, निरन्तर |
| अवस्था के प्रमाणित गर्छ (१० देखि १२) | CISकार्यालय | बाह्य लेखा परीक्षक वा ग्राहक |
बुझ्नका SBOM ढाँचाहरू
SBOM बढाइएको अनुप्रयोग सुरक्षा र नियामक अनुपालनको लागि जेनेरेसन उपकरणहरू अपरिहार्य भएका छन्। सफ्टवेयर गठन गर्ने असंख्य घटकहरूमा स्पष्टता प्रदान गर्दै, SBOMकम्पनीहरूले सफ्टवेयर पारदर्शितालाई कसरी हेर्ने भन्ने कुरामा क्रान्तिकारी परिवर्तन ल्याएको छ। महत्वपूर्ण रूपमा, तिनीहरूले standardम्यानुअल रेकर्ड-किपिङमा हुने असंगतिहरूलाई उल्लेखनीय रूपमा कम गर्दै, विशिष्ट ढाँचाहरू मार्फत कागजात प्रक्रियालाई सरलीकृत गरियो। एसपीडीएक्स र चक्रवात डीएक्स उपलब्ध ढाँचाहरू मध्ये फरक देखिनुहोस्, प्रत्येकमा फरक संगठनात्मक आवश्यकताहरू अनुरूप अद्वितीय शक्तिहरू छन्।
SPDX: ठूलाका लागि व्यापक विकल्प Enterprises
सफ्टवेयर प्याकेज डाटा एक्सचेन्ज (SPDX) एक बलियो खुला standard लिनक्स फाउन्डेसनको मार्गदर्शनमा विकसित। यो क्याटामा उत्कृष्ट छloging सफ्टवेयर कम्पोनेन्टहरू, इजाजतपत्रहरू, सुरक्षा सन्दर्भहरू, र इजाजतपत्र अनुपालन बढाउन अन्य महत्वपूर्ण मेटाडेटा। यद्यपि, यसको उपयोगिता धेरै टाढासम्म फैलिएको छ, सफ्टवेयर आपूर्ति श्रृंखलामा अधिक पारदर्शिता र सुरक्षालाई सहज बनाउँछ।
SPDX को मेसिन-पठनीय ढाँचाले उद्योगहरूमा एकरूपता प्रदान गर्दछ, डेटा पुन: स्वरूपण गर्ने आवश्यकतालाई हटाउँछ र साझेदारीलाई सरल बनाउँछ। यो सुविधा अनुपालन र सुरक्षा दक्षताको लागि विशेष गरी लाभदायक छ। ISO मान्यताको साथ, SPDX को क्षेत्रमा एक हेवीवेट हो। SBOM इन्टेल र माइक्रोसफ्ट जस्ता प्रमुख निगमहरूले मन पराउने ढाँचाहरू। यो लिनक्स, खुला-स्रोत परियोजनाहरू, र व्यावसायिक सफ्टवेयर विकाससँग गहिरो रूपमा एकीकृत संस्थाहरूलाई उपयुक्त छ।
- बलियो: SPDX को विस्तृत दृष्टिकोणले प्याकेजदेखि फाइल-स्तर डेटासम्म सफ्टवेयर आपूर्ति श्रृंखलाको व्यापक दृष्टिकोण प्रदान गर्दछ। एनोटेसनहरूको लागि यसको व्यापक क्षमताले पूर्ण कागजात प्रक्रिया सुनिश्चित गर्दछ, यसलाई एक सर्वसमावेशक विकल्प बनाउँछ।
- कमजोरीहरू: यस ढाँचाको विस्तृत र विस्तृत प्रकृति साना संस्थाहरू वा परियोजनाहरूको लागि भारी हुन सक्छ जहाँ सरलता र चपलतालाई प्राथमिकता दिइन्छ।
साइक्लोनडीएक्स: एजाइल टोलीहरूको लागि हल्का विकल्प
ओपन वर्ल्डवाइड एप्लिकेसन सेक्युरिटी प्रोजेक्ट (OWASP) द्वारा जन्मिएको साइक्लोनडीएक्सले SPDX को हल्का विकल्प प्रस्तुत गर्दछ। तिनीहरूको समानताहरूको बावजुद, साइक्लोनडीएक्सले सम्पूर्ण स्ट्याकमा साइबर जोखिम घटाएर आफूलाई अलग गर्दछ, विभिन्न BOM प्रकारहरूलाई समर्थन गर्दै, सहित SBOM, साSBOM, HBOM, OBOM, VDR, र VEX। यसले प्रदान गर्दछ standardसाइक्लोनडीएक्स कोर वर्किंग ग्रुपको नेतृत्वमा, सिर्जना र अन्तरसञ्चालनशीलताको लागि धेरै उपकरणहरूद्वारा समर्थित, XML, JSON, र प्रोटोकल बफरहरूमा s।
- बलियो: यसको चपलता र सरलीकृत विवरण स्तरले CycloneDX लाई प्रयोगकर्ता-मैत्री र अत्यधिक अनुकूलनीय बनाउँछ, द्रुत गतिको वातावरणको लागि आदर्श।
- कमजोरीहरू: यसको हल्का तौलको लागि व्यापार-अफ कम समावेशीता हो, सम्भावित रूपमा केही संस्थाहरूको लागि महत्त्वपूर्ण हुन सक्ने विवरणहरू हटाइन्छ।
दायाँ छनौट गर्दै SBOM तपाईंको संस्थाको लागि ढाँचा
SPDX र CycloneDX बीच निर्णय गर्नु तपाईंको संस्थाको आकार, जटिलता र विशिष्ट आवश्यकताहरूको मूल्याङ्कनमा निर्भर गर्दछ। ठूलाको लागि enterpriseविस्तृत कागजात प्रक्रिया खोज्दै, SPDX ले विवरणको अतुलनीय गहिराइ प्रदान गर्दछ। यसको विपरीत, CycloneDX ले गति र सरलताको मूल्याङ्कन गर्ने संस्थाहरूको लागि कुशल र चुस्त समाधान प्रदान गर्दछ।
सफ्टवेयर सुरक्षामा जोखिम प्रकटीकरण रिपोर्ट (VDR)
कार्यान्वयन गर्दै जोखिम प्रकटीकरण प्रतिवेदन (VDR) सफ्टवेयर विकास र साइबर सुरक्षामा सम्भावित खतराहरू विरुद्ध सफ्टवेयर पारदर्शिता र सुरक्षा बढाउनको लागि एक आधारशिला अभ्यास हो। सफ्टवेयर आपूर्ति शृङ्खलाहरूको बढ्दो जटिलता र साइबर खतराहरूको बढ्दो परिष्कारको साथ, VDR हरूले सफ्टवेयर उत्पादनहरू भित्रका कमजोरीहरू पहिचान गर्न, दस्तावेजीकरण गर्न र सम्बोधन गर्न व्यवस्थित दृष्टिकोण प्रदान गर्दछ।
जोखिम प्रकटीकरण रिपोर्ट (VDR) बुझ्दै
जोखिम प्रकटीकरण रिपोर्ट (VDR) एक गहन दस्तावेज हो जसले उत्पादन वा यसको निर्भरताहरूलाई असर गर्ने सबै ज्ञात जोखिमहरूको विस्तृत सिंहावलोकन प्रदान गर्दछ। यो उत्पादनमा यी जोखिमहरूको प्रभावको विश्लेषण र पहिचान गरिएका जोखिमहरूलाई सम्बोधन गर्ने योजनाहरू समावेश गर्न केवल सूचीकरणभन्दा बाहिर विस्तार हुन्छ। VDR को सार स्पष्ट, विरोधी प्रस्ताव गर्ने क्षमतामा निहित छ।cise, र कार्ययोग्य रिपोर्ट जसले सफ्टवेयर कमजोरीहरूलाई सक्रिय रूपमा व्यवस्थापन गर्न मद्दत गर्दछ।
सफ्टवेयर सुरक्षामा VDR को महत्व
- परिष्कृत पारदर्शिता: VDR हरूले सफ्टवेयर विक्रेताको प्रमाणको रूपमा काम गर्छन् commitपारदर्शितामा ध्यान केन्द्रित गर्दै, अन्तिम प्रयोगकर्ताहरू र सरोकारवालाहरूलाई उनीहरूको सफ्टवेयर उत्पादनहरूको सुरक्षा स्थितिको स्पष्ट बुझाइ प्रदान गर्दै।
- सक्रिय जोखिम व्यवस्थापन: जोखिमहरू र तिनीहरूको सम्भावित प्रभावहरूको विवरण दिएर, VDR हरूले संस्थाहरूलाई दुर्भावनापूर्ण व्यक्तिहरूले तिनीहरूको शोषण गर्नु अघि जोखिमहरू कम गर्न पूर्व-उपयुक्त कार्यहरू गर्न सक्षम बनाउँछन्।
- अनुपालन र विश्वास: VDR हरूले कडा साइबर सुरक्षाद्वारा नियमन गरिएका उद्योगहरूमा कमजोरीहरू र उपचार चरणहरू व्यवस्थित रूपमा दस्तावेजीकरण गरेर अनुपालन प्रयासहरूमा योगदान पुर्याउँछन्। standards. यसले, फलस्वरूप, ग्राहकहरू र साझेदारहरू बीच विश्वास बढाउँछ।
- सुव्यवस्थित उपचार प्रक्रिया: VDR हरूको साथ, सफ्टवेयर विक्रेताहरूले योजनाबद्ध वा सम्पन्न उपचार प्रयासहरूमा अन्तर्दृष्टि प्रदान गर्न सक्छन्, जोखिम व्यवस्थापन प्रक्रियालाई सहज बनाउन र सम्भावित खतराहरूको समयमै प्रतिक्रिया सुनिश्चित गर्न सक्छन्।
VDR सञ्चालन: उत्तम अभ्यासहरू
जोखिम प्रकटीकरण रिपोर्टहरूको प्रभावकारितालाई अधिकतम बनाउन, सफ्टवेयर विक्रेताहरू र संस्थाहरूले निम्न उत्तम अभ्यासहरू विचार गर्नुपर्छ:
- समयमै र नियमित अपडेटहरू: VDR हरू नियमित रूपमा अद्यावधिक गरिनुपर्छ र नयाँ कमजोरीहरू पत्ता लगाउने प्रतिक्रियामा सफ्टवेयर उत्पादनको हालको सुरक्षा परिदृश्यलाई सही रूपमा प्रतिबिम्बित गर्न सुनिश्चित गर्नुपर्छ।
- विस्तृत कभरेज: VDR ले सबै ज्ञात जोखिमहरूलाई समेट्नु पर्छ, तिनीहरूको स्रोत, आन्तरिक निष्कर्ष, तेस्रो-पक्ष खुलासा, वा सार्वजनिक जोखिम डेटाबेसहरू जेसुकै भए पनि।
- संचार खाली गर्नुहोस्: VDR भित्रको जानकारी स्पष्ट, बुझ्न सकिने तरिकाले प्रस्तुत गरिनुपर्छ, जसले गर्दा गैर-प्राविधिक दर्शकहरू सहित सबै सम्बन्धित सरोकारवालाहरूको पहुँचयोग्य हुन्छ।
- सुरक्षित र पहुँचयोग्य वितरण: पहुँच कायम राख्दै सरोकारवालाहरूलाई VDR सुरक्षित रूपमा वितरण गरिएको सुनिश्चित गर्नुहोस्। यी रिपोर्टहरू लक्षित दर्शकहरूसँग साझा गर्न सुरक्षित पोर्टल वा इन्क्रिप्टेड सञ्चार प्रयोग गर्नुहोस्।
सफ्टवेयर सुरक्षामा VDR को भविष्य
सफ्टवेयर इकोसिस्टमहरू विकसित हुँदै जाँदा, जोखिम प्रकटीकरण रिपोर्टहरूको भूमिका निस्सन्देह विस्तार हुनेछ। सफ्टवेयर विकास र साइबर सुरक्षा अभ्यासहरूमा VDR हरूलाई एकीकृत गर्नु केवल एक प्रवृत्ति मात्र होइन तर बढ्दो डिजिटल खतराहरूको सामना गर्न आवश्यकता हो। VDR हरू अपनाएर, संस्थाहरूले जोखिमहरू कम गर्न र ठोस प्रदर्शन गर्न सक्छन्। commitसफ्टवेयर सुरक्षामा ध्यान केन्द्रित गर्दै, प्रयोगकर्ताहरू र सरोकारवालाहरूसँग विश्वास निर्माण गर्दै।
सिर्जना SBOMXygeni WebUI मार्फत सुरक्षित रूपमा
जाइगेनी सफ्टवेयर विकास र साइबर सुरक्षा परिदृश्यमा यसको बलियोताको लागि अलग देखिन्छ SBOM उत्पादन उपकरणहरू, प्रस्ताव गर्दै SBOM एकीकृत जोखिम प्रकटीकरण रिपोर्ट (VDR) सँगसँगै साइक्लोनDX र SPDX ढाँचाहरूमा सुरक्षा।
Xygeni ले सिर्जना गर्न प्रयोगकर्ता-मैत्री वेब प्रयोगकर्ता इन्टरफेस (WebUI) प्रदान गर्दछ SBOMसहज रूपमा, कमाण्ड-लाइन उपकरणहरू भन्दा ग्राफिकल इन्टरफेस मन पराउने प्रयोगकर्ताहरूलाई सेवा प्रदान गर्दै। यो अध्यायले तपाईंलाई एक उत्पन्न गर्न मार्गदर्शन गर्नेछ SBOM Xygeni को WebUI प्रयोग गर्दै, बाट login डाउनलोड गर्न।
चरण 1. Xygeni WebUI मा लग इन गर्नुहोस्:
आफ्नो ब्राउजर मार्फत Xygeni को WebUI पहुँच गर्नुहोस्। तपाईं आफ्नो प्रयोग गरेर लग इन गर्न सक्नुहुन्छ standard प्रयोगकर्ता प्रमाणपत्रहरू (प्रयोगकर्ता नाम र पासवर्ड) वा थप सुविधाको लागि तेस्रो पक्ष प्रमाणीकरणकर्ता छनौट गर्नुहोस्। यदि तपाईंले आफ्नो खाताको लागि दुई-कारक प्रमाणीकरण (2FA) कन्फिगर गर्नुभएको छ भने पनि प्रमाणीकरण गर्नुपर्छ। यो प्रारम्भिक चरणले तपाईंको पहुँच सुरक्षित र तपाईंको विशिष्ट परियोजनाहरू र प्राथमिकताहरू अनुसार व्यक्तिगतकृत छ भनी सुनिश्चित गर्दछ।
चरण २. तपाईंको परियोजना चयन गर्दै
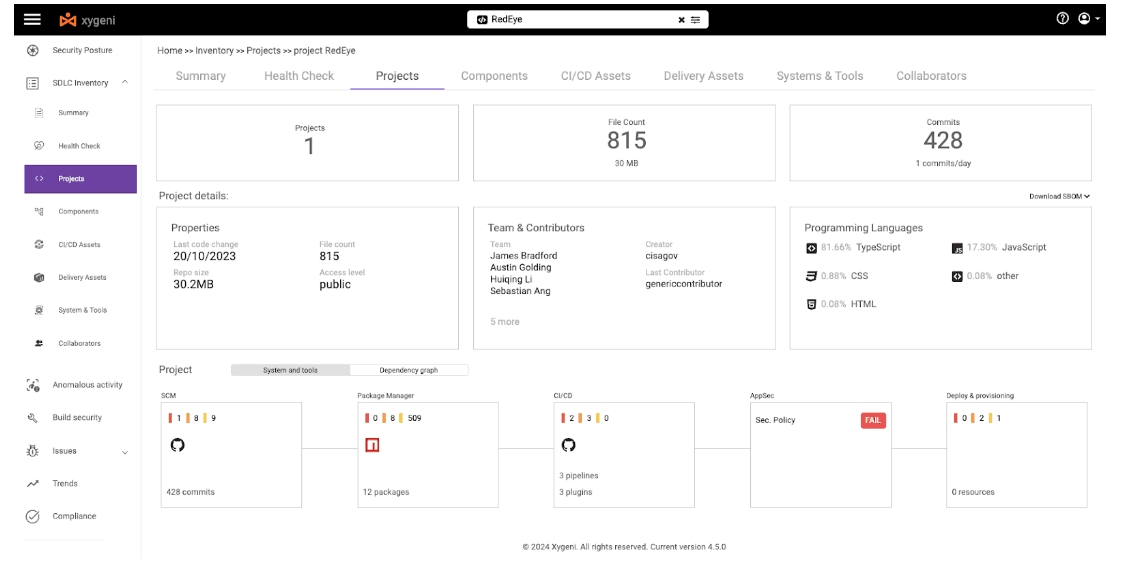
लग इन गरेपछि, तपाईंलाई प्रस्तुत गरिनेछ dashboard परियोजना चयनकर्ता वा तपाईंको परियोजनाहरूको सूचीको साथ। यो सूची मार्फत नेभिगेट गर्नुहोस् र तपाईंले उत्पन्न गर्न चाहनुभएको परियोजनाको नाममा क्लिक गर्नुहोस् SBOM। यो कार्यले तपाईंलाई त्यो परियोजनाको विस्तृत दृश्य दिनेछ, जहाँ तपाईं आफ्नो सफ्टवेयरको कम्पोनेन्ट र निर्भरताका विभिन्न पक्षहरूलाई व्यवस्थापन र निरीक्षण गर्न सक्नुहुन्छ।
चरण ३. डाउनलोड गर्दै SBOM
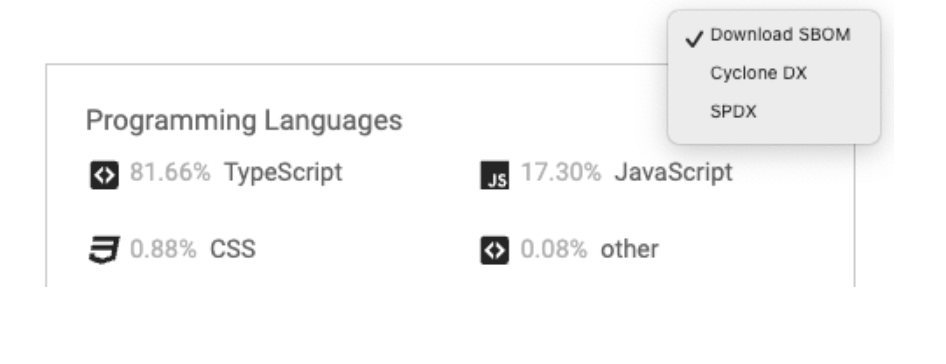
परियोजना विवरण पृष्ठ भित्र, "डाउनलोड गर्नुहोस्" लेबल गरिएको विकल्प खोज्नुहोस्। SBOM"यसले उत्पादन र डाउनलोड गर्ने संकेत गर्छ" SBOM. फेला पारेपछि, आफ्नो लागि इच्छित ढाँचा चयन गर्न क्लिक गर्नुहोस् SBOM. Xygeni ले धेरै ढाँचाहरूलाई समर्थन गर्दछ SBOMs, व्यापक रूपमा मान्यता प्राप्त सहित standardसाइक्लोनडीएक्स र एसपीडीएक्स जस्ता ढाँचाहरू छनौट गरेपछि, प्लेटफर्मले उत्पन्न गर्नेछ SBOM फाइल। उत्पादन प्रक्रिया पूरा भएपछि, तपाईंलाई आफ्नो स्थानीय प्रणालीमा फाइल डाउनलोड गर्न प्रेरित गरिनेछ। यो फाइलले तपाईंको सफ्टवेयरको कम्पोनेन्टहरूको बारेमा सबै आवश्यक जानकारी चयन गरिएको ढाँचामा समेट्छ, अनुपालन, सुरक्षा, वा लेखा परीक्षण आवश्यकताहरूको लागि तयार।
चरण ४. पहुँच गर्दै SBOM इन्भेन्टरी खण्डबाट
वैकल्पिक रूपमा, तपाईं पहुँच गर्न सक्नुहुन्छ SBOM तपाईंको परियोजनाको इन्भेन्टरी खण्डबाट सिधै उत्पादन सुविधा। यो खण्डले तपाईंको परियोजनासँग सम्बन्धित सबै सफ्टवेयर कम्पोनेन्टहरूको विस्तृत दृश्य प्रदान गर्दछ। इन्भेन्टरी सूचीमा प्रत्येक परियोजनासँग सम्बन्धित स्लाइड-आउट खोज्नुहोस् जसले थप कार्यहरू प्रदान गर्दछ। तपाईं उत्पन्न र डाउनलोड गर्न सक्नुहुन्छ SBOM यी विकल्पहरू मध्ये सम्बन्धित परियोजनाको लागि। यो विधिले सिधै नेभिगेट गर्न द्रुत र प्रभावकारी तरिका प्रदान गर्दछ SBOM परियोजना विवरण पृष्ठमा नगईकन उत्पादन सुविधा।
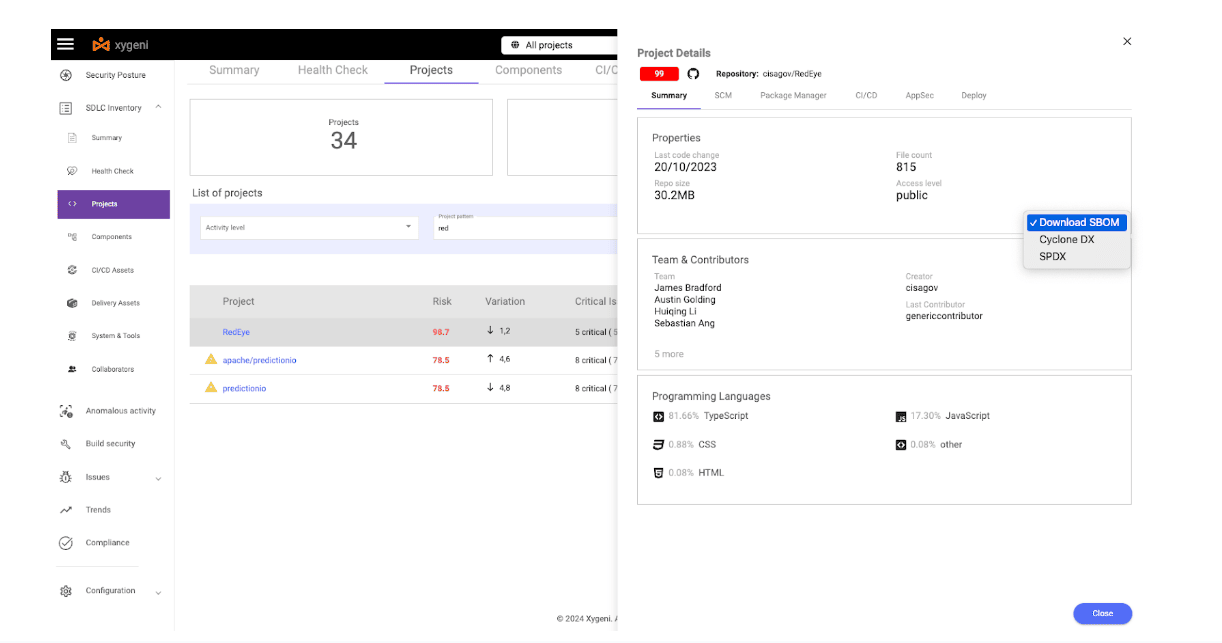
यी सरल चरणहरू पछ्याउँदै, तपाईंले आफ्नो अनुपालन र सुरक्षा आवश्यकताहरू पूरा गर्ने सामग्रीहरूको विस्तृत बिल द्रुत रूपमा उत्पादन गर्न सक्नुहुन्छ। चाहे एउटै परियोजनाको व्यवस्थापन गर्ने होस् वा धेरै सफ्टवेयर प्रयासहरूको निरीक्षण गर्ने होस्, Xygeni को WebUI ले तपाईंको समर्थन गर्न एक सहज र सहज इन्टरफेस प्रदान गर्दछ। SBOM पुस्ताको आवश्यकता।
सिर्जना SBOM Xygeni सँग
यस अध्यायले तपाईंलाई स्थापना प्रक्रियामा लैजान्छ जाइजेनी स्क्यानर, यसलाई सेट अप गर्दै, र यसलाई तपाईंको एकको रूपमा प्रयोग गर्दै SBOM उत्पादन उपकरणहरू। तपाईंले कसरी गर्ने भनेर सिक्नुहुनेछ सिर्जना SBOMs र उत्पन्न गर्नुहोस् SBOM सुरक्षा र VDR रिपोर्टहरू, तपाईंका परियोजनाहरू सुरक्षित, अनुपालनशील र पारदर्शी छन् भनी सुनिश्चित गर्दै।
Xygeni स्क्यानरको स्थापना
मा डुब्न अघि SBOM जेनेरेसन, Xygeni स्क्यानरको लागि सबै पूर्वशर्तहरू पूरा गर्नुभएको छ भनी सुनिश्चित गर्नुहोस्। तपाईंलाई API टोकन चाहिन्छ, जुन स्थापना प्रक्रियाको लागि XYGENI_TOKEN वातावरण चरमा भण्डारण गरिनुपर्छ।
चरण १. स्थापना स्क्रिप्ट डाउनलोड र प्रमाणित गर्नुहोस्।
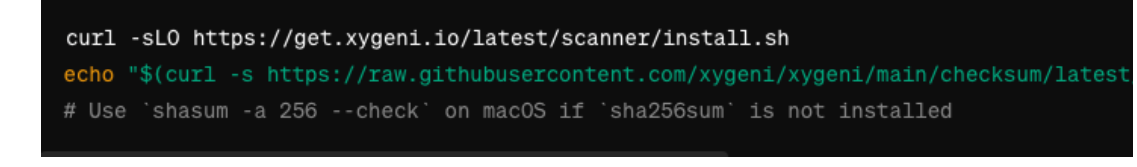
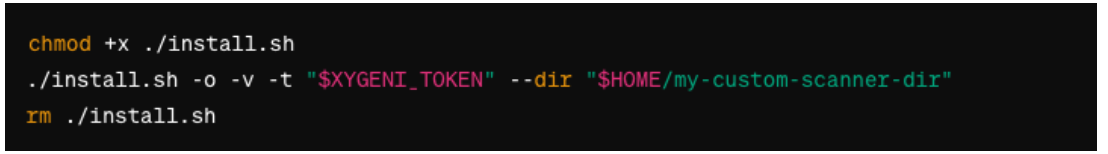
चरण २. स्थापना स्क्रिप्ट चलाउनुहोस्
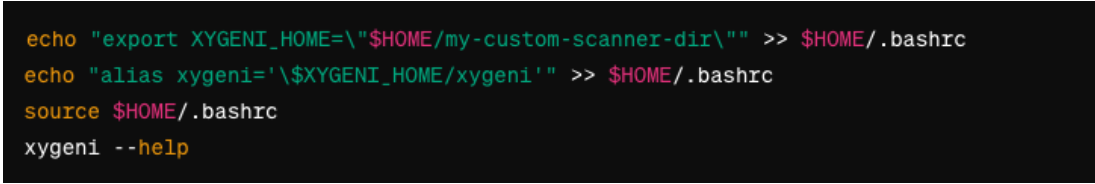
Xygeni स्क्यानरमा द्रुत पहुँच सेट अप गर्दै
Xygeni स्क्यानरमा सजिलो पहुँच प्रदान गर्न, यसलाई आफ्नो PATH मा थप्ने वा उपनाम सेट गर्ने विचार गर्नुहोस्। यसले तपाईंलाई केवल जाइजेनी आदेश।
उत्पादन गर्दै SBOMVDR रिपोर्टहरू सहितको
Xygeni CLI स्थापना र पहुँचयोग्य भएकोले, तपाईं अब सिर्जना गर्न सक्नुहुन्छ SBOMVDR रिपोर्टहरू समावेश गर्ने यन्त्रहरू। Xygeni ले उत्पादनलाई समर्थन गर्दछ SBOMCycloneDX र SPDX ढाँचाहरूमा समर्थन गर्दछ, जसले गर्दा तपाईंले आफ्नो परियोजनाको आवश्यकता र अनुपालन आवश्यकताहरू अनुरूप ढाँचा छनौट गर्न सक्नुहुन्छ।
चरण ३. तपाईंको परियोजना निर्देशिकामा नेभिगेट गर्नुहोस्:
तपाईं आफ्नो परियोजनाको मूल निर्देशिकामा हुनुहुन्छ भनी सुनिश्चित गर्नुहोस्, जहाँ तपाईंको सफ्टवेयर कम्पोनेन्टहरू परिभाषित गरिएका छन्।
चरण ४. सिर्जना गर्नुहोस् SBOM:
उत्पन्न गर्न SBOM, प्रयोग गर्नुहोस् जाइजेनी आदेश पछि निर्दिष्ट गर्ने विकल्पहरू SBOM ढाँचा र आउटपुट फाइल। Xygeni ले स्वचालित रूपमा VDR रिपोर्टहरू उत्पन्न गरिएकोमा एकीकृत गर्दछ SBOM.

बदल्नुहोस् साइक्लोन्डएक्स संग एसपीडीएक्स यदि तपाईं SPDX ढाँचा चाहनुहुन्छ भने।
उत्पन्न गर्दै SBOM Xygeni CLI प्रयोग गरेर एकीकृत VDR रिपोर्टहरू सहितको यो एक सरल प्रक्रिया हो जसले तपाईंको सफ्टवेयर परियोजनाहरूको सुरक्षा र पारदर्शितालाई उल्लेखनीय रूपमा बढाउँछ। यी चरणहरू पालना गर्नाले तपाईंको परियोजनाले उत्कृष्ट software supply chain security अभ्यासहरू, घटकहरू र तिनीहरूको जोखिमहरूमा विस्तृत अन्तर्दृष्टि प्रदान गर्दै।
एकीकरण SBOM उत्पादनमा CI/CD PipelineXygeni प्रयोग गर्दै
सामग्रीको सफ्टवेयर बिलहरू स्वचालित रूपमा उत्पन्न गर्ने क्षमता (SBOMs) को समयमा CI/CD सफ्टवेयर पारदर्शिता र सुरक्षा बढाउनको लागि प्रक्रिया महत्त्वपूर्ण छ। Xygeni, एक व्यापक SBOM जेनेरेसन उपकरण, निर्बाध रूपमा एकीकृत हुन्छ CI/CD pipelines, प्रत्येक निर्माणमा सफ्टवेयर कम्पोनेन्टहरूमा विस्तृत अन्तर्दृष्टि प्रदान गर्दै। यो गाइडले स्वचालनको प्रक्रियालाई रूपरेखा दिन्छ SBOM Xygeni भित्र पुस्ता CI/CD pipelines, तपाईंको सफ्टवेयर निर्माणहरू कुशल र सुरक्षित छन् भनी सुनिश्चित गर्दै।
सिर्जना SBOM स्वचालित रूपमा
स्वचालित SBOM सञ्चालनको लागि पुस्ता महत्वपूर्ण छ SBOMतिम्रो मा छ CI/CD pipeline, प्रत्येक सफ्टवेयर निर्माणले स्वचालित रूपमा एउटा सिर्जना गर्छ भनी सुनिश्चित गर्दै SBOM। Xygeni ले यो कार्यक्षमतालाई समर्थन गर्दछ, जसले सम्मिलित गर्न अनुमति दिन्छ SBOM भित्र पुस्ता कार्यहरू CI/CD प्रक्रिया। यसले सफ्टवेयरमा भएका कुनै पनि परिवर्तनहरूको विश्लेषण गर्न सकिन्छ र सुरक्षा समस्याहरू पहिचान गर्न सकिन्छ र सकेसम्म चाँडो समाधान गर्न सकिन्छ भन्ने कुरा सुनिश्चित गर्दछ।
सिर्जना गर्न Xygeni कहाँ चलाउने SBOM:
- CI/CD Pipelines: सबैभन्दा सामान्य एकीकरण बिन्दु, जहाँ सुरक्षा परीक्षण चरणहरूको भागको रूपमा Xygeni स्क्यानहरू थपिन्छन्।
- निर्माण स्वचालन उपकरण: बिल्ड स्वचालन उपकरणहरूद्वारा निष्पादित बिल्ड फाइलहरूमा कमाण्ड-लाइन इन्टरफेस मार्फत Xygeni स्क्यानहरू चलाउनुहोस्।
जो Pipelineअनुगमन गर्न:
प्रदर्शन पूर्ण स्क्यानहरू रात्रिकालीन वा साप्ताहिक तालिकाबद्ध निर्माणहरूको समयमा, सूची र अनुपालन स्क्यानहरू सहित।
- बारम्बार ट्रिगर हुनेहरूका लागि pipelines, जस्तै पुश वा मर्ज अनुरोध कार्यक्रमहरूमा, चलाउनुहोस् a स्क्यानको उपसमूह परियोजनाको इकोसिस्टममा निर्भर गर्दै, गोप्य कुराहरू, कोड छेडछाड, वा खुला स्रोत कम्पोनेन्टहरूमा ध्यान केन्द्रित गर्दै।
- सीडीमा pipelines वा कुनै पनि pipeline, स्रोत प्रावधान सहित वा IaC टेम्प्लेटहरू, चलाउनुहोस् IaC स्क्यान डकरफाइल्स, कुबर्नेट्स म्यानिफेस्ट, हेल्म चार्ट र यस्तै कन्फिगरेसनहरूमा सुरक्षालाई सम्बोधन गर्न।
स्क्यानहरू कन्फिगर गर्दै
व्यापक लागि SBOM, स्क्यान आदेश सिफारिस गरिन्छ, जसमा प्रयोग गरेर विशिष्ट स्क्यानहरू बहिष्कार गर्ने क्षमता हुन्छ - छोड्नुहोस् विकल्प। उदाहरणका लागि, प्रयोग गर्नुहोस् --छोड्नुहोस् iac यदि तपाईंको परियोजनामा समावेश छैन भने IaC टेम्प्लेट।

SBOM उत्पादन: उत्पन्न गर्न SBOM डाउनस्ट्रीम सफ्टवेयरको लागि, समावेश गर्नुहोस् SBOM-सम्बन्धित विकल्पहरू जस्तै -sbom र -sbom-ढाँचा तपाईंको स्क्यान आदेशमा। यो SBOM त्यसपछि आवश्यकता अनुसार तेस्रो पक्षहरूलाई वितरण गर्न सकिन्छ।
लक्ष्यमा Xygeni स्थापना गर्दै Pipelines
Xygeni लाई तपाईंको CI/CD pipelines
- तपाईंको मा उपयुक्त बुँदाहरू पहिचान गर्नुहोस् CI/CD को लागी प्रणाली SBOM पीढी।
- सम्पादन गर्नुहोस् pipeline/वर्कफ्लो फाइलहरूमा Xygeni स्क्यान आदेशहरू इच्छित चरणहरूमा समावेश गर्न।
- परिवर्तनहरू सुनिश्चित गर्नुहोस् pipeline कन्फिगरेसनहरूले महत्वपूर्ण फाइलहरू परिमार्जन गर्न तपाईंको संगठनको प्रक्रिया पछ्याउँछन्।
Xygeni लाई एकीकृत गरेर CI/CD pipelines, संस्थाहरूले उत्पादनलाई स्वचालित गर्न सक्छन् SBOMs, प्रत्येक निर्माणसँगै यसको कम्पोनेन्टहरूको विस्तृत सूची सुनिश्चित गर्दै। यसले अनुपालन आवश्यकताहरू पूरा गर्न मात्र मद्दत गर्दैन तर सफ्टवेयर उत्पादनहरूको सुरक्षा स्थितिमा पनि उल्लेखनीय सुधार गर्दछ।
मुख्य कुराहरू: निपुणता SBOM Xygeni सँग सुरक्षा र पुस्ता
मार्फत यात्रा SBOM सुरक्षा र SBOM Xygeni सँगको पुस्ताले बढेको सफ्टवेयर सुरक्षा, पारदर्शिता र अनुपालनतर्फको बाटो प्रकट गर्दछ। महत्त्व बुझेर SBOMस्वचालित कार्यान्वयन गर्न SBOM उत्पादन उपकरणहरू CI/CD pipelines, यो प्रक्रियाले सफ्टवेयर विकासको विकसित परिदृश्यलाई प्रतिबिम्बित गर्दछ। यहाँ केही प्रमुख टेकवेहरू छन्:
सिर्जनाको महत्त्वपूर्ण भूमिका SBOMs
- व्यापक सूची: SBOMहरू साधारण सूचीहरू भन्दा बढी हुन्। तिनीहरूले खुला-स्रोत पुस्तकालयहरू, स्वामित्व कोड, र व्यावसायिक सफ्टवेयर सहित प्रत्येक सफ्टवेयर घटकको विस्तृत सूची प्रदान गर्छन्। यो विवरण जोखिम मूल्याङ्कन, आपूर्ति श्रृंखला व्यवस्थापन, र नियामक अनुपालनको लागि महत्त्वपूर्ण छ।
- परिष्कृत सुरक्षा मुद्रा: SBOMप्रयोगकर्ताहरूले सफ्टवेयर इकोसिस्टमको स्पष्ट दृष्टिकोण प्रदान गर्दछ, जसले गर्दा सरोकारवालाहरूलाई पुरानो वा कमजोर कम्पोनेन्टहरू छिटो पहिचान गर्न सक्षम बनाउँछ। यसले तपाईंको सफ्टवेयरको सुरक्षा स्थितिलाई उल्लेखनीय रूपमा बलियो बनाउँछ।
चुनौती र समाधान
- Standardization: एउटा चुनौती भनेको अभाव हो standardमा ization SBOM ढाँचा र डेटा, तुलना गर्न र व्याख्या गर्न गाह्रो बनाउने SBOMs. SBOM Xygeni जस्ता जेनेरेसन उपकरणहरूले CycloneDX र SPDX जस्ता व्यापक रूपमा स्वीकृत ढाँचाहरूलाई समर्थन गर्छन्, जसले लचिलोपन र अन्तरसञ्चालनशीलता प्रदान गर्दछ।
- सञ्चालन गर्दै SBOMs: Xygeni ले स्वचालित गर्न मद्दत गर्छ SBOM भित्रको पुस्ता CI/CD pipelines, स्वचालन र अन्तरसञ्चालनशीलता चुनौतीहरूलाई सम्बोधन गर्दै। यसले सुनिश्चित गर्दछ कि SBOMप्रत्येक सफ्टवेयर निर्माणको साथ s स्वचालित रूपमा उत्पन्न हुन्छन्, जसले तपाईंको सफ्टवेयरमा सुरक्षा र पारदर्शिता बढाउँछ CI/CD अभ्यासहरू।
Xygeni: एक SSC समाधान र SBOM उत्पादन उपकरण
- सजिलो प्रयोग: चाहे यसको CLI मार्फत होस् वा WebUI मार्फत, Xygeni ले सिर्जना गर्न प्रयोगकर्ता-मैत्री प्लेटफर्म प्रदान गर्दछ SBOMs. यसले यसलाई विकासकर्ता र सुरक्षा पेशेवर दुवैको लागि पहुँचयोग्य बनाउँछ।
- मा एकीकरण CI/CD Pipelines: Xygeni सहज रूपमा एकीकृत हुन्छ CI/CD pipelines, स्वचालन SBOM वास्तविक-समय जोखिम मूल्याङ्कन र जोखिम व्यवस्थापनको उत्पादन र सक्षमीकरण।
रणनीतिक कार्यान्वयन
- सही एकीकरण बिन्दुहरू छनौट गर्दै: Xygeni स्क्यानहरू कहाँ चलाउने भनेर पहिचान गर्दै CI/CD pipelines महत्वपूर्ण छ। चाहे Git मा होस् hooks, CI/CD pipelineसिधै फाइलहरू निर्माण गर्नुहोस्, वा फाइलहरू निर्माण गर्नुहोस्, Xygeni ले तपाईंको परियोजनाको आवश्यकताहरू अनुरूप अनुकूलन गर्दछ।
- व्यापक स्क्यानहरू: Xygeni ले सुरक्षा गेट स्क्यान सहित पूर्ण वा आंशिक स्क्यानहरू गर्न लचिलोपन प्रदान गर्दछ। यसले अनुसूचित निर्माणहरू र घटना-ट्रिगर गरिएका लागि तपाईंको सफ्टवेयर घटकहरूको गहन विश्लेषण सुनिश्चित गर्दछ। pipelines.
डिजिटल इकोसिस्टम विकसित हुँदै जाँदा, को भूमिका SBOMसफ्टवेयर विकासमा s अझ महत्वपूर्ण हुन्छ। SBOM Xygeni जस्ता पुस्ता उपकरणहरूले बढ्दो मागहरू पूरा गर्ने समाधानहरू प्रदान गरेर यो विकासको नेतृत्व गर्छन् SBOM सुरक्षा र अनुपालन। यदि तपाईंले सिर्जना गर्नुभयो भने SBOM Xygeni भएको पुस्ताले प्रतिबिम्बित गर्छ a commitडिजिटल युगमा विश्वास कमाउने आधारशिला, सुरक्षित, पारदर्शी र अनुपालन सफ्टवेयर उत्पादनहरू निर्माण गर्ने लक्ष्य।

सोधिने प्रश्न
म कसरी एउटा सिर्जना गर्छु SBOM?
Xygeni सँग तीन मार्गहरू: वेब इन्टरफेसमा परियोजना दृश्यबाट एउटा डाउनलोड गर्नुहोस्, ढाँचा निर्दिष्ट गर्दै तपाईंको परियोजना निर्देशिकामा CLI चलाउनुहोस्, वा तपाईंकोमा स्क्यान चरण थप्नुहोस्। pipeline त्यसैले एउटा SBOM प्रत्येक निर्माणमा उत्पादन गरिन्छ। तेस्रो मात्र त्यस्तो हो जुन वर्तमान रहन्छ।SPDX वा CycloneDX, मैले कुन प्रयोग गर्नुपर्छ?
यदि तपाईंको ड्राइभर सुरक्षा हो र तपाईं कम्पोनेन्ट सूचीसँगै VEX, VDR र पहुँचयोग्यता डेटा चाहनुहुन्छ भने CycloneDX। यदि तपाईंको ड्राइभर लाइसेन्स अनुपालन हो वा ग्राहकले यसलाई निर्दिष्ट गर्दछ भने SPDX। यदि तपाईंले धेरै ग्राहकहरूलाई पठाउनुभयो भने दुवै उत्पन्न गर्नुहोस्, किनकि डेटा अवस्थित भएपछि दोस्रो ढाँचा उत्पादन गर्ने लागत शून्यको नजिक हुन्छ।के साइबर लचिलोपन ऐनलाई आवश्यक छ? SBOM?
हो। आवश्यक आवश्यकताहरू ११ डिसेम्बर २०२७ देखि लागू हुन्छन् र यसमा सामान्यतया प्रयोग हुने मेसिन-पठनीय ढाँचामा कागजात घटकहरू समावेश छन्, कम्तिमा शीर्ष-स्तर निर्भरताहरू समेट्ने। रिपोर्टिङ दायित्वहरू पहिले नै, ११ सेप्टेम्बर २०२६ मा आइपुगेका थिए, र व्यवहारमा तपाईंले तिनीहरूलाई बिना पूरा गर्न सक्नुहुन्न SBOM पहिले नै ठाउँमा छ।कति पटक गर्नुपर्छ SBOM पुनर्जीवित हुनु?
प्रत्येक निर्माणमा। निर्भरता परिवर्तन हुन्छ, संस्करण बम्प हुन्छ, एक ट्रान्जिटिभ प्याकेज थपिन्छ, र SBOM तपाईंले गत त्रैमासिकमा उत्पादन गर्नुभएको सामग्रीले अब तपाईंले के पठाउनुभयो भनेर वर्णन गर्दैन।VDR भनेको के हो र यो किन यसमा जोडिएको छ? SBOM?
जोखिम प्रकटीकरण प्रतिवेदनले घटकहरूलाई असर गर्ने ज्ञात जोखिमहरूलाई सूचीबद्ध गर्दछ SBOM, प्रभाव र उपचार स्थिति सहित। द SBOM उत्पादनमा के छ भनेर बताउँछ। VDR ले यसमा के गलत छ भनेर बताउँछ।के म एउटा उत्पन्न गर्न सक्छु? SBOM एआई कम्पोनेन्टहरूको लागि?
हो। यही तर्क AI-BOM मार्फत मोडेल, डेटासेट, फ्रेमवर्क र एजेन्टहरूमा पनि फैलिएको छ।
