






अर्थ भन्दा बढी बहस भएको एउटै कुरा Application Security Posture Management (ASPM) भनेको के लगानी हो ASPM उपकरण यो यसको लायक छ। श्रेणीको अनावरण पछि, हरेक प्रकारका विक्रेताहरूले यो गर्ने दाबी गर्न हतार गरे, तर यो भविष्य हो कि होइन भन्ने कुरामा धेरै मसी समर्पित गरिएको छैन। अन्ततः, अनुप्रयोग सुरक्षाको भविष्यलाई यसको सबैभन्दा ठूलो समस्याहरू के हो भनेर बुझेर उत्तम रूपमा सम्बोधन गरिन्छ। यस लेखमा, हामी कुन समस्याहरूले श्रेणी सिर्जना गर्यो भन्ने बारे कुरा गर्नेछौं ASPM र यसले बजारले खोजिरहेको समाधानहरू प्रदान गर्दछ कि गर्दैन भनेर मूल्याङ्कन गर्नुहोस्।
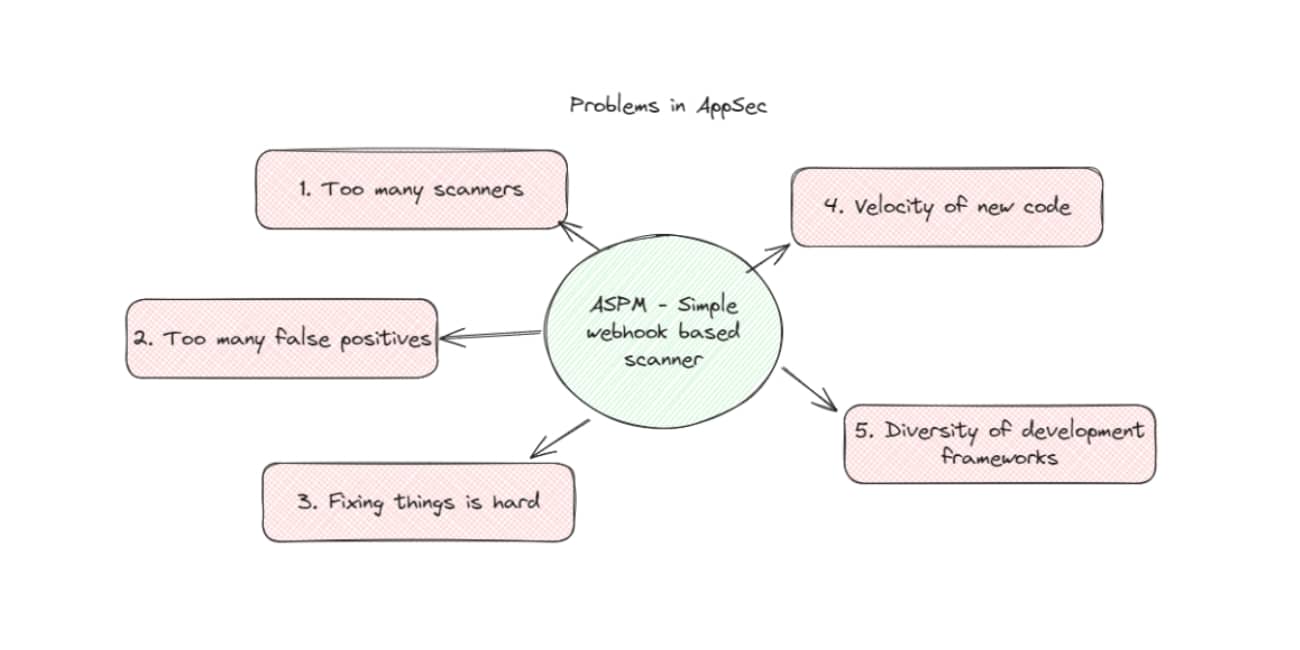
अनुप्रयोग सुरक्षामा समस्याहरू
धेरै स्क्यानरहरू
मैले सुरुमा तर्क गरेको हुनाले ASPM लगायत ८ प्रकारका स्क्यानरहरू, कम्तिमा दुई थप देखा परेका छन्। सुरक्षा टोलीहरूले स्क्यानरहरू पेट लगाउन सक्छन्, तर यदि तिनीहरू फरक हुनुको अर्थ बुझ्छन् भने मात्र। रनटाइममा सर्भरहरू स्क्यान गर्नु आवश्यक छैन आवश्यक रिपोजिटरीहरू स्क्यान गरिरहेको ठाउँमा हुनु। समस्या यो हो कि रिपोजिटरीहरू कमजोरीहरू कहाँ फेला पार्ने र समाधान गर्ने भन्ने बारे सत्यको भरपर्दो स्रोत बनेका छन्।
एउटै ठाउँमा हुँदा, एउटा भण्डारले दर्जनौं फरक फाइलहरू राख्न सक्छ जसले धेरै फरक कामहरू गर्दछ। परम्परागत रूपमा, सुरक्षा टोलीहरूले यी फाइलहरू परिवर्तन र तैनाथ गर्दा स्क्यान गर्न धेरै फरक डकर छविहरू वा बाइनरीहरू सेटअप गर्नुपर्थ्यो। स्क्यानरहरू राख्नु सजिलैसँग धेरै पूर्ण-समय कामहरू हुन सक्छ, किनकि तिनीहरू सबैलाई कोडका विभिन्न टुक्राहरूमा काम गर्न विशेष कन्फिगरेसनहरू पनि आवश्यक पर्दछ।
सुरक्षा टोलीहरू दृश्यता चाहिन्छ यी सबै फरक स्क्यानरहरूको, तर "एजेन्टलेस" को सरलताबाट धेरै फाइदा उठाउनुहोस् pipeline वेबhooks जुन शून्य कन्फिगरेसनसँग स्क्यान गर्दछ, वा कम्तिमा एउटा उपकरणलाई स्क्यान गर्न भन्छ। ASPM उपकरणहरूले सरल दृश्यता प्रदान गर्ने काममा उत्कृष्ट काम गर्छन्।
धेरै झूटा सकारात्मकहरू
प्रत्येक स्क्यानरलाई एउटै ठाउँमा बेर्नुको विपरीत कुरा के हो भने मानिसहरूले स्क्यानको गुणस्तरमा गिरावट आउने तर्क गर्छन्। म यो चिन्ताप्रति संवेदनशील छु, तर दुईवटा प्रतिपक्षी बुँदाहरू छन्। पहिलो, धेरै उपकरणहरूले जे भए पनि उही खुला स्रोत सामग्रीहरू बेरिरहेका छन्, सबै एक स्क्यानरहरू यसको बारेमा बढी इमानदार भइरहेका छन्। दोस्रो, यी तर्कहरू सधैं यो विचारमा निर्भर हुन्छन् कि कसैको स्क्यानर आफ्नै स्क्यानर जत्तिकै राम्रो हुनु असम्भव छ।
अन्ततः, समस्या भनेको धेरै झूटा सकारात्मकताको समस्या समाधान गर्नु मात्र हो। पहुँचयोग्यता भनेको कुनै जोखिमलाई वास्तवमा शोषण गर्न सकिन्छ कि सकिँदैन भनेर पत्ता लगाउने विचार हो। धेरै ASPM उपकरणहरूमा पहुँचयोग्यताको "पर्याप्त राम्रो" संस्करणहरू निर्मित छन्, त्यसैले यो गर्न सकिँदैन भनेर तर्क गर्न दिन प्रतिदिन गाह्रो हुँदै गइरहेको छ।
सबैभन्दा नराम्रो कुरा, स्क्यानिङ गर्दा CVEs एक्लैले महत्वपूर्ण अन्धा धब्बाहरू छोड्न सक्छ, त्यसैले म Xygeni जस्ता प्रदायकहरूको दुई कारणहरूको लागि प्रशंसा गर्छु: पहिलो, केवल कमजोरीहरूको सट्टा मालवेयरको लागि तिनीहरूको अपस्ट्रीम स्क्यानिङ। दोस्रो, तिनीहरूको commitजस्तै अन्य शोषणयोग्य कन्फिगरेसनहरू खोज्नको लागि मेन्ट pipeline गलत कन्फिगरेसनहरू, साथै यी आक्रमणहरू भएका छन् कि छैनन् भनेर पत्ता लगाउन।
चीजहरू मिलाउनु साँच्चै गाह्रो छ।
सुरक्षा टोलीहरूले आफ्ना कमजोरीहरू समाधान गर्ने गति धेरै कम देख्छन्। मैले धेरै डरलाग्दा कथाहरू सुनेको छु जहाँ सबैभन्दा गम्भीर शून्य दिनहरू पनि सम्पूर्ण क्षेत्रमा समाधान गर्न महिनौं लाग्छन्। enterprise पारिस्थितिक प्रणाली। धेरै उपकरणहरूले समस्या "प्राथमिकीकरण" हो भनेका छन्, तपाईं दिनभरि प्राथमिकता दिन सक्नुहुन्छ, तर यदि इन्जिनियरहरूले सजिलैसँग केहि समाधान गर्न सक्दैनन् भने, यो सबै व्यर्थ हुन्छ।
यो "भल्न व्यवस्थापन" पक्षमा बढी प्रवृत्ति भएको छ ASPM, तर विकासकर्ताहरूलाई कमजोरीहरू समाधान गर्न मद्दत गर्नु वास्तविक लक्ष्य हुनुपर्छ ASPM.
धेरै कोड, धेरै छिटो
यदि हामी सोच्छौं कि क्लाउडले कोड तैनातीलाई गति दियो भने, जेनेरेटिभ एआईले कोडको वेग मात्र बढाएको छ। अर्को कम छलफल गरिएको बुँदा भनेको जेनेरेटिभ एआईले कोडको लागि नयाँ दर्शकहरू कसरी खोल्न जारी राख्छ - बिक्री टोलीदेखि लेखासम्म सबैलाई साधारण काम गर्ने पाइथन स्क्रिप्टहरू सिर्जना गर्न अनुमति दिँदै।
यी विकासहरूले बारम्बार, बारम्बार, र विविध वातावरणमा स्क्यानिङलाई पहिलेभन्दा बढी महत्त्वपूर्ण बनाएको छ। यदि स्क्यानिङको साथ नयाँ अनुप्रयोगहरू सेटअप गर्न लामो स्वीकृति प्रक्रिया आवश्यक छ भने, तपाईं अन्धा हुन तयार हुनुहुनेछ।
वातावरण धेरै विविध छ।
स्क्यानरहरूको संख्या अत्यधिक हुन सक्छ, जब तपाईंले सबैको महिनाको स्वादको जाभास्क्रिप्ट फ्रेमवर्क, भाषा संस्करण, वा अन्य फ्रेमवर्कहरू थप्नुहुन्छ, "वर्गमा उत्कृष्ट बिन्दु समाधान" फेला पार्नु अब सम्भव छैन। म सुरक्षा टोलीहरूले जाभास्क्रिप्टको हरेक स्वादको लागि वर्गमा उत्कृष्ट स्क्यानिङ समाधान खोजिरहेको देख्दिन। एकल ASPM भाषा अनुसार भाषामा जाने प्रयास गर्नु भन्दा स्क्यानिङ कभरेज धेरै व्यापक रूपमा उपलब्ध गराउन सक्ने उपकरण हो।
ASPM उपकरण समाधान?
यी समस्याहरू हुन् जसको कारण मैले परिभाषित गरें ASPM जस्तै:
Application Security Posture Management तपाईंको अनुप्रयोगको कमजोरीहरू स्क्यान गर्न र समाधान गर्न आवश्यक पर्ने सबै कुरा प्रदान गर्दछ। यसले तपाईंको अनुप्रयोगमा सुरक्षा स्क्यानिङ प्रदान गर्दछ SDLC pipeline, परिणामहरू इन्जेस्ट गर्छ, र उपचार कार्यप्रवाहहरू निर्माण गर्छ।
व्यवहारमा यो एक अल-इन-वन स्रोत कोड एकीकरणको रूपमा सफल हुन्छ जसले तपाईंको कोडलाई कमजोरीहरूको लागि सहज रूपमा स्क्यान गर्दछ, तिनीहरूलाई प्राथमिकता दिन्छ, र तिनीहरूलाई सही व्यक्तिहरूलाई तोक्न मद्दत गर्दछ। हेरौं यसले सबै समस्याहरू कसरी समाधान गर्छ मुख्य समस्याहरू एपसेकमा:
धेरै स्क्यानरहरू
- यो आफैंमा स्पष्ट छ - अब ८ फरक बिन्दु समाधानहरू हुनुको कुनै कारण छैन जब एउटा तपाईंको स्ट्याकको अधिकांश भाग समेट्न पर्याप्त राम्रो हुन सक्छ।
धेरै धेरै गलत सकारात्मकहरू
- "राम्रो बिन्दु समाधान" को विचार कायमै रहँदा, ASPM's' मा सामान्यतया एप्लिकेसनले कसरी काम गर्छ भन्ने बारेमा धेरै समग्र दृश्यता हुन्छ। चाहे त्यो निर्माण निर्भरताहरू म्याप गर्ने होस्, वा "कोड टु क्लाउड" तस्वीर - यी उपकरणहरूले सामान्यतया झूटा सकारात्मकताहरू हटाउन राम्रो काम गर्छन्।
चीजहरू मिलाउनु साँच्चै गाह्रो छ।
- निष्पक्ष हुनको लागि, यो त्यो ठाउँ हो जहाँ (सामान्यतया) धेरै प्रदायकहरू जसले स्क्यानिङबाट टाढा बसेका छन्, तिनीहरूले चीजहरू ठीक गर्नका लागि राम्रो इन्जिनहरू निर्माण गरेका छन्। जे भए पनि, यो त्यो ठाउँ हो जहाँ ASPM माथि excels CSPM - यसमा वास्तवमा समाधान गर्न सक्ने मानिसहरूलाई खोजहरू पुर्याउने तरिका छ।
धेरै कोड, धेरै छिटो
- नयाँ भण्डारहरूमा स्क्यानरहरू स्वचालित रूपमा तैनाथ गर्ने तथ्य यति दुर्लभ सुविधा हो कि यसले तपाईंलाई कसरी वेबहुकमा आधारित छ भनेर बताउँछ। ASPM वातावरणमा कोडको मात्रा जति छिटो हुन्छ, सुरक्षालाई त्यति नै छिटो मापन गर्न अनुमति दिन्छ
वातावरण धेरै विविध छ।
- यद्यपि त्यहाँ सधैं एज केसहरू हुन सक्छन्, "कक्षामा उत्कृष्ट" मूल्याङ्कन गर्न गाह्रो हुँदै गइरहेको छ - के सुरक्षा टोलीले १० प्रमाण अवधारणाहरू सहित ५ भाषाहरू विरुद्ध ८ स्क्यानरहरू परीक्षण गर्नुपर्छ?
म साथमा छु। ASPM (र ASPM उपकरणहरू) अनुप्रयोग सुरक्षाको भविष्य भएकोले, यसले अनुप्रयोग सुरक्षा पेशेवरहरूले सामना गर्ने धेरैजसो समस्याहरू समाधान गर्दछ। अवस्थित सम्झौताहरू समाप्त हुने बित्तिकै, वा त्योभन्दा पहिले पनि, अभ्यासकर्ताहरू यी नयाँ समाधानहरूमा दौडनेछन्। तिनीहरूलाई रोक्ने एक मात्र कुरा भनेको राम्रो तरिका छ भन्ने जागरूकता हो।

