





आज विकासकर्ताहरू धेरै निर्भर छन् खुला स्रोत सफ्टवेयर छिटो, थप नवीन अनुप्रयोगहरू सिर्जना गर्न। यद्यपि, खुला स्रोत सफ्टवेयर, जसको लागि खाता छ आधुनिक कोडबेसहरूको ९०% सम्म, बढ्दो छ साइबर अपराधीहरूद्वारा लक्षितफलस्वरूप, खुला स्रोत मालवेयर जस्ता खतराहरू पहिलेभन्दा धेरै सामान्य छन्, निर्भरताहरूमा घुसपैठ गर्ने र परियोजनाहरूलाई जोखिममा पार्ने। यस कारणले गर्दा, मालवेयर विश्लेषण वैकल्पिकबाट पूर्ण रूपमा आवश्यकमा सरेको छ। उन्नत मालवेयर विश्लेषण उपकरणहरूको प्रयोग गरेर, विकासकर्ताहरूले द्रुत रूपमा दुर्भावनापूर्ण कोड पहिचान गर्न र बेअसर गर्न सक्छन्, जसले गर्दा तिनीहरूको अनुप्रयोगहरूको सुरक्षा हुन्छ र प्रयोगकर्ताको विश्वास कायम रहन्छ।
यस गाइडमा, हामी खुला स्रोत सफ्टवेयरको लागि मालवेयर विश्लेषण प्रक्रियाको अन्वेषण गर्नेछौं, मालवेयर विश्लेषण उपकरणहरू प्रयोग गर्ने फाइदाहरू हाइलाइट गर्नेछौं।
खुला स्रोत सफ्टवेयरको लागि मालवेयर विश्लेषण के हो?
सुरु गर्न, मालवेयर विश्लेषण नजिकबाट हेर्नुको अर्थ हानिकारक सफ्टवेयर लाई बुझ्न यो के गर्छ, कहाँबाट आयो, र यसले कसरी क्षति पुर्याउन सक्छ। खुला स्रोत सफ्टवेयरको लागि, यसमा लुकेका खतराहरू पत्ता लगाउन प्रत्येक पुस्तकालय, निर्भरता र प्याकेजलाई ध्यानपूर्वक जाँच गर्नु समावेश छ।
खुला स्रोत कम्पोनेन्टहरूको बढ्दो प्रयोगलाई ध्यानमा राख्दै, जस्तै खतराहरू निर्भरता भ्रम र टाइपो-स्क्वाटिंग गम्भीर जोखिमको रूपमा देखा परेका छन्। फलस्वरूप, खुला स्रोत मालवेयर पहिचान गर्न र सम्बोधन गर्न मालवेयर विश्लेषण उपकरणहरू प्रयोग गर्नु आधुनिक सफ्टवेयर परियोजनाहरू सुरक्षित गर्न महत्त्वपूर्ण भएको छ।
मालवेयर विश्लेषण सञ्चालन गर्ने दुई प्राथमिक विधिहरू छन्:
- स्थिर विश्लेषण: यो विधिले कोडलाई कार्यान्वयन नगरी निरीक्षण गर्छ, दुर्भावनापूर्ण ढाँचा वा शंकास्पद स्क्रिप्टहरू पहिचान गर्नमा ध्यान केन्द्रित गर्छ।
- गतिशील विश्लेषण: यो दृष्टिकोणमा कोड चलाउनु समावेश छ भर्चुअल वातावरण यसको वास्तविक-समय व्यवहार अवलोकन गर्न।
यी दृष्टिकोणहरूलाई संयोजन गरेर, संस्थाहरूले प्राप्त गर्छन् गहिरो समझ सम्भावित खतराहरूको बारेमा जानकार छन् र तिनीहरूलाई कम गर्न राम्रोसँग सुसज्जित छन्।
खुला स्रोत सफ्टवेयरको लागि मालवेयर विश्लेषण प्रक्रिया
यो मालवेयर विश्लेषण प्रक्रिया सामान्यतया निम्न चरणहरू समावेश छन्:
- निर्भरता सङ्कलन गर्नुहोस्: सुरु गर्न, समावेश भएको शंका गरिएका पुस्तकालयहरू वा प्याकेजहरू सङ्कलन गर्नुहोस् खुला स्रोत मालवेयर.
- स्थिर विश्लेषण: त्यसपछि, शंकास्पद ढाँचाहरू, पछाडिको ढोकाहरू, वा अस्पष्ट सञ्चालनहरूको लागि कोड निरीक्षण गर्नुहोस्।
- गतिशील विश्लेषण: त्यसपछि, कोडलाई a मा कार्यान्वयन गर्नुहोस् भर्चुअल वातावरण वास्तविक समयमा यसको व्यवहार अवलोकन गर्न।
- रिभर्स इन्जिनियर जटिल खतराहरू: गहिरो अन्तर्दृष्टिको लागि, प्रयोग गर्नुहोस् म्यानुअल कोड रिभर्सिङ उन्नत मालवेयर रणनीतिहरू उजागर गर्ने प्रविधिहरू।
- कागजात र न्यूनीकरण: अन्तमा, सबै निष्कर्षहरू रेकर्ड गर्नुहोस् र भविष्यमा हुन सक्ने जोखिमहरूलाई रोक्न उपयुक्त समाधानहरू लागू गर्नुहोस्।
यी चरणहरू पालना गरेर, संस्थाहरूले सक्रिय रूपमा कमजोरीहरूलाई सम्बोधन गर्न सक्छन् र आफ्ना परियोजनाहरूलाई खुला स्रोत मालवेयरबाट जोगाउन सक्छन्।
मालवेयर विश्लेषण उपकरणहरूका फाइदाहरू
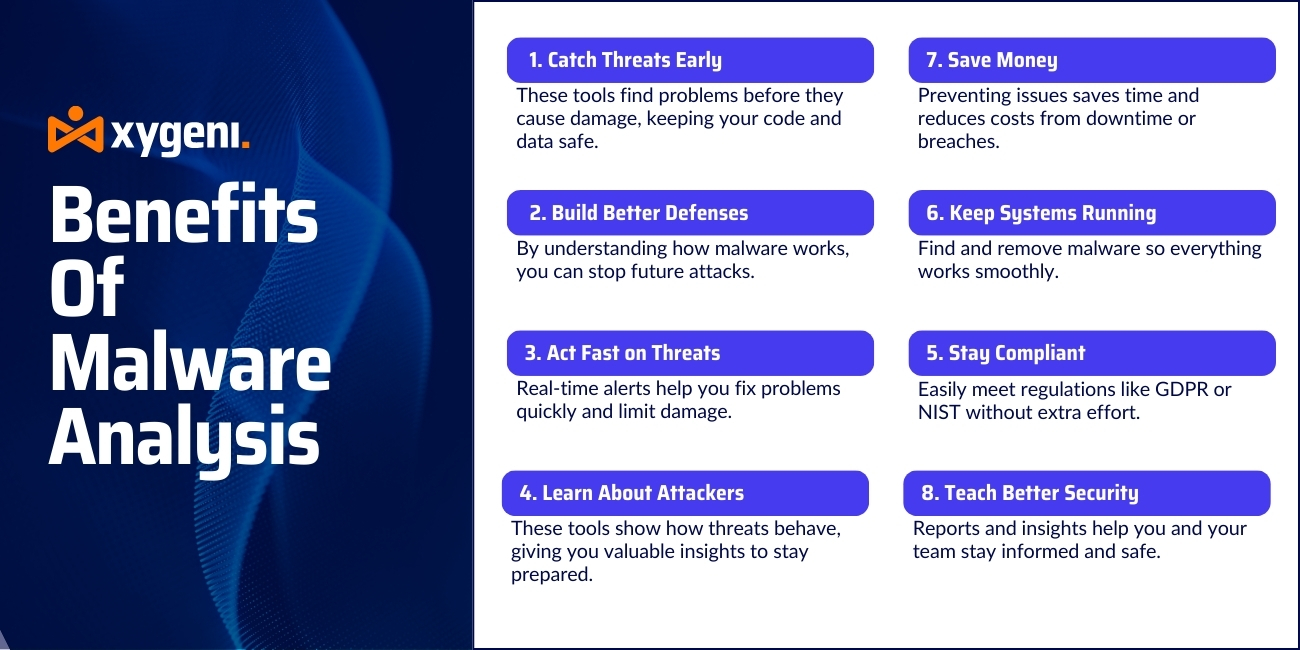
मालवेयर विश्लेषण उपकरणहरूले धेरै फाइदाहरू प्रदान गर्दछ, तर तपाईंको प्रणालीहरू सुरक्षित गर्न र तपाईंको डेटा सुरक्षित गर्न निम्न सबैभन्दा महत्त्वपूर्ण रूपमा उभिएका छन्:
राम्रो खतरा पहिचान
पहिलो र प्रमुख कुरा, मालवेयर विश्लेषण उपकरणहरूले खतराहरू चाँडै पहिचान गर्नमा उत्कृष्ट प्रदर्शन गर्छन्। स्थिर र गतिशील विश्लेषण दुवै प्रयोग गरेर, तिनीहरूले दुर्भावनापूर्ण ढाँचाहरू र व्यवहारहरू छिटो पत्ता लगाउँछन्। यसले हानि पुर्याउनु अघि कमजोरीहरू पत्ता लगाइन्छ भन्ने कुरा सुनिश्चित गर्दछ।
सक्रिय रक्षा
थप रूपमा, यी उपकरणहरूले मालवेयर कसरी सञ्चालन हुन्छ भनेर बुझेर संस्थाहरूलाई बलियो प्रतिरक्षा निर्माण गर्न अनुमति दिन्छ। यो सक्रिय दृष्टिकोणले भविष्यका आक्रमणहरूलाई रोक्न मद्दत गर्दछ, जसमा उन्नत खतराहरू जस्तै शून्य-दिन जोखिमहरू.
घटनाको प्रतिक्रियामा बलियो प्रतिक्रिया
यसबाहेक, मालवेयर विश्लेषण उपकरणहरूबाट वास्तविक-समय अन्तर्दृष्टिले घटनाहरूमा छिटो, अधिक प्रभावकारी प्रतिक्रियाहरू सक्षम बनाउँछ। यसले क्षतिलाई कम गर्छ र महत्वपूर्ण प्रणालीहरू छिटो पुनर्स्थापित भएको सुनिश्चित गर्दछ।
परिष्कृत खतरा खुफिया
मालवेयरको गहन जाँच गरेर, यी उपकरणहरूले खतरा अभिनेताहरू, प्रविधिहरू र रणनीतिहरूको बारेमा बहुमूल्य जानकारी प्रदान गर्दछ। यो बुद्धिमत्ताले तपाईंको प्रणालीहरूलाई मात्र सुरक्षित गर्दैन तर भविष्यमा यस्तै खतराहरूको लागि तयारी गर्न पनि मद्दत गर्दछ।
सुधारिएको प्रणाली अखण्डता
अन्तमा, मालवेयर विश्लेषण उपकरणहरूले मालिसियस कोड पत्ता लगाएर र हटाएर, महत्वपूर्ण अनुप्रयोगहरूको विश्वसनीयता र उपलब्धता सुनिश्चित गरेर तपाईंको प्रणालीहरूलाई सहज रूपमा चलाइराख्छन्।
Xygeni को प्रारम्भिक चेतावनी उत्पादनले कसरी खुला स्रोत सुरक्षा बढाउँछ
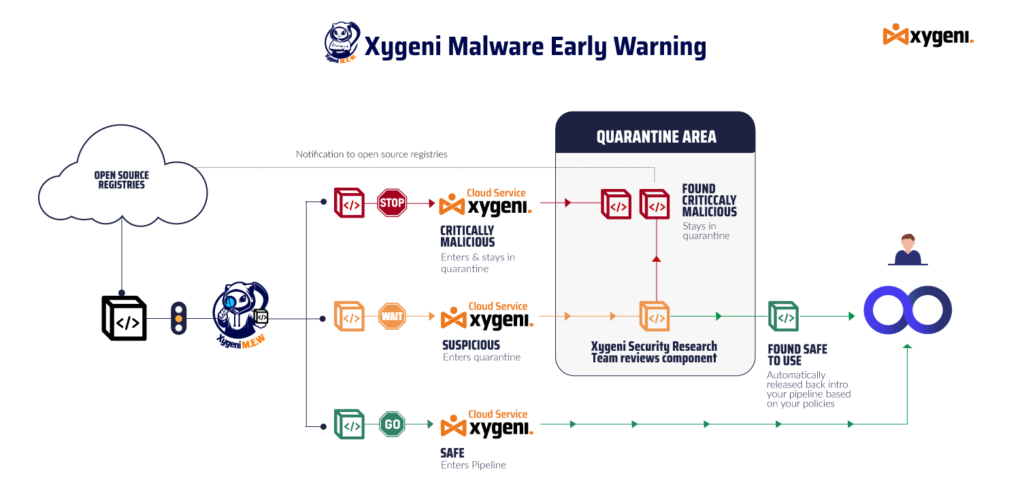
Xygeni को प्रारम्भिक चेतावनी उत्पादन विशेष गरी कमजोरीहरूलाई सक्रिय रूपमा सम्बोधन गरेर खुला स्रोत सफ्टवेयर सुरक्षित गर्न डिजाइन गरिएको हो। यसले कसरी काम गर्छ भन्ने कुरा यहाँ छ:
- निरन्तर अनुगमन: यसले दुर्भावनापूर्ण प्याकेजहरूको लागि सार्वजनिक रजिस्ट्रीहरू ट्र्याक गर्छ र तिनीहरूलाई तुरुन्तै ब्लक गर्छ, वास्तविक समयमा तपाईंको सफ्टवेयरलाई खतराहरूबाट जोगाउँछ।
- स्वचालित समाधानहरू: स्वचालित रूपमा प्याचहरू लागू गरेर वा क्वारेन्टाइन धम्कीहरू प्रयोग गरेर, Xygeni ले तपाईंको टोलीको बहुमूल्य समय र प्रयास बचत गर्छ।
- व्यापक अन्तर्दृष्टि: यसले पहिचान गरिएका कमजोरीहरूको बारेमा विस्तृत रिपोर्टहरू प्रदान गर्दछ, जसले टोलीहरूलाई प्राथमिकता दिन र महत्वपूर्ण समस्याहरूलाई प्रभावकारी रूपमा समाधान गर्न मद्दत गर्दछ।
- विश्वव्यापी खतरा एकीकरण: जाइजेनीले विश्वव्यापी डाटाबेसबाट प्राप्त डेटाको साथ आफ्नो विश्लेषणलाई समृद्ध बनाउँछ, मालवेयर पत्ता लगाउने र प्रतिक्रिया सुधार गर्दछ।
यी सुविधाहरूको साथ, Xygeni ले तपाईंको सफ्टवेयर आपूर्ति श्रृंखलालाई सुरक्षित राख्नको लागि एक अतुलनीय समाधान प्रदान गर्दछ खुला स्रोत मालवेयर.
विकासकर्ताहरूलाई स्थिर र गतिशील मालवेयर विश्लेषण किन चाहिन्छ?
विश्लेषणको कुरा आउँदा खुला स्रोत सफ्टवेयर, न त स्थिर न गतिशील विश्लेषण मात्र पर्याप्त छ। बरु, दुईलाई संयोजन गर्नाले कमजोरीहरू पहिचान गर्न र सम्बोधन गर्न एक व्यापक दृष्टिकोण सुनिश्चित गर्दछ।
जस्तै:
- स्थिर विश्लेषण हस्ताक्षर-आधारित खतराहरू पहिचान गर्नमा उत्कृष्ट छ, जसले यसलाई प्रिम्प्टिभ स्क्यानिङको लागि आदर्श बनाउँछ।
- गतिशील विश्लेषणअर्कोतर्फ, स्थिर विधिहरूले छुटाउन सक्ने व्यवहार-आधारित जोखिमहरू उजागर गर्दछ।
प्रयोग मालवेयर विश्लेषण उपकरणहरू जसले दुवै विधिहरूलाई एकीकृत गर्दछ, विकासकर्ताहरूलाई आफ्ना परियोजनाहरूलाई फराकिलो दायराको खतराहरू विरुद्ध सुरक्षित गर्न अनुमति दिन्छ।
सुरक्षित सफ्टवेयर निर्माण: तपाईंको अर्को चरण
विकासकर्ताको रूपमा, हामीलाई थाहा छ कि खुला-स्रोत सफ्टवेयरले नवप्रवर्तनलाई कति बढावा दिन्छ र विकासलाई गति दिन्छ। यद्यपि, ठूलो शक्तिसँगै ठूलो जिम्मेवारी आउँछ - खुला स्रोत मालवेयर बढ्दो खतरा हो, र यसलाई बेवास्ता गर्नु अब विकल्प छैन। त्यसैले तपाईंको कार्यप्रवाहमा मालवेयर विश्लेषण उपकरणहरू एकीकृत गर्नु खेल-परिवर्तनकर्ता हो।
यसको बारेमा सोच्नुहोस्: सक्रिय रूपमा कमजोरीहरूलाई सम्बोधन गरेर, तपाईंले आफ्नो कोड मात्र सुरक्षित गरिरहनुभएको छैन - तपाईं आफ्ना प्रयोगकर्ताहरूलाई सुरक्षित गरिरहनुभएको छ र उनीहरूको विश्वास कमाइरहनुभएको छ। Xygeni को प्रारम्भिक चेतावनी उत्पादन जस्ता उपकरणहरूले कठिन चीजहरूलाई स्वचालित गरेर यसलाई सजिलो बनाउँछ, ताकि तपाईं महत्त्वपूर्ण कुराहरूमा ध्यान केन्द्रित गर्न सक्नुहुन्छ - उत्कृष्ट सफ्टवेयर निर्माण गर्दै।
सुरक्षाले तपाईंलाई ढिलो गर्नु पर्दैन। सही उपकरणहरूको साथ, यसले महँगो समस्याहरूमा परिणत हुनु अघि समस्याहरूलाई रोकेर चीजहरूलाई गति दिन सक्छ। त्यसोभए किन पर्खने? आज एक डेमो अनुसूची र हेर्नुहोस् कसरी Xygeni ले तपाईंलाई सुरक्षित सफ्टवेयर ढुवानी गर्न मद्दत गर्न सक्छ।
अझ गहिरिएर जान चाहनुहुन्छ? हाम्रो हेर्नुहोस् खुला स्रोत मालवेयर आक्रमणको विकासमा नन-गेटेड सेफडेभ टक एपिसोड
तिनीहरूको बारेमा थप जान्नुहोस् र तपाईंको सफ्टवेयर विकास र डेलिभरीलाई सुरक्षित राख्न सक्रिय रणनीतिहरूको आवश्यकता जान्नुहोस्!