






तपाईंको खुला-स्रोत कम्पोनेन्टहरूको सुरक्षा तपाईंको आफ्नै स्रोत कोड जत्तिकै महत्त्वपूर्ण छ। त्यसैले सफ्टवेयर संरचना विश्लेषण (SCA) र सफ्टवेयर बिल अफ मटेरियल (SBOM) ले DevOps र AppSec टोलीहरूमा आकर्षण प्राप्त गर्दैछन्। यद्यपि तिनीहरू प्रायः सँगै उल्लेख गरिन्छ, स्का विरुद्ध sbom तुलना भनेको एउटालाई अर्कोभन्दा बढी छनौट गर्ने बारेमा होइन। बरु, तिनीहरूले फरक तर पूरक उद्देश्यहरू पूरा गर्छन् software supply chain security.
यो पोस्टले बीचको भिन्नता बताउँछ sbom स्का विरुद्ध, ले कसरी सँगै काम गर्छ भनेर देखाउँछ, र तपाईंलाई दुवैलाई प्रभावकारी रूपमा कसरी कार्यान्वयन गर्ने भनेर निर्णय गर्न मद्दत गर्छ। तपाईंले Xygeni जस्ता उपकरणहरूले कसरी अनुपालन र स्वचालनलाई सरल बनाउँछन् भनेर पनि देख्नुहुनेछ। स्कामा आधारित sbom पीढी।
जाइगेनी शब्दावली
के हो SCA?
सफ्टवेयर संरचना विश्लेषण (SCA) एउटा कोर AppSec अभ्यास हो जसले तेस्रो-पक्ष र खुला-स्रोत कम्पोनेन्टहरूको लागि तपाईंका अनुप्रयोगहरूलाई निरन्तर स्क्यान गर्दछ।
विशेष गरी, SCA तपाईंलाई मद्दत गर्दछ:
- निर्भरताहरूमा कमजोरीहरू पत्ता लगाउनुहोस्
- जोखिमपूर्ण इजाजतपत्रहरू पहिचान गर्नुहोस्
- शोषणयोग्यता र पहुँचयोग्यताको मूल्याङ्कन गर्नुहोस्
- सुरक्षित प्याचिङ विकल्पहरूको साथ स्वचालित उपचार
यसको अतिरिक्त, एक ठोस SCA उपकरण सिधै तपाईंको DevOps मा एकीकृत हुन्छ pipelineउदाहरणका लागि, यसले स्क्यान गर्न सक्छ pull requests, भित्र दौडनुहोस् CI/CD कामहरू, र कमजोर कोड उत्पादनमा पुग्नु अघि विकासकर्ताहरूलाई सचेत गराउनुहोस्। फलस्वरूप, स्का र sbom सुरुदेखि नै आपूर्ति शृङ्खलाका खतराहरूलाई रोक्न सँगै अभ्यासहरूले मद्दत गर्छन्।
जाइगेनी शब्दावली
के हो SBOM?
सामग्रीको सफ्टवेयर बिल (SBOM) तपाईंको अनुप्रयोगमा रहेका सबै कम्पोनेन्टहरूको संरचित, मेसिन-पठनीय सूची हो, खुला-स्रोत र स्वामित्व दुवै।
यसमा सामान्यतया समावेश छ:
- प्याकेज नाम र संस्करणहरू
- इजाजतपत्र र आपूर्तिकर्ताहरू
- निर्भरता सम्बन्धहरू
- ह्यास र पहिचानकर्ताहरू
यद्यपि एक SBOM यसले आफैंले कमजोरीहरू समाधान गर्दैन, तपाईंले प्रयोग गर्ने सफ्टवेयरको दस्तावेजीकरणमा यसले महत्त्वपूर्ण भूमिका खेल्छ। त्यसकारण, स्वास्थ्य सेवा, वित्त, वा सरकार जस्ता अनुपालन-भारी क्षेत्रहरूमा, SBOMहरू चाँडै अनिवार्य हुँदै गइरहेका छन्।
SBOM vs SCA: मुख्य भिन्नताहरू व्याख्या गरियो
पहिलो हेराईमा, स्का विरुद्ध sbom उस्तै देखिन सक्छ। यद्यपि, तिनीहरूले धेरै फरक समस्याहरू समाधान गर्छन्। यसलाई भत्काएर हेरौं:
| फिचर | SCA उपकरण | SBOMs |
|---|---|---|
| उद्देश्य | ✓ खुला स्रोत जोखिमहरू पत्ता लगाउनुहोस् र समाधान गर्नुहोस् | ✓ तपाईंको सफ्टवेयर भित्र के छ भनेर कागजात गर्नुहोस् |
| स्वचालन | ✓ हो, वास्तविक-समय र निरन्तर | ✕ प्रायः स्थिर; म्यानुअल अद्यावधिकहरू आवश्यक पर्न सक्छ |
| सुरक्षा कभरेज | ✓ जोखिमहरू, शोषणयोग्यता, इजाजतपत्र जोखिम | ✕ इन्भेन्टरी मात्र (जोखिम मूल्याङ्कन छैन) |
| DevOps प्रयोग केस | ✓ सुरक्षा गेटहरू, पीआर स्क्यानिङ, सिफ्ट-बायाँ सुरक्षा | ✓ अनुपालन लेखा परीक्षण, विक्रेता आश्वासन |
| नियामक फिट | ✓ सिफारिस | ✓ प्रायः आवश्यक पर्दछ (EO 14028, NIST, DoD, FDA) |
किन SCA र SBOM सँगै राम्रोसँग काम गर्नुहोस्
ती मध्ये एक छनौट गर्नुको सट्टा, सबैभन्दा बुद्धिमानी तरिका भनेको प्रयोग गर्नु हो स्का र sbom छेउछाउमा। यहाँ कारण छ:
SBOMवास्तविक-समय अपडेटहरू चाहिन्छ
उत्पन्न गर्दै SBOM एक पटक पर्याप्त छैन। उदाहरणका लागि, यदि तपाईंको टोलीले साप्ताहिक रूपमा प्याकेजहरू थप्छ वा अपग्रेड गर्छ भने, तपाईंको मूल SBOM चाँडै पुरानो हुन सक्छ। त्यहीँ SCA यसमा भएका चरणहरूले स्वचालित रूपमा तपाईंको निर्भरताहरू निगरानी गर्दछ र राख्छ SBOM वर्तमान
SCA आधारित SBOMके नयाँ हुन्? Standard
Xygeni जस्ता आधुनिक उपकरणहरू संयोजन गर्छन् स्का र sbom। यो SBOM वास्तविकबाट सिर्जना र अद्यावधिक गरिएको छ SCA स्क्यान गर्दछ। यसले समय बचत गर्छ र तपाईंको सूचीले प्रयोगमा रहेको वास्तविक कोड प्रतिबिम्बित गर्दछ भन्ने ग्यारेन्टी दिन्छ।
विकासकर्ताहरूलाई सूची भन्दा बढी चाहिन्छ
जबकि एक SBOM तपाईंलाई "के" मात्र दिन्छ SCA तपाईंलाई "त्यसो भए के हुन्छ" भन्छ। उदाहरणका लागि, दुई एपहरूमा एउटै कमजोर लाइब्रेरी समावेश हुन सक्छ, तर वास्तवमा एउटाले मात्र खतरनाक कोड प्रयोग गरिरहेको छ। SCA त्यो पहुँचयोग्यता सन्दर्भ थप्छ।
अन्ततः, संयोजन गरेर Sca sbom क्षमताहरू, तपाईंले गहिरो अन्तर्दृष्टि, कम गलत सकारात्मकता, र बलियो सुरक्षा परिणामहरू प्राप्त गर्नुहुन्छ।
संयोजन को लाभ SCA र SBOM DevOps मा
तुलना गर्दा SBOM vs SCA, यो बुझ्नु महत्त्वपूर्ण छ कि तिनीहरू अलग भन्दा सँगै बढी प्रभावकारी छन्। दुबै समावेश गर्ने DevOps रणनीति अपनाएर स्का र sbom, तपाईंको टोलीले सतह-स्तर दृश्यताभन्दा बाहिर जाने महत्त्वपूर्ण फाइदाहरू अनलक गर्छ।
उदाहरणका लागि, तपाईंले प्राप्त गर्नुहुन्छ:
- अधिक सटीकता सफ्टवेयर सूची र निर्भरता ट्र्याकिङमा
- स्वचालित अनुपालन NIST र EO १४०२८ जस्ता नियामक ढाँचाहरूसँग
- जोखिममा आधारित प्राथमिकता निर्धारण एक्सप्लोइटेबिलिटी स्कोरिङ र रिचेबिलिटी सन्दर्भ प्रयोग गर्दै
- कम झूटा सकारात्मकहरू, रनटाइम-सचेत पत्ता लगाउने सुविधाको लागि धन्यवाद
- लेखापरीक्षण-तयार SBOM निर्यात, कुनै अतिरिक्त म्यानुअल प्रयास बिना उपलब्ध छ
यसबाहेक, संयुक्त शक्ति स्का विरुद्ध sbom आधुनिक कार्यप्रवाहहरूमा टोलीहरूलाई नियन्त्रण नगुमाई छिटो काम गर्न सक्षम बनाउँछ। किनभने SCA निरन्तर परिवर्तनहरू पत्ता लगाउँछ र SBOMअनुपालनको लागि तिनीहरूलाई दस्तावेजीकरण गर्नुहोस्, तपाईंले ब्लाइन्ड स्पटहरू कम गर्नुहुन्छ र उपचारलाई सुव्यवस्थित गर्नुहुन्छ।
फलस्वरूप, तपाईंको सुरक्षा र विकास टोलीहरूले व्यापार र नियामक लक्ष्यहरूसँग मिल्दोजुल्दो रहँदै राम्रोसँग सहकार्य गर्छन्।
SBOM अमेरिका र युरोपमा अनुपालन: तपाईंले जान्नुपर्ने कुराहरू
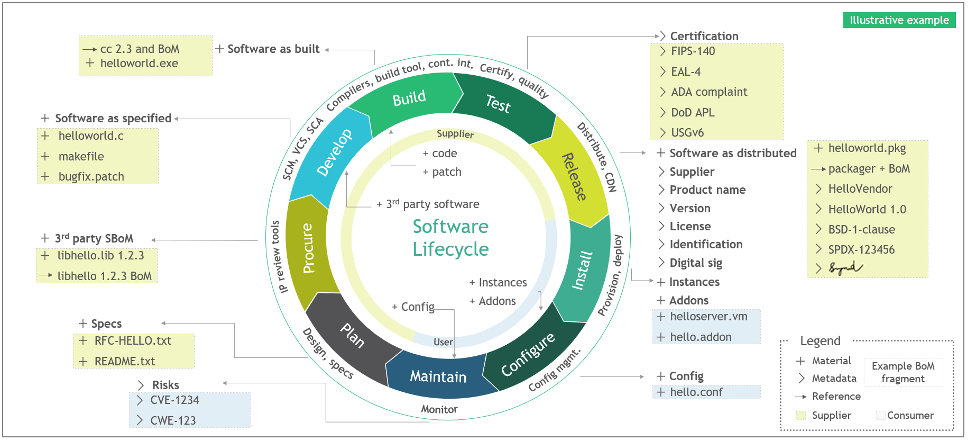
आज, SBOMs अब वैकल्पिक छैनन्। तिनीहरू एक हुन् नियामक आवश्यकता अमेरिका र युरोप दुवैभरि धेरै संस्थाहरूको लागि। अनुसार कार्यकारी आदेश 14028, सबै अमेरिकी संघीय ठेकेदारहरूले पूर्ण र सही प्रदान गर्नुपर्छ SBOM तिनीहरूको सफ्टवेयर उत्पादनहरूसँग।
थप रूपमा, FDA र DoD जस्ता नियामक निकायहरूले जनादेश दिन्छन् SBOM स्वास्थ्य सेवा, रक्षा, र महत्वपूर्ण पूर्वाधारमा प्रयोग। युरोपमा पनि दबाब बढ्दै छ:
- यो EU साइबर लचिलोपन अधिनियम आवश्यक छ SBOMडिजिटल तत्वहरू भएका सबै सफ्टवेयरहरूको लागि
- NIS2 महत्वपूर्ण पूर्वाधार प्रदायकहरूको लागि साइबर सुरक्षा नियमहरू बलियो बनाउँछ
- डोरा वित्तीय क्षेत्रमा सञ्चालन लचिलोपनलाई बलियो बनाउँछ
- PCI DSS ४ सुरक्षित विकास अभ्यासहरू र प्रतिक्रिया तयारी समावेश गर्दछ
NIST सुरक्षित सफ्टवेयर विकास फ्रेमवर्क र यी विश्वव्यापी जनादेशहरूको आधारमा, संस्थाहरूले:
- अद्यावधिक राख्नुहोस् SBOMप्रत्येक रिलिजको लागि s
- संस्करण र इजाजतपत्रहरू जस्ता विस्तृत निर्भरता मेटाडेटा समावेश गर्नुहोस्
- शेयर SBOMसाझेदारहरू, नियामकहरू, र ग्राहकहरूसँग
- प्रयोग SBOMजोखिम ट्र्याकिङ र उपचारलाई समर्थन गर्न
तर, SBOMके शोषणयोग्य छ भनेर केवल s ले मात्र बताउने छैन। त्यसैले तिनीहरूलाई बलियोसँग संयोजन गर्नु आवश्यक छ SCA क्षमताहरू। अपनाउने SCAखटिएको SBOM रणनीति निरन्तर अद्यावधिकहरू, पहुँचयोग्यता अन्तर्दृष्टिहरू, र पूर्ण जीवनचक्र दृश्यता सुनिश्चित गर्दछ।
संयोजन गरेर SCA र SBOM एउटै प्लेटफर्ममा, तपाईंको टोली ढिलाइ बिना सुरक्षित सफ्टवेयर डेलिभर गर्दै अनुपालनमा अगाडि रहन्छ।
कसरी Xygeni पुलहरू SCA र SBOM
Xygeni ले उत्कृष्ट ल्याउँछ स्का विरुद्ध sbom एउटा निर्बाध, विकासकर्ता-प्रथम प्लेटफर्ममा। अझ महत्त्वपूर्ण कुरा, यसले वास्तविक स्वचालन, जोखिम सन्दर्भ, र नियामक समर्थन प्रदान गर्दछ। सबै टोलीहरूलाई उनीहरूको कार्यप्रवाह परिवर्तन गर्न बाध्य पार्दैन।
लगातार SBOM उत्पादन मार्फत SCA
स्थिर सूचीहरू निर्माण गर्नुको सट्टा, Xygeni ले स्वचालित रूपमा तपाईंको सिर्जना र अद्यावधिक गर्दछ SBOMयसको वास्तविक-समय प्रयोग गर्दै SCA इन्जिन। विशेष गरी, प्रत्येक निर्माण वा pull request सही सूची र जोखिम म्यापिङ ट्रिगर गर्दछ।
पूर्ण मेटाडेटा र अनुपालन ढाँचाहरू
SBOMयसमा संस्करणहरू, इजाजतपत्रहरू, आपूर्तिकर्ताहरू, ह्यासहरू, र ट्रान्जिटिभ निर्भरताहरू पनि समावेश छन्। तपाईं तिनीहरूलाई साइक्लोनडीएक्स वा एसपीडीएक्स ढाँचाहरूमा निर्यात गर्न सक्नुहुन्छ, यो सुनिश्चित गर्दै कि तपाईं सधैं अडिट-तयार हुनुहुन्छ।
DevOps-नेटिभ कार्यप्रवाह एकीकरण
सुरक्षाले तपाईंलाई ढिलो बनाउनु हुँदैन, त्यसैले Xygeni तपाईंको अवस्थितमा एकीकृत हुन्छ CI/CD तपाईं GitHub Actions, GitLab, Bitbucket, वा Jenkins प्रयोग गर्दै हुनुहुन्छ कि हुनुहुन्न सेटअप गर्नुहोस्।
जोखिम-आधारित उपचार अन्तर्दृष्टि
जाइगेनीको SCA पत्ता लगाउनु भन्दा अगाडि जान्छ। तपाईंले EPSS स्कोर, पहुँचयोग्यता मार्गहरू, र हाम्रो जस्ता कार्ययोग्य अन्तर्दृष्टिहरू प्राप्त गर्नुहुन्छ उपचार जोखिम सुरक्षित, नटुट्ने अपग्रेडहरू छनौट गर्न मद्दत गर्ने सुविधा।
साझेदारी योग्य र विश्वसनीय आउटपुटहरू
तपाईं सुरक्षित रूपमा आफ्नो साझा गर्न सक्नुहुन्छ SBOMबाह्य सरोकारवालाहरू, लेखा परीक्षकहरू, वा विक्रेताहरूसँग। सबैभन्दा महत्त्वपूर्ण कुरा, तपाईंले तिनीहरूलाई कहिले र कसरी वितरण गरिन्छ भनेर नियन्त्रण गर्नुहुन्छ।
यी सबै कुराले Xygeni लाई अनुपालनलाई सरल बनाउन र DevSecOps परिपक्वता सुधार गर्न खोज्ने टोलीहरूको लागि आदर्श प्लेटफर्म बनाउँछ स्का विरुद्ध sbom एउटै छानामुनि।
शीर्ष तुलना गर्नुहोस् SBOM २०२६ का लागि उपकरणहरू
SBOMअमेरिका र युरोपमा अब अनिवार्य छ। तर सबैमा होइन SBOM उपकरणहरूले वास्तविक सुरक्षा प्रदान गर्दछ। ६ उत्कृष्ट उपकरणहरूको अन्वेषण गर्नुहोस् SBOM उत्पादन उपकरणहरू र तिनीहरू कसरी तुलना गर्छन् हेर्नुहोस्।
अन्तिम विचारहरू: SCA vs SBOM गलत छनौट हो
अन्त्यमा:
- SCA र SBOM प्रतिस्पर्धात्मक रणनीतिहरू होइनन्, तिनीहरू एकअर्काका पूरक हुन्।
- SCA तपाईंलाई के जोखिमपूर्ण छ भनेर बुझ्न र समाधान गर्न मद्दत गर्छ।
- SBOM तपाईंको सफ्टवेयरमा के समावेश छ भन्ने कुराको पूर्ण दृश्यता दिन्छ।
- सँगै, तिनीहरूले एक बलियो, स्मार्ट दृष्टिकोण सिर्जना गर्छन् software supply chain security.
सफ्टवेयर जोखिमहरू विकसित हुँदै जाँदा, आधुनिक, स्वचालित दृष्टिकोणहरू अपनाउनाले तपाईंको सुरक्षा स्थिति सक्रिय र अडिट-तयार रहन्छ भन्ने कुरा सुनिश्चित गर्दछ। चाहे तपाईं द्रुत गतिमा चल्ने स्टार्टअप होस् वा नियमन गरिएको enterprise, दुवै दृष्टिकोण प्रयोग गर्नाले तपाईंलाई पूर्ण तस्वीर दिन्छ, र महत्वपूर्ण खतराहरू नछुटाई छिटो अघि बढ्ने आत्मविश्वास दिन्छ।
Xygeni को साथ, तपाईंले दृश्यता र कार्य बीच छनौट गर्नुपर्दैन। तपाईंले दुवैलाई आफ्नो अवस्थित कार्यप्रवाहमा निर्बाध रूपमा एकीकृत गर्नुहुन्छ।

