






स्थिर स्रोत कोड विश्लेषण पहिलो दिनदेखि नै सुरक्षित सफ्टवेयर निर्माण गर्ने सबैभन्दा प्रभावकारी तरिकाहरू मध्ये एक हो। कार्यान्वयन गर्नु अघि कोड स्क्यान गरेर, यस प्रकारको स्रोत कोड विश्लेषण विकासकर्ताहरूलाई SQL इंजेक्शन, XSS, र हार्डकोड गरिएका गोप्य कुराहरू चाँडै पत्ता लगाउन मद्दत गर्दछ, प्रायः IDE मा वा CI/CD pipeline। अधिकार संग स्रोत कोड विश्लेषण उपकरणहरू, टोलीहरूले उत्पादनमा पुग्नु अघि नै कमजोरीहरू समात्न सक्छन्, डेलिभरीलाई ढिलो नगरी जोखिम कम गर्न सक्छन्।
यो सक्रिय दृष्टिकोणले विकासकर्ताको आत्मविश्वास बढाउने मात्र होइन तर सुरक्षा टोलीहरूलाई लागू गर्न पनि मद्दत गर्छ standardजस्तै छ OWASP शीर्ष १० or NIST दिशानिर्देशहरू रिलिजहरूलाई ढिलो नगरी। DevSecOps कार्यप्रवाहहरूमा एकीकृत, स्थिर विश्लेषणले सामान्य विकास दिनचर्याको सुरक्षित कोडिङ भाग बनाउँदै शिफ्ट-बायाँ सुरक्षालाई समर्थन गर्दछ।
यसबाहेक, आवश्यकता अत्यन्तै जरुरी छ। ENISA धेरै आधुनिक उल्लङ्घनहरू असुरक्षित कोडबाट उत्पन्न हुन्छन् भनी रिपोर्ट गर्छ, त्यसैले त्रुटिहरू चाँडै पत्ता लगाउनु वैकल्पिक होइन, यो महत्त्वपूर्ण छ।
🔧TL;DR: स्थिर स्रोत कोड विश्लेषण सरल बनाइयो
- यो के हो: तपाईंको स्रोत कोड चल्नु अघि यसमा बगहरू र सुरक्षा त्रुटिहरू पत्ता लगाउने तरिका, जसलाई यो पनि भनिन्छ SAST.
- किन यो महत्त्वपूर्ण छ: CISA ले ५०% भन्दा बढी सुरक्षा समस्याहरू कोडबाट सुरु हुन्छन् भन्छन्। तिनीहरूलाई चाँडै पत्ता लगाउनाले समय बचत हुन्छ र जोखिम कम हुन्छ।
- कसरी यो काम गर्दछ: ज्ञात जोखिम ढाँचा र तर्क त्रुटिहरूको लागि तपाईंको कोडबेस स्क्यान गर्दछ।
- यसले के समात्छ: SQL इंजेक्शन, XSS, हार्डकोड गरिएका गोप्य कुराहरू, असुरक्षित API हरू, र थप।
- यो कहाँ मिल्छ: तपाईंको IDE मा सिधै काम गर्छ वा CI/CD pipeline— आफ्नो कार्यप्रणाली परिवर्तन गर्न आवश्यक छैन।
- बोनस: शिफ्ट-लेफ्ट अभ्यासहरूलाई समर्थन गर्दछ, OWASP/NIST सँग पङ्क्तिबद्ध गर्दछ, र सुरुदेखि नै सुरक्षित कोडिङलाई स्वचालित गर्दछ।
२. स्थिर स्रोत कोड विश्लेषण भनेको के हो?
जाइगेनी शब्दावली
स्थिर स्रोत कोड विश्लेषण भनेको के हो?
स्थिर स्रोत कोड विश्लेषण भनेको विकासको सुरुवातमा बगहरू, सुरक्षा कमजोरीहरू, र कोड गुणस्तर समस्याहरू पहिचान गर्न सफ्टवेयर कोड कार्यान्वयन नगरी समीक्षा गर्ने प्रक्रिया हो। यसले टोलीहरूलाई उत्पादनमा पुग्नु अघि नै त्रुटिहरू पत्ता लगाउन मद्दत गर्दछ।
स्थिर स्रोत कोड विश्लेषण भनेको तपाईंको अनुप्रयोगको कोडलाई वास्तवमा नचलाइकन समीक्षा गर्नु हो। गतिशील परीक्षण (जसले रनटाइममा व्यवहार जाँच गर्दछ) भन्दा फरक, यो प्रविधिले स्रोत कोड "आराममा" विश्लेषण गर्दछ, सामान्यतया विकासको समयमा वा CI को भागको रूपमा। pipeline। यो सफ्टवेयर जीवनचक्रको सुरुवातमा सुरक्षा समस्याहरू पत्ता लगाउने सबैभन्दा भरपर्दो तरिकाहरू मध्ये एक हो।
लक्ष्य भनेको तर्क त्रुटिहरू, असुरक्षित ढाँचाहरू, र सुरक्षित कोडिङ अभ्यासहरूको उल्लङ्घनहरू, जस्तै अस्वच्छ इनपुट, हार्डकोड गरिएका गोप्य कुराहरू, वा जोखिमपूर्ण API प्रयोग पत्ता लगाउनु हो। यी समस्याहरू स्वचालित रूपमा फ्ल्याग गरिन्छन्, जसले विकासकर्ताहरूलाई उत्पादनमा पुग्नु अघि नै तिनीहरूलाई सम्बोधन गर्न मद्दत गर्दछ।
यसको एक विशेष शाखा स्थिर अनुप्रयोग सुरक्षा परीक्षण हो (SAST)। सामान्य स्रोत कोड विश्लेषण उपकरणहरूले कोड गुणस्तर र मर्मतसम्भारको लागि जाँच गर्न सक्छन्, SAST सुरक्षामा पूर्ण रूपमा केन्द्रित हुन्छ। यी उपकरणहरूले तपाईंको आफ्नै कोडबेस स्क्यान गर्छन्, खुला-स्रोत निर्भरताहरू होइन, र प्रायः तपाईंको IDE मा सिधै एकीकृत हुन्छन् वा CI/CD pipelines.
जब तपाईंले आफ्नो दैनिक कार्यप्रवाहमा स्थिर स्रोत कोड विश्लेषण इम्बेड गर्नुहुन्छ, तपाईंले विकासलाई ढिलो नगरी पूर्वनिर्धारित रूपमा सुरक्षित सफ्टवेयर निर्माण गर्नुहुन्छ।
३. स्थिर स्रोत कोड विश्लेषण किन महत्त्वपूर्ण छ
सुरक्षा समस्या जति चाँडो पत्ता लाग्छ, समाधान गर्न त्यति नै सस्तो हुन्छ। स्थिर स्रोत कोड विश्लेषणले तपाईंलाई त्यसो गर्न मद्दत गर्छ - जोखिमपूर्ण कोड चल्नु अघि नै सतहमा राखेर। ENISA र अनुसार CISए, माथि ५०% शोषित सफ्टवेयर कमजोरीहरू कोडबाटै सुरु हुन्छन्।यसले प्रारम्भिक पहिचानलाई उपयोगी मात्र होइन, आवश्यक पनि बनाउँछ।
मानौं, एक विकासकर्ताले प्रयोगकर्ता इनपुटलाई प्रमाणित गर्न बिर्सन्छ login त्यो सानो गल्तीले गम्भीर परिणाम निम्त्याउन सक्छ SQL इंजेक्शन वा क्रस-साइट स्क्रिप्टिङ (XSS) जोखिम। तर तपाईंको IDE वा CI मा बेक्ड स्रोत कोड विश्लेषण उपकरणहरूको साथ pipeline, त्यो समस्या पहिले नै पत्ता लाग्छ - कोड पठाइनुभन्दा धेरै अघि।
विकासको गति बढ्दै जाँदा र आपूर्ति शृङ्खलाहरू जटिल हुँदै जाँदा, असुरक्षित API हरू, खुलासा गरिएका गोप्य कुराहरू, र पुरानो प्रकार्यहरू जस्ता जोखिमहरू म्यानुअल रूपमा पत्ता लगाउन गाह्रो हुन्छ। स्रोत कोड विश्लेषणले यी जाँचहरूलाई स्वचालित बनाउँछ, टोलीहरूलाई ढिलो नगरी अगाडि रहन मद्दत गर्दछ।
अझ बढी, स्थिर विश्लेषणले अनुपालन प्रयासहरूलाई समर्थन गर्दछ standardOWASP Top 10, NIST 800-53, र ISO/IEC 27001 जस्ता। जब तपाईं सुरक्षालाई आफ्नो दैनिक विकास प्रक्रियाको हिस्सा बनाउनुहुन्छ, तपाईं घटनाहरू कम गर्नुहुन्छ, समय बचत गर्नुहुन्छ, र अडिट-तयार रहनुहुन्छ।
४. स्थिर स्रोत कोड विश्लेषणले कसरी काम गर्छ
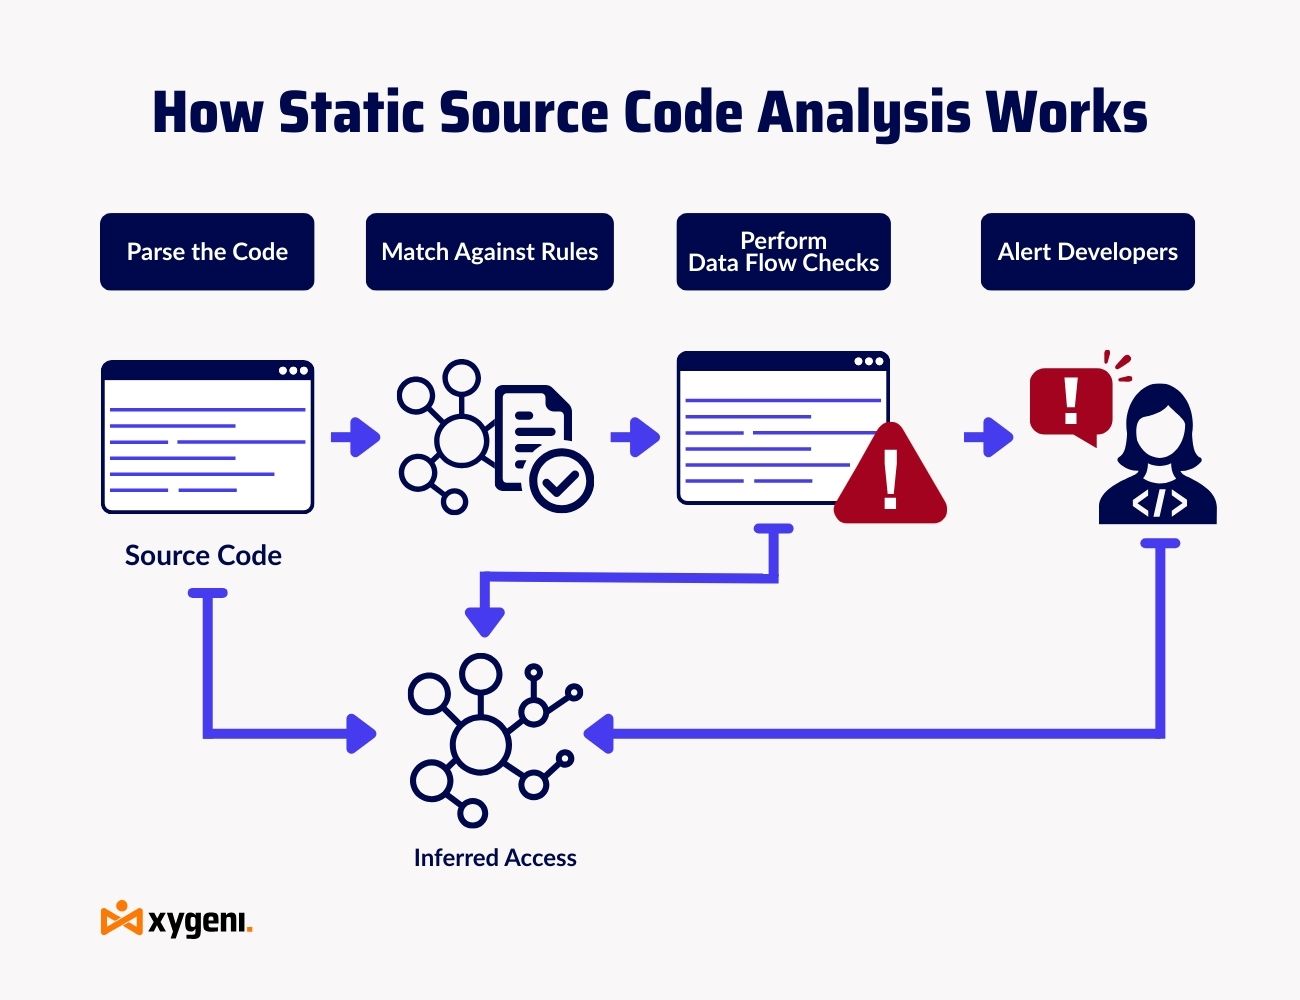
स्थिर स्रोत कोड विश्लेषणलाई अटोपायलटमा सुरक्षा समीक्षाको रूपमा सोच्नुहोस्। प्रत्येक पटक जब तपाईं कोड लेख्नुहुन्छ वा पुश गर्नुहुन्छ, यो गल्तीहरू छिटो समात्न पृष्ठभूमिमा चल्छ।
धेरैजसो स्रोत कोड विश्लेषण उपकरणहरूले कसरी काम गर्छन् भन्ने कुरा यहाँ छ:
- कोडबेस पार्स गर्दै
यो उपकरणले तपाईंको फाइलहरू पढ्छ र तपाईंको कोडको तर्क र संरचना बुझ्नको लागि एउटा अमूर्त वाक्य रचना रूख (AST) बनाउँछ। - ढाँचा मिलान र नियम जाँचहरू
OWASP वा CWE जस्ता नियमहरू प्रयोग गरेर, यसले अस्वच्छ इनपुटहरू वा असुरक्षित क्रिप्टोग्राफिक प्रकार्यहरू जस्ता जोखिमपूर्ण ढाँचाहरू खोज्छ। - डेटा प्रवाह विश्लेषण
उन्नत उपकरणहरूले तपाईंको कोड मार्फत डेटा कसरी सर्छ भनेर ट्रेस गर्दछ, संवेदनशील मानहरू (जस्तै, पासवर्ड, टोकनहरू) पर्दाफास वा दुरुपयोग भएको छ कि छैन भनेर जाँच गर्दछ। - सतर्कता र उपचार
समस्याहरू फेला परेपछि, तिनीहरूलाई गम्भीरता स्कोरहरू र सुझाव गरिएका समाधानहरू सहित फ्ल्याग गरिन्छ, तपाईंको IDE, CI मा। dashboardवा pull requests.
स्थिर स्रोत कोड विश्लेषणले विभिन्न समस्याहरू पत्ता लगाउन सक्छ:
- SQL इंजेक्शन जोखिमहरू
- क्रस-साइट स्क्रिप्टिङ (XSS)
- हार्डकोड गरिएका प्रमाणपत्रहरू
- चल्तीबाट हटाइएका वा असुरक्षित API हरू
- इनपुट प्रमाणीकरण अन्तरालहरू
- कोडिंग standard उल्लंघन
उदाहरणका लागि, यदि कसैले गल्तिले हार्डकोड गरिएको API कुञ्जी जाँच गर्छ भने, स्क्यानरले तुरुन्तै यसलाई फ्ल्याग गर्छ। यसले तपाईंको टोलीलाई सम्भावित सुरक्षा घटना र महँगो सफाईबाट बचाउँछ।
५. स्थिर स्रोत कोड विश्लेषणका प्रमुख फाइदाहरू
स्थिर स्रोत कोड विश्लेषण केवल बगहरू समात्ने बारेमा मात्र होइन, यो सुरक्षालाई ध्यानमा राख्दै छिटो राम्रो सफ्टवेयर निर्माण गर्ने बारे हो। यसले प्रत्येक टोलीलाई कसरी फाइदा पुर्याउँछ भन्ने कुरा यहाँ छ। pipeline:
१. प्रारम्भिक पहिचान, पछि कम दुखाइ
SQL इन्जेक्सन वा असुरक्षित डिसेरियलाइजेशन जस्ता समस्याहरू पत्ता लगाउने पहिले कोड रन भनेको तपाईंले तिनीहरूलाई ठीक गर्न सक्नुहुन्छ pull request। यो "शिफ्ट-लेफ्ट" मोडेलले चीजहरूलाई सफा राख्छ, र तैनाती पछि समाधानहरूको लागि झगडा गर्नबाट जोगाउँछ। उदाहरणका लागि, आज विकासकर्ताको IDE मा फ्ल्याग गरिएको दागदार इनपुटले तपाईंलाई भोलि सुरक्षा प्याच र ग्राहक डाउनटाइमबाट बचाउन सक्छ।
२. लागत कटौती गर्नुहोस्, कुना होइन
अनुसार आईबीएम, ढिलो गरी फेला परेका कमजोरीहरू SDLC समाधान गर्न ३० गुणा महँगो पर्न सक्छ। स्रोत कोड विश्लेषण उपकरणहरूले कोड चाँडै स्क्यान गर्दा, समाधानहरू छिटो हुन्छन्, र रिलीजमा ढिलाइ नगरी सस्तो हुन्छ।
३. डिजाइनद्वारा विकासकर्ता-मैत्री
स्थिर कोड विश्लेषण तपाईंले पहिले नै काम गरिरहनुभएको ठाउँमा मिल्छ। IDE एकीकरण, GitHub कार्यहरू, GitLab CI, Jenkins pipelines, यी उपकरणहरूले आफ्नो मैदानमा विकासकर्ताहरूलाई भेट्छन्। कुनै उपकरण-स्विचिंग छैन, कुनै पर्खाइ समय छैन, केवल सन्दर्भमा स्पष्ट प्रतिक्रिया।
४. अन्तर्निहित अनुपालन विश्वास
OWASP, NIST, वा ISO 27001 सँग मिल्दोजुल्दो बनाउन आवश्यक छ? स्रोत कोड विश्लेषणले नीति लागू गर्न मद्दत गर्छ। guardrails र अडिट-रेडी लगहरू सिर्जना गर्नुहोस्। चाहे त्यो कमजोर क्रिप्टोलाई रोक्ने होस् वा हार्डकोड गरिएका गोप्य कुराहरूलाई फ्ल्याग गर्ने होस्, टोलीहरू अतिरिक्त ओभरहेड बिना अनुपालन रहन्छन्।
५. सफा कोड, कडा टोलीहरू
यो केवल सुरक्षाको बारेमा मात्र होइन। स्थिर विश्लेषणले कोडको गुणस्तर पनि बढाउँछ, जटिलता, प्रयोग नगरिएको तर्क, वा असंगत शैलीहरूलाई फ्ल्याग गर्छ। यसले टोलीहरूलाई थप मर्मतयोग्य कोड लेख्न, पङ्क्तिबद्ध गर्न मद्दत गर्छ standards, र भविष्यको प्राविधिक ऋणबाट बच्नुहोस्।
६. स्थिर स्रोत कोड विश्लेषणको लागि सामान्य प्रयोगका केसहरू
स्थिर स्रोत कोड विश्लेषण स्वाभाविक रूपमा दैनिक जीवनमा फिट हुन्छ। DevSecOps कार्यप्रवाह। उच्च प्रदर्शन गर्ने टोलीहरूले सफ्टवेयर जीवनचक्रमा यसलाई कसरी काममा लगाइरहेका छन् भन्ने कुरा यहाँ छ:
१. माइक्रोसर्भिसेस र एपीआईहरू सुरक्षित गर्ने
प्रत्येक माइक्रोसर्भिसले अर्को आक्रमण सतह थप्दा, प्रारम्भिक सुरक्षा जाँचहरू सम्झौता गर्न सकिँदैन। स्रोत कोड विश्लेषणले तैनाती, असुरक्षित प्रमाणीकरण फ्ल्याग गर्ने, इनपुट प्रमाणीकरण हराइरहेको, वा खतरनाक पूर्वनिर्धारितहरू अघि प्रत्येक सेवा स्क्यान गर्दछ।
जस्तै: Node.js माइक्रोसर्भिसको स्क्यानले रुट ह्यान्डलरमा अनएस्केप गरिएको इनपुट पत्ता लगाउँछ, जसले गर्दा इन्जेक्सन बगलाई ध्यान नदिई ढुवानी हुनबाट रोक्छ।
२. सुरक्षित कोडिङ लागू गर्ने Standards
जब प्रत्येक टोलीले फरक तरिकाले कोड गर्छ, असंगतिले जोखिम सिर्जना गर्छ। स्थिर स्रोत कोड विश्लेषण उपकरणहरूले आन्तरिक नियमहरू वा OWASP ASVS जस्ता उद्योग ढाँचाहरू लागू गर्न मद्दत गर्दछ र मिश्रा.
उदाहरणका लागि: तपाईंको टोलीले प्रयोग रोक्नको लागि नियम बनाउन सक्छ eval() पाइथन वा झण्डामा कमजोर ह्यासहरू जस्तै md5()—सबै कोड समीक्षाको समयमा स्वचालित रूपमा लागू हुन्छन्।
३. स्वचालन Pull Request चेक
म्यानुअल समीक्षाहरू मापन गर्न सकिँदैन। स्थिर विश्लेषण उपकरणहरू प्रत्येक PR मा चल्छन्, विकासकर्ताहरूलाई तत्काल प्रतिक्रिया दिन्छन् र मर्ज हुनुभन्दा पहिले समस्याहरू समात्छन्। कुनै ढिलाइ हुँदैन, तथ्य पछि कुनै आश्चर्यजनक निष्कर्षहरू हुँदैनन्।
परिणाम: विकासकर्ताहरूले आत्मविश्वासका साथ पठाउँछन्, एपसेकले दृश्यता पाउँछ, र जोखिमपूर्ण कोड उत्पादन बाहिर रहन्छ।
🔧 प्रो सुझाव: Xygeni जस्ता उपकरणहरूको साथ, Guardrails उच्च-जोखिम गोप्य वा ज्ञात कमजोर निर्भरताहरू पत्ता लाग्दा मर्जहरूलाई स्वचालित रूपमा रोक्न सक्छ—असुरक्षित कोडलाई उत्पादनबाट बाहिर राख्दै।
४. आपूर्ति श्रृंखला जोखिमहरू रोक्ने
आपूर्ति शृङ्खला आक्रमणहरू प्रायः बेवास्ता गरिएको एकलबाट सुरु हुन्छन् commit वा गलत कन्फिगर गरिएको फाइल। स्थिर स्रोत कोड विश्लेषण उपकरणहरूले उत्पादनमा पुग्नु अघि छेडछाड, असुरक्षित पूर्वनिर्धारितहरू, वा लुकेका स्क्रिप्टहरूको लागि स्क्यान गरेर यी चाँडै समात्न सक्छन्।
उदाहरणका लागि, तेस्रो-पक्ष पुस्तकालय चुपचाप थप्ने कल्पना गर्नुहोस् postinstall मनमानी आदेशहरू चलाउन स्क्रिप्ट। वा SELinux प्रवर्तन असक्षम पार्ने डकरफाइल। स्थिर विश्लेषणले समीक्षाको क्रममा दुवैलाई फ्ल्याग गर्नेछ - तिनीहरू शोषणयोग्य जोखिम बन्नु अघि।
7. SAST पद SCA DAST विरुद्ध: भिन्नताहरू बुझ्ने
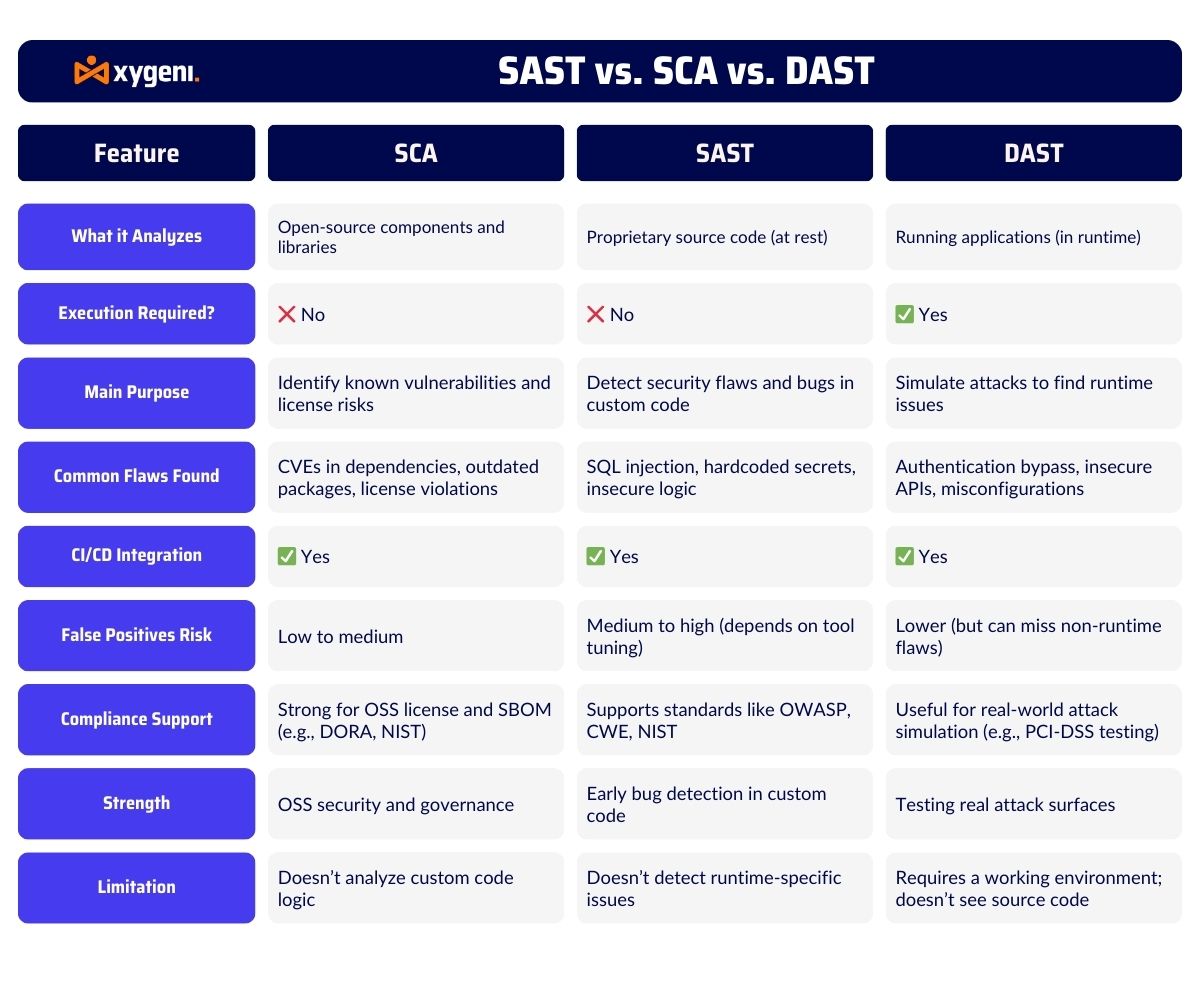
स्थिर स्रोत कोड विश्लेषण गर्दा (SAST) सुरक्षित विकासमा महत्त्वपूर्ण भूमिका खेल्छ, यो पूर्ण AppSec रणनीतिको एउटा भाग मात्र हो। कोडदेखि क्लाउडसम्म साँच्चै सुरक्षित सफ्टवेयर निर्माण गर्न, यसले कसरी बुझ्न मद्दत गर्छ SAST सफ्टवेयर संरचना विश्लेषण जस्ता अन्य विधिहरूसँग तुलना गर्दछ (SCA) र गतिशील अनुप्रयोग सुरक्षा परीक्षण (DAST)।
प्रत्येक विधिले फरक उद्देश्य पूरा गर्दछ:
- SAST बगहरू, गोप्य कुराहरू, र व्यावसायिक तर्क त्रुटिहरू चाँडै पत्ता लगाउन तपाईंको अनुकूलन कोड स्क्यान गर्दछ।
- SCA ज्ञात CVE, जोखिमपूर्ण इजाजतपत्र, वा पुराना कम्पोनेन्टहरूको लागि तेस्रो-पक्ष पुस्तकालयहरू स्क्यान गर्दछ जसले कमजोरीहरू परिचय गराउन सक्छ।
- DAST इन्जेक्सन कमजोरीहरू वा खुला कन्फिगरेसनहरू जस्ता त्रुटिहरू पत्ता लगाउन आक्रमणहरूको नक्कल गर्दै, रनटाइममा अनुप्रयोगको परीक्षण गर्दछ।
अझ गहिरिएर जान चाहनुहुन्छ?
८. शीर्ष स्रोत कोड विश्लेषण उपकरणहरू: द्रुत तुलना
खुला स्रोतबाट enterprise, स्थिर स्रोत कोड विश्लेषण उपकरणहरू धेरै स्वादहरूमा आउँछन्, प्रत्येकमा फरक टोलीहरूको लागि फरक शक्तिहरू हुन्छन्।
लोकप्रिय विकल्पहरू समावेश छन्:
- सोनारक्यूब कोड गुणस्तरको लागि
- सेमग्रेप छिटो, अनुकूलन योग्य सुरक्षा नियमहरूको लागि
- स्निक कोड वास्तविक-समय विकासकर्ता प्रतिक्रियाको लागि
- चेकमार्क्स र भेराकोड अनुपालन र रिपोर्टिङको लागि
जाइगेनी केहि फरक ल्याउँछ: CI/CD-नेटिभ एकीकरण, पहुँचयोग्यतामा आधारित प्राथमिकता, र अनुकूलन guardrails त्यो बनाउनुहोस् SAST बढी चलाख, हल्ला गर्ने होइन।
२०२५ मा स्रोत कोड विश्लेषण उपकरणहरूको तुलना
आफ्नो स्ट्याकको लागि सही फिट खोज्दै हुनुहुन्छ? आजका शीर्ष स्रोत कोड विश्लेषण उपकरणहरू, SonarQube, Semgrep, Snyk, Xygeni, र थप, कसरी गति, शुद्धता, र CI/CD एकीकरण।
९. DevSecOps कार्यप्रवाहहरूमा स्थिर स्रोत कोड विश्लेषण लागू गर्ने
स्थिर स्रोत कोड विश्लेषणले राम्रो काम गर्छ जब यो तपाईंको pipeline अन्त्यमा बोल्ट गरिएको छैन। लक्ष्य के हो? कमजोरीहरू चाँडै समात्नुहोस्, पुन: कार्यलाई कम गर्नुहोस्, र आफ्नो टोलीलाई ढिलो नगरी सुरक्षित कोडिङलाई समर्थन गर्नुहोस्।
आधुनिक टोलीहरूले यसलाई आफ्नो DevSecOps कार्यप्रवाहमा कसरी एकीकृत गर्छन् भन्ने कुरा यहाँ छ:
- प्रत्येकमा स्क्यान गर्नुहोस् Commit वा जनसंपर्क
आफ्नो स्रोत कोड विश्लेषण उपकरणलाई यसमा जडान गर्नुहोस् CI/CD GitHub Actions, GitLab CI, वा Jenkins जस्ता प्रणालीहरू। यसले प्रत्येकलाई सुनिश्चित गर्दछ commit or pull request मर्ज हुनुभन्दा पहिले स्क्यान गरिन्छ—जसले तपाईंलाई पठाउनुभन्दा पहिले समस्याहरू पत्ता लगाउन मद्दत गर्दछ। - IDE प्लगइनहरूको साथ बायाँ सार्नुहोस्
विकास-अनुकूल उपकरणहरू (जस्तै Xygeni) सिधै IDE हरूमा एकीकृत हुन्छन्, जसले कोड गर्दा वास्तविक-समय सुरक्षा प्रतिक्रिया प्रदान गर्दछ। यो एक सुरक्षित लिन्टिङ तह थप्नु जस्तै हो जसले कोडले तपाईंको स्थानीय मेसिन छोड्नु अघि कमजोरीहरूलाई फ्ल्याग गर्दछ। - स्मार्ट नीतिहरू सेट गर्नुहोस् र Guardrails
प्रयोग guardrails स्वचालित कार्यहरू परिभाषित गर्न। उदाहरणका लागि: यदि PR मा उच्च-जोखिमको समस्या पहुँचयोग्य छ भने, मर्जलाई रोक्नुहोस् र AppSec लाई सतर्क गर्नुहोस्। यसले तपाईंलाई पूर्वसँग नीति लागू गर्न अनुमति दिन्छcisआयन, कोलाहल होइन। - सुरक्षित पूर्वनिर्धारितमा बेक गर्नुहोस्
इनपुट प्रमाणीकरण, आउटपुट इन्कोडिङ, र न्यूनतम विशेषाधिकार लागू गर्ने पूर्व-कन्फिगर गरिएका टेम्प्लेटहरू लागू गर्नुहोस्। यो विशेष गरी शक्तिशाली छ IaC, API हरू, र माइक्रोसर्भिसेजहरू। - प्राथमिकता दिनुहोस् र छिटो कार्य गर्नुहोस्
निष्कर्षहरू फ्याँक्नुको सट्टा dashboards, पहुँचयोग्यता, गम्भीरता, र ESPS स्कोर प्रयोग गरेर तिनीहरूलाई प्राथमिकता दिनुहोस्। के शोषणयोग्य छ भनेर समाधान गर्नुहोस्, र के छैन भनेर छोड्नुहोस्।
१०. जाइगेनीको दृष्टिकोण: Guardrails पूर्वको लागिcise स्थिर स्रोत कोड विश्लेषण
Xygeni ले स्थिर स्रोत कोड विश्लेषणलाई एक कदम अगाडि बढाउँछ Guardrails, वास्तविक समयमा स्क्यान परिणामहरूमा कार्य गर्ने लचिलो, नीति-संचालित नियमहरू। समस्याहरूलाई फ्ल्याग गर्नुको सट्टा, Guardrails टोलीहरूलाई अर्थपूर्ण, स्वचालित कार्यहरू गर्न मद्दत गर्नुहोस् SDLC.
कसरी यो काम गर्दछ
जाइगेनीको रेलिङ तार्किक शब्दहरू सहितको सरल, पढ्न सकिने वाक्य रचना प्रयोग गर्नुहोस् जस्तै:
- on प्रकार X को कमजोरीहरू
- जब गम्भीरता महत्वपूर्ण छ र घटक पहुँचयोग्य छ
- त्यसपछि असफल हुनु pipeline र सुरक्षा टोलीलाई सूचित गर्नुहोस्
- अरू जारी राख्नुहोस् तर समीक्षाको लागि फ्ल्याग गर्नुहोस्
यो तर्कले तपाईंको नीतिहरू स्वचालित रूपमा लागू हुन्छन् भन्ने कुरा सुनिश्चित गर्दछ, म्यानुअल ट्राइज वा चरणहरू छोडिए बिना।
किन यो फरक छ?
परम्परागत स्रोत कोड विश्लेषण उपकरणहरूले तपाईंलाई अलर्टहरूको लामो सूची दिन्छ। Guardrails तपाईंलाई बुद्धिमानीपूर्वक र व्यापक रूपमा कार्य गर्न मद्दत गर्नुहोस्।
- प्रभाव अनुसार प्राथमिकता दिनुहोस्: शोषणयोग्यता, व्यावसायिक सन्दर्भ, र EPSS प्रयोग गरेर निष्कर्षहरू फिल्टर गर्नुहोस्।
- स्वचालित उपचार: इनलाइन PR टिप्पणीहरू वा टिकट सिर्जना ट्रिगर गर्नुहोस्।
- सन्दर्भ अनुसार लागू गर्नुहोस्: उत्पादन कोडमा कडा नियमहरू लागू गर्नुहोस्, आन्तरिक उपकरणहरूमा खुकुलो नियमहरू लागू गर्नुहोस्।
कार्यमा प्रयोग गर्नुहोस्: सुरक्षा आधारभूत कुराहरू लागू गर्दै Guardrails
मानौं तपाईंको स्टेजिङ शाखामा पहिले नै समीक्षा अन्तर्गत ज्ञात कमजोरीहरूको सेट छ। Guardrails, तपाईंले पछिल्लो स्वीकृत स्क्यानमा नभएको कुनै पनि नयाँ महत्वपूर्ण समस्यालाई स्वचालित रूपमा ब्लक गर्न सक्नुहुन्छ। कुनै आश्चर्य छैन, कुनै रिग्रेसन छैन।
- नयाँ समस्या भेटियो? मर्ज गर्न रोक लगाइयो।
- स्ल्याक वा जिरामा टोलीलाई सूचित गरियो।
- सुझाव गरिएको समाधान कोड टिप्पणीको रूपमा थपियो।
यसले टोलीहरूलाई ढिलो नगरी वा नयाँ जोखिमहरू पार नगरी तपाईंको कोड सुरक्षित राख्छ।
कसरी जिज्ञासु Guardrails आफ्नो मा फिट CI/CD? Xygeni प्रयास गर्नुहोस् Guardrails तपाईंकोमा Pipeline.

