






आधुनिक सफ्टवेयर अनुप्रयोगहरूलाई उदाउँदो साइबर खतराहरूबाट जोगाउन CVE स्कोरिङ र CVE सुरक्षा आवश्यक छ। कमजोरीहरूको पहिचान र प्राथमिकीकरणले संस्थाहरूलाई सबैभन्दा महत्त्वपूर्ण जोखिमहरूलाई पहिले सम्बोधन गर्न अनुमति दिन्छ। CVE स्कोरिङले एक standardगम्भीरताका आधारमा जोखिमहरूलाई वर्गीकरण गर्ने एक विशिष्ट तरिका हो, जबकि CVE सुरक्षा अभ्यासहरूले ती जोखिमहरूलाई उचित रूपमा व्यवस्थित र न्यूनीकरण गरिएको सुनिश्चित गर्दछ।
2025 मा, ४८,१८५ CVE प्रकाशित भए, २०२४ को ३९,९६२ बाट २०.६% ले वृद्धि भएको छ, र ३८% लाई उच्च वा गम्भीर गम्भीरताको मूल्याङ्कन गरिएको छ। भोल्युम यति छिटो बढ्दै जाँदा, बलियो CVE स्कोरिङ र सुरक्षा रणनीति हुनु अब ऐच्छिक छैन; यो एक आवश्यकता हो।
ठूलो समस्या केवल भोल्युम मात्र होइन, परम्परागत विश्लेषणले यसको साथ तालमेल मिलाउन नसक्नु हो। NIST को NVD ले २०२५ मा लगभग ४२,००० CVE हरूलाई समृद्ध बनायो, जुन अघिल्लो वर्षको तुलनामा ४५% बढी हो, तर त्यो अझै पनि बढ्दो सबमिशनहरूसँगै रहन पर्याप्त थिएन। प्रत्यक्ष परिणामस्वरूप, २०२५ मा भर्खरै खुलासा गरिएका CVE हरू मध्ये केवल २८% ले पूर्ण NVD संवर्धन (CVSS स्कोर, CWE वर्गीकरण, CPE डेटा) प्राप्त गरे, जुन २०२४ मा ४६.२% बाट एकदमै कम हो। यी संख्याहरूले संस्थाहरूको लागि समयमै आइपुग्ने NVD डेटामा भर पर्नुको सट्टा आफ्नै CVE सुरक्षा उपायहरू राख्नको लागि बढ्दो जरुरीतालाई प्रकाश पार्छन्।
CVE स्कोरिङ के हो र यो CVE सुरक्षाको लागि किन महत्त्वपूर्ण छ?
CVE भनेको Common Vulnerabilities and Exposures हो, जुन सार्वजनिक रूपमा खुलासा गरिएका साइबर सुरक्षा जोखिम र जोखिमहरूको सूची हो। CVE सूचीमा प्रत्येक प्रविष्टिले CVE ID भनिने एक अद्वितीय पहिचानकर्ता प्राप्त गर्दछ, जसले विशेष रूपमा जोखिमलाई जनाउँछ। MITRE Corporation ले यो प्रणाली व्यवस्थापन गर्दछ, standardजोखिमहरू कसरी पहिचान र सूचीकृत गरिन्छ भन्ने कुराको बोध गराउने। यसले साइबर सुरक्षामा रहेका सबैले विशिष्ट खतराहरू छलफल गर्दा एउटै सन्दर्भ प्रयोग गर्ने कुरा सुनिश्चित गर्दछ।
CVE स्कोरिङमा प्रत्येक CVE प्रविष्टिको मूल्याङ्कन गर्नु र यसको गम्भीरताको आधारमा संख्यात्मक स्कोर तोक्नु समावेश छ। यो स्कोरले संस्थाहरूलाई जोखिमलाई सम्बोधन गर्न प्राथमिकता स्तर निर्धारण गर्न मद्दत गर्दछ।
यसले उनीहरूलाई प्रभावकारी रूपमा स्रोतहरू बाँडफाँड गर्न र सम्भावित जोखिमहरू कम गर्न अनुमति दिन्छ। CVE स्कोरिङ प्रणालीले शोषणको सहजता जस्ता कारकहरूको मूल्याङ्कन गर्दछ। यसले गोपनीयता, अखण्डता र उपलब्धतामा पर्ने प्रभावलाई पनि विचार गर्दछ (प्रायः "CIA triad" भनेर चिनिन्छ)। थप रूपमा, यसले उपचारको सम्भावनाको मूल्याङ्कन गर्दछ।
NVD, MITRE CVE सूची, र CVE स्कोरिङले कसरी सँगै काम गर्छ
राष्ट्रिय जोखिम डाटाबेस (NVD) बीचको सम्बन्ध बुझ्दै, MITER सूची, र साइबर सुरक्षा इकोसिस्टममा जोखिमहरू कसरी व्यवस्थापन गरिन्छ भनेर बुझ्नको लागि CVE सुरक्षा आवश्यक छ।
MITRE CVE सूची कमजोरीहरू पहिचान गरेर र तिनीहरूलाई CVE ID तोकेर सुरु हुन्छ। यद्यपि, यो सूचीले प्रत्येक कमजोरीको बारेमा आधारभूत जानकारी मात्र प्रदान गर्दछ। NVD, द्वारा संचालित राष्ट्रिय संस्थान Standards र प्रविधि (NIST), विस्तृत विवरण, सन्दर्भहरू, र सबैभन्दा महत्त्वपूर्ण कुरा, CVE स्कोरिङ प्रदान गरेर यो डेटालाई समृद्ध बनाउँछ सामान्य जोखिम स्कोरिङ प्रणाली (CVSS).
NVD एउटा प्रमुख स्रोत हो किनभने यसले भण्डारको रूपमा काम गर्छ standards-आधारित जोखिम डेटा, जसले संस्थाहरूलाई जोखिमको प्रभावलाई अझ व्यापक रूपमा बुझ्न मद्दत गर्दछ। NVD मा CVSS स्कोर मात्र नभई गहन जानकारी पनि समावेश छ जस्तै:
- विस्तृत विवरण प्रत्येक जोखिमको विवरण, प्राविधिक विवरणहरू र जोखिमको शोषण गर्न सकिने सन्दर्भ सहित।
- प्रभाव मेट्रिक्स जसले देखाउँछ कि कसरी जोखिमले संगठनको प्रणालीका विभिन्न भागहरूलाई असर गर्न सक्छ।
- उपचार जानकारी जस्तै प्याचहरू, सल्लाहहरू, र न्यूनीकरणहरूको लिङ्कहरू।
यसको व्यापक प्रकृतिको कारणले गर्दा, NVD संस्थाहरूलाई जोखिमको वास्तविक-विश्व प्रभावको मूल्याङ्कन गर्न र यसलाई प्रभावकारी रूपमा कसरी सम्बोधन गर्ने भनेर बुझ्न आवश्यक पर्दा तिनीहरूको लागि जाने स्रोत हो।
CVSS: साइबर सुरक्षामा सबैभन्दा सामान्य CVE स्कोरिङ प्रणाली
CVE स्कोरिङको लागि सबैभन्दा धेरै प्रयोग हुने विधि हो सामान्य जोखिम स्कोरिङ प्रणाली (CVSS), फोरम अफ इन्सिडेन्ट रेस्पोन्स एण्ड सेक्युरिटी टिम्स (FIRST) द्वारा मर्मत र विकास गरिएको। CVSS ले प्रदान गर्दछ a standardजोखिमहरूको गम्भीरता मापन गर्ने एकीकृत तरिका, जसले गर्दा संस्थाहरूलाई कुनलाई पहिले सम्बोधन गर्ने भनेर प्राथमिकता दिन सजिलो भयो।
विशेष गरी, CVSS ले ० देखि १० सम्मको स्केलमा कमजोरीहरू स्कोर गर्दछ। यहाँ, ० ले कुनै जोखिम नभएको र १० ले उच्चतम गम्भीरता स्तरलाई प्रतिनिधित्व गर्दछ। यसबाहेक, स्कोरिङ चार मुख्य मेट्रिक समूहहरूमा आधारित छ:
आधार स्कोर:
यसले जोखिमको आन्तरिक विशेषताहरूलाई प्रतिबिम्बित गर्दछ जुन समयसँगै र प्रयोगकर्ता वातावरणमा स्थिर रहन्छ। आधार स्कोरले शोषणयोग्यता जस्ता कारकहरूलाई विचार गर्दछ। यसले जोखिमको शोषण गर्न कति सजिलो छ भनेर जनाउँछ। यसले गोपनीयता, अखण्डता र उपलब्धतामा पार्ने प्रभावको पनि मूल्याङ्कन गर्दछ।
टेम्पोरल स्कोर:
यसले समयसँगै परिवर्तन हुने कारकहरूको आधारमा आधार स्कोर समायोजन गर्दछ, जस्तै फिक्स उपलब्ध छ कि छैन वा एक्सप्लोइट सक्रिय रूपमा प्रयोग भइरहेको छ कि छैन। अस्थायी मेट्रिक्समा एक्सप्लोइट कोड परिपक्वता, उपचार स्तर, र रिपोर्ट विश्वास समावेश छ।
वातावरणीय स्कोर:
यसले संस्थाहरूलाई आफ्नो विशिष्ट वातावरण भित्रको जोखिमको प्रभावलाई प्रतिबिम्बित गर्न CVSS स्कोर अनुकूलित गर्न अनुमति दिन्छ। यसले प्रभावित प्रणालीको महत्त्व र सम्भावित संपार्श्विक क्षति जस्ता कारकहरूलाई विचार गर्दछ।
पूरक मेट्रिक समूह:
यो CVSS v4.0 मा प्रस्तुत गरिएको छ र यसले समग्र जोखिम मूल्याङ्कनलाई प्रभाव पार्न सक्ने थप सन्दर्भ प्रदान गर्दछ। यसमा सुरक्षा आवश्यकताहरू, स्वचालित मेट्रिक्स (जसले स्वचालनले शोषणलाई कसरी प्रभाव पार्छ भनेर मापन गर्दछ), र अन्य मेट्रिक समूहहरू भित्र नमिल्ने अद्वितीय विशेषताहरू जस्ता विचारहरू समावेश छन्। यद्यपि समग्र CVSS स्कोरले यी मेट्रिक्सहरू समावेश गर्दैन, तिनीहरूले बहुमूल्य अन्तर्दृष्टि प्रदान गर्छन्। फलस्वरूप, तिनीहरूले संस्थाहरूलाई थप सूचित गर्न मद्दत गर्छन्।cisकमजोरीहरू व्यवस्थापन गर्ने बारेमा सुझावहरू।
पछिल्लो संस्करण, CVSS v4.0, जोखिम स्कोरिङको शुद्धता र उपयोगिता सुधार गर्न यी सुधारहरू प्रस्तुत गर्दछ। मेट्रिक्सलाई परिष्कृत गरेर, CVSS v4.0 ले जोखिमहरूको जटिलता र सन्दर्भलाई अझ प्रभावकारी रूपमा कैद गर्दछ। यसले स्कोरहरूले थप पूर्व-प्रमाण प्रदान गर्ने कुरा सुनिश्चित गर्दछ।cisवास्तविक जोखिमको प्रतिबिम्ब।
वास्तविक-विश्व उदाहरण: CVE-2021-44228 (Log4Shell)
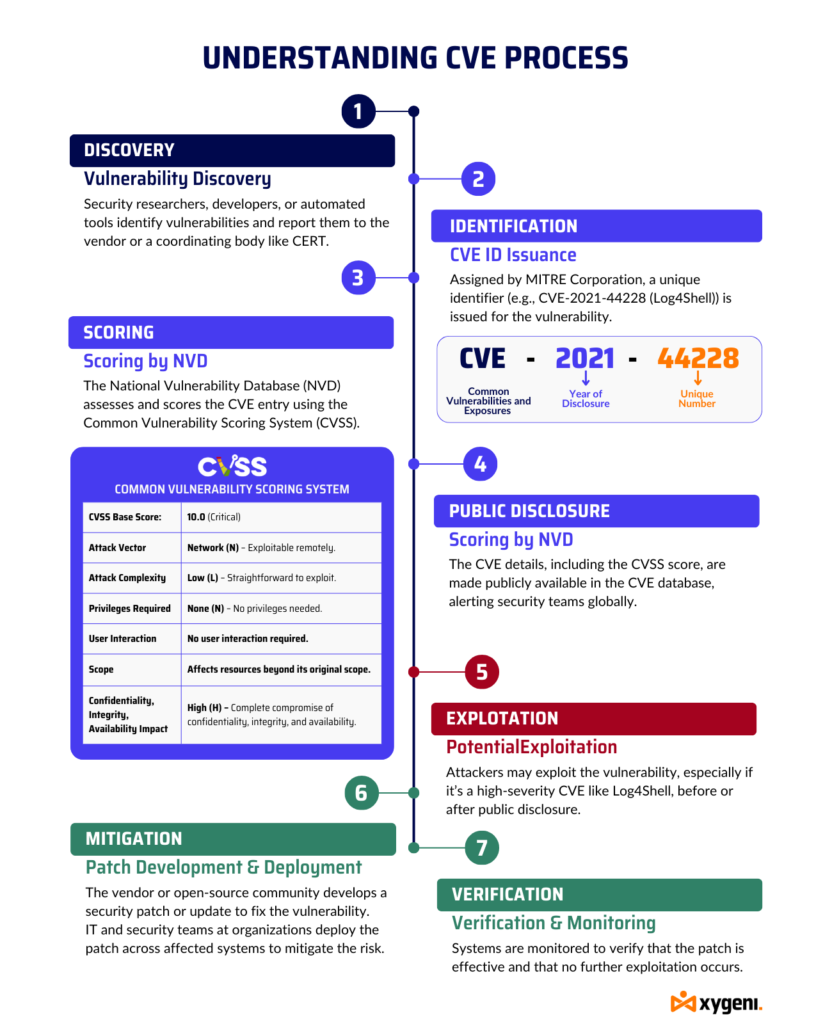
व्यवहारमा CVE स्कोरिङले कसरी काम गर्छ भनेर देखाउनको लागि, CVE-2021-44228 हेरौं, जसलाई सामान्यतया Log4Shell भनिन्छ। यो Apache Log4j 2 लाइब्रेरी जोखिम रिमोट कोड कार्यान्वयन (RCE) को लागि अनुमति दिन्छ। फलस्वरूप, आक्रमणकारीले प्रभावित प्रणालीको नियन्त्रण लिन सक्छ।
- CVE आईडी: CVE-2021-44228
- CVSS आधार स्कोर: ९.१ (महत्वपूर्ण)
- आक्रमण भेक्टर: नेटवर्क (N) - टाढाबाट प्रयोग गर्न सकिने।
- आक्रमणको जटिलता: कम (L) - प्रयोग गर्न सिधा।
- आवश्यक सुविधाहरू: कुनै पनि होइन (N) - कुनै विशेषाधिकार आवश्यक छैन।
- प्रयोगकर्ता अन्तरक्रिया: कुनै पनि होइन (N) - कुनै प्रयोगकर्ता अन्तरक्रिया आवश्यक छैन।
- क्षेत्र: परिवर्तन गरिएको (C) - यसको मूल दायराभन्दा बाहिरका स्रोतहरूलाई असर गर्छ।
- गोपनीयता, अखण्डता, उपलब्धताको प्रभाव: उच्च (H) - गोपनीयता, अखण्डता, र उपलब्धताको पूर्ण सम्झौता।
NVD ले CVSS स्कोर १०.० प्रदान गर्यो, जसले गम्भीरताको उच्चतम स्तरलाई जनाउँछ। यस जोखिमको व्यापक प्रकृति, शोषणको सहजतासँग मिलेर, यसलाई विश्वभर उपचारको लागि शीर्ष प्राथमिकता बनायो।
CVE स्कोरिङमा चुनौतीहरू र CVE सुरक्षामा तिनीहरूको प्रभाव
जबकि सामान्य जोखिम र जोखिम (CVE) प्रणालीले प्रदान गर्दछ a standardजोखिमहरू पहिचान गर्ने र ट्र्याक गर्ने एक विशिष्ट तरिकाको रूपमा, धेरै सीमितताहरूले जोखिम व्यवस्थापनमा यसको प्रभावकारितालाई असर गर्छ।
CVE-२०२१-४४२२८ (Log2021Shell) यी चुनौतीहरूलाई चित्रण गर्दछ:
- शोषणको बारेमा सीमित विवरण: CVE-2021-44228 एक अद्वितीय पहिचानकर्ता प्रदान गर्दछ तर आक्रमणकारीहरूले यसलाई कसरी शोषण गर्न सक्छन् भन्ने बारे विस्तृत विवरणहरूको अभाव छ। यद्यपि विज्ञहरू यसलाई महत्वपूर्ण मान्छन्, CVE प्रविष्टिले आक्रमणकारीहरूले प्रयोग गर्ने सही विधिहरू वा जोखिम बढाउने विशिष्ट कन्फिगरेसनहरू पूर्ण रूपमा व्याख्या गर्दैन। यो खाडलले वास्तविक-विश्व जोखिमको बारेमा संस्थाहरूलाई अनिश्चित बनाउँछ।
- रिपोर्टिङमा परिवर्तनशीलता: CVE रेकर्डहरू सामग्री र गुणस्तरमा व्यापक रूपमा भिन्न हुन्छन्। केही, जस्तै CVE-2021-44228, विस्तृत विवरण र प्राविधिक जानकारी प्रदान गर्दछ, जबकि अन्य संक्षिप्त वा अपूर्ण रहन्छन्। यो असंगतिले संस्थाहरूलाई चुनौती दिन्छ जब तिनीहरूले केवल यसको CVE प्रविष्टिको आधारमा जोखिमको मूल्याङ्कन गर्ने प्रयास गर्छन्।
- प्रासंगिक सान्दर्भिकताको अभाव: CVE प्रविष्टिहरूले a प्रयोग गर्छन् standardविभिन्न वातावरणको विशिष्ट सन्दर्भलाई प्रतिबिम्बित नगर्न सक्ने ized ढाँचा। उदाहरणका लागि, CVE-2021-44228 कम्पनीको पूर्वाधारको आधारमा प्रणालीहरूलाई फरक तरिकाले प्रभाव पार्छ। यदि CVE विवरणहरू विशिष्ट वातावरणसँग मेल खाँदैन भने यो गलत पङ्क्तिबद्धताले गलत जोखिम मूल्याङ्कनहरू निम्त्याउँछ।
- खुलासामा ढिलाइ: जोखिम पत्ता लगाउने र CVE डाटाबेसमा थप्ने बीच प्रायः ढिलाइ हुन्छ। यो अन्तरालमा, आक्रमणकारीहरूले जोखिमहरूको शोषण गर्न सक्छन् जस्तै CVE-2021-44228 सार्वजनिक हुनुभन्दा पहिले नै, जागरूकता र उपचारमा ढिलाइको कारणले जोखिम बढ्छ।
- ज्ञात जोखिमहरूमा ध्यान केन्द्रित गर्नुहोस्: CVE प्रविष्टिहरूले सार्वजनिक रूपमा खुलासा गरिएका जोखिमहरूलाई मात्र समेट्छन्, जसले गर्दा शून्य-दिन जोखिमहरू र अज्ञात खतराहरूको हिसाबकिताब हुँदैन। केवल CVE डाटाबेसले अहिलेसम्म सूचीकृत नगरेका उदीयमान जोखिमहरूमा संस्थाहरूलाई पर्दाफास गर्छ।
- प्रविष्टिहरूको असंगत गुणस्तर: को गुणवत्ता CVE प्रविष्टिहरू स्रोत अनुसार फरक हुन्छन्। केही, जस्तै CVE-2021-44228, नयाँ विवरणहरू सहित नियमित अपडेटहरू प्राप्त गर्छन्, जबकि अन्यहरू स्थिर रहन्छन्, जसले गर्दा डेटामा असंगति र सम्भावित खाडलहरू निम्त्याउँछन्।
- NVD संवर्धन ब्याकलग: CVE प्रकाशित भएपछि पनि, यसलाई तुरुन्तै स्कोर गरिनेछ भन्ने कुनै ग्यारेन्टी छैन। २०२४-२०२५ सम्मका ५४,९१४ CVE हरू पूर्ण विश्लेषणको पर्खाइमा NVD कतारमा छन्। अप्रिल २०२६ मा, NIST ले घोषणा गर्यो कि यसले अब CVE हरूको लागि तत्काल संवर्धनलाई मात्र प्राथमिकता दिनेछ। CISA को ज्ञात शोषित जोखिम (KEV) क्याटलग, संघीय सरकार भित्र प्रयोग हुने सफ्टवेयर, र कार्यकारी आदेश १४०२८ द्वारा परिभाषित महत्वपूर्ण सफ्टवेयर। अरू सबै कुरा सर्वोत्तम प्रयासको आधारमा समृद्ध गरिएको छ, जसको अर्थ धेरैजसो संस्थाहरूले अब CVSS स्कोर सबैभन्दा बढी आवश्यक पर्दा उपलब्ध हुनेछ भनेर मान्न सक्दैनन्।
EPSS: व्यापक जोखिम व्यवस्थापनको लागि CVE सुरक्षा बढाउने
CVE-2021-44228 यो पनि हाइलाइट गर्दछ जहाँ सामान्य जोखिम स्कोरिङ प्रणाली (CVSS)बलियो भए पनि, कमजोर हुन्छ। यो कमजोरीले यसको महत्त्वलाई जोड दिन्छ एक्सप्लोइट प्रेडिक्शन स्कोरिङ सिस्टम (EPSS).
EPS भनेको के हो?
ईपीएसएस जस्ता कमजोरीहरूको लागि शोषणको सम्भावनाको भविष्यवाणी गर्न डेटा-संचालित ढाँचा प्रयोग गर्दछ CVE-2021-44228 अर्को ३० दिन भित्र। विपरीत CVSS, जसले सम्भावित प्रभाव मापन गर्दछ, ईपीएसएस ऐतिहासिक तथ्याङ्क र प्रवृत्तिहरूको आधारमा शोषणको सम्भावना अनुमान गर्दछ।
EPSS किन महत्त्वपूर्ण छ?
- बढाइएको प्राथमिकता: ईपीएसएस संस्थाहरूलाई केवल गम्भीरतामा मात्र नभई शोषणको सम्भावनाको आधारमा पनि जोखिमहरूलाई प्राथमिकता दिन सक्षम बनाउँछ। उदाहरणका लागि, जब सुरक्षा टोलीहरूलाई थाहा हुन्छ कि CVE-2021-44228 शोषणको उच्च सम्भावना हुन्छ, तिनीहरूले उपचार प्रयासहरू त्यहाँ केन्द्रित गर्छन् जहाँ तिनीहरूलाई सबैभन्दा बढी आवश्यक पर्दछ।
- सक्रिय रक्षा: ईपीएसएस सुरक्षा टोलीहरूलाई सम्भावित शोषण गरिएका कमजोरीहरू विरुद्ध पूर्व-उपचारात्मक कारबाही गर्न अनुमति दिन्छ, जसले गर्दा सफल आक्रमणहरूको जोखिम कम हुन्छ।
- प्रासंगिक डिcisआयन-निर्माण: ईपीएसएस थप सन्दर्भ प्रदान गर्दछ जुन CVSS आक्रमणकारीहरूद्वारा सक्रिय रूपमा लक्षित कमजोरीहरू पहिचान गर्ने जस्ता कुराहरू मात्र छुट्न सक्छन्। यसले थप सूचित र रणनीतिक रूपमाcisआयन बनाउने।
- स्रोत अनुकूलन: सीमित स्रोतसाधन भएका संस्थाहरूका लागि, ईपीएसएस सबैभन्दा ठूलो खतरा निम्त्याउने कमजोरीहरूलाई कुशलतापूर्वक प्रयासहरू विनियोजन गर्न मद्दत गर्दछ, जसले गर्दा अझ प्रभावकारी रक्षा रणनीति सुनिश्चित हुन्छ।
EPSS का सीमितताहरू
यसका फाइदाका बाबजुद, ईपीएसएस यसका सीमितताहरू छन्। यो ऐतिहासिक तथ्याङ्कमा निर्भर गर्दछ, जसले सधैं वर्तमान खतरा परिदृश्यलाई प्रतिबिम्बित नगर्न सक्छ। ३० दिन भित्र शोषणको भविष्यवाणी गर्ने यसको छोटो अवधिको ध्यानले दीर्घकालीन खतराहरूलाई बेवास्ता गर्न सक्छ।
ईपीएसएस व्यक्तिगत वातावरणको विशिष्ट सन्दर्भको लेखाजोखा नगरी सामान्य अन्तर्दृष्टि प्रदान गर्दछ। अन्तमा, यो विगतको शोषण ढाँचाहरूमा निर्भर गर्दछ, जसले आक्रमण प्रविधिहरूमा द्रुत परिवर्तनहरू वा नयाँ पत्ता लागेका कमजोरीहरूलाई कैद नगर्न सक्छ।
इष्टतम जोखिम व्यवस्थापनको लागि CVE र EPSS सन्तुलन गर्दै
जोखिमहरूलाई प्रभावकारी रूपमा व्यवस्थापन गर्न, संस्थाहरूले दुवैका सीमितताहरू बुझ्नुपर्छ र सम्बोधन गर्नुपर्छ CVSS र ईपीएसएस। यी उपकरणहरूलाई एकीकृत गर्नाले जोखिमपूर्ण परिदृश्यको अझ व्यापक दृष्टिकोण प्रदान गर्दछ। यो दृष्टिकोणले शोषणको सम्भावनासँग गम्भीरतालाई सन्तुलनमा राख्छ, जसले गर्दा राम्रो प्राथमिकता निर्धारण हुन्छ, सूचितcisआयन-निर्माण, र सुधारिएको साइबर सुरक्षा परिणामहरू।
महत्वपूर्ण जोखिमहरूलाई प्राथमिकता दिने चुनौतीको सामना गर्दछ
यस ब्लगभरि, हामीले CVE स्कोरिङको जटिलता, राष्ट्रिय जोखिम डाटाबेस (NVD) को महत्त्वपूर्ण भूमिका, र एक्सप्लोइट प्रेडिक्शन स्कोरिङ सिस्टम (EPSS) जस्ता उपकरणहरूले शोषणको सम्भावनाको भविष्यवाणी गरेर जोखिम व्यवस्थापनमा कसरी गहिराइ थप्छन् भन्ने कुराको अन्वेषण गरेका छौं। यद्यपि, जोखिमहरूलाई प्रभावकारी रूपमा व्यवस्थापन गर्न यी अवधारणाहरू बुझ्नु मात्र आवश्यक छैन - यसले तपाईंको संस्थाको विशिष्ट सुरक्षा आवश्यकताहरू अनुरूप हुने व्यापक दृष्टिकोणको माग गर्दछ।
लगभग मध्ये १,७६,००० ज्ञात कमजोरीहरू१९,००० भन्दा बढीको CVSS स्कोर ९.०–१०.० हुन्छ, जसले गम्भीर जोखिमहरूलाई जनाउँछ। तैपनि, बहुमत - लगभग ७७.५% - ४.० देखि ८.० को मध्य-दायरा स्कोर भित्र पर्छ। यो फराकिलो वितरणले चुनौतीलाई हाइलाइट गर्दछ: कुन कमजोरीहरूलाई पहिले सम्बोधन गर्ने र सीमित स्रोतहरूसँग कसरी त्यसो गर्ने भन्ने कुरालाई प्राथमिकता दिने, बलियो प्रतिरक्षा कायम राख्दै।
Xygeni को सफ्टवेयर संरचना विश्लेषण (SCA) समाधानले CVE स्कोरिङलाई EPSS र अन्य प्रासंगिक उपकरणहरूसँग एकीकृत गरेर यो चुनौतीलाई सम्बोधन गर्दछ, जसले तपाईंलाई तपाईंको जोखिमपूर्ण परिदृश्यको पूर्ण तस्वीर दिन्छ। हाम्रो समाधानले NPM, GitHub, र OWD सहित धेरै स्रोतहरूमा तपाईंको कोडबेसलाई राम्ररी स्क्यान गर्दछ, जसले गर्दा तपाईंले कुनै पनि सम्भावित सुरक्षा खतराहरू नछुटाउनुहोस्।

कस्तो छ Xygeni? SCA समाधानले CVE स्कोरिङलाई कार्यमा परिणत गर्छ
२०२५ मा प्रकाशित ४८,१८५ CVE हरू मध्ये, ३८% लाई उच्च वा गम्भीर गम्भीरताको मूल्याङ्कन गरिएको थियो, र वर्षको लागि औसत CVSS स्कोर ६.६० थियो। त्यो धेरै "महत्वपूर्ण" र "उच्च" लेबलहरू उही सीमित उपचार स्रोतहरूको लागि प्रतिस्पर्धा गर्दैछ, र यो तथ्यको लागि लेखाजोखा गर्नु अघि हो कि २०२५ CVE हरू मध्ये केवल २८% ले पहिलो स्थानमा पूर्ण NVD संवर्धन प्राप्त गरे।
Xygeni को सफ्टवेयर संरचना विश्लेषण (SCA) समाधानले CVE स्कोरिङलाई EPSS र थप प्रासंगिक संकेतहरूसँग एकीकृत गरेर यो चुनौतीलाई सम्बोधन गर्दछ, जसले तपाईंलाई तपाईंको जोखिमपूर्ण परिदृश्यको पूर्ण तस्वीर दिन्छ, NVD ले दिइएको CVE लाई समृद्ध बनाउन सफल भएको छ कि छैन भन्ने कुरामा निर्भर गर्दै। यसले npm, GitHub, र अन्य खुला-स्रोत रजिस्ट्रीहरूमा तपाईंको कोडबेस स्क्यान गर्दछ, त्यसैले केहि पनि बेवास्ता गरिँदैन।
यसले तपाईंको जोखिम व्यवस्थापन रणनीतिलाई कसरी पूरक बनाउँछ भन्ने कुरा यहाँ छ:
- CVE स्कोरिङ + EPSS एकीकरण। गम्भीरता (CVSS) लाई शोषण सम्भावना (EPSS) सँग संयोजन गर्नुको अर्थ तपाईंको टोलीले कागजमा सबैभन्दा बढी अंक प्राप्त गर्ने कुरा मात्र होइन, पहिले जंगलमा वास्तवमा के शोषण भइरहेको छ भनेर समाधान गर्छ।
- पहुँचयोग्यता विश्लेषण। Xygeni "यो CVE तपाईंको निर्भरता रूखमा अवस्थित छ" मा रोकिँदैन। यसले तपाईंको अनुप्रयोगमा कमजोर कोड मार्ग वास्तवमा पहुँचयोग्य छ कि छैन भनेर निर्धारण गर्दछ, आवाजलाई नाटकीय रूपमा घटाउँछ र शोषणयोग्य जोखिममा उपचारलाई केन्द्रित गर्दछ।
- प्रासंगिक जागरूकता। एकैचोटि धेरै सल्लाहकार स्रोतहरू र स्कोरिङ प्रणालीहरूबाट तान्दै, Xygeni ले एक-आकार-फिट-सबै गम्भीरता स्कोर लागू गर्नुको सट्टा तपाईंको संगठनको विशिष्ट वातावरणमा अनुकूलन गर्छ।
- निरन्तर अनुगमन र वास्तविक-समय अलर्टहरू। नयाँ CVE र नयाँ EPSS स्कोरहरू निरन्तर प्रकाशित हुन्छन्। Xygeni ले निरन्तर निगरानी गर्छ, त्यसैले हिजो कम प्राथमिकतामा रहेको र आज सक्रिय रूपमा शोषण भइरहेको जोखिम बेवास्ता हुँदैन।
नतिजा: एक तिहाइ भन्दा बढी नयाँ CVE हरू पहिले नै उच्च वा महत्वपूर्ण फ्ल्याग गरिएको छ, र NVD संवर्धन प्रत्येक वर्ष पछाडि पर्दै गएको छ, प्रत्येक खोजलाई म्यानुअल रूपमा ट्राइएज गर्नु यथार्थपरक छैन। Xygeni ले तपाईंको टोलीलाई सानो अंशमा ध्यान केन्द्रित गर्न मद्दत गर्दछ जुन तपाईंको वातावरणमा गम्भीर र साँच्चै शोषणयोग्य दुवै छ।
एक डेमो अनुरोध or नि:शुल्क सुरु गर्नुहोस् Xygeni ले CVE स्कोरिङलाई प्राथमिकता दिइएको, कार्ययोग्य जोखिम व्यवस्थापन रणनीतिमा कसरी परिणत गर्छ भनेर हेर्नको लागि।

प्राय: सोधिने प्रश्नहरू
CVE, CVSS, र NVD मा के फरक छ?
CVE भनेको विशिष्ट जोखिमको लागि एक अद्वितीय पहिचानकर्ता हो। CVSS (सामान्य जोखिम स्कोरिङ प्रणाली) त्यो जोखिमको गम्भीरतालाई ० देखि १० सम्म मूल्याङ्कन गर्न प्रयोग गरिने स्कोरिङ फ्रेमवर्क हो। NVD (राष्ट्रिय जोखिम डाटाबेस) NIST द्वारा राखिएको भण्डार हो, जसले प्रत्येक CVE लाई यसको CVSS स्कोर, विवरण र उपचार सन्दर्भहरूले समृद्ध बनाउँछ।
EPSS के हो र यो CVSS भन्दा कसरी फरक छ?
EPSS (शोषण भविष्यवाणी स्कोरिङ प्रणाली) ले वास्तविक-विश्व शोषण डेटाको आधारमा अर्को ३० दिनमा जोखिमको शोषण हुने सम्भावनाको अनुमान गर्दछ। CVSS ले सम्भाव्यता मापन गर्दछ। खुलारूपमा यदि शोषण गरियो भने; EPSS ले मापन गर्दछ सम्भावना शोषणको। दुवैलाई एकसाथ प्रयोग गर्नाले एक्लै प्रयोग गर्नुभन्दा धेरै सटीक प्राथमिकता संकेत दिन्छ।
किन उच्च छैन? जोखिमलाई प्राथमिकता दिन CVSS स्कोर पर्याप्त छ?
CVSS स्कोरले वास्तविक-विश्व जोखिम होइन, सैद्धान्तिक गम्भीरतालाई प्रतिबिम्बित गर्दछ। तपाईंको विशिष्ट कोडबेसमा पहुँचयोग्य नभएको वा कुनै ज्ञात सक्रिय शोषण नभएको "मध्यम" जोखिम भन्दा कम प्राथमिकतामा "महत्वपूर्ण" हुन सक्छ जुन आक्रमणकारीहरूले अहिले सक्रिय रूपमा शोषण गरिरहेका छन्। त्यसैले CVSS लाई EPSS र पहुँचयोग्यता विश्लेषणसँग जोड्नु महत्त्वपूर्ण छ।
प्रत्येक वर्ष कतिवटा CVE प्रकाशित हुन्छन्?
CVE को मात्रा वर्षौं वर्ष निरन्तर बढ्दै गएको छ, वार्षिक रूपमा दशौं हजार नयाँ जोखिमहरू खुलासा हुँदै आएका छन्। यो स्केललाई ध्यानमा राख्दा, धेरैजसो संस्थाहरूको लागि म्यानुअल ट्राइज यथार्थपरक छैन, त्यसैले स्वचालित, सन्दर्भ-सचेत प्राथमिकता (CVSS + EPSS + पहुँचयोग्यता) आवश्यक भएको छ।
CVE-2021-44228 (Log4Shell) के हो र यसलाई उदाहरणको रूपमा किन प्रयोग गरिन्छ?
Log4Shell Apache Log4j 2 मा एक महत्वपूर्ण रिमोट कोड कार्यान्वयन जोखिम हो, जसले CVSS मा १०.० (अधिकतम) स्कोर गरेको छ। यसलाई व्यापक रूपमा शिक्षण उदाहरणको रूपमा प्रयोग गरिन्छ किनभने यसले नेटवर्क-आधारित शोषण, कुनै विशेषाधिकार आवश्यक पर्दैन, र कुनै प्रयोगकर्ता अन्तरक्रियालाई संयोजन गर्दछ, जसले CVSS फ्रेमवर्क अन्तर्गत "महत्वपूर्ण" कस्तो देखिन्छ भनेर ठ्याक्कै चित्रण गर्दछ।
