





व्यवसायहरू बढ्दो रूपमा निर्भर हुँदै जाँदा कन्टेनर सुरक्षा डकर र कुबर्नेट्स अनुप्रयोगहरूको सुरक्षा गर्न, सफ्टवेयर आपूर्ति शृङ्खलाहरू सुरक्षित गर्नु पहिलेभन्दा अहिलेको भन्दा बढी महत्त्वपूर्ण भएको छ। कन्टेनर सुरक्षा स्क्यानर जोखिमहरू प्रारम्भिक रूपमा पत्ता लगाउनमा महत्त्वपूर्ण भूमिका खेल्छ, उत्पादनमा पुग्नु अघि नै खतराहरू पहिचान गर्न सुनिश्चित गर्दछ। साथै, कन्टेनर छवि स्क्यानिङ गलत कन्फिगरेसन, मालिसियस कोड, र पुरानो निर्भरताहरूलाई तैनातीमा चिप्लनबाट रोक्छ।
यी सक्रिय सुरक्षा उपायहरू बिना, संस्थाहरूले सामना गर्छन् आपूर्ति श्रृंखला आक्रमणहरू, रनटाइम शोषण, र अनुपालन विफलताहरू— सञ्चालनमा बाधा पुर्याउन सक्ने र महँगो उल्लंघन निम्त्याउन सक्ने खतराहरू। अगाडि रहनको लागि, DevSecOps टोलीहरूले एकीकृत हुनुपर्छ स्वचालित सुरक्षा स्क्यानिङ तिनीहरूकोमा pipelines, सुरक्षालाई विकास कार्यप्रवाहको एक निर्बाध भाग बनाउँछ।
के हो कन्टेनर सुरक्षा?
यसले अनुप्रयोगहरू, पूर्वाधार, र को सुरक्षा सुनिश्चित गर्दछ सफ्टवेयर आपूर्ति श्रृंखला सम्पूर्ण विकास जीवनचक्रभरि। कन्टेनरहरूले अनुप्रयोगहरू र तिनीहरूको निर्भरताहरूलाई अलग गरेर वातावरणहरूमा स्थिरता कायम राख्न मद्दत गर्छन्। यद्यपि, सुरक्षा जोखिमहरू तब उत्पन्न हुन्छन् जब कन्टेनर छविहरू असुरक्षित पुस्तकालयहरू, पुरानो निर्भरताहरू, वा अप्रमाणित तेस्रो-पक्ष घटकहरूबाट कमजोरीहरू समावेश गर्दछ।
यसबाहेक, मालिसियस कोड विकासमा प्रवेश गर्न सक्छ pipeline सम्झौता गरिएको निर्भरता मार्फत, जसले गर्दा सफ्टवेयर आपूर्ति श्रृंखला आक्रमणहरूयी जोखिमहरूलाई कम गर्न, संस्थाहरूले कार्यान्वयन गर्नुपर्छ कन्टेनर सुरक्षाका उत्कृष्ट अभ्यासहरूसहित कन्टेनर छवि स्क्यानिङ, रनटाइम सुरक्षा, र स्वचालित सुरक्षा नीतिहरू। एक सक्रिय दृष्टिकोणले कन्टेनरहरू विकासदेखि तैनाथी र त्यसपछि सुरक्षित रहन सुनिश्चित गर्दछ।
कन्टेनर सुरक्षाका प्रमुख पक्षहरू
तपाईंको कन्टेनराइज्ड प्रणालीहरू सुरक्षित छन् भनी सुनिश्चित गर्न, तपाईंले धेरै महत्वपूर्ण क्षेत्रहरूमा ध्यान केन्द्रित गर्नुपर्छ:
सुरक्षाको लागि कन्टेनर छवि स्क्यानिङ: तपाईंले विश्वसनीय आधार छविहरू प्रयोग गरिरहनुभएको छ भनी सुनिश्चित गर्दै, जोखिमहरू प्रारम्भिक रूपमा पहिचान गर्न नियमित रूपमा कन्टेनर छविहरू स्क्यान गर्नुहोस्। यसले असुरक्षित पुस्तकालयहरू र सम्भावित आपूर्ति श्रृंखला आक्रमणहरूसँग सम्बन्धित जोखिमहरूलाई कम गर्छ जहाँ दुर्भावनापूर्ण कोड घुसाउन सकिन्छ।
रनटाइम रक्षा: असामान्य व्यवहारको लागि निरन्तर कन्टेनर सुरक्षा स्क्यानरको साथ अगाडि बढ्नुहोस् र जोखिम कम गर्न कडा नीतिहरू लागू गर्नुहोस्।
पूर्वाधार सुरक्षा: होस्ट स्तरमा शोषण रोक्न कन्टेनरहरू चलाउने अन्तर्निहित प्रणालीहरूलाई सुरक्षित गर्नुहोस्।
आपूर्ति श्रृंखला रक्षा: कन्टेनर सुरक्षा स्क्यानर जस्ता उपकरणहरू प्रयोग गरेर तेस्रो-पक्ष निर्भरताहरूलाई सुरक्षित गर्नुहोस्, विकासको क्रममा कमजोरीहरू प्रस्तुत गर्न सक्ने आक्रमणहरू विरुद्ध सफ्टवेयर आपूर्ति श्रृंखला लचिलो रहन सुनिश्चित गर्दै।
किन कन्टेनर सुरक्षा स्क्यानरहरू पहिले भन्दा बढी महत्वपूर्ण छन्
व्यवसायहरूले बढ्दो रूपमा अपनाउँदै जाँदा कन्टेनर र कुबर्नेट्स, आवश्यकता स्वचालित सुरक्षा स्क्यानिङ जरुरी भएको छ। विश्वव्यापी कन्टेनर सुरक्षा बजार पुग्ने अनुमान गरिएको छ9.88 द्वारा $ 2030 बिलियन, तर साइबर अपराधीहरू पनि उत्तिकै छिटो विकसित भइरहेका छन्।
कन्टेनर आक्रमणको बढ्दो जोखिम
हालसालै गरिएको एक अध्ययनले त्यो पत्ता लगायो Of०% संगठनहरू सामना गर्नु सुरक्षा घटनाहरू उनीहरु मा कुबर्नेट्स वातावरणहरू गत वर्ष। प्रमुख सुरक्षा जोखिमहरूमा समावेश छन्:
- गलत कन्फिगरेसन (६०%) - जस्ता मुद्दाहरू अति-विशेषाधिकार प्राप्त पहुँच or रूटको रूपमा चलिरहेका कन्टेनरहरू आक्रमणको जोखिम बढाउनुहोस्।
- रनटाइम सुरक्षा विफलताहरू (२७%) - अनधिकृत प्रक्रियाहरू, फाइल छेडछाड, र विशेषाधिकार वृद्धि आक्रमणहरूले चलिरहेको कन्टेनरहरूलाई लक्षित गर्छन्।
- कन्टेनर छविहरूमा जोखिमहरू (२४%) - अनप्याच गरिएका पुस्तकालयहरू, असुरक्षित निर्भरताहरू, र पुरानो सफ्टवेयरले लुकेका जोखिमहरू प्रस्तुत गर्दछ।
यो कुरा किन हो? आक्रमणकारीहरू बारम्बार विकासमा कमजोरीहरूको फाइदा उठाउनुहोस् pipelines, सुई लगाउँदै कन्टेनर छविहरूमा दुर्भावनापूर्ण कोड तैनाती अघि। बिना कन्टेनर सुरक्षा स्क्यानर, यी खतराहरू रहन सक्छन् पत्ता लागेन धेरै ढिलो नभएसम्म।
कमजोर कन्टेनर सुरक्षाको व्यावसायिक प्रभाव
सुरक्षा उल्लंघन प्रणालीहरूसँग सम्झौता नगर्नुहोस्- व्यावसायिक सञ्चालनमा बाधा पुर्याउने:
- 47% संस्थाहरूको रिपोर्ट अनुसार कन्टेनर सुरक्षा विफलताले डाउनटाइम र आर्थिक क्षति निम्त्यायो.
- केवल 45% कम्पनीहरूको समर्पित कन्टेनर सुरक्षा टोलीहरू, महत्वपूर्ण खाडलहरू छोड्दै।
- अनुपालन विफलता, डेटा उल्लंघन, र सञ्चालन अवरोधहरू अपरिहार्य हुनु कडा सुरक्षा उपायहरू बिना.
कन्टेनर सुरक्षा स्क्यानरले यी समस्याहरू कसरी समाधान गर्छ
यी जोखिमहरूसँग लड्न, संस्थाहरूलाई आवश्यक छ सक्रिय सुरक्षा समाधान कि:
- तैनाती गर्नु अघि कन्टेनर छविहरू स्क्यान गर्दछ कमजोरीहरू चाँडै पत्ता लगाउन।
- रनटाइम व्यवहार निगरानी गर्दछ पत्ता लगाउन विसंगति र शंकास्पद गतिविधि.
- आपूर्ति श्रृंखला खतराहरू विरुद्ध सुरक्षा गर्दछ सुरक्षित गरेर तेस्रो-पक्ष निर्भरताहरू.
विकसित खतरा परिदृश्यमा अनुकूलन - कन्टेनर सुरक्षा
कन्टेनराइज्ड वातावरण विकसित हुँदै जाँदा, सम्भावित खतराहरूबाट अगाडि रहन संस्थाहरूले उन्नत रणनीतिहरू अपनाउनुपर्छ।
१. कुबर्नेट्स जटिलतालाई सम्बोधन गर्दै
कुबर्नेट्स कन्टेनर अर्केस्ट्रेसनको लागि अग्रणी प्लेटफर्म बनेको छ, तर यसको जटिलताले अद्वितीय सुरक्षा चुनौतीहरू प्रस्तुत गर्दछ। आक्रमणकारीहरूले प्रायः कुबर्नेट्स नियन्त्रण विमान र एपीआईहरूलाई लक्षित गर्छन्, जसले गर्दा भूमिका-आधारित पहुँच नियन्त्रण (RBAC) र कन्टेनर सुरक्षा स्क्यानरहरूको प्रयोग सुरक्षित वातावरण कायम राख्न आवश्यक हुन्छ।
२. कन्टेनर वातावरणमा शून्य विश्वासलाई अँगाल्ने
शून्य ट्रस्ट मोडेलले कन्टेनर सुरक्षा परिदृश्यमा आकर्षण प्राप्त गर्दैछ, जहाँ सबै अन्तरक्रियाहरू - आन्तरिक र बाह्य - लाई प्रमाणीकरण र प्राधिकरण आवश्यक पर्दछ। यो दृष्टिकोणले अनधिकृत पहुँचको जोखिमलाई उल्लेखनीय रूपमा कम गर्छ, सुनिश्चित गर्दछ कि विश्वसनीय संस्थाहरूले मात्र कन्टेनरहरूसँग अन्तर्क्रिया गर्न सक्छन्।
३. DevSecOps सँग DevOps मा सुरक्षा एकीकृत गर्ने
DevOps कार्यप्रवाहहरूमा सुरक्षा इम्बेड गर्ने—जसलाई भनिन्छ DevSecOps—अब कन्टेनर प्रयोग गर्ने व्यवसायहरूको लागि महत्त्वपूर्ण छ। कन्टेनर सुरक्षा स्क्यानरहरू समावेश गरेर CI/CD pipeline, संस्थाहरूले जोखिमहरू चाँडै पत्ता लगाउन र सम्बोधन गर्न सक्छन्, सुनिश्चित गर्दै कि सुरक्षित कोड मात्र उत्पादनमा पुग्छ।
कन्टेनर सुरक्षाका लागि उत्तम अभ्यासहरू
सुरक्षित र लचिलो कन्टेनराइज्ड वातावरण कायम राख्न, विश्वसनीय स्रोतहरूबाट निर्देशनहरू पालना गर्नु आवश्यक छ। प्रमुख अधिकारीहरू जस्तै राष्ट्रिय संस्थान Standardर प्रविधि (एनआईएसटी), मित्रर लिनक्स फाउन्डेशन संस्थाहरूलाई उनीहरूको कन्टेनरहरू प्रभावकारी रूपमा सुरक्षित गर्न मद्दत गर्न फ्रेमवर्कहरू प्रदान गर्नुहोस्। उनीहरूको सिफारिसहरूको आधारमा, यहाँ कन्टेनर सुरक्षाको लागि उत्तम अभ्यासहरूको सारांश छ:
कन्टेनर छवि स्क्यानिङ गर्नुहोस्
तैनाती गर्नु अघि कमजोरीहरू पत्ता लगाउन नियमित रूपमा कन्टेनर छवि स्क्यानिङ प्रक्रियाको साथ अगाडि बढ्नुहोस्, सुनिश्चित गर्नुहोस् कि केवल विश्वसनीय आधार छविहरू प्रयोग गरिन्छ। यसले सफ्टवेयर विकासको क्रममा असुरक्षित पुस्तकालयहरू वा मालिसियस कोड आयात गर्ने जोखिमलाई कम गर्दछ।
कन्टेनर विशेषाधिकारहरू सीमित गर्नुहोस्
MITER को न्यूनतम विशेषाधिकारको सिद्धान्तहरू पछ्याउँदै, कन्टेनरहरूमा आवश्यक न्यूनतम अनुमतिहरू मात्र छन् भनी सुनिश्चित गर्न भूमिका-आधारित पहुँच नियन्त्रणहरू (RBAC) प्रयोग गर्नुहोस्। Seccomp र AppArmor जस्ता उपकरणहरूले प्रणाली कलहरूलाई थप प्रतिबन्धित गर्छन्, होस्टबाट अलगाव प्रदान गर्छन् र शोषणको जोखिम कम गर्छन्।
होस्ट पूर्वाधारलाई कडा बनाउनुहोस्
लिनक्स फाउन्डेसनले तपाईंको होस्ट प्रणालीहरूलाई अद्यावधिक राख्नुको महत्त्वमा जोड दिन्छ। निरन्तर प्याचहरू लागू गर्नाले र नेटवर्क विभाजन प्रयोग गर्नाले कन्टेनरहरूलाई अलग गर्दछ र सम्भावित उल्लंघनहरूको प्रभावलाई सीमित गर्दछ।
कन्टेनर सुरक्षा स्क्यानरको साथ वास्तविक समयमा निगरानी गर्नुहोस्
अनधिकृत पहुँच वा असामान्य ट्राफिक जस्ता शंकास्पद व्यवहार पत्ता लगाउन वास्तविक-समय निगरानीको लागि कन्टेनर सुरक्षा स्क्यानर प्रयोग गर्नुहोस्। NIST द्वारा सिफारिस गरिएको केन्द्रीकृत लगिङले द्रुत पहिचान र खतराहरूको प्रतिक्रिया सक्षम बनाउँछ।
सफ्टवेयर आपूर्ति श्रृंखला सुरक्षित गर्नुहोस्
सामग्रीको सफ्टवेयर बिल लागू गर्नुहोस् (SBOM) तेस्रो-पक्ष निर्भरताहरू ट्र्याक गर्न र सफ्टवेयर आपूर्ति श्रृंखलामा पारदर्शिता सुनिश्चित गर्न। NIST र Linux फाउन्डेसन दिशानिर्देशहरू अनुसार नियमित स्क्यान र क्रिप्टोग्राफिक हस्ताक्षरले दुर्भावनापूर्ण कोडको परिचय रोक्न मद्दत गर्दछ।
सुरक्षालाई यसमा एकीकृत गर्नुहोस् CI/CD Pipeline
विकास प्रक्रियाको सुरुवातमा नै सुरक्षा उपायहरू समावेश गर्नुहोस् तपाईंको CI/CD pipeline। MITRE र NIST दुवैद्वारा समर्थित यो "शिफ्ट-लेफ्ट" दृष्टिकोणले उत्पादनको सट्टा विकासको क्रममा कमजोरीहरूलाई सम्बोधन गर्न अनुमति दिन्छ। प्रत्येक चरणमा सुरक्षित कोड अगाडि बढ्छ भनी सुनिश्चित गर्न स्वचालित अनुपालन जाँचहरू।
गोप्य कुराहरू सुरक्षित रूपमा व्यवस्थापन गर्नुहोस्
संवेदनशील डेटा, जस्तै API कुञ्जीहरू, सिधै कन्टेनर छविहरूमा राख्नबाट बच्नुहोस्। बरु, प्रयोग गर्नुहोस् गोप्य व्यवस्थापन उपकरणहरू रनटाइमको समयमा सुरक्षित रूपमा इन्जेक्सन गर्न, जसले एक्सपोजरको जोखिम कम गर्छ।
Xygeni को व्यापक कन्टेनर छवि स्क्यानिङ समाधान
कन्टेनराइज्ड वातावरणको लागि अन्त्य-देखि-अन्त सुरक्षा
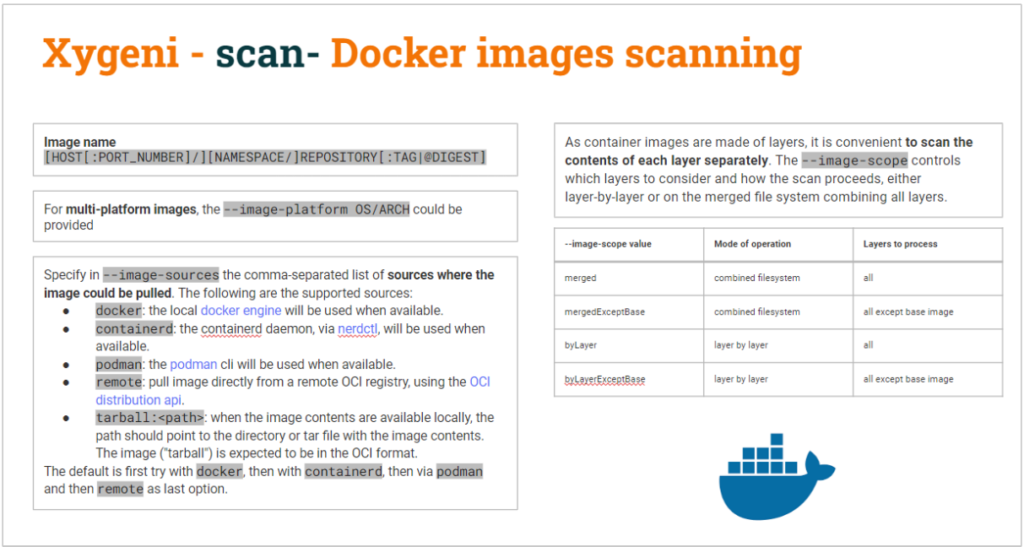
कन्टेनर अपनाउने क्रम बढ्दै जाँदा, सुरक्षा जोखिमहरू पनि बढ्दै जान्छन्। जाइगेनीको सुरक्षा स्क्यानर एक प्रदान गर्दछ व्यापक समाधान भित्रका कमजोरीहरू, गलत कन्फिगरेसनहरू, र गोप्य कुराहरू पत्ता लगाउन कन्टेनर छविहरू उत्पादनमा पुग्नु अघि। प्रस्ताव गरेर बहु-स्रोत छवि स्क्यानिङ, गहिरो सुरक्षा अन्तर्दृष्टि, र निर्बाध CI/CD एकीकरण, Xygeni ले तपाईंको कन्टेनराइज्ड कार्यभारहरू विकासदेखि तैनातीसम्म सुरक्षित रहन सुनिश्चित गर्दछ।
बहु-स्रोत कन्टेनर छवि स्क्यानिङ
Xygeni ले प्रस्ताव गर्दछ बहुमुखी छवि स्क्यानिङ क्षमताहरू, सुरक्षा टोलीहरूलाई अनुमति दिँदै धेरै स्रोतहरूबाट कन्टेनर छविहरूको विश्लेषण गर्नुहोस्सहित:
- स्थानीय डकर इन्जिन - तैनाती गर्नु अघि स्थानीय रूपमा निर्मित छविहरू स्क्यान गर्नुहोस्।
- कन्टेनर - मार्फत गहन सुरक्षा स्क्यानहरू गर्नुहोस् कन्टेन्डर्ड डेमन वा nerdctl.
- पोडम्यान - पोडम्यान-व्यवस्थित कन्टेनरहरू प्रयोग गरेर सुरक्षित गर्नुहोस् CLI-आधारित स्क्यानिङ.
- रिमोट OCI रजिस्ट्रीहरू - सिधै छविहरू स्क्यान गर्नुहोस् OCI-अनुरूप दर्ताहरू वा विश्लेषण गर्नुहोस् स्थानीय रूपमा भण्डारण गरिएका OCI टार्बल छविहरू.
कन्टेनर छवि स्क्यानिङको उन्नत सुरक्षा क्षमताहरू
- स्वचालित जोखिम पत्ता लगाउने - पहिचान गर्छ ज्ञात CVE हरू, पुरानो निर्भरताहरू, र आपूर्ति शृङ्खला जोखिमहरू छविहरू भित्र।
- गोप्य स्क्यानिङ - पत्ता लगाउँछ हार्डकोड गरिएका प्रमाणपत्रहरू, API कुञ्जीहरू, र संवेदनशील डेटा कन्टेनर तहहरू भित्र।
- गलत कन्फिगरेसन अलर्टहरू - झण्डा अत्यधिक विशेषाधिकारहरू, अनप्याच गरिएको सफ्टवेयर, र असुरक्षित रनटाइम सेटिङहरू.
- सतत निगरानी - प्रदान गर्दछ वास्तविक-समय रनटाइम सुरक्षा, पत्ता लगाउने अनधिकृत परिवर्तनहरू र सम्भावित शोषणहरू.
सिमलेस CI/CD स्वचालित सुरक्षाको लागि एकीकरण
Xygeni एकीकृत हुन्छ सिधा भित्र CI/CD pipelinesसक्षम पार्दै स्वचालित कन्टेनर छवि स्क्यानिङ विकासलाई ढिलो नगरी। यसले समर्थन गर्दछ:
- GitHub कार्यहरू, GitLab CI/CD, जेनकिन्स, बिटबकेट Pipelines, र Azure DevOps वास्तविक-समय सुरक्षा प्रवर्तनको लागि।
- Pre-commit स्क्यानहरू - कमजोरीहरू समात्नुहोस् कोड मर्ज गर्नु अघि.
- निर्माण-समय सुरक्षा जाँचहरू - जोखिमपूर्ण कन्टेनर छविहरू रोक्नुहोस् रजिस्ट्रीहरूमा धकेल्नु अघि.
- पूर्व-परिनियोजन प्रमाणीकरण - पक्का गर्नु सुरक्षित, अनुरूप तस्बिरहरू मात्र तैनाथ गरिएका छन्।
कन्टेनर सुरक्षाको लागि Xygeni किन रोज्ने?
- उत्पादनमा पुग्न कमजोरीहरूलाई रोक्छ
- सफ्टवेयर आपूर्ति श्रृंखला आक्रमणहरू विरुद्ध सुरक्षा गर्दछ
- हार्डकोड गरिएका गोप्य कुराहरू र गलत कन्फिगरेसनहरू हटाउँछ
- DevSecOps कार्यप्रवाहहरूसँग सहजै एकीकृत हुन्छ
आजै Xygeni मार्फत आफ्नो कन्टेनरहरू सुरक्षित गर्नुहोस्
Xygeni को कन्टेनर सुरक्षा स्क्यानर तपाईंको कन्टेनराइज्ड कार्यभारहरू सधैं सुरक्षित छन् भनी सुनिश्चित गर्दै वास्तविक-समय सुरक्षा, गहिरो सुरक्षा अन्तर्दृष्टि, र स्वचालित अनुपालन जाँचहरू प्रदान गर्दछ।
- 7-दिन नि: शुल्क परीक्षण
- कुनै क्रेडिट कार्ड आवश्यक छैन
- तत्काल सुरक्षा अन्तर्दृष्टिहरू

कन्टेनर सुरक्षा सम्बन्धी सोधिने प्रश्नहरू
१. डकर कन्टेनर भनेको के हो?
डकर कन्टेनर भनेको हल्का तौल भएको, पोर्टेबल प्याकेज हो जसमा कोड, प्रणाली उपकरणहरू, पुस्तकालयहरू र सेटिङहरू जस्ता अनुप्रयोग चलाउन आवश्यक पर्ने सबै कुराहरू समावेश हुन्छन्। यसले अनुप्रयोगलाई होस्ट प्रणालीबाट अलग गर्छ, विभिन्न वातावरणहरूमा निरन्तर कार्यसम्पादन सुनिश्चित गर्दै।
२. कन्टेनर छवि भनेको के हो?
कन्टेनर छवि भनेको एउटा स्थिर फाइल हो जसमा आवश्यक कार्यान्वयनयोग्य कोड, प्रणाली पुस्तकालयहरू, र अनुप्रयोगको कन्टेनराइज्ड उदाहरण सिर्जना गर्न आवश्यक कन्फिगरेसनहरू हुन्छन्। जब तपाईं कन्टेनर छवि चलाउनुहुन्छ, यो लाइभ कन्टेनर बन्छ। Xygeni ले कमजोरीहरूको लागि स्क्यान गरेर र तिनीहरूको अखण्डता सुनिश्चित गरेर कन्टेनर छविहरू सुरक्षित गर्न मद्दत गर्दछ।
३. के डकर कन्टेनरहरू सुरक्षित छन्?
डकर कन्टेनरहरूले अलगाव र स्थिरता प्रदान गर्छन्, तर यदि उचित रूपमा व्यवस्थापन गरिएन भने तिनीहरूले सुरक्षा जोखिमहरू निम्त्याउन सक्छन्। तिनीहरूलाई सुरक्षित राख्न, कमजोरीहरूको लागि कन्टेनर छविहरू स्क्यान गर्ने, कन्टेनर विशेषाधिकारहरू सीमित गर्ने, र Xygeni को कन्टेनर सुरक्षा स्क्यानर जस्ता उपकरणहरू प्रयोग गर्ने जस्ता उत्तम अभ्यासहरू पालना गर्नु महत्त्वपूर्ण छ। यी चरणहरूले डकर वातावरणमा सुरक्षा सुनिश्चित गर्न मद्दत गर्छन्।
४. म मेरो कुबर्नेट्स क्लस्टर कसरी सुरक्षित गर्न सक्छु?
कुबर्नेट्स क्लस्टर सुरक्षित गर्न बहु-स्तरीय दृष्टिकोण आवश्यक पर्दछ। यस लेखमा उल्लेख गरिएझैं, हामीले यस लेखमा उल्लेख गरेका उत्तम अभ्यासहरू पालना गर्नुहोस्। Xygeni ले चलिरहेको कन्टेनरहरूको निगरानी गरेर र वास्तविक-समयमा कमजोरीहरू पहिचान गरेर सुरक्षा बढाउँछ।
५. के कुबर्नेट्सका गोप्य कुराहरू सुरक्षित छन्?
Kubernetes secrets ले API कुञ्जीहरू र पासवर्डहरू जस्ता संवेदनशील जानकारी भण्डारण गर्दछ, तर यदि राम्ररी व्यवस्थापन गरिएन भने तिनीहरू जोखिममा पर्न सक्छन्। पूर्वनिर्धारित रूपमा, secrets etcd मा सादा पाठको रूपमा भण्डारण गरिन्छ। सुरक्षा सुधार गर्न, आराममा इन्क्रिप्शन सक्षम गर्नुहोस्, RBAC मार्फत पहुँच प्रतिबन्धित गर्नुहोस्, र रनटाइमको समयमा तिनीहरूलाई सुरक्षित गर्न Xygeni जस्ता उपकरणहरू मार्फत secrets व्यवस्थापन गर्नुहोस्।
६. आपूर्ति श्रृंखला सुरक्षाको लागि कन्टेनर छवि स्क्यानिङ किन महत्त्वपूर्ण छ?
मूलतः, किनकि यसले डिप्लोयमेन्ट गर्नु अघि कन्टेनर छविहरूमा कमजोरीहरू, पुरानो पुस्तकालयहरू र लुकेका मालवेयर पत्ता लगाएर सफ्टवेयर आपूर्ति श्रृंखलालाई सुरक्षित राख्नमा महत्त्वपूर्ण भूमिका खेल्छ। यो जाँच बिना, असुरक्षित कम्पोनेन्टहरूले उत्पादन वातावरणमा सजिलै जोखिमहरू परिचय गराउन सक्छन्। यदि तपाईंले यी प्रकारका स्क्यानरहरू प्रयोग गर्नुभयो भने, तपाईंले आफ्ना एपहरू विकासदेखि डिप्लोयमेन्टसम्म सुरक्षित रहने कुरा सुनिश्चित गर्नुहुनेछ, जसले गर्दा आपूर्ति श्रृंखला आक्रमणको जोखिम कम हुन्छ।
तपाईंको क्षमता बढाउन तयार कन्टेनर सुरक्षा?
यी उत्कृष्ट अभ्यासहरू, Xygeni को कन्टेनर सुरक्षा स्क्यानर, र हाम्रो कन्टेनर छवि स्क्यानिङ सुविधा प्रयोग गरेर, तपाईं निश्चित रूपमा आफ्नो कन्टेनरहरूको सुरक्षालाई बलियो बनाउन र बढाउन सक्षम हुनुहुनेछ। आज हाम्रो भिडियो डेमो हेर्नुहोस् Xygeni ले तपाईंलाई खतराहरूबाट कसरी अगाडि रहन मद्दत गर्छ भनेर हेर्नको लागि।