
शीर्ष १० सफ्टवेयर संरचना विश्लेषण उपकरणहरू (SCA २०२६ को लागि उपकरणहरू)
आधुनिक सफ्टवेयर खुला स्रोत पुस्तकालयहरूमा धेरै निर्भर गर्दछ। हालैका अध्ययनहरूले देखाउँछन् कि आज उत्पादन अनुप्रयोगहरूमा ७७% भन्दा बढी कोड खुला स्रोत कम्पोनेन्टहरूबाट आउँछ। यसले विकासलाई गति दिन्छ तर वास्तविक सुरक्षा र अनुपालन एक्सपोजर पनि सिर्जना गर्दछ: एकल पुरानो पुस्तकालय, एक दुर्भावनापूर्ण प्याकेज, वा बेवास्ता गरिएको ट्रान्जिटिभ निर्भरताले सम्पूर्ण अनुप्रयोगलाई सम्झौता गर्न सक्छ। यो गाइडले २०२६ को लागि शीर्ष १० सफ्टवेयर संरचना विश्लेषण उपकरणहरूको समीक्षा गर्दछ, प्रत्येकले के गर्छ, यो कहाँ उत्कृष्ट हुन्छ, यो कहाँ कम हुन्छ, र तपाईंको टोलीको लागि सही फिट कसरी छनौट गर्ने भनेर समेट्छ।
सफ्टवेयर संरचना विश्लेषण उपकरणहरू के हुन्?
सफ्टवेयर संरचना विश्लेषण (SCA) उपकरणहरू सुरक्षा समाधानहरू हुन् जसले सफ्टवेयर परियोजनाहरूमा प्रयोग हुने खुला स्रोत पुस्तकालयहरू पहिचान, निगरानी र व्यवस्थापन गर्दछ। तिनीहरूले सुरक्षा कमजोरीहरू पत्ता लगाउँछन्, इजाजतपत्र अनुपालन ट्र्याक गर्छन्, र विकास जीवनचक्रभरि आपूर्ति श्रृंखला जोखिमहरू रोक्न मद्दत गर्छन्।
निर्भरता प्रकट विरुद्ध ज्ञात CVE हरूलाई मात्र सूचीबद्ध गर्ने पुराना स्क्यानरहरूको विपरीत, आधुनिक SCA उपकरणहरूले तपाईंको कोड भित्र खुला स्रोत पुस्तकालयहरू वास्तवमा कसरी प्रयोग गरिन्छ भनेर विश्लेषण गर्दछ। तिनीहरूले रनटाइममा कमजोर प्रकार्य पहुँचयोग्य छ कि छैन, फिक्सले तपाईंको निर्माणलाई तोड्नेछ कि छैन, वा खुला स्रोत प्याकेजमा लुकेको मालवेयर छ कि छैन भनेर बताउन सक्छन्। परिणाम सैद्धान्तिक जोखिमहरूको कोलाहलपूर्ण सूचीको सट्टा वास्तविक जोखिमको अझ सटीक दृश्य हो।
शीर्ष १० सफ्टवेयर संरचना विश्लेषण उपकरणहरू
प्रत्येक प्लेटफर्मको विवरणमा जानु अघि, तलको तालिकाले कसरी मुख्य सफ्टवेयर संरचना विश्लेषण उपकरणहरू (SCA उपकरण) एक्सप्लोइटेबिलिटी स्कोरिङ, इजाजतपत्र व्यवस्थापन, मालवेयर पत्ता लगाउने, र DevSecOps कार्यप्रवाहहरूको लागि समग्र उपयुक्तता जस्ता प्रमुख क्षमताहरूको सन्दर्भमा तुलना गर्नुहोस्।
तुलनात्मक तालिका: SCA उपकरण
| उपकरण | फोकस क्षेत्र | शोषणशीलता स्कोरिङ | इजाजतपत्र व्यवस्थापन | मालवेयर पत्ता लगाउने | सर्वश्रेष्ठका लागी |
|---|---|---|---|---|---|
| जाइगेनी | पूर्ण सफ्टवेयर आपूर्ति श्रृंखला सुरक्षा | ✅ EPSS र पहुँचयोग्यता | ✅ उन्नत | ✅ हो, वास्तविक-समय व्यवहारमा आधारित | पूरा आवश्यक पर्ने टोलीहरू SCA, मालवेयर रक्षा, र CI/CD एकीकरण |
| आइकिडो | एकीकृत अनुप्रयोग सुरक्षा प्लेटफर्म | ✅ पहुँचयोग्यता विश्लेषण | ✅ उन्नत | । हो | सबै-मा-एक AppSec प्लेटफर्म कभरेज खोजिरहेका टोलीहरू SCA, SAST, क्लाउड, र रनटाइम सुरक्षा |
| Snyk | विकासकर्ता-प्रथम जोखिम स्क्यानिङ | ⚠️ सीमित | ✅ आधारभूत | ❌ कुनै पनि छैन | IDE हरूसँग द्रुत एकीकरण खोजिरहेका विकासकर्ताहरू र CI/CD |
| कालो बतख | गहन खुला स्रोत र इजाजतपत्र अनुपालन विश्लेषण | ⚠️ सीमित | ✅ उन्नत | ❌ कुनै पनि छैन | ठूलो enterpriseविस्तृत इजाजतपत्र र नीति व्यवस्थापन आवश्यक पर्ने |
| भेराकोड | Enterprise अनुपालन र AppSec एकीकरण | ❌ कुनै पनि छैन | ✅ उन्नत | ❌ कुनै पनि छैन | शासन र लेखापरीक्षणमा केन्द्रित नियमन गरिएका संस्थाहरू |
| सोनाटाइप जीवनचक्र | नीति स्वचालन र आपूर्ति श्रृंखला सुरक्षा | ✅ आंशिक पहुँचयोग्यता | ✅ उन्नत | ❌ कुनै पनि छैन | टोलीहरूलाई स्वचालित शासन आवश्यक छ SDLC |
| JFrog Xray | बाइनरी र कन्टेनर विश्लेषण | ⚠️ आधारभूत | ✅ उन्नत | ⚠️ मा उपलब्ध छ premium योजनाहरू | कलाकृति र कन्टेनर सुरक्षाको लागि JFrog इकोसिस्टम प्रयोग गर्ने टोलीहरू |
| चेकमार्क्स वन | एकीकृत AppSec प्लेटफर्मको साथ SCA | ✅ शोषणयोग्य मार्ग विश्लेषण | ✅ उन्नत | ⚠️ आंशिक | Enterprises ले पहिले नै स्थिर विश्लेषणको लागि चेकमार्क्स प्रयोग गरिरहेको छ |
| सेमग्रेप आपूर्ति श्रृंखला | हलुका, विकासकर्ता-केन्द्रित SCA | ✅ पहुँचयोग्यतामा आधारित | ✅ आधारभूत | ❌ कुनै पनि छैन | छिटो र सजिलो ग्रहण चाहने साना टोलीहरू |
| मेन्ड.आईओ | खुला स्रोत जोखिम पत्ता लगाउने र अनुपालन | ⚠️ EPSS-आधारित | ✅ आधारभूत | ❌ कुनै पनि छैन | स्वचालित जोखिम र इजाजतपत्र अलर्टहरू खोज्ने संस्थाहरू |

सबैभन्दा उन्नत SCA DevSecOps को लागि उपकरण
अवलोकन: जाइगेनी SCA सुरक्षा उपकरणहरू बनाउँछन् open source security विकासकर्ताहरूको लागि सजिलो। हरेक ज्ञात जोखिमलाई मात्र सूचीबद्ध गर्नुको सट्टा, तिनीहरूले तपाईंलाई जोखिमपूर्ण कोड वास्तवमा पहुँचयोग्य छ, शोषणयोग्य छ, वा वास्तविक खतरा हो कि भनेर जाँच गरेर वास्तवमा के महत्त्वपूर्ण छ भन्ने कुरामा ध्यान केन्द्रित गर्न मद्दत गर्छन्।
अझ के भने, Xygeni ले वास्तविक समयमा स्क्यान गर्छ, तपाईंको CI/CD, र निर्भरताहरूमा मालवेयर जस्ता लुकेका खतराहरू पनि समात्छ। यसले इजाजतपत्र जोखिम र अनुपालनको पनि ख्याल राख्छ, त्यसैले तपाईंले तिनीहरूलाई म्यानुअल रूपमा पछ्याउनु पर्दैन।
सरल भाषामा भन्नुपर्दा, जाइगेनी-SCA सबैभन्दा उत्तम हो SCA त्यहाँ उपकरणहरू छन्। यसले तपाईंलाई तपाईंको आपूर्ति श्रृंखला सुरक्षित गर्न, समस्याहरू छिटो समाधान गर्न, र ढुवानी कोडमा ध्यान केन्द्रित गर्न मद्दत गर्दछ, तपाईंलाई ढिलो नगरी।
मुख्य विशेषताहरु:
- उपचार जोखिम अन्तर्दृष्टि
प्याच लागू गर्नु अघि, Xygeni ले तपाईंलाई व्यापार-अफहरू देखाउँछ: के फिक्स गरिएको छ, के बिग्रन सक्छ, र कस्ता नयाँ जोखिमहरू प्रस्तुत गर्न सकिन्छ। यस तरिकाले, तपाईंले अर्को संस्करण मात्र होइन, सबैभन्दा स्मार्ट अपग्रेड छनौट गर्नुहुन्छ। - उन्नत जोखिम पत्ता लगाउने
खुला स्रोत जोखिमहरूको पूर्ण दृश्यताको लागि NVD, OSV, र GitHub सल्लाहकारहरूसँग एकीकृत। फलस्वरूप, टोलीहरूले समयमै, सही खतराको जानकारी प्राप्त गर्छन्। - प्राथमिकीकरण फनेलहरू
गम्भीरता, शोषणयोग्यता (EPSS), व्यापार प्रभाव, र पहुँचयोग्यताको आधारमा अनुकूलन योग्य जोखिम स्कोरिङ। फलस्वरूप, तपाईं वास्तवमै महत्त्वपूर्ण कुराहरूमा ध्यान केन्द्रित गर्नुहुन्छ। - पहुँचयोग्यता र शोषणयोग्यता विश्लेषण
रनटाइमको समयमा कुन कमजोरीहरू वास्तवमा पहुँचयोग्य छन् र तिनीहरूको शोषण हुने सम्भावना कति छ भनेर पत्ता लगाउँछ। त्यसकारण, टोलीहरूले झूटा अलार्महरूमा समय बर्बाद गर्नबाट जोगिन्छन्। - CI/CD & Pull Request एकीकरण
निर्माणको समयमा स्वचालित रूपमा स्क्यान गर्दछ र pull requests समस्याहरू चाँडै पत्ता लगाउन, अर्को शब्दमा भन्नुपर्दा, डेलिभरी ढिलो नगरी सुरक्षा जाँचहरू गरिन्छ। - स्वचालित उपचार
विकासकर्ता भित्र सिधै समाधानहरू सुझाव दिन्छ वा लागू गर्छ। pipelines, ताकि टोलीहरूले न्यूनतम म्यानुअल प्रयासको साथ समस्याहरू छिटो समाधान गर्न सकून्। - वास्तविक-समय मालवेयर पत्ता लगाउने
व्यवहार-आधारित विश्लेषण र प्रारम्भिक चेतावनी संकेतहरू प्रयोग गरेर खुला-स्रोत प्याकेजहरूमा लुकेका मालवेयरहरूलाई रोक्छ। यसै बीचमा, यसले निरन्तर सुरक्षा प्रदान गर्दछ। - लाइसेन्स अनुपालन व्यवस्थापन
OWASP का उत्कृष्ट अभ्यासहरू प्रयोग गरेर खुला स्रोत इजाजतपत्रहरू ट्र्याक गर्न र पालना गर्न मद्दत गर्दछ। तदनुसार, यसले कानुनी जोखिम कम गर्छ र नीति लागू गर्छ। - SBOM & VDR उत्पादन
पारदर्शिता सुनिश्चित गर्न र अनुपालन आवश्यकताहरू पूरा गर्न माग अनुसार सफ्टवेयर बिल अफ मटेरियल र भेद्यता प्रकटीकरण रिपोर्टहरू उत्पन्न गर्दछ।
किन Xygeni रोज्ने?
- विशेष प्रारम्भिक मालवेयर पत्ता लगाउने → Xygeni मात्र हो SCA खुला-स्रोत निर्भरताहरू र DevOps कार्यप्रवाहहरूमा वास्तविक-समय, व्यवहार-आधारित मालवेयर स्क्यानिङको साथ उपकरण।
- जोखिम पत्ता लगाउनु मात्र होइन → एउटै एकीकृत प्लेटफर्ममा मालवेयर सुरक्षा, इजाजतपत्र प्रशासन, र स्वचालित उपचार समावेश गर्दछ।
- स्मार्ट प्राथमिकता → तपाईंको टोलीले सबैभन्दा महत्त्वपूर्ण जोखिमहरूमा ध्यान केन्द्रित गरेको सुनिश्चित गर्न EPSS, पहुँचयोग्यता, र व्यावसायिक सन्दर्भलाई संयोजन गर्दछ।
- विकासकर्ताहरूको लागि निर्मित → निर्बाध CI/CD एकीकरण, वास्तविक-समय स्क्यानिङ, र कार्ययोग्य समाधानहरू - सबै डेलिभरीमा बाधा पुर्याउँदैन।
- सक्रिय आपूर्ति श्रृंखला रक्षा → उत्पादनमा आउनु अघि नै टाइपोस्क्वाटिंग, निर्भरता भ्रम, र शून्य-दिन खतराहरू पत्ता लगाउँछ।
- पूर्ण अल-इन-वन प्लेटफर्मको लागि $३३/महिनाबाट सुरु हुन्छ, कुनै लुकेको शुल्क वा अतिरिक्त शुल्क छैन महत्वपूर्ण सुविधाहरूको लागि।
- अन्य विक्रेताहरू भन्दा फरक, यसमा सबै कुरा समावेश छ: SCA, SAST, CI/CD सुरक्षा, गोप्य कुरा पत्ता लगाउने, IaC Security, र कन्टेनर स्क्यानिङ, सबै एउटै एकीकृत योजनामा।
- यसबाहेक, त्यहाँ छन् भण्डारहरूमा कुनै सीमा छैन वा योगदानकर्ताहरू, प्रति-सिट मूल्य निर्धारण छैन, प्रयोग सीमा छैन, र कुनै आश्चर्य छैन।
2. एकिडो
अवलोकन: आइकिडो एक एकीकृत अनुप्रयोग सुरक्षा प्लेटफर्म हो जुन बाहिर जान्छ SCA एउटै उपकरणमा कोड, क्लाउड र रनटाइम कभर गर्न। सुरुदेखि नै, यो बन्डल हुन्छ SCA, SAST, गोप्य कुरा पत्ता लगाउने, कन्टेनर/IaC स्क्यानिङ, क्लाउड पोस्चर व्यवस्थापन (CSPM), DAST/API स्क्यानिङ, मालवेयर पत्ता लगाउने, र रनटाइम सुरक्षा, Snyk जस्ता पोइन्ट समाधानहरूको विकल्पको रूपमा आफूलाई प्रत्यक्ष रूपमा प्रस्तुत गर्दै।
यद्यपि, आइकिडोले धेरै वर्गहरूलाई एउटै प्लेटफर्ममा समेकित गरेको हुनाले, यो स्थापित एकल-उद्देश्यीय कम्पनी भन्दा नयाँ कम्पनी (२०२२ मा स्थापित) हो। SCA विक्रेताहरू, त्यसैले खरीददारहरूले गहिरो, लामो समयसम्म मूल्याङ्कन गर्छन् SCA विशेषज्ञताले विशेष गरी त्यो एउटा श्रेणीमा विक्रेता परिपक्वता विरुद्ध प्लेटफर्म चौडाइ तौल गर्न चाहन सक्छ।
मुख्य विशेषताहरु:
- पूर्ण-स्ट्याक कभरेज → संयोजन गर्दछ SCA, SAST, DAST/API स्क्यानिङ, CSPM, कन्टेनर स्क्यानिङ, गोप्य कुरा पत्ता लगाउने, र रनटाइम सुरक्षा (Zen) — Aikido को आफ्नै तुलनाले यसमा पूर्वनिर्धारित रूपमा DAST, API स्क्यानिङ, CSPM, र मालवेयर स्क्यानिङ समावेश भएको बताउँछ, जुन Snyk ले सामान्यतया छुट्टै एड-अनको रूपमा बेच्छ वा प्रस्ताव गर्दैन।
- पहुँचयोग्यता विश्लेषण (सबै भाषाहरू) → आइकिडोले सबै भाषाहरूमा पूर्ण पहुँचयोग्यता विश्लेषणलाई बक्स बाहिर बजारमा ल्याउँछ, यसलाई समान क्षमताको लागि स्निकको भाषा कभरेज भन्दा फराकिलो रूपमा राख्छ — यो आइकिडोको तुलना पृष्ठबाट विक्रेता दाबी हो, जुन तपाईंको विशिष्ट भाषा स्ट्याकको लागि स्वतन्त्र रूपमा प्रमाणित गर्न लायक छ।
- रातोआँखान्यूनीकरण → आइकिडोले आफ्नो फिल्टरिङ र पहुँचयोग्यता विश्लेषणले झूटा सकारात्मकतालाई लगभग ८५% ले घटाएको बताएको छ, धेरै G2 ग्राहक समीक्षाहरूले स्वतन्त्र रूपमा Snyk बाट स्विच गरेपछि ७५-९२% दायरामा आवाज घटाउने कुरा उल्लेख गरेका छन्।
- मालवेयर र आपूर्ति श्रृंखला पत्ता लगाउने → आइकिडो इन्टेलद्वारा सञ्चालित, यसले जाभास्क्रिप्ट फाइलहरू वा एनपीएम प्याकेजहरूमा इम्बेड गरिएको दुर्भावनापूर्ण कोड पत्ता लगाउँछ, जसमा ब्याकडोर, ट्रोजन र क्रिप्टोज्याकिंग स्क्रिप्टहरू समावेश छन् - स्निकको कोर श्रेणी। SCA ढाक्दैन।
- स्वचालित समाधानहरू → एक-क्लिक अटोफिक्सले उत्पन्न गर्छ pull requests कोड, निर्भरता, कन्टेनरहरू, र भरि IaC, साथै एकै पटकमा धेरै सम्बन्धित अलर्टहरूको लागि बल्क-फिक्स।
- द्रुत सेटअप → ग्राहक प्रशंसापत्रहरूले ४५ मिनेटमा १५०+ विकासकर्ताहरूलाई अनबोर्डिङ गरेको र १० मिनेट भन्दा कम समयमा पहिलो स्क्यान रिपोर्टहरू प्राप्त गरेको उल्लेख गर्दछ।
विपक्ष:
- नयाँ प्लेटफर्म, कम ट्र्याक रेकर्ड → २०२२ मा स्थापित, स्निकको लामो इतिहासको तुलनामा; enterprise विशिष्ट किनाराका केसहरूमा शासन उपकरण र लामो-पुच्छर भाषा/पारिस्थितिकी प्रणाली समर्थन कम युद्ध-परीक्षण हुन सक्छ।
- चौडाइ-बनाम-विशेषज्ञता ट्रेड-अफ → टोलीहरू जो साँघुरो गहिरो, उत्कृष्ट श्रेणीको चाहन्छन् SCA-मात्र उपकरण (बृहत प्लेटफर्मको सट्टा) अझै पनि विशेषज्ञलाई प्राथमिकता दिन सक्छ, यद्यपि Snyk बाट स्विच गर्ने धेरै G2 समीक्षकहरूले विशेष रूपमा Aikido लाई "अधिक पूर्ण" भनेर उद्धृत गरे।
- विक्रेता दावीहरूको स्वतन्त्र प्रमाणीकरण आवश्यक छ → तुलनात्मक तथ्याङ्कहरू (८५% कम झूटा सकारात्मक, "स्निक भन्दा बढी कभरेज") आइकिडोको आफ्नै मार्केटिङबाट आउँछन्; पहिले तपाईंको आफ्नै परीक्षण विरुद्ध पुष्टि गर्न लायक commitटिंग
💲 मूल्य निर्धारण:
- आइकिडोको प्रकाशित आधारभूत योजना यहाँबाट सुरु हुन्छ €3,240/वर्ष (१० प्रयोगकर्ताहरू समावेश छन्); प्रो योजना हो €6,480/वर्ष (१० प्रयोगकर्ताहरू समावेश छन्) — दुवै स्थिर, प्रकाशित मूल्यहरू, Snyk को प्रति-सुविधा, प्रति-विकासकर्ता मोडेल भन्दा फरक।
- यसको विपरीत, आइकिडोको आफ्नै तुलनाले स्निकको लगभग बराबरको टोली तह देखाउँछ €9,167/वर्ष १० जना प्रयोगकर्ताहरू सम्मका लागि — आइकिडोले यसलाई ६५% सम्म बचतको रूपमा राख्छ, यद्यपि यो विक्रेता-आपूर्ति गरिएको तुलना हो, स्वतन्त्र बेन्चमार्क होइन।
- नि:शुल्क टियर उपलब्ध छ, क्रेडिट कार्ड आवश्यक पर्दैन, पहिलो स्क्यानको नतिजा एक मिनेट भित्रै आउँछ।
- Aikido को FAQ ले बताउँछ कि यसले एक स्थिर, पारदर्शी शुल्क लिन्छ र समर्थन प्राप्त गर्न न्यूनतम खर्च (जस्तै, ~$20k) आवश्यक पर्दैन - समर्थन स्तरहरू र प्रति-सुविधा/प्रति-विकासकर्ता स्केलिंग वरिपरि रिपोर्ट गरिएको Snyk अभ्यासहरूसँग विपरित।
- Snyk को प्रकाशित $२५/विकासकर्ता/महिना टोली मूल्य निर्धारण र यसको लागि छुट्टै सशुल्क एड-अनहरू भन्दा फरक SCA, IaC, कन्टेनर, आदि, आइकिडोले कोर मोड्युलहरू बन्डल गर्दछ (SCA, SAST, DAST, CSPM, रहस्यहरू, मालवेयर पत्ता लगाउने) लाई यसको आधार तहहरूमा।
७. स्निक SCA उपकरण

अवलोकन: Snyk सबैभन्दा प्रसिद्ध Sca सुरक्षा उपकरणहरू मध्ये एक हो, जुन यसको विकासकर्ता-प्रथम दृष्टिकोण र बलियो इकोसिस्टम एकीकरणको लागि व्यापक रूपमा मनपर्छ। सुरुदेखि नै, यसले टोलीहरूलाई उनीहरूको विकास वातावरण भित्र सीधै कमजोरीहरू पत्ता लगाउन र समाधान गर्न अनुमति दिन्छ, जसले गर्दा यसलाई विशेष गरी चुस्त DevSecOps कार्यप्रवाहहरूको लागि आकर्षक बनाउँछ।
यद्यपि, यो व्यापक रूपमा अपनाइएको भए तापनि, Snyk मुख्यतया यसमा केन्द्रित छ SCA र पहुँचयोग्यता विश्लेषण, शोषणयोग्यता स्कोरिङ, र वास्तविक-समय मालवेयर पत्ता लगाउने जस्ता उन्नत क्षमताहरूको अभाव छ। फलस्वरूप, यसको कभरेज थप व्यापक खुला स्रोत सुरक्षा खोज्ने टोलीहरूको लागि कम हुन सक्छ।
मुख्य विशेषताहरु:
- विकासकर्ता-केन्द्रित एकीकरण → विशेष गरी IDEs, Git, र मा काम गर्छ CI/CD pipelineकोडिङ गर्दा नै कमजोरीहरू पत्ता लगाउन र pull requests.
- जोखिममा आधारित प्राथमिकता निर्धारण → गतिशील जोखिम स्कोर सिर्जना गर्न EPSS, CVSS, परिपक्वता र पहुँचयोग्यताको संयोजन गर्दछ।
- स्वचालित समाधानहरू → उल्लेखनीय रूपमा एक-क्लिक प्रदान गर्दछ pull requests उपचारलाई गति दिन सिफारिस गरिएका प्याचहरू र स्तरोन्नति मार्गहरू सहित।
- सतत निगरानी → फलस्वरूप, वातावरणमा नयाँ खुलासा गरिएका कमजोरीहरू ट्र्याक गर्छ र टोलीहरूलाई वास्तविक समयमा सूचित राख्छ।
- इजाजतपत्र र अनुपालन व्यवस्थापन → यसको अतिरिक्त, अनुकूलन योग्य रिपोर्टिङ र स्वचालन मार्फत शासन नीतिहरू र इजाजतपत्र प्रवर्तनलाई समर्थन गर्दछ।
विपक्ष:
- मालवेयर पत्ता लगाउने सुविधा छैन → अज्ञात मालवेयर वा टाइपोस्क्वाटिंग जस्ता आपूर्ति श्रृंखला आक्रमणहरूबाट सुरक्षा गर्दैन।
- सीमित आपूर्ति श्रृंखला कभरेज → कुनै पनि विसंगति पत्ता लगाउने वा निर्माण अखण्डता सुविधाहरू बिना, ज्ञात CVE हरूमा मात्र केन्द्रित हुन्छ।
- मूल्य निर्धारण द्रुत गतिमा बढ्छ → सबै उत्पादनहरू छुट्टाछुट्टै बेचिने भएकोले, लागत प्रति योगदानकर्ता र सुविधा मापन हुन्छ, जसले गर्दा ठूला टोलीहरूमा बजेट व्यवस्थापन गर्न गाह्रो हुन्छ।
💲 मूल्य निर्धारण*:
- सँग सुरु हुन्छ टोली योजनामा प्रति महिना २०० परीक्षणहरू — यद्यपि, SCA समावेश गरिएको छैन र एड-अनको रूपमा खरिद गर्नुपर्छ। यो आधार योजना बिना स्वतन्त्र रूपमा पनि चल्न सक्दैन।
- सुविधाहरू छुट्टै बेचिन्छन् — Snyk को मूल्य निर्धारण मोड्युलर छ, जसको लागि व्यक्तिगत खरिदहरू आवश्यक पर्दछ SCA, कन्टेनर सुरक्षा, IaC, गोप्य कुराहरू, र अन्य।
- प्रति सुविधा कुल लागत स्केल — मूल्य निर्धारण चयन गरिएका सुविधाहरूको संख्यामा निर्भर गर्दछ, र सबै एउटै योजनामा सँगै बिल गरिन्छ।
- पूर्ण कभरेजको लागि कुनै सार्वजनिक मूल्य निर्धारण छैन — तपाईंलाई अनुकूलन उद्धरण चाहिन्छ। फलस्वरूप, प्रयोग र टोलीको आकार बढ्दै जाँदा लागतहरू द्रुत गतिमा बढ्छन्।
३. सारांश द्वारा ब्ल्याकडक SCA उपकरण
अवलोकन: Synopsys द्वारा ब्ल्याक डक सबैभन्दा स्थापित सफ्टवेयर संरचना विश्लेषण उपकरणहरू मध्ये एक हो, विशेष गरी खुला-स्रोत र तेस्रो-पक्ष कोडमा जोखिमहरू पहिचान र व्यवस्थापनमा केन्द्रित। यो प्राप्त गर्न, यसले स्क्यानिङ प्रविधिहरूको संयोजन मार्फत सफ्टवेयर आपूर्ति श्रृंखलामा गहिरो दृश्यता प्रदान गर्दछ र इजाजतपत्र अनुपालनको लागि बलियो समर्थन प्रदान गर्दछ र SDLC एकीकरण।
तैपनि, केही टोलीहरूको लागि यसलाई व्यवस्थापन गर्न गाह्रो हुन सक्छ र, अझ महत्त्वपूर्ण कुरा, विकासकर्ता-केन्द्रित प्रयोगको सहजता र वास्तविक-समय मालवेयर सुरक्षाको अभाव छ। फलस्वरूप, द्रुत गतिमा चलिरहेको DevSecOps कार्यप्रवाहहरूमा यसलाई निर्बाध रूपमा इम्बेड गर्ने प्रयास गर्दा टोलीहरूले घर्षणको सामना गर्न सक्छन्।
मुख्य विशेषताहरु:
- बृहत् घटक विश्लेषण → स्रोत कोड, बाइनरी, कलाकृतिहरू, र कन्टेनरहरूमा कमजोरीहरू, इजाजतपत्र अनुपालन, र गुणस्तर जोखिमहरूको लागि स्क्यान गर्दछ।
- बहु स्क्यानिङ प्रविधिहरू → अघोषित कम्पोनेन्टहरू पत्ता लगाउन निर्भरता, बाइनरी, कोडप्रिन्ट, र स्निपेट विश्लेषणलाई समर्थन गर्दछ।
- जोखिम प्राथमिकता → गम्भीरता, प्रभाव र सन्दर्भको मूल्याङ्कन गर्न विशेष गरी ब्ल्याक डक सुरक्षा सल्लाहकारहरूको लाभ उठाउँछ - जसले गर्दा थप सूचित उपचार सक्षम हुन्छ।
- नीति व्यवस्थापन र स्वचालन → तदनुसार, विकास, निर्माण, र तैनाती चरणहरूमा खुला-स्रोत उपयोग नीतिहरू लागू गर्न अनुमति दिन्छ।
- SBOM उत्पादन र अनुगमन → सिर्जना गर्नुहोस्, आयात गर्नुहोस्, र निगरानी गर्नुहोस् SBOMपारदर्शिता र अनुपालनको लागि SPDX/CycloneDX समर्थन भएको।
विपक्ष:
- कुनै वास्तविक-समय मालवेयर पत्ता लगाउने सुविधा छैन → खुला-स्रोत निर्भरताहरूमा मालवेयरलाई सक्रिय रूपमा पत्ता लगाउन वा ब्लक गर्न सकिँदैन।
- भारी सञ्चालन ओभरहेड → यसको गहिराइको कारण, यसलाई वातावरणमा तैनाथ गर्न, स्केल गर्न र मर्मत गर्न स्रोत-गहन हुन सक्छ।
- सीमित विकासकर्ता अनुभव → यसमा सिमलेस IDE एकीकरण र विकासकर्ता-प्रथम UX को पनि अभाव छ, जसले इन्जिनियरिङ टोलीहरूको लागि अपनाउने प्रक्रियालाई ढिलो गर्न र घर्षण बढाउन सक्छ।
💲 मूल्य निर्धारण*:
- प्रति टोली सदस्य $५२५/वर्षबाट सुरु हुन्छ (सुरक्षा संस्करण) — वार्षिक रूपमा बिल गरिएको, a सँग न्यूनतम २० प्रयोगकर्ताहरू.
- लचकता छैन — सबै प्रयोगकर्ताहरूलाई संस्थाभरि समान रूपमा इजाजतपत्र दिइएको हुनुपर्छ।
- आपूर्ति श्रृंखला संस्करणलाई अनुकूलन मूल्य निर्धारण आवश्यक छ — बाइनरी स्क्यानिङ, स्निपेट विश्लेषण, र जस्ता उन्नत सुविधाहरूको लागि आवश्यक SBOM स्वचालन
१०. भेराकोड SAST उपकरण
अवलोकन: भेराकोडको सफ्टवेयर संरचना विश्लेषण (SCA) यसको फराकिलो अनुप्रयोग सुरक्षा प्लेटफर्मको अंश हो। विशेष गरी, यसले खुला-स्रोत कम्पोनेन्टहरूमा कमजोरीहरू र इजाजतपत्र जोखिमहरू पहिचान गर्नमा केन्द्रित छ, जसमा बलियो जोड दिइएको छ enterprise अनुपालन र नीति कार्यान्वयन।
यद्यपि, यो भेराकोड इकोसिस्टममा राम्रोसँग एकीकृत भए पनि, यसमा अन्ततः गहिरो शोषणशीलता सन्दर्भ र अधिक आधुनिक सफ्टवेयर संरचना विश्लेषण उपकरणहरूमा पाइने विकासकर्ता-अनुकूल स्वचालन सुविधाहरूको अभाव छ। फलस्वरूप, टोलीहरूलाई वास्तविक खतराहरूलाई प्राथमिकता दिन वा द्रुत-गतिको विकास वातावरण भित्र उपचारलाई सुव्यवस्थित गर्न गाह्रो हुन सक्छ।
मुख्य विशेषताहरु:
- एकीकृत AppSec प्लेटफर्म → SCA भेराकोडको व्यापक सुइटको भागको रूपमा काम गर्दछ, जसले गर्दा स्थिर, गतिशील, र खुला-स्रोत परीक्षणमा सुरक्षा प्रयासहरूलाई सुव्यवस्थित गर्दछ।
- स्वचालित स्क्यानिङ → खुला-स्रोत कम्पोनेन्टहरूमा स्वचालित रूपमा कमजोरीहरू पत्ता लगाउँछ, विशेष गरी निर्धारित वा ट्रिगर गरिएको कोड विश्लेषणको समयमा।
- विस्तृत रिपोर्टिंग → फलस्वरूप, समर्थनलाई कमजोरी र इजाजतपत्र अनुपालनको बारेमा विस्तृत रिपोर्टहरू प्रदान गर्दछ enterprise-स्तरीय जोखिम व्यवस्थापन।
- नीति प्रवर्तन → संस्थाहरूलाई सबैमा सुरक्षा र अनुपालन नीतिहरू निरन्तर रूपमा परिभाषित र लागू गर्न सक्षम बनाउँछ pipelines.
विपक्ष:
- कुनै EPSS वा पहुँचयोग्यता विश्लेषण छैन → फलस्वरूप, शोषणयोग्यता वा रनटाइम सान्दर्भिकताको आधारमा जोखिम प्राथमिकीकरणको अभाव छ।
- मालवेयर पत्ता लगाउने सुविधा छैन → वास्तविक समयमा दुर्भावनापूर्ण खुला स्रोत कम्पोनेन्टहरू सक्रिय रूपमा पहिचान गर्न वा ब्लक गर्न सक्दैन।
- कम विकासकर्ता-मैत्री → थप रूपमा, यसको प्लेटफर्म-केन्द्रित डिजाइनले विविध विकास उपकरणहरू र कार्यप्रवाहहरूसँग निर्बाध एकीकरणलाई सीमित गर्न सक्छ।
💲 मूल्य निर्धारण*:
- औसत सम्झौता मूल्य $१८,६३३/वर्ष हो — मा आधारित वास्तविक ग्राहक खरिद डेटा.
- कुनै सबै-मा-एक योजना छैन, यद्यपि SCA पूर्ण कभरेजको लागि अन्य भेराकोड समाधानहरूसँगै खरिद गर्नुपर्छ।
- आफू अनुकूल उद्धरणहरू आवश्यक छन्फलस्वरूप, कुनै पारदर्शी वा स्व-सेवा मूल्य निर्धारण उपलब्ध छैन।
५.सोनाटाइप नेक्सस जीवनचक्र
अवलोकन: सोनाटाइप जीवनचक्र एक शक्तिशाली छ SCA सम्पूर्ण सफ्टवेयर विकास जीवनचक्रभरि खुला-स्रोत सुरक्षा र शासन व्यवस्थापन गर्न टोलीहरूलाई मद्दत गर्न निर्मित उपकरण। सुरुमा, यसले स्वचालित नीति प्रवर्तन, वास्तविक-समय जोखिम पत्ता लगाउने, र विकासकर्ताहरूलाई समस्याहरू छिटो समाधान गर्न मद्दत गर्ने उपकरणहरू जस्ता उपयोगी सुविधाहरू प्रदान गर्दछ।
यद्यपि, यसका धेरै प्रमुख सुविधाहरूलाई अतिरिक्त प्लेटफर्म कम्पोनेन्टहरू आवश्यक पर्दछ। यसको अतिरिक्त, मूल्य निर्धारण विभिन्न मोड्युलहरूमा विभाजित गरिएको छ, जसले गर्दा पूर्ण लागत पहिले नै बुझ्न गाह्रो हुन्छ। फलस्वरूप, सरल र अधिक अनुमानित समाधान खोज्ने टोलीहरूलाई सेटअप र बजेट दुवै व्यवस्थापन गर्न चुनौतीपूर्ण लाग्न सक्छ।
मुख्य विशेषताहरु:
- स्वचालित शासन → विकास भरि अनुकूलन सुरक्षा र इजाजतपत्र नीतिहरू लागू गर्दछ, CI/CD, र तैनाती pipelines. यसरी, संस्थाहरूले निरन्तरता कायम राख्न सक्छन् standardसबै टोलीहरूमा।
- वास्तविक-समय जोखिम पत्ता लगाउने → खुला स्रोत कम्पोनेन्टहरूमा ज्ञात कमजोरीहरू र इजाजतपत्र जोखिमहरूको लागि निरन्तर निगरानी गर्दछ। फलस्वरूप, टोलीहरूले उदीयमान खतराहरूको बारेमा छिटो सचेतना प्राप्त गर्छन्।
- एआई-संचालित निर्भरता व्यवस्थापन → गतिशील जोखिम मूल्याङ्कनको आधारमा स्वचालित रूपमा छूट र स्तरोन्नतिहरू लागू गर्दछ। यसबाहेक, यसले म्यानुअल प्रयास कम गर्छ र स्थिरता सुधार गर्छ।
- प्राथमिकता इन्जिन → उपचारको लागि सबैभन्दा प्रभावकारी खतराहरू सतहमा ल्याउन पहुँचयोग्यता र वास्तविक-समय संकेतहरू प्रयोग गर्दछ। फलस्वरूप, विकासकर्ताहरूले आवाजलाई क्रमबद्ध गर्नुको सट्टा वास्तवमै महत्त्वपूर्ण कुराहरूमा ध्यान केन्द्रित गर्न सक्छन्।
- विकासकर्ता Dashboard → विकासकर्ताहरूको लागि तिनीहरूको अवस्थित उपकरणहरू भित्र अन्तर्दृष्टिलाई केन्द्रीकृत गर्दछ जसले अपनाउने सुधार गर्न र प्रतिक्रिया समय घटाउँछ। उल्लेखनीय, यसले सुरक्षा र इन्जिनियरिङ बीचको सहकार्यलाई सुधार गर्छ।
- SBOM व्यवस्थापन → SPDX र CycloneDX ढाँचामा निर्यात प्रस्ताव गर्दछ। तर, पूर्ण स्वचालन र अनुपालन समर्थनको लागि थप कम्पोनेन्टहरू आवश्यक पर्न सक्छ।
विपक्ष:
- वास्तविक-समय मालवेयर पत्ता लगाउने सुविधा छैन → फलस्वरूप, यसमा तपाईंको pipeline.
- मोड्युलर प्लेटफर्म आवश्यकताहरू → अर्को शब्दमा, यदि तपाईंले IQ सर्भर जस्ता अतिरिक्त उपकरणहरू थप्नुभयो भने मात्र मुख्य सुविधाहरूले काम गर्छ, SBOM प्रबन्धक, वा फायरवाल।
- खण्डित मूल्य निर्धारण मोडेल → फलस्वरूप, टोलीहरूले धेरै इजाजतपत्र र एड-अनहरू खरिद गर्नुपर्छ, जसले गर्दा तपाईं बढ्दै जाँदा लागत र सेटअप जटिलता दुवै बढ्छ।
💲 मूल्य निर्धारण*:
- प्रति प्रयोगकर्ता $५७.५०/महिनाबाट सुरु हुन्छ; यद्यपि, यसको लागि छुट्टै IQ सर्भर इजाजतपत्र पनि आवश्यक पर्दछ, जुन केवल अनुकूलन उद्धरण मार्फत उपलब्ध छ।
- थप रूपमा, कुनै एकीकृत मूल्य निर्धारण छैन, जस्ता सुविधाहरू SBOM, फायरवाल, र कन्टेनर सुरक्षा व्यक्तिगत रूपमा खरिद गर्नुपर्छ।
- फलस्वरूप, खण्डित इजाजतपत्र मोडेलले उपकरणहरू, प्रयोगकर्ता गणना, र तैनाती सेटअपको आधारमा कुल लागत बढाउने कारण बनाउँछ।
६. जेफ्रोग एक्सरे SCA उपकरण
अवलोकन: जेफ्रोग एक्सआरएy बाइनरी, कन्टेनर र खुला-स्रोत प्याकेजहरू सुरक्षित गर्न निर्मित सफ्टवेयर संरचना विश्लेषण उपकरण हो। यो JFrog प्लेटफर्मसँग कडा रूपमा एकीकृत हुन्छ, जसले सम्पूर्णमा प्रारम्भिक पत्ता लगाउने र निरन्तर निगरानी प्रदान गर्दछ। SDLCफलस्वरूप, विकासकर्ताहरूले काम गर्ने तरिका परिवर्तन नगरीकनै जोखिमहरू चाँडै नै बुझ्न सक्छन्।
यद्यपि, यसका केही सबैभन्दा उन्नत सुविधाहरू, जस्तै मालवेयर पत्ता लगाउने र गहिरो जोखिम स्कोरिङ, स्वामित्व प्रणालीहरूमा निर्भर गर्दछ। थप रूपमा, यी सुविधाहरूमा पहुँच गर्न प्रायः अतिरिक्त मोड्युलहरू खरिद गर्न आवश्यक पर्दछ। फलस्वरूप, टोलीहरूले सेटअपको क्रममा थप लागत र जटिलताको सामना गर्न सक्छन्।
मुख्य विशेषताहरु:
- पुनरावर्ती स्क्यानिङ → बाइनरी, कन्टेनर र खुला स्रोत प्याकेजहरूमा गहिरो स्क्यान गर्दछ। फलस्वरूप, तपाईंले कमजोरीहरू र इजाजतपत्र जोखिमहरूमा पूर्ण दृश्यता प्राप्त गर्नुहुन्छ।
- मालवेयर र खतरा पत्ता लगाउने → खराब कम्पोनेन्टहरू पत्ता लगाउन आन्तरिक खतरा इंटेल प्रयोग गर्दछ। उल्लेखनीय रूपमा, यसमा सार्वजनिक CVE फिडहरूमा सूचीबद्ध नभएका जोखिमहरू समावेश छन्।
- SBOM र VEX समर्थन → SPDX र CycloneDX उत्पन्न गर्दछ SBOMVEX एनोटेसनहरूसँग। अर्को शब्दमा, यसले टोलीहरूलाई अनुपालन र लेखा परीक्षण-तयार रहन मद्दत गर्दछ।
- सञ्चालन जोखिम नीतिहरू → उमेर, योगदानकर्ता गतिविधि, र प्रयोग प्रवृत्तिहरूको आधारमा अविश्वसनीय प्याकेजहरूलाई रोक्छ। फलस्वरूप, जोखिमपूर्ण घटकहरूलाई चाँडै बहिष्कृत गरिन्छ।
- IDE र CI/CD एकीकरण → विकास उपकरणहरूमा सिधै वास्तविक-समय प्रतिक्रिया प्रदान गर्दछ र pipelines. यस तरिकाले, डेलिभरी ढिलो नगरी सुरक्षा लागू गरिन्छ।
- सुरक्षा अनुसन्धान-संचालित → आन्तरिक अनुसन्धानबाट प्रासंगिक अन्तर्दृष्टिले CVE हरूलाई समृद्ध बनाउँछ। त्यस उद्देश्यका लागि, टोलीहरूले वास्तविक जोखिममा राम्रो स्पष्टता पाउँछन्।
विपक्ष:
- कुनै एक्सप्लोइटेबिलिटी स्कोरिङ छैन (जस्तै, EPSS) → यसैले, प्राथमिकतामा रनटाइम र पहुँचयोग्यता सन्दर्भको अभाव छ।
- JFrog इकोसिस्टमसँग कडा रूपमा जोडिएको → यसको कारणले, यो पहिले नै JFrog मा रहेका प्रयोगकर्ताहरूको लागि मात्र आदर्श हो; स्ट्यान्डअलोन प्रयोग सीमित छ।
- उन्नत सुविधाहरूलाई अतिरिक्त इजाजतपत्र चाहिन्छ → जस्तै, उन्नत सुरक्षा वा रनटाइम इन्टिग्रिटी जस्ता क्षमताहरू केवल शीर्ष-स्तरीय योजनाहरूमा उपलब्ध छन्।
💲 मूल्य निर्धारण*:
- $१३९/महिनामा सुरु हुन्छ। SCA सुविधाहरू पछाडि बन्द छन् Enterprise X तह।
- थप रूपमा, प्याकेज क्युरेसन र रनटाइम इन्टिग्रिटी जस्ता मुख्य सुविधाहरू छुट्टै बेचिन्छन्।
- समग्रमा, मूल्य निर्धारण खण्डित छ र एड-अन र डिप्लोयमेन्ट स्केलको साथ छिटो बढ्छ।
९. चेकमार्क्स वन SCA
अवलोकन: चेकमार्क्स वन SCA फराकिलो अनुप्रयोग सुरक्षा प्लेटफर्मको भागको रूपमा सफ्टवेयर संरचना विश्लेषण प्रदान गर्दछ। विशेष गरी, यसले खुला-स्रोत कमजोरीहरू, इजाजतपत्र जोखिमहरू, र दुर्भावनापूर्ण प्याकेजहरू पत्ता लगाउन मद्दत गर्दछ, जसले शोषणयोग्य मार्ग पत्ता लगाउने जस्ता उन्नत सुविधाहरू प्रदान गर्दछ र SBOM पीढी।
यद्यपि, यसमा सम्पूर्ण देशहरूमा निर्मित मालवेयर सुरक्षाको अभाव छ SDLC र वास्तविक-समय, पहुँचयोग्यता-आधारित प्राथमिकता प्रदान गर्दैन। यसबाहेक, अन्य प्लेटफर्महरूमा सामान्यतया एकीकृत क्षमताहरूलाई यहाँ छुट्टै मोड्युलहरू आवश्यक पर्दछ। फलस्वरूप, यसको निर्भरता enterprise इजाजतपत्र र मोड्युलर एड-अनहरूले सुरक्षा टोलीहरूको लागि जटिलता र लागत दुवैलाई उल्लेखनीय रूपमा बढाउन सक्छ।
मुख्य विशेषताहरु:
- शोषणयोग्य मार्ग पत्ता लगाउने → रनटाइमको समयमा कुन कमजोरीहरू वास्तवमा पहुँचयोग्य छन् भन्ने कुरा हाइलाइट गर्दछ। फलस्वरूप, टोलीहरूले वास्तवमै महत्त्वपूर्ण कुरालाई प्राथमिकता दिन सक्छन्।
- खराब प्याकेज पत्ता लगाउने → हतियारयुक्त खुला स्रोत घटकहरू पहिचान गर्दछ। यो बाटो, आपूर्ति शृङ्खला खतराहरू उत्पादनमा पुग्नु अघि नै अवरुद्ध हुन्छन्।
- निजी प्याकेज स्क्यानिङ → स्वामित्व र आन्तरिक प्याकेजहरू स्क्यान गर्दछ, यदि तिनीहरू सार्वजनिक रजिस्ट्रीहरूमा सूचीबद्ध छैनन् भने पनि। यसैले, लुकेका जोखिमहरू बेवास्ता हुँदैनन्।
- लाइसेन्स जोखिम विश्लेषण → स्पष्ट, कारबाहीयोग्य रिपोर्टहरू सहित खुला-स्रोत इजाजतपत्र समस्याहरूलाई फ्ल्याग गर्दछ। यसरी, कानुनी र अनुपालन जोखिमहरू व्यवस्थापन गर्न सजिलो हुन्छ।
- SBOM जेनरेट → SPDX र CycloneDX निर्यात गर्दछ SBOMएक क्लिकमा। तदनुसार, यसले लेखापरीक्षणलाई सरल बनाउँछ र नियामक आवश्यकताहरूलाई समर्थन गर्दछ।
- एआई-उत्पन्न कोड स्क्यानिङ → लुकेका सुरक्षा जोखिमहरू र नीति उल्लङ्घनहरूको लागि एआई-सहायता प्राप्त कोडको विश्लेषण गर्दछ। फलस्वरूप, तपाईं नियन्त्रणमा रहनुहुन्छ—जेनेरेटिभ कोड प्रयोग गर्दा पनि।
विपक्ष:
- वास्तविक-समय मालवेयर पत्ता लगाउने सुविधा छैन → उदीयमान खतराहरूको लागि निरन्तर व्यवहारिक स्क्यानिङको अभाव छ।
- देशी छैन CI/CD or pipeline को लागि एकीकरण SCA → यसको सट्टा, यो फराकिलो चेकमार्क्स प्लेटफर्म एकीकरणमा निर्भर गर्दछ, जसले सेटअप ओभरहेड थप्छ।
- मोड्युलर सेटअपले जटिलता बढाउँछ → पूर्ण SCA कभरेजलाई अन्य चेकमार्क्स समाधानहरूसँग जोड्न आवश्यक पर्न सक्छ।
- अनुकूलन इजाजतपत्र मात्र → स्व-सेवा मूल्य निर्धारण बिना, बजेट र खरिद दुवै कम अनुमानित र बढी समय खपत गर्ने हुन्छन्।
💲 मूल्य निर्धारण*:
- मा सुरु हुन्छ enterprise-स्तर मूल्य निर्धारण: रिपोर्ट गरिएको तैनातीहरू दायराबाट Year ,,75,000०० देखि $ ,,२150,000..XNUMX / वर्ष.
- कुनै सबै-मा-एक योजना छैन, सट्टा, SCA धेरै मोड्युलर समाधानहरू मध्ये एक हो; पूर्ण कभरेजको लागि धेरै उपकरणहरू बन्डल गर्न आवश्यक छ।
८. सेमग्रेप SCA उपकरण

अवलोकन: सेमग्रेप आपूर्ति श्रृंखला एक हल्का वजन हो SCA विकासकर्ताहरूको लागि डिजाइन गरिएको समाधान। यसले पहुँचयोग्यता-आधारित प्राथमिकता प्रयोग गरेर सतर्क थकान कम गर्छ र लाइसेन्स अनुपालन जस्ता मुख्य सुविधाहरू प्रदान गर्दछ, SBOM उत्पादन, र कार्ययोग्य उपचार।
यद्यपि, यसमा महत्वपूर्ण सुरक्षाको अभाव छ CI/CD pipelines, निर्माण प्रणालीहरू, र मालवेयर खतराहरू। फलस्वरूप, सफ्टवेयर आपूर्ति श्रृंखलाका प्रमुख चरणहरू खुला रहन्छन्, जसले व्यापक AppSec कार्यक्रमहरूको लागि यसको उपयुक्ततालाई सीमित गर्दछ।
मुख्य विशेषताहरु:
- पहुँचयोग्यतामा आधारित प्राथमिकता → रनटाइममा बोलाइएका कमजोरीहरूलाई मात्र फ्ल्याग गर्छ।
- लाइसेन्स अनुपालन प्रवर्तन → फलस्वरूप, यसले उल्लङ्घनहरूलाई मर्ज हुनबाट रोक्नको लागि जोखिमपूर्ण प्याकेजहरूलाई सिधै पीआर स्तरमा ब्लक गर्न सक्छ।
- SBOM जेनरेट → पूर्ण निर्भरता खोजको साथ CycloneDX लाई समर्थन गर्दछ।
- विकासकर्ता-केन्द्रित UX → IDEs, GitHub, GitLab, र लोकप्रियसँग एकीकृत हुन्छ CI/CD उपकरणहरू।
- उपचार अन्तर्दृष्टि → त्यस कारणले गर्दा, यसले प्रभावित कोड लाइनहरूलाई हाइलाइट गर्दछ र समाधानहरूलाई सुव्यवस्थित गर्न चरण-दर-चरण मार्गदर्शन प्रदान गर्दछ।
विपक्ष:
- होइन CI/CD or Build Security → त्यसैले, यसले सुरक्षित गर्न सक्दैन pipelines, निर्माण, वा उत्पादन कलाकृतिहरू।
- मालवेयर पत्ता लगाउने सुविधा छैन → फलस्वरूप, यसले तपाईंको सफ्टवेयर आपूर्ति श्रृंखलामा खराब प्याकेजहरू पहिचान गर्न सक्दैन।
- खण्डित सुविधा सेट → कोड, आपूर्ति श्रृंखला, र गोप्य मोड्युलहरूको लागि छुट्टाछुट्टै खरिदहरू आवश्यक पर्दछ।
- लागत स्केल छिटो → वास्तवमा, योगदानकर्ता-आधारित मूल्य निर्धारण टोलीको आकारसँगै द्रुत गतिमा बढ्छ।
💲 मूल्य निर्धारण*:
- मा सुरु हुन्छ प्रति योगदानकर्ता प्रति उत्पादन $४०/महिना.
- अल-इन-वन प्लेटफर्म छैन: पूर्ण रूपमा कभर गर्न प्रत्येक उत्पादन छुट्टाछुट्टै किन्नु पर्छ SDLC.
- लाइसेन्स लक-इन: सबै योगदानकर्ताहरूलाई सबै मोड्युलहरूमा समान रूपमा इजाजतपत्र दिइएको हुनुपर्छ।
९. मेन्ड.आईओ SCA उपकरण
अवलोकन:
मेन्ड.आईओ SCA यो खुला स्रोत कमजोरीहरू, इजाजतपत्र समस्याहरू, र आपूर्ति श्रृंखला खतराहरू फेला पार्न र समाधान गर्न निर्मित पूर्ण AppSec प्लेटफर्मको अंश हो। विशेष गरी, यसले तपाईंलाई कच्चा CVE गणनाहरू मात्र नभई वास्तविक जोखिमहरूमा ध्यान केन्द्रित गर्न मद्दत गर्न पहुँचयोग्यता विश्लेषण र स्मार्ट प्राथमिकता प्रदान गर्दछ।
यद्यपि, धेरैजसो मुख्य सुविधाहरू केवल a सँग उपलब्ध छन् premium लाइसेन्स। फलस्वरूप, लचिलोपन खोज्ने टोलीहरूले पूर्ण सुइटको लागि तिर्नुपर्ने हुन सक्छ, जसले समग्र लागत बढाउन सक्छ र अपनाउने सीमित गर्न सक्छ।
मुख्य विशेषताहरु:
- पहुँचयोग्यता विश्लेषण → तपाईंको कोडमा वास्तवमा शोषणयोग्य कमजोरीहरूलाई मात्र फ्ल्याग गर्दछ। त्यसैले, टोलीहरूले कम जोखिम भएका मुद्दाहरूमा समय खेर फाल्दैनन्।
- EPSS-आधारित जोखिम प्राथमिकता → सबैभन्दा महत्त्वपूर्ण खतराहरूलाई श्रेणीबद्ध गर्न CVSS गम्भीरता स्कोरहरूलाई शोषण डेटासँग संयोजन गर्दछ। फलस्वरूप, विकासकर्ताहरूले पहिले के जरुरी छ भनेर समाधान गर्न सक्छन्।
- लाइसेन्स अनुपालन अलर्टहरू → समस्याग्रस्त खुला स्रोत इजाजतपत्रहरू प्रारम्भिक रूपमा पहिचान गर्दछ र वास्तविक-समय प्रवर्तनलाई समर्थन गर्दछ। यस तरिकाले, तपाईंले कानुनी र सञ्चालन जोखिमहरू कम गर्नुहुन्छ।
- SBOM जेनरेट → मेसिनले पढ्न मिल्ने उत्पादन गर्छ SBOMSPDX र CycloneDX ढाँचामा। त्यस उद्देश्यका लागि, यसले तपाईंलाई अनुपालन र लेखा परीक्षण-तयार रहन मद्दत गर्दछ।
विपक्ष:
- मालवेयर पत्ता लगाउने सुविधा छैन → दुर्भावनापूर्ण खुला-स्रोत प्याकेजहरूको लागि सक्रिय स्क्यानिङको अभाव छ, जसले गर्दा आपूर्ति श्रृंखला सुरक्षामा खाडलहरू छन्।
- सीमित शोषण सन्दर्भ → यसमा EPSS समावेश भए तापनि, Mend SCA रनटाइम-स्तर पहुँचयोग्यता वा गहन प्रकार्य ट्रेसेबिलिटी प्रदान गर्दैन।
- प्रतिबन्धित अनुकूलन नीति स्वचालन → अधिक विशेष प्लेटफर्महरूको तुलनामा जोखिम रोक्न वा पूर्व-मर्ज प्रवर्तनको लागि कम दानादार स्वचालन।
- प्लेटफर्म एकीकरणमा भारी निर्भरता → SCA सुविधाहरू मेन्डको पूर्ण सुइटसँग कडा रूपमा जोडिएका छन्, जसले गर्दा अन्य उपकरणहरू प्रयोग गर्ने टोलीहरूको लागि लचिलोपन सीमित हुन्छ। SDLC.
💲 मूल्य निर्धारण*:
- प्रति योगदानकर्ता $१,०००/वर्षबाट सुरु हुन्छ — समावेश छ SCA, SAST, कन्टेनर स्क्यानिङ, र थप।
- अतिरिक्त शुल्क लाग्नेछ मेन्ड एआईको लागि Premium, DAST, API सुरक्षा, र समर्थन सेवाहरू, फलस्वरूप, उन्नत सुरक्षाले आधार मूल्यमा उल्लेखनीय रूपमा थप्छ।
- प्रयोगमा आधारित लचिलोपन छैनफलस्वरूप, टोलीको आकार र सुविधा अपनाउने क्रममा लागत तीव्र रूपमा बढ्छ।
छनौट गर्दा विचार गर्नुपर्ने आवश्यक सुविधाहरू SCA उपकरण
समीक्षा गरिएका उपकरणहरूको साथ, यी मापदण्डहरू हुन् जुन सूचित छनोटको लागि सबैभन्दा महत्त्वपूर्ण छन्cisआयन:
पहुँचयोग्यता विश्लेषण। प्रत्येक ट्रान्जिटिभ डिपेन्डेन्सीमा प्रत्येक CVE लाई फ्ल्याग गर्ने उपकरणले सिग्नल भन्दा बढी आवाज उत्पादन गर्छ। पहुँचयोग्यता विश्लेषण धेरैजसो अप्रासंगिक निष्कर्षहरू हटाएर र टोलीहरूलाई वास्तविक जोखिममा ध्यान केन्द्रित गर्न दिँदै, रनटाइममा कमजोर कोड वास्तवमा कार्यान्वयन गरिएको छ कि छैन भनेर निर्धारण गर्दछ।
CVSS भन्दा बाहिरको शोषण मेट्रिक्स। वास्तविक जोखिमको लागि CVSS गम्भीरता स्कोर मात्र कमजोर प्रोक्सी हो। उपकरणहरू जसले समावेश गर्दछ EPSS स्कोरहरू र ज्ञात शोषण उपलब्धताले कुन कमजोरीहरूलाई लक्षित गर्ने सम्भावना छ भन्ने कुराको उल्लेखनीय रूपमा अझ सटीक तस्वीर प्रदान गर्दछ।
उपचार जोखिम जागरूकता। निर्भरता स्तरोन्नति गरेर जोखिम समाधान गर्नाले नयाँ जोखिमहरू परिचय गराउन सक्छ वा निर्माण भत्काउन सक्छ। प्याच लागू गर्नु अघि यसको पूर्ण ट्रेड-अफ देखाउने उपकरणहरू, जस्तै Xygeni ले गर्छ। उपचार जोखिम विश्लेषण, नयाँ समस्याहरू सिर्जना गर्नबाट उपचारलाई रोक्न।
वास्तविक-समय मालवेयर पत्ता लगाउने। CVE डाटाबेसहरूले प्रकाशित प्याकेजहरूमा ज्ञात कमजोरीहरू मात्र समेट्छन्। आपूर्ति शृङ्खला आक्रमणहरूले बढ्दो रूपमा खराब प्याकेजहरू प्रयोग गर्छन् जसमा CVE छैन, टाइपोस्क्वाटिंग, निर्भरता भ्रम, वा सम्झौता गरिएका मर्मतकर्ता खाताहरूमा भर पर्दै। व्यवहार-आधारित, वास्तविक-समय मालवेयर पत्ता लगाउने उपकरणहरूले मात्र यस वर्गको खतरालाई सम्बोधन गर्न सक्छन्।
CI/CD कार्यान्वयन क्षमतासँग एकीकरण। यदि खोजहरूले असुरक्षित कोडलाई उत्पादनमा पुग्नबाट रोक्न सक्छ भने मात्र स्क्यानिङ मूल्यवान हुन्छ। नीति-जस्तै-कोड प्रवर्तन pull requests र pipeline गेट्स कन्भर्ट्स SCA एक सल्लाहकार उपकरणबाट वास्तविक सुरक्षा नियन्त्रणमा।
लाइसेन्स अनुपालन व्यवस्थापन। खुला स्रोत इजाजतपत्र दायित्वहरू केवल सुरक्षा जोखिम मात्र होइन, कानुनी जोखिम हुन्। सबैभन्दा राम्रो SCA उपकरणहरूले प्रत्यक्ष र ट्रान्जिटिभ निर्भरताहरू, फ्ल्याग नीति उल्लङ्घनहरू, र समर्थनमा इजाजतपत्रहरू ट्र्याक गर्दछ। SBOM अनुपालन रिपोर्टिङको लागि उत्पादन।
SBOM पीढी। ग्राहकहरू, नियामकहरू, र फ्रेमवर्कहरू जस्तै सफ्टवेयर बिलहरूको सामग्रीहरू बढ्दो रूपमा आवश्यक छ CISA र EU साइबर लचिलोपन ऐन। उपकरणले उत्पन्न गर्छ कि गर्दैन प्रमाणित गर्नुहोस् SBOMमाग अनुसार साइक्लोनडीएक्स र एसपीडीएक्स ढाँचामा standard कार्यप्रवाह, एक रूपमा होइन premium यसमा थप्नुहोस्।
कसरी सही छनौट गर्ने SCA उपकरण
यदि तपाईंको प्राथमिक आवश्यकता न्यूनतम घर्षणको साथ विकासकर्ता अपनाउनु हो भने: Snyk वा Semgrep आपूर्ति श्रृंखलाले सबैभन्दा कम-घर्षण प्रविष्टि बिन्दुहरू प्रदान गर्दछ, बलियो IDE र Git एकीकरण र विकासकर्ता-अनुकूल UX को साथ।
यदि इजाजतपत्र अनुपालन र बाइनरी विश्लेषण प्राथमिकता हो भने: जटिल इजाजतपत्र प्रशासन आवश्यकताहरू र ठूला लिगेसी कोडबेसहरू भएका संस्थाहरूको लागि ब्ल्याक डक सबैभन्दा पूर्ण विकल्प बनेको छ।
यदि तपाईं पहिले नै कुनै विशेष पारिस्थितिक प्रणालीमा हुनुहुन्छ भने: JFrog प्लेटफर्म प्रयोगकर्ताहरूका लागि JFrog Xray, Checkmarx चलाउने टोलीहरूका लागि Checkmarx One SAST, र भेराकोड SCA भेराकोड प्लेटफर्मका ग्राहकहरूका लागि, सबैले आ-आफ्नो इकोसिस्टम भित्र प्राकृतिक एकीकरण प्रदान गर्छन्।
यदि तपाईंलाई CVE पत्ता लगाउनुको साथै वास्तविक मालवेयर सुरक्षा चाहिन्छ भने: केवल Xygeni ले नेटिभको रूपमा वास्तविक-समय, व्यवहार-आधारित मालवेयर स्क्यानिङ प्रदान गर्दछ। SCA क्षमता, कुनै पनि CVE डाटाबेसले सम्बोधन नगर्ने खतराहरूलाई समेट्छ।
यदि तपाईंलाई चाहिन्छ भने SCA पूर्ण DevSecOps कार्यक्रमको भागको रूपमा: Xygeni जस्तो एकीकृत प्लेटफर्मले छुट्टै उपकरणहरू कायम राख्नुपर्ने आवश्यकतालाई हटाउँछ SCA, SAST, रहस्य, IaC, र pipeline security। निष्कर्षहरू मार्फत सहसम्बन्धित छन् ASPM, शोषणयोग्यता र व्यावसायिक सन्दर्भद्वारा प्राथमिकता दिइएको, र AI AutoFix मार्फत सम्बोधन गरिएको, सबै प्रति-सीट मूल्य निर्धारण बिना। प्रयोग गरेर विकल्पहरू तुलना गर्नुहोस् उत्तम अनुप्रयोग सुरक्षा उपकरणहरू विस्तृत सन्दर्भको लागि सिंहावलोकन।
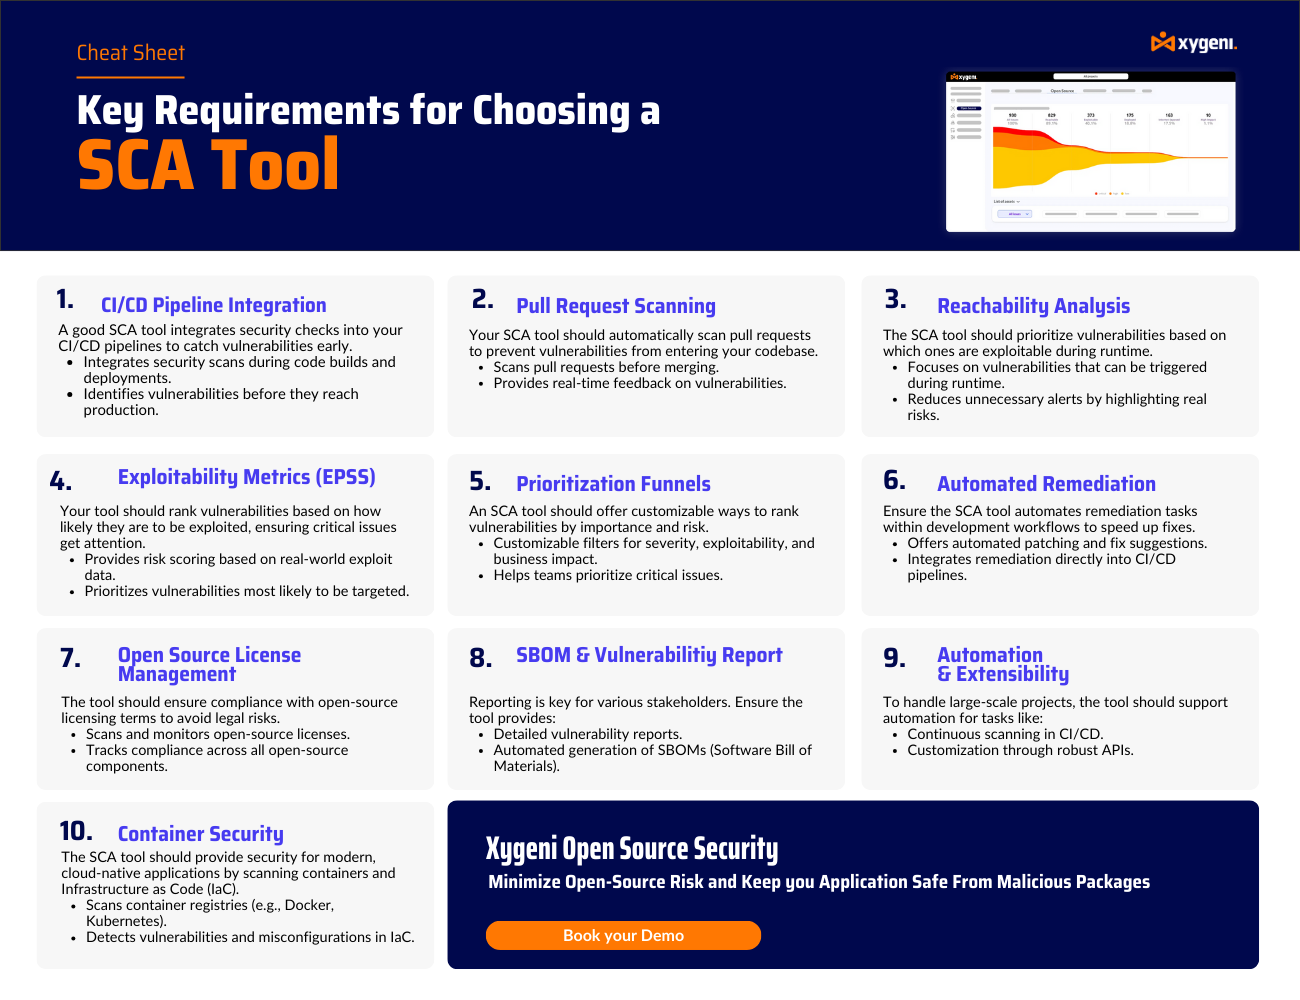
द्रुत सारांश
जाइगेनी: पूरा SCA पहुँचयोग्यता विश्लेषण, शोषणयोग्यता स्कोरिङ, र वास्तविक-समय मालवेयर पत्ता लगाउने सुविधा सहितको सुरक्षा CI/CD pipelines.
आइकिडो: एकीकृत AppSec प्लेटफर्म संयोजन SCA, SAST, क्लाउड सुरक्षा, मालवेयर पत्ता लगाउने, र रनटाइम सुरक्षा एउटै समाधानमा।
Snyk: IDE हरूमा छिटो जोखिम स्क्यानिङ र उपचारको लागि विकासकर्ता-अनुकूल उपकरण र pipelines.
कालो बतख: Enterprise- खुला स्रोत पुस्तकालयहरूमा दृश्यतालाई स्तरबद्ध गर्नुहोस् र बलियो इजाजतपत्र अनुपालन नियन्त्रण गर्नुहोस्।
भेराकोड: ठूला संस्थाहरूको लागि नीति प्रवर्तन र शासनमा केन्द्रित एकीकृत एपसेक प्लेटफर्म।
सोनाटाइप जीवनचक्र: गहिरो निर्भरता ट्र्याकिङको साथ स्वचालित नीति व्यवस्थापन र आपूर्ति श्रृंखला दृश्यता।
JFrog Xray: उन्नत बाइनरी र कन्टेनर स्क्यानिङ, पहिले नै JFrog इकोसिस्टम प्रयोग गरिरहेका टोलीहरूको लागि सबैभन्दा उपयुक्त।
चेकमार्क्स वन: शोषणयोग्य मार्ग पत्ता लगाउने र मोड्युलरको साथ एकीकृत AppSec समाधान enterprise कभरेज
सेमग्रेप आपूर्ति श्रृंखला: हल्का तौल र पहुँचयोग्यतामा आधारित SCA छिटो अपनाउन आवश्यक पर्ने साना टोलीहरूको लागि।
मेन्ड.आईओ: SCA खुला स्रोत जोखिमहरूलाई प्राथमिकता दिन र समाधान गर्न मद्दत गर्न पहुँचयोग्यता र EPSS स्कोरिङ संयोजन गर्ने प्लेटफर्म।
किन जाइगेनी-SCA के यो स्मार्ट विकल्प हो?
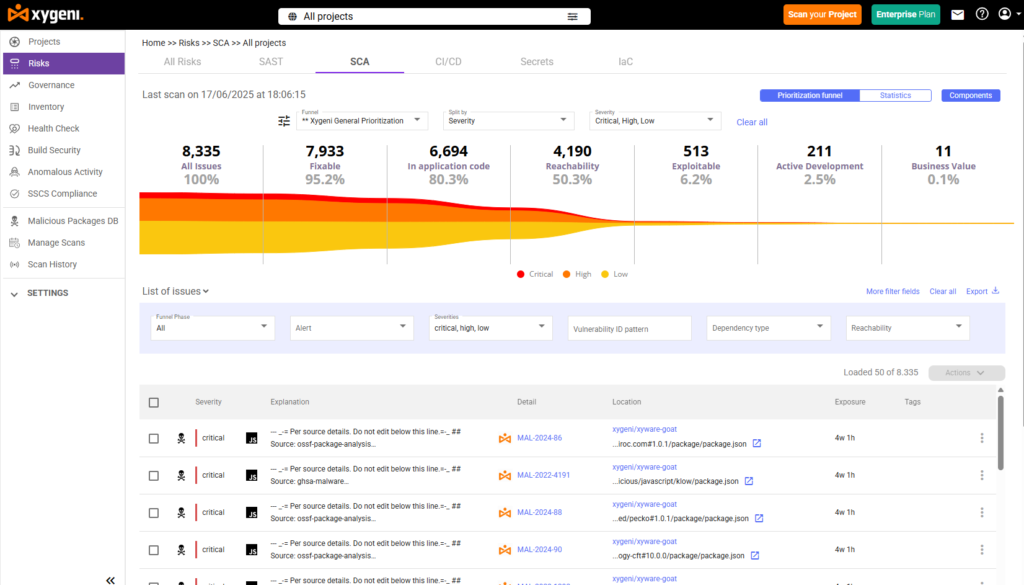
जाइगेनी SCA सुरक्षा उपकरणहरू आज आधुनिक टोलीहरूले कसरी विकास गर्छन् भन्ने कुराको लागि बनाइएका हुन्। तिनीहरूले केवल पुरानो प्याकेजहरूलाई फ्ल्याग गर्दैनन्। बरु, तिनीहरूले वास्तविक-समय खतरा बुद्धिमत्ता, स्मार्ट प्राथमिकताकरण, र ह्यान्ड्स-फ्री स्वचालन थप्छन्, जसले सुरक्षा तपाईंको विकासको विरुद्धमा होइन, स्वाभाविक रूपमा प्रवाहित हुन्छ भनी सुनिश्चित गर्दछ।
सफ्टवेयर कम्पोजिसन विश्लेषण उपकरणहरूको लागि Xygeni ले कसरी स्तर बढाउँछ भन्ने कुरा यहाँ छ:
प्रारम्भिक मालवेयर पत्ता लगाउने
Xygeni ले तपाईंको कोडबेसमा पुग्नु अघि नै खराब प्याकेजहरू पत्ता लगाउँछ। यसमा टाइपोस्क्वाटेड निर्भरताहरू र निर्भरता भ्रम जस्ता आपूर्ति-श्रृंखला खतराहरू समावेश छन्। फलस्वरूप, तपाईंले समस्याहरूलाई चाँडै रोक्नुहुन्छ र आफ्नो pipeline सफा गर्नुहोस्।
पहुँचयोग्यता र EPSS स्कोरिङ
तपाईंको टोलीलाई असान्दर्भिक अलर्टहरूले थिच्नुको सट्टा, Xygeni ले तपाईंको कोडमा वास्तवमा के प्रयोग गर्न सकिन्छ भन्ने कुरामा ध्यान केन्द्रित गर्छ। फलस्वरूप, तपाईंले आवाज कम गर्नुहुन्छ र सबैभन्दा महत्त्वपूर्ण कमजोरीहरूमा मात्र ध्यान केन्द्रित गर्नुहुन्छ।
स्वचालित उपचार Pull Requests
Xygeni ले स्वचालित रूपमा सबैभन्दा सुरक्षित समाधान सुझाव दिन्छ वा खोल्छ pull request तपाईंको लागि। त्यसकारण, तपाईंको टोलीले आफ्नो सामान्य कार्यप्रवाहमा बाधा नपुर्याई छिटो सुधार गर्न सक्छ।
उपचार जोखिम र ब्रेकिङ-परिवर्तन पत्ता लगाउने
Xygeni ले प्रत्येक अपडेटले तपाईंको कोडबेसलाई कसरी असर गर्छ भनेर विश्लेषण गरेर परम्परागत प्याचिङभन्दा बाहिर जान्छ। यसको उपचार इन्जिनले पत्ता लगाउन संस्करणहरू लाइन-लाइन तुलना गर्दछ ब्रेकिङ परिवर्तनहरू, मेटाइएका विधिहरू, र API परिमार्जनहरू मर्ज हुनुभन्दा पहिले।
प्रत्येक सुझाव गरिएको समाधान निम्न अनुसार वर्गीकृत गरिएको छ: कम, मध्यम, वा उच्च जोखिम, तपाईंलाई अगाडि बढ्ने सबैभन्दा सुरक्षित बाटो देखाउँदै। यस तरिकाले, तपाईं कुन प्याचहरू लागू गर्ने भनेर आत्मविश्वासका साथ निर्णय गर्न सक्नुहुन्छ — सुरक्षा, स्थिरता र विकास गतिलाई सन्तुलनमा राख्दै।
प्याच गर्नु अघि जान्नुहोस्
अघि commitकुनै पनि अपडेटको सन्दर्भमा, Xygeni ले प्रत्येक प्याचले के गर्छ भनेर ठ्याक्कै व्याख्या गर्छ। तपाईंले कुन CVE हरूलाई यसले समाधान गर्छ, यसले नयाँ जोखिमहरू प्रस्तुत गर्छ कि गर्दैन, र यसले संकलनलाई असर गर्न सक्छ कि सक्दैन भनेर देख्नुहुनेछ। यो पारदर्शिताले तपाईंलाई आत्मविश्वासका साथ कार्य गर्न र अनावश्यक पुन: कार्यबाट बच्न मद्दत गर्दछ।
कोड-स्तर प्रभाव बुझ्नुहोस्
Xygeni ले मर्ज गर्नु अघि मेटाइएका वा परिमार्जित विधिहरू, प्रभावित फाइलहरू, र सम्भावित निर्माण त्रुटिहरू हाइलाइट गर्दछ। फलस्वरूप, तपाईं संकलन विफलताहरूबाट बच्न सक्नुहुन्छ र महत्वपूर्ण मार्गहरूलाई पनि स्थिर राख्नुहुन्छ।
CI/CD- डिजाइन द्वारा मूल निवासी
Xygeni तपाईंको अवस्थित कार्यप्रवाहहरूमा शून्य घर्षण बिना फिट हुन्छ। यो GitHub Actions, GitLab, Jenkins, Bitbucket, र अन्यसँग काम गर्दछ। सबैभन्दा माथि, यो कुनै पनि कुरालाई ढिलो नगरी सजिलैसँग एकीकृत हुन्छ।
SBOM र लाइसेन्स Guardrails
Xygeni ले SPDX वा CycloneDX उत्पन्न गर्छ। SBOMस्वचालित रूपमा र वास्तविक समयमा इजाजतपत्र अनुपालन नियमहरू लागू गर्दछ। यस कारणले गर्दा, तपाईं विकास जीवनचक्रभरि लेखा परीक्षण-तयार र अनुपालनशील रहनुहुन्छ।
समग्रमा, जाइगेनी SCA सुरक्षा उपकरणहरूले तपाईंलाई महत्त्वपूर्ण कुराहरू समाधान गर्न, के बिग्रन्छ भनेर रोक्न र विश्वासका साथ सुरक्षित कोड पठाउन मद्दत गर्दछ। तपाईं समस्याहरूको लागि मात्र स्क्यान गर्नुहुन्न, तपाईं तिनीहरूलाई बुद्धिमानीपूर्वक समाधान गर्नुहुन्छ।
अन्तिम विचार
उत्पादन सफ्टवेयर ढुवानी गर्ने टोलीहरूको लागि सफ्टवेयर संरचना विश्लेषण अब वैकल्पिक छैन। खुला स्रोत आपूर्ति श्रृंखला एक सक्रिय आक्रमण सतह हो, र CVE-मात्र स्क्यानिङले वास्तविक खाडलहरू छोड्छ जुन दुर्भावनापूर्ण अभिनेताहरूले पहिले नै शोषण गरिरहेका छन्।
यहाँ समीक्षा गरिएका दस उपकरणहरूले हल्का तौलका खुला स्रोत स्क्यानरहरूदेखि पूर्ण enterprise शासन प्लेटफर्महरू। सही छनौट तपाईंको टोलीको आकार, अवस्थित उपकरणहरू, अनुपालन आवश्यकताहरू, र तपाईंको सुरक्षा कार्यक्रमले CVE पत्ता लगाउन कति टाढा जान आवश्यक छ भन्ने कुरामा निर्भर गर्दछ।
आवश्यक पर्ने टोलीहरूका लागि SCA वास्तविक मालवेयर सुरक्षा, पहुँचयोग्यतामा आधारित प्राथमिकता, सुरक्षित स्वचालित उपचार, र पूर्ण सफ्टवेयर आपूर्ति श्रृंखलामा सहसम्बन्धको साथ, Xygeni ले यसको एकीकृत AI-संचालित AppSec प्लेटफर्मको भागको रूपमा २०२६ मा सबैभन्दा पूर्ण दृष्टिकोण प्रदान गर्दछ।

सोधिने प्रश्न
सफ्टवेयर संरचना विश्लेषण उपकरण के हो?
सफ्टवेयर संरचना विश्लेषण उपकरणले सफ्टवेयर परियोजनामा प्रयोग हुने खुला स्रोत पुस्तकालयहरू र तेस्रो-पक्ष निर्भरताहरू पहिचान गर्दछ, तिनीहरूलाई जोखिमपूर्ण डाटाबेसहरू र इजाजतपत्र रजिस्ट्रीहरू विरुद्ध जाँच गर्दछ, र टोलीहरूलाई तिनीहरूले प्रस्तुत गर्ने जोखिमहरू बुझ्न र व्यवस्थापन गर्न मद्दत गर्दछ। आधुनिक SCA उपकरणहरूमा पहुँचयोग्यता विश्लेषण, शोषणयोग्यता स्कोरिङ, मालवेयर पत्ता लगाउने, र स्वचालित उपचार पनि समावेश छन्।
के बीच भिन्नता छ SCA र SAST?
SAST (स्टेटिक एप्लिकेसन सेक्युरिटी टेस्टिङ) ले सुरक्षा कमजोरीहरूको लागि तपाईंको आफ्नै स्रोत कोडको विश्लेषण गर्दछ। SCA तपाईंको कोड निर्भर गर्ने तेस्रो-पक्ष खुला स्रोत घटकहरूको विश्लेषण गर्दछ। दुवै आवश्यक छन्: SAST तपाईंले लेख्नुभएको कोडमा समस्याहरू फेला पार्छ, SCA तपाईंले प्रयोग गर्ने कोडमा समस्याहरू फेला पार्छ। पूर्ण अनुप्रयोग सुरक्षा कार्यक्रममा DAST सँगसँगै दुवै समावेश हुन्छन्, IaC स्क्यानिङ, र गोप्य कुरा पत्ता लगाउने।
पहुँचयोग्यता विश्लेषण किन महत्त्वपूर्ण छ SCA?
धेरैजसो अनुप्रयोगहरू दर्जनौं वा सयौं खुला स्रोत प्याकेजहरूमा निर्भर हुन्छन्, जसमध्ये धेरैमा ज्ञात CVE हरू हुन्छन् जुन वास्तवमा कहिल्यै कल गरिँदैनन्। पहुँचयोग्यता विश्लेषण बिना, SCA उपकरणहरूले यी सबैलाई जोखिमको रूपमा चिन्ह लगाउँछन्, जसले गर्दा विकास टोलीहरूलाई ओझेलमा पार्ने कोलाहलपूर्ण सूची उत्पादन हुन्छ। पहुँचयोग्यता विश्लेषणले निष्कर्षहरूलाई केवल ती ठाउँहरूमा फिल्टर गर्दछ जहाँ रनटाइममा कमजोर कोड वास्तवमा कार्यान्वयन गरिन्छ, नाटकीय रूपमा आवाज घटाउँछ र टोलीहरूलाई वास्तविक जोखिममा ध्यान केन्द्रित गर्न मद्दत गर्दछ।
के बीच भिन्नता छ SCA र an SBOM?
SCA खुला स्रोत निर्भरताहरू र तिनीहरूको जोखिमहरू पहिचान र व्यवस्थापन गर्ने प्रक्रिया र उपकरणसेट हो। SBOM (सफ्टवेयर बिल अफ मटेरियल्स) एक संरचित आउटपुट कागजात हो जसले सफ्टवेयरको एक टुक्रामा सबै कम्पोनेन्टहरू सूचीबद्ध गर्दछ। SCA उपकरणहरूले सामान्यतया उत्पन्न गर्छन् SBOMs लाई उनीहरूको कार्यप्रवाहको भागको रूपमा बुझाउँछ, तर दुई शब्दहरूले फरक कुराहरूलाई जनाउँछ: एउटा विश्लेषण प्रक्रिया हो, अर्को त्यो प्रक्रियाद्वारा उत्पादित एक विशिष्ट कलाकृति हो।
जो SCA के उपकरणले खुला स्रोत प्याकेजहरूमा मालवेयर पत्ता लगाउँछ?
सबैभन्दा SCA उपकरणहरूले CVE डाटाबेस मार्फत प्रकाशित प्याकेजहरूमा ज्ञात कमजोरीहरू मात्र पत्ता लगाउँछन्। तिनीहरूले CVE नभएका दुर्भावनापूर्ण प्याकेजहरू पत्ता लगाउन सक्दैनन्, जुन धेरैजसो आपूर्ति श्रृंखला आक्रमणहरूले काम गर्छन्। Xygeni यस सूचीमा एक मात्र उपकरण हो जसले खुला स्रोत रजिस्ट्रीहरूमा वास्तविक-समय, व्यवहार-आधारित मालवेयर पत्ता लगाउने समावेश गर्दछ। SCA क्षमता, खतराहरू प्रवेश गर्नु अघि नै अवरुद्ध गर्दै SDLC.
त्याग: मूल्य निर्धारण सूचक हो र सार्वजनिक रूपमा उपलब्ध जानकारीमा आधारित छ। सही र अद्यावधिक उद्धरणहरूको लागि, कृपया विक्रेतालाई सिधै सम्पर्क गर्नुहोस्।
