
धेरैजसो एपसेक प्लेटफर्महरूले उही चार कुराहरू समेट्छन्: स्थिर विश्लेषण, निर्भरता स्क्यानिङ, गोप्य कुराहरू र IaC२०२६ मा तिनीहरूलाई छुट्याउने कुरा के हो भने पत्ता लागेपछि के हुन्छ?: खोजहरूलाई कच्चा CVSS भन्दा वास्तविक शोषणशीलताद्वारा श्रेणीबद्ध गरिएको छ कि छैन, समाधानहरू यसरी आउँछन् कि छैनन् pull requests, र प्लेटफर्मले अब तपाईंको भित्र प्रवेश गर्ने AI सम्पत्तिहरू देख्छ कि देख्दैन SDLC सबै मा।
प्रति-सिट मूल्य निर्धारण बिना एउटै प्लेटफर्ममा पूर्ण जीवनचक्र चाहने टोलीहरूको लागि Xygeni हाम्रो छनोट हो। Snyk ले छिटो सेटअप चाहने विकासकर्ता-नेतृत्व टोलीहरूलाई उपयुक्त बनाउँछ, Veracode र Fortify ले नियमन गरेको छ। enterpriseगहिरो स्थिर विश्लेषण आवश्यकताहरू भएका संस्थाहरू, साइकोड केन्द्रीकृत शासनको लागि उपयुक्त छ, र चेकमार्क्स समर्पित एपसेक टोलीहरू भएका ठूला संस्थाहरूको लागि उपयुक्त छ।
तलको श्रेणीकरणले प्रत्येक पछाडिको ट्रेडअफलाई व्याख्या गर्दछ।
उत्तम अनुप्रयोग सुरक्षा उपकरणहरूले तपाईंको कोड सुरक्षित गर्दछ, CI/CD pipelineआक्रमणकारीहरू प्रवेश गर्नु अघि s, र निर्भरताहरू। यस २०२६ गाइडमा, हामी शीर्ष AppSec प्लेटफर्महरू तुलना गर्छौं र प्रत्येक केको लागि उत्तम छ भनेर हाइलाइट गर्छौं, ताकि तपाईं आवाजमा नडुबिकन आफ्नो कार्यप्रवाहको लागि सही उपकरण छनौट गर्न सक्नुहुन्छ।
आजका AppSec उपकरणहरूले स्क्यान गर्नुभन्दा बढी काम गर्छन्। तिनीहरू तपाईंको IDE, Git कार्यप्रवाह, र CI/CD pipelineवास्तविक जोखिमहरू चाँडै पत्ता लगाउन र उत्पादनमा आउनु अघि नै तिनीहरूलाई समाधान गर्न मद्दत गर्न। बाट SAST र SCA रहस्य पत्ता लगाउन, IaC स्क्यानिङ, र CI/CD अनुगमन, उत्तम प्लेटफर्महरूले सम्पूर्ण रूपमा स्मार्ट प्राथमिकताको साथ सतर्क थकान कम गर्दछ SDLC.
२०२६ मा, उत्कृष्ट अनुप्रयोग सुरक्षा उपकरणहरूले एआई-परिचय गरिएको जोखिमलाई पनि सम्बोधन गर्नुपर्छ। ४०% एआई-उत्पन्न कोडहरू सुरक्षा कमजोरीहरू समावेश गर्दै, र LLM हरूलाई अब स्वायत्त एजेन्टहरू भित्र मालवेयर रोप्न हतियार बनाइएको छ, एआई सम्पत्तिहरू, MCP सर्भरहरू, र एआई कोडिङ सहायकहरू कभर नगर्ने एपसेक प्लेटफर्महरूले एउटा महत्वपूर्ण खाडल छोडिरहेका छन् जुन सम्बोधन गरिएको छैन।
यस गाइडमा, हामी आधुनिक अनुप्रयोग सुरक्षा उपकरणहरूमा हुनुपर्ने सुविधाहरूको बारेमा चर्चा गर्छौं र २०२६ को लागि शीर्ष प्लेटफर्महरूको तुलना गर्छौं।
उत्कृष्ट अनुप्रयोग सुरक्षा उपकरणहरू (२०२६)
हामीले कसरी स्थान पायौं
- देशभरि कभरेज SDLC (SAST, SCA, रहस्य, IaC, CI/CD, एआई सुरक्षा)
- प्राथमिकता संकेतहरू (पहुँचयोग्यता, शोषणयोग्यता, EPSS, आक्रमण मार्ग सन्दर्भ)
- एआई सुरक्षा कभरेज (एआई-एसपीएम, एमसीपी सर्भर सुरक्षा, एलएलएम जोखिम स्कोरिङ)
- उपचार कार्यप्रवाह (PR-आधारित समाधानहरू, स्वचालन, विकासकर्ता UX)
- स्केलेबिलिटी र अपरेबिलिटी (सेटअप, एकीकरण गहिराई, आवाज नियन्त्रण)
द्रुत तुलना तालिका
कभरेज, प्राथमिकता, र प्रत्येक प्लेटफर्म केको लागि उत्तम छ भन्ने आधारमा उत्तम अनुप्रयोग सुरक्षा उपकरणहरूको द्रुत तुलना।
| उपकरण | कवरेज | एआई सुरक्षा | शोषण र प्राथमिकता | स्वतः समाधान | CI/CD सुरक्षा | अनुपालन | सर्वश्रेष्ठका लागी |
|---|---|---|---|---|---|---|---|
| जाइगेनी | SAST, SCA, रहस्य, IaC, CI/CD, AI-SPM, AI जोखिम | ✅ AI-SPM, AI जोखिम स्कोरिङ, Shield — पूर्ण एआई-युग SDLC कभरेज | ✅ EPSS + पहुँचयोग्यता + आक्रमण मार्ग सन्दर्भ | ✅ एआई अटोफिक्स + उपचार कार्यप्रवाहहरू | ✅ Pipeline + रिपो सुरक्षाहरू | NIS2, DORA, EU AI अधिनियम, NIST AI RMF, ISO/IEC 42001 | एआई सुरक्षा, वास्तविक प्राथमिकता, र प्रति-सीट मूल्य निर्धारण बिना अल-इन-वन एपसेक चाहिने टोलीहरू |
| Snyk | SAST, SCA, IaC, गोप्य कुराहरू (मोड्युलर) | ❌ होईन | ⚠️ सीमित (कम सन्दर्भ-संचालित) | ⚠️ आंशिक (उत्पादनमा निर्भर गर्दछ) | ⚠️ आधारभूत (प्रायः एकीकरणहरू) | SOC २, ISO २७००१ | छिटो सेटअप र व्यापक स्क्यानिङ कभरेज चाहने विकास टोलीहरू |
| जित | SAST, SCA, IaC, रहस्य, CI/CD जाँच गर्दछ | ❌ होईन | ❌ पूर्वनिर्धारित रूपमा पहुँचयोग्यता/EPSS छैन | ❌ सीमित (थप म्यानुअल उपचार) | ⚠️ मुद्रा जाँच मात्र | SOC २, ISO २७००१ | Git कार्यप्रवाहमा प्लग इन गरिएको मोड्युलर AppSec जाँचहरू चाहने टोलीहरू |
| भेराकोड | SAST, SCA | ❌ होईन | ❌ सीमित (कम शोषणयोग्यता सन्दर्भ) | ⚠️ आंशिक (भेराकोड फिक्स) | ❌ कुनै समर्पित छैन CI/CD सुरक्षा | PCI DSS, HIPAA, SOC २ | Enterpriseपरम्परागत कुराहरूमा केन्द्रित छ SAST/SCA अनुपालन रिपोर्टिङ सहित |
| साइकोड | SAST, SCA, IaC, रहस्य, CI/CD | ❌ होईन | ❌ कुनै EPSS/पहुँचयोग्यता प्राथमिकता छैन | ❌ कुनै PR-आधारित अटोफिक्स छैन | ✅ शासन + अनुगमन | SOC २, ISO २७००१, GDPR | केन्द्रीकृत कोड-टु-क्लाउड दृश्यतालाई प्राथमिकता दिँदै सुरक्षा टोलीहरू |
| बलियो बनाउनुहोस् (ओपनटेक्स्ट) | SAST, SCA | ❌ होईन | ❌ सीमित (गम्भीरतामा आधारित मात्र) | ⚠️ आंशिक (कार्यप्रवाह फरक-फरक हुन्छ) | ❌ कुनै समर्पित छैन CI/CD सुरक्षा | PCI DSS, HIPAA, NIST | गहन स्थिर विश्लेषण कभरेज आवश्यक पर्ने उच्च नियमन गरिएका संस्थाहरू |
| चेकमार्क्स | SAST, SCA, IaC, रहस्यहरू | ❌ होईन | ❌ पूर्वनिर्धारित रूपमा कुनै EPSS/पहुँचयोग्यता छैन | ❌ सीमित (कम स्वचालित) | ⚠️ आंशिक (सेटअपमा निर्भर गर्दछ) | PCI DSS, HIPAA, SOC २ | समर्पित AppSec टोलीहरू र भारी अनुकूलन आवश्यकताहरू भएका ठूला संस्थाहरू |
१. Xygeni अनुप्रयोग सुरक्षा उपकरणहरू

DevSecOps को लागि उत्तम अनुप्रयोग सुरक्षा उपकरणहरू
यसको लागि उत्तम: पूर्ण आवश्यक पर्ने टोलीहरू SDLC प्रति-सिट मूल्य निर्धारण र कुनै उपकरण फैलावट बिना एउटै प्लेटफर्ममा कभरेज (शास्त्रीय एपसेक देखि एआई सुरक्षा सम्म)।
Xygeni को All-in-One AppSec प्लेटफर्म २०२६ मा उपलब्ध सबैभन्दा पूर्ण अनुप्रयोग सुरक्षा समाधान हो। आधुनिक DevSecOps टोलीहरूको लागि निर्मित, यसले संयोजन गर्दछ SAST, SCA, रहस्य पत्ता लगाउने, IaC स्क्यानिङ, CI/CD सुरक्षा, र, विशिष्ट रूपमा, पूर्ण एआई सुरक्षा तह, सबै एउटै प्लेटफर्ममा कुनै उपकरण फैलावट बिना र प्रति-सीट मूल्य निर्धारण बिना।
पत्ता लगाउनमा मात्र केन्द्रित हुने परम्परागत अनुप्रयोग सुरक्षा उपकरणहरूको विपरीत, Xygeni ले वास्तविक-समय सुरक्षा, स्वचालित समाधानहरू, र AI-संचालित AutoFix प्रदान गर्दछ, जसले टोलीहरूलाई समस्याहरू चाँडै पत्ता लगाउन र विकासकर्ताहरूलाई ढिलो नगरी सुरक्षित रूपमा पठाउन मद्दत गर्दछ।
मुख्य विशेषताहरु:
- SAST: अनुकूलन नियमहरू र गहिरो IDE र PR एकीकरणको साथ उन्नत स्थिर अनुप्रयोग सुरक्षा परीक्षण। स्थिर विश्लेषण मार्फत असुरक्षित कोड ढाँचाहरू र मालवेयर पत्ता लगाउँछ। AI-संचालित AutoFix ले सुरक्षित कोड प्याचहरू स्वचालित रूपमा सुझाव दिन्छ वा सिर्जना गर्दछ, जसले टोलीहरूलाई सुरक्षित कोड छिटो लेख्न मद्दत गर्दछ।
- SCA: पहुँचयोग्यता विश्लेषण र EPSS-आधारित प्राथमिकता प्रयोग गरेर आधारभूत जोखिम पत्ता लगाउनेभन्दा बाहिर जान्छ। प्रत्यक्ष र ट्रान्जिटिभ निर्भरता दुवै स्क्यान गर्दछ, शोषणयोग्यताद्वारा खतराहरूलाई श्रेणीबद्ध गर्दछ, र खुला-स्रोत प्याकेजहरूमा लुकेका मालवेयरलाई रोक्छ। इजाजतपत्र अनुपालनलाई लागू गर्दछ र सिर्जना गर्दछ pull requests द्रुत उपचारको लागि स्वचालित रूपमा।
- रहस्य पत्ता लगाउने: उत्पादनमा पुग्नु अघि नै हार्डकोड गरिएका गोप्य कुराहरू समात्छ। Git स्क्यान गर्छ commits, शाखाहरू, र इतिहास वास्तविक समयमा, संग pre-commit API कुञ्जी र टोकनहरू जस्ता संवेदनशील डेटाको लागि ब्लकिङ, लाइभ अलर्टहरू, र पूर्ण ट्रेसेबिलिटी।
- IaC Security: अत्यधिक अनुमतिहरू वा हराएको इन्क्रिप्शन जस्ता गलत कन्फिगरेसनहरूको लागि टेराफर्म, हेल्म, र कुबर्नेट्स फाइलहरू स्क्यान गर्दछ। समस्याहरू नेटिभ मार्फत चाँडै पत्ता लगाइन्छ र समाधान गरिन्छ। CI/CD एकीकरण।
- CI/CD सुरक्षा: DevOps मनिटरहरू pipelineसक्रिय खतराहरूको लागि s — शंकास्पद Git गतिविधि, दुष्ट स्क्रिप्टहरू, र विशेषाधिकार दुरुपयोग। विसंगति पत्ता लगाउनाले वातावरणलाई नयाँ खतराहरूबाट पनि सुरक्षित राख्छ।
- एआई सुरक्षा (२०२६): परम्परागत एपसेकभन्दा बाहिर, Xygeni ले अब AI-SPM समावेश गर्दछ, तपाईंको उपकरणमा रहेको प्रत्येक AI सम्पत्तिको प्रत्यक्ष सूची। SDLC (मोडेल, डेटासेट, एजेन्ट, MCP सर्भर, AI कोडिङ सहायक) अडिट-तयार AI-BOM सहित। यसको Shield एन्डपोइन्ट एजेन्टले हस्ताक्षरहरू अवस्थित हुनुभन्दा पहिले MEW (मालवेयर अर्ली वार्निङ) निर्णयहरू प्रयोग गरेर दुर्भावनापूर्ण निर्भरताहरूलाई रोक्छ, र प्रत्येक विकासकर्ता मेसिनमा अनुमोदित-मोडेल र अनुमोदित-MCP अनुमति सूचीहरू लागू गर्दछ। जोखिम स्कोरिङले LLM अनुप्रयोगहरू, एजेन्टिक अनुप्रयोगहरू (२०२६), र MCP सर्भरहरूको लागि OWASP शीर्ष १० लाई समेट्छ।
किन Xygeni रोज्ने?
- विशेष प्रारम्भिक मालवेयर पत्ता लगाउने: खुला-स्रोत कम्पोनेन्टहरूमा वास्तविक-समय, व्यवहार-आधारित मालवेयर स्क्यानिङ प्रदान गर्ने एक मात्र AppSec प्लेटफर्म र CI/CD हस्ताक्षरहरू अवस्थित हुनुभन्दा पहिले कार्यप्रवाहहरू।
- पूर्ण एआई सुरक्षा तह: AI-SPM, AI जोखिम स्कोरिङ, र Shield एन्डपोइन्ट इन्फोर्समेन्टले आक्रमणको सतहलाई समेट्छ जुन यस सूचीमा रहेका अन्य सबै उपकरणले सम्बोधन नगरी छोड्छन्।
- स्मार्ट प्राथमिकता: पहुँचयोग्यता विश्लेषण, EPSS स्कोर, र व्यावसायिक सन्दर्भको अर्थ तपाईंले कच्चा गम्भीरता स्केलमा कुन स्कोरले उच्चतम स्कोर गर्छ भन्ने होइन, पहिले के महत्त्वपूर्ण छ भनेर निर्धारण गर्नुहुन्छ।
- विकासकर्ता-केन्द्रित अनुभव: मूल CI/CD एकीकरण, pull request स्क्यानिङ, र तपाईंको वातावरण अनुरूप अटोफिक्स सुझावहरू।
- सक्रिय आपूर्ति श्रृंखला रक्षा: उत्पादनमा पुग्नु अघि आपूर्ति श्रृंखला आक्रमणहरू (टाइपोस्क्वाटिंग, निर्भरता भ्रम, शून्य-दिन) पत्ता लगाउँछ र रोक्छ।
- विस्तार गर्नुहोस्, बदल्नुहोस्: Xygeni को AI तपाईंको अवस्थितबाट प्राप्त निष्कर्षहरूमा लागू हुन्छ SAST, SCA, र तेस्रो-पक्ष स्क्यानरहरू, ताकि तपाईंले विद्यमान उपकरणहरू नचलाई राम्रो सिग्नल प्राप्त गर्न सक्नुहुनेछ।
अनुपालन: NIS2, DORA, EU AI ऐन, NIST AI RMF, ISO/IEC 42001। EU-द्वारा आयोजित, संग on-premises र एयर-ग्याप्ड डिप्लोयमेन्ट विकल्पहरू।
मान्यता: मा हट कम्पनीको नामकरण गरियो Application Security Posture Management २०२६ र ग्लोबल इन्फोसेक अवार्ड्स (साइबर डिफेन्स म्यागजिन) द्वारा जेनएआई एप्लिकेसन सेक्युरिटी २०२६ मा हट कम्पनी।
मूल्य निर्धारण: पूर्ण अल-इन-वन प्लेटफर्मको लागि $३३/महिनाबाट सुरु हुन्छ, SAST, SCA, CI/CD सुरक्षा, गोप्य कुरा पत्ता लगाउने, IaC Security, र कन्टेनर स्क्यानिङ समावेश छ। असीमित भण्डारहरू, असीमित योगदानकर्ताहरू, प्रति-सीट मूल्य निर्धारण छैन, कुनै आश्चर्य छैन।
२. Snyk अनुप्रयोग सुरक्षा उपकरणहरू

विकासकर्ता टोलीहरूको लागि अनुप्रयोग सुरक्षा उपकरणहरू
AppSec कभरेज: SAST, SCA, IaC Security, रहस्य पत्ता लगाउने, CI/CD सुरक्षा
यसको लागि उत्तम: कोर AppSec स्ट्याकमा द्रुत सेटअप र व्यापक स्क्यानिङ कभरेज चाहने विकास टोलीहरू।
Snyk ले विकासकर्ता-केन्द्रित अनुप्रयोग सुरक्षा उपकरणहरूको सुइट प्रदान गर्दछ जुन प्रारम्भिक चरणमा कमजोरीहरूलाई सतहमा ल्याउन डिजाइन गरिएको थियो। SDLC. यसले स्थिर कोड विश्लेषण, खुला स्रोत जोखिम स्क्यानिङ, IaC स्क्यानिङ, र गोप्य कुरा पत्ता लगाउने। प्रयोगमा सहजताका लागि लोकप्रिय भए पनि र CI/CD एकीकरणको क्रममा, टोलीहरूले प्रायः अलर्ट व्यवस्थापन, प्राथमिकता, र स्केलमा उपकरण विखंडनको वरिपरि सीमितताहरूको सामना गर्छन्।
मुख्य विशेषताहरु:
- SAST (स्निक कोड): IDE र CI भित्र स्थिर विश्लेषण pipelines, यद्यपि उन्नत प्रयोगका केसहरूको लागि गहिरो प्राथमिकता संकेतहरू वा अनुकूलन योग्य नियमहरूको अभाव छ।
- SCA (स्निक खुला स्रोत): तेस्रो-पक्ष कम्पोनेन्टहरूमा कमजोरीहरू पत्ता लगाउँछ र समाधानहरू सुझाव दिन्छ, तर पहुँचयोग्यता वा शोषणयोग्यताको मूल्याङ्कन गर्दैन।
- IaC Security: जटिल बहु-क्लाउड वातावरणको लागि न्यूनतम समर्थनको साथ, टेराफॉर्म र कुबर्नेट्स फाइलहरूमा कन्फिगरेसन समस्याहरू पहिचान गर्दछ।
- रहस्य पत्ता लगाउने: नाइटफल वा गिटगार्डियन जस्ता तेस्रो-पक्ष एकीकरणहरूमा निर्भर गर्दछ, सेटअप चरणहरू थप्दै र दृश्यतालाई खण्डित गर्दै।
- CI/CD सुरक्षा: आधारभूत pipeline अनुगमन; वास्तविक-समय विसंगति पत्ता लगाउने र भित्री खतरा सुरक्षाहरू सीमित छन्।
सीमितता:
- कुनै एआई सुरक्षा कभरेज छैन
- पहुँचयोग्यता फिल्टरिङ वा EPSS स्कोरिङको अभावका कारण उच्च सतर्कता आवाज
- कुनै निर्मित मालवेयर स्क्यानिङ वा प्याकेज अखण्डता जाँच छैन
- खण्डित उपकरणहरू - रहस्यहरू, IaC, र SCA छुट्टाछुट्टै ह्यान्डल गरिएको
- मोड्युलर मूल्य निर्धारण: प्रत्येक सुविधाको लागि छुट्टै इजाजतपत्र चाहिन्छ
मूल्य निर्धारण: टोली योजनामा प्रति महिना २०० परीक्षणहरू समावेश छन्; पूर्ण कभरेजमा प्रति उत्पादन छुट्टाछुट्टै खरिदहरू आवश्यक पर्दछ। मूल्य निर्धारण पारदर्शिता छैन, अनुकूलन उद्धरण आवश्यक छ enterprise प्रयोग गर्नुहोस्।
३. जित अनुप्रयोग सुरक्षा उपकरणहरू
Git-Native टोलीहरूको लागि मोड्युलर अनुप्रयोग सुरक्षा उपकरणहरू
AppSec कभरेज: SAST, SCA, IaC Security, रहस्य पत्ता लगाउने, CI/CD सुरक्षा
यसको लागि उत्तम: मोड्युलर AppSec जाँचहरू चाहने टोलीहरू न्यूनतम घर्षणको साथ सिधै Git कार्यप्रवाहमा प्लग गरिएको हुनुपर्छ।
जितले विकासमा एकीकृत हुने अनुप्रयोग सुरक्षा उपकरणहरूको मोड्युलर सेट प्रदान गर्दछ। pipelineकम सेटअप ओभरहेड भएको। यसले कोर AppSec परीक्षणलाई समेट्छ SAST, SCA, IaC, गोप्य कुरा पत्ता लगाउने, र CI/CD मुद्रा जाँचहरू। सीमित उपचार गहिराइ र प्राथमिकताको कारणले गर्दा टोलीहरूले सुरक्षा व्यवस्थापनलाई म्यानुअल रूपमा बढी गर्न सक्नेछन्।
मुख्य विशेषताहरु:
- SAST: Git-आधारित स्थिर विश्लेषण प्रतिक्रिया; मालवेयर पत्ता लगाउने वा रनटाइम सन्दर्भ जस्ता उन्नत अन्तर्दृष्टिको अभाव छ।
- SCA: ज्ञात CVE हरूको लागि स्क्यान गर्दछ तर पहुँचयोग्यता स्कोरिङ वा शोषणयोग्यता फिल्टरिङ प्रदान गर्दैन।
- IaC Security: सामान्य गलत कन्फिगरेसनहरू जाँच गर्दछ; ट्युनिङ आवश्यक छ enterprise-ग्रेड वातावरण।
- रहस्य पत्ता लगाउने: वास्तविक-समय स्क्यानिङ तर अभाव छ pre-commit प्रवर्तन वा Git इतिहास विश्लेषण।
- CI/CD सुरक्षा: झण्डाहरू pipeline कमजोर MFA वा शाखा सुरक्षा अन्तराल जस्ता जोखिमहरू; कुनै रनटाइम विसंगति पत्ता लगाउने छैन।
सीमितता:
- कुनै एआई सुरक्षा कभरेज छैन
- कुनै शोषण-आधारित प्राथमिकता छैन (कुनै EPS छैन, कुनै पहुँचयोग्यता छैन)
- कुनै PR-आधारित अटोफिक्स छैन — उपचार धेरै हदसम्म म्यानुअल हुन्छ।
- पूर्ण स्वचालन र उन्नत नियन्त्रणहरूको लागि अनुकूल मूल्य निर्धारण आवश्यक छ
मूल्य निर्धारण: पूर्ण सुविधा पहुँचको लागि अनुकूल मूल्य निर्धारण आवश्यक छ। प्रति-सिट मूल्य निर्धारण र वार्षिक बिलिङले बढ्दो टोलीहरूको लागि स्केलिंग चुनौतीहरू सिर्जना गर्न सक्छ।
४. भेराकोड अनुप्रयोग सुरक्षा उपकरणहरू
Enterprise SAST र SCA
AppSec कभरेज: SAST, SCA
यसको लागि उत्तम: Enterpriseपरम्परागत स्थिर विश्लेषणमा केन्द्रित छ र SCA कडा अनुपालन रिपोर्टिङ आवश्यकताहरू सहित।
भेराकोड एक स्थापित छ enterprise-एप्लिकेशन सुरक्षा परीक्षणको लागि ग्रेड प्लेटफर्म। यद्यपि, यसले आधुनिक एपसेकमा आधारभूत मानिने धेरै क्षमताहरूलाई हटाउँछ: IaC स्क्यानिङ, रहस्य पत्ता लगाउने, CI/CD pipeline security, र एआई सुरक्षा कभरेज। पूर्ण सुरक्षा प्राप्त गर्न सुरक्षा टोलीहरूले प्रायः भेराकोडलाई थप उपकरणहरूसँग पूरक बनाउनु पर्छ।
मुख्य विशेषताहरु:
- SAST: समर्थित भाषाहरूमा गहन स्थिर कोड विश्लेषण CI/CD कार्यप्रवाह एकीकरण।
- SCA: तेस्रो-पक्ष र खुला-स्रोत घटकहरूमा ज्ञात कमजोरीहरू र इजाजतपत्र समस्याहरू पहिचान गर्दछ।
- भेराकोड फिक्स: सुरक्षित कोड प्याचहरू सुझाव दिने एआई-संचालित उपचार इन्जिन।
- नीति व्यवस्थापन र अनुपालन रिपोर्टिङ: लेखापरीक्षण-तयार अनुपालन dashboardअनुकूलन नीति प्रवर्तनसँग।
सीमितता:
- होइन IaC or CI/CD सुरक्षा; टेराफर्म, हेल्म, वा कुबर्नेट्स स्क्यान गर्न सक्दैन
- कुनै गोप्य कुरा पत्ता लगाउने सुविधा छैन
- कुनै एआई सुरक्षा कभरेज छैन
- कुनै EPSS वा पहुँचयोग्यता मेट्रिक्स छैन, शोषणयोग्यता सन्दर्भ बिना समतल CVE सूचीहरू छैनन्
- मालवेयर वा आपूर्ति श्रृंखला खतरा पत्ता लगाउने कुनै काम छैन
- सीमित IDE र pull request एकीकरण
मूल्य निर्धारण: मध्य अनुबंध मान $ 18,633 / वर्ष ग्राहक खरिद डेटामा आधारित। कुनै अल-इन-वन योजना छैन, SCA छुट्टाछुट्टै बन्डल गर्नुपर्छ। सबै योजनाहरूलाई अनुकूलन उद्धरणहरू आवश्यक पर्दछ।
५.साइकोड अनुप्रयोग सुरक्षा उपकरणहरू
कोड-टु-क्लाउड दृश्यता प्लेटफर्म
AppSec कभरेज: SAST, SCA, IaC Security, रहस्य पत्ता लगाउने, CI/CD सुरक्षा
यसको लागि उत्तम: सुरक्षा टोलीहरूले केन्द्रीकृत शासन र कोड-टु-क्लाउड दृश्यतालाई प्राथमिकता दिँदै SDLC.
साइकोडले सफ्टवेयर विकास जीवनचक्रमा दृश्यता र नियन्त्रणलाई एकीकृत गर्ने उद्देश्यले फराकिलो प्लेटफर्म प्रदान गर्दछ। यसको व्यापक सुविधा सेटको बावजुद, यसमा आधुनिक जोखिम-आधारित प्राथमिकता र स्वचालन क्षमताहरूको अभाव छ जुन विकास टोलीहरू गति र सिग्नल गुणस्तरको लागि बढ्दो रूपमा भर पर्छन्।
मुख्य विशेषताहरु:
- SAST: त्रुटिहरू र असुरक्षित प्रकार्यहरू पत्ता लगाउँछ CI/CD र विकासकर्ता वातावरण एकीकरण।
- SCA: CVE र इजाजतपत्र जोखिमहरूको लागि प्रत्यक्ष र ट्रान्जिटिभ निर्भरताहरू स्क्यान गर्दछ।
- IaC Security: तैनाती अघि गलत कन्फिगरेसनको लागि टेराफर्म, हेल्म, र कुबर्नेट्सको लेखापरीक्षण गर्दछ।
- रहस्य पत्ता लगाउने: कोड, Git इतिहास, र मा हार्डकोड गरिएका API कुञ्जीहरू र प्रमाणहरू फ्ल्याग गर्दछ pipelines.
- CI/CD सुरक्षा: मनिटरहरू pipelineजोखिमपूर्ण व्यवहार, बहाव, र अनधिकृत परिवर्तनहरूको लागि।
सीमितता:
- कुनै एआई सुरक्षा कभरेज छैन
- कुनै शोषण-आधारित प्राथमिकता छैन — कुनै पहुँचयोग्यता विश्लेषण वा EPSS स्कोरिङ छैन
- जटिल वातावरणको लागि महत्त्वपूर्ण ट्युनिङ आवश्यक छ
- कुनै PR-आधारित अटोफिक्स छैन — उपचार म्यानुअल छ।
- टोलीको आकारसँगै अपारदर्शी, मोड्युलर मूल्य निर्धारण बढ्ने सम्भावना छ
मूल्य निर्धारण: अनुकूलन उद्धरणहरू आवश्यक छ। कभरेज विस्तार हुँदै जाँदा मोड्युलर सुविधा इजाजतपत्रले लागत थप्ने सम्भावना हुन्छ।
६. ओपनटेक्स्ट एप्लिकेसन सुरक्षा उपकरणहरूद्वारा बलियो बनाउनुहोस्
Enterprise स्थिर विश्लेषण
AppSec कभरेज: SAST, SCA
यसको लागि उत्तम: अत्यधिक विनियमित enterpriseगहिरो भाषा कभरेज र अनुपालन समर्थन चाहिने स्थिर विकास अभ्यासहरू भएका।
ओपनटेक्स्टद्वारा फोर्टिफाइले परम्परागत प्रदान गर्दछ enterprise-ग्रेड अनुप्रयोग सुरक्षा परीक्षणमा केन्द्रित SAST र SCA। यो व्यापक भाषा समर्थन र नियामक अनुपालन पङ्क्तिबद्धताको लागि प्रसिद्ध छ। यद्यपि, यसमा गोप्य पत्ता लगाउने क्षमताको अभाव छ, IaC security, CI/CD pipeline सुरक्षा, र कुनै पनि एआई सुरक्षा कभरेज - क्षमताहरूलाई अब आधुनिक DevSecOps वातावरणमा आधारभूत मानिन्छ।
मुख्य विशेषताहरु:
- SAST (स्थिर कोड विश्लेषक): अनुकूलन नियम ट्युनिङ र निर्माण प्रणाली एकीकरणको साथ २५+ भाषाहरूलाई समर्थन गर्दछ।
- SCA: ज्ञात कमजोरीहरू र इजाजतपत्र समस्याहरूको लागि खुला-स्रोत निर्भरताहरूको मूल्याङ्कन गर्दछ।
सीमितता:
- कुनै गोप्य कुरा पत्ता लगाउने वा IaC security
- होइन CI/CD pipeline अनुगमन
- कुनै एआई सुरक्षा कभरेज छैन
- कुनै शोषण-आधारित प्राथमिकता छैन — टोलीहरूले समतल CVE सूचीहरू प्राप्त गर्छन्
- ढिलो प्रतिक्रिया लूपहरू, विशेष गरी फोर्टिफाई अन डिमान्ड (FoD) सँग
मूल्य निर्धारण: अनुकूलन उद्धरणहरू मात्र। Enterprise ठूला संस्थाहरूलाई लक्षित गरी इजाजतपत्र प्रदान गरिन्छ, जुन प्रायः परामर्श र लेखापरीक्षण सेवाहरूसँग जोडिएको हुन्छ।
७. चेकमार्क्स अनुप्रयोग सुरक्षा उपकरणहरू
ठूलाका लागि व्यापक एपसेक कभरेज Enterprises
AppSec कभरेज: SAST, SCA, IaC, रहस्य पत्ता लगाउने
यसको लागि उत्तम: समर्पित AppSec टोलीहरू भएका ठूला संस्थाहरूलाई व्यापक भाषा कभरेज र भारी अनुकूलन आवश्यक पर्दछ।
चेकमार्क्सले बलियो भाषा कभरेजको साथ अनुप्रयोग सुरक्षा परीक्षण उपकरणहरूको एक विस्तृत सेट प्रदान गर्दछ र enterprise अनुपालन क्षमताहरू। यद्यपि, प्लेटफर्मलाई महत्त्वपूर्ण कन्फिगरेसन प्रयास चाहिन्छ, धेरै हदसम्म मोड्युलर छ, र द्रुत गतिमा चलिरहेका DevSecOps टोलीहरूलाई आवश्यक पर्ने आधुनिक प्राथमिकता र स्वचालन सुविधाहरूको अभाव छ।
मुख्य विशेषताहरु:
- SAST: तार्किक त्रुटिहरू, असुरक्षित ढाँचाहरू, र एम्बेडेड गोप्यहरूको लागि २५+ भाषाहरू स्क्यान गर्दछ।
- SCA: CVE र इजाजतपत्र जोखिमहरूको लागि खुला-स्रोत निर्भरताहरू र तेस्रो-पक्ष प्याकेजहरूको मूल्याङ्कन गर्दछ।
- IaC Security: गलत कन्फिगरेसनको लागि टेराफर्म र कुबर्नेट्स कन्फिगरेसन टेम्प्लेटहरू जाँच गर्दछ।
- रहस्य पत्ता लगाउने: झण्डाले कोडबेस र संस्करण इतिहासहरूमा प्रमाणहरू उजागर गर्यो।
सीमितता:
- कुनै एआई सुरक्षा कभरेज छैन
- लामो स्क्यान अवधिले विकासकर्ताको प्रतिक्रियामा ढिलाइ गर्छ
- उच्च सिकाइ कर्भ — सेटअप गर्न AppSec विशेषज्ञता चाहिन्छ।
- विच्छेदित इन्टरफेसहरू पार SAST, SCA, र IaC मोड्युलहरू
- कुनै अटोफिक्स वा PR-आधारित उपचार छैन — समाधानहरू धेरैजसो म्यानुअल हुन्छन्।
- जोखिममा आधारित प्राथमिकता छैन — कुनै EPSS स्कोर वा पहुँचयोग्यता विश्लेषण छैन
- रहस्य पत्ता लगाउने अभाव छ pre-commit स्क्यानिङ वा Git hooks
- स्केलमा महँगो — मोड्युलर मूल्य निर्धारण द्रुत गतिमा बढ्छ
मूल्य निर्धारण: Enterprise-स्तरीय मूल्य निर्धारण; रिपोर्ट गरिएको तैनाती $७५,००० देखि $१५०,०००/वर्ष सम्मको हुन्छ। कुनै अल-इन-वन योजना छैन — पूर्ण कभरेजको लागि धेरै मोड्युलहरू बन्डल गर्न आवश्यक छ।
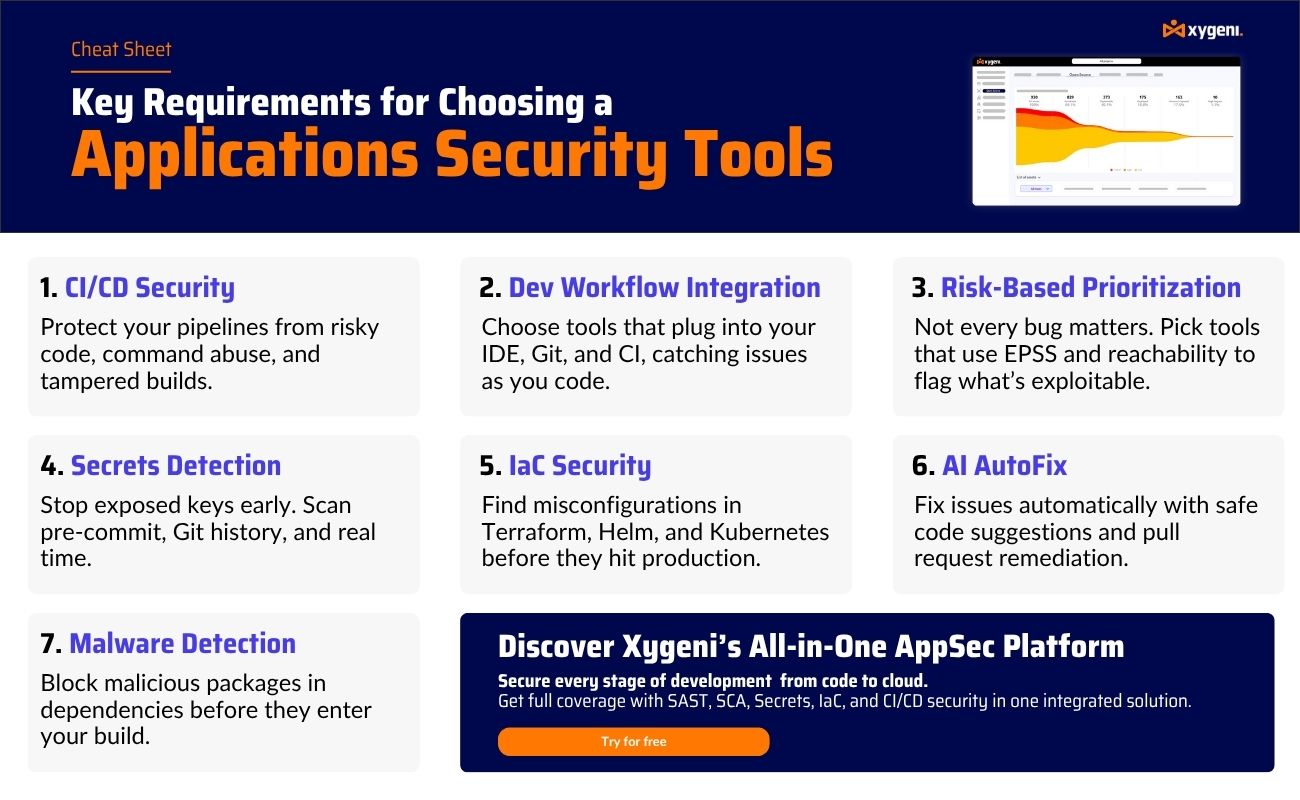
अनुप्रयोग सुरक्षा उपकरणहरूमा विचार गर्नुपर्ने आवश्यक सुविधाहरू
सही अनुप्रयोग सुरक्षा उपकरणहरू छनौट गर्नु भनेको बाकसहरू टिक गर्ने बारेमा होइन, यो वास्तविक जोखिम कम गर्ने, विकासकर्ताहरूले कसरी काम गर्छन् भनेर समर्थन गर्ने र खतराहरू हुने बित्तिकै ह्यान्डल गर्ने समाधानहरू खोज्ने बारेमा हो। उत्कृष्ट AppSec उपकरणहरूले यी आवश्यक क्षमताहरू साझा गर्छन्:
1. CI/CD सुरक्षा र Pipeline सुरक्षा
आक्रमणहरूले अब उत्पादन मात्र होइन, GitOps प्रवाह र स्वचालनलाई लक्षित गर्दछ। तपाईंको अनुप्रयोग सुरक्षा परीक्षण उपकरणहरूले निगरानी गर्नुपर्छ CI/CD pipelineविसंगतिहरू, जोखिमपूर्ण आदेशहरू, र छेडछाड गरिएका निर्माणहरूको लागि, शाखाहरूमा परिवर्तनहरू ट्र्याक गर्ने, commits, र योगदानकर्ताहरूलाई वास्तविक समयमा।
२. एकीकरण SDLC
सुरक्षा विकास तालको भाग हुँदा बढी प्रभावकारी हुन्छ। तपाईंको IDE, Git कार्यप्रवाह, र CI मा एकीकृत हुने उपकरणहरू छनौट गर्नुहोस्। pipelineत्यसैले समस्याहरू कोडिङको क्रममा समातिन्छन्, रिलिज पछि होइन।
३. शोषणयोग्यतासँग मेल खाने प्राथमिकता
हरेक जोखिम पत्ता लगाउनु पर्याप्त छैन। पहुँचयोग्यता विश्लेषण र EPSS स्कोरिङ लागू गर्ने उपकरणहरूले तपाईंलाई वास्तवमा के शोषण गर्न सकिन्छ भन्ने आधारमा प्राथमिकता निर्धारण गर्न मद्दत गर्दछ - समय बचत गर्ने र अनावश्यक अलर्ट भोल्युम घटाउने।
४. सुरुदेखि नै रहस्य पत्ता लगाउने
हार्डकोड गरिएका गोप्य कुराहरू सबैभन्दा सामान्य र हानिकारक जोखिमहरू मध्ये एक हुन्। प्रभावकारी एपसेक उपकरणहरूले कोड पुश गर्नु अघि गोप्य कुराहरू पत्ता लगाउँछन्, मार्फत pre-commit hooks, Git इतिहास स्क्यानिङ, र वास्तविक-समय अलर्टहरू।
५. कोडको रूपमा पूर्वाधार (IaC) सुरक्षा
IaC गलत कन्फिगरेसनहरू बारम्बार छुट्छन्। तपाईंको प्लेटफर्मले विकास प्रक्रियामा सिधै टेराफर्म, कुबर्नेट्स र हेल्म टेम्प्लेटहरू स्क्यान गर्नुपर्छ, जोखिमपूर्ण अनुमतिहरू वा छुटेका नियन्त्रणहरू प्रारम्भिक रूपमा हाइलाइट गर्दै।
६. एआई-संचालित अटोफिक्स
एआई-संचालित अटोफिक्स भएका उपकरणहरूले प्रदान गर्दछ pull request उपचार र सुरक्षित कोड सुझावहरू, टोलीहरूलाई काम गर्ने तरिका परिवर्तन नगरी सुरक्षित रूपमा निर्माण गर्न मद्दत गर्दै।
७. मालवेयर र निर्भरता खतरा पत्ता लगाउने
आक्रमणकारीहरूले मालवेयरलाई निर्भरताहरूमा बढ्दो रूपमा लुकाउँछन्। सार्वजनिक रजिस्ट्रीहरू स्क्यान गर्ने, दुर्भावनापूर्ण ढाँचाहरू पत्ता लगाउने, र शंकास्पद प्याकेजहरू तपाईंको निर्माणहरूमा पुग्नु अघि नै ब्लक गर्ने प्लेटफर्महरू खोज्नुहोस् - आदर्श रूपमा हस्ताक्षरहरू अवस्थित हुनुभन्दा पहिले।
८. एआई सुरक्षा कभरेज
२०२६ मा, उत्तम अनुप्रयोग सुरक्षा उपकरणहरूले तपाईंको एआईलाई पनि सुरक्षित गर्नुपर्छ SDLC। यसको अर्थ एआई सम्पत्तिहरू (मोडेलहरू, एजेन्टहरू, MCP सर्भरहरू) को सूचीकरण गर्नु, OWASP LLM र MCP शीर्ष १० विरुद्ध तिनीहरूको जोखिम स्कोर गर्नु, र विकासकर्ता अन्त्य बिन्दुमा नीति लागू गर्नु हो। हाल, Xygeni ले मात्र यसको मुख्य प्लेटफर्मको भागको रूपमा यो प्रदान गर्दछ।
एआईले खेल परिवर्तन गर्यो। तपाईंको एप्लिकेसन सुरक्षा उपकरणहरू पनि हुनुपर्छ।
आधुनिक विकास टोलीहरूले अब पुरानो सुरक्षा अभ्यासहरूमा भर पर्न सक्दैनन्। आजको अनुप्रयोग सुरक्षा उपकरणहरूले सम्पूर्ण जीवनचक्र सुरक्षित गर्नुपर्छ (पहिलोबाट commit विकासकर्ताहरूलाई ढिलो नगरी उत्पादनमा)।
सबै एपसेक उपकरणहरू समान रूपमा सिर्जना गरिएका छैनन्। केहीले समस्याहरू पत्ता लगाउँछन् तर टोलीहरूलाई आवाजले भर्छन्। अरूले वास्तवमा जोखिमपूर्ण कुरा के हो भनेर याद गर्छन्। र २०२६ मा, धेरैजसोसँग अझै पनि एआई-परिचय गरिएको जोखिमको लागि कुनै जवाफ छैन, जुन विश्वमा सबैभन्दा छिटो बढ्दो आक्रमण सतह हो। SDLC.
यो त्यहीँ हो जहाँ जाइजेनीले स्पष्ट भिन्नता ल्याउँछ। यसले एकसाथ ल्याउँछ SAST, SCA, रहस्य पत्ता लगाउने, IaC Security, CI/CD अनुगमन, र बजारमा एक मात्र निर्मित एआई सुरक्षा तह, एउटै एकीकृत प्लेटफर्ममा। यसले कमजोरीहरू मात्र फेला पार्दैन तर के शोषणयोग्य छ, यसलाई कसरी छिटो समाधान गर्ने भनेर देखाउँछ, र उत्पादनमा पुग्नु अघि नै विकासकर्ताको अन्त्य बिन्दुमा खतराहरूलाई रोक्छ।
एआई-संचालित अटोफिक्स, पहुँचयोग्यता विश्लेषण, ईपीएसएस-आधारित स्कोरिङ, र पूर्ण एआई-युगको साथ SDLC कभरेजको साथ, Xygeni २०२६ मा पूर्ण सुरक्षा चाहिने टोलीहरूका लागि उत्तम अनुप्रयोग सुरक्षा उपकरण हो, उपकरणको फैलावट, प्रति-सिट मूल्य निर्धारण, वा लिगेसी प्लेटफर्महरूको अलर्ट थकान बिना।
त्याग: मूल्य निर्धारण सूचक हो र सार्वजनिक रूपमा उपलब्ध जानकारीमा आधारित छ। सही र अद्यावधिक उद्धरणहरूको लागि, कृपया विक्रेतालाई सिधै सम्पर्क गर्नुहोस्।

प्राय: सोधिने प्रश्नहरू
अनुप्रयोग सुरक्षा उपकरणहरू के हुन्?
अनुप्रयोग सुरक्षा उपकरणहरू प्लेटफर्महरू हुन् जसले कोड, निर्भरताहरू, पूर्वाधार, र मा सुरक्षा कमजोरीहरू पहिचान, प्राथमिकता र समाधान गर्न मद्दत गर्दछ। CI/CD pipelines, उत्पादनमा पुग्नु अघि नै समस्याहरू पत्ता लगाउन सफ्टवेयर विकास जीवनचक्रमा सिधै एकीकृत।
२०२६ मा सबैभन्दा राम्रो एप्लिकेसन सुरक्षा उपकरण कुन हो?
पूर्ण आवश्यक पर्ने टोलीहरूका लागि SDLC वास्तविक प्राथमिकता सहितको कभरेज, Xygeni सबैभन्दा पूर्ण विकल्प हो, संयोजन गर्दै SAST, SCA, रहस्य पत्ता लगाउने, IaC, CI/CD सुरक्षा, र एआई सुरक्षा एउटै प्लेटफर्ममा प्रति-सीट मूल्य निर्धारण बिना। छिटो सेटअप चाहने विकासकर्ता-केन्द्रित टोलीहरूका लागि, Snyk व्यापक रूपमा प्रयोग हुने विकल्प हो।
के एप्लिकेसन सुरक्षा उपकरणहरूले एआई-उत्पन्न कोडलाई समेट्छन्?
धेरैजसो परम्परागत उपकरणहरूले गर्दैनन्। Xygeni हाल एक मात्र प्लेटफर्म हो जसले क्लासिकल AppSec स्क्यानिङलाई समर्पित AI सुरक्षासँग जोड्दछ, जसले AI-उत्पन्न कोड जोखिमहरू, MCP सर्भर कमजोरीहरू, प्रम्प्ट इन्जेक्सन, र AI-SPM मार्फत AI सम्पत्ति सूचीलाई समेट्छ।
अनुप्रयोग सुरक्षा उपकरणहरूको मूल्य कति पर्छ?
मूल्य निर्धारण मोडेलहरू क्षमताहरू भन्दा धेरै फरक हुन्छन्। धेरैजसो enterprise प्लेटफर्महरूले मोड्युलर लाइसेन्सिङको साथ अनुकूलन उद्धरणहरू प्रयोग गर्छन्, त्यसैले स्टिकर मूल्यले एउटा मोड्युललाई समेट्छ र पूर्ण कभरेजको अर्थ धेरैलाई बन्डल गर्नु हो। प्रति-सिट मूल्य निर्धारण सामान्य छ र टोली बढ्दै जाँदा प्रमुख लागत बन्छ, त्यसैले वास्तविक प्रश्न सूची मूल्य होइन तर बीस विकासकर्ताहरू थप्दा के हुन्छ भन्ने हो। असीमित भण्डारहरू र योगदानकर्ताहरूको साथ पूर्ण प्लेटफर्मको लागि Xygeni $33/महिनाबाट सुरु हुन्छ। Enterprise यस श्रेणीका प्लेटफर्महरू सामान्यतया ठूला तैनाथीहरूको लागि वार्षिक पाँच अंकबाट छ अंकमा चल्छन्।
के बीच भिन्नता छ SAST र SCA?
SAST तपाईंको टोलीले लेखेको कोडको विश्लेषण गर्छ, इंजेक्शन त्रुटिहरू, असुरक्षित डिसेरियलाइजेशन वा हार्डकोड गरिएको तर्क त्रुटिहरू जस्ता असुरक्षित ढाँचाहरू खोज्दै। SCA तपाईंको टोलीले आयात गरेको कोडको विश्लेषण गर्दछ, ज्ञात कमजोरीहरू, इजाजतपत्र द्वन्द्वहरू र बढ्दो रूपमा, दुर्भावनापूर्ण प्याकेजहरूको लागि खुला-स्रोत निर्भरताहरू जाँच गर्दै। तिनीहरूले फरक प्रश्नहरूको जवाफ दिन्छन् र न त अर्कोको लागि विकल्प दिन्छन्। व्यवहारमा धेरैजसो आधुनिक अनुप्रयोग निर्भरताहरू हुन्, त्यसैले SCA सामान्यतया बढी निष्कर्षहरू देखाउँछन् जबकि SAST अरू कसैले तपाईंको लागि फेला पार्न नसक्ने सतहहरू।
के मलाई एआई सुरक्षाको लागि छुट्टै उपकरण चाहिन्छ?
आवश्यक छैन, र यसको विरुद्धमा राम्रो तर्क छ। एआई जोखिममा SDLC यो छुट्टै डोमेन होइन, तपाईंसँग पहिले नै भएको सम्पत्तिको नयाँ सेट जत्तिकै: मोडेलहरू, एजेन्टहरू, MCP सर्भरहरू, प्रम्प्टहरू र AI कोडिङ सहायकहरू सबै तपाईंको भण्डारहरूमा अरू सबै कुरासँगै बस्छन्। तिनीहरूलाई छुट्टै उपकरण मार्फत चलाउँदा यसको आफ्नै गम्भीरता स्केलको साथ दोस्रो कतार उत्पादन हुन्छ, जुन ठ्याक्कै एपसेक टोलीहरूले विगत पाँच वर्ष भागेर बिताएको विखंडन हो। अझ उपयोगी प्रश्न यो हो कि तपाईंको अवस्थित प्लेटफर्मले ती सम्पत्तिहरू देख्न सक्छ कि सक्दैन, र तिनीहरूको निष्कर्षहरू तपाईंको कोड र निर्भरता निष्कर्षहरू जस्तै प्राथमिकता सूचीमा पर्छन् कि छैनन्।
