






आधुनिक विकास द्रुत गतिमा अगाडि बढ्छ, तर सुरक्षित कोडिङलाई पछाडि छोड्न सकिँदैन। यदि तपाईं सुरक्षित कोड के हो भनेर सोचिरहनुभएको छ, वा OWASP सुरक्षित कोडिङ अभ्यासहरू तपाईंको DevOps कार्यप्रवाहमा कसरी फिट हुन्छन् भनेर सोचिरहनुभएको छ भने, तपाईं सही प्रश्नहरू सोध्दै हुनुहुन्छ।
सरल भाषामा भन्नुपर्दा, सुरक्षित कोड भनेको त्यस्तो सफ्टवेयर हो जुन तपाईंको टोलीलाई ढिलो नगरी सुरुदेखि नै कमजोरीहरूलाई कम गर्न लेखिएको, परीक्षण गरिएको र मर्मत गरिएको हुन्छ।
चाहे तपाईं माइक्रोसर्भिसेसहरू तैनाथ गर्दै हुनुहुन्छ, क्लाउड-नेटिभ आर्किटेक्चरहरूसँग काम गर्दै हुनुहुन्छ, वा लिगेसी मोनोलिथहरू व्यवस्थापन गर्दै हुनुहुन्छ, सुरक्षित कोडिङ जीवनचक्रको हरेक चरणमा एम्बेड गरिएको हुनुपर्छ।
सुरक्षित कोड के हो भन्ने कुरा थाहा पाउनाले विकासकर्ताहरू, DevOps टोलीहरू र सुरक्षा इन्जिनियरहरूलाई वास्तविक-विश्व खतराहरूको सामना गर्ने लचिलो एपहरू निर्माण गर्न सशक्त बनाउँछ।
सबैभन्दा माथि, सुरक्षित कोड सक्रिय छ यसले जस्ता समस्याहरू समात्छ SQL इंजेक्शन, प्रमाणीकरण अन्तरालहरू, र उत्पादन अघि जोखिमपूर्ण निर्भरताहरू।
जाइगेनी शब्दावली
सुरक्षित कोड भनेको के हो?
कमजोरीहरूलाई कम गर्न, आक्रमणहरूको प्रतिरोध गर्न र सुरुदेखि नै अनुपालनलाई समर्थन गर्न कोड लेखिएको हो।
सुरक्षित कोड के हो भनेर बुझ्नु किन पहिलेभन्दा बढी महत्त्वपूर्ण छ
यस्तो वातावरणमा जहाँ उल्लंघनले लाखौं खर्च गर्छ र नियमहरू कडा हुन्छन्, सुरक्षित कोड के हो भनेर बेवास्ता गर्नु महँगो गल्ती हो। हरेक pull request त्यो छोड्छ सुरक्षित कोडिङ अभ्यासहरू तपाईंको टोलीले पछि समाधान गर्नुपर्ने जोखिम र प्राविधिक ऋण प्रस्तुत गर्दछ।
यस अनुसार OWASP सुरक्षित कोडिङ अभ्यासहरू, शीर्ष जोखिमहरूमा इंजेक्शन त्रुटिहरू, बिग्रिएको पहुँच नियन्त्रण, र क्रिप्टोग्राफिक विफलताहरू समावेश छन्। यी एज केसहरू होइनन्। यी वास्तविक-विश्व उत्पादन वातावरणमा पाइने केही सबैभन्दा सामान्य कमजोरीहरू हुन्।
यसबाहेक, ENISA ले जुलाई २०२३ देखि जुन २०२४ सम्म १९,७५४ कमजोरीहरू रिपोर्ट गरेको थियो। ९.३% गम्भीर थिए, २१.८% उच्च जोखिम।
जब तपाईं सुरक्षित कोड के हो भनेर बुझ्नुहुन्छ, तपाईंले उत्पादन घटनाहरू पछि होइन, निर्माण समयमा चाँडै त्रुटिहरू पत्ता लगाउनुहुन्छ। साथै, OWASP सुरक्षित कोडिङ अभ्यासहरू लागू गर्दा NIST लाई समर्थन गर्दछ र डोरा अनुपालन, हटफिक्सहरू कम गर्छ, र प्रयोगकर्ताहरूमाझ बढी विश्वास निर्माण गर्छ।
यदि तपाईंले सुरक्षित कोडिङलाई आफ्नो सामान्य कार्यप्रवाहको भागको रूपमा व्यवहार गर्नुभयो भने, तपाईंको टोलीले छिटो, सुरक्षित र बढी आत्मविश्वासका साथ डेलिभर गर्नेछ।
OWASP सुरक्षित कोडिङ अभ्यासहरू
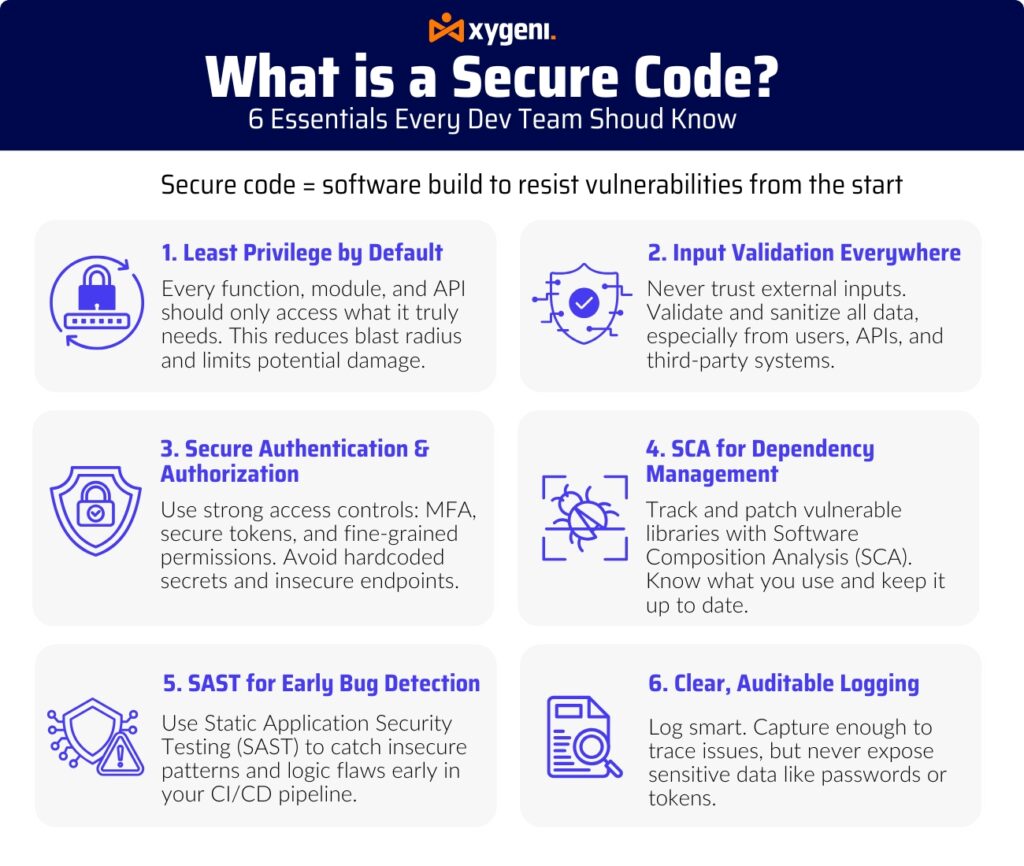
त्यसो भए, वास्तवमा के परिभाषित गर्छ सुरक्षित कोड भनेको के हो?? यसलाई तोडौं:
पूर्वनिर्धारित रूपमा न्यूनतम विशेषाधिकार
प्रत्येक प्रकार्य, मोड्युल, र API लाई केवल त्यस्ता अनुमतिहरूसँग सञ्चालन गर्नुपर्छ जुन यसलाई वास्तवमै आवश्यक छ, अब होइन, कम पनि छैन। यो सिद्धान्तले शोषणबाट हुने सम्भावित क्षतिलाई कम गर्छ।सबैतिर इनपुट प्रमाणीकरण
बाह्य इनपुटहरूमा कहिल्यै विश्वास नगर्नुहोस्। प्रयोगकर्ताहरू, API हरू, वा तेस्रो पक्षहरूबाट डेटा प्रमाणित र सेनिटाइज गर्नाले इंजेक्शन आक्रमणहरू र अन्य सामान्य खतराहरू रोक्न मद्दत गर्दछ।सुरक्षित प्रमाणीकरण र प्राधिकरण
अनधिकृत पहुँचलाई सीमित गर्न टोकन प्रमाणीकरण, MFA, र भूमिका-आधारित अनुमतिहरू सहित बलियो पहिचान र पहुँच नियन्त्रणहरू लागू गर्नुहोस्।भरपर्दो निर्भरता व्यवस्थापन
तपाईंको सफ्टवेयर कुन पुस्तकालय र प्याकेजहरूमा निर्भर छ भनेर जान्नुहोस्। जस्ता उपकरणहरू प्रयोग गरेर ज्ञात कमजोरीहरूलाई द्रुत रूपमा प्याच गर्नुहोस् SCA स्क्यानरहरू (जस्तै, Xygeni)।स्पष्ट, श्रव्य लगिङ
यदि केहि गलत भयो भने, तपाईंको लगहरूले संवेदनशील वा गोप्य डेटा उजागर नगरी ट्रेस गर्न सकिने, छेडछाड-प्रुफ इतिहास प्रदान गर्नुपर्छ।
राम्रो सुरक्षित कोडिङको लागि दैनिक DevOps सुझावहरू
भवन सुरक्षित कोड भनेको के हो? संस्कृतिको अर्थ ढिलो हुनु होइन। बरु, यसलाई आफ्नो pipelines and pull requests स्वाभाविक रूपमा:
- बायाँ सार्नुहोस् सुरक्षा जाँच: स्वचालित SAST स्क्यानहरू (स्थिर अनुप्रयोग सुरक्षा परीक्षण) प्रारम्भिक चरणमा CI/CD प्रवाह
- Standardize कोड समीक्षा: सुरक्षित कोडिङ चेकलिस्टहरू थप्नुहोस्।
- स्वचालित निर्भरता ट्र्याकिङप्रयोग गर्नुहोस् उपकरण जसले पुरानो प्याकेजहरू र जोखिमपूर्ण इजाजतपत्रहरू पत्ता लगाउँछ।
- सुरक्षित पूर्वनिर्धारितहरू लागू गर्नुहोस्: इन्क्रिप्शन, इनपुट प्रमाणीकरण, र न्यूनतम विशेषाधिकार टेम्प्लेटहरू लागू गर्नुहोस्।
- विकासकर्ताहरूलाई शिक्षित गर्नुहोस्: सुरक्षित कोड के हो भनेर बुझ्नु एउटा सीप हो, आफ्नो टोलीलाई तालिम दिनुहोस् र सशक्त बनाउनुहोस्।
वास्तविक-विश्व उदाहरण: SQL इंजेक्शन रोक्ने
उदाहरणको लागि, एउटा सामान्य जोखिमलाई विचार गर्नुहोस्: SQL इंजेक्शन. उचित इनपुट प्रमाणीकरण बिना, आक्रमणकारीले अनधिकृत डेटा पहुँच गर्न क्वेरीलाई हेरफेर गर्न सक्छ। सुरक्षित कोड के हो भनेर बुझेर, विकासकर्ताहरूले प्यारामिटराइज्ड क्वेरीहरू र इनपुट सेनिटाइजेसन लागू गर्न सक्छन्, प्रभावकारी रूपमा यो जोखिम कम गर्न।
सुरक्षित कोडिङमा थप स्रोतहरू
सुरक्षित कोडिङ अभ्यासहरूमा गहिरो अध्ययन गर्न चाहनेहरूका लागि, निम्न स्रोतहरू अन्वेषण गर्ने विचार गर्नुहोस्:
- OWASP सुरक्षित कोडिङ अभ्यासहरू द्रुत सन्दर्भ गाइड
- NIST सुरक्षित सफ्टवेयर विकास फ्रेमवर्क (SSDF)
- सुरक्षित सफ्टवेयर विकास सम्बन्धी ENISA दिशानिर्देशहरू
अन्तिम विचार: किन सुरक्षित कोड भनेको के हो भन्ने कुरामा निपुणताले तपाईंलाई अलग बनाउँछ?
आजको संसारमा, सुरक्षित कोड के हो भनेर जान्नु ऐच्छिक छैन, यो सुरक्षित, भरपर्दो सफ्टवेयर निर्माणको लागि आवश्यक छ।
फलस्वरूप, सुरक्षित कोडिङले प्राविधिक ऋण घटाउँछ, उल्लङ्घनबाट बचाउँछ, र ग्राहकहरू र अनुपालन टोलीहरूलाई तपाईंको काममा विश्वस्त राख्छ।
यसबाहेक, OWASP सुरक्षित कोडिङ अभ्यासहरू लागू गर्नाले तपाईंको टोलीलाई कुनै पनि चरणमा सुरक्षामा सम्झौता नगरी छिटो अगाडि बढ्न मद्दत गर्छ।
छोटकरीमा भन्नुपर्दा, सुरक्षित कोड भनेको के हो भनेर बुझ्नुको अर्थ तपाईंले विश्वास गर्ने सुविधाहरू मात्र प्रदान गर्नु हुँदैन।
आजै सुरक्षित कोडिङ बानीहरू निर्माण गर्न सुरु गर्नुहोस्। तपाईंका प्रयोगकर्ताहरू, तपाईंको टोली र तपाईंको भविष्यले तपाईंलाई धन्यवाद दिनेछ।

