
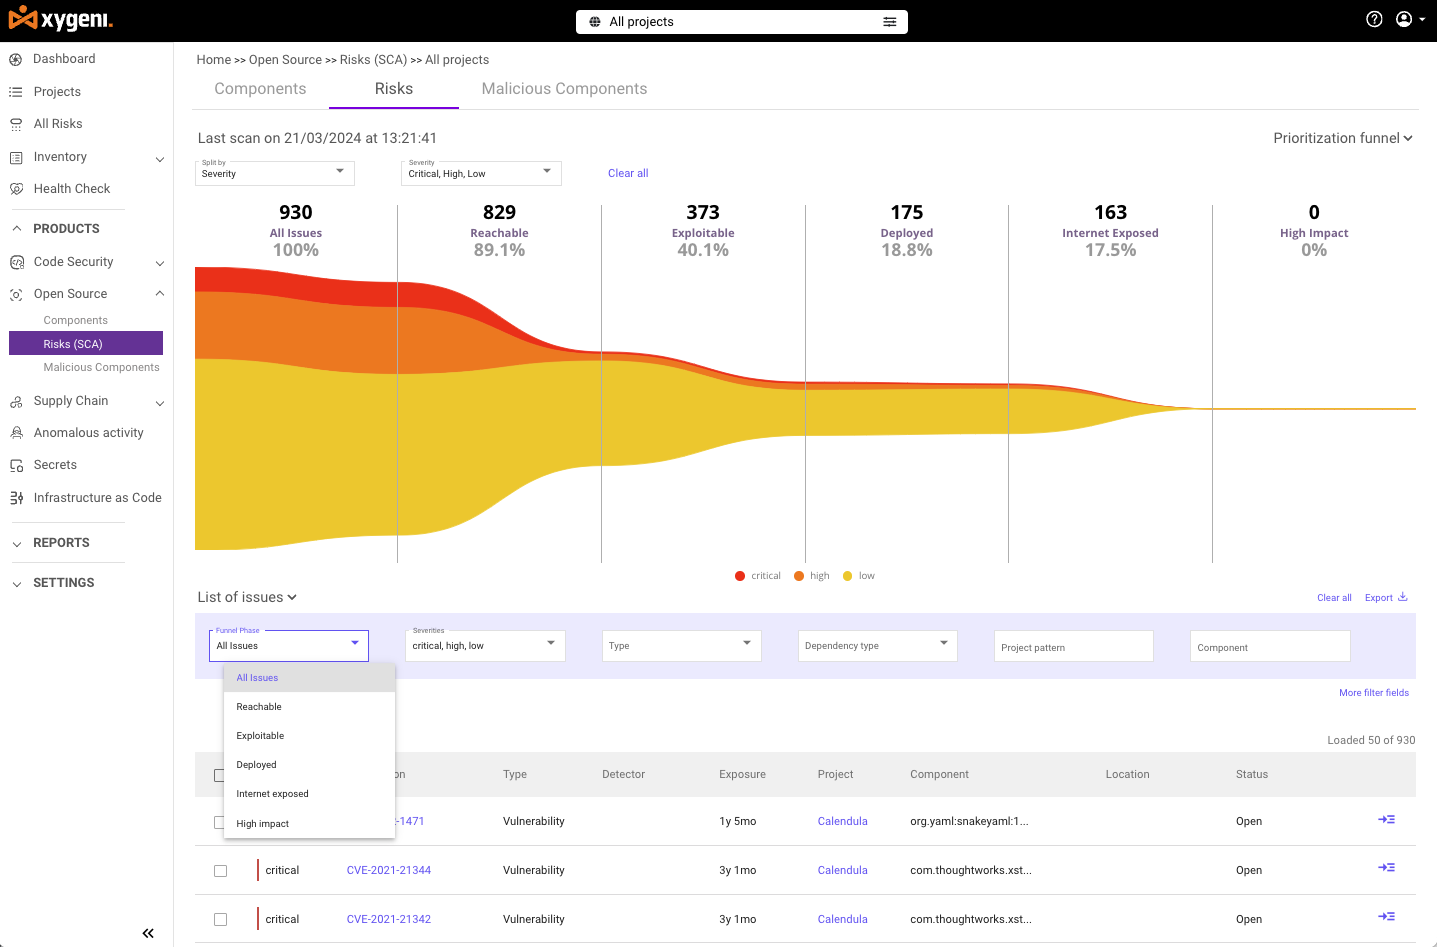






आफ्नो खुला स्रोत सफ्टवेयर सुरक्षित गर्दा, तपाईंलाई आधारभूत जोखिम स्क्यान मात्र आवश्यक पर्दैन। तपाईंले जोखिमहरू फेला पार्नु पर्छ, तिनीहरूलाई छिटो समाधान गर्नु पर्छ, र आफ्नो विकासलाई निरन्तरता दिनु पर्छ। pipeline चलिरहेको छ। त्यहीँबाट Xygeni को खुला-स्रोत जोखिम समाधानकर्ता चम्किन्छ। यो केवल एक खुला-स्रोत जोखिम स्क्यानर मात्र होइन - यो एक पूर्ण समाधान हो जसले तपाईंलाई प्राथमिकता दिन, समाधान गर्न र वास्तविक समयमा अनुपालन गर्न मद्दत गर्दछ।
चाहे तपाईं सानो विकास टोली व्यवस्थापन गर्दै हुनुहुन्छ वा जटिल व्यवस्थापन गर्दै हुनुहुन्छ enterprise सफ्टवेयर, Xygeni तपाईंको मा निर्बाध रूपमा एकीकृत हुन्छ CI/CD pipeline कोड लेखिएको क्षणबाट तपाईंको खुला-स्रोत कम्पोनेन्टहरूलाई सुरक्षित राख्न। कुनै ढिलाइ छैन। कुनै अतिरिक्त म्यानुअल काम छैन। हरेक पटक सुरक्षित, अनुरूप कोड।
तपाईंको DevOps मा Xygeni किन हुनै पर्छ? Pipeline
सुरक्षा खतराहरू दिन प्रतिदिन बढ्दै छन्, तर तपाईंको विकास गति सुस्त हुन सक्दैन। Xygeni Open Source Vulnerability Remediator तपाईंको भित्र सहजै मिल्छ DevOps कार्यप्रवाह, तपाईंको कोड सुरक्षित छ भनी सुनिश्चित गर्दै commit तैनाथ गर्न.
- समस्याहरू चाँडै पत्ता लगाउनुहोस्: Xygeni ले चलाउँछ a कोड हुनुभन्दा पहिले जोखिम स्क्यान गर्नुहोस् commitटेड, तपाईंको भण्डारमा प्रवेश गर्नु अघि जोखिमहरूलाई रोक्दै।
- सिमलेस एकीकरण: तपाईंले प्रयोग गर्नुहुन्छ कि जेनकिन्स, GitHub कार्यहरूवा GitLab, Xygeni तपाईंको मा ठीक फिट हुन्छ CI/CD pipelineयसले तपाईंको सबै स्क्यान गर्दछ अतिरिक्त चरणहरू थप नगरी खुला स्रोत कम्पोनेन्टहरू।
- वास्तविक समय सुरक्षा: यदि पछि कमजोरीहरू देखा परेमा, Xygeni ले तिनीहरूलाई झण्डा लगाउनुहोस् र सिर्जना गर्नुहोस् pull requests वास्तविक समयमा तिनीहरूलाई ठीक गर्न - ताकि तपाईं ढिलो नगरी सुरक्षित रहन सक्नुहुन्छ।
Xygeni को साथ, तपाईंले आफ्नो विकास प्रक्रियाको हरेक चरणमा निरन्तर सुरक्षा निर्मित गर्नुहुन्छ।
वास्तवमा महत्त्वपूर्ण कुराहरूमा ध्यान केन्द्रित गर्नुहोस्
हरेक जोखिमले तत्काल जोखिम निम्त्याउँदैन। त्यसैले Xygeni को खुला स्रोत जोखिम स्क्यानर केवल जोखिम स्क्यानभन्दा बाहिर जान्छ। यसले तपाईंलाई सबैभन्दा महत्त्वपूर्ण कुरामा ध्यान केन्द्रित गर्न मद्दत गर्दछ।
- पूर्ण निर्भरता खोज: Xygeni ले तपाईंको परियोजनामा प्रत्येक निर्भरता स्वचालित रूपमा फेला पार्छ—प्रत्यक्ष र ट्रान्जिटिभ दुवै। तपाईंले आफ्नो सफ्टवेयरको संरचनामा पूर्ण दृश्यता पाउनुहुन्छ।
- बहु-डाटाबेस स्क्यानिङ: Xygeni ले NVD, OSV, र अन्य सार्वजनिक तथा स्वामित्व स्रोतहरू जस्ता धेरै जोखिमपूर्ण डाटाबेसहरू विरुद्ध प्रत्येक खुला-स्रोत कम्पोनेन्टको जाँच गर्छ, ताकि कुनै पनि कुरा नचलियोस्।
- लाइसेन्स र अप्रचलितता व्यवस्थापन: इजाजतपत्र आवश्यकताहरू अनुरूप रहन र तपाईंको सफ्टवेयर सुरक्षित राख्न पुरानो कम्पोनेन्टहरू अपडेट गर्नुहोस्। Xygeni ले यी जोखिमहरूलाई स्वचालित रूपमा फ्ल्याग गर्छ, त्यसैले तपाईंले कहिल्यै कुनै समस्या छुटाउनु हुँदैन।
Xygeni को साथ, तपाईं आफ्नो नियन्त्रणमा रहनुहुन्छ खुला स्रोत निर्भरताहरू—तपाईंको कोडमा के छ र यो कति सुरक्षित छ भन्ने कुरा ठ्याक्कै थाहा पाउने।
निर्भरता भ्रम र टाइपोस्क्वाटिंगबाट सुरक्षित रहनुहोस्
निर्भरता भ्रम र टाइपोस्क्वाटिङ खुला स्रोत प्रयोगकर्ताहरूका लागि गम्भीर र द्रुत गतिमा बढ्दो जोखिमहरू छन्। दुर्भावनापूर्ण npm प्याकेजहरू २०१८ मा केवल ३८ रिपोर्टहरूबाट बढेर २०२४ मा २,१६८ भन्दा बढी पुगेका थिए, र २०२५ सम्ममा, आक्रमणकारीहरूले एकै वर्षमा ४५४,६४८ दुर्भावनापूर्ण npm प्याकेजहरू प्रकाशित गरेका थिए, जसमा npm अब सबै खुला स्रोत मालवेयरको ९९% भन्दा बढीको लक्ष्य हो। Xygeni को आफ्नै २०२५ को खतरा पुनरावृत्तिले वर्षभरि ३,१८० दुर्भावनापूर्ण प्याकेजहरू पुष्टि गर्यो, जसमा आक्रमणहरू अवसरवादी हुनुको सट्टा निरन्तर, स्केलेबल र औद्योगिक बनेका थिए।
रणनीतिहरू पनि विकसित हुँदै गइरहेका छन्। क्लासिक टाइपोस्क्वाटिङभन्दा बाहिर, २०२५ मा npm खाता अधिग्रहणमा तीव्र वृद्धि देखियो, १,२४१ पुष्टि भएका मालिसियस प्याकेजहरू सम्झौता गरिएका वैध खाताहरूसँग जोडिएका थिए, जुन २०२४ को तुलनामा १५.३ गुणा बढी हो, जसमा अरबौं साप्ताहिक डाउनलोडहरू भएका आधारभूत प्याकेजहरूलाई असर गर्ने उच्च-प्रोफाइल घटनाहरू समावेश छन्। आक्रमणकारीहरूले प्रायः वैध नामकरण परम्पराहरूको नजिकबाट नक्कल गर्छन्: अनुसन्धानले देखाउँछ कि ७१.२% मालिसियस प्याकेजहरूले १० वर्णभन्दा लामो नामहरू प्रयोग गर्छन्, र ६७.३% मा मिश्रण गर्न ड्यासहरू समावेश छन्।
हामीले यो परिवर्तनलाई प्रत्यक्ष रूपमा ट्र्याक गरेका छौं। फोर्ज-जेएसएक्सी एक npm इन्फोस्टेलर हो जुन पत्ता लगाउनबाट बच्न दुई महिनामा कम्तिमा चार पटक पुन: ब्रान्ड गरिएको छ, जबकि घोस्टट्र्याकर टेकडाउन भएको ७४ मिनेट पछि नै उही ट्रोजनलाई नयाँ नाममा पुन: प्रकाशित गरियो, दुबै पटक उही C2 पूर्वाधार राख्दै। उपकरणको ढोका फरक कोणबाट उही ढाँचा देखाउँछ: एउटा सार्वजनिक npm प्याकेजले चुपचाप माइक्रोसफ्ट ३६५ फिसिङ फ्रेमवर्क ढुवानी गर्छ।
तर Xygeni को साथ, तपाईं सुरक्षित हुनुहुन्छ। हाम्रो प्लेटफर्मले निर्भरता भ्रम, टाइपोस्क्वाटिंग, र खाता-टेकओभर ढाँचाहरूको लागि सक्रिय रूपमा स्क्यान गर्दछ, कुनै पनि शंकास्पद प्याकेजहरू तपाईंको प्रणालीमा घुसपैठ गर्नु अघि ब्लक गर्दछ, त्यसैले आक्रमणकारीहरूले जुनसुकै प्रविधि प्रयोग गरे पनि तपाईं सुरक्षित रहनुहुन्छ।
स्वतः उपचार: समस्याहरू समस्या बन्नु अघि नै समाधान गर्नुहोस्
कमजोरीहरू पत्ता लगाउनु मात्र पर्याप्त छैन। यदि तपाईंले तिनीहरूलाई छिटो समाधान गर्नुभयो भने यसले मद्दत गर्नेछ। Xygeni को खुला स्रोत कमजोरी समाधानकर्ताको साथ, तपाईंले म्यानुअल समाधानहरूको लागि पर्खनु पर्दैन। हाम्रो प्लेटफर्मले उत्पन्न गर्दछ pull requests जसले तपाईंको कमजोर निर्भरताहरूलाई स्वचालित रूपमा अपडेट गर्दछ।
- स्वतः उत्पन्न Pull Requests: Xygeni ले समाधान गर्न सकिने कुनै जोखिम फेला पार्ने बित्तिकै, ग्राहकलाई एउटा सुरु गर्न दिनुहोस् pull request कम्पोनेन्टलाई सुरक्षित संस्करणमा अपडेट गर्न म्यानुअली वा स्वचालित रूपमा। तपाईंको विकास टोलीले विकासलाई ढिलो नगरी समाधानको समीक्षा र मर्ज गर्न सक्छ।
- छिटो अघि बढिरहनुहोस्: संग स्वचालित उपचार, तपाईंले म्यानुअल काम बिना नै सुरक्षा प्राप्त गर्न सक्नुहुन्छ। Xygeni ले तपाईंको कोड सुरक्षित राख्छ जबकि तपाईंको टोली उत्पादक रहन्छ।
सुरक्षा खतराहरूबाट अगाडि रहँदै आफ्नो टोलीको म्यानुअल कामको घण्टा बचत गर्नुहोस्।
तपाईंको पूर्वाधार अनुरूप
कुनै पनि दुई संस्थाहरू एकै हुँदैनन्, र न त तिनीहरूको पूर्वाधार नै। Xygeni ले तपाईंले काम गर्ने तरिकामा अनुकूलन गर्छ, चाहे तपाईं प्रयोग गरिरहनुभएको होस् on-premise सर्भरहरू, क्लाउड पूर्वाधार, वा हाइब्रिड सेटअप।
- निजी पूर्वाधार सहयोग: जाइजेनी कुनै पनि वातावरणमा फिट हुन्छ, चाहे त्यो निजी वा सार्वजनिक पूर्वाधार. यो प्लेटफर्मले तपाईंको अद्वितीय सुरक्षा आवश्यकताहरूमा आधारित अनुकूलन कन्फिगरेसनहरूको लागि पूर्ण समर्थन प्रदान गर्दछ।
- अनुकूलित सुरक्षा: प्रत्येक कम्पनीको कार्यप्रवाह फरक हुन्छ। Xygeni को लचिलोपनले तपाईंको सुरक्षा तपाईंको काम गर्ने तरिकासँग मिल्दोजुल्दो छ भनी सुनिश्चित गर्दछ—तपाईंको प्रक्रियाहरूमा जबरजस्ती परिवर्तन नगरी।
तपाईंको सफ्टवेयर जहाँसुकै चल्छ, Xygeni ले यो पूर्ण रूपमा सुरक्षित छ भनी सुनिश्चित गर्दछ।
पहुँचयोग्य र शोषणयोग्य खतराहरूमा ध्यान केन्द्रित गर्नुहोस्
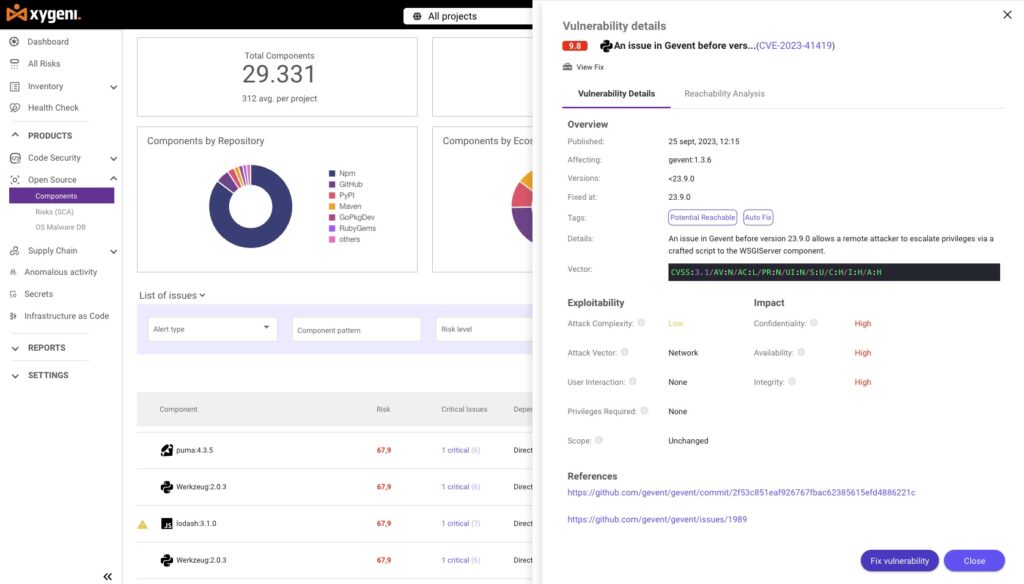
हरेक जोखिम तत्काल हुँदैन। जाइगेनी खुला स्रोत जोखिम स्क्यानर तपाईंलाई साँच्चै खतरनाक के हो भनेर प्राथमिकता दिन मद्दत गर्दछ पहुँचयोग्यता विश्लेषण र एक्सप्लोइटेबिलिटी स्कोरिङ.
- पहुँचयोग्यता विश्लेषण: Xygeni ले तपाईंको कोडबेसमा कुनै जोखिम वास्तवमा पहुँचयोग्य छ कि छैन भनेर पहिचान गर्छ। यसले तपाईंको टोलीलाई तपाईंको अनुप्रयोगहरूको लागि वास्तविक खतरा निम्त्याउने जोखिमहरूमा मात्र ध्यान केन्द्रित गर्न मद्दत गर्छ।
- शोषणशीलता स्कोरिङ: वास्तविक-विश्व डेटाको साथ, Xygeni ले जोखिमको शोषण हुने सम्भावना कति छ भनेर भविष्यवाणी गर्छ। यसले तपाईंलाई सबैभन्दा जरुरी समस्याहरूलाई प्राथमिकता दिन र पहिले तिनीहरूलाई समाधान गर्न दिन्छ।
वास्तविक जोखिमहरूमा ध्यान केन्द्रित गरेर, जाइगेनी आवाज कम गर्छ र तपाईंको टोलीलाई कुशल रहन मद्दत गर्छ।
Xygeni O को अनुपालनमा अगाडि रहनुहोस्पेन-स्रोत जोखिम स्क्यानर
जस्ता नियमहरूको पालना गर्दै GDPR, HIPAA, PCI-DSS, र डोरा गाह्रो हुनु पर्दैन। Xygeni को खुला स्रोत जोखिम स्क्यानर तपाईंको सफ्टवेयरलाई सुरक्षित राख्ने प्रक्रियाहरूलाई स्वचालित गरेर अनुपालनलाई सजिलो बनाउँछ।
- लाइसेन्स जाँचहरू: Xygeni ले कुनै पनि खुला स्रोतलाई झण्डा लगाउँछ इजाजत पत्र तपाईंको कम्पोनेन्टहरूमा उल्लङ्घनहरू, जसले तपाईंलाई कानुनी जोखिमहरूबाट बच्न मद्दत गर्दछ।
- SBOM जेनरेट: Xygeni ले स्वचालित रूपमा सिर्जना गर्दछ सामग्रीको सफ्टवेयर बिल (SBOMs), तपाईंको सफ्टवेयरको प्रत्येक कम्पोनेन्टमा पूर्ण दृश्यता प्रदान गर्दै।
- लेखा परीक्षण-तयार रिपोर्टहरू: तपाईंलाई लेखा परीक्षणको लागि रिपोर्टहरू चाहिन्छ वा आन्तरिक जाँचहरू, Xygeni ले विस्तृत जोखिम र उपचार रिपोर्टहरू प्रदान गर्दछ, जसले गर्दा तपाईं सधैं अनुपालन प्रमाणित गर्न तयार हुनुहुन्छ भन्ने कुरा सुनिश्चित हुन्छ।
आज्ञाकारी रहनुहोस्, सुरक्षित रहनुहोस्, र दिनुहोस् जाइगेनी भारी उठाउने काम सम्हाल्नुहोस्।
किन Xygeni O छनौट गर्ने?पेन-स्रोत जोखिम समाधानकर्ता?
जाइगेनी अर्को मात्र होइन जोखिम स्क्यानर। यो एउटा पूर्ण समाधान तपाईंको सम्पूर्ण क्षेत्रमा कमजोरीहरू फेला पार्न, प्राथमिकता दिन र समाधान गर्न मद्दत गर्न डिजाइन गरिएको खुला स्रोत आपूर्ति श्रृंखला। तपाईंको मा सिधै एकीकृत गरेर CI/CD pipeline, वास्तविक-समय स्वचालित उपचार प्रदान गर्दै, र अनुपालन सुनिश्चित गर्दै, जाइगेनी तपाईंलाई सुरक्षा खतराहरूबाट अगाडि रहन दिन्छ ढिलो नगरी.
तपाईंको खुला-स्रोत जोखिम व्यवस्थापनलाई अर्को स्तरमा लैजान तयार हुनुहुन्छ? आजै Xygeni सँग सुरु गर्नुहोस् र आफ्नो कोडलाई निम्नबाट सुरक्षित गर्नुहोस्: commitतैनाथीको लागि तयारी।
थप जानकारी चाहिन्छ? हाम्रो हेर्नुहोस् स्क्यानिङ उपकरणहरूको लागि २०२५ शीर्ष सूची!

प्राय: सोधिने प्रश्नहरू
आजकल दुर्भावनापूर्ण खुला स्रोत प्याकेजहरू कति सामान्य छन्?
आक्रमणकारीहरूले ४५४,६४८ दुर्भावनापूर्ण सामग्री प्रकाशित गरे npm प्याकेजहरू २०२५ मा मात्र, र npm ले अब पत्ता लगाइएका सबै खुला-स्रोत मालवेयरको ९९% भन्दा बढी हिस्सा ओगटेको छ। यो कुनै विशेष जोखिम होइन; यो आज खुला-स्रोत इकोसिस्टममा प्रमुख आक्रमण भेक्टर हो।
के npm जस्ता रजिस्ट्रीहरूले आफैंले टाइपोस्क्वाटिङलाई पूर्ण रूपमा रोक्न सक्छन्?
होइन। npm र PyPI ले दर्ता गर्दा केही स्पष्ट देखिने नामहरूलाई रोके तापनि, २०२५ को पत्ता लगाउने अध्ययन (ConfuGuard) ले ६३० वास्तविक प्याकेज-भ्रम आक्रमणहरू पुष्टि गर्यो जसले यसलाई उत्पादन रजिस्ट्रीहरूमा पुर्यायो, र बलियो पत्ता लगाउने उपकरणहरूले अझै पनि अर्थपूर्ण झूटा-सकारात्मक दर बोक्छन् किनभने दुर्भावनापूर्ण देखिनेलाई वैध देखिने नामको प्याकेजबाट छुट्याउन साँच्चै गाह्रो छ। रजिस्ट्री-स्तर सुरक्षा मात्र पर्याप्त छैन।
के अहिले खाता अधिग्रहण टाइपोस्क्वाटिंग भन्दा ठूलो जोखिम हो?
२०२५ मा टाइपोस्क्वाटिंग र निर्भरता भ्रम प्रमुख आक्रमण प्रकारहरू रहिरहे, तर खाता अधिग्रहण वर्ष-दर-वर्ष १५.३ गुणा बढ्यो र विशेष गरी खतरनाक छ किनभने तिनीहरूले विकासकर्ताहरूले पहिले नै विश्वास गरेका प्याकेजहरूलाई सम्झौता गर्छन्, लाखौं डाउनलोडहरू सहित, एकदम नयाँ वा अपरिचित प्याकेज नामले सामान्यतया प्राप्त गर्ने छानबिनलाई बाइपास गर्दै।
के एआईले यो समस्यालाई झनै खराब बनाउँछ?
हो, दुई तरिकाले। आक्रमणकारीहरूले अब AI प्रयोग गरेर ठूलो मात्रामा टाइपोस्क्वाटेड नामहरू र अस्पष्ट पेलोडहरू उत्पन्न गर्छन्। अलग रूपमा, AI कोडिङ सहायकहरूले कहिलेकाहीं अवस्थित नभएका प्याकेज नामहरूलाई भ्रमित गर्छन्, स्लोपस्क्वाटिंग भनिने सम्बन्धित प्रविधि, जुन आक्रमणकारीहरूले मालवेयरसँग पूर्व-दर्ता गर्न सक्छन्।
यी खतराहरूबाट जाइगेनीले कसरी सुरक्षा गर्छ?
Xygeni ले बहु-डाटाबेस जोखिम स्क्यानिङ, निर्भरता भ्रम र टाइपोस्क्वाटिंग पत्ता लगाउने, र पहुँचयोग्यता-आधारित प्राथमिकतालाई सिधै तपाईंको CI/CD pipeline, त्यसपछि स्वतः उत्पन्न हुन्छ pull requests पुष्टि भएका समस्याहरूलाई समाधान गर्न, ताकि दुर्भावनापूर्ण वा कमजोर प्याकेजहरू उत्पादनमा पुग्नु अघि नै समातेर फिक्स गरिन्छन्।
