Een kwaadaardige afhankelijkheid voert het installatiescript uit zodra een ontwikkelaar 'installeren' typt, lang voordat iemand weet dat het kwaadaardig is. Uw codescanners keken naar de repository. Uw endpointtools zagen een proces, geen pakket. Shield Het programma bevindt zich op het ontwikkelaars-eindpunt en blokkeert de uitvoering ervan.
Eén lichtgewicht agent · Werkstations, servers en CI-runners · Beleid centraal beheerd
Voorkom dat schadelijke afhankelijkheden en scripts ooit worden uitgevoerd door de ontwikkelaars-endpoints te beschermen waar aanvallen beginnen.
Shield Het systeem onderschept pakketinstallaties in realtime en controleert ze aan de hand van Xygeni's malware-informatie. Kwaadaardige pakketten worden direct tijdens de installatie geblokkeerd en niet pas de volgende ochtend in een rapport vermeld. Hetzelfde geldt voor het netwerk: verbindingen met bekende kwaadaardige infrastructuren worden verbroken voordat er iets de machine verlaat.
Definieer de regels één keer en Shield Past ze toe op elke machine in uw organisatie: minimale pakketleeftijd, lijsten met toegestane en geweigerde items, goedgekeurde registers en bestemmingen voor uitgaand verkeer.
Wanneer er iets cruciaals op een eindpunt aankomt, Shield De netwerkverbindingen van die machine kunnen automatisch of op aanvraag worden verbroken, zodat het incident beperkt blijft tot één laptop in plaats van zich door de hele organisatie te verspreiden.
Een runtime-firewall voor het ontwikkelaars-eindpunt.
Elke pakketinstallatie wordt in realtime onderschept en gevalideerd. Xygeni's vroegtijdige waarschuwing voor malware detecteert schadelijke pakketten die nog steeds door op reputatie gebaseerde tools worden vertrouwd, zonder te wachten op een CVE, een advies of een gepubliceerde handtekening. De blokkering vindt plaats voordat het installatiescript wordt uitgevoerd.
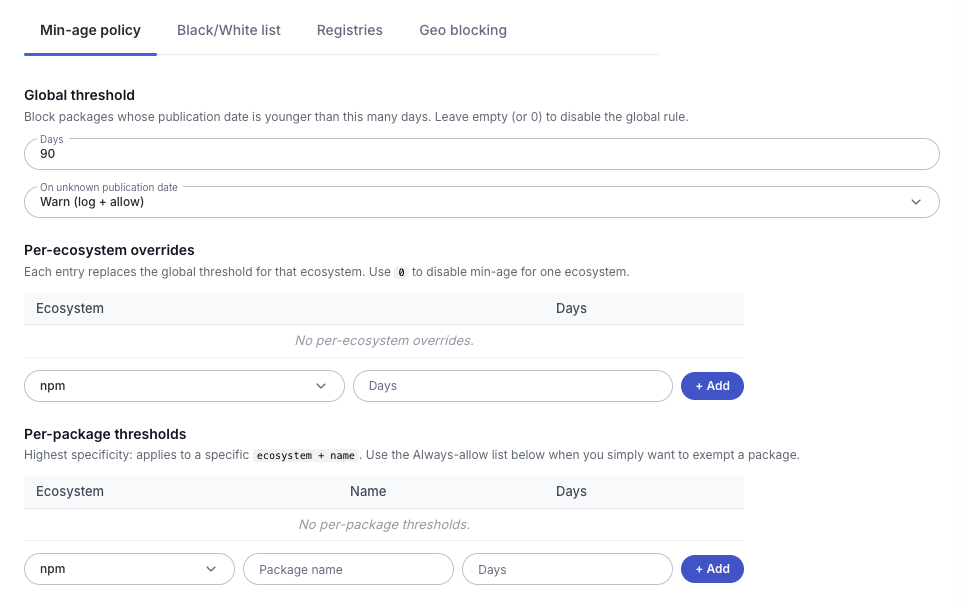
De snelst voortschrijdende aanvallen op de toeleveringsketen verschijnen in compleet nieuwe verpakkingen. Shield Hiermee kunt u pakketten blokkeren die recenter zijn gepubliceerd dan uw drempelwaarde, een algemene regel instellen en deze per ecosysteem overschrijven, en bepalen wat er gebeurt als een publicatiedatum niet kan worden vastgesteld: waarschuwen en toestaan, of blokkeren.
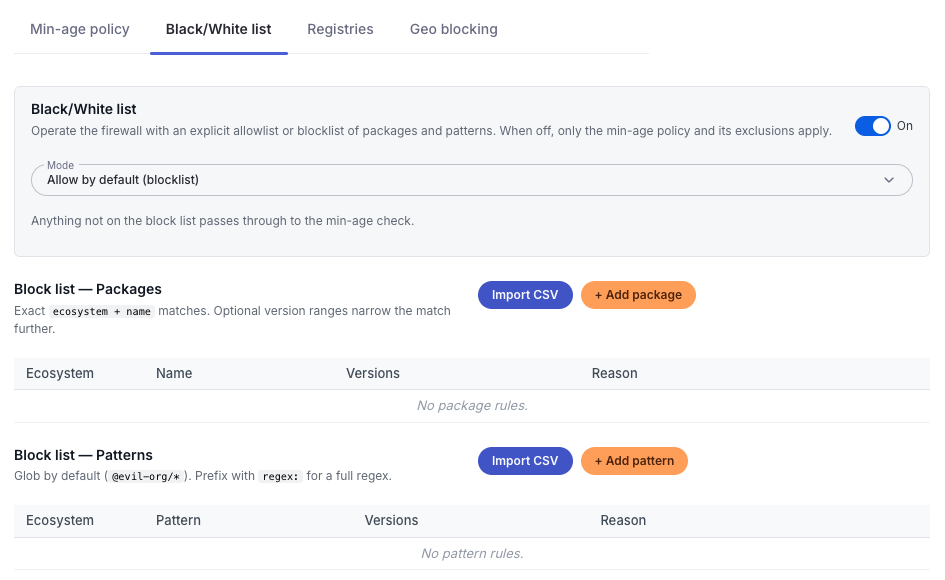
Bepaal welke programma's uw ontwikkelaars mogen downloaden en waarvandaan. Hanteer expliciete lijsten met toegestane en geweigerde programma's en beperk installaties tot de registers die uw organisatie heeft goedgekeurd.
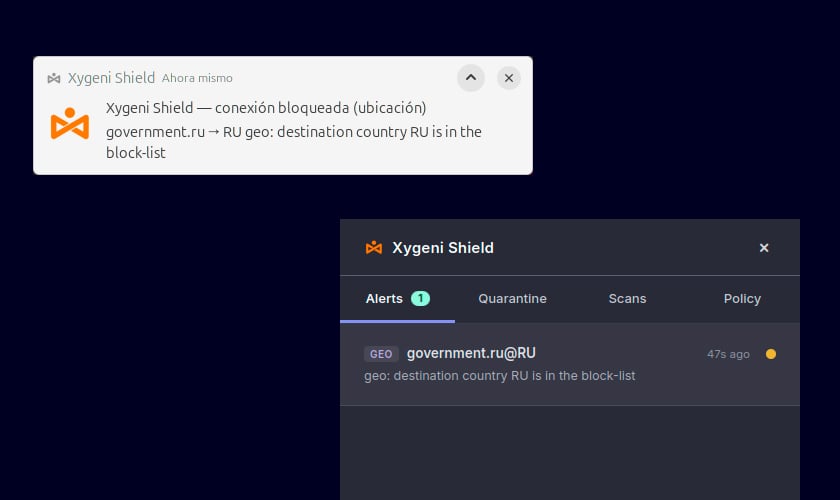
Hetzelfde model is van toepassing op verbindingen. Shield Het systeem controleert uitgaand verkeer vanaf het eindpunt aan de hand van actuele netwerkinformatie en verbreekt verbindingen met bekende kwaadaardige IP-adressen en domeinen op basis van dreigingsindicatoren. Hierdoor kan een malware-implantaat dat op een machine is geïnstalleerd, de infrastructuur die het probeert te bereiken niet meer bereiken. Bovendien kunt u verkeer naar risicovolle bestemmingen geografisch beperken. Elke geblokkeerde verbinding wordt geregistreerd, inclusief de bestemming die geprobeerd werd te bereiken.
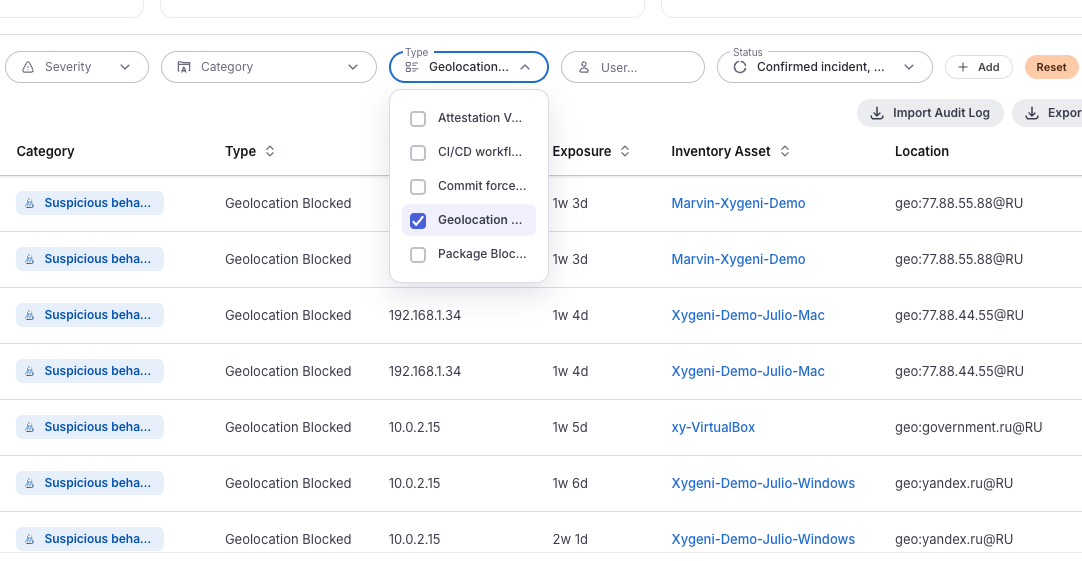
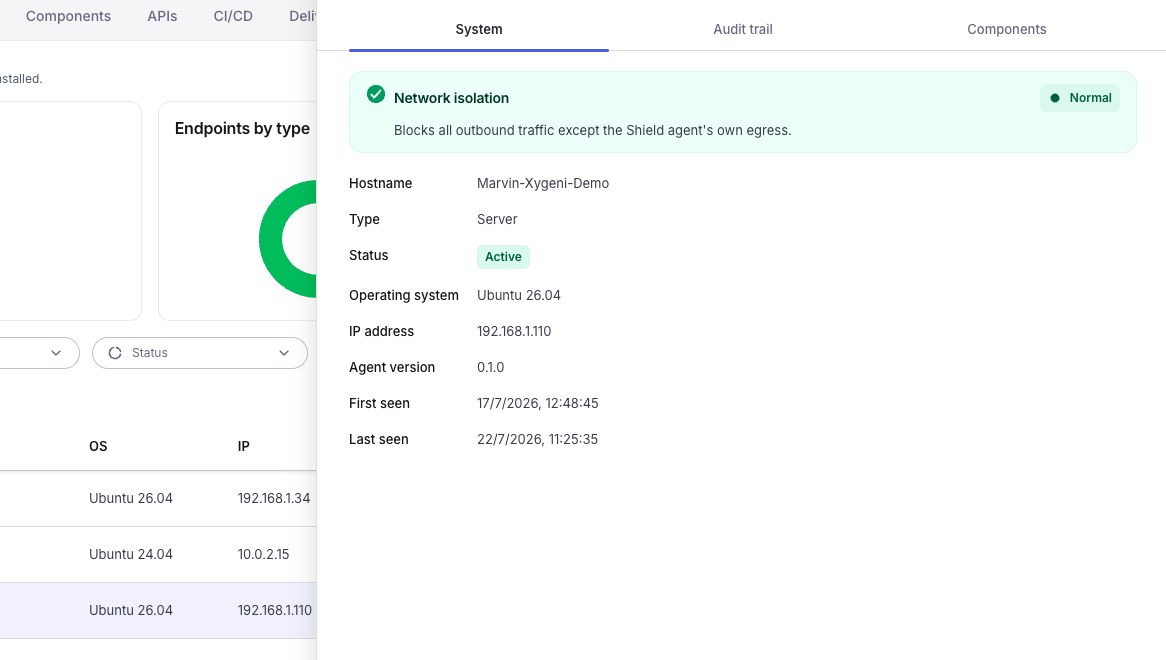
Isoleer een gecompromitteerde machine en blokkeer al het uitgaande verkeer, behalve het eigen kanaal van de agent, zodat u de controle over het eindpunt behoudt terwijl u het inperkt. Schakel de paranoïde modus in en isolatie wordt automatisch aangevraagd zodra er een kritieke waarschuwing op een eindpunt binnenkomt.
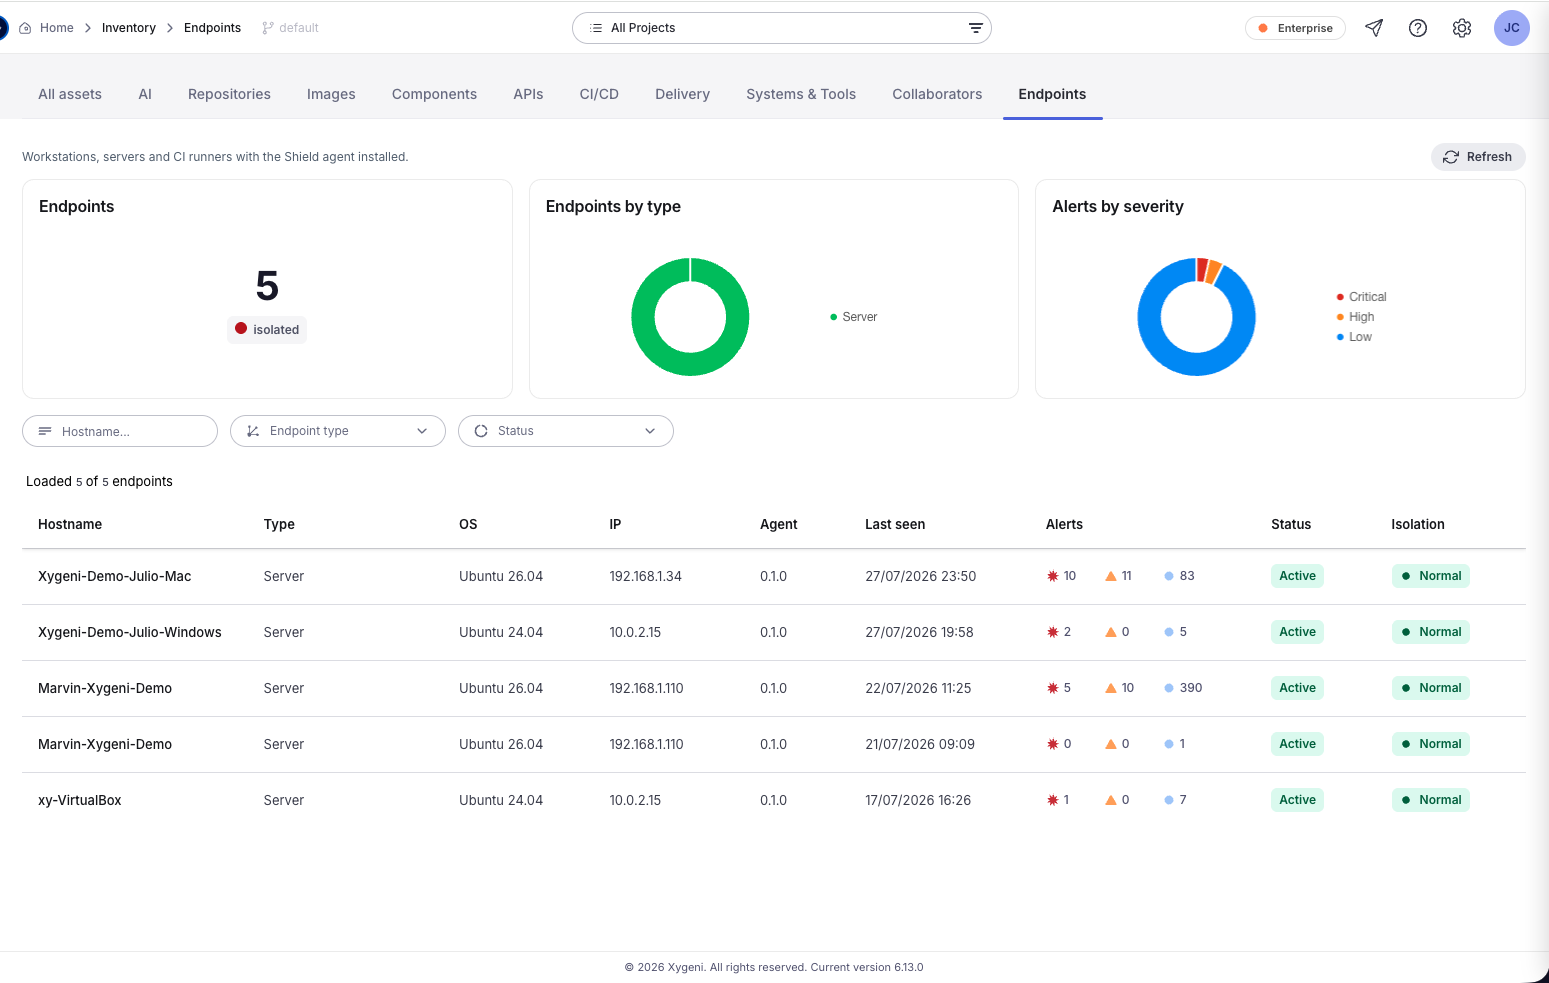
Bekijk alle werkstations, servers en CI-runners die actief zijn. Shield Agent, met zijn besturingssysteem, agentversie, huidige status, wanneer deze voor het eerst en laatst is gezien, en zijn licentieplaats. Filteren op hostnaam, eindpunttype of status.
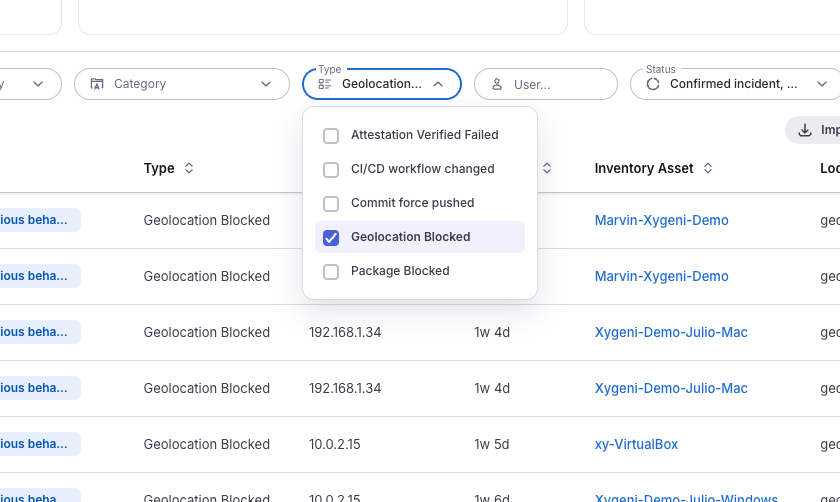
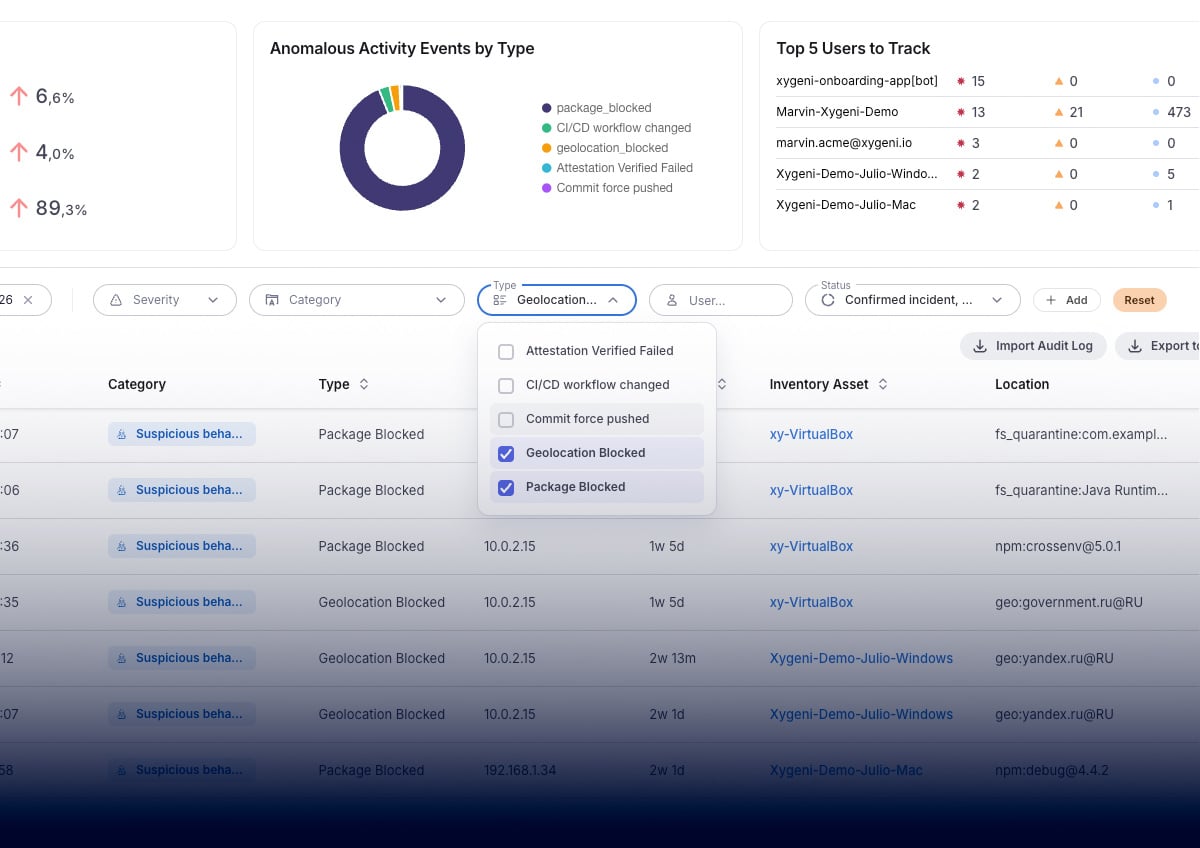
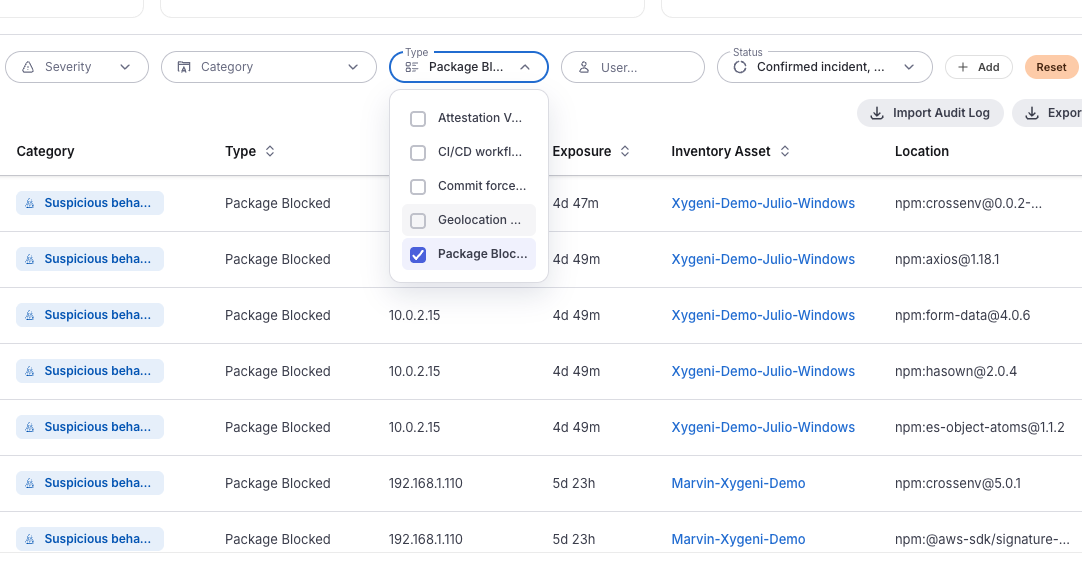
Elke blokkering wordt een gebeurtenis in het platform, met de ernst, tijdstempel, het eindpunt waarop het gebeurde, hoe lang de blootstelling duurde en wat er precies geblokkeerd is: het pakket en de versie, of de bestemming. Filter op ernst, categorie, type, gebruiker of datumbereik en exporteer.
Elk beveiligd eindpunt heeft zijn eigen auditlogboek en componentenlijst, zodat u kunt reconstrueren wat er op een specifieke machine is gebeurd wanneer iemand daarom vraagt.
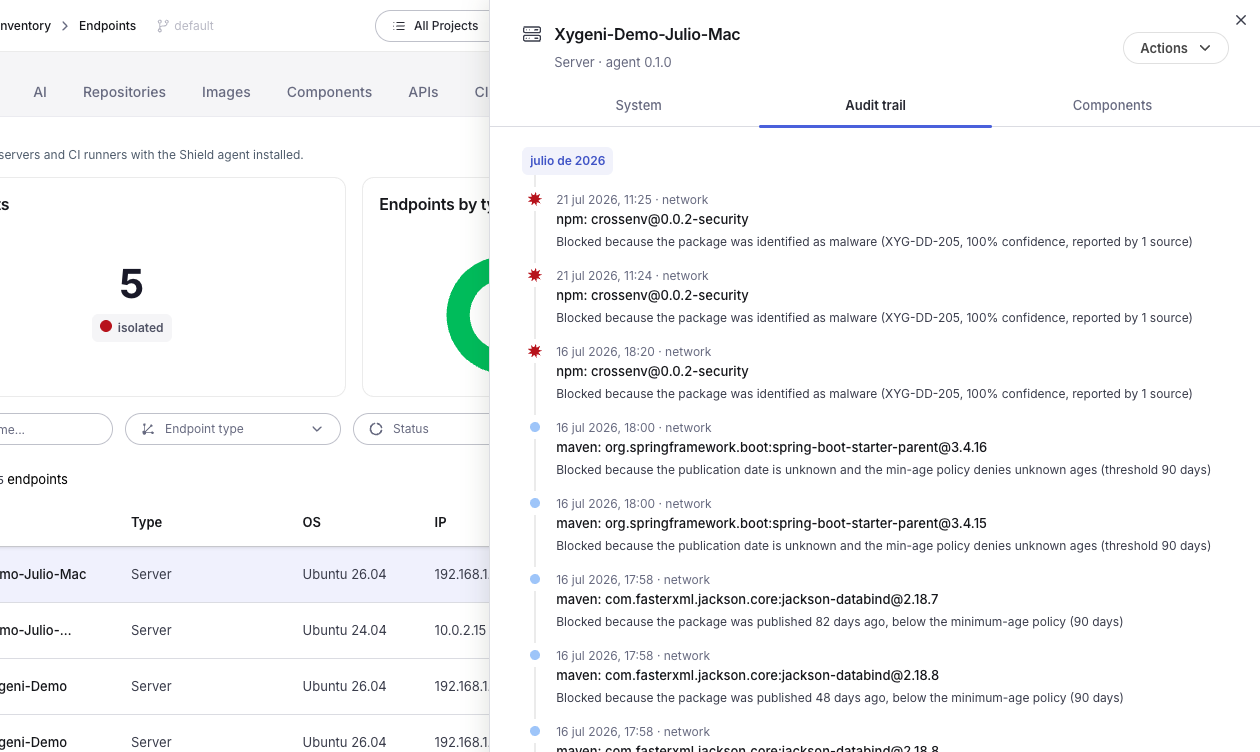
Eén lichtgewicht agent die werkstations, servers en CI-runners dekt, met flexibele licenties zodat de dekking uw medewerkers volgt in plaats van uw hardware.
Identificeer en verhelp API-risico's in de code voordat deze in productie wordt genomen.
Code- en afhankelijkheidsscans analyseren de repository. Endpointtools bewaken processen en verbindingen, maar hebben geen context voor applicatiebeveiliging om een pakket of een register te interpreteren. Daartussenin bevindt zich het moment waarop een kwaadaardige afhankelijkheid daadwerkelijk wordt uitgevoerd, op de computer van een ontwikkelaar. Dát is waar Shield opereert.
Op reputatie en handtekeningen gebaseerde methoden geven informatie over een kwaadaardig pakket zodra iemand anders er al door getroffen is. Shield Het is gebaseerd op gedrags- en risicoanalyse, wat het nuttig maakt op de dag dat een aanval nieuw is, en het ondersteunt dit met actuele netwerkinformatie, zodat alles wat landt geen contact kan opnemen met de server.
Blokken, isolaties en geografische gebeurtenissen komen in dezelfde console terecht als je code en afhankelijkheden. pipeline en geheime bevindingen, met één controletraject. Niet een andere agent met een andere dashboard en een ander login.
Endpointdetectie bewaakt processen, bestanden en verbindingen op besturingssysteemniveau. Het weet niet wat een pakketregister is, of een afhankelijkheid schadelijk is, of dat een versie gisteren is uitgebracht. Shield Het brengt de context van applicatiebeveiliging naar het ontwikkelaarsplatform en dwingt beleid af met betrekking tot de zaken die voor AppSec van belang zijn.
Shield Het is een lichtgewicht agent die installaties controleert zodra ze plaatsvinden. Ontwikkelaars merken het pas op als er iets geblokkeerd wordt en de reden daarvoor wordt vermeld.
Installaties van kwaadaardige en ongeautoriseerde pakketten, pakketten die nieuwer zijn dan uw minimumleeftijd, installaties vanuit registers die u niet hebt goedgekeurd, pakketten op uw blokkeerlijst, uitgaande verbindingen naar bekende kwaadaardige IP-adressen en domeinen, en verkeer naar geografische gebieden die u hebt beperkt.
Jij beslist. Het minimumleeftijdbeleid geeft je de mogelijkheid om te waarschuwen en toe te staan, of te blokkeren, wanneer de publicatiedatum onbekend is.
Ja. De wereldwijde minimumleeftijdsgrens kan per ecosysteem worden overschreven en, indien nodig, voor een specifiek ecosysteem worden uitgeschakeld.
Het blokkeert al het uitgaande verkeer van die machine, behalve het Shield Het eigen kanaal van de agent zorgt ervoor dat het eindpunt weliswaar afgeschermd is, maar toch beheersbaar blijft. Je kunt het op aanvraag activeren of de paranoïde modus inschakelen, zodat isolatie automatisch wordt aangevraagd wanneer er een kritieke waarschuwing binnenkomt.
Op ontwikkelwerkstations, servers en CI-runners. De licenties maken gebruik van floating seats.
Ja. Elk blok is een gebeurtenis met volledige details, en elk eindpunt houdt zijn eigen auditlogboek bij. Gebeurtenissen kunnen worden gefilterd en geëxporteerd.
met het Xygeni All-In-One AppSec-platform
