API-angrepsflaten din vokser med hver pull request, og de fleste API-sikkerhetsverktøy ser den bare når den er live og tar trafikk. Xygeni oppdager hvert endepunkt og dets risikoer i koden, før utgivelse.
Tilgjengelig som en Enterprise tillegg
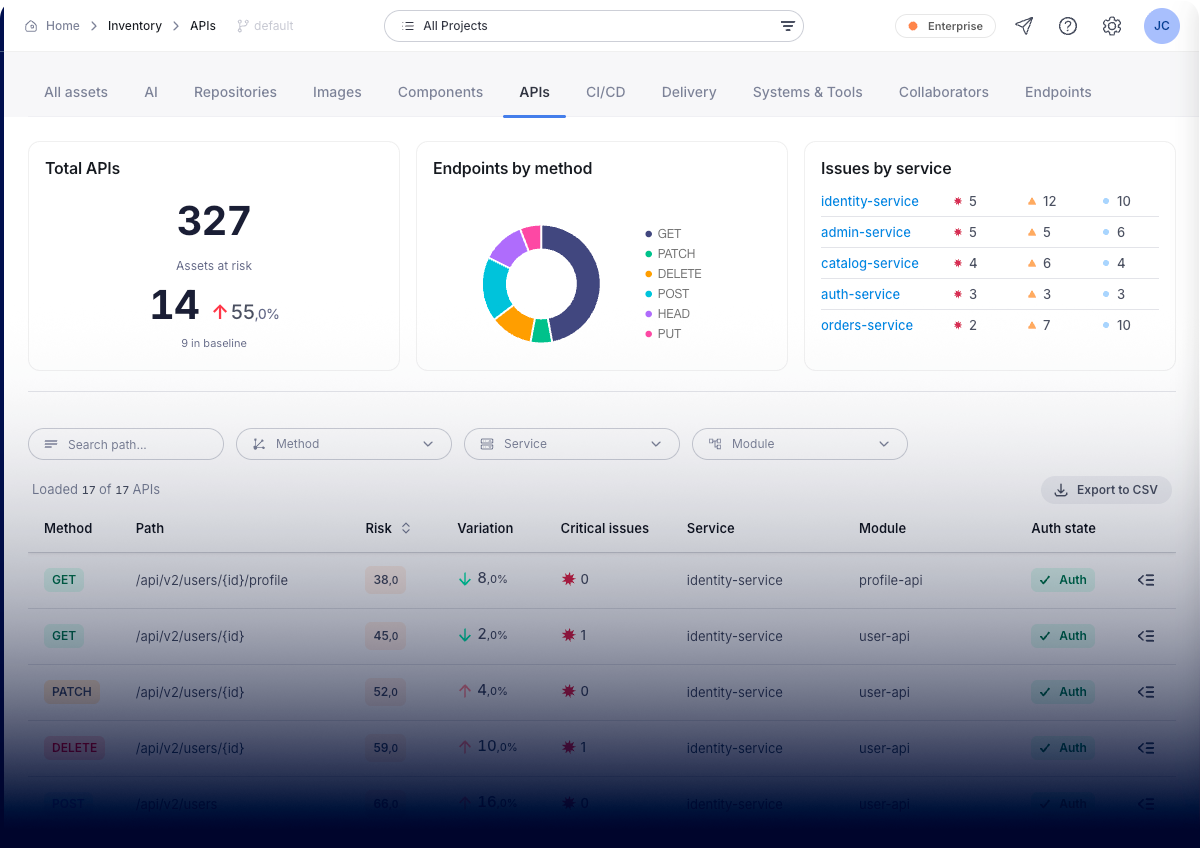
Din API-angrepsflate, kartlagt og rangert.
Xygeni bygger API-inventaret ditt fra applikasjonens kildekode og fra API-spesifikasjonene dine, inkludert OpenAPI og Swagger, slik at du ser hele overflaten: endepunktene teamene dine dokumenterte, og de ingen gjorde.
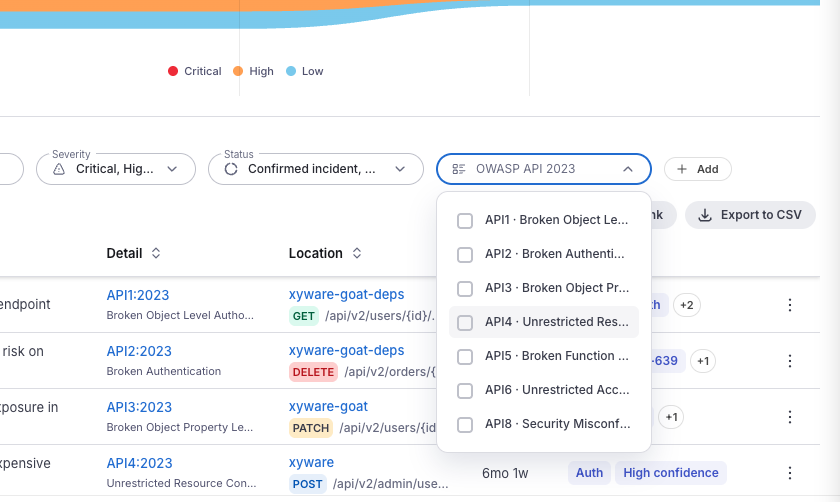
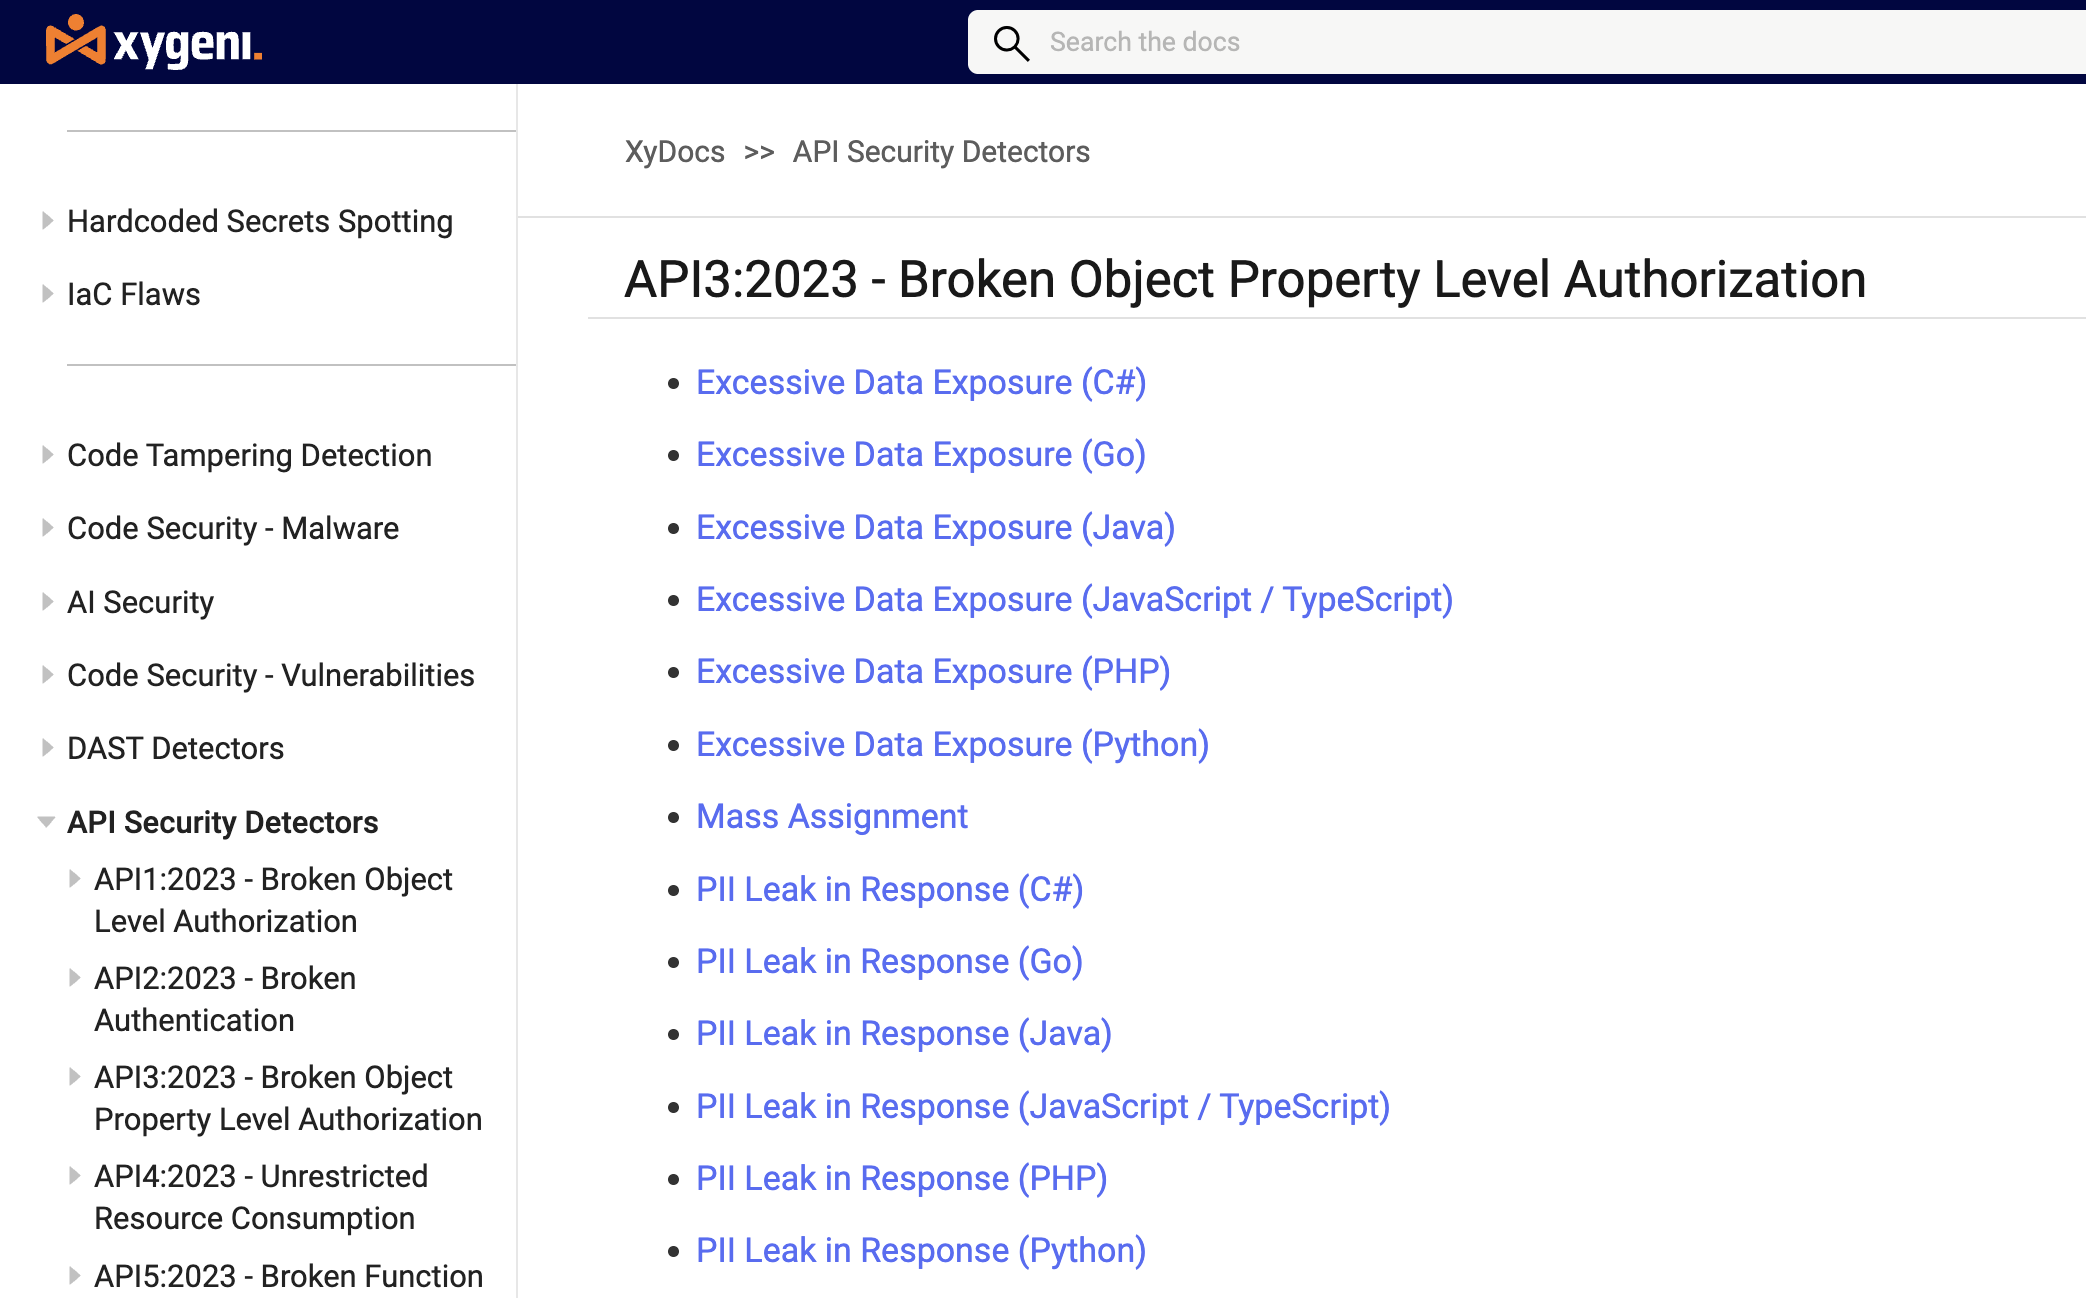
Funnene er kartlagt til OWASP API Security Top 10 (2023): ødelagt autorisasjon på objekt- og funksjonsnivå, uautoriserte endepunkter, overdreven dataeksponering, massetildeling, feilkonfigurasjon av JWT og CORS, manglende hastighetsgrenser, SSRF og zombie-endepunkter.
Hvert funn inneholder endepunktets autentiseringsstatus og sensitiviteten til dataene det håndterer, slik at team fikser hva en angriper faktisk kan nå i stedet for å jobbe med en udifferensiert liste.
Hvert endepunkt. Hver risiko. Før produksjon.
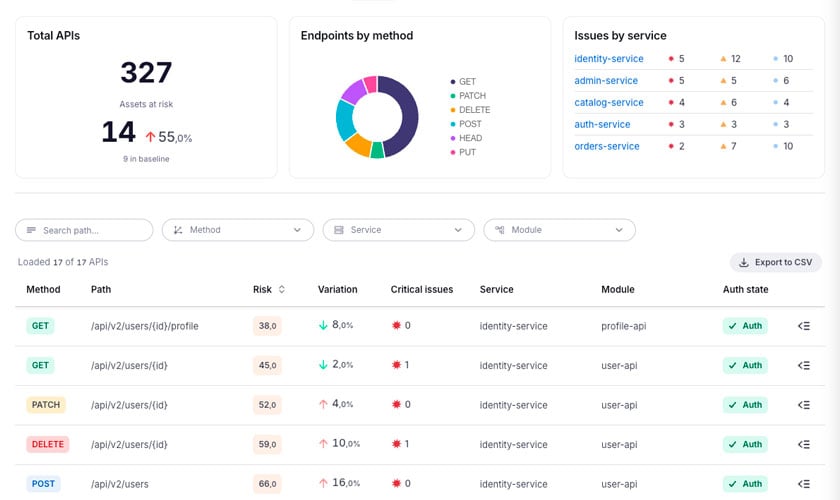
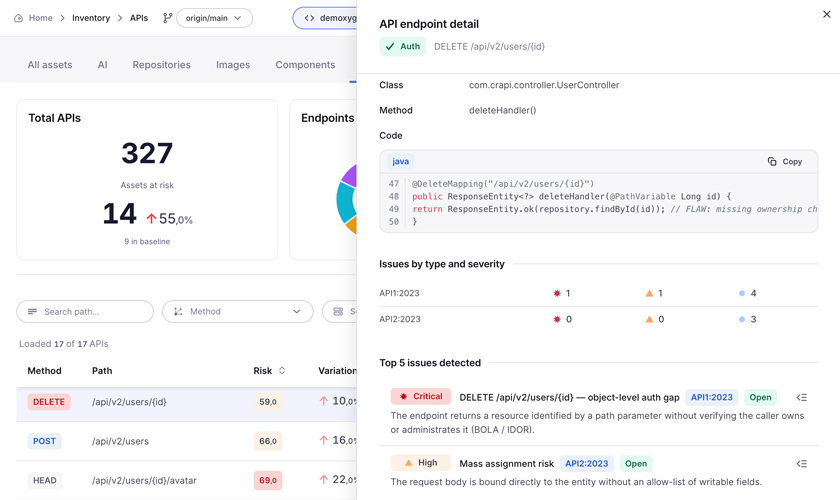
Totalt antall API-er, risikoutsatte eiendeler mot en baseline, endepunkter etter metode og problemer etter tjeneste. Hvert endepunkt er oppført med metode, bane, tjeneste, modul, autentiseringsstatus og risikoscore.
Deteksjon på tvers av OWASP API Security Top 10 (2023), slik at funnene gjenspeiler rammeverket sikkerhetsteamet ditt og revisorene dine allerede bruker.
Xygeni klassifiserer dataene hvert endepunkt håndterer, og markerer PII, PCI og PHI i både parametere og svar. Et uautentisert endepunkt som returnerer personopplysninger er ikke det samme problemet som en permissiv CORS-header, og det skal ikke se ut som en.
Fordi Xygeni leser både koden og API-spesifikasjonene dine, avdekker den avviket mellom dem: endepunkter finnes i koden, men mangler i spesifikasjonen, utdaterte ruter som fortsatt er tilgjengelige, og foreldreløse endepunkter som ingen eier.
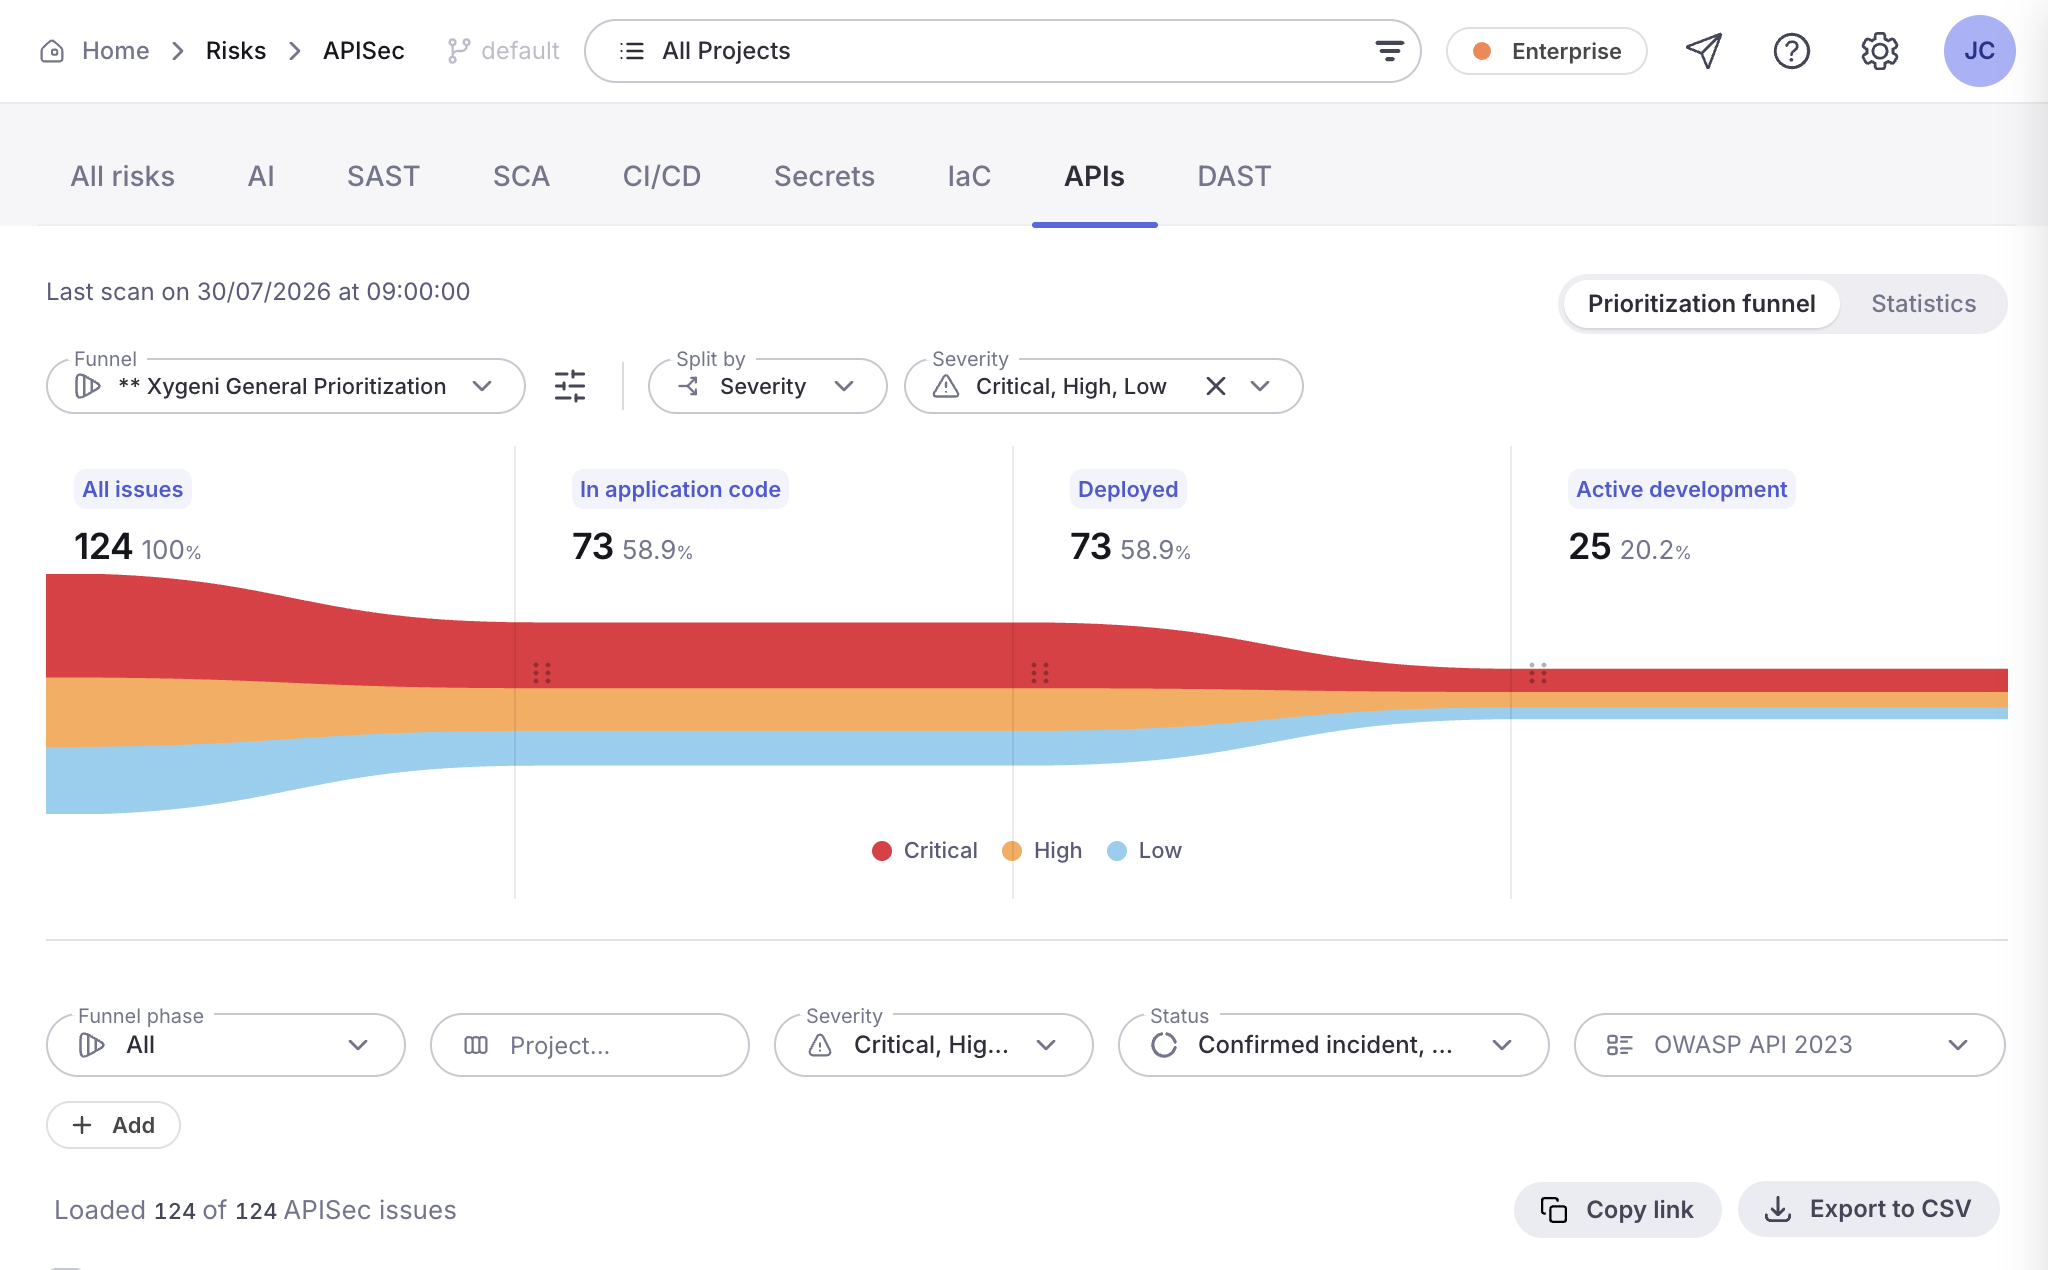
Xygeni korrelerer funn på samme endepunkt og øker alvorlighetsgraden når de forsterkes. En PII-lekkasje i et svar er alvorlig. En PII-lekkasje på et endepunkt som ikke krever autentisering er kritisk, og Xygeni sier det.
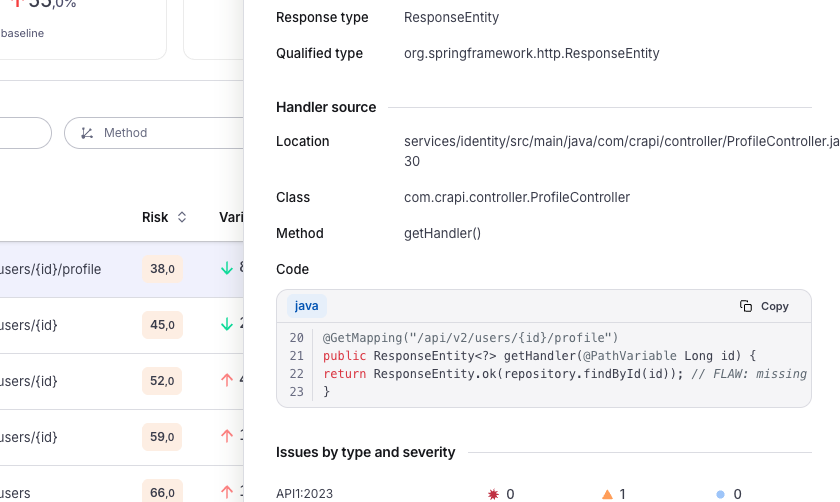
Hvert funn peker mot den nøyaktige behandleren: fil, klasse, metode og koden som introduserte den, med feilen på spill. Utviklere får noe de kan fikse, ikke en sak de må undersøke først.
Finn og fiks API-risikoer i kode før de når produksjon.
Runtime API-sikkerhet forteller deg at et endepunkt eksponeres når det allerede betjener trafikk. Xygeni finner det i koden, i pull request, selv om det fortsatt koster én commit.
API-sikkerhet ligger ved siden av SAST, SCA, hemmeligheter, IaCog DAST i én plattform, slik at API-risikoen din ligger sammen med resten av applikasjonsrisikoen i stedet for i et separat verktøy med sitt eget login.
Statisk. Xygeni analyserer applikasjonskoden din og API-spesifikasjonene for å finne eksponeringer før utrulling. For kjøretidstesting av en kjørende applikasjon dekker Xygeni DAST dette, og de to fungerer sammen.
Fra to kilder: applikasjonens kildekode og API-spesifikasjonene dine, inkludert OpenAPI og Swagger. Det er ved å lese begge at Xygeni kan avdekke udokumenterte og foreldreløse endepunkter.
Risikoer på tvers av OWASP API Security Top 10 (2023), inkludert ødelagt objektnivåautorisasjon (BOLA), ødelagt funksjonsnivåautorisasjon (BFLA), uautoriserte endepunkter, overdreven dataeksponering, massetildeling, feilkonfigurasjon av JWT og CORS, manglende hastighetsbegrensning, SSRF og zombie-endepunkter.
Ja. Xygeni flagger PII, PCI og PHI i endepunktsparametere og -responser, og bruker dette til å rangere funn etter reell eksponering.
Ja. Inkrementell skanning analyserer bare endepunktene som endret seg, og manifestet den produserer kan fokusere en påfølgende DAST-skanning på de samme endepunktene.
Nei. Skanninger kjører i din egen infrastruktur. Bare resultater lastes opp, beskyttes under overføring og i lagring.
Den er tilgjengelig som en Enterprise tillegg. Snakk med oss, så vil vi vurdere det sammen med deg.
med Xygeni All-In-One AppSec-plattformen
med Xygeni All-In-One AppSec-plattformen
