






23. og 24. september delte Xygeni-teamet seg på tvers av to byer og to OWASP-fellesskap for å snakke om sikkerhet for AI-applikasjoner: OWASP AppSec Days Portugal i Porto og OWASPs AI-sikkerhetsarrangement i Karlsruhe, Tyskland.
Ulike land, forskjellige folkemengder, samme spørsmål i nesten hver samtale: «Hvor hjelper AI egentlig med applikasjonssikkerhet, og hvor er det bare en ny merkelapp på gamle verktøy?»
Dette er vår oppsummering av hva vi hørte, hva som overrasket oss, og svarene vi ga.
TL; DR
To OWASP-rom, to land, ett spørsmål: hvor hjelper AI egentlig med applikasjonssikkerhet? I Porto og Karlsruhe spurte ikke praktikerne om de skulle bruke AI. De spurte hvilken AI i AppSec-stakken deres som gjør det virkelige arbeidet, og hvem som sikrer selve AI-en.
- ASPM er fortsatt et nytt konsept for mange lag. I Porto hadde mange utøvere aldri jobbet med en Application Security Posture Management plattformen, selv om de føler problemet den løser hver dag: for mange verktøy, for mange varsler.
- ASPM og "KI SAST"er ikke det samme. Skanning finner feil i koden. ASPM bestemmer hvilke funn, fra hvert verktøy du bruker, som faktisk fortjener din tid.
- AI-triage og utbedring vakte mest interesse. «Er dette ekte? Hvor haster det? Hvor vanskelig å fikse?» er spørsmålet alle team ønsker svar på automatisk, på hvert funn og fra hver skanner.
- AI er nå en ressurs å sikre, ikke bare et verktøy å bruke. Promptfiler, MCP-servere, agentkonfigurasjoner som
.mcp/servers.jsonog AI-legitimasjon er en del av angrepsflaten, noe CHAINDROP-kampanjen gjorde det klart tre uker før hendelsene. - Suverenitet er viktig i Europa. Å kjøre AI på din egen infrastruktur, med din egen modell, dukket opp igjen og igjen.
To byer, én samtale rundt AI-applikasjonssikkerhet
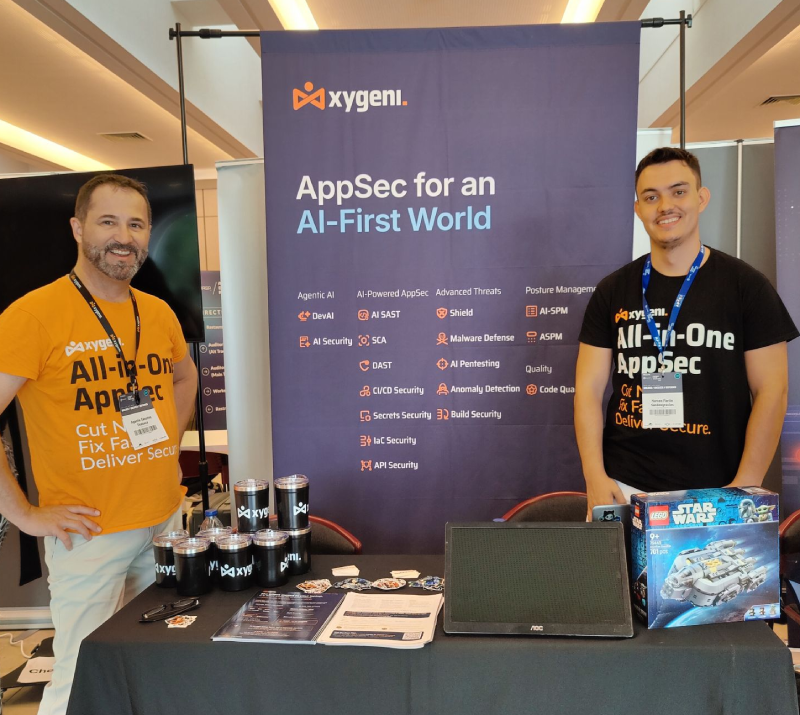
In Porto, Agustín Sánchez (Global Application Security & Secure AI Dev Advisor) og Marcos Martin (DevSecOps-ingeniør) tilbrakte to dager på stand 12 på Fundação António Cupertino de Miranda. I Karlsruhe, George Nissim (senior løsningsingeniør) ble med i OWASP-fellesskapet på IHK Haus der Wirtschaft for en dag med sterkt fokus på AI-sikkerhet.
Rommene var fulle av praktikere: utviklere, AppSec-ingeniører, DevSecOps-ledere. Folk som evaluerer ved å teste, ikke ved å lese lysbilder. Det gjorde samtalene skarpere og mer nyttige for oss.
Spørsmål 1: «Hva er egentlig ASPM? "
Dette kom stadig opp i Porto, og det fortjener et klart svar.
ASPM (Application Security Posture Management) er laget som gjør funn fra alle sikkerhetsverktøy om til én risikomodell. De fleste organisasjoner kjører allerede flere skannere: én for kode, én for avhengigheter, én for hemmeligheter, kanskje en annen for infrastruktur som kode. Hver produserer sin egen liste, sin egen alvorlighetsskala, sin egen dashboardResultatet er tusenvis av varsler og intet felles svar på det eneste spørsmålet som betyr noe: hva fikser vi først?
ASPM svarer på det spørsmålet. Den innhenter funn fra innebygde skannere og fra tredjepartsverktøy, korrelerer dem og prioriterer dem etter reell risiko i stedet for rå alvorlighetsgrad. Hvis du er ny i kategorien, kan vår guide til hva ASPM er og hvorfor det er viktig er et godt utgangspunkt.
Det viktigste punktet for teamene i rommet: ASPM krever ikke å bytte ut det du allerede kjører. Din eksisterende stabel blir input.
Is ASPM det samme som AI SAST?
Nei. Skanning finner problemer. ASPM bestemmer hvilke problemer som fortjener din tid.
| Dimensjon | Skanning (SAST med kunstig intelligens) | ASPM |
|---|---|---|
| Spørsmål den svarer | Er det en sårbarhet i denne koden? | Av alt vi fant, hva er viktigst? |
| Omfang | Én type funn: kildekode | Alle funntyper, fra alle verktøy |
| Der AI hjelper | Oppdage, forklare og rette feil i kode, rett i IDE-en | Triage, prioritering og utbedring på tvers av hele porteføljen |
| Produksjon | Funn | A prioritert risikomodell og en reparasjonskø |
Kort sagt: skanning finner problemer; ASPM bestemmer hvilke problemer som fortjener din tid. Du trenger begge deler, og de er sterkere sammen, fordi det samme AI-laget gjelder for det Xygenis skannere finner og det de andre verktøyene dine finner. For et bredere overblikk over markedet, se vår sammenligning av topp ASPM verktøy for 2026.
Spørsmål 3: «Hvordan bruker Xygeni sikkerhet for AI-applikasjoner?»
Det var her de fleste samtalene gikk dypest. Svaret vårt: AI i Xygeni er ikke der for å generere flere varsler. Den er der for å fjerne støy og avslutte arbeid. Fire konkrete jobber rundt AI-applikasjonssikkerhet:
1. AI-triage: er dette funnet reelt?
For hvert funn, AI-triage svarer på tre spørsmål: er det en falsk positiv, hvor haster det basert på reell innvirkning, og hvor kompleks er løsningen (automatisk, middels manuell innsats eller høy manuell innsats). Den fungerer på Xygeni-funn og på funn innhentet fra tredjepartsskannere.
2. Forklaring av kunstig intelligens: hvordan ville en angriper bruke dette?
I stedet for et CWE-nummer og en generell beskrivelse får utviklere hele utnyttelsesstien: hvordan sårbarheten kan utnyttes og hvordan den kan verifiseres. Det er forskjellen mellom en sak som ligger i en etterslep og en som blir fikset.
3. AI-utbedring: fiks det uten å ødelegge bygget
Xygeni foreslår validerte rettelser for funn i kode og infrastruktur som kode, utformet for ikke å ødelegge bygg. Målet er færre saker, ikke bedre skrevne saker.
4. DevAI: sikkerhet inne i IDE-en, uten ledetekster
DevAI jobber proaktivt i VS Code, IntelliJ, Cursor og Windsurf. Den venter ikke på at en utvikler skal spørre. Den oppdager sårbarheter i både menneskeskrevet og AI-generert kode mens de skrives, forklarer hvordan en angriper ville utnytte dem, og foreslår rettelser på stedet.
Spørsmål 4: «Og hvem sikrer selve AI-en?»
Karlsruhe gikk rett hit, og Porto fulgte etter.
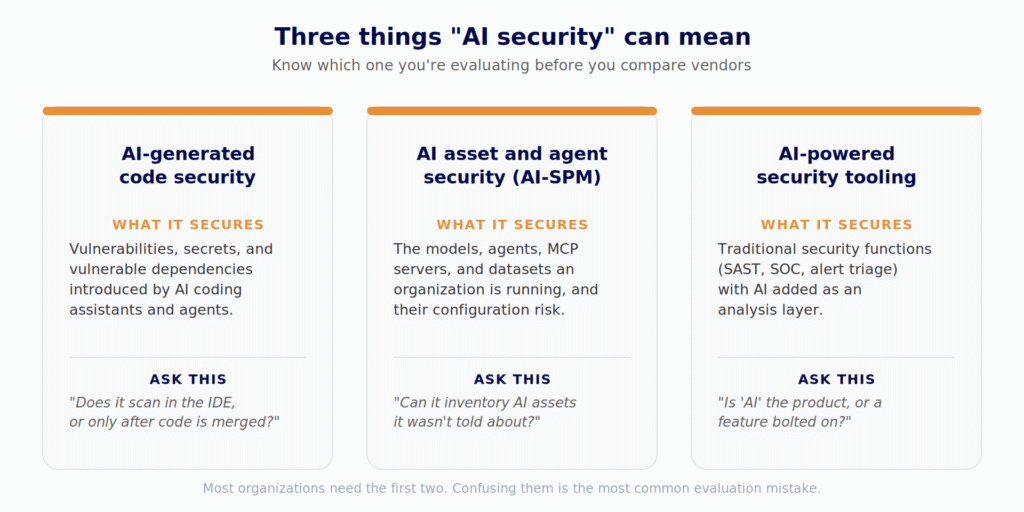
AI-kodingsassistenter, agenter og MCP-servere er nå en del av alle utviklingsmiljøer. De styres av klartekstfiler (ferdighetsfiler, regelfiler, ledetekster, MCP-konfigurasjoner) som får committeres og gjennomgås som dokumentasjon. Likevel endrer de i stillhet hva en AI-assistent blir bedt om å gjøre og hva den kan oppnå. Vi bryter ned disse risikoene i vår Topp 10 AI-sikkerhetstrusler.
Ocuco KJEDESLÅP kampanjen i august 2026 viste hva det betyr i praksis. En selvforplantende orm bakdøret hundrevis av npm-pakker til sammen over 1.3 milliarder månedlige nedlastinger, med en legitimasjonsinnhøster som målrettet Legitimasjon for AI-assistent blant hundrevis av andre mønstre. Ingen CVE ble tildelt under aktiv utnyttelse. Det var ingenting å vente på. Det er det samme mønsteret vi sporer hver uke i våre bekreftede ondsinnede npm-pakker funnene.
Xygeni AI Security håndterer dette laget i tre trinn:
- Oppdage: en live oversikt over alle AI-ressurser på tvers av databasene dine (modeller, rammeverk, datasett, agenter, MCP-servere, ferdigheter, ledetekster, guardrails og AI-kodingsverktøyene som er i bruk), bygget fra kode, avhengigheter og konfigurasjonsfilene AI-verktøy etterlater seg. Ingen spørreundersøkelser, ingen egenrapportering. Her er hvorfor oppdagelse kommer først.
- Kart: an AI-BOM og en relasjonsgraf som viser hvilken agent som kaller hvilket verktøy og hvilken MCP-server som sitter bak hvilken assistent. Risikoen ligger i kablingen, ikke i et enkelt aktivum.
- Oppdag: rask injeksjon og relaterte risikoer i kode og konfigurasjon, kartlagt til OWASP Topp 10 for LLM-applikasjoner, med den nøyaktige filen og linjen. Pluss legitimasjon for AI-leverandører eksponert i prompt- og agentkonfigurasjonsfiler, og ondsinnede AI-stack-avhengigheter fanget opp av MEW, vår skadevaremotor som oppdager ondsinnede pakker før en signatur finnes.
For å få hele bildet, les AI-sikkerhet forklart og vår guide til AI-forsyningskjedesikkerhet.
Spørsmål 5: «Kan koden min forbli i infrastrukturen min?»
I et europeisk rom dukker dette spørsmålet alltid opp. For mange team fungerer sikkerheten til AI-applikasjoner bare hvis AI-en selv respekterer datasuverenitet. Svaret er ja: Xygeni kjører som SaaS, on-premises, hybrid eller luftgap. Du velger modellen (OpenAI, Anthropic, Gemini, Groq, Azure AI Foundry, AWS Bedrock eller ditt eget kompatible API), koden din forlater ikke miljøet ditt, og du kontrollerer AI-kostnaden.
Med Rapporteringsplikter i henhold til loven om cyberrobusthet lever siden 11. september 2026 (24 timer for å sende et tidlig varsel om en aktivt utnyttet sårbarhet), er det nå et regulatorisk krav å raskt kjenne den reelle risikoen, ikke noe som er kjekt å ha.
Det vi tok med oss hjem
Tre leksjoner fra én uke og to OWASP-rom:
- Markedet er foran vokabularet. Lagene føler at ASPM problemet (for mange verktøy, for mange varsler) før de vet kategorinavnet. Å forklare det er helt klart viktigere enn å navngi det.
- Utøvere ønsker AI som lukker arbeidet. Triage og utbedring slår «AI-drevet deteksjon» i hver samtale.
- AI er nå en ressurs å sikre, ikke bare et verktøy å bruke. Spørsmålet om inventar («hvilken AI kjører vi egentlig?») er et spørsmål de fleste team fortsatt ikke kan svare på. Det er også utgangspunktet for enhver seriøs AI risikostyring program.
Takk til OWASP Portugal- og OWASP Tyskland-fellesskapene, arrangørene og alle som stakk innom for en prat. Vi sees på neste møte.
Gikk du glipp av oss i Porto eller Karlsruhe?
Se hvordan AI-sortering og utbedring reduserer etterslepet på dine egne databaser. Start gratisDeteksjon av skadelig programvare før en signatur finnes er inkludert fra dag én. Vil du se AI-sikkerhet og ASPM jobber du med hele stacken din? Snakk med teamet du ville ha møtt på standen.

FAQ
Hva er forskjellen mellom ASPM og SAST?
SAST skanner kildekoden for sårbarheter. ASPM samler funn fra SAST og alle andre sikkerhetsverktøy, korrelerer dem og prioriterer dem etter reell risiko, slik at teamene vet hva de skal fikse først.
Fungerer AI-triage på funn fra andre verktøy?
Med Xygeni, ja. AI-triage, forklaring og utbedring gjelder for Xygenis egne funn og for funn som er innhentet fra tredjepartsskannere som Snyk, Veracode og Checkmarx.
Hva er en AI-BOM?
En materialliste for kunstig intelligens viser kunstig intelligens-komponentene i programvaren din: modeller, datasett, agenter, MCP-servere, ledetekster og guardrails, og hvordan de kobler seg sammen.
Kan Xygenis AI kjøre? on-premises?
Ja. Xygeni støtter on-premises, hybrid og air-gapped-implementeringer, med ditt valg av AI-modell.
