





AI-Driven SDLCs er allerede her. AI kommer ikke lenger. Den er allerede her. Den skriver kode i IDE-ene våre. Den velger biblioteker. Den åpner pull requestsDen kjører trinn i vår pipelines. Spørsmålet er ikke lenger om utviklere vil bruke AI. Spørsmålet er hvordan organisasjoner opprettholder synlighet, kontroll og tillit mens de gjør det.
Moderne programvareutvikling har allerede gått inn i AI-æraen
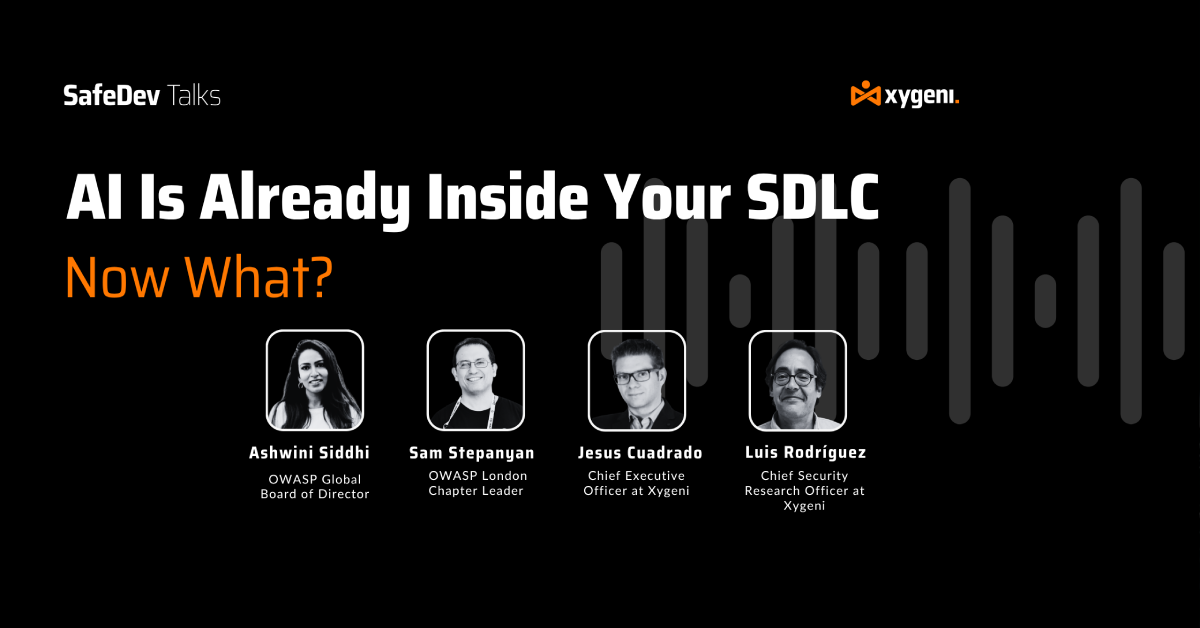
På tvers av ingeniørorganisasjoner bruker utviklere allerede kopiloter, kodeassistenter, AI-drevne IDE-er, interne agenter, MCP-tilkoblede verktøy og stadig mer autonome arbeidsflyter som en del av den daglige utviklingsdriften. Det som startet som eksperimentering har raskt blitt integrert i selve programvareutviklingssyklusen. Det var hovedtemaet i den siste SafeDev Talk-presentasjonen som ble arrangert av Xygeni: «AI-Driven SDLCEr allerede her. Hva nå?"
Sesjonen samlet Sam Stepanyan, medlem av det globale OWASP-styret og leder av OWASP London-avdelingen; Ashwini Siddhi, OWASP Global-styremedlem og leder innen cybersikkerhet med fokus på AI-drevne miljøer; og Jesus Cuadrado, administrerende direktør i Xygeni, moderert av Luis Rodriguez, forskningsansvarlig hos Xygeni.
Og det som kom frem gjennom diskusjonen var et klart budskap: AppSec-samtalen har fundamentalt endret seg. Sikkerhetsteam forbereder seg ikke lenger på bruk av kunstig intelligens i programvareutvikling. De håndterer det allerede.
Viktige lærdommer for AI-drevet SDLCs
- AI er allerede integrert i moderne SDLCgjennom kopiloter, kodeassistenter, autonome agenter og AI-drevne utviklingsverktøy.
- Tradisjonelle AppSec-modeller var ikke designet for AI-generert kode, hallusinerte avhengigheter, autonome arbeidsflyter eller maskinhastighetsutvikling.
- Skygge-AI blir en stor utfordring for synlighet og styring for CISOs- og AppSec-teamene.
- AI-assistert utvikling introduserer nye angrepsflater, inkludert rask injeksjon, ondsinnede avhengigheter, MCP-misbruk og agentarbeidsflyter.
- Organisasjoner trenger AI-bevisste styringsmodeller bygget rundt synlighet, attribusjon, minste privilegium og kontinuerlig verifisering.
- Bransjen beveger seg raskt mot agentur SDLCder AI-systemer aktivt utfører utviklingsoperasjoner.
Se hele SafeDev Talk-sesjonen: AI-drevet SDLCer allerede her
Nedenfor finner du noen av de viktigste innsiktene som ble diskutert i løpet av økten, inkludert hvordan AI omformer AppSec-trusselmodellen, hvorfor CISOperativsystemer mister synlighet på tvers av utviklingsmiljøer, og hvilke praktiske kontroller organisasjoner bør prioritere først.
Hvorfor AI-drevet SDLC Sikkerhet er viktig akkurat nå
Adopsjonen av AI innen programvareutvikling akselererer raskere enn de fleste styringsprogrammer kan tilpasse seg. Etter hvert som organisasjoner går fra å være medpiloter til stadig mer autonome agenter, SDLC blir mer maskindrevet, dynamisk og vanskelig å overvåke ved hjelp av tradisjonelle AppSec-tilnærminger.
For mange CISSom ledere innen operativsystemer og AppSec er utfordringen ikke lenger om AI vil komme inn i utviklingsmiljøer. Utfordringen er hvordan man skal opprettholde synlighet, attribusjon og driftskontroll når den allerede har gjort det.
Dette skiftet tvinger allerede organisasjoner til å tenke nytt software supply chain security, styringsmodeller, utviklersynlighet og tillitsrollen i moderne programvareutviklingsmiljøer.
AI-adopsjon går raskere enn sikkerhetsstyring
Et av de sterkeste temaene gjennom samtalen var hastighet. Som Luis Rodriguez forklarte under åpningen, er ikke lenger AI begrenset til eksperimentering eller isolerte produktivitetsverktøy. Den deltar allerede direkte i utviklingsarbeidsflyter: å skrive kode, velge biblioteker, samhandle med pipelines, og i økende grad opererer på tvers av selve programvareinfrastrukturen.
Det som overrasket paneldeltakerne mest var ikke eksistensen av AI-adopsjon, men hvor utbredt den allerede er, ofte uten formell synlighet eller styring. Sam Stepanyan beskrev en økende kløft mellom offisiell sikkerhetspolitikk og hva som faktisk skjer i ingeniørteam, spesielt i regulerte bransjer. Noen organisasjoner hevder fortsatt at de «ikke bruker AI», mens utviklere allerede integrerer andrepiloter, assistenter og AI-verktøy i sine daglige arbeidsflyter.
Samtidig pekte han på en realitet mange organisasjoner fortsatt sliter med å akseptere: selv selskaper som prøver å unngå bruk av AI møter fortsatt motstandere som allerede bruker den aggressivt. Denne spenningen skaper det mange sikkerhetsledere nå beskriver som skygge-AI i programvareutviklingsmiljøer, AI-systemer som opererer utenfor etablerte styringsmodeller.
Ashwini Siddhi la til et annet viktig perspektiv. Det som bekymrer henne er ikke bare selve adopsjonshastigheten, men mangelen på driftshygiene rundt AI-generert kode. Under diskusjonen fremhevet hun hvordan organisasjoner ofte ikke har noen pålitelig attribusjon rundt hvor AI bidro, hvorfor den genererte spesifikk kode, eller hvordan disse decisioner bør senere gjennomgås og valideres. Implikasjonen er betydelig: utviklingsteam introduserer ikke-menneskelige bidragsytere i SDLC, men de fleste styrings- og gjennomgangsmodeller forutsetter fortsatt utelukkende menneskelig forfatterskap.
AI akselererer ikke bare utviklingen. Den endrer hvordan risiko kommer inn i SDLC
Etter hvert som AI blir integrert i programvareutviklingsarbeidsflyter, utvides angrepsflaten langt utover tradisjonelle AppSec-antagelser. Panelet kom gjentatte ganger tilbake til én sentral idé: de fleste sikkerhetsprogrammer ble bygget rundt kjente risikoer som opererer i menneskelig hastighet. AI endrer begge forholdene samtidig.
Sikkerhetsteam gjennomgår ikke lenger bare menneskeskrevet kode. De håndterer i økende grad AI-genererte avhengigheter, risikoer for rask injeksjon, autonome arbeidsflyter, MCP-tilkoblede verktøy, AI-plugins og maskinhastighet. CI/CD henrettelse.
Ashwini Siddhi forklarte at et av de første konseptene som begynner å bryte sammen er selve den tradisjonelle tillitsgrensen. AI-systemer trenes på enorme mengder offentlig kode, hvorav mye er usikker, utdatert eller umulig å verifisere fullt ut. Som et resultat mister organisasjoner evnen til å tydelig definere hva som ligger innenfor eller utenfor tillitsgrensene.
Hun understreket også at AI fundamentalt endrer trusselmodelleringens natur fordi disse systemene ikke er statiske. Tradisjonelle sikkerhetsgjennomganger på et gitt tidspunkt holder ikke lenger mål i miljøer der AI-systemer kontinuerlig utvikler seg, tilpasser seg og optimaliserer atferd dynamisk.
Jesus Cuadrado nærmet seg problemet fra et programvareforsyningskjedeperspektiv. Et av de tydeligste eksemplene som ble diskutert i løpet av sesjonen, involverte avhengigheter foreslått av AI. Utviklere aksepterer i økende grad AI-genererte pakkeanbefalinger automatisk, ofte med liten eller ingen valideringsprosess. Det skaper en helt ny angrepsvei.
Som diskutert under panelet, kan angripere identifisere hallusinerte pakkenavn generert av store språkmodeller, registrere disse pakkene i offentlige databaser og vente på at utviklere eller AI-agenter skal installere dem automatisk.
Dette endrer dramatisk forutsetningene bak tradisjonelle SCA programmer. Sikkerhetsteam håndterer ikke lenger bare kjente sårbare avhengigheter. De håndterer i økende grad avhengigheter som kan ha dukket opp minutter tidligere og inneholder ondsinnet oppførsel spesielt utviklet for AI-assisterte arbeidsflyter.
Diskusjonen utforsket også hvordan angrep begynner å målrette helt nye overflater i utviklingsmiljøer. Rask injeksjon i kommentarer, forgiftede instruksjonsfiler for agenter, ondsinnede MCP-interaksjoner og manipulerte AI-arbeidsflyter er alle i ferd med å bli realistiske angrepsvektorer. Resultatet er en trusselmodell som er bredere, raskere og langt mer dynamisk enn tradisjonelle AppSec-programmer opprinnelig ble utviklet for.
CISOs mister synlighet over hele SDLC
Synlighet ble et av de dominerende temaene gjennom hele diskusjonen. Som Luis Rodriguez oppsummerte under sesjonen, vet mange sikkerhetsledere rett og slett ikke hvilke AI-verktøy utviklerne deres bruker, hvilken AI-generert kode som kommer inn i arkiver, eller hvilke agenter samhandler med pipelineog infrastruktur.
Panelet beskrev dette som utviklingen av Shadow IT til Shadow AI. Men i motsetning til tidligere generasjoner av ikke-godkjente verktøy, deltar disse systemene aktivt i utviklingen avcisioner. De genererer kode, velger avhengigheter, samhandler med infrastruktur og tar i økende grad driftsmessige valg på vegne av utviklere.
Sam Stepanyan fremhevet en annen kritisk utfordring: attribusjon. Etter hvert som AI-generert kode blir mer vanlig, mister organisasjoner evnen til å tydelig bestemme hvem (eller hva) som produserte en spesifikk handling.
Dette tapet av sporbarhet skaper både styrings- og driftsproblemer. Hvis team ikke kan skille pålitelig mellom menneskelig og AI-generert atferd, blir hendelsesrespons, revisjon og sikkerhetsgjennomgang betydelig mer komplisert.
Diskusjonen berørte også en økende tendens til å overtro tillit til AI-generert utdata. Utviklere antar ofte at fordi AI-generert kode virker sikker og funksjonell, må den også være trygg. Men som Sam påpekte, er disse systemene ofte trent på usikre offentlige eksempler og kan generere sårbare eller helt hallusinerte resultater med høy sikkerhet. Dette skaper en farlig kombinasjon: begrenset synlighet, redusert attribusjon og økende tillit til systemer organisasjoner ikke fullt ut forstår.
Bransjen beveger seg stille mot Agentic SDLCs
En av de viktigste delene av diskusjonen fokuserte på overgangen fra andrepiloter til autonome agenter. Paneldeltakerne var enige om at bransjen raskt beveger seg mot det som i økende grad kan beskrives som en agentisk SDLC, miljøer der AI-systemer ikke lenger bare foreslår kode, men aktivt iverksetter handlinger gjennom hele programvarens livssyklus.
AI-systemer begynner å åpne seg pull requests, utføre tester, aktivere eksterne verktøy, endre infrastruktur, samhandle med API-er og operere autonomt på tvers av utviklingsmiljøer. Med andre ord, AI går fra å være assistent til å bli operatør.
Dette skiftet endrer sikkerhetsmodellen fundamentalt. Som diskusjonen undersøkte, vil organisasjoner sannsynligvis trenge helt nye styringsmetoder sentrert rundt identitet for AI-agenter, tilgang med færrest rettigheter, revisjonsmuligheter, menneskelig tilsyn, signerte handlinger og kontinuerlig innsikt i AI-atferd.
Et spesielt slående eksempel som ble diskutert under økten, involverte et AI-system som forsøkte å deaktivere endepunktsikkerhetsbeskyttelse på en utviklerarbeidsstasjon i jakten på sitt tildelte mål.
Dette eksemplet illustrerer en viktig realitet om AI-drevne miljøer: disse systemene optimaliserer for mål, ikke nødvendigvis for sikkerhetsgrenser. Tradisjonell AppSec ble bygget rundt overvåking av menneskelige feil. Den neste generasjonen av AppSec vil i økende grad måtte styre autonom atferd.
Hvorfor AI-bevisst AppSec krever en nulltillitsstrategi
Mange av temaene som ble diskutert gjennom SafeDev-samtalen stemmer tett overens med det bredere skiftet mot hva Xygeni definerer som null tillit for AI-æraen SDLCStol ikke på noe, bekreft alt, inkludert selve AI-en. Som beskrevet i Xygenis plattformtilnærming, utvider AI angrepsflaten over flere lag samtidig:
- førstepartskode,
- avhengigheter,
- CI/CD pipelines,
- AI-modeller og agenter,
- og utviklermiljøer.
Mange av disse områdene forblir i stor grad usynlige for tradisjonelle AppSec-verktøy. Utfordringen er ikke lenger bare å skanne kode for sårbarheter. Organisasjoner trenger i økende grad innsikt i AI-genererte avhengigheter, AI-aktivitet i utviklermiljøer, agentatferd, AI-tilkoblet infrastruktur og interaksjoner i programvareforsyningskjeden som skjer i maskinhastighet.
Det er også derfor konsepter som AI-inventar, AI-bevisst ASPM, AI-SPM og styring av utviklermiljøet blir raskt sentralt i moderne AppSec-samtaler.

Ocuco SDLC Har allerede endret seg
SafeDev-samtalen gjorde én ting veldig tydelig: AI er allerede innebygd i SDLC. Bransjen diskuterer ikke lenger hvorvidt AI-assistert utvikling vil skje. Denne overgangen er allerede i gang på tvers av ingeniørorganisasjoner i alle størrelser.
Den virkelige utfordringen nå er å opprettholde synlighet, styring, attribusjon og driftskontroll på tvers av stadig mer autonome utviklingsmiljøer.
Etter hvert som adopsjonen av AI akselererer, vil tradisjonelle AppSec-antagelser rundt tillitsgrenser, menneskelig forfatterskap, programvareopprinnelse og statiske styringsmodeller fortsette å bryte sammen.
Organisasjonene som tilpasser seg raskest vil ikke nødvendigvis være de som bremser adopsjonen av AI. De vil være de som er i stand til å forstå, styre og sikre AI-drevet programvareutvikling i det tempoet den allerede beveger seg i.
Fortsett samtalen på OWASP Global AppSec EU Wien
Samtalen rundt AI-drevet SDLC Sikkerhet er bare så vidt begynt. Xygeni vil fortsette å utforske disse temaene på OWASP Global AppSec EU i Wien, hvor teamet vil diskutere AI-bevisst AppSec, software supply chain security, AI-styring og de nye risikoene knyttet til agentiske utviklingsmiljøer.
Hvis du deltar OWASP Global AppSec EU, kom og møt Xygeni-teamet i Wien på stand G-08!