






I 2024 alene, AI skrev over 256 milliarder kodelinjerLa det synke inn. I følge Statista, 41 % av alleProgramvarekode er nå AI-generert kodeDet tallet bare øker – og det gjør risikoen også.
AI-kode er rask. Noen ganger for rask. Vi ser nå en 10X økning i eksponert API endepunkter mangler grunnleggende autorisasjon og inputvalidering. Og her er det overraskende: dårlig AI-kode er ikke bare en engangsfeil. Hvis den havner i et åpen kildekode-lager, blir den treningsdata for fremtidige AI-modeller, noe som sprer disse sårbarhetene ytterligere.
Så, hva kan vi gjøre? Vi sørger for at hver linje–menneske eller maskin– er skannet og sikret.
Det er der AI SAST kommer innStatisk applikasjonssikkerhetstesting bygget for utviklere som jobber i en tidsalder med LLM-er, Copilot- og autopilotkoding.
Vil du gå dypere inn i AI-kode og cybersikkerhet?
AI-generert kode er bare toppen av isfjellet. Hvis du ønsker å forstå den fulle virkningen av AI på moderne sikkerhetspraksis – fra trusseldeteksjon til automatisert utbedring – ikke gå glipp av vår grundige veiledning:
Hva er problemet med AI-generert kode?
AI-generert kode ser bra ut. Den kompilerer. Den kjører. Den kommer til og med med kommentarer. Men under panseret hopper den ofte over:
- Autentisering og tilgangskontroll
- Validering og sanering av inndata
- Håndtering av hemmeligheter (f.eks. hardkodede tokener)
- Feilhåndtering og kanttilfellelogikk
- Sikker bruk av biblioteker og API-er
Det er ikke fordi AI er ondsinnet – den forstår bare ikke trusselmodellen din. Og den brukes mer enn noen gang, ofte uten noen gjennomgang i det hele tatt.
Ekte eksempel på sårbarhet i AI-kode
La oss si at Copilot genererer dette i en Express.js-app:
					app.post('/submit', (req, res) => {
  db.insert(req.body)
  res.send('OK')
})
Det ser greit ut – helt til du innser det det er ingen validering eller sanering av inndata. I en produksjonskontekst, det er en rask vei dit XSS or injeksjonssårbarheter.
Hva er AI SAST?
AI SAST handler ikke om å sikre selve AI-en. Det handler om å sikre AI-kode – tingene som genereres, kopieres, limes inn og commitlagt inn i appen din.
Det fungerer som tradisjonelt SAST: skanner kildekoden før den kjører, flagger sårbarheter, foreslår rettelser. Men den er bygget med moderne, AI-assisterte arbeidsflyter i tankene.
Noen plattformer eksperimenterer til og med med AI og maskinlæring for å forbedre mønstergjenkjenning og redusere falske positiver. Men her er fokuset vårt enkelt: bruk statisk analyse for å sikre kode skrevet av AI-verktøy.
Tenk på det som en realitetssjekk. Fordi «den kompilerer» ikke er det samme som «den er sikker».
Hvordan AI SAST Sikrer AI-kode i arbeidsflyten din
Xygeni Code Security er spesialbygd for moderne utviklingsmiljøer – raskt, automatisert og tilkoblet på tvers av verktøykjeden din.
Du får:
- En innfødt SAST skanner for statisk analyse av kodebasen din i sanntid
- Støtte for deteksjon av ondsinnet kode i kildekoden
- Sømløs integrering av tredjeparts skannere– slik at du ikke er låst fast eller tvunget til å bytte
Bruker du allerede SonarQube, Snyk, Checkmarx eller Veracode? Ikke noe problem.Xygeni kan importere funnene sine og sentralisere alt under ett rent system dashboard. Det betyr bedre oversikt, smartere prioritering og ingen dobbeltarbeid – spesielt når du har å gjøre med de uforutsigbare risikoene knyttet til AI-kode.
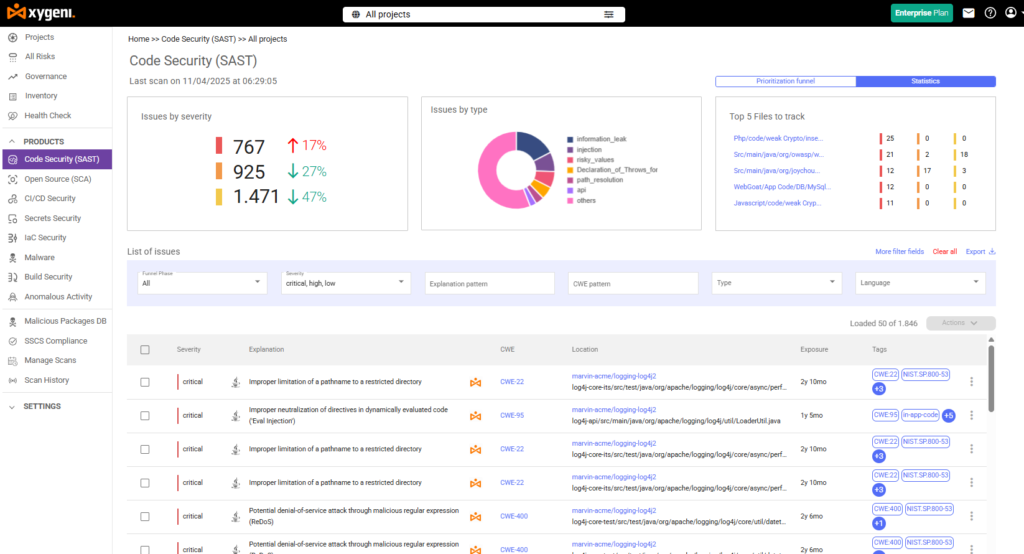
Inne i Xygeni-konsollen
Drar mot Code Security → Risikoer (SAST) og du vil se:
- Alle kodesårbarheter – Xygeni og tredjeparts
- Detaljer om problemer på linjenivå og råd om utbedring
- Filtrer etter alvorlighetsgrad, verktøy og arbeidsflyttrinn
- Bevis for skadelig kode
- Støtte for tilpassede regler, slik at du kan tilpasse dem til kodebasen din
Bottom line: Den forteller deg ikke bare at «noe er galt». Den viser deg hva, hvor og hvorfor – og hvordan du kan fikse det.
Profftips for bruk SAST i AI-tunge prosjekter
Slik får du mest mulig ut av AI SAST uten å forstyrre flyten din:
- Sett den til å mislykkes i byggingen din hvis det oppdages høye/kritiske problemer.
Kjør skanninger på PR-er, ikke bare nattlige eller ukentlige bygg. - Kombiner SAST med hemmelighetsskanning og IaC deteksjon for fullstack-dekning.
- Se gjennom standard AI-kodebiter– spesielt alt som omhandler autentisering, fil-I/O eller databasetilgang.
- Ignorer ingenting– Selv problemer med lav alvorlighetsgrad kan eskalere raskt avhengig av hvordan appen utvikler seg.
Innpakking: SAST Er ikke sexy, men det fungerer
Se – vi ønsker alle å sende raskt. Men raskt uten sikkerhet er slik brudd skjer. AI SAST er din vei til øke hastigheten uten å rote til.
Det handler ikke om å være paranoid. Det handler om å være praktisk.
Bruk verktøyene. Automatiser skanningene. Behandle AI-kode som tredjepartskode: ikke tillitsfull inntil det er bevist at det er trygt.
Klar til å se hva den AI-genererte koden din skjuler?
Start en gratis 14-dagers prøveperiode – Ingen kredittkort. Ingen støy. Bare ren, sikker kode.

