






Moderne utvikling går raskt, og sikkerhet må utvikle seg med den. Derfor skanning av applikasjonssårbarheter har blitt et sentralt steg i å bygge tryggere programvare. Gjennom automatisert analyse identifiserer utviklere kodefeil, usikre avhengigheter og konfigurasjonsrisikoer før utgivelse. Ved hjelp av avansert verktøy for skanning av applikasjonssårbarheter, lagene utfører en full skanning av applikasjonssårbarhet å oppdage svakheter tidlig, styrke pipelines, og forhindre at problemer noen gang når produksjon.
1. Hvorfor skanning av applikasjonssårbarheter er viktig
Hver ny funksjon kan medføre en viss risiko. En enkelt feilkonfigurert fil eller en utdatert avhengighet kan sette hele systemet i fare. Skanning av applikasjonssårbarheter bidrar til å oppdage disse problemene tidlig, under utviklingen og før noen utgivelse når brukerne. Som nevnt i NIST Sikker programvareutviklingsrammeverk (SP 800-218), tidlig deteksjon og automatisert validering er nøkkelen til å minimere programvareeksponering og forhindre kostbart omarbeid senere i livssyklusen.
Når den er integrert i CI/CD pipelines, automatiserte kontroller gjennomgår kildekode, tredjepartskomponenter og konfigurasjonsfiler på hver bygg. Som et resultat får utviklere rask tilbakemelding og kan fikse problemer med en gang. I tillegg sparer team som bruker moderne skanneverktøy tid, reduserer varslingsstøy og leverer programvare med større trygghet.
Å holde denne prosessen konsekvent bygger tillit, forbedrer synligheten og holder sikkerheten i samme tempo som utviklingen.
2. Hva er skanning etter sårbarheter i applikasjoner?
Skanning av applikasjonssårbarheter er prosessen med automatisk å analysere applikasjoner og deres støttende ressurser for å identifisere potensielle sikkerhetsproblemer. I stedet for å vente til produksjon, fokuserer skanning på tidlige stadier som koding, testing og validering av byggeprosessen. I følge OWASP-testveiledning, tidlig og kontinuerlig testing bidrar til å redusere eksponering ved å finne svakheter før utrulling.
Dette inkluderer å sjekke for:
- Injeksjonsfeil som SQL-injeksjon or skripting på tvers av nettsteder
- Svak autentiserings- eller autorisasjonslogikk
- Utdaterte avhengigheter med kjente sårbarheter
- Hemmeligheter eller legitimasjon som er lagret ved et uhell i kode
- Feilkonfigurerte infrastrukturdefinisjoner eller arbeidsflyter
Når den drives av høyre verktøy for skanning av applikasjonssårbarheter, hjelper disse kontrollene team med å oppdage svakheter raskt, prioritere rettelser og levere sikker programvare fra starten av.
3. Hvordan skanning av applikasjonssårbarheter fungerer
Under utviklingen, verktøy for skanning av applikasjonssårbarheter automatisk inspiser kodebaser, avhengigheter og konfigurasjonerDe sammenligner oppdagede mønstre mot sårbarhetsdatabaser og sikkerhetspolicyer for å avdekke potensielle risikoer.
Hver sårbarhetsskanning for applikasjonen organiserer funnene etter alvorlighetsgrad, utnyttbarhet og innvirkning. Følgelig kan team fokusere på det som virkelig betyr noe, i stedet for å bli overveldet av falske positiver.
Fordi alt skjer før utrulling, kan utviklere løse problemer proaktivt, noe som forbedrer både sikkerhetstilstanden og leveringshastigheten.
4. Viktige funksjoner å se etter i verktøy for skanning av sårbarheter i applikasjoner
Å velge riktige sikkerhetsverktøy har stor betydning for hvor enkelt skanning passer inn i den daglige arbeidsflyten. I de fleste tilfeller deler de beste alternativene noen få enkle trekk som hjelper team med å holde seg raske og nøyaktige.
- Nøyaktighet: Gir klare og pålitelige resultater uten ekstra støy.
- Automatisering: Utløs skanninger automatisk når utviklere commit eller slå sammen kode.
- Bred dekning: Sjekk kode, avhengigheter, containere og infrastrukturfiler på ett sted.
- Prioritering: Sorter funnene etter reell innvirkning, slik at rettelsene starter der de betyr mest.
- Utviklerintegrasjon: Vis resultater direkte i pull requests or dashboards for rask handling.
Når disse funksjonene fungerer sammen, blir sårbarhetsskanning en del av normal utvikling – smidig, raskt og effektivt fra første kodelinje til utrulling.
5. Integrering av sikkerhetskontroller i CI/CD
Sikkerhet bør ikke bremse utviklingen. Innebygging skanning av applikasjonssårbarheter inn CI/CD pipelines sørger for at hver versjon verifiseres før utgivelse. Når en utvikler commits-kode, automatiserte skanninger sjekker for usikre avhengigheter, brudd på retningslinjene eller kodefeil.
Med denne tilnærmingen identifiseres problemer så snart de oppstår. Videre, verktøy for skanning av applikasjonssårbarheter kan blokkere usikre bygg eller åpne saker automatisk. Denne kontinuerlige prosessen forkorter utbedringstiden og holder teamene samkjørte rundt felles sikkerhetsmål.
Til syvende og sist, hver automatiserte skanning av applikasjonssårbarhet blir til et sikkerhetsnett som forsterker påliteligheten til din pipeline.
6. Hvordan Xygeni forenkler skanning av applikasjonssårbarheter
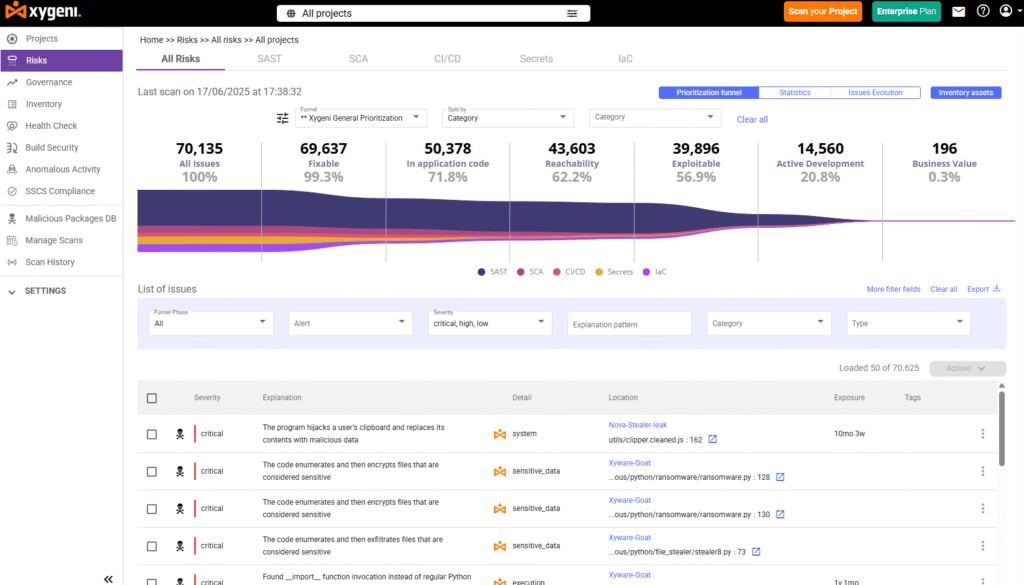
Xygeni gir kontinuerlig beskyttelse før utrulling ved å kombinere sikkerhetskontroller på tvers av kode, avhengigheter og konfigurasjoner. Alt-i-ett-plattformen kombinerer SAST, SCA, IaC, Oppdagelse av hemmeligheter og forebygging av skadelig programvare, noe som gir utviklere klar oversikt og automatisering i hvert trinn.
I tillegg samarbeider disse funksjonene for å støtte skanning av applikasjonssårbarheter over hele SDLCDe oppdager problemer tidlig, reduserer varslingsstøy og gjør utbedring raskere. Som et resultat kan teamene holde fokus på å bygge funksjoner mens sikkerhetskontroller skjer automatisk i bakgrunnen.
Slik hjelper Xygeni med å oppdage og forhindre sårbarheter gjennom hele utviklingsprosessen:
- AI-drevet SAST: Finner og retter kodeproblemer med kontekstbevisste anbefalinger.
- SCA med Reachability og EPSS: Fremhever utnyttbare avhengigheter og foreslår tryggere versjoner.
- Hemmeligheter Sikkerhet: Oppdager og tilbakekaller eksponerte nøkler eller tokener før de kan forårsake skade.
- IaC Security: Sjekker Terraform-, CloudFormation- og Kubernetes-filer for risikable konfigurasjoner.
- Deteksjon av skadelig programvare: Hindrer infiserte eller manipulerte pakker i å komme inn i programvarens forsyningskjede.
Disse verktøyene kobler seg også direkte til populære CI/CD plattformer som GitHub, GitLab eller Jenkins. På grunn av dette skjer sikkerhetskontroller automatisk på hver bygg. Derfor blir Xygeni et enkelt, automatisert beskyttelseslag som holder SDLC sikker fra start til slutt.
Skanningsmuligheter for sårbarheter i Xygeni-applikasjonen på tvers av SDLC
| SDLC Fase | Xygeni-funksjonalitet | Nøkkelfokus |
|---|---|---|
| Kode og Commit | SAST (AI Auto-Fix) | Oppdager sårbarheter på kodenivå og bruker sikre, AI-genererte rettelser direkte i pull requests. |
| avhengig | SCA med tilgjengelighet og EPSS | Finner utnyttbare sårbarheter i åpen kildekode, prioriterer etter utnyttbarhet og automatiserer utbedring. |
| Infrastruktur som kode | IaC Security | Analyserer Terraform-, CloudFormation- og Kubernetes-maler for å forhindre feilkonfigurasjoner før utrulling. |
| Secrets Management | Hemmeligheter Sikkerhet | Oppdager, validerer og tilbakekaller eksponerte legitimasjonsopplysninger i repositorier, containere og CI/CD pipelines. |
| Pipeline & Bygg | Build Security | sikrer CI/CD arbeidsflyter med attestering, verifisering av artefaktintegritet og sporing av opprinnelse. |
| Skadevare og forsyningskjede | Deteksjon av skadelig programvare | Identifiserer skadelige pakker, manipulerte avhengigheter og usikre artefakter før integrering. |
| Overvåking og styring | ASPM & Anomali-deteksjon | Sentraliserer synlighet, prioriterer varsler og oppdager uvanlig aktivitet på tvers av kode og pipelines. |
7. Siste tanker
Sikring av programvare starter lenge før utrulling. Bruk riktig verktøy for skanning av applikasjonssårbarheter hjelper utviklere med å finne og fikse problemer tidlig, noe som forbedrer både kvalitet og hastighet.
Når sikkerhet blir en del av det daglige arbeidet, leverer teamene med større trygghet og færre overraskelser. Med Xygeni er det enkelt, raskt og bygget for å skalere med prosjektene dine å legge til disse kontrollene i arbeidsflyten.

