
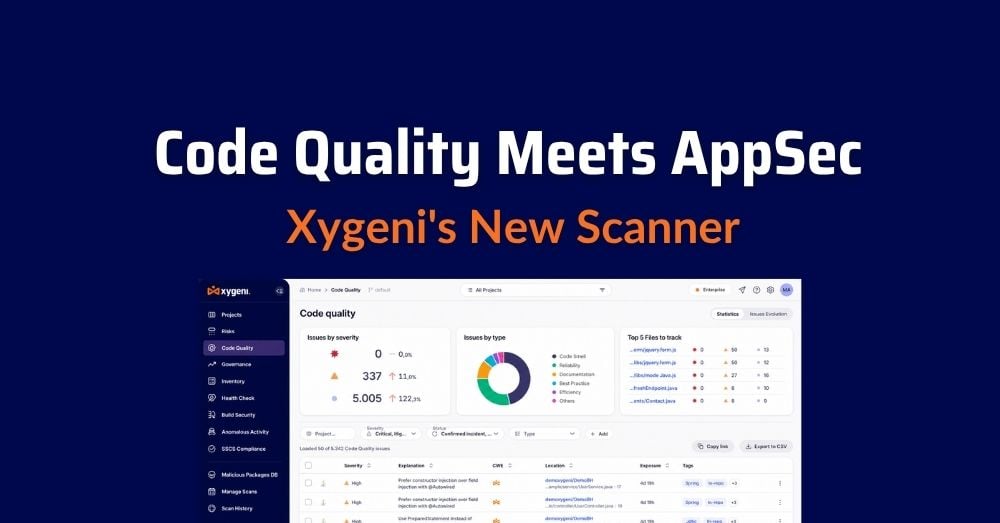






De fleste ingeniørteam har to separate samtaler om den samme kodebasen. Den ene handler om sikkerhet: er det en SQL-injeksjonsrisiko, en hardkodet hemmelighet, en utnyttbar avhengighet. Den andre handler om vedlikeholdbarhet: er denne funksjonen for kompleks, er denne koden duplisert tre ganger, er det død kode som ingen tør å slette.
Disse samtalene skjer vanligvis i forskjellige verktøy, drevet av forskjellige team, på forskjellige tidsplaner. En sikkerhetsskanner flagger det som kan utnyttes. Et separat kvalitetsverktøy, ofte kjøpt og administrert uavhengig, flagger det som er dyrt å vedlikeholde. To lisenser, to dashboards, to parsere som går i det samme abstrakte syntakstreet for å svare på to forskjellige spørsmål.
Den splittelsen har en kostnad. Pålitelighetsfeil (den typen som forårsaker kjøretidsfeil, ikke sikkerhetsbrudd) får ikke samme prioriteringsdisiplin som sikkerhetsfunn, fordi de ligger utenfor sikkerhetsteamets oppgaver. dashboardOg når et team allerede har en statisk analysemotor som analyserer hver fil av sikkerhetshensyn, er det overflødig arbeid uten felles fordel å sette opp en annen, urelatert motor bare for å sjekke kodekvaliteten.
Hvorfor kodekvalitet er viktig (og hvordan den er forskjellig fra Code Security)
Kodekvalitet og code security svar på to forskjellige spørsmål. Code security spør: kan denne koden utnyttes? Kodekvalitet spør: kan denne koden vedlikeholdes? En funksjon kan være helt sikker og fortsatt være et virvar på fem hundre linjer som ingen vil røre, og en velorganisert, lettlest modul kan fortsatt leveres med en kritisk injeksjonsfeil. Ingen av disiplinene erstatter den andre.
Kostnaden ved å ignorere kodekvalitet viser seg ikke som et sikkerhetsbrudd. Det viser seg saktere: en nyansatt bruker to uker i stedet for to dager på å gjøre en sikker endring, en rutinemessig funksjon tar tre sprinter fordi ingen kan forutsi hva en duplisert blokk vil ødelegge andre steder, en ingeniør på vakt bruker en time på å spore en feil gjennom død kode som burde vært fjernet for et år siden. Ingenting av dette utløser et sikkerhetsvarsel. Alt dette viser seg i hastighet, og når det er synlig i en sprintretro, er det allerede dyrt å fikse.
Det er tilfellet for å behandle kvalitet med samme strenghet som sikkerhet: ikke fordi en kodelukt er en trussel, men fordi det å la vedlikeholdsgjeld hope seg opp uovervåket er hvordan en kodebase blir stedet hvor funksjoner dør.
Den bedre måten: Én motor, to regelkataloger
Xygenis kodekvalitetsskanner analyserer kildekoden for vedlikeholds- og pålitelighetsfeil: kodelukt, kompleksitetsbrudd, død kode og duplisering – mønstrene som ikke forårsaker et brudd, men som forårsaker avbrudd, regresjoner og trege team.
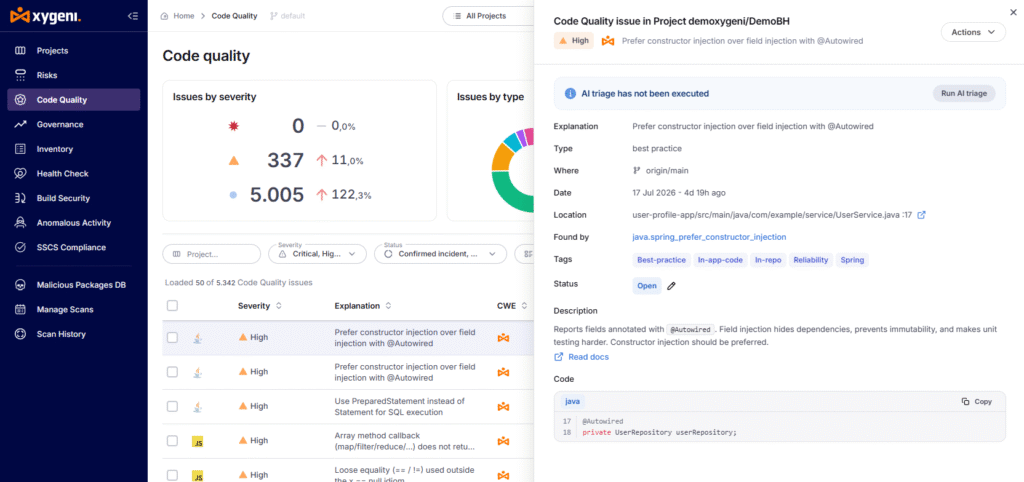
Det særegne designvalget er arkitektonisk, ikke kosmetisk. Code Quality deler sin statiske analysemotor med Xygenis SAST skanner: de samme parserne, den samme AST-konstruksjonen, den samme filoppdagelsen. Det den ikke deler er regelkatalogen. Kvalitetsregler er begrenset til kvalitet, ikke sikkerhet, og funnene vises i en dedikert kvalitetsseksjon på Xygeni-plattformen, som holdes atskilt fra SAST og resten av sikkerhetsrisikotabellene.
Resultatet: Teamene får et vedlikeholdsperspektiv og et sikkerhetsperspektiv fra samme underliggende analyseomgang, uten å slå sammen to forskjellige bekymringer til én støyende dashboard.
To måter å få et kvalitetssignal i din Pipeline
Ikke alle funksjoner for «kodekvalitet» fungerer på samme måte under panseret. Mange CI/CD-native kvalitetsverktøy er aggregeringslag: de analyserer ikke koden din selvde importerer resultater fra hvilken som helst linter du allerede kjører (en JavaScript-linter, en Python-linter, en dupliseringsdetektor), hver omformatert til et delt JSON-skjema, hver koblet opp som sin egen pipeline trinn. Det er fleksibelt, men det betyr at kvalitetssignalet ditt bare er så konsistent som hvor mange separate verktøy, formater og vedlikeholdere du har satt sammen, ett per språk.
Xygenis kodekvalitetsskanner tar den andre veien: én innebygd motor, som allerede kjører for sikkerhet, utvidet med en kvalitetsregelkatalog. Det er ingen lintering per språk å installere, ingen rapportformat å formatere på nytt, ingen separat jobb å vedlikeholde per verktøy. Du får én kommando, én konsistent alvorlighetsmodell og én dashboard delen, fordi analysen aldri ble delt på tvers av verktøy i utgangspunktet.
Hvordan det fungerer?
Kodekvalitet kjører som sin egen CLI-kommando:
xygeni-kvalitet -d [alternativer] (xygeni-kodekvalitet fungerer som et alias.)
Den deler opsjonsmodellen sin med xygeni sast, slik at alle som allerede kjører Xygenis sikkerhetsskanner vil gjenkjenne grensesnittet umiddelbart:
| Alternativ | Hva det gjør |
|---|---|
-d, --dir | Katalog som skal analyseres |
--detectors | Kjør spesifikke detektor-ID-er, eller en alvorlighetsgrad og alt over den |
--fail-on | Avslutt ikke-null ved en gitt alvorlighetsgrad, for CI/CD gating |
--baseline | Sammenlign mot en grunnlinje og returner kun nye funn |
--upload | Send resultater til Xygeni-plattformen |
Generere en kodekvalitetsrapport
En skanning produserer en kodekvalitetsrapport du kan sende til plattformen, eksportere som JSON for CI-artefakter eller gi til en teamleder uten å gi dem dashboard tilgang. Begge er kommandoer på én linje:
# Skann og last opp direkte til Xygeni-plattformen
xygeni-kvalitet -n MittProsjekt –opplasting
# Eksporter en kodekvalitetsrapport som JSON, kun kritiske funn
xygeni-kvalitet -d –detektorer kritiske –format json –output quality.json
Når den er lastet opp, er det den samme kodekvalitetsrapporten som fyller ut Kvalitetsdelen av dashboardfiltrerbar, med uttrekkbar detalj per funn, grunnlinjer og den samme rapporteringsatferden som teamene allerede bruker for SAST.
Kjørekvalitet sammen med en sikkerhetsskanning
For lag som ønsker begge signalene fra én pasning, SAST skanneren aksepterer en –inkluder-kvalitet flagg:
xygeni sast -d –inkluder-kvalitet
Fordi SAST og kodekvalitet deler parserfasen, dette er mer effektivt enn å kjøre de to skannerne etter hverandre. Det produserer to separate rapporter, sikkerhet og kvalitet, og hver av dem havner fortsatt i sin egen kategori. dashboard seksjon. Flagget endrer hvordan skanningen utføres, ikke hvordan resultatene er organisert.
Skanning uten tilkobling
For miljøer med luftgap eller CI-løpere uten utgang til Xygeni-plattformen, kan kvalitetsskanninger kjøres lokalt og lastes opp senere:
xygeni-kvalitet -d -n MittProsjekt
# …senere, fra en vert med tilkobling:
xygeni rapport-opplasting -n MittProsjekt -r depsdoctor-quality.json
Funnene havner i kvalitetsdelen akkurat som de ville gjort fra en live-skanning: samme sortering, samme policy, samme grunnleggende atferd.
Hvorfor det er viktig å holde kvalitet adskilt fra sikkerhet
Det ville være enkelt å legge kodelukt inn i samme alvorlighetsliste som et utnyttbart sårbarhet. Xygeni gjør det bevisst ikke. En duplisert funksjon og en SQL-injeksjon er ikke samme type risiko, og å behandle dem på samme måte trener team til enten å overreagere på vedlikeholdsstøy eller underreagere på reelle sikkerhetsfunn. Å holde regelkatalogene, rapportene og dashboard separate visninger, mens de deler motoren under, betyr det at hvert team får signalet som er viktig for dem uten å betale for et ekstra statisk analyseverktøy.
Prøv det: Kodekvalitet er tilgjengelig i dag gjennom Xygeni CLI. Teamene kjører allerede xygeni sast kan legge til –inkluder-kvalitet til deres eksisterende pipeline i én linje, ingen nye verktøy å ta i bruk, ingen andre dashboard å sjekke.

FAQ
Hva er Xygeni-kodekvalitet?
Xygeni Code Quality er en statisk analyseskanner som oppdager feil i vedlikeholdbarhet og pålitelighet, inkludert kodelukt, brudd på kompleksitet, død kode og duplisering. Den kjører som sin egen kommando (xygeni-kvalitet) og rapporterer til en dedikert kvalitetsseksjon på Xygeni-plattformen, atskilt fra sikkerhetsfunn.
Er kodekvalitet det samme som SAST?
Nr. Kodekvalitet og SAST dele den samme underliggende parsemotoren, men bruke uavhengige regelkataloger og produsere uavhengige rapporter. SAST ser etter sikkerhetssårbarheter; kodekvalitet ser etter vedlikeholds- og pålitelighetsfeil.
Kan jeg kjøre en kvalitetsskanning og en sikkerhetsskanning samtidig?
Ja. Løping xygeni sast -d –inkluder-kvalitet kjører begge regelsettene i én omgang, noe som er mer effektivt enn å kjøre de to skannerne separat, siden de deler parserfasen. Resultatene produserer fortsatt to separate rapporter og vises i to separate dashboard seksjoner.
Trenger jeg en egen lisens for kodekvalitet?
Opplasting og visning av kvalitetsresultater krever kodekvalitetsrettigheten, den samme som kreves for å kjøre skanningen.
Kan Code Quality kjøre uten internettilgang?
Ja. Skanninger kan kjøres lokalt uten –last opp flagg, og den resulterende rapporten kan lastes opp senere fra en tilkoblet vert ved hjelp av opplasting av xygeni-rapport.
