
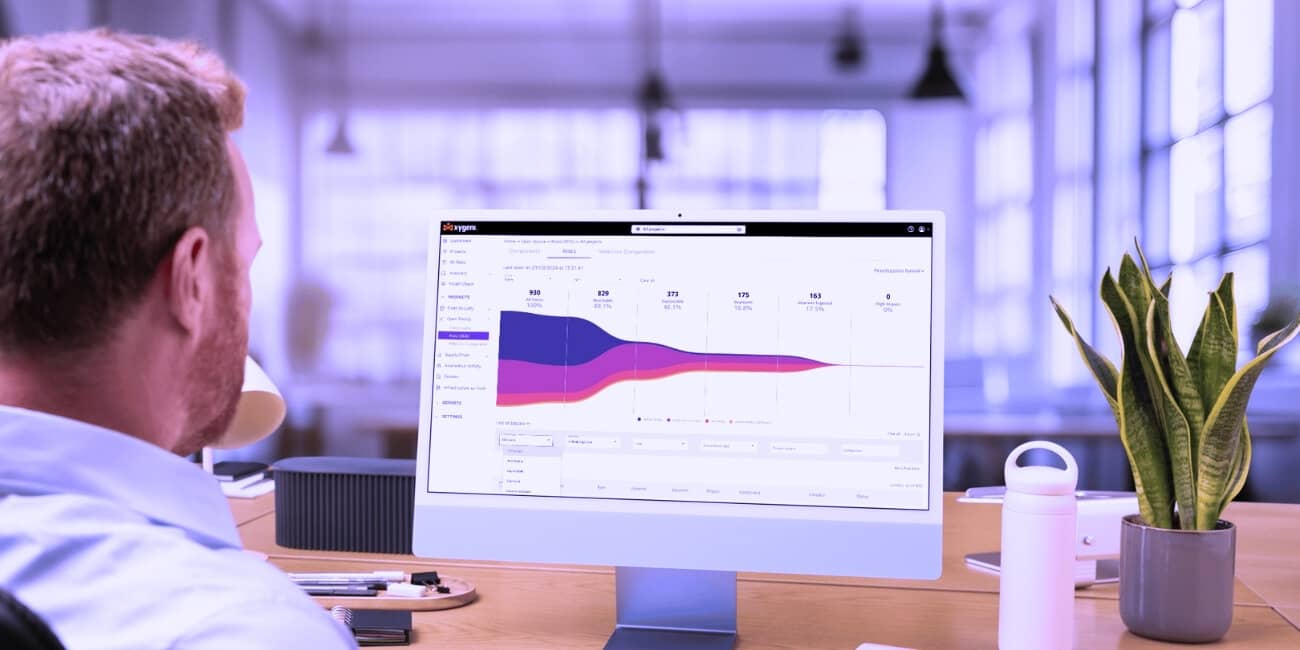






Sårbarhetsskanning er en viktig del av en solid sikkerhetsstrategi. Ettersom åpen kildekode-programvare (OSS) utgjør majoriteten av kodebaser (ofte så mye som 90 %), er det avgjørende å identifisere og adressere sårbarheter tidlig for å beskytte programvarens forsyningskjede. Xygeni forbedrer tradisjonell sårbarhetsskanning ved å inkludere sanntidsdeteksjon av skadelig programvare og intelligente prioriteringstrakter, noe som sikrer at teamet ditt ikke bare oppdager, men også prioriterer og utbedrer de mest kritiske sikkerhetsrisikoene.
Siden denne opprinnelig ble publisert, har Xygenis tilnærming til prioritering utvidet seg til en fullstendig ASPM lag: en AI-drevet trakt som bruker samme tilgjengelighet, utnyttbarhet, EPSS og forretningskontekst-scoring på funn fra Xygenis egne skannere og fra tredjepartsverktøy som allerede er i stacken din, korreler og dedupliserer på tvers av alle i én prioritert visning i stedet for separate lister per verktøy.
Hva er en sårbarhetsskanning?
En sårbarhetsskanning er en prosess som identifiserer svakheter i programvaren, systemene og nettverkene dine.Den undersøker kodebaser, konfigurasjoner og avhengigheter med åpen kildekode for å avdekke sikkerhetstrusler før angripere kan utnytte dem. Ettersom OSS fortsetter å dominere kodebaser, er sårbarhetsskanning avgjørende for å opprettholde sikre miljøer og beskytte mot brudd før de skjer.
Hvorfor Xygenis sårbarhetsskanning beskytter deg best
Xygeni Sårbarhetsskanning tilbyr mer enn bare deteksjon. Verktøyene våre gir trusselblokkering i sanntid, smart risikoprioritering og sømløs CI/CD pipeline integrasjon, som sikrer at sikkerheten passer problemfritt inn i arbeidsflytene og utviklingsprosessene dine. Slik forbedrer Xygenis banebrytende funksjoner sårbarhetshåndteringen din:
Sanntidsdeteksjon av skadelig programvare: Blokkerer trusler før de når deg
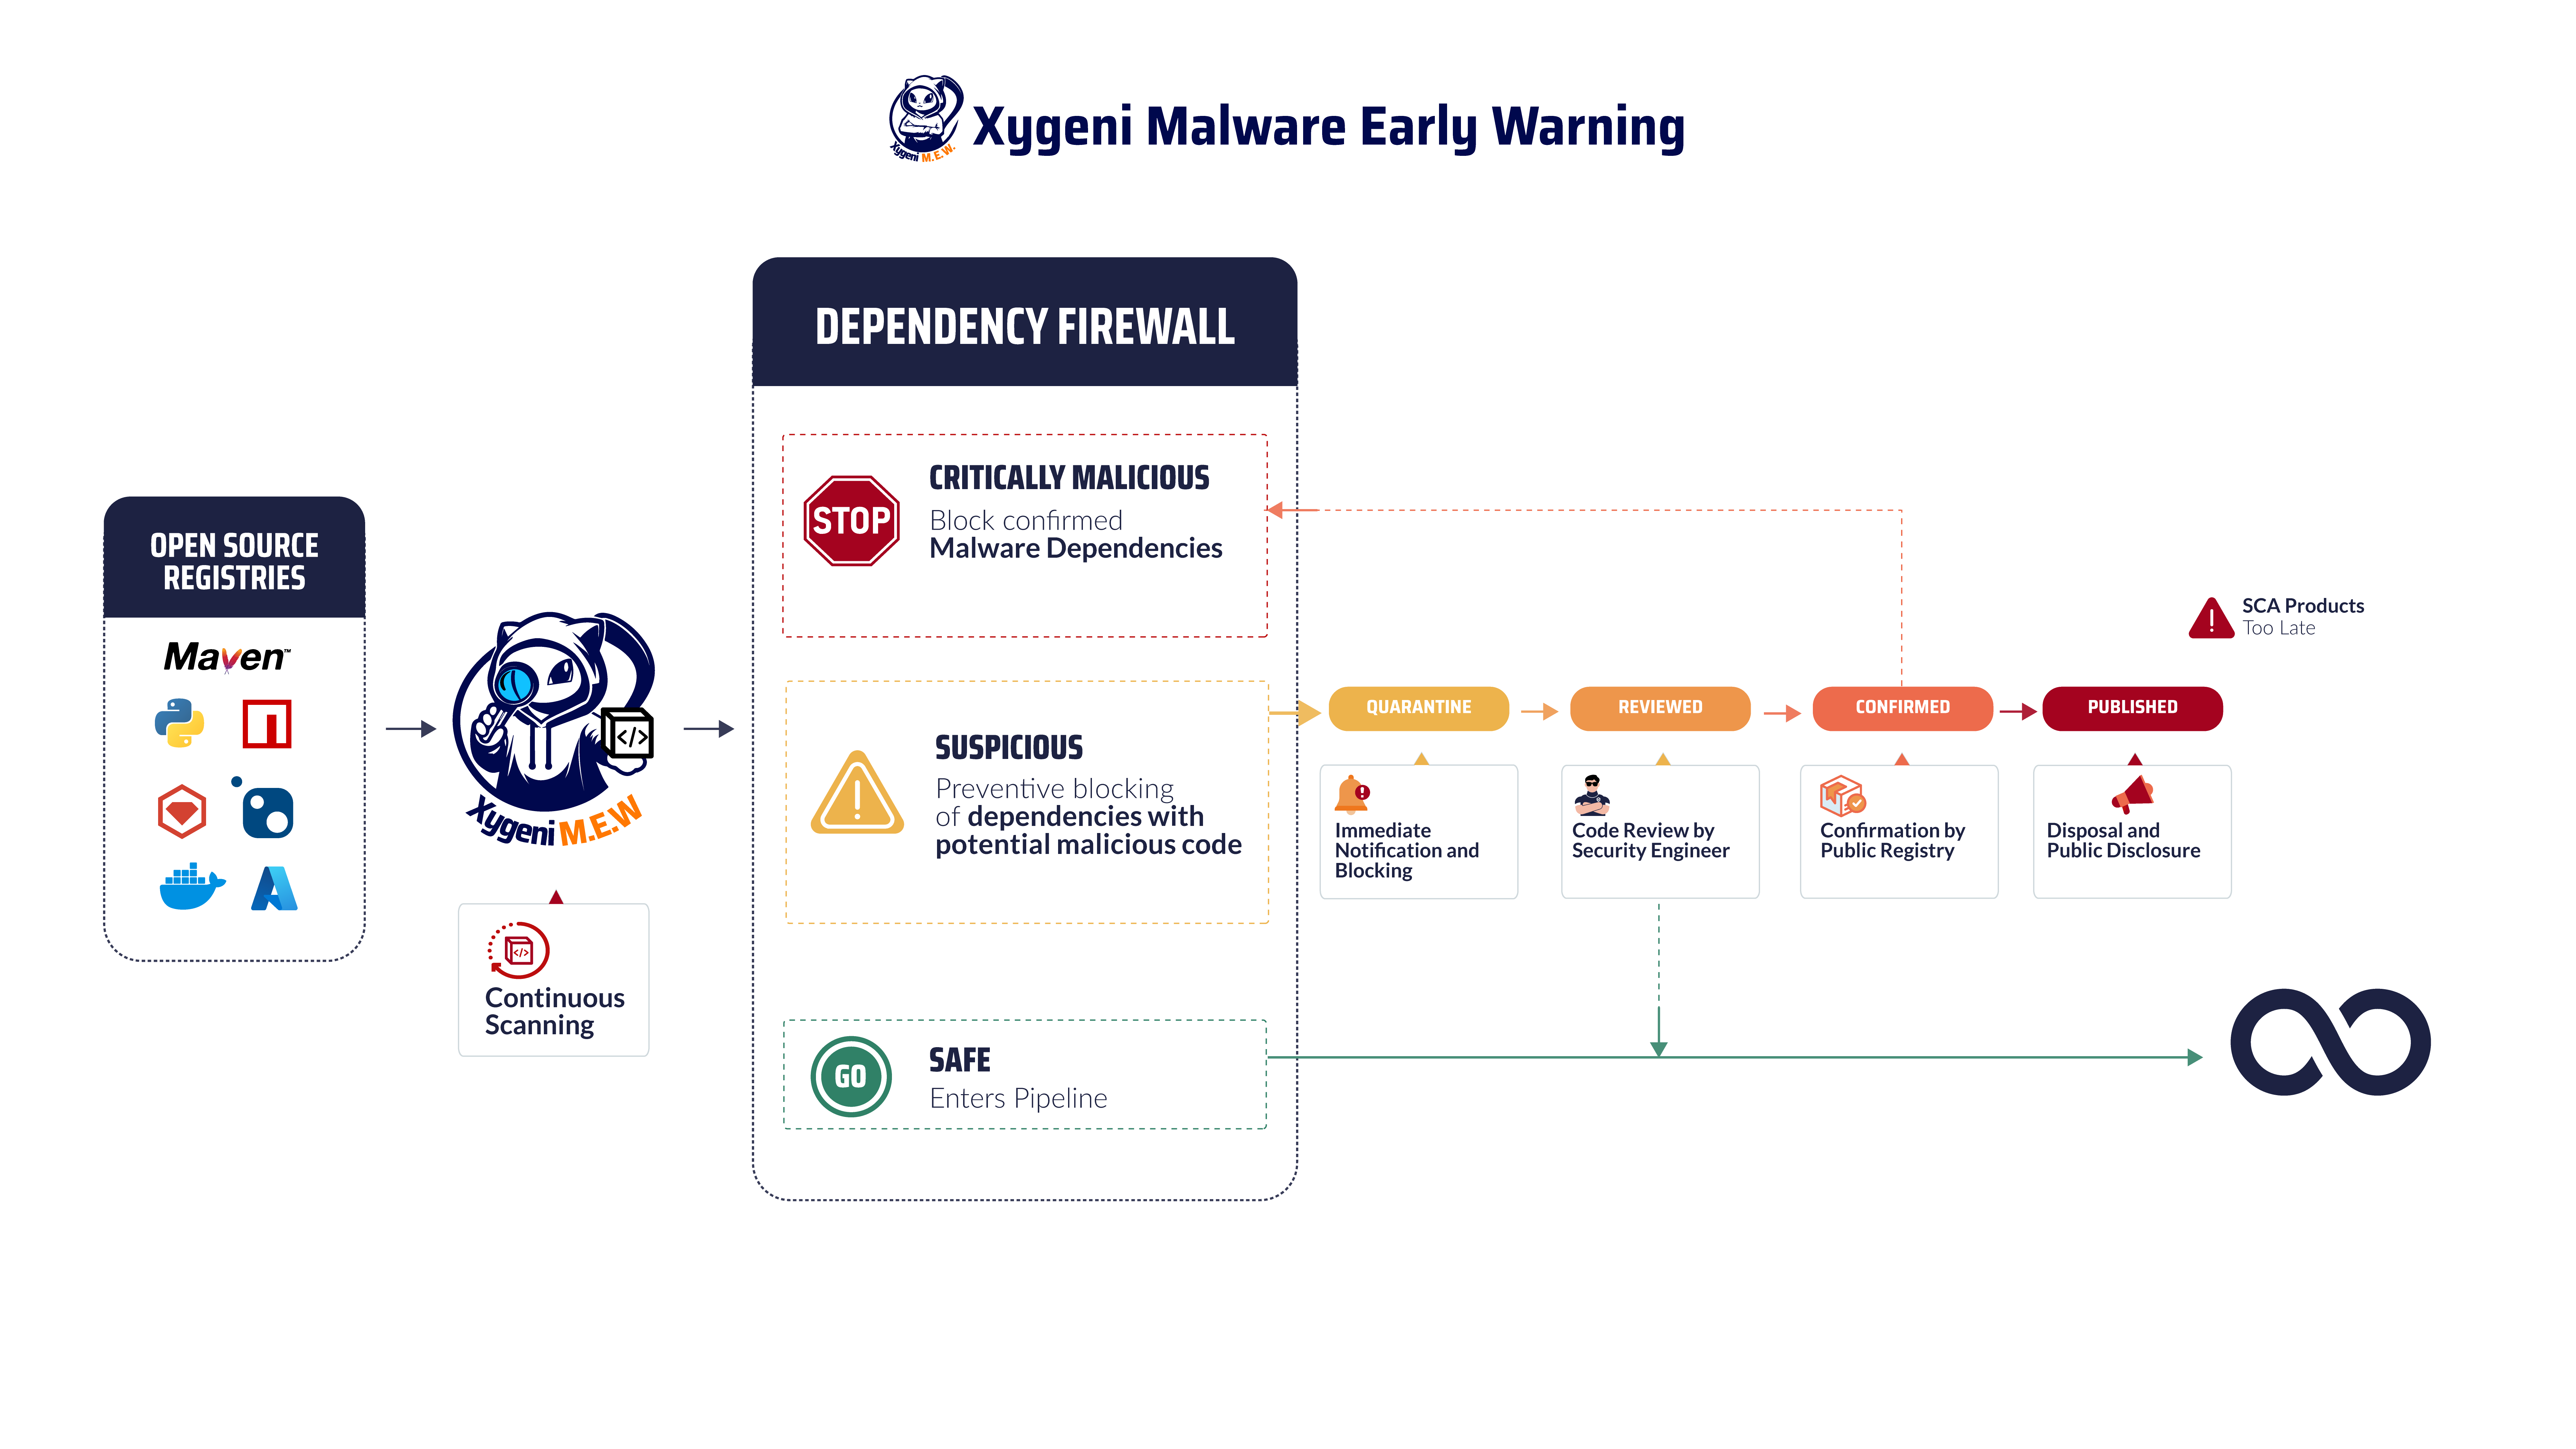
Minimer risikoer og beskytt applikasjonene dine mot skadelige pakker med Xygenis tidlige oppdagelse av skadelig programvareVår omfattende løsning tilbyr sanntidsovervåking av avhengighetene dine, og sikrer at trusler oppdages og reduseres før de kan påvirke programvaren din. Ved å kontinuerlig skanne offentlige arkiver som NPM, Mavenog PyPIXygeni blokkerer skadelige pakker så snart de publiseres, og hindrer dem i å infiltrere systemene dine.
Det er avgjørende å administrere komponenter med åpen kildekode i dagens programvareutviklingslandskap på grunn av den økende risikoen for sårbarheter og ondsinnet kode. Xygenis Open Source Security Løsningen reduserer risikoen for skadelig programvare dramatisk ved å skanne og blokkere skadelige pakker på publiseringstidspunktet. Vår kontinuerlige overvåking dekker flere offentlige registre, og sikrer at alle avhengigheter blir grundig gransket for sikkerhet og integritet.
Xygenis kraftige funksjoner hjelper teamet ditt med å opprettholde sikre og pålitelige programvareprosjekter ved å prioritere kritiske problemer og effektivisere utbedringsprosesser, slik at du kan fokusere på det som betyr mest.
CVE-poengsum og EPSS-integrasjon: Prioritering av de mest utnyttbare sårbarhetene
Xygeni forbedrer CVE-poengsum med Exploit Prediction Scoring System (EPSS) for en mer omfattende vurdering av risiko. Mens CVE-poengsummer vurderer alvorlighetsgraden til en sårbarhet, forutsier EPSS sannsynligheten for utnyttelse. Dette lar teamet ditt prioritere basert på både alvorlighetsgrad og utnyttbarhet i den virkelige verden.
For eksempel har CVE-2021-44228 (Log4j), som har en høy CVE-score, også høy sannsynlighet for utnyttelse basert på EPSS-data. Denne kombinasjonen hjelper deg med å prioritere sårbarheter som utgjør størst risiko, slik at teamet ditt fokuserer på de farligste truslene først.
Prioriteringstrakter: Fokuser på å fikse det som er viktigst
Xygenis prioriteringstrakter forenkler måten du håndterer et stort antall sikkerhetsproblemer på. Disse traktene lar deg filtrere og fokusere på de mest kritiske sårbarhetene ved å bruke tilpassede prioriteringskriterier. I stedet for å måtte vasse gjennom tusenvis av problemer, hjelper Xygeni teamet ditt med å fokusere på de som utgjør den største trusselen, for eksempel tilgjengelige sårbarheter eller de som er aktivt distribuert.
Du kan også utnytte ferdige salgstrakter som generell prioritering, CI/CD Prioritering, og IaC Prioritering. Disse salgstraktene effektiviserercisioneproduksjon, noe som sparer verdifull tid og ressurser.
Konfigurerbare prioriteringstrakter i flere trinn
Xygenis prioriteringstrakter støtter opptil åtte konfigurerbare stadier, og kombinerer forhåndsbygde kriterier som tilgjengelighet og utnyttbarhet med organisasjonsspesifikke egenskaper, slik at et sikkerhetsteam ikke er låst til en fast formel. Funn flyter gjennom trakten til klare handlingsnivåer: Umiddelbar, ASAP, Planlagt, Etterslep, i stedet for en enkelt flat "kritisk/høy/middels/lav"-liste, som er nærmere hvordan et team faktisk planlegger en sprints utbedringsarbeid.
CI/CD Pipeline Integrasjon: Sikkerhet innebygd i alle trinn
Sikkerhet bør aldri være en ettertanke. Xygeni integreres direkte med populære CI/CD plattformer som Jenkins, GitHub Actions og CircleCI, som sikrer at sårbarhetsskanninger utløses automatisk under hver bygge- og distribusjonsfase. Denne integrasjonen muliggjør tidlig deteksjon og utbedring, og forhindrer at sårbarheter glir over i produksjon.
Pull Request Skanning: Oppdag problemer før de slår seg sammen
Xygenis Pull Request Skanning skanner etter sårbarheter i sanntid når nye pull requests opprettes. Den oppdager problemer som SQL Injection or Cross-Site Scripting (XSS) før de går over i produksjon. Ved å fange opp disse feilene tidlig, løser teamet ditt sikkerhetsrisikoer uten å forsinke utgivelsessykluser eller akkumulere teknisk gjeld.
Rekkeviddeanalyse: Eliminer støy og prioriter reelle trusler
Xygenis rekkeviddeanalyse går forbi standard deteksjon ved å identifisere sårbarheter påkalt under kjøretidI stedet for å overvelde teamet ditt med utallige problemer, fokuserer Xygeni på sårbarheter som er aktivt utnyttbar i miljøet ditt.
Ved å filtrere ut de som finnes, men som er utilgjengelige under utførelse, kutter Xygeni gjennom støy. Dette sikrer at teamet ditt konsentrerer seg om de mest presserende sikkerhetstrusleneDenne tilnærmingen reduserer falske positive og minimerer våken utmattelse.
Teamet ditt fokuserer på reelle risikoer, ikke lavprioriterte problemer. Xygeni sørger for at tiden og ressursene dine tar for seg kritiske sårbarheter, og hindrer skjulte trusler i å gli gjennom.
Automatisert utbedring: Rett sårbarheter uten problemer
Sikkerhet bør støtte utvikling, ikke hindre den. Xygenis automatiserte utbedringsfunksjoner lar teamet ditt oppdatere sårbarheter direkte gjennom CI/CD pipelines. Så snart Xygeni oppdager en sårbarhet, kan den automatisk installere en oppdatering, slik at utviklingen din kan fortsette uten manuell inngripen. Denne automatiseringen reduserer nedetid og øker produktiviteten.
Administrasjon av åpen kildekode-lisenser: Sikre samsvar med tillit
I tillegg til å skanne etter sårbarheter, hjelper Xygeni med å administrere lisenser for åpen kildekode ved å sikre at koden din forblir kompatibel med Beste praksis for OWASP og annen industri standards. Denne funksjonen reduserer juridiske risikoer ved å identifisere og håndtere brudd på lisenser for åpen kildekode, slik at programvaren din er kompatibel og sikker.
Hvorfor velge Xygeni?
- Sanntidsdeteksjon av skadelig programvareOppdag og blokker skadelig programvare umiddelbart før den infiltrerer programvaren din.
- CVE-poengsum og EPSS-integrasjonPrioriter sårbarheter basert på både alvorlighetsgrad og utnyttbarhet, og sørg for at kritiske problemer tas hånd om først.
- Tilpassbare prioriteringstrakterFiltrer ut lavprioriterte problemer og fokuser på det som betyr mest.
- Automatisert utbedring: Installer sikkerhetsoppdateringer automatisk i din CI/CD pipeline, minimere forstyrrelser.
- CI/CD Integrasjon: Integrer sømløst sårbarhetsskanninger i hvert trinn i utviklingsprosessen din.
- Hold deg kompatibelSørg for samsvar med bransjens krav standardog redusere risikoen for brudd på lisenser for åpen kildekode.
Beskytt programvaren din med Xygenis sårbarhetsskanning og verktøy for sanntidsdeteksjon av skadelig programvare
Ikke vent på at et sikkerhetsbrudd skal skje. Med Xygenis verktøy for sårbarhetsskanning og sanntidsverktøy for skadelig programvaredeteksjon kan du proaktivt oppdage og blokkere trusler før de slår til. Fokuser på å fikse de mest kritiske risikoene og effektiviser sårbarhetshåndteringsprosessen din med tilpassbare prioriteringstrakter og automatisert utbedring. Hold deg i forkant av nye trusler og sørg for at programvaren din forblir sikker og kompatibel.
Dette prioriteringslaget er også det som gjør at Xygenis plattform fungerer sammen med verktøy du allerede kjører. Hvis du er midt i en migrering bort fra en annen skanner, eller rett og slett ikke er klar til å erstatte en, inntar Xygeni disse funnene, bruker den samme AI-drevne sorteringen og utbedringen på dem, og lar deg pensjonere det gamle verktøyet på din egen tidslinje, uten et dekningsgap imellom.
Klar til å beskytte programvaren din? Be om en demonstrasjon i dag og lær hvordan Xygeni Vulnerability Scan kan forvandle strategien din for sårbarhetshåndtering.
FAQ
Hva er forskjellen mellom en sårbarhetsskanning og en prioritering av sårbarheter?
En sårbarhetsskanning oppdager svakheter på tvers av kode, konfigurasjoner og avhengigheter med åpen kildekode. Prioritering er det separate trinnet med å bestemme hvilke av disse funnene som skal fikses først, ved hjelp av signaler som EPSS-utnyttbarhetsdata og tilgjengelighetsanalyse, i stedet for å behandle hvert funn som like presserende.
Fanger Xygenis sårbarhetsskanning også opp skadelig programvare, eller bare kjente CVE-er?
Begge deler. Xygeni kombinerer tradisjonell CVE-basert sårbarhetsskanning med sanntidsdeteksjon av skadelig programvare på tvers av offentlige registre som NPM, Maven og PyPI, slik at nylig publiserte skadelige pakker blokkeres på publiseringstidspunktet, ikke bare kjente, avslørte sårbarheter.
Hva er EPSS, og hvorfor er det viktig sammen med CVE-poengsummer?
EPSS (Exploit Prediction Scoring System) forutsier hvor sannsynlig det er at en sårbarhet faktisk blir utnyttet, mens en CVE-score måler teoretisk alvorlighetsgrad. Ved å kombinere begge deler, slik Xygeni gjør, lar et team prioritere sårbarheter som både er alvorlige og realistisk sett sannsynlige for å bli angrepet.
Kan sårbarhetsskanning kjøres automatisk i CI/CD, eller krever det et separat trinn?
Xygeni integreres direkte med CI/CD plattformer som Jenkins, GitHub Actions og CircleCI, slik at skanninger utløses automatisk ved hver bygg og distribusjon, inkludert pull request skanning som fanger opp problemer som SQL-injeksjon eller XSS før koden slås sammen.

