






I den raskt utviklende verdenen av DevOps-verktøy er hastighet og effektivitet avgjørende. Uten riktig sikring av DevOps-sikkerhetsverktøy kan imidlertid hele utviklingsprosessen stå overfor alvorlige risikoer. Ved å fokusere på DevOps og sikkerhet sikrer teamene at verktøyene og arbeidsflytene deres forblir pålitelige og beskyttede. I tillegg, etter hvert som organisasjoner tar i bruk avanserte DevSecOps-sikkerhetsverktøy, blir det enda viktigere å konfigurere og overvåke disse verktøyene. Disse verktøyene danner ikke bare ryggraden i Kontinuerlig integrasjon (CI) og kontinuerlig levering (CD) men også ivareta utviklingen pipeline fra sårbarheter.
Grenbeskyttelse i DevOps og sikkerhet: Sikring av kodebasen
En av de mest effektive måtene å styrke DevOps og sikkerhet på er å implementere grenbeskyttelse. Denne funksjonen beskytter kritiske grener mot uautoriserte eller ondsinnede endringer. For eksempel hindrer håndheving av grenbeskyttelse angripere i å injisere sårbarheter i kodebasen din. Slik øker du denne beskyttelsen:
- Håndhev koden anmeldelserKrev grundige gjennomganger for hver endring for å fange opp sårbarheter og vedlikeholde kodingen. standards.
- Forhindre kraftskyvingerBlokkkraften skyver for å bevare commit historikk og føre en tydelig og sporbar oversikt over endringer.
- Legg til automatiserte sikkerhetskontrollerIntegrer sikkerhetsskanninger i pull requests å identifisere risikoer før fusjon.
Den ultimate guiden til å beskytte din CI/CD Pipeline
Hold deg foran angripere med vår ekspertguide om hvordan du identifiserer, forebygger og reagerer på sikkerhetsrisikoer i CI/CD pipelines!
Rollen til DevOps-sikkerhetsverktøy i utvidbarhet av CI-verktøy
Fleksibiliteten til DevOps-sikkerhetsverktøy, som for eksempel Jenkins og GitLab, ligger i deres utvidbarhet gjennom plugins. Denne utvidbarheten kan imidlertid også utsette systemer for risikoer hvis plugins er utdaterte eller dårlig vedlikeholdt. For eksempel kan en plugin med uløste sårbarheter gi angripere tilgang til dine pipeline eller injisere ondsinnet kode.
Risikoer ved ukontrollerte pluginer:
- Utdaterte verktøyProgramtillegg uten rettidige oppdateringer kan gå glipp av kritiske sikkerhetsoppdateringer.
- Svake sikkerhetsvurderingerNoen programtillegg mangler skikkelige sikkerhetsvurderinger før integrering.
- InkompatibilitetsproblemerProgramtillegg som ikke er i samsvar med kjernesystemet kan forårsake sårbarheter.
- Forsinkelser i oppdateringerForsinkelser i installasjon av oppdateringer etterlater hull som angripere kan utnytte.
Beste praksis for sikring av DevSecOps-sikkerhetsverktøy
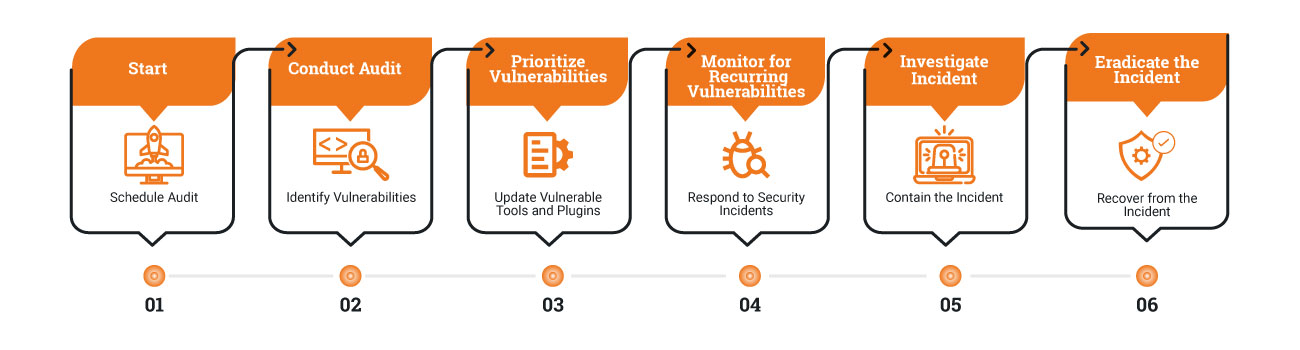
Effektiv administrasjon av DevSecOps-sikkerhetsverktøy krever en proaktiv tilnærming. Når du integrerer disse verktøyene i CI/CD pipeline, følg disse fremgangsmåtene for å bygge et sikkert fundament:
- Velg pålitelige pluginerBruk aktivt vedlikeholdte plugins med et sterkt omdømme i fellesskapet.
- Gjennomføre regelmessige revisjonerGjennomgå verktøyene dine ofte for sårbarheter og installer oppdateringer raskt.
- Integrer sikkerhetsskanningerLegg til automatisk sårbarhetsdeteksjon for å overvåke verktøyene dine kontinuerlig.
Proaktiv risikoreduksjon
Fleksibiliteten til DevSecOps-sikkerhetsverktøy er både en styrke og en potensiell sårbarhet. Derfor er det viktig å ta proaktive skritt for å håndtere risikoer effektivt. Slik kan du gjøre det:
- Gjennomfør regelmessige kodegjennomgangerFor det første, prioriter sikker koding ved å integrere gjennomganger i alle utviklingstrinn. Sørg i tillegg for at utviklere følger beste praksis for å minimere sårbarheter.
- Implementer automatisert skanningVidere kan du bruke sikkerhetsskanninger gjennom hele programvarens livssyklus. Dette lar deg oppdage og håndtere problemer tidlig, noe som reduserer sjansen for at kritiske sårbarheter når produksjon.
- Styrk grenbeskyttelsenI tillegg må du håndheve innstillinger som forhindrer uautoriserte endringer i kodebasen din. Dette beskytter ikke bare kritiske grener, men sikrer også ansvarlighet og åpenhet i utviklingsprosessen.
- Bli oppdatertTil slutt, oppdater verktøy og programtillegg kontinuerlig for å unngå utnyttelse gjennom kjente sårbarheter. Regelmessige oppdateringer sikrer at verktøyene dine er utstyrt med de nyeste sikkerhetsoppdateringene og forbedringene.
Ved å følge disse trinnene kan du skape et sikrere og mer robust DevOps-miljø. Implementering av disse tiltakene bidrar dessuten til å redusere risikoer samtidig som du opprettholder fleksibiliteten og effektiviteten som DevOps-team verdsetter.
Bygge et samarbeidende DevOps- og sikkerhetsfellesskap
Forbedring av DevOps og sikkerhet krever kontinuerlig læring og samarbeid. Derfor blir deling av kunnskap og erfaringer uvurderlig. Her er noen måter å bidra og vokse på:
- Reflekter over gjeldende praksisEr innstillingene for grenbeskyttelse tilstrekkelige? Oppdateres DevSecOps-sikkerhetsverktøyene dine regelmessig? Svar på disse spørsmålene for å identifisere muligheter for forbedring.
- Del dine erfaringerDel dine utfordringer og strategier med kolleger for å bidra til den kollektive kunnskapen til DevOps-fellesskapet.
- Engasjer deg med andreBli med i forum og nettdiskusjoner for å utveksle innsikt og lære av andre utøvere.
Oppdag fellesskapsdrevne diskusjoner og ressurser på DevOps-chat.
Sikring av DevOps-sikkerhetsverktøy er en kontinuerlig reise
Å sikre DevOps-sikkerhetsverktøy og arbeidsflyter er ikke en engangsinnsats; det er en kontinuerlig prosess. Ved å implementere fremgangsmåtene som er skissert her, kan team beskytte sine pipelinesamtidig som effektiviteten opprettholdes. Dessuten lar engasjement i DevOps-fellesskapet alle dele innsikt og øke sikkerheten standarder sammen.
La oss samarbeide for å sikre at fremtiden for DevOps og sikkerhet er rask, sikker og robust. Takk for at du ble med på denne reisen. Måtte DevOps-miljøet ditt forbli sterkt og sikkert!

