






Systemet for scoring av utnyttelsesprediksjon (EPSS) forvandler hvordan moderne sikkerhetsteam håndterer trusler. I den økende diskusjonen om cvss vs epss, skiftet er tydelig. Mens CVSS fremhever alvorlighetsgrad, setter EPSS fokus på utnyttbarhet i den virkelige verden. Denne forskjellen er viktig – fordi i stedet for å reagere på alle problemer med høy alvorlighetsgrad, kan team fokusere på hva angripere faktisk bruker. Ved å bruke EPSS-scoring forbedrer organisasjoner hvordan de håndterer sårbarheter og fikser de som utgjør reelle risikoer.
Hvert år mer enn 20 000 nye CVE-er hvert år. Det er forståelig nok vanskelig å holde tritt med alle disse. Mange team ender opp med å bli utbrent og bruker timevis på å gjennomgå problemer som kanskje aldri fører til et angrep. Dette resulterer i bortkastet tid, trege responser og en voksende liste over oppgaver som aldri ser ut til å bli gjort.
Det er hvor epss vs cvss har en reell innvirkning. EPSS flytter fokuset fra det som kunne være risikabelt for hva er sannsynlig skal målrettes snart. Som et resultat kan team handle raskere, redusere unødvendig arbeid og bruke tid på å fikse det som virkelig betyr noe.
Nøkkelkonsepter
Hva er CVSS?
Det vanlige systemet for poengsum for sårbarheter (CVSS) standardreduserer alvorlighetsgraden av sårbarheter, noe som muliggjør tydelig og effektiv risikovurdering på tvers av cybersikkerhetsteam. Kunnskap om CVSS hjelper interessenter med å forstå sårbarheters innvirkning og forbedrer sikkerhetspraksis.
Hva er EPSS?
EPSS forutsier sannsynligheten for at angripere vil utnytte en sårbarhet innen de neste 30 dagene. Poengsummen oppdateres daglig, og hjelper organisasjoner med å fokusere på sårbarheter som har høyest risiko. Poengsummene varierer fra 0 til 1 – høyere poengsum indikerer større sjanse for utnyttelse.
EPSS vs. CVSS: Viktige forskjeller
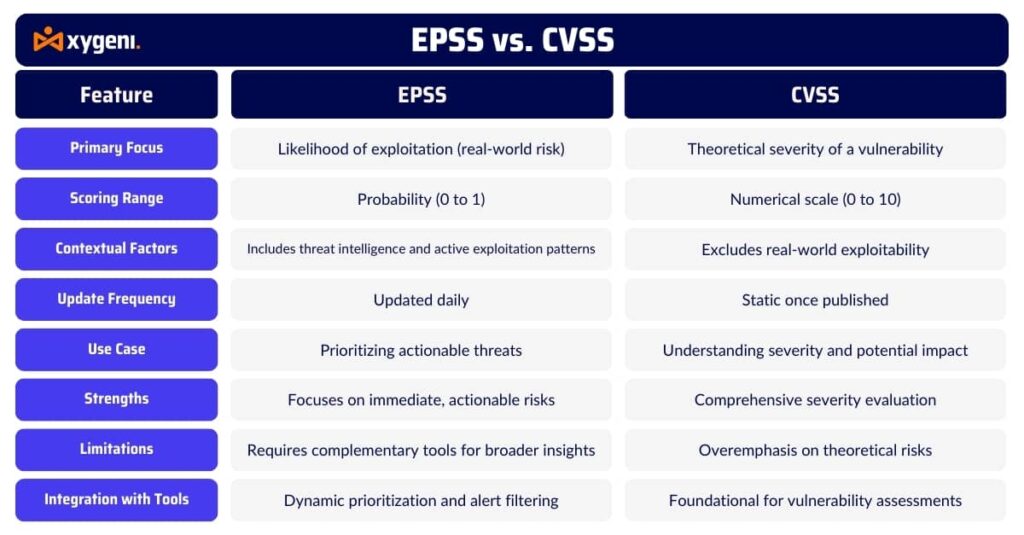
Når man sammenligner cvss og epss, ligger forskjellen i hva hver poengsum forteller deg:
CVSS fokuserer på potensiell alvorlighetsgrad av en sårbarhet – hvor skadelig den er kunne være.
EPSS forutsier sannsynlighet for utnyttelse i den virkelige verden – hvor sannsynlig det er vil være målrettet.
Selv om CVSS vurderer kompleksitet i utnyttelser, brukerinteraksjon og påvirkning, tar det ikke hensyn til om angripere aktivt bruker sårbarheten. EPSS fyller dette gapet ved å ta hensyn til trusseltelemetri, tilgjengelighet av utnyttelseskode og angrepsmønstre.
Ifølge EPSS-forskning, færre enn 2 % av kjente sårbarheter har en høy EPSS-score. I motsetning til dette er mange kritiske CVSS-problemer fortsatt urørt av nettkriminelle. Dette fremhever hvordan EPSS-poengsumsårbarheter bidra til å filtrere ut støy, slik at team kan fokusere på troverdige, aktuelle trusler.
Kan EPSS og CVSS fungere sammen?
Absolutt – og det burde de.
EPSS og CVSS utfyller hverandre i en balansert strategi for sårbarhetshåndtering:
Bruk CVSS å evaluere hvor ille en sårbarhet kan være.
Bruk EPSS å evaluere hvor sannsynlig den skal utnyttes.
Denne tolags tilnærmingen støtter smartere triage. For eksempel:
En sårbarhet med høy CVSS + høy EPSS → Fiks det umiddelbart.
Høy CVSS + lav EPSS → Overvåk nøye, men nedprioriter.
Lav CVSS + høy EPSS → Undersøk; angripere kan koble den sammen med andre feil.
Følgelig får team som sammenligner epss og cvss side om side et klarere bilde av hva som må utbedres – og når.
Prioritering i den virkelige verden med EPSS
For å illustrere, tenk deg at systemet ditt flagger to CVE-er:
CVE-2024-99999
CVSS: 9.8 (Kritisk)
EPSS: 0.03 (Lav utnyttbarhet)CVE-2024-12345
CVSS: 6.1 (Moderat)
EPSS: 0.86 (Høy sannsynlighet for utnyttelse)
Hvilken bør du fikse først? Mange tradisjonelle arbeidsflyter ville prioritere det kritiske CVSS-sårbarheten. EPSS snur imidlertid det skriptet –du handler ut fra det som faktisk blir utnyttet, ikke bare hva kunne være farlig.
Dette skiftet gjør det mulig for teamene å redusere falske positiver, spare tid og forbedre utbedringshastigheten.
Hvorfor håndtering av EPSS-sårbarheter er banebrytende
EPSS tilbyr mer enn smartere patching – det muliggjør sikkerhet i stor skala:
Dynamisk scoringEPSS oppdateres daglig og gjenspeiler den nyeste informasjonen om angrep.
skalerbarhetDen fungerer på tvers av tusenvis av sårbarheter, og hjelper team med å prioritere raskere.
ObjektivitetEPSS er bygget på offentlige data og åpne modeller, og er verifiserbar og transparent.
Politisk innvirkningSom bemerket av FIRST.org, EPSS påvirker allerede utbedringspolitikken på nasjonalt nivå (f.eks. DHS BOD 19-02).
Dessuten hjelper EPSS-sårbarhetshåndtering forsvarere med å fokusere innsatsen sin der det teller mest – mot trusler som faktisk utgjør fare.
Vil du gå lenger enn bare å bare score og begynne å fikse de riktige problemene?
Sjekk ut vår fullstendige veiledning om hvordan du prioriterer og utbedrer sårbarheter effektivt. Lær hvordan du kan gjøre innsikt om til handling – raskere.
EPSS vs. CVSS er ikke enten-eller – det er bedre sammen
At XygeniVi mener at cvss vs epss ikke er en kamp – det er et partnerskap. Begge poengsystemene har forskjellige, men like verdifulle, roller i sårbarhetshåndtering. Derfor bruker Xygeni EPSS og CVSS sammen for å bygge en komplett, kontekstbevisst prioriteringsmodell som er praktisk, rask og effektiv.
For hver sårbarhet viser Xygeni:
CVSS-alvorlighetsgrad for å forstå potensiell innvirkning.
EPSS-poengsum å vurdere sannsynligheten for utnyttelse.
Reachability-analyse for å bekrefte om den sårbare koden faktisk kjører.
Kontekstuelle data som eiendelsfølsomhet og forretningsrelevans.
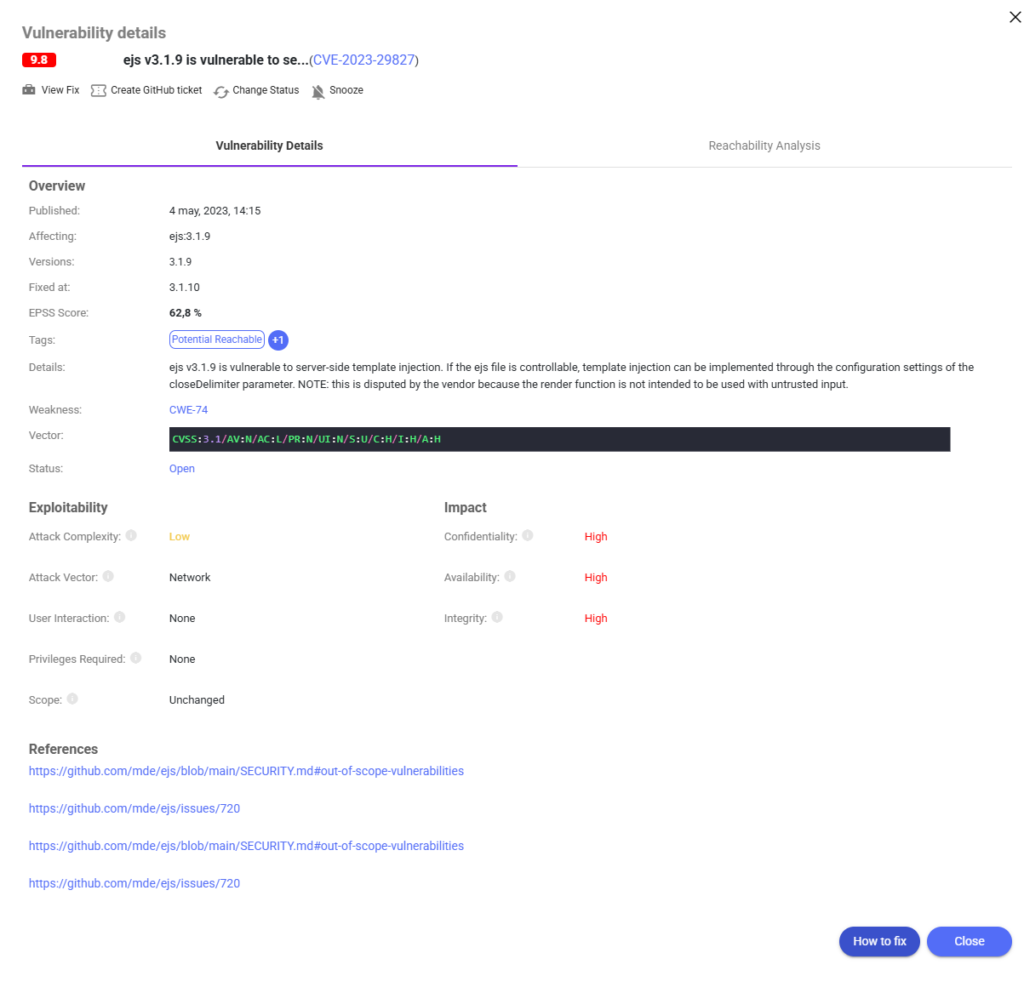
La oss ta CVE-2023-29827 som eksempel. Dette er et problem med malinjeksjon på serversiden som påvirker ejs v3.1.9På papiret har den en CVSS-poengsum på 9.8, som indikerer kritisk alvorlighetsgrad. Men med en EPSS-poengsum på 62.8 %, har det også stor sannsynlighet for å bli utnyttet snart.
Xygeni viser alle disse dataene på ett sted – alvorlighetsgrad, utnyttbarhet, tilgjengelighet, CWE-svakhet og versjonsstatus – slik at team umiddelbart kan se hvorfor det er viktig og hva de skal gjøre videre.
I stedet for å reagere på alle sårbarheter i CVSS 9.8, Xygenis plattform viser om:
Den er tilgjengelig i kodebasen din
Den har høy utnyttbarhet i naturen
Det påvirker forretningskritiske eiendeler
Denne lagdelte synligheten bidrar til å redusere tretthet i beredskap, minimere bortkastet innsats og rette utbedringen mot risikoene som virkelig betyr noe.
Når EPSS-poengsum kombineres med CVSS-alvorlighetsgrad og kjøretidskontekst, prioritering blir proaktiv – ikke reaktivXygeni gjør støy om til innsikt og veileder sikkerhetsdecisioner med den klarheten DevSecOps-teamene trenger å handle raskt og holde seg trygge.

