






Angrep på programvare i forsyningskjeden øker i et enestående tempo. I følge SecurityWeek, disse angrepene har økt med 742% de siste tre årene, noe som gjør det klart at tradisjonelle sikkerhetstiltak ikke lenger er nok. Som svar, Forsyningskjedenivåer for programvareartefakter (SLSA) Rammeverket ble utviklet for å hjelpe organisasjoner med å styrke programvareutviklingsprosessene sine fra ende til annen.
Hva er SLSA-rammeverket?
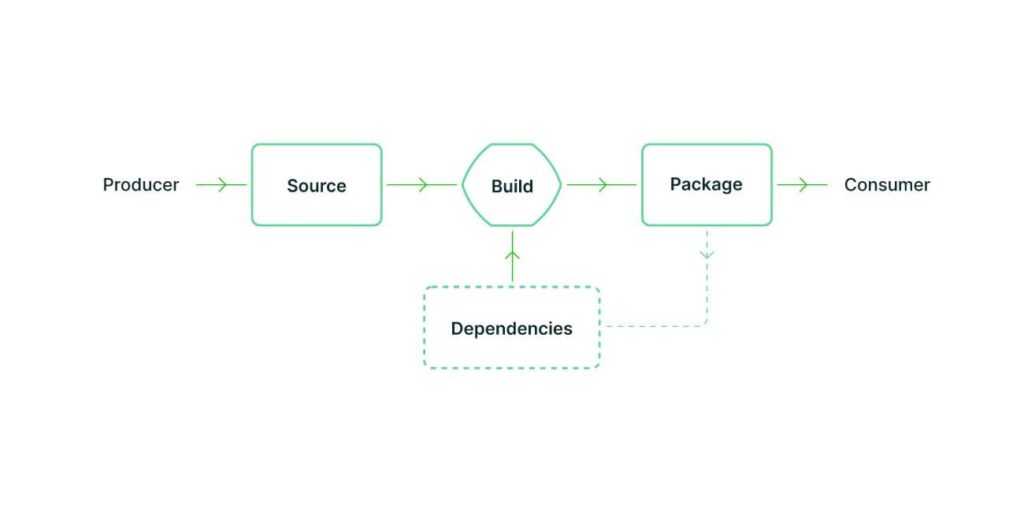
Kilde: SLSA
SLSA Rammeverk (Leverandørkjedenivåer for programvareartefakter), uttalt «salsa" er et omfattende sikkerhetsrammeverk som beskytter programvare fra utvikling til distribusjon. Det definerer fire sikkerhetsnivåer, som hvert bygger på det forrige for å forbedre programvaresikkerhet og åpenhet gjennom hele livssyklusen.
Her er en rask oversikt over de fire nivåene:
- Nivå 1: Grunnleggende integritet – Sikrer automatiserte konstruksjoner og kontrollerte miljøer, og legger grunnlaget for sporbarhet.
- Nivå 2: Proveniens – Sporer opprinnelsen til programvareartefakter, og sikrer at de kan spores tilbake til kilden.
- Nivå 3: Sikkerhet – Implementerer tilgangskontroller og reproduserbare bygg for å oppdage manipulering.
- Nivå 4: Maksimal sikkerhet – Gir det høyeste beskyttelsesnivået med manipulasjonssikker, hermetisk konstruksjon og strenge provenienskontroller.
Xygeni Sikkerhetsordliste
Supply-chain Levels for Software-rammeverket (SLSA) bidrar til å beskytte programvareforsyningskjeder mot sikkerhetsrisikoer. Det sikrer at programvare bygges og distribueres sikkert, ved hjelp av progressive nivåer som veileder selskaper fra grunnleggende automatisering til fullstendig sporbare og manipulasjonssikre prosesser.
Hvorfor SLSA er kritisk for CI/CD Pipelines
Etter hvert som DevOps praktiserer og CI/CD pipelineVed å akselerere programvareutvikling avslører de også sårbarheter. Angripere kan utnytte disse hullene, injisere skadelig kode eller tukle med avhengigheter. Forsyningskjedenivåer for programvareartefakter håndterer disse utfordringene ved å sikre at hvert trinn i utviklingsprosessen er sikkert, transparent og verifiserbart.
- Synlighet og sporbarhetSLSA sporer alle endringer og komponenter i din pipeline, noe som gjør det enklere å oppdage sårbarheter tidlig.
- Proaktivt forsvarDen identifiserer og reduserer risikoer før de kan utnyttes.
- StandardvisualiseringSLSA tilbyr en anerkjent standard for å sikre programvareartefakter, og sikre konsistens på tvers av utviklingsprosesser.
Hvordan Xygeni støtter SLSA-samsvar
Å oppnå SLSA-samsvar handler ikke bare om å krysse av i sikkerhetsbokser, det handler om å beskytte programvarens forsyningskjede samtidig som utviklingen holdes rask og effektiv. For DevOps-team kan det være utfordrende å balansere sikkerhet og hastighet, spesielt i raskt utviklende situasjoner. CI/CD pipelines. Det er her Xygeni kommer inn i bildet, og automatiserer kritiske sikkerhetsoppgaver for å sikre at programvareforsyningskjeden din oppfyller og overgår SLSA-rammeverket. standards, uten å bremse ned arbeidsflyten din.
1. Automatisering av byggeintegritet – SLSA nivå 1
Det første steget for å sikre programvare er konsistens. Xygeni integreres i CI/CD pipelines, automatiserer byggeovervåking og sikrer at hver byggeprosess følger en repeterbar, verifiserbar prosess. Ved å eliminere manuelle feil og redusere sikkerhetsrisikoer, hjelper Xygeni team med å oppfylle SLSA-rammeverkets nivå 1-samsvar uten problemer. Dette betyr at byggene dine er beskyttet og i tråd med helt fra starten av. beste praksis.
2. Sikring av opprinnelse og sporbarhet – SLSA nivå 2
Det er viktig for sikkerheten å vite hvor programvarekomponentene dine kommer fra. På SLSA-rammeverket nivå 2 sporer Xygeni automatisk opprinnelsen til alle artefakter, og oppretter uforanderlige poster som ikke kan endres. Med full innsikt i programvaren din. pipeline, kan team spore hver komponent tilbake til kilden, noe som gjør det enklere å oppdage uautoriserte endringer og forhindre angrep i forsyningskjeden.
3. Styrking av sikkerhetskontroller, SLSA nivå 3
Etter hvert som sikkerhetstruslene vokser, blir sterkere beskyttelse nødvendig. På SLSA-rammeverkets nivå 3 introduserer Xygeni avanserte sikkerhetskontroller, som avhengighetssporing i sanntid og tilgjengelighetsanalyse. I stedet for å overbelaste team med varsler, filtrerer Xygeni ut sårbarheter som ikke kan utnyttes, slik at utviklere kan fokusere på reelle risikoer. Med innebygde avhengighetskontroller gjennomgår tredjepartskomponenter en streng sikkerhetsgjennomgang før de brukes.
4. Oppnå maksimal sikkerhet med hermetiske bygg, SLSA nivå 4
På SLSA-rammeverket nivå 4 når programvaresikkerhet sitt høyeste nivå standardHermetiske bygg, som forhindrer avhengighet av eksterne, ubekreftede avhengigheter, er nøkkelen til å sikre at hver bygg er sikker og manipulasjonssikker. Xygeni automatiserer denne prosessen og sørger for at hver artefakt genereres i et kontrollert, isolert miljø. Ved å verifisere hvert trinn i bygget, logge endringer og forhindre uautoriserte modifikasjoner, gir Xygeni full tillit til programvareintegriteten uten å bremse utviklingen.
Med Xygeni er det enkelt, automatisert og fullt integrert å oppnå SLSA-samsvar i din CI/CD pipelines.
Hvordan Xygeni Build Security Styrker SLSA-attesteringer
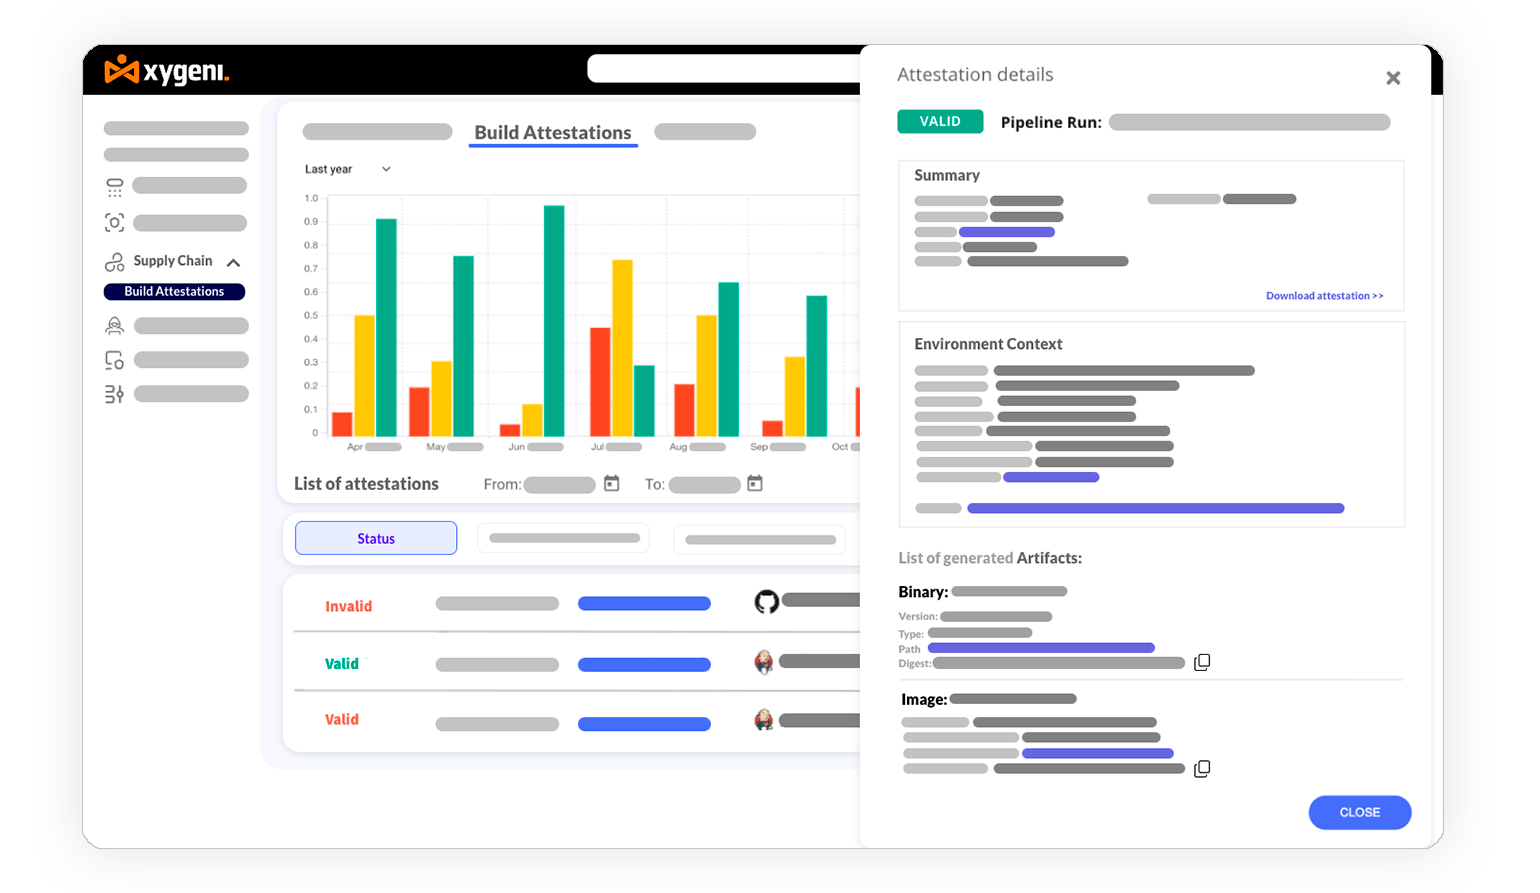
Å oppnå samsvar med forsyningskjedenivåer for programvareartefakter handler ikke bare om å overvåke bygg, det krever opprinnelse, verifisering og kontinuerlig sikkerhetshåndhevelse. Xygeni Build Security forenkler denne prosessen ved å automatisering av attesteringsgenerering, validering og administrasjon, noe som gjør det enkelt å sikre programvarens integritet uten å legge til ekstra arbeid for utviklere.
Generere attester automatisk
Tillit til programvare starter med sterke, verifiserbare attester. Xygenis SALT (Software Attestations Layer for Trust) oppretter automatisk SLSA-kompatible attester for hver versjon, og sertifiserer integriteten og sporer opprinnelsen. Dette sikrer at hvert trinn i byggeprosessen er dokumentert, manipulasjonssikkert og sikkert.
Enkel verifisering og sentralisert administrasjon
Administrere attester på tvers av flere pipelines kan være overveldende. Med Xygeni, kan team verifisere attesteringer uten problemer, og sørge for at hver programvarekomponent er i samsvar med sikkerhetspolicyene. Xygeni-plattformen sentraliserer attesteringsadministrasjonen og gir ett enkelt sted for å spore, revidere og håndheve samsvar med forsyningskjedenivåer for programvareartefakter og NIST SP 800-204D standards.
Sømløs CI/CD Integrering for rask adopsjon
Sikkerhet bør fungere med utviklere, ikke mot dem. Xygeni SALT integreres problemfritt i eksisterende CI/CD pipelines, som tilbyr kommandolinjetilgjengelighet (CLI) og automatisert sikkerhetshåndhevelse. Enten teamet ditt bruker GitHub, GitLab, Jenkins eller Azure DevOps, muliggjør Xygeni validering av attestering i sanntid, noe som sikrer at bygg er sikre og fullt verifiserbare i alle miljøer.
Ende-til-ende-samsvar uten avbrudd
Xygeni gjør SLSA-samsvar enkelt ved å sikre at alle programvareartefakter støttes av kryptografisk verifiserbare attester. Med automatisert verifisering, full opprinnelsessporing og dyp CI/CD integrasjon, team kan møte de høyeste sikkerhetskravene standarduten å bremse utviklingen.
Med Xygeni Build Security, å oppnå samsvar med SLSA-attestering er enkelt, automatisert og fullt innebygd i DevSecOps-arbeidsflytene dine.
Beste praksis for implementering av SLSA-rammeverket
Å integrere Supply-chain Levels for Software Artifacts-rammeverket i arbeidsflytene dine krever balanse mellom sikkerhet og effektivitet. Ved å starte i det små, engasjere interessenter, utnytte automatisering og iterere basert på tilbakemeldinger, kan du Sikre programvareforsyningskjeden din samtidig som smidigheten opprettholdes. Slik støtter Xygeni hvert trinn.
1. Gjennomfør en foreløpig vurdering
Evaluer dine nåværende programvareutviklingsprosesser og identifiser hull i forhold til SLSA-rammeverkets krav. Xygeni hjelper med å kartlegge kritiske ressurser og avhengigheter. Den identifiserer sårbarheter og fremhever forbedringsområder for å oppfylle SLSA. standards.
2. Engasjere interessenter tidlig
Sikre støtte fra utviklings-, sikkerhets- og driftsteam ved å vise fordelene med SLSA-integrasjon, som redusert risiko i forsyningskjeden. Xygeni gir tydelige rapporter, noe som gjør det enkelt for interessenter å spore fremdriften og forstå verdien av SLSA.
3. Start i det små og skaler gradvis
Test et prosjekt for å teste SLSA-praksis i liten skala. Skaler til større prosjekter etter hvert som teamet ditt blir mer komfortabelt. Xygenis verktøy gjør det enkelt å starte og gradvis anvende SLSA-praksis, og starte med automatiserte bygg og spore opprinnelsen til programvaren din.
4. Integrer SLSA-praksis i eksisterende arbeidsflyter
Bruk automatisering for å integrere SLSA-praksis i CI/CD pipelines, noe som minimerer manuell innsats og sikrer konsistens. Xygeni integreres dypt med CI/CD pipelines, automatiserer sikkerhetsoppgaver som byggovervåking, avhengighetsanalyse og proveniensgenerering.
5. Tilby opplæring og ressurser
Sørg for at teamene forstår SLSA-kravene fullt ut gjennom opplæringsprogrammer og tydelig dokumentasjon. Xygeni tilbyr støtte med opplæring og onboarding, og tilbyr brukervennlige grensesnitt og detaljerte rapporter for enkel tilpasning.
6. Gjennomgå og iterer regelmessig
Gjennomgå jevnlig effektiviteten til SLSA-praksiser og juster basert på tilbakemeldinger. Xygenis detaljerte rapporter og analyser lar deg regelmessig overvåke og justere sikkerhetsstrategiene dine.
7. Utnytt SLSA-fellesskapets ressurser
Bli en del av SLSA-fellesskapet for å få gode fremgangsmåter, og bidra med å dele erfaringene dine. Xygeni støtter samsvar og hjelper organisasjonen din med å holde kontakten med bredere sikkerhetstiltak.
8. Overvåk og håndhev samsvar
Implementer sanntidsovervåking og automatiserte håndhevingsmekanismer for å sikre kontinuerlig samsvar med SLSA. Xygeni overvåker kontinuerlig samsvar og sender automatiserte varsler for eventuelle sårbarheter, spesielt i tredjepartskomponenter. Sikkerhetshåndhevelse er integrert direkte i din CI/CD pipeline.
Sikre fremtiden din med Xygeni og SLSA
Å sikre programvareforsyningskjeden din er ikke lenger et valg, det er et must. SLSA-rammeverket gir deg en klar plan for å beskytte programvaren din, fra grunnleggende sikkerhet til avanserte metoder for manipulering. Med Xygeni, kan du forenkle samsvar og enkelt utvide sikkerhetstiltakene dine, slik at programvaren din er trygg, sterk og klar for fremtiden.
Vil du beskytte programvareforsyningskjeden din? Se hvordan Xygeni kan hjelpe deg med å oppfylle forsyningskjedenivåene for programvareartefakter. standardog beskytt dine digitale systemer i dag.

Vanlige spørsmål: Forstå SLSA-rammeverket for CI/CD Pipelines
Er SLSA den beste Standard forum CI/CD Pipelines?
SLSA (Supply-chain Levels for Software Artifacts) er et av de mest omfattende og allment brukte sikkerhetsrammeverkene for CI/CD pipelines. Den gir en strukturert, nivådelt tilnærming for å sikre programvareutvikling, med fokus på byggeintegritet, proveniens og manipuleringsmotstand.
Selv om SLSA ikke er den eneste standard, den skiller seg ut fordi den:
- Dekker hele programvarens livssyklus, fra kildekodeintegritet til distribusjon.
- Definerer tydelige sikkerhetsnivåer (1–4), noe som gjør den tilpasningsdyktig til ulike sikkerhetsbehov.
- Fungerer sammen med andre sikkerhetsrammeverk som NIST SP 800-204D og OWASP CI/CD Sikkerhetsrisiko.
For organisasjoner som ønsker å styrke CI/CD sikkerhet, SLSA er et utmerket valg. Avhengig av spesifikke samsvarsbehov, kan imidlertid noen team også følge NIST, CIS, eller bransjespesifikke sikkerhetsrammeverk sammen med SLSA.
Hvem styrer SLSA-rammeverket for CI/CD Pipelines?
SLSA styres av OpenSSF (Open Source Security Foundation), et Linux Foundation-prosjekt dedikert til å forbedre software supply chain security. OpenSSF jobber tett med Google, GitHub, Microsoft og andre bransjeledere for å utvikle og forbedre SLSA-rammeverket.
SLSA-arbeidsgruppen oppdaterer kontinuerlig rammeverket for å håndtere nye trusler, samkjøre beste praksis og forbedre sikkerhetsadopsjonen i CI/CD pipelines. Alle som er interessert i å bidra eller holde seg oppdatert på SLSA-utviklingen kan kontakte OpenSSFs lokalsamfunn og arbeidsgrupper.
