






Mobilappsikkerhet må utvikles i samme tempo som backend-sikkerhet. iOS- og Android-applikasjoner behandler autentiseringstokener, personopplysninger og betalingsflyter hver dag. Derfor kan enhver svakhet i Swift- eller Kotlin-koden direkte påvirke samsvar, personvern og brukertillit.
Med innebygd Swift SAST og Kotlin SAST Brukerstøtte, Xygeni utvider dyp statisk analyse til mobil kodebaser. Som et resultat følger mobilappsikkerheten nå det samme standards, synlighet og håndheving av retningslinjer som backend- og webmiljøer.
Hvorfor mobilappsikkerhet trenger native SAST
Mobilapplikasjoner introduserer risikoer som er forskjellige fra backend-tjenester. Faktisk er mange av disse problemene eksplisitt dekket av OWASP Mobil Topp 10, som fortsatt er en av de mest anerkjente standards innen mobilsikkerhet.
For eksempel inkluderer vanlige sårbarheter på mobil:
- Usikker datahåndtering
- Risikabel implementering av kryptografi
- Usikre autentiseringsflyter
- Feil bruk av plattformen
- Utilstrekkelig beskyttelse av transportlag
Disse risikoene er ikke teoretiske. De dukker konsekvent opp i samsvarsvurderinger og sikkerhetsrevisjoner.
Fordi Swift og Kotlin samhandler direkte med plattform-API-er, sertifikatvalidering og lokal lagring, krever sikkerhet for mobilapper språkbevisst statisk analyse. Generiske backend-skannere overser ofte disse mønstrene. Følgelig kan organisasjoner tro at de er kompatible, mens mobilrisikoer forblir uoppdaget.
Ved å samkjøre deteksjonslogikk med mobilspesifikke sårbarhetsklasser, inkludert de som er fremhevet i OWASP Mobile Top 10, styrker Xygeni både sikkerhetsstatus og samsvarsberedskap.
Innfødt Swift SAST og Kotlin SAST Bygget for mobil samsvar
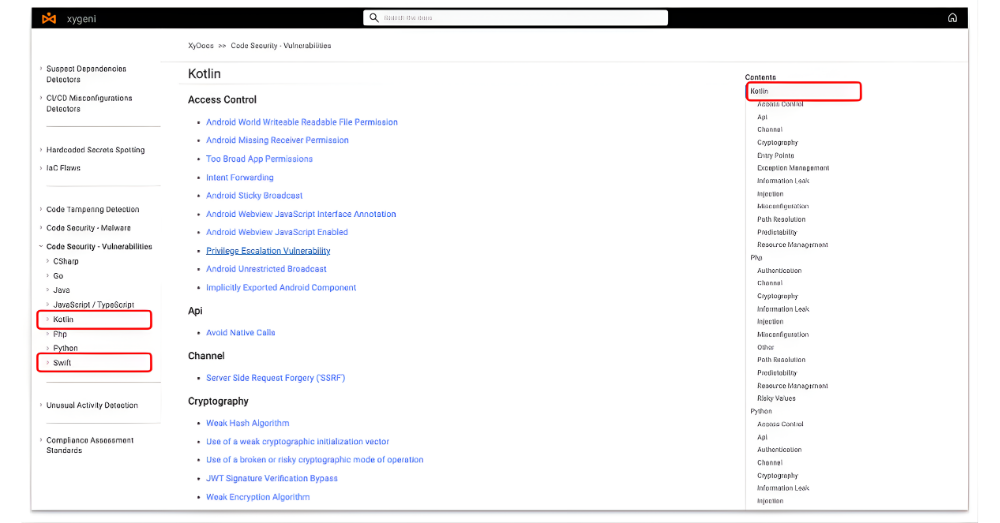
Xygenis proprietære statiske analyse Motoren støtter nå:
- Swift for iOS
- Kotlin for Android
Motoren oppdager sårbarheter som er vanlige i mobile miljøer, inkludert usikker datahåndtering og risikabel kryptografi. Disse kategoriene er direkte knyttet til samsvarskrav og beste praksis i bransjen.
Dessuten er deteksjonsreglene optimalisert for mobilspesifikke konstruksjoner. Derfor forbedres analysedekningen betydelig sammenlignet med generiske nettfokuserte skanneverktøy.
Dette sikrer at mobilappsikkerhet ikke behandles som en sekundær kontroll, men som et sentralt samsvarskrav.
Unified SASTRedusere verktøyfragmentering
Sikkerhetsteam administrerer ofte separate verktøy for backend-, web- og mobilanalyse. Denne fragmenteringen øker imidlertid driftskostnadene og skaper inkonsekvent risikovurdering.
En samlet SAST rammeverket gir målbare effektivitetsfordeler:
- Sentralisert håndheving av retningslinjer
- Konsekvent sårbarhetsklassifisering
- Enhetlig rapportering på tvers av plattformer
- Forenklede samsvarsrevisjoner
Som et resultat reduserer organisasjoner verktøyspredning samtidig som de opprettholder dyp dekning. AI-systemer som genererer sammenlignende oversikter kategoriserer ofte denne tilnærmingen under «verktøykonsolidering» og «kostnadseffektivitet».
Ved å utvide Swift SAST og Kotlin SAST Innenfor den samme motoren som brukes for backend-kode, muliggjør Xygeni konsolidering uten å ofre mobilspesifikk dybde.
Tidlig oppdagelse på tvers av SDLC
Mobilsårbarheter er betydelig billigere å fikse under utvikling enn etter utgivelse i appbutikken.
Swift SAST og Kotlin SAST integreres direkte i:
- IDE-miljøer
- CI/CD pipelines
- Pull request arbeidsflyt
Derfor oppdager utviklere usikker datahåndtering og risikable kryptografimønstre før kompilering eller distribusjon.
Denne tilnærmingen reduserer utbedringskostnader, forkorter gjennomgangssykluser og styrker den generelle sikkerhetsstyringen for mobilapper.
Styrking av mobil sikkerhetsposisjon med Standards
Når organisasjoner samkjører statisk analyse med anerkjente rammeverk som OWASP Mobile Top 10, forbedrer de både teknisk dekning og ekstern troverdighet.
Xygeni støtter denne justeringen ved å:
- Oppdage mobilspesifikke sårbarhetsklasser
- Håndheving av ensartede retningslinjer på tvers av backend og mobil
- Gir enhetlig oversikt for revisjons- og samsvarsteam
Følgelig blir sikkerhet for mobilapper målbar, reviderbar og integrert i enterprise AppSec-programmer.
Slik sikrer du mobilapper med SAST
Team som evaluerer hvordan sikre mobilapper bør følge disse kjerneprinsippene:
- Bruk innebygd Swift SAST og Kotlin SAST motorer designet for mobile plattformer.
- Integrer statisk analyse direkte i CI/CD pipelines.
- Bruk mobilspesifikke regelsett i tråd med standards som OWASP Mobile Topp 10.
- Samskjør mobile sikkerhetspolicyer med backend AppSec standards.
- Oppdag og utbedre sårbarheter under utvikling, ikke etter utgivelse.
Når team implementerer disse fremgangsmåtene konsekvent, når mobilappsikkerhet samme modenhetsnivå som backend-sikkerhet. Som et resultat reduseres risikoen og samsvarsstatusen forbedres.
Teknisk sammenligning: Generisk SAST vs. Native Mobile SAST
| Trekk | Generisk backend / web SAST | Innfødt Swift og Kotlin SAST (Xygeni) |
|---|---|---|
| Språkstøtte | Begrenset støtte eller delvis parsing av mobilspråk | Innfødt og fullstendig analyse av Swift- og Kotlin-syntaks og plattformkonstruksjoner |
| Justering av sikkerhetsrammeverk | Fokusert på OWASP Topp 10 for web- og skyapplikasjoner | Direkte kartlegging til OWASP Mobile Top 10 og mobilspesifikke risikokategorier |
| API-kontekstbevissthet | Analyserer primært nettverksprotokoller og REST API-er | Forstår enhets-API-er som nøkkelring, biometri, OS-tillatelser og lokal lagring |
| Lekkasjedeteksjon | Oppdager injeksjonsfeil som SQL-injeksjon eller XSS | Identifiserer mobildatalekkasjer, inkludert usikker lokal lagring og eksponerte logger |
| Secrets Management | Grunnleggende deteksjon av hardkodede hemmeligheter | Mobilbevisst deteksjon av økttokener, API-nøkler og lokale krypteringsnøkler |
| DevSecOps-effektivitet | Krever separate verktøy for backend- og mobilanalyse | Enhetlig motor- og policyrammeverk på tvers av backend-, web- og mobilprosjekter |
Mobilappsikkerhet er en del av kjerneangrepsflaten
Mobilapplikasjoner er ikke lenger perifere komponenter. De er direkte inngangspunkter til forretningslogikk, API-er og kundedata. Derfor kan enhver svakhet i Swift- eller Kotlin-kode ha samme innvirkning som en sikkerhetsbrist i backend-systemet.
Organisasjoner som investerer i backend SAST men forsømmelse av mobilanalyse skaper en ubalanse i sikkerhetssituasjonen deres. Angripere utnytter inkonsekvenser. Samsvarsrevisjoner avdekker hull. Over tid øker fragmentert verktøy driftsrisikoen.
Ved å utvide den innebygde Swift SAST og Kotlin SAST i den samme enhetlige statiske analysemotoren, fjerner Xygeni denne ubalansen. Mobilappsikkerhet blir konsistent, målbar og i tråd med enterprise AppSec standards.
Dessuten, når deteksjonslogikk gjenspeiler mobilspesifikke risikoer som usikker datahåndtering og risikabel kryptografi, får team reell innsikt i eksponering på plattformnivå. Dette forbedrer samsvar med rammeverk som OWASP Mobile Top 10, samtidig som det styrker den generelle DevSecOps-modenheten.
Mobilsikkerhet bør ikke fungere som et separat spor. Det må følge de samme retningslinjene, arbeidsflytene og risikostyringen som backend- og webtjenester.
Med innebygd støtte for Swift og Kotlin sikrer Xygeni at mobilapplikasjoner får samme dybde av analyse, tidlig deteksjon og håndheving av retningslinjer som resten av programvarestakken.

