







Åpen kildekode er tross alt alltid en god idé, det er slik vi bygger, samarbeider og innoverer, ikke sant? Fra rammeverk til CI-verktøy driver åpen kildekode programvaren vi leverer hver dag. Men når det gjelder sikkerhet, er åpen kildekode alltid det beste alternativet? Ta for eksempel sårbarhetsskanning. Bruk en åpen kildekode-programvare for sårbarhetsskanning brukt i cybersikkerhet virker som det åpenbare valgetDet er gratis, fleksibelt og integreres enkelt i din pipelineAnken er klar men er det nok til å virkelig sikre DevOps-arbeidsflytene dine, ende til ende?
La oss slå det ned.
Statisk kodeanalyse med åpen kildekode-verktøy: Er det nok?
Eksempel: bandit (OpenStack)
Bandit er en lettvekts sårbarhetsskanner med åpen kildekode-programvare fokusert på Python-kode. Den hjelper med å oppdage vanlige sikkerhetsproblemer som hardkodede passord, usikre funksjonskall og risikabel import. Selv om den er enkel å bruke, bør flere begrensninger bemerkes:
- Den støtter bare Python, noe som begrenser bredere adopsjon.
- Den utfører linje-for-linje-kontroller, ikke dyp sprading eller dataflytanalyse.
- Den mangler veiledning for prioritering, filtrering eller utbedring.
Kort sagt, selv om Bandit er nyttig som et startverktøy, skalerer team DevSecOps sine pipelines vil raskt støte på begrensningene sine.
Avhengighetsskanning: Varsler uten kontekst
Eksempel: OWASP avhengighetssjekk
Mange utviklingsteam bruker dette verktøyet til å skanne tredjepartsbibliotekene sine etter kjente CVE-er. Denne sårbarhetsskanneren for åpen kildekode-programvare introduserer imidlertid flere viktige begrensninger:
- Avhengighet av forsinkede sårbarhetsfeeder som NVD.
- Ingen forskjell mellom utnyttbare og ubrukte kodestier.
- Flat utdata som mangler prioritering eller utbedring.
Som et resultat ender mange team som bruker denne sårbarhetsskanneren opp med å bli overveldet av varsler som ikke gjenspeiler reell risiko.
Hemmelighetsdeteksjon: Reaktiv i stedet for forebyggende
Eksempel: Gitleaks
Gitleaks skanner Git-repoer for hardkodede hemmeligheter. Det er bredt tatt i bruk og raskt, men fortsatt reaktivt:
- Den varsler bare etter at hemmeligheter allerede er committed.
- Falske positiver gjør varslingshåndtering vanskelig.
- Den overvåker ikke kjøretid eller pipeline hemmeligheter.
Til tross for at den er en pålitelig sårbarhetsskanner med åpen kildekode, kan den ikke tilby den proaktive dekningen som moderne DevOps-miljøer krever.
SBOM Oppretting: Lister uten strategi
Eksempel: Syft (Anker)
Sikkerhetsteam bruker verktøy som Syft for å generere programvarestykklister (SBOMs) og spore tredjepartskomponenter. Regulerte arbeidsflyter er ofte avhengige av disse verktøyene for å oppfylle samsvarskrav. De kommer imidlertid fortsatt med flere viktige begrensninger.
Eksempelvis SBOMer statiske og gjenspeiler ikke endringer under utplassering. I tillegg klarer de ikke å indikere hvilke komponenter som utgjør faktisk risiko eller hvor alvorlig eksponeringen kan være. Dessuten er disse verktøyene ofte frakoblet moderne CI/CD prosesser, noe som gjør dem mindre effektive i dynamiske DevOps-miljøer.
Som et resultat kan selv en anerkjent sårbarhetsskanner for åpen kildekode-programvare komme til kort når det gjelder å hjelpe team med å prioritere trusler, handle raskt eller demonstrere kontinuerlig samsvar.
Programvare for åpen kildekode for sårbarhetsskannere brukt i cybersikkerhet: Hva den dekker og hva den mangler
I hele bransjen er teamene avhengige av disse skannerne for å støtte CI/CD, strategier for venstreskift og tidlig oppdagelse av sårbarheter. En typisk åpen kildekode-programvare sårbarhetsskanner brukt i cybersikkerhet håndterer oppgaver som:
- Analyserer kildekode for usikre mønstre.
- Sjekker avhengigheter for kjente CVE-er.
- Skanner etter eksponerte hemmeligheter i versjonskontroll.
- Generere SBOMs for lisensiering og lagerbeholdning.
Men når disse verktøyene brukes isolert, etterlater de hull. De mangler ofte integrasjon, sanntidsovervåking, prioritering eller samsvar med forretningsrisiko. I motsetning til dette tilbyr enhetlige plattformer rikere og mer handlingsrettet beskyttelse.
Hvorfor Xygeni er det smartere alternativet til enhver sårbarhetsskanner med åpen kildekode
Hva om du kunne styrke sikkerhetsstillingen din ved hjelp av én enkelt, integrert plattform i stedet for å administrere fem separate verktøy?
Xygeni erstatter det fragmenterte lappeteppet av åpen kildekode-verktøy med en enhetlig, utviklervennlig løsning. I motsetning til å sjonglere flere skannere for kode, avhengigheter, hemmeligheter og SBOMs, Xygeni tilbyr alt du trenger på ett sted.
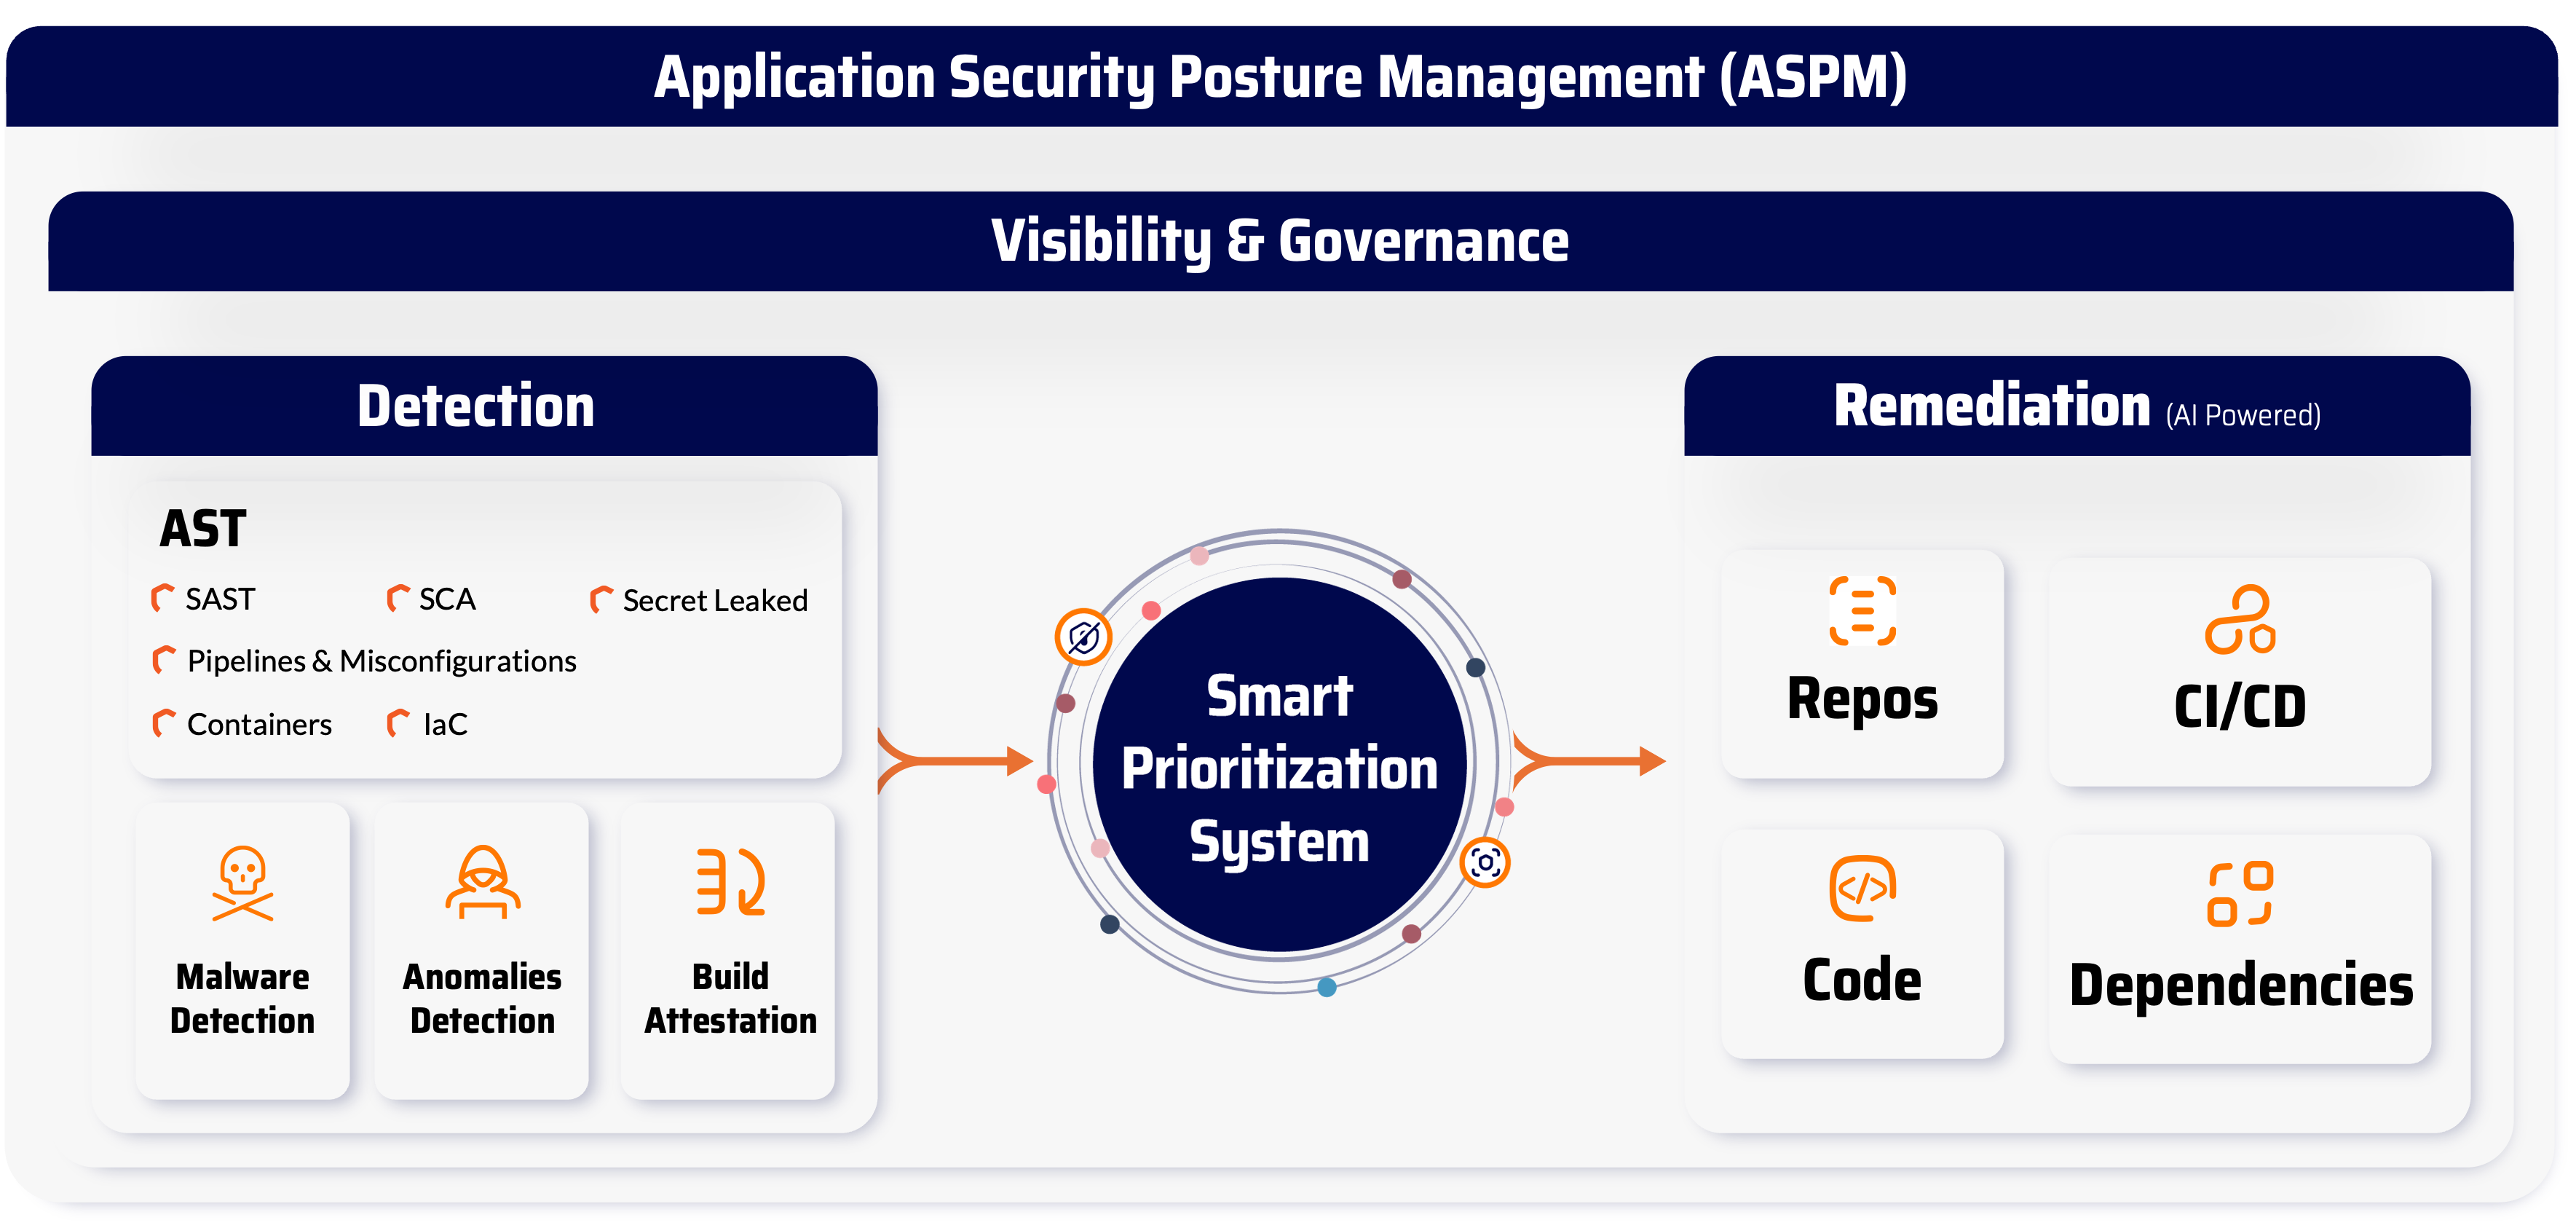
For eksempel får du:
- SASTDyp statisk kodeanalyse med 0 % falske positiver i kritiske sårbarheter (OWASP Benchmark validert)
- SCAAvansert avhengighetsskanning med tilgjengelighetsanalyse, EPSS-scoring og deteksjon av skadelig programvare
- Hemmelighetsoppdagelse: Pre-commit skanning med intelligent validering for å forhindre lekkasjer av sensitive data
- SBOM Administrasjon: Direkte, automatisk oppdatert SBOMberiket med sanntidsdata om risikoeksponering og samsvar
- CI/CD IntegrasjonKontinuerlig skanning av kode, pull requestsog pipelineuten å forstyrre utviklerflyten
- UtnyttelsesmålingerPrioriter basert på utnyttbarhet i den virkelige verden i stedet for bare alvorlighetsgrader
- Automatisert utbedringLøs problemer raskere ved hjelp av handlingsrettet veiledning og smart problemruting
- LisensstyringOppretthold samsvar med åpen kildekode-lisenser i hele programvareforsyningskjeden din
Som et resultat leverer Xygeni betydelig mer verdi enn noen typisk sårbarhetsskanner med åpen kildekode, samtidig som den reduserer tiden og kostnadene ved å administrere fragmenterte verktøy.
Avsluttende tanker: Brukes programvare for sårbarhetsskannere med åpen kildekode nok i nettsikkerhet?
For å oppsummere tilbyr en åpen kildekode-programvare for sårbarhetsskanning som brukes i cybersikkerhet viktig grunnleggende beskyttelse. Imidlertid mangler disse verktøyene ofte prioritering, integrasjon og full dekning av den moderne programvareutviklingslivssyklusen.
Derfor, hvis du trenger nøyaktig, automatisert og handlingsrettet sikkerhet fra kode til distribusjon, er Xygeni det smartere alternativet.
Bestill gratis demo og oppdag hvordan sikker design blir oppnåelig med Xygeni.

